






התחום המהיר של אבטחת סייבר הפך מהו ניתוח הרכב תוכנה (SCA) מונח טכנולוגי מכריע. SCA חיוני משום שהוא מסייע בשמירה על אבטחה, תאימות רישוי ושלמות יישומי תוכנה. הוא הופך את הזיהוי והתיקון של רכיבי קוד פתוח עם פגיעויות ידועות לאוטומטיות. אבל כיצד נוצרו כלי ניתוח הרכב תוכנה, ומדוע הם הפכו לחיוניים?
מקורות ניתוח הרכב תוכנה
מהו ניתוח קומפוזיציה של תוכנה, ומדוע הוא נוצר?
מהו ניתוח הרכב תוכנה, וכיצד הוא נוצר? SCA נבעה מהצורך לנהל את השימוש הגובר בתוכנות קוד פתוח (OSS) ואת השכיחות של ספריות צד שלישי בפיתוח יישומים מודרני. ככל שחברות ביקשו להאיץ את מחזורי הפיתוח ולהפחית עלויות, הן פנו מהר יותר לרכיבים רב פעמיים אלה.
עם זאת, שינוי זה הציג בעיות חדשות, כגון התמודדות עם פגיעויות אבטחה ובעיות רישוי הקשורות לקוד פתוח.
מפתחים היו צריכים לתחזק מלאי ידני של רכיבים אלה לפני SCA היה ממוסד. זה היה תהליך מועד לטעויות וגוזל זמן. הרצון לגישה שיטתית יותר הוביל לפיתוח כלים ומתודולוגיות שיכלו לסרוק, לזהות ולהעריך באופן אוטומטי את הסיכונים של רכיבים אלה. כיום, גישה זו ידועה בשם ניתוח הרכב תוכנה.
ניתוח הרכב תוכנה: ההגדרה הרשמית
ישנן מספר הגדרות ממקורות מוסמכים. כל המקורות הללו מכירים בערכם של ניתוח הרכב תוכנה בעולם הסייבר של ימינו.
קרן לינוקס ב מדריך פתוח להערכה SCA כלים, מתאר SCA as "מרכיב קריטי בשיטות פיתוח תוכנה מודרניות, שמטרתו לזהות רכיבי קוד פתוח בתוך בסיס קוד, להעריך את פגיעויות האבטחה שלהם ולהבטיח עמידה בחובות הרישוי." הגדרה זו מדגישה את התפקיד המקיף של SCA משחק תפקיד בניהול סיכונים ביטחוניים ומשפטיים כאחד בפיתוח תוכנה.
OWASP (פרויקט אבטחת יישומי אינטרנט פתוחים), ארגון ללא מטרות רווח המוקדש לשיפור אבטחת תוכנה, מתאר SCA בתור תהליך זיהוי תחומי סיכון פוטנציאליים הנובעים משימוש ברכיבי תוכנה וחומרה של צד שלישי וקוד פתוח."
NIST (המכון הלאומי ל Standardוטכנולוגיה), בהנחיות האבטחה שלה, מדגישה גם את החשיבות של SCA בזיהוי וניהול הסיכונים הכרוכים בשימוש ברכיבים של צד שלישי וקוד פתוח בתוך יישומי תוכנה. ההנחיות של NIST משמשות לעתים קרובות כנקודת ייחוס לנהלי אבטחת סייבר בתעשיות שונות.
הגדרת ניתוח הרכב תוכנה במונחים מעשיים
עכשיו, אחרי שסקרנו איך ניתוח הרכב תוכנה מה קרה וכיצד מובילי התעשייה מגדירים זאת, בואו נפרק זאת במונחים פשוטים יותר ונבין באמת מהו ניתוח הרכב תוכנה.
ניתוח הרכב תוכנה הוא נוהג אבטחה המסייע לארגונים לזהות, להעריך ולצמצם סיכונים הקשורים לרכיבי תוכנה בקוד פתוח וברכיבי תוכנה של צד שלישי.. זה הופך את תהליך הסריקה לאיתור פגיעויות, בדיקת בעיות רישוי ואבטחת שרשרת האספקה של התוכנה לאוטומטי.
בניגוד לאמצעי אבטחה מסורתיים המתמקדים בפגיעויות קוד מותאמות אישית, ניתוח הרכב תוכנה (Software Composition Analysis) בוחן מעבר לתוכנה שפותחה באופן פנימי. הוא מבטיח שכל תלות חיצונית המשמשת ביישום מאובטחת, תואמת לחוק וחופשיה מאיומים ידועים.
ככל שארגונים ממשיכים להסתמך על תוכנות קוד פתוח, ניתוח הרכב תוכנה הפך למרכיב בסיסי באסטרטגיות DevSecOps מודרניות. הוא מאפשר למפתחים ולצוותי אבטחה לתחזק יישומים מאובטחים מבלי להאט את תהליך הפיתוח.
על ידי שילוב כלי ניתוח קומפוזיציות תוכנה ב CI/CD pipelineצוותים יכולים להפוך בדיקות אבטחה לאוטומטיות, לזהות פגיעויות מוקדם ולהימנע מהפתעות של הרגע האחרון לפני הפריסה. בעידן שבו מתקפות שרשרת האספקה נמצאות במגמת עלייה, אסטרטגיית ניתוח הרכב תוכנה חזקה כבר אינה אופציונלית - היא חיונית.
היתרונות של ניתוח הרכב תוכנה
לזהות ולפתור חולשות: ניתוח הרכב תוכנה כלים סורקים באופן רציף בסיסי קוד לאיתור פגיעויות ידועות. הם מספקים תובנות משמעותיות המאפשרות למהנדסים לטפל בבעיות לפני שניתן יהיה לנצל אותן.
שומר על תאימות ברישיון: ניתוח הרכב תוכנה מפקח על ניהול הרישיונות עבור רכיבים של צד שלישי. זה עוזר למנוע סיכונים משפטיים ומבטיח עמידה בתנאי השימוש של כל רכיב.
תנוחת אבטחה מתקדמתכאשר משולבים בתוך ה- SDLC, SCA יכול לעזור להפחית את משטח ההתקפה שלך. זה גם יוצר מטרות חשיפה מאתגרות יותר עבור יריבים.
למה SCA חיוני באבטחת סייבר
כיום, ניתוח הרכב תוכנה הוא קריטי יותר מתמיד. מתקפות שרשרת אספקה של תוכנה התפתחו, מה שהופך פגיעויות של צד שלישי למסוכנות בדיוק כמו ניצול ישיר של קוד.
תוקפים מכוונים יותר ויותר לרכיבי קוד פתוח הנמצאים בשימוש נרחב. תלויות אלו משמשות לעתים קרובות כחוליה חלשה, ומספקות נקודת כניסה קלה ליישום מאובטח בדרך כלל.
ללא SCAארגונים חושפים את התוכנה שלהם לסיכוני אבטחה שקטים אך חמורים. אבטחת תלויות של צד שלישי כבר אינה אופציונלית - היא חיונית.
SCA בנוף AppSec
ניתוח הרכב תוכנה (SCA) חיוני לאבטחת יישומים. הוא מחזק את שיטות בדיקות האבטחה הקיימות על ידי התייחסות לסיכונים ברכיבים של צד שלישי.
בדיקות אבטחה סטטיות של יישומים (SAST) מזהה פגיעויות בקוד שנכתב בהתאמה אישית. עם זאת, הוא אינו מנתח תלויות חיצוניות. SCA ממלא את הפער הזה על ידי סריקת ספריות קוד פתוח וספריות של צד שלישי, תוך זיהוי פגיעויות ידועות ומוסתרות.
לדוגמה, בפוסט בבלוג שלנו, "SCA vs SASTהבדלים עיקריים באבטחת יישומים" נסביר כיצד שיטות אלו פועלות יחד. SCA מתמקד בקוד חיצוני, כגון תלויות בקוד פתוח, בעוד SAST בוחן קוד שפותח באופן פנימי. בנוסף, תוכלו להעיף מבט במהדורת SafeDev Talk שלנו ב SCA or SAST כיצד הם משלימים זה את זה לשיפור האבטחה?
יחד, SCA ו SAST ליצור אסטרטגיית אבטחה מקיפה. SAST מסייע במניעת בעיות שהוצגו על ידי מפתחים, תוך כדי SCA מאבטח יישומים מפני איומים חיצוניים.
כיצד פועלים כלי ניתוח קומפוזיציה של תוכנה
כדי לבנות תוכנה מאובטחת, צוותים צריכים להבין מה ניתוח הרכב תוכנה (Software Composition Analysis)SCA) הוא וכיצד הוא פועל. יישומים מודרניים תלויים ברכיבים של קוד פתוח ורכיבים של צד שלישי, מה שהופך את מציאת נקודות תורפה, ניהול סיכונים והבטחת תאימות לחיוני.
כלי ניתוח הרכב תוכנה הופכים את התהליך הזה לאוטומטי על ידי סיוע לצוותים לזהות, להעריך ולתקן איומי אבטחה בתלות התוכנה שלהם. בואו נסקור כיצד הם פועלים.
1. גילוי רכיבים
הצעד הראשון בניתוח קומפוזיציה של תוכנה הוא מציאת כל התלויות של התוכנה. יישומים מודרניים משתמשים בספריות קוד פתוח רבות, וחלקם כוללים תלויות מקוננות שמפתחים לא תמיד עוקבים אחריהן.
SCA כלים סורקים מאגרים, מנהלי חבילות ובונים קבצים כדי לזהות את כל התלויות הישירות והטרנזיטיביות (עקיפות). לאחר הסריקה, הם יוצרים רשימת חומרים של תוכנה (SBOM) - רשימה מפורטת של רכיבים, גרסאות ומקורות.
בעזרת נראות זו, צוותים יודעים בדיוק מה נמצא בבסיס הקוד שלהם לפני שהם בודקים סיכוני אבטחה.
2. גילוי נקודות תורפה
לאחר שכלי ניתוח הרכב התוכנה ממפה תלויות, השלב הבא הוא מציאת סיכוני אבטחה. SCA כלים בודקים רכיבים מול מסדי נתונים ידועים של פגיעויות, כגון:
- מאגר הפגיעות הלאומי (NVD) – מאגר נתונים ממשלתי בשימוש נרחב.
- פגיעויות וחשיפות נפוצות (CVE) – רשימה עולמית של פרצות אבטחה ידועות.
- עצות אבטחה של GitHub – דוחות מחוקרי אבטחה ומתחזקי חבילות.
- מקורות אבטחה אחרים – חלק מהכלים כוללים גם מודיעין איומים פרטי.
על ידי התאמת גרסאות רכיבים לפגיעויות ידועות, SCA כלים מתריעים על צוותים מוקדם כדי שיוכלו לתקן בעיות אבטחה לפני שחרור התוכנה.
3. הבטחת תאימות לרישיון
רכיבים רבים בקוד פתוח מגיעים עם דרישות חוקיות. חלקם מאפשרים שימוש חופשי, בעוד שאחרים מגבילים שינוי, הפצה מחדש או שימוש מסחרי.
כלי ניתוח קומפוזיציות תוכנה בודקים את הרישיון של כל רכיב ומסמנים בעיות, כגון:
- תנאי רישיון שאינם תואמים – רישיונות מסוימים (למשל, GPL) דורשים תוכנה קניינית כדי להפוך לקוד פתוח.
- דרישות ייחוס – חלק מהרישיונות דורשים קרדיט מתאים במסמכים.
- שימוש אסור – רישיונות מסוימים חוסמים מסחר או enterprise יישומים.
על ידי בדיקת תאימות רישיונות מוקדמת, צוותים נמנעים מסיכונים משפטיים וסכסוכים עם מדיניות החברה.
4. קביעת סדרי עדיפויות לסיכונים
לא כל בעיית אבטחה דורשת טיפול מיידי. חלק מהפגיעויות הן קריטיות, בעוד שאחרות מהוות פחות סיכון. SCA כלים מדרגים איומי אבטחה על סמך:
- ציוני חומרה (CVSS, EPSS) – מודד את מידת המסוכנות של פגיעות.
- יכולת ניצול – מראה אם תוקפים משתמשים בבעיה בהתקפות בעולם האמיתי.
- השפעה עסקית – בודק אם הפגיעות משפיעה על פונקציות תוכנה קריטיות.
חלק מכלי ניתוח הרכב תוכנה מתקדמים משתמשים גם בניתוח נגישות, הקובע אם הקוד הפגיע אכן פועל באפליקציה. זה מפחית תוצאות חיוביות שגויות ועוזר לצוותים להתמקד באיומים אמיתיים.
5. ניטור רציף
פגיעויות חדשות מופיעות מדי יום. חבילה שהייתה בטוחה אתמול עלולה להפוך לסיכון אבטחה מחר. סריקות חד פעמיות אינן מספיקות כדי לשמור על אבטחת התוכנה.
כלי ניתוח קומפוזיציה של תוכנה עוקבים אחר תלויות באופן רציף על ידי שילוב ב- CI/CD pipelineותהליכי עבודה של פיתוח. הם:
- זיהוי פגיעויות חדשות ברכיבים קיימים.
- שלח התראות בזמן אמת כאשר צצים איומי אבטחה חדשים.
- אוטומציה של בדיקות אבטחה לאורך כל תהליך הפיתוח.
על ידי ניטור תלויות בכל עת, צוותים מתקנים פגיעויות ברגע שהן מופיעות, במקום להמתין לבדיקות תקופתיות.
6. תיקון פגיעויות בעזרת הנחיות תיקון
מציאת בעיות אבטחה היא רק חצי מהעבודה - צוותים צריכים גם תוכנית ברורה לתיקונן. SCA כלים עוזרים למפתחים לפתור בעיות במהירות על ידי הצעות:
- גרסאות בטוחות יותר של תלויות – שדרוג לגרסה מתוקנת.
- ספריות אלטרנטיביות – החלפת רכיבים שאינם מתוחזקים או מסוכנים.
- תיקוני אבטחה – החלת תיקונים זמינים כאשר שדרוגים אינם אפשריים.
חלק מכלי ניתוח קומפוזיציות תוכנה מתקדמים אף מבצעים אוטומציה של תיקונים על ידי יצירה pull requests עם תיקונים, הפחתת עבודה ידנית וזירוז תיקון קבצים.
המתקדם של Xygeni SCA פתרון
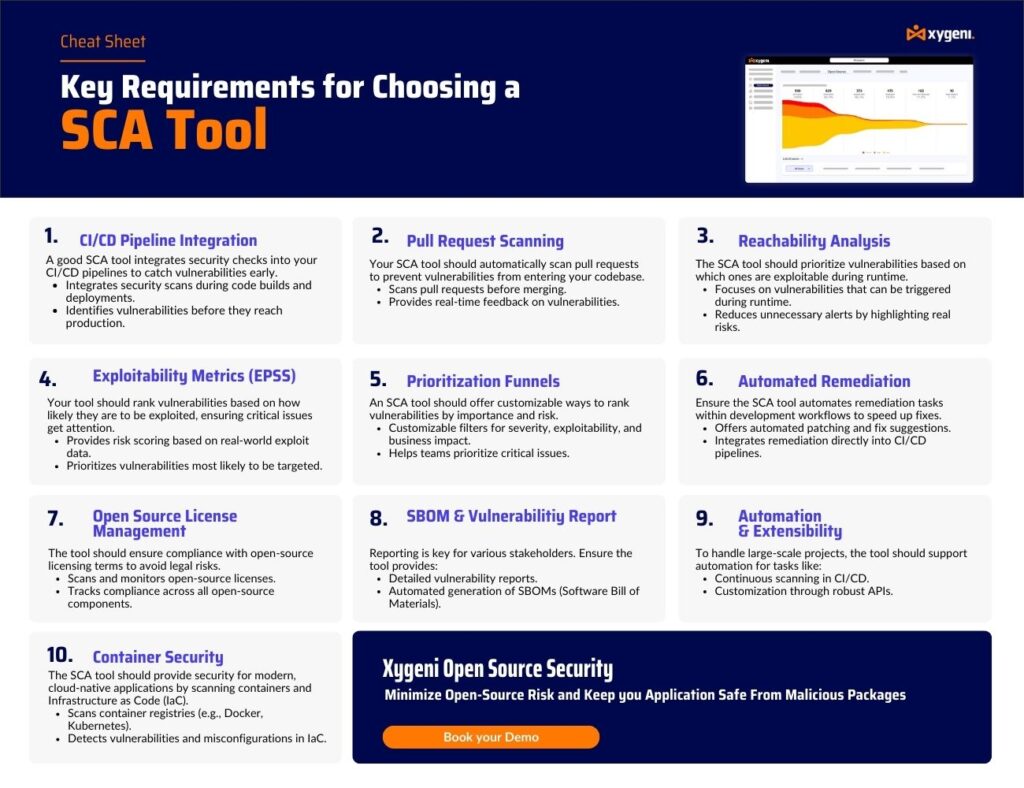
בעוד שניתוח הרכב תוכנה מסורתי (SCA) כלים מתמקדים בזיהוי פגיעויות בסיסי, קסיגני נוקט בגישה מתקדמת יותר. היא משלבת מודיעין איומים בזמן אמת, תיקון אוטומטי וניתוח נגישות כדי לשפר את הדיוק, להפחית תוצאות חיוביות שגויות ולשפר את מצב האבטחה הכולל.

למה לבחור ב-Xygeni's SCA?
- מודיעין איומים בזמן אמת – מזהה באופן מיידי פגיעויות במקום להסתמך על סריקות תקופתיות.
- ניתוח נגישות – קובע אם פגיעות אכן מנוצלת בביצוע, ובכך מפחית אזעקות שווא.
- תיקון אוטומטי – מחולל pull requests עם תיקונים לתיקונים מיידיים.
- CI/CD Pipeline אינטגרציה – שילוב חלק של בדיקות אבטחה בזרימות עבודה של DevOps מבלי לשבש את הפיתוח.
- ניהול סיכוני רישיון – מנתח ואוכף עמידה בדרישות רישוי קוד פתוח.
- גילוי מוקדם של תוכנות זדוניות – חוסם חבילות קוד פתוח זדוניות לפני התקנתן, ובכך מונע התקפות בשרשרת האספקה.
כיצד Xygeni משפר כל אחד מהם SCA התמחות
- גילוי רכיבים טוב יותר – מבצע סריקות בזמן אמת על פני מספר רישומים ציבוריים כדי לספק נראות מלאה על תלויות תוכנה.
- זיהוי פגיעויות מדויק יותר – מבצע הפניות צולבות בין פגיעויות ממספר מסדי נתונים כדי למנוע פערים באבטחה.
- תעדוף סיכונים חכם יותר – משתמש במדדי ניצול כדי לעזור לצוותי אבטחה להתמקד בפגיעויות המהוות איומים ממשיים.
- בקרות תאימות חזקות יותר – אוטומציה של בדיקות רישיונות, הבטחת עמידה במדיניות החברה ובתקנות standards.
- תיקון פרואקטיבי – מספק הצעות אוטומטיות ויוצר תיקונים pull requests כדי לזרז תיקוני פגיעויות.
בעזרת ניתוח הרכב התוכנה המשופר של Xygeni, ארגונים זוכים לניטור אבטחה רציף, מראשcisניהול סיכונים אלקטרוני ותהליכי עבודה יעילים לתיקון. זה מבטיח שתלויות בקוד פתוח יישארו מאובטחות, תואמות ומותאמות למהירות פיתוח.
חיזוק האבטחה באמצעות ניתוח הרכב תוכנה
פיתוח תוכנה מודרני מסתמך על רכיבי קוד פתוח יותר מתמיד. בעוד שרכיבים אלה מאיצים את הפיתוח ומפחיתים עלויות, הם גם מציגים פגיעויות אבטחה וסיכוני תאימות אם לא מנוהלים כראוי.
ניתוח הרכב תוכנה (SCA) מספק פתרון פרואקטיבי על ידי סיוע לצוותים:
- זהה את כל רכיבי התוכנה והתלויות בהן כדי להבטיח נראות מלאה.
- זיהוי פגיעויות מוקדם באמצעות מודיעין איומים בזמן אמת.
- ודא עמידה בדרישות רישיון קוד פתוח.
- תנו עדיפות לאיומים הקריטיים ביותר במקום לבזבז זמן על תוצאות חיוביות שגויות.
- ניטור תלויות באופן רציף כדי לזהות סיכוני אבטחה חדשים ככל שהם צצים.
- תקן בעיות אבטחה ביעילות באמצעות תיקון מודרך או תיקונים אוטומטיים.
על ידי שילוב SCA לתוך זרימות עבודה של פיתוח, ארגונים יכולים להישאר צעד אחד קדימה מול איומים, לשמור על תאימות ולאבטח את התוכנה שלהם מבלי להאט את הפיתוח.
מחפש מתקדם SCA פתרון? בקש ניסיון חינם עוד היום כדי לראות כיצד Xygeni יכול לעזור לאבטח את התוכנה שלך.
שאלות נפוצות (FAQs)
1. אילו יישומים זקוקים ל- SCA לִסְרוֹק?
כל תוכנה המשתמשת בקוד פתוח או ברכיבים של צד שלישי צריכה להריץ... SCA סריקה. זה כולל:
- אפליקציות אינטרנט ומובייל – מערכות הפעלה מודרניות רבות, כמו React, Django ו-Spring Boot, מסתמכות על ספריות קוד פתוח.
- Enterprise פלטפורמות תוכנה ופלטפורמות SaaS – יישומים אלה משלבים לעתים קרובות תלויות חיצוניות כדי להרחיב את הפונקציונליות.
- CI/CD pipelineבזרימות עבודה של DevOps – סביבות אינטגרציה רציפה מציגות לעתים קרובות תלויות חדשות הדורשות בדיקות אבטחה.
- יישומים מבוססי ענן ומכונטיירים – ארכיטקטורות של מיקרו-שירותים תלויות ברכיבים בקוד פתוח, מה שהופך SCA קריטי.
- ממשקי API, שירותי backend ומכשירי IoT – מערכות אלו משתמשות בחבילות של צד שלישי, אשר יש לנטרן לאיתור פגיעויות.
מאחר שספריות קוד פתוח מתפתחות ללא הרף, סריקה סדירה מבטיחה שסיכוני אבטחה ובעיות תאימות יטופלו לפני שהן הופכות לבעיה.
2. מה זה SCA סריקה?
SCA סריקה מבצעת אוטומציה של בדיקות אבטחה עבור תלויות בקוד פתוח. היא ממלאת תפקיד חיוני באבטחת תוכנה על ידי ביצוע המשימות הבאות:
- זיהוי כל רכיבי התוכנה כדי להבטיח נראות מלאה.
- גילוי פגיעויות ידועות על ידי התאמת רכיבים מול מסדי נתונים של אבטחה.
- בדיקת תאימות ברישיון כדי למנוע הפרות חוק ומדיניות.
- קביעת סדרי עדיפויות לסיכוני אבטחה בהתבסס על חומרה, ניצול והשפעה עסקית.
- מתן צעדי תיקון או אפילו אוטומציה של תיקונים כדי להאיץ את תהליך התיקון.
על ידי שילוב SCA סריקה לתוך CI/CD באמצעות זרימות עבודה, ארגונים יכולים לזהות ולתקן סיכוני אבטחה מוקדם, לפני שהם משפיעים על הייצור.
3. כיצד מתבצע ניתוח הרכב תוכנה (SCA) משמש ב-DevOps?
בסביבת DevOps, מהירות ואבטחה חייבות ללכת יד ביד. SCA משתלב ישירות לתוך CI/CD pipelines, המאפשר לצוותים:
- אוטומציה של בדיקות אבטחה לפני פריסת קוד חדש.
- מניעת תלויות פגיעות מלהיות מוכנס לבסיס הקוד.
- ודא תאימות לרישיונות קוד פתוח ללא מעקב ידני.
- מתן הצעות לתיקון בזמן אמת כך שמפתחים יוכלו ליישם תיקונים במהירות.
על ידי הטבעה SCA בשלב מוקדם של תהליך ה-DevOps, צוותים יכולים להזיז את האבטחה שמאלה, ולזהות סיכונים לפני שהם מגיעים למצב הייצור.
4. באיזו תדירות עליי להריץ SCA לִסְרוֹק?
מכיוון שפגיעויות חדשות מופיעות מדי יום, סריקה אחת אינה מספיקה. הגישה הטובה ביותר היא ניטור מתמשך, שבו SCA סריקות פועלות באופן אוטומטי בתוך CI/CD זרימות עבודה. זה מבטיח שצוותים יקבלו התראות מיידיות כאשר פגיעויות חדשות משפיעות על תלויות קיימות, מה שמאפשר תיקון מהיר.
5. יכול SCA כלים מתקנים פגיעויות באופן אוטומטי?
כן, קצת מתקדמים SCA כלים יוצרים אוטומציה של תיקונים על ידי יצירתם pull requests שמעדכנים תלויות או מיישמים תיקוני אבטחה. זה מפחית את המאמץ הידני, ומאפשר למפתחים לתקן פגיעויות מהר יותר מבלי לשבש זרימות עבודה.
