






מודרני הערכת פגיעות תלוי בידיעה בדיוק אילו תלויות הקוד שלך משתמש בהן. עם זאת, כלים רבים עדיין נכשלים במשימה בסיסית זו. כאן עַיִן הֲפוּכָה ו Pkg מזהים חשובים. באמצעות ה- כתובת אתר של חבילת pkg standard, כלי אבטחה יכולים לזהות תלויות מראשcis, להפחית רעש ולספק תוצאות שמפתחים יכולים באמת לסמוך עליהן.
בפועל, סורקים לא מתקשים משום שהם מפספסים פגיעויות. במקום זאת, הם מתקשים משום שאינם יכולים להסכים על מהי בעצם תלות. שמות חבילות חוזרים על עצמם במערכות אקולוגיות שונות, גרסאות משתנות במהירות, ו... תלויות טרנזיטיביות להסתתר עמוק בתוך הגרף.
מסיבה זו, דוחות פגיעויות כוללים לעתים קרובות תוצאות חיוביות שגויות, התאמות שהוחמצו או השפעה לא ברורה. כתוצאה מכך, מפתחים מאבדים זמן באימות התראות במקום בתיקון סיכון אמיתי.
purl פותר בעיה זו על ידי מתן זהות ייחודית ועקבית לכל תלות. ברגע שהכלים מסכימים על הזהות, הערכת הפגיעויות הופכת ברורה יותר, מהירה יותר וקלה יותר לפעולה.
מה זה עין הפוכה ולמה חבילה חשובה
purl (כתובת URL של חבילה) הוא לפתוח standard שמזהה באופן ייחודי חבילת תוכנה. בפועל, זה הופך תלות לקודcisה, מזהה קריא מכונה. מזהה זה תמיד מתחיל ב- Pkg, אשר מגדיר את המערכת האקולוגית והמבנה של החבילה.
במילים אחרות, החבילה היא הבסיס, ו-purl הוא הפורמט עליו מסתמכים כלי אבטחה כדי לזהות תלויות ללא עמימות.
זווית הפוכה שנבנתה על Pkg מתאר:
- סוג החבילה, כגון Npm, מייבן, פיפי או דוקר
- מרחב השמות או הקבוצה
- שם החבילה
- הגרסה המדויקת
- אפשרויות אישור אופציונליות, כמו ארכיטקטורה או הפצה
- פרטי נתיב משנה אופציונליים
בגלל המבנה הזה, מזהי purl מבוססי pkg מסירים ניחושיםשתי תלויות בעלות שם זהה אך מערכות אקולוגיות שונות אינן מתנגשות עוד. כתוצאה מכך, סורקים מפסיקים לנחש ומתחילים להתאים בביטחון.
במילים פשוטות, pkg נותנת כלים שפה משותפת לתאר תלות על פני כל SDLC.
מדוע pkg ו-purl קריטיים להערכת פגיעויות
A הערכת פגיעות עובד רק כאשר זיהוי תלות מופעל מראשcisה. אחרת, התוצאות מאבדות אמון והמפתחים מבזבזים זמן על אימות התראות במקום על תיקון בעיות.
זה איפה מזהי purl מבוססי pkg לשנות את המשחק.
הם עוזרים כי הם:
- הסרת עמימות כאשר שמות חבילות חוזרים על עצמם במערכות אקולוגיות שונות
- שפר את ההתאמה עם מאגרי מידע על פגיעויות כמו NVD ו-OSV
- יישור סורקים, SBOMודוחות סביב אותה זהות תלות
כתוצאה מכך, הערכת פגיעויות הופכת מהירה יותר לאימות וקל יותר לפעולה על פיה.
במקום לשאול "האם זו אותה תלות?", צוותים יכולים להתמקד ב"האם זה באמת משפיע עלינו?"
דוגמה טכנית פשוטה: pkg ו-purl בפועל
דמיינו שירות ג'אווה המשתמש ב-Log4j. סורק חייב לזהות את גרסת התלות המדויקת כדי להתאים נכון את הפגיעויות.
עם חבילה וסריגה הפוך, התלות הזו נראית כך:
pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1
שורה אחת זו מספרת לכלי את כל מה שהוא צריך:
- מערכת אקולוגית: מייבן
- קבוצה: org.apache.logging.log4j
- חבילה: log4j-core
- גרסה: 2.17.1
ללא זיהוי מבוסס חבילה, הסורק עשוי לראות רק:
log4j-core
בנקודה זו, הכלי מנחש. כתוצאה מכך, מופיעות תוצאות חיוביות שגויות וסיכונים אמיתיים נקברים.
עם חבילה וסריגה הפוך, סורקים תואמים את ההתראות בצורה מדויקת ועקבית.
חבילה, עין הפוכה, SBOMומיפוי תלות
הערך של חבילה וסריגה הפוך עולה עוד יותר כאשר קבוצות מייצרות SBOMולהשתמש בכלי מיפוי תלויות.
מודרני כלי מיפוי תלות יישומים להסתמך על מזהים מבוססי חבילות להתחבר:
- תלוי
- פגיעויות
- בונה ו pipelines
- ממצאי תאימות
מכיוון שכל מערכת משתמשת באותו הדבר חבילה וסריגה הפוך, הממצאים נשארים עקביים מקוד המקור ועד לשלב הייצור.
כיצד מופיעה pkg ב- SBOM (דוגמה ל-CycloneDX)
הנה מינימלי דוגמה ל-CycloneDX:
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.5",
  "components": [
    {
      "type": "library",
      "name": "log4j-core",
      "version": "2.17.1",
      "purl": "pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1"
    }
  ]
}
זה מאפשר כל הערכת פגיעות או SCA כלי ל:
- התאם את ההמלצות בצורה נכונה
- מעקב אחר התלות בין מערכות גיבוי
- קישור ממצאים עם הקשר בזמן ריצה
בפועל, החבילה משמשת כדבק בֵּין SBOMs, סורקים וכלי מיפוי תלויות.
כלי בדיקת תלות לעומת כלי מיפוי תלות
מסורתי בדיקת תלות כלים עונים על שאלה אחת:
"האם תלות זו פגיעה?"
כלי מיפוי תלות תשובה לשאלה קשה יותר:
"היכן התלות הזו באמת חשובה?"
בדיקה מוצאת בעיות. מיפוי מסביר את ההשפעה.
כאשר משתמשים בכלים חבילה וסריגה הפוך, גם בדיקה וגם מיפוי פועלים יחד. כתוצאה מכך, רשימות פגיעויות ארוכות הופכות להגדרות ברורות וידידותיות למפתחים.cisיונים.
מ-pkg ו-purl לפעולה עם Xygeni SCA
שימוש Pkg ו עַיִן הֲפוּכָה מספקת לכלים דרך משותפת לזהות תלויות. עם זאת, זיהוי לבדו אינו פותר סיכונים. מה שמפתחים צריכים עכשיו הוא פעולה ברורה.
זה איפה קסיגני SCA מחבר נתוני תלות עם זרימות עבודה אמיתיות לתיקון.
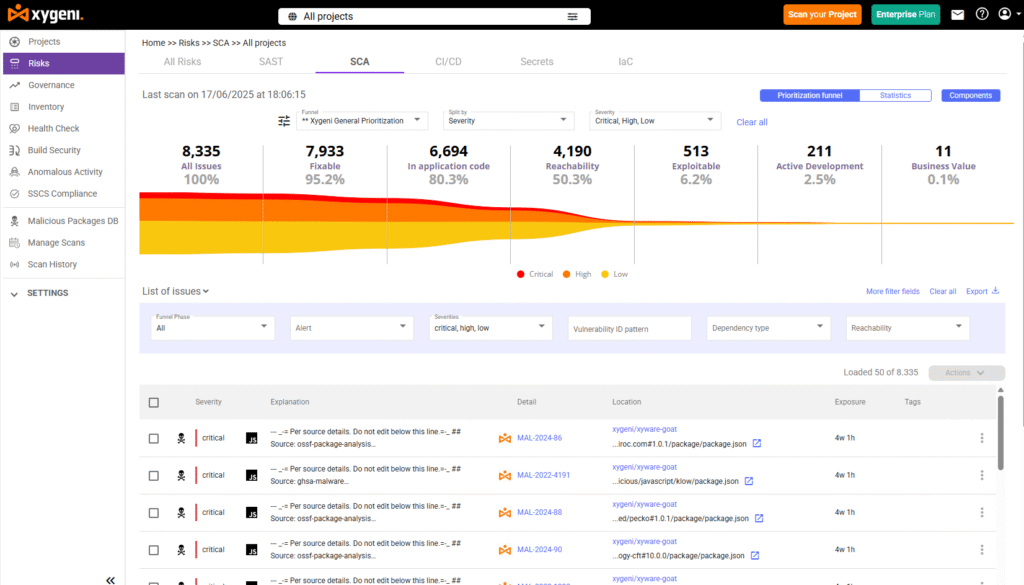
שימושים ב-Xygeni מזהי purl מבוססי pkg כבסיס למנוע ניתוח הרכב התוכנה שלה. מכיוון שלכל תלות יש קוד הפעלהcisזהות אלקטרונית, Xygeni יכולה לקשר באופן אמין נתונים בין סורקים, SBOMs, ואותות זמן ריצה.
כתוצאה מכך, הפלטפורמה עוברת מעבר לבדיקות תלות בסיסיות.
כיצד Xygeni הופך נתוני תלות ל-Decisיונים
כאשר Xygeni מזהה תלות פגיעה, היא פועלת לפי רצף ברור:
- זה מזהה את התלות באמצעות pkg ו-purl, תוך הימנעות מהתנגשויות שמות.
- זה ממפה היכן התלות הזו מופיעה במאגרים ובשירותים
- זה בודק האם נתיב הקוד הפגיע אכן פועל
- הוא מעריך את יכולת הניצול באמצעות EPSS ונתוני ניצול ידועים
- זה מדרג את הבעיה על סמך הסיכון האמיתי, ולא רק חומרתה
בגלל זרימה זו, מפתחים כבר לא מקבלים התראות גולמיות. הם מקבלים הקשר.
תיקון ידידותי למפתחים מובנה
ברגע ש-Xygeni מאשרת שתלות מסוימת חשובה, היא עוזרת למפתחים לתקן אותה מבלי לעזוב את תהליך העבודה שלהם.
לדוגמה:
- Guardrails יכול לחסום מיזוגים לא בטוחים כאשר מופיעות תלויות מסוכנות
- השמיים בוט Xygeni פותח א pull request עם שדרוג בטוח
- בדיקות פועלות באופן אוטומטי לפני המיזוג
- הבעיה נסגרת ברגע שהתיקון מגיע
בפועל, חבילה ועין הפוכה מספקים בהירות, ו-Xygeni SCA הופך את הבהירות הזו לפעולה.
למה זה חשוב בפרויקטים אמיתיים
יישומים מודרניים חולקים תלויות בין צוותים, שירותים ו... pipelineש. בלי מיפוי, צוותים מנחשים. עם מיפוי, הם פועלים.
על ידי שילוב Pkg, עַיִן הֲפוּכָה, מיפוי תלות ואוטומציה, Xygeni SCA מקצר את הדרך מגילוי לתיקון. כתוצאה מכך, מפתחים מתקנים את התלות הנכונה, במקום הנכון, בזמן הנכון.
כך אבטחת תלות הופכת לחלק מהפיתוח היומיומי במקום למשימת אבטחה נפרדת.
כיצד אבטחת תלות עוברת מגילוי לתיקון
זיהוי ← מיפוי ← תיקון
איתור
קסיגני SCA מזהה תלויות פגיעות באמצעות מדויק חבילה וסריגה הפוך מזהים בכל המאגרים והבניות.
מיפוי
הפלטפורמה ממפה היכן כל תלות נמצאת בשימוש, בודקת את יכולת הנגישות ומוסיפה הקשר של ניצול כדי לאשר את הסיכון האמיתי.
לסדר
אוכף את Xygeni guardrails, נפתח בצורה מאובטחת pull requests, מריץ בדיקות, ועוזר למפתחים למזג שדרוגים בטוחים במהירות.
תוֹצָאָה
נקה דהcisיונים, פחות תוצאות חיוביות שגויות ותיקון מהיר יותר מבלי לשבש את זרימת המפתח.
סיכום: מבדיקת תלות לאבטחת תלות אמיתית
בפיתוח מודרני, כלי בדיקת תלויות עדיין ממלאים תפקיד. עם זאת, אבטחה אמיתית דורשת יותר מגילוי בלבד. כיום, הערכת פגיעויות יעילה מתחילה בידיעה בדיוק אילו תלויות הקוד שלך משתמש וכיצד הן מתנהגות בסביבות אמיתיות.
בפועל, כאן באמת יש חשיבות למזהי purl ו-pkg. על ידי מתן דרך ברורה ועקבית לזיהוי תלויות, צוותים נמנעים מבלבול בין מערכות אקולוגיות. כתוצאה מכך, סורקים, SBOMs, ורישומים סוף סוף מדברים את אותה שפה.
יתר על כן, זיהוי מדויק מקל הרבה יותר על קביעת סדרי עדיפויות. כאשר כלים מסכימים על הזהות, מפתחים משקיעים פחות זמן באימות התראות ויותר זמן בתיקון סיכונים אמיתיים. במילים אחרות, בהירות מחליפה ניחושים.
קסיגני SCA בונה על בסיס זה. במקום להתייחס לתלויות כרשימות סטטיות, הוא משלב pkg, purl, מיפוי תלויות ואוטומציה לזרימת עבודה אחת רציפה. כתוצאה מכך, הערכת הפגיעויות הופכת למהירה יותר, מוקדמת יותר.cisה, וקל יותר לפעול לפיו.
בסופו של דבר, אבטחת יישומים מודרנית אינה עוסקת במציאת בעיות נוספות. אלא, מדובר בהבנה טובה יותר של תלויות ובתיקון מה שחשוב באמת. כאשר אבטחת תלות מתחילה ב-pkg, נשארת עקבית דרך purl, ופועלת ברציפות כחלק מהערכת פגיעויות, צוותים צוברים מהירות, ביטחון ושליטה בכל רחבי המערכת. SDLC.
על המחבר
נכתב על ידי פטימה Said, מנהל שיווק תוכן המתמחה באבטחת אפליקציות ב אבטחת קסיגני.
פאטימה יוצרת תוכן ידידותי למפתחים, מבוסס מחקר, ב-AppSec, ASPM, ו-DevSecOps. היא מתרגמת מושגים טכניים מורכבים לתובנות ברורות ומעשיות המחברות חדשנות בתחום אבטחת הסייבר עם השפעה עסקית.

