






A אפס פגיעות של יום הוא אחד הסיכונים החמורים ביותר באבטחת סייבר. זוהי פגם שאף אחד לא יודע עליו עד שהוא כבר מנוצל.
כאשר תוקפים מוצאים ומשתמשים בו, התוצאה היא אפס ניצול יום, פיסת קוד או טכניקה שהופכת את החולשה הנסתרת הזו לאיום ממשי. עבור צוותי תוכנה ו-DevSecOps, אלה פרצות אפס-יום ליצור נקודות עיוורות שבהן סורקים רגילים, כלי אנטי-וירוס ותיקונים לא יכולים לעזור.
תוקפים פועלים כעת במהירות, ומתמקדים בקוד, תלויות ו... CI/CD pipelines.
להבין איך א אפס ניצול יום עובד, וכיצד לזהות אותו מוקדם, הוא כיום חלק מרכזי בשמירה על אבטחת כל תהליך פיתוח מודרני.
מה הופך פגיעות של יום אפס לכל כך מסוכנת
A אפס ניצול יום מנצל נקודת תורפה עוד לפני שהספק מודע לקיומה.
בניגוד לפגמים ידועים, אין תיקון, אין תיקון, ולעתים קרובות אין דרך אמינה לזהות אותם עד לאחר שהמתקפה מתרחשת.
פגיעויות אלו מסתתרות לעיתים קרובות בספריות תוכנה, בדפדפנים או ברכיבים של צד שלישי. לאחר גילוין, התוקפים יכולים להפוך אותן לנשק במהירות ולהפיץ קוד מזיק באמצעות כלים ומאגרים מהימנים.
בגלל זה, פרצות אפס-יום יכולים לנוע במהירות על פני שרשראות אספקה וסביבות ענן.
תלות בודדת בפרויקט קוד פתוח עלולה לחשוף אלפי מערכות build לפני שמישהו ישים לב.
הבנת ניצול פגיעויות אפס-יום
כדי להבין כיצד תוקפים משתמשים בפגיעויות אלו, כדאי לבחון את הרצף הטיפוסי של פרצת יום אפס:
- חוקר או תוקף מוצא פגם לא ידוע.
- התוקף יוצר קוד פרצה כדי לנצל את הפגם הזה.
- הניצול משמש במתקפות אמיתיות או משותף באינטרנט.
- הספקים מזהים את הבעיה ומשחררים תיקון.
- צוותי אבטחה פועלים במהירות כדי להחיל עדכונים ולהפחית חשיפה.
לדוגמה, יבמ X-Force דיווח על מקרה שבו תוקפים ניצלו פגיעות של יום אפס בתוכנת העברת קבצים GoAnywhere תוך 24 שעות מרגע הגילוי.
זה מראה כמה קטן החלון בין גילוי לניצול, לפעמים רק כמה שעות.
התקפות אלה אינן רק תיאורטיות. הן כבר גרמו נזק חמור ב enterprise מערכות, תוכנות קוד פתוח ושרשראות אספקה גלובליות.
דוגמאות מהעולם האמיתי של מתקפות אפס-יום
מתקפות אפס-יום כבר אינן נדירות. הן מתרחשות בכל שכבה של תוכנה מודרנית, החל מדפדפנים ועד מערכות בנייה וכלי פיתוח.
הדוגמאות הבאות מראות כמה מהר תוקפים מנצלים פגיעויות לא ידועות לפני שמגינים יכולים להגיב:
- MOVEit Transfer (2023)תוקפים ניצלו פגיעות של הזרקת SQL של יום אפס (CVE-2023-34362) ב-Progress MOVEit Transfer. הניצול אפשר גניבת נתונים בקנה מידה גדול ממאות ארגונים, כולל בנקים וסוכנויות ממשלתיות, לפני שפורסם תיקון.
- גוגל כרום (2025)פגיעות של יום אפס (CVE-2025-10585) במנוע ה-JavaScript V8 של כרום נוצלה באופן פעיל. גוגל פרסמה תיקון דחוף לאחר שאישרה כי מתקפות מתבצעות.
- מתקפת שרשרת האספקה של SolarWinds (2020)תוקפים הכניסו קוד זדוני לעדכון תוכנה מהימן עבור פלטפורמת Orion של SolarWinds, ופגעו ביותר מ-18,000 ארגונים. למרות שלא מדובר היה בניצול יחיד, הוא תפקד כמו תקיפה של יום אפס בשרשרת האספקה.
- שרת מיקרוסופט אקסצ'יינג' (2021, "ProxyLogon"): ארבע פגיעויות של יום אפס אפשרו לתוקפים לקבל גישה מרחוק לשרתי Exchange ברחבי העולם. תיקונים הגיעו במהירות, אך אלפי מערכות כבר נפגעו.
- לקוח זום (2022)פרצת אפס-יום אפשרה לתוקפים מרוחקים לבצע קוד במהלך שיחות וידאו בלקוחות Windows שלא תוקנו. הפגם נסחר באופן פרטי לפני חשיפתו לציבור.
כל מקרה מראה כיצד פרצות אפס-יום יכול להתפשט על פני תלויות, pipelineוסביבות ענן תוך שעות.
זו הסיבה שנראות, זיהוי אנומליות ואזהרות מוקדמות חיוניים כדי לעצור את האיומים הללו לפני שהם מתפשטים.
אירועים אלה מראים גם שינוי באסטרטגיית התוקפים, מהתקפות נקודת קצה מבודדות לחדירה למערכות בנייה, תלויות ו-DevOps. pipelines.
ניצול יום אפס בשרשרת האספקה של תוכנה
פרצות אפס-יום מודרניות מכוונות לעתים קרובות לשרשרת אספקת התוכנה, לא רק לנקודות קצה או למערכות הפעלה.
תוקפים משתמשים בתלות שנפגעו, סקריפטים זדוניים ו CI/CD תצורות שגויות כדי להתקדם במעלה תהליך הפיתוח.
חלק מנתיבי ההתקפה הנפוצים ביותר כוללים:
- הוצאה לאור חבילות נגועות לרישומים בקוד פתוח.
- הזרקת מטענים של יום אפס לתוך סקריפטים לאחר התקנה.
- ניצול עבודות בנייה או אישורים לא מנוטרים.
- חטיפה מתחזקים לגיטימיים או חשבונותיהם.
כלי נקודת קצה מסורתיים אינם יכולים לראות את האיומים הללו מכיוון שהם מתרחשים לפני תוכנה פועלת במהלך פיתוח, בנייה או אינטגרציה.
זו הסיבה שנראות DevSecOps וסריקה אוטומטית הן המפתח.
פער מחזור החיים והגילוי
| התמחות | פעילות התוקף | אתגר המגן |
|---|---|---|
| גילוי ופיתוח נשק | מצא פגם לא ידוע ובנה ניצול לרעה תקין לפני החשיפה. | אין חתימה או טלאי ידועים; למגינים חסרה נראות. |
| פריסת ניצול | העבר מטענים באמצעות פישינג, חבילות נגועות או עדכונים זדוניים. | הזיהוי מתרחש רק לאחר הביצוע; זמן התגובה מוגבל. |
| תיקון וגילוי נאות | הספק משחרר עדכון והניצול הופך לציבורי. | המערכות נשארות חשופות עד לבדיקת ופריסת התיקונים. |
פער הזיהוי הוא הרגע המסוכן ביותר. כאשר קיימות פרצות אפס-יום ולצוותים אין חתימה או תיקון, תוקפים יכולים לפעול במהירות. סגירת פער זה דורשת זיהוי מוקדם, ניטור מתמשך והגנות מבוססות התנהגות.
הנתונים מאחורי איומי אפס-יום מודרניים
דוחות אחרונים מראים עד כמה פעילות יום אפס הפכה נפוצה ומהירה:
- השמיים קבוצת מודיעין האיומים של גוגל (GTIG) דיווח 75 פגיעויות של יום אפס נוצלו בטבע בשנת 2024, עלייה של 30 אחוזים לעומת השנה הקודמת.
- אודות 44 אחוז מאותם ימי אפס ממוקד enterprise מערכות כגון VPN, חומות אש וכלי ניהול, מה שמראה שתוקפים מתמקדים כעת בתשתיות בעלות ערך גבוה.
- השמיים מדד מודיעין האיומים של IBM לשנת 2025 נרשם יותר מ 65,000 נקודות תורפה עם פרצות גישה זמינות לציבור, רבות מהן נוצלו ונארזו מחדש במתקפות יום אפס חדשות.
נתונים אלה מראים מדוע צוותים חייבים לזהות סימנים של פרצות אפס-יום לפני הופעת תיקון.
מה צריכה לכלול הגנה הטובה ביותר מפני יום אפס
כדי להגביל את ההשפעה של א אפס ניצול יום, הגנות דורשות שכבות מרובות והשתלבותן מוקדם בתהליך הפיתוח. גישה מקיפה כוללת:
- סריקה בזמן אמת של רישומים כמו npm ו-PyPI כדי לזהות חבילות חשודות לפני שהן נכנסות לגירסאות build.
- מערכות התרעה מוקדמות המסמנות חבילות חדשות או שינויים פתאומיים במוציאים לאור שעשויים לאותת על פרצות אפס-יום בטבע.
- חומות אש תלויות שחוסמות או מעבירות הסגר לרכיבים מסוכנים באופן אוטומטי
- זיהוי אנומליות ברחבי CI/CD pipelineכדי למצוא התנהגות חריגה בזמן בנייה שיכולה להצביע על תלות מנוצלת
- מעקב אחר מוניטין של משתפי פעולה כדי לזהות חשבונות מתחזקים שנחטפו או מזויפים שעשויים לפרסם גרסה עמוסת בניצול לרעה
- אכיפת מדיניות מתמשכת למניעת מיזוג של קוד לא בטוח לתוך ענפים ראשיים
על פי מאגר הפגיעויות הלאומי, יותר מ-29,000 מקרי CVE חדשים נרשמו בשנת 2024. בעוד שבעיות אפס-יום מופיעות רק לאחר גילוי, גידול זה מראה כמה מהר מופיעות חולשות ומדוע עצירת... אפס ניצול יום עניינים מוקדמים.
כיצד Xygeni מסייעת להפחית ניצול תקיפות אפס-יום
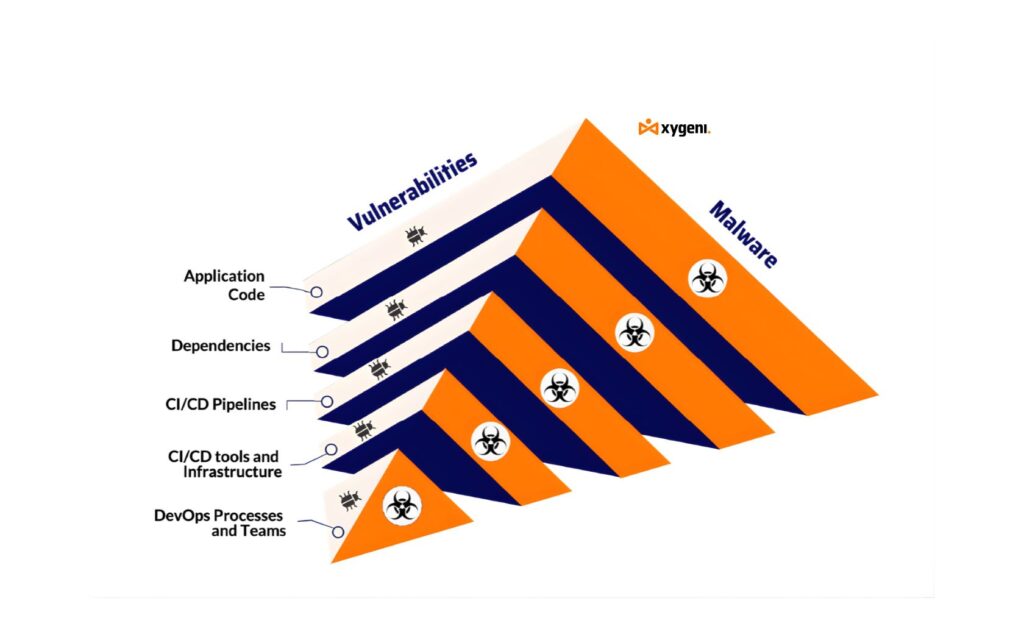
קסיגני מעמיד גילוי מוקדם והגנה אוטומטית לתוך זרימת ה-DevOps שלך כדי לצמצם את חלון החשיפה לניצול לרעה של יום אפס. יכולות מפתח כוללות:
- ניטור מתמשך של חבילות חדשות וקיימות לאיתור סימנים מוקדמים של התנהגות מסוכנת
- An מערכת התראה מוקדמת שמודיע לצוותים כאשר דפוס ניצול אפשרי מופיע ברישום
- חסימה או הסגר אוטומטיים של תלויות חשודות כך שניצול יום אפס לא יוכל לחדור לארכיטקטורת הבנייה שלך
- גילוי אנומלי במהלך בניית קבצים המדגיש שינויים בלתי צפויים בקבצים או קריאות מרוחקות התואמות להתנהגות ניצול לרעה
- מעקב מוניטין עבור מתחזקים ומוציאים לאור כדי לזהות שינויים פתאומיים שיכולים להצביע על פגיעה
- קביעת סדרי עדיפויות מודעים להקשר שעוזר לצוותים לבחון האם בעיה שזוהתה צפויה להפוך לניצול תקלות אפס יום בסביבה שלהם
Xygeni משתלב עם מערכות CI נפוצות ובקרת מקורות כך שתוכלו לקבל הגנות אלו ללא סקריפטים נוספים או הגדרות כבדות.
שיטות עבודה מומלצות להתכונן ליום האפס הבא
- לתחזק SBOMs לדעת איזה קוד וחבילות נמצאים בכל בנייה
- גרסאות תלות ב-PIN ולהימנע מתווי גישה כלליים (wildcards) המאפשרים לחבילה לא ידועה לחמוק פנימה ולהפעיל פרצת יום אפס
- הפעלת סריקות שכבות: בדיקות סטטיות, בדיקות דינמיות וניטור התנהגות
- אוטומציה של תהליכי תיקון והחזרה למצב אחר כדי להפחית חשיפה כאשר פרצת יום אפס הופכת לציבורית
- הגבל סודות והרשאות בעבודות בנייה כך שניצול לא יוכל להסלים בקלות
- הכשרת צוותים לאיתור סיכונים בשרשרת האספקה ולהגיב במהירות כאשר מופיעים סימנים לניצול תקלות יום אפס
כלים כמו Xygeni מסייעים להפוך רבות מהפרקטיקות הללו לאוטומטיות ומפחיתים עבודה ידנית תוך שיפור הזיהוי של פרצות אבטחה של יום אפס.
מחשבות אחרונות: להישאר צעד אחד קדימה מול ניצולי יום אפס
איומי יום אפס ימשיכו להתפתח. לכן גם ההגנות חייבות להשתנות. הגנה על נקודות קצה לבדן אינה מספיקה. צוותים זקוקים לנראות והגנה שמתחילות בתוך הקוד, התלויות ו... pipelines.
על ידי שילוב של סריקה בזמן אמת, התראות מוקדמות וחסימה אוטומטית, תוכלו להפחית את הסיכוי שפריצת דרך של יום אפס תגיע לייצור. זיהוי מוקדם יותר, חסימה מהירה יותר ושמירה על שרשרת אספקת התוכנה שלכם צעד אחד קדימה.

