






TL; DR
ASPM セキュリティを1分で解説
ほとんどのアプリケーションセキュリティチームは、検出に関する問題を抱えているわけではありません。彼らが抱えている問題は、「5,000件の検出結果のうち、どれが重要なのか?」ということです。
- それは何ですか: Application Security Posture Management (ASPM)は、すべてのアプリケーションセキュリティツールから調査結果を収集する手法です(SAST, SCA秘密、 IaC, CI/CD (およびDAST)を1つのビューに統合し、重複を削除し、活用可能性とビジネスへの影響に基づいて優先順位を付けます。
- なぜ重要なのか: これにより、アプリケーションセキュリティの焦点は「すべてを見つけて修正する」から「検証して優先順位を付ける」へと移行し、チームは実際に悪用される可能性のあるリスクから優先的に修正を行うようになる。
- 内容: 資産の発見とインベントリ、統合された脆弱性管理、リスクベースの優先順位付け、修復ワークフロー、およびガバナンスとコンプライアンスに関する報告。
- Xygeniのアプローチ: ネイティブスキャナー SDLC さらに、Snyk、Veracode、Checkmarx、SonarQubeなど、既に利用しているツールから取り込んだ分析結果を、優先順位付けされた単一のリスクビューに統合します。
ボトムライン: ASPM これはスキャナーを置き換えるものではありません。スキャナーの出力結果を使えるようにするものです。
デジタル脅威がかつてない速さで進化する時代において、サイバー攻撃からアプリケーションを保護することは、単なる必要性を超え、デジタル環境で生き残るための必須事項となっている。 企業の60%が深刻な問題に直面している アプリケーションの脆弱性を介したサイバーセキュリティ侵害は毎年発生している。もはや組織が攻撃されるかどうかではなく、いつ攻撃されるかが問題となる。この厳しい現実がもたらすのは Application Security Posture Management (ASPMサイバーセキュリティ戦略の最前線に位置づけられ、拡大し続けるサイバー脅威の状況に対する盾と包括的な武器を提供する。
ASPM セキュリティとは、サイバーセキュリティ専門家の間で急速に注目を集めている用語であり、従来の事後対応型のセキュリティ対策から、デジタル時代の巧妙な脅威からアプリケーションを予測、防止、保護できる、積極的かつ戦略的なフレームワークへのパラダイムシフトを表しています。しかし、セキュリティとは一体何なのでしょうか? ASPMそして、企業がデジタル資産を保護する方法をどのように変革できるのか?この記事では、 Application Security Posture Management現代のサイバーセキュリティの礎石としての役割と、ますます相互接続が進む世界におけるビジネス成功の触媒としての役割を解明する。
重要な構成要素、紛れもないメリット、そして実装のための具体的な手順を探る旅に、ぜひご参加ください。 ASPMアプリケーションが安全であるだけでなく、将来のサイバー脅威に対しても回復力があることを保証します。CTO、サイバーセキュリティ専門家、あるいは業務効率化を目指すビジネスリーダーのいずれであっても、 ASPM これは、サイバーセキュリティ戦略を向上させ、デジタル領域を安全に保つための第一歩です。
目次
何が ASPM? 基本を理解する Application Security Posture Management
Application Security Posture Management (ASPMは、従来のアプリケーションセキュリティ手法を超越する洗練されたアプローチであり、リソース、プロセス、テクノロジーを統合して、高性能で体系的かつ持続可能なアプリケーションセキュリティ(AppSec)プログラムを確立します。 ASPM セキュリティは、組織がアプリケーションセキュリティ環境を積極的に管理し、アプリケーションセキュリティ資産を自動化および統制することで、セキュリティ対策と潜在的な脆弱性との間のギャップを埋めることを可能にします。
その中心に、 ASPM 組織が初日からセキュリティ範囲を管理し、重大な脆弱性を優先し、アプリケーションがセキュリティ基準に準拠していることを保証できるようにする standard進化するサイバー脅威に対して強化されています。従来のAppSec戦略は多くの場合、事後対応型ですが、 ASPM セキュリティチームがより戦略的かつ先見的なアプローチを採用するよう促します。すでにプラットフォームを評価している場合は、当社の比較をご覧ください。 top ASPM 2026年のためのツール。
その ASPM フレームワークの説明:サイバーセキュリティの強化 Application Security Posture Management
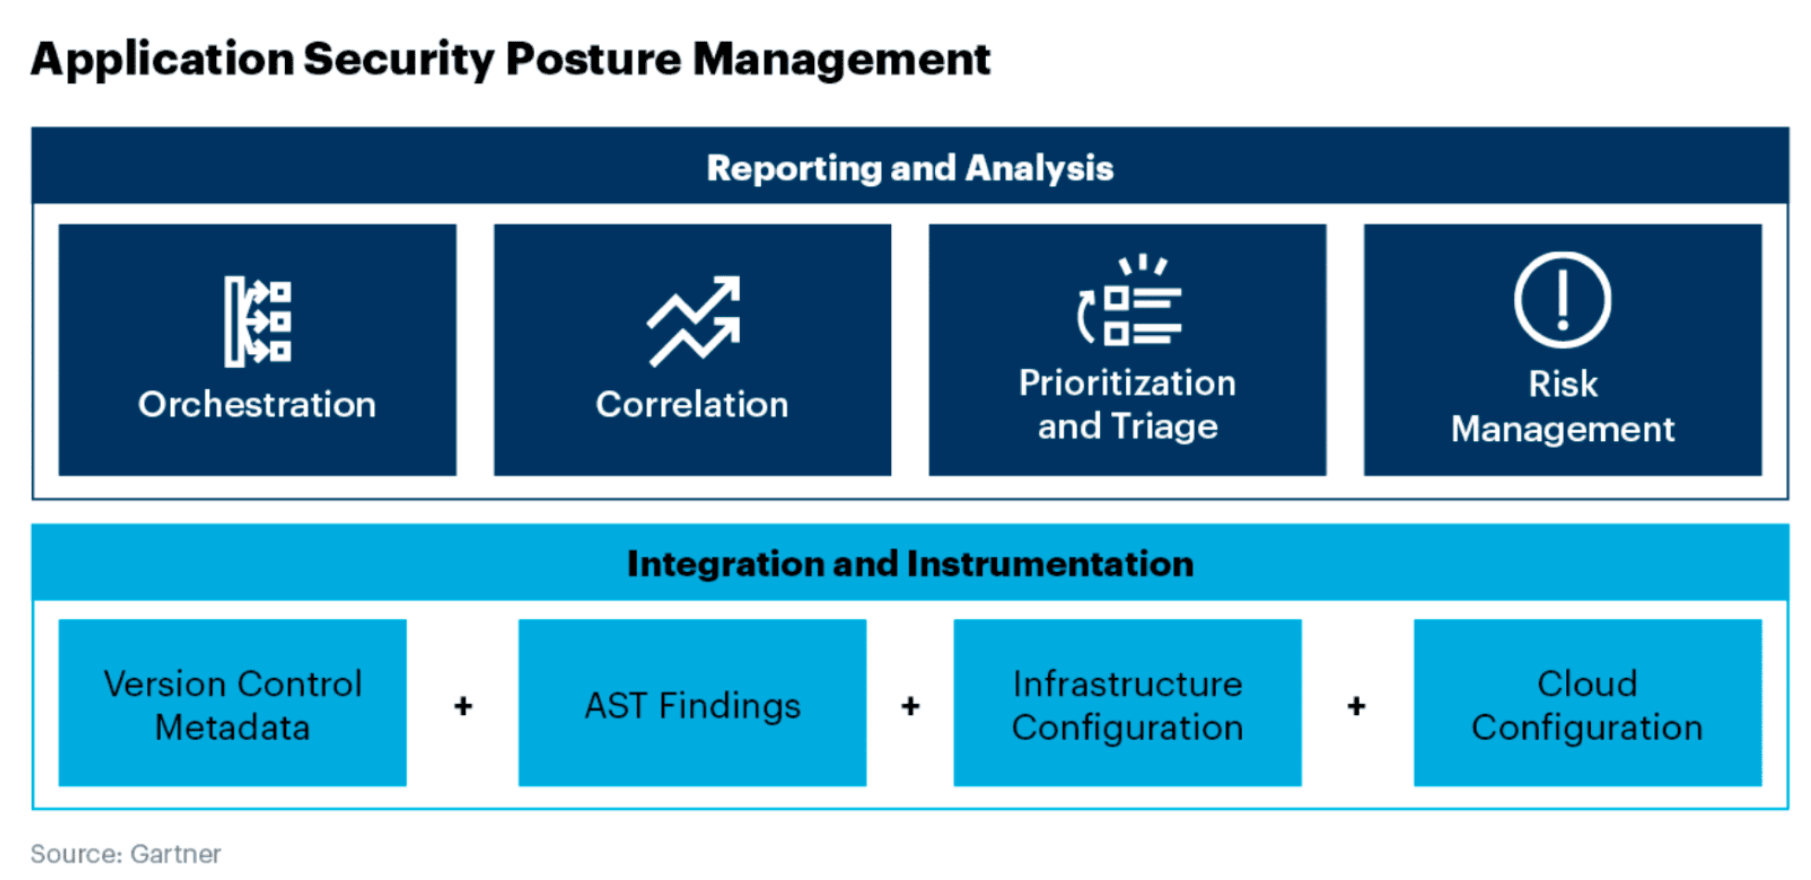
その ASPM このフレームワークは、以下のようないくつかの基礎的な柱の上に構築されています。
資産の検出とインベントリ: ASPM まず、すべてのアプリケーション資産を包括的にマッピングすることから始め、アプリケーション環境の完全な可視性と正確なインベントリを確保します。
脆弱性管理: 中央から ASPM これは、自動化されたツールや技術を活用して、アプリケーション全体にわたる脆弱性を体系的に特定、分析、修復することです。
リスク評価と優先順位付け: ASPM 組織のリスク環境における脆弱性を評価し、事業運営への潜在的な影響に基づいて修復作業の優先順位を決定する。
ガバナンスとコンプライアンス: ASPM アプリケーションが確立されたセキュリティ基準に準拠することを保証する standard規制要件を満たし、ガバナンスの実践をAppSecプログラムに統合する。
ASPM アプリケーションセキュリティに対する包括的かつ統合的なアプローチを提供することで、現代のサイバーセキュリティ戦略において極めて重要な役割を果たします。従来のセキュリティの限界に対処します。 今日のアプリケーションの急速な開発サイクルに追いつけないことが多いアプリケーションセキュリティ手法 そして複雑さ。
積極的かつ戦略的なセキュリティ体制を育成することにより、 ASPM 組織ができるようになります リスクをより効果的に軽減し、新たな脅威に機敏に対応する.
ASPM ASOC、CNAPP、CSPMとの比較
よく混同される4つの略語。それぞれの意味と、 ASPM はまる。
| カテゴリー | フォーカス | 質問に答える | 典型的なスコープ |
|---|---|---|---|
| ASPMApplication Security Posture Management | アプリケーションとその SDLC | どのアプリケーションリスクが最も重要で、誰がそれらを解決するのか? | コード、依存関係、秘密情報、 IaC, pipelinesとビルド、および他のスキャナーからの調査結果 |
| ASOCアプリケーションセキュリティのオーケストレーションと相関分析 | スキャナーオーケストレーション | ツールを実行して、その結果を関連付けるにはどうすればよいですか? | スキャナ出力の集約と重複排除。 ASPM |
| CNAPクラウド ネイティブ アプリケーション保護プラットフォーム | クラウドワークロードとインフラストラクチャ | 私のクラウド環境と、そこで実行されているものは安全ですか? | クラウド構成、ワークロード、コンテナ、ランタイム |
| CSPMクラウドセキュリティ姿勢管理 | クラウド構成 | 私のクラウドアカウントは安全に設定されていますか? | クラウドアカウントにおける設定ミスとコンプライアンス違反。多くの場合、CNAPPの一部である。 |
認定条件 ASPM セキュリティが現代ビジネスにおけるアプリケーションセキュリティを変革する
ASPM はサイバーセキュリティ用語集における単なる略語ではなく、セキュリティチームがアプリケーションセキュリティに取り組む方法におけるパラダイムシフトを表しています。包括的でアジャイルなフレームワークにより、 ASPM 組織がデジタル世界の複雑さを自信を持って乗り越えられるように支援し、アプリケーションのセキュリティ、コンプライアンス、サイバー脅威に対する耐性を確保します。
急速に統合が進むのを目の当たりにすると ASPM AppSec業界では、このアプローチが新たな基準を打ち立てていることは明らかです。 standard アプリケーションセキュリティのために。 ASPM デジタル資産を保護し、機密データを保護し、顧客や利害関係者からの信頼を維持するための体制がより整っている。
の本質的な役割 ASPM 現代のサイバーセキュリティ対策の強化において
ASPM 組織のセキュリティ体制を包括的に把握することで、従来のアプリケーションセキュリティを超越します。 自動化ツールの強みと戦略的なプロセスを組み合わせ、脆弱性を効果的に特定、評価、軽減する。その仕組みは、いくつかの主要な構成要素に分解できる。
の主要コンポーネント ASPM効果的なアプリケーションセキュリティの構成要素
資産発見と在庫管理:
の基礎 ASPM に基づいて構築されています 包括的な識別とカタログ化login組織のデジタルエコシステム内のすべてのアプリケーション資産のgこれには、稼働中のアプリケーションと開発段階のアプリケーション、ライブラリ、API、およびサードパーティとの連携が含まれます。
効果的な資産管理は、各構成要素が確実に把握され監視されることを保証し、次のような強固なセキュリティ体制の基盤を築きます。
- 包括的なセキュリティ対策の基盤を提供する。
- 潜在的な脆弱性の範囲を理解することで、的を絞ったセキュリティ対策が可能になります。
脆弱性の自動検出と評価:
ASPM 高度なスキャン技術を使用して、アプリケーション資産の脆弱性を継続的に監視します。この自動化は静的コードにも及び、 CI/CD インフラ そしてチーム、 ソフトウェア構成分析, 潜在的なセキュリティ脅威を多角的に捉える視点を提供する。
これらの脆弱性の深刻度と状況を評価することにより、 ASPM 最も重要な問題に対して的を絞った対応を可能にします。継続的かつ自動的な検出:
- 次回の定期レビューを待つのではなく、コードの変更時に新たな脆弱性を検出します。
- スキャナー間で重複する検出結果を削除し、同じ問題が二重にカウントおよび割り当てられることを防ぎます。
リスクベースの優先順位付け:
中央の ASPMのアプローチは、組織に対するリスクに基づいて脆弱性の優先順位付けを行うことです。これには、データの機密性、アプリケーションの重要度、露出レベルなどの要素を考慮して、脆弱性の悪用による潜在的な影響を分析することが含まれます。リスクベースの優先順位付けにより、リソースが効率的に割り当てられ、修復作業が最も必要とされる場所に集中して、以下のことが可能になります。
- 最も深刻な脆弱性に優先的に対処できるよう、資源の効率的な配分を確保する。
- 開発プロセスを妨げることなく、運用上のセキュリティ維持を支援する。
修復および緩和ワークフローの自動化:
ASPM 自動化されたワークフローを通じて脆弱性への対応プロセスを効率化します。これには、チケットの生成、適切な開発チームまたはセキュリティチームへの割り当て、および修復の進捗状況の追跡が含まれます。自動化により、セキュリティ問題への対応がより迅速かつ協調的になり、以下のリスクへの露出期間を最小限に抑えます。
- 脆弱性に迅速に対処することで、攻撃者にとっての攻撃機会を減らしましょう。
- サイバー脅威の潜在的な侵入経路を排除することで、全体的なセキュリティ体制を強化する。
コンプライアンスとガバナンス:
規制要件がますます厳しくなるにつれて、 ASPM 必要なツールを提供します 保守 コンプライアンス継続的な監視と報告を通じて、組織はアプリケーションが関連法規に準拠していることを確認できます。 standard規制を遵守することで、潜在的な罰則や評判の低下を回避し、以下のことが可能になります。
- 法令遵守違反に伴う法的および金銭的な影響を回避します。
- セキュリティに関するベストプラクティスを遵守することで、顧客や関係者との信頼関係を築きます。
統合 ASPM アプリケーションセキュリティの強化と堅牢なソフトウェアサプライチェーン管理のために
統合 Application Security Posture Management (ASPMアプリケーションセキュリティとソフトウェアサプライチェーンへの参入は、進化するデジタル脅威に直面した際の、より強靭で積極的な防御メカニズムへの戦略的な転換を示すものです。
アプリケーションのセキュリティ:
向上した視認性: ASPM オファー アプリケーション環境に対する前例のない可視性攻撃者が悪用する可能性のある隠れた脆弱性や設定ミスを明らかにする。このような包括的な認識は、今日の脅威環境において複雑なアプリケーションを安全に保つために不可欠である。
DevSecOpsの統合: 沿って DevSecOpsとのシームレスな統合 実践、 ASPM セキュリティを開発ライフサイクル全体にわたって組み込む文化を醸成します。この連携は、セキュリティの成果を向上させるだけでなく、開発期間の短縮にもつながります。
ソフトウェアサプライチェーン:
サードパーティ製コンポーネントのセキュリティ確保: ASPM ソフトウェアサプライチェーンにおける脆弱性、特にサードパーティライブラリやコンポーネントに関連する脆弱性に対する懸念の高まりに対処する。 これらの外部依存関係を評価し、監視する, ASPM アプリケーションの完全性を損なう可能性のあるサプライチェーン攻撃のリスクを軽減します。
SBOM 発電と管理: 本質的な側面 ASPM ソフトウェアサプライチェーンの文脈では、 ソフトウェア部品表の生成と管理(SBOM)オープンソース要素とプロプライエタリ要素を含むすべてのソフトウェアコンポーネントの詳細なインベントリは、脆弱性の追跡とセキュリティコンプライアンスの確保に不可欠です。 standards
深く掘り下げる ASPM セキュリティ:包括的な分析 Application Security Posture Management 影響
詳細な分析 Application Security Posture Management アプリケーションセキュリティを再定義する上での変革の可能性を明らかにします。今後、 ASPMサイバーセキュリティに対する の影響は今後も拡大し続け、現代のセキュリティ戦略に不可欠な要素としての役割を確固たるものにするだろう。
実装 ASPM 組織のアプリケーションセキュリティ戦略を、受動的なものから能動的なものへと高めます。このパラダイムシフトは、リスクが高まり、攻撃対象領域がかつてないほど広くなっている今日の急速に進化するサイバー脅威の状況において非常に重要です。 ASPM組織は以下のメリットを得られます。
セキュリティ体制の強化アプリケーションセキュリティの状況を包括的に把握することで、 ASPM これにより、組織は脆弱性をより効果的に特定し、軽減することができ、全体的なセキュリティ体制を向上させることができます。
脅威への迅速な対応: リアルタイム監視と自動化されたワークフロー ASPM セキュリティ上の脅威に迅速に対応し、潜在的な被害を最小限に抑え、事業継続性を確保する。
戦略的リスク管理: リスクベースの優先順位付けフレームワークを通じて、 ASPM セキュリティリソースを戦略的に配分し、最も重大な影響と脆弱性のある領域に重点を置く。
協調的なセキュリティ文化: ASPM セキュリティは全員の責任であるという協調的な環境を促進し、チーム間の壁を取り払い、セキュリティを組織のDNAに組み込む。

ビジネス価値を解き放つ ASPM: 導入のメリット Application Security Posture Management
ASPM サイバーセキュリティ対策の強化から業務効率の向上まで、多くのビジネス上のメリットを提供します。 ASPM これは、以下のような様々な形で企業にとって具体的なメリットにつながります。
サイバーセキュリティ対策の強化
最も重要な利点の1つは、 ASPM 組織のサイバーセキュリティ防御を強化することです。アプリケーションの脆弱性とセキュリティ態勢の包括的かつ継続的な概要を提供することで、 ASPM これにより、企業は潜在的な脅威が侵害という形で顕在化する前に、それらを積極的に特定し、対処することが可能になります。
この先制的なアプローチは、 データ漏洩、サイバー攻撃、その他のセキュリティインシデントのリスクを軽減します。 それは企業の評判を傷つけ、多額の経済的損失を招く可能性がある。
合理化されたコンプライアンスおよびリスク管理
ASPM アプリケーションが業界規制に準拠していることを保証することでコンプライアンスを簡素化し、 standard規制がますます厳格かつ複雑になるにつれて、 ASPMコンプライアンスチェックを自動化し、包括的なレポートを作成できる機能は、非常に貴重です。
It 法令違反による罰則のリスクを最小限に抑え、セキュリティ文化を根付かせる また、アプリケーション開発ライフサイクル全体を通してコンプライアンスを徹底することで、リスク管理の実践を強化します。
開発サイクルの加速
統合 ASPM DevSecOpsの実践は、セキュリティ、開発、運用チーム間のギャップを埋め、アプリケーション開発プロセスのあらゆる段階にセキュリティを組み込みます。
このシームレスな統合 セキュリティ対策が開発スケジュールを妨げないことを保証する しかし、より効率的で合理化された開発サイクルに貢献します。脆弱性を早期に発見して対処することで、企業は市場投入までの時間を短縮し、変化の激しいデジタル経済において競争優位性を獲得できます。
運用効率の向上とコスト削減
自動化機能 ASPM これらは業務効率を劇的に向上させる画期的なソリューションです。企業は、日常的なセキュリティ業務を自動化することで、人的資源をより戦略的な取り組みに振り向けることができます。さらに、脆弱性の早期発見と優先順位付けにより、より的を絞った効率的な修復作業が可能になり、脆弱性管理にかかるコストを大幅に削減できます。
累積効果として、よりスリムで機敏な組織が実現し、 資源をより効果的に配分するその結果、大幅なコスト削減が実現した。
顧客からの信頼と市場での評判の向上
顧客の信頼は最も重要であり、セキュリティ侵害はその信頼を急速に損なう可能性があります。 ASPM、ビジネスは commit顧客データの保護と顧客の信頼およびロイヤルティの向上に注力しています。
さらに、強固なセキュリティ体制は、市場において企業を差別化することができる。 評判を高める 顧客、パートナー、利害関係者の間で。
抱擁 ASPM 今すぐ:高度なアプリケーションセキュリティ戦略で競争優位性を確保しましょう
を巡る旅 Application Security Posture Management (ASPM)領域はそれを強調する サイバーセキュリティ対策とビジネス戦略に革新的な影響を与えるこれは、ビジネスにおけるイノベーションと成功を促進する、より統合的で積極的なアプリケーションセキュリティへのアプローチへの重要な転換点となるものです。
採用の ASPM 組織に提供する プロアクティブシールド脆弱性が単に特定されるだけでなく、文脈化され、優先順位が付けられ、事前に修復されることが保証されます。cisイオンと敏捷性。 ASPMDevSecOps文化への統合は、セキュリティが開発および運用戦略を導く基本原則となる協調的な環境を促進します。 ASPM カプセル化 業務効率の向上、コスト削減、顧客からの信頼の醸成 実証可能な commit機密データの保護を目的としています。
準備完了 アプリケーションセキュリティ戦略を変革する ビジネスの成功を促進するには?統合を検討してください ASPM 今日からサイバーセキュリティフレームワークに組み込みましょう。まずは現在のアプリケーションセキュリティ体制を評価し、ギャップを特定し、どのように ASPM 包括的でリスクベースのアプローチでこれらのギャップを埋めることができます。次に比較します 最良 ASPM 豊富なツール群 あなたが発見したこととは矛盾する。
アプリケーションを保護し、データを保護し、ビジネスを前進させるには、 ザイゲニ.

