






DevOpsチームにとって、 リスク軽減 見た目より難しい。伝統的な SCA ツールは、 修復リスク管理しかし、多くの場合、影響を示すことなくアップグレードを提案するだけです。開発者は リスクを軽減する すぐに、しかしパッチが予期せぬ事態を引き起こすことに気づくのが遅すぎる 重大な変更 ビルド時および実行時。
自律的AI ザイゲニ SCA 修復リスク、することができます リスクを軽減する 開発を遅らせることが多い破壊的変更を避けつつ、自信を持って開発を進める。
DevOpsにおけるリスク軽減の課題
ブリッジ SCA ツールは推奨します 最も古いパッチ適用バージョン 脆弱な依存関係が存在する。理論上は、これでCVEは解決する。しかし、現実は全く異なる。
- 削除されたメソッドがまだ参照されているため、ビルドが失敗することがよくあります。
- 型不一致が原因で、アプリケーションが実行時にクラッシュする。
- 開発者たちは変更履歴を手作業で確認するのに何時間も費やしている。
すべての開発者が目にしたことがある例:
- Java: アップグレードすると削除されます
foo()瞬時に数十の通話サイトがダウンした。 - C#: 型制約を厳格化すると、逆シリアル化時に実行時例外が発生する。
- Node.js: 非同期ライブラリがPromiseに切り替わり、 pipelineテスト失敗により崩壊する。
これが理由です リスク軽減 従来のツールでは、まるで当てずっぽうでやっているような感覚です。明確さの代わりに、開発者はノイズ、手戻り、不安定さを引き継ぐことになります。 pipelines.
現実世界における破壊的変化
だから正確には何ですか 重大な変更それらは、ほぼすべてのパッチに潜む隠れたリスクです。
- 削除されたメソッドまたはAPI あなたのコードがまだ依存しているもの。
- 種類または契約の変更 実行時の不一致を引き起こす。
- APIの再構築 これにより、依存するサービスで書き換えが強制されます。
具体的な例を挙げますと、以下の通りです。
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineこれらの破壊的変更は単なる迷惑なものではありません。スプリントの遅延、リリースの阻害、本番環境でのホットフィックスの強制などを引き起こします。したがって、開発者はこれらのリスクを把握しておく必要があります。 彼らはパッチを貼る。
Xygeni修復リスク:その仕組み
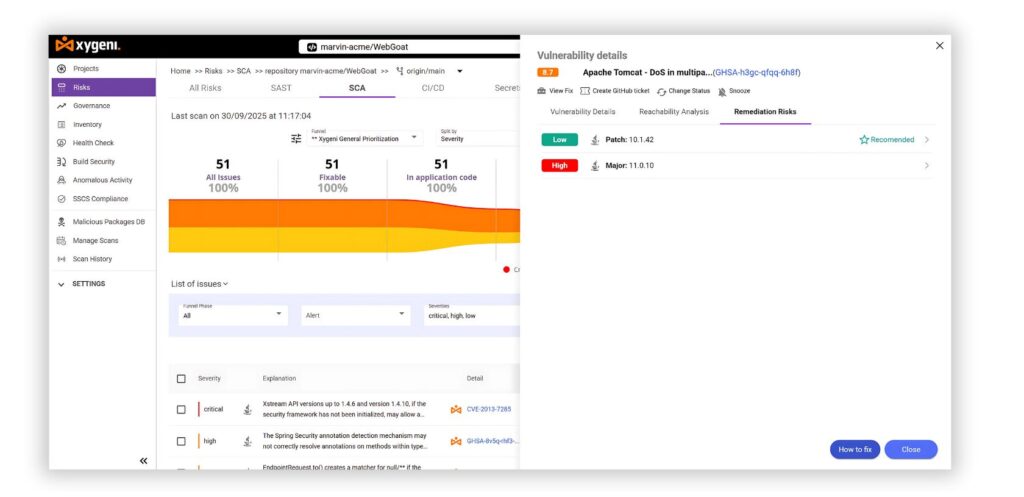
Xygeniの修復リスク, 私たちの一部 ソフトウェア構成分析(SCA)従来のスキャン機能を拡張し、開発者にとって使いやすい高度な分析機能を提供します。
- AIを活用した変更履歴と差分分析: さらに、削除されたメソッド、APIの非互換性、および型の不一致を自動的に検出します。
- コード影響マッピング: 実際、このツールは、アップグレード後に失敗する可能性のあるリポジトリ内の呼び出し箇所を正確に特定します。
- 言語範囲: さらに、Java、C#、その他の言語でも動作します。 enterprise エコシステム
- CI/CD &PR統合: したがって、調査結果は直接 pull requests (NAIST) と pipeline チェックを行い、リアルタイムで実行可能なものにする。
従来のスキャナとは異なり、Xygeni SCA 言うだけではなく 「バージョン2.0にアップグレードしてください。」 その代わりに、開発ワークフロー内で、何が壊れるのか、何が修正されるのか、そして最も安全な修復方法を明確に示します。
プロからのヒント: これらの洞察はGitHubのPRで直接確認することもできます。 CI/CD ログに記録されるため、コンテキスト切り替えは不要です。
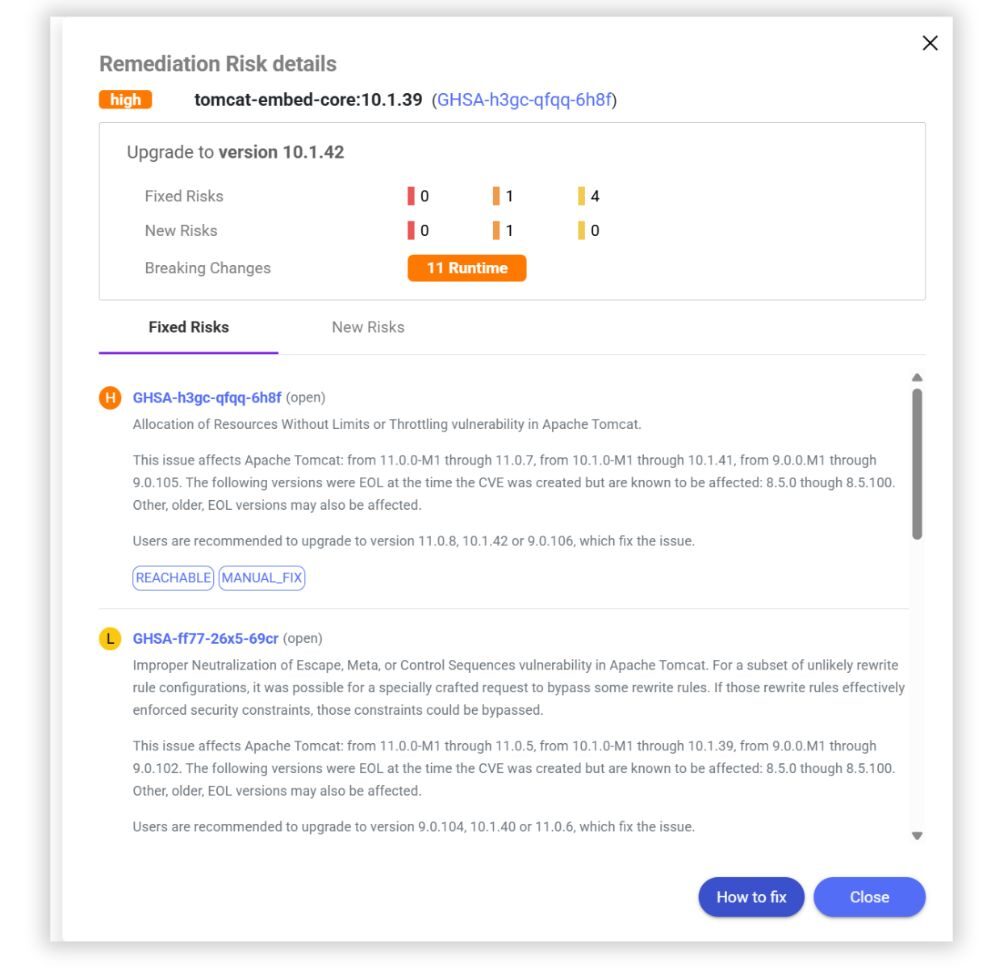
オプション1:10.1.42にアップグレードする
- 固定リスク: 1
- 新たに発生したリスク: 1
- 重大な変更: 11件の実行時問題
オプション2:11.0.10にアップグレードする
- 固定リスク: 2-4
- 新たに発生したリスク: 0
- 重大な変更: 約200件の実行時問題
開発者は、闇雲にパッチを適用するのではなく、セキュリティ上のメリットと潜在的な混乱の両方を把握できます。そのため、最も安全な方法を選択できます。 10.1.42 安定性のために。
これは 修復リスク管理の実践: 迅速な修正、サプライズなし、 pipeline緑のままの植物。
類似の事例を探してみませんか? インタラクティブな製品ツアーを体験しよう そして、合併前にXygeniがどのように修復リスクを浮き彫りにするかを確認してください。
クラシックハット SCA 対 Xygeni SCA
| 機能 | クラシックハット SCA | ザイゲニ SCA |
|---|---|---|
| 脆弱性の検出 | CVEのみをフラグ付けします | CVEに加え、危険な依存関係(タイポスクワッティング、依存関係の混同、悪意のあるスクリプト)を検出します。 |
| 優先順位付け | 重症度(CVSS) | 重症度+活用可能性(EPSS)+到達可能性 |
| 到達可能性分析 | 無し | 脆弱性が実際に悪用可能かどうかを識別し、誤検知を最大70%削減します。 |
| 修復リスク | なし | AIを活用した変更点の検出とコールサイトマッピング |
| 修復 | 手作業 | 安全なプルリクエストによる自動修復と一括自動修正 |
| マルウェアからの保護 | 含まれていません | 早期警告:NPM、PyPI、Mavenなどの悪意のあるパッケージをブロックします。 |
| ライセンスコンプライアンス | 限られた可視性 | ライセンスの自動スキャンとコンプライアンスレポート |
| SBOM VDRサポート | 外付けまたは手動 | ネイティブ SBOM (SPDX、CycloneDX)および脆弱性開示レポート |
| CI/CD 統合 | 部分的、臨時のスキャン | 継続的な監視と guardrails に埋め込まれている pipelines |
DevSecOpsチームにとってのリスク軽減策のメリット
Xygeniと共に SCA 修復リスクに関して、あなたのチームは次のことができます。
- 安心して依存関係をアップグレードしましょう。
- 実行時エラーが本番環境に影響を及ぼす前に防止する。
- スプリントごとに、変更履歴の手動レビューにかかる時間を大幅に削減できます。
- リリースごとに、スピードと安定性のバランスを取る。
- 納品速度を落とすことなく、リスクを迅速に解消する。
ボトムライン: リスク軽減とは、もはやビルドの不具合を意味するものではありません。それは、明確さ、安定性、そしてスピードを意味します。
結論:破壊的変更を伴わずにリスクを軽減する
現代のDevOpsでは、 リスク軽減 盲目であってはならない。脆弱性パッチは、ビルドの不具合やリリースの失敗を意味するものであってはならない。
自律的AI ザイゲニ SCA, 修復リスク管理 予測可能になる。開発者は以下を目にする。
- どのような脆弱性が修正されましたか。
- どのような新たなリスクが生じる可能性があるか。
- どのような破壊的変化が彼らの pipelines.
その結果、チームはリスクを安全に軽減し、自信を持って安全なソフトウェアを提供できるようになります。
Xygeni なら、修復は賭けではありません。 明確で、自動化されており、DevOpsに対応している.
デモを予約する 今すぐXygeniがリスクを安全に修復し、破壊的な変更を回避し、 pipeline安定しています。

