






あなたが使用している場合 ストリップチャー ユーザー入力をクリーンアップするために、あなただけではありません。多くの開発者がこのような方法に頼っています。 入力のサニタイズ インジェクション攻撃をブロックするため。一見すると、危険な文字を削除すればペイロードは消えるという論理的な方法に思える。しかし、このアプローチは誤った安心感を与える。実際には、攻撃者は次のような単純なフィルタを回避できる。 ストリップチャー 難読化されたペイロードエンコーディングや巧妙なコンテキスト切り替えなど。だからこそ、賢い開発者はそこで止まらないのです。代わりに、 パラメータ化されたクエリこれにより、ルートレベルでのインジェクション攻撃を防ぐことができます。
この記事ではその理由を学びます ストリップチャー 実際のシナリオで失敗する理由、攻撃者がこれらのフィルターをどのように悪用するか、そして実際に機能する安全な代替手段について説明します。コード例を順を追って説明し、一般的なバイパス手法を示し、 入力のサニタイズ 構造保護と常に組み合わせる必要がある パラメータ化されたクエリさもなければ、あなたは脆弱なままです。
この試験は ストリップチャー 実際にはそうである(そしてそうではない)
多くの開発者は stripchar または同様の関数を使用して、ユーザー入力から安全でない文字を削除します。通常、句読点、特殊記号、または英数字以外のものを削除します。最初は、 入力のサニタイズしかし、それは本当の意味での保護ではない。
詳しく見ていきましょう。このような関数です。
					function stripchar(input) {
  return input.replace(/[^\w\s]/gi, '');
}
文字を削除します ', "または ;なので、次のように入力してください。
'; DROP TABLE users; --
次のようになります。
DROP TABLE users
ユーザー入力が一見クリーンに見えても、攻撃者はロジックのみを使用してSQLペイロードを挿入することが可能であり、特にアプリケーションが文字列連結によってクエリを構築している場合はそのリスクが高まります。 SQLインジェクションを真に防ぐにはそのためには、パラメータ化されたクエリとコンテキスト認識入力処理を使用する必要があります。文字フィルタは、 stripchar() それだけでは不十分だ。
確かに、文字を削除した入力は一見安全に見えます。しかし、この方法は悪意のあるロジックを無効化するものではなく、単に記述方法を変えるだけです。実際、攻撃者はペイロードをエンコードしたり、空白文字を挿入したり、削除した文字を戦略的に利用したりすることで、この脆弱性を悪用し、フィルタを完全に回避することがよくあります。
また、 ストリップチャー 重要なコンテキストが欠けています。入力がデータベース、シェル、ブラウザのいずれに送られるかわかりません。つまり、適切なエスケープやエンコードを適用できません。宛先がわからないまま入力をサニタイズするのは、HTML をエスケープするのと似ていますが、本当の脅威は SQLi.
最後に、 ストリップチャー これは何も解釈したり保護したりせず、単に文字列を編集するだけです。そして、編集はセキュリティではありません。真の保護を求めるなら、構造化され、検証され、パラメータ化されたクエリを使用してください。以上です。
違いをより明確にするために、stripcharとパラメータ化クエリを並べて比較してみましょう。
Stripcharとパラメータ化クエリ:どちらが実際にコードを保護してくれるのか?
| 機能 | stripchar() | パラメータ化されたクエリ |
|---|---|---|
| 保護レベル | 基本的な文字列のクリーンアップ。エンコードやロジックのトリックを使えば簡単に回避できる。 | あらゆる形態のSQLインジェクションに対する強力な防御機能。 |
| コンテキストアウェアネス | 文脈(SQL、HTML、シェルなど)を考慮せず、どこでも同じルールを適用する。 | 完全にコンテキストを認識します。各環境に応じて適切なエスケープ処理を使用します。 |
| 開発者の努力 | 導入は迅速だが、長期使用には信頼性に欠ける。 | 適切な統合が求められるが、堅牢で将来性も備えている必要がある。 |
| バイパス抵抗 | 低レベル ― 攻撃者は空白文字、エンコード、またはロジックを使用して容易に適応できます。 | 高 ― コードとデータを分離し、インジェクション攻撃を確実にブロックします。 |
| セキュリティの信頼性 | 偽りの安心感――問題を解決せずに隠蔽してしまう可能性がある。 | 信頼できる業界 standard 安全なクエリ実行のため。 |
攻撃者が入力サニタイズを回避する方法
開発者が依存している典型的な脆弱なフローは次のようになります。 ストリップチャー 入力データのサニタイズについて:
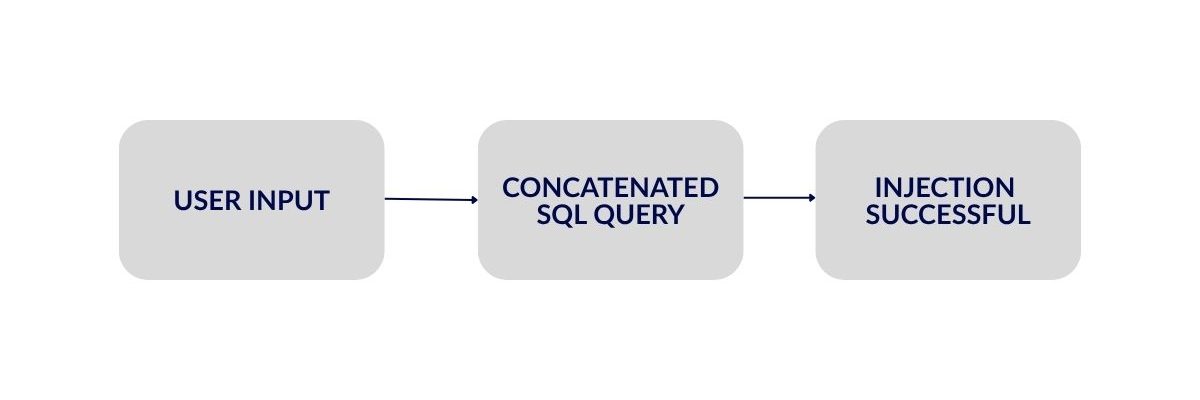
攻撃者はあなたのフィルターを破る必要はありません。 彼らを避けて開発者が依存する場合 ストリップチャー 入力サニタイズでは、引用符やセミコロンなどの文字を削除すればインジェクション攻撃を阻止できると考えることが多い。しかし、攻撃者はすぐに適応する。彼らは巧妙な 難読化されたペイロード 正規表現ベースのフィルターをすり抜けてしまうもの、特にそれらのフィルターにコンテキストが欠けている場合。
例えば、次のような入力をサニタイズしようとしたとしましょう。
					const input = stripchar(userInput);
// safe to use? maybe not.
db.query("SELECT * FROM users WHERE name = '" + input + "'");
ユーザーがクラシックを提出できない場合でも ' OR 1=1 --Unicodeトリック、文字列連結、あるいは実行可能な不完全な構文などを利用することができます。以下のようなペイロードはよく機能します。
0x27206F7220313D31--
または:
'+UNION+SELECT+null,null,null--
関数が非単語文字を削除する場合、 誤って有効な SQL コマンドを再構築するさらに悪いことに、攻撃者はフィルタを通過するものの、ターゲットシステムによって復号化されるような方法で値をエンコードすることができます。
SQLインジェクションに加えて、 ストリップチャー シェルコマンド、ファイルパス、JavaScriptの実行など、他の状況でも同様に失敗します。入力がどこで使用されるかを認識していないため、適切なエスケープ処理や検証を行うことができません。
結果として、 入力のサニタイズ ストリップチャー 簡単に回避できます。本当のセキュリティは コンテキスト認識制御、特に パラメータ化されたクエリ ロジックインジェクションを完全に防止する。
パラメータ化クエリを使用すべき理由
注入攻撃を本当に阻止したいなら、 文字列を使ってクエリを作成するのをやめましょう。 それはどこです パラメータ化されたクエリ 入ってきてください。 ストリップチャーフィルターをかけない、 コードとデータを分離する エンジンレベルで。
壊れたクエリをもう一度見てみましょう。
					const input = stripchar(userInput);
const query = "SELECT * FROM users WHERE name = '" + input + "'";
これは、入力が直接SQLに挿入されるため危険です。文字削除を行ったとしても、悪用される可能性のある文字列が生成されます。代わりに、次のようなパラメータ化クエリを使用してください。
					const query = "SELECT * FROM users WHERE name = ?";
db.execute(query, [userInput]);
ここで、データベースドライバは、 userInput データです。 実行不可能なコード入力に引用符、セミコロン、または16進数エンコードされたペイロードが含まれている場合でも、自動的にエスケープしてインジェクションをブロックします。
Pythonでは:
cursor.execute("SELECT * FROM users WHERE name = %s", (user_input,))
PHPとPDOの場合:
					$stmt = $pdo->prepare("SELECT * FROM users WHERE name = :name");
$stmt->execute(['name' => $input]);
これらの例すべてにおいて、 パラメータ化されたクエリ どの文字が危険かを推測する必要なく、インジェクションを防止します。 ストリップチャー、 構造化され、コンテキストを考慮したクエリ構築が必要です。
さらに、この技術は難読化されたペイロード、Unicodeトリック、エンコードバイパス、および以下のような回避パターンをブロックします。 XSSの脆弱性Xygeniのようなツールは、これらの脅威を早期に検知します。 SAST 分析.
要するに、真の防御策はフィルターに頼るものではありません。プロトコル、信頼できるAPI、そして完全なコンテキストに依存します。フレームワークや動的サービスインジェクションを使用する場合は、入力がコードベース全体にどのように伝播するかを意識する必要があります。 安全な依存性注入 複雑なフローであっても、新たな攻撃対象領域を生み出さないことを保証します。
頼らないで ストリップチャーXygeniを使用して真の防御策を実施する
たとえ使用しても パラメータ化されたクエリコードベース全体が同じルールに従うという保証はありません standardレガシーロジック、サードパーティ製スクリプト、あるいはプルリクエストで見落とされた行などが原因で、依然としてインジェクションのリスクが生じる可能性があります。まさにそこでXygeniが役立ちます。
Xygeniはソースコードをスキャンし、 pull requests、およびCI pipeline捕まえるべきもの:
- 文字列連結でSQLを構築するクエリ文字列
- 弱いフィルターや自家製フィルターなど ストリップチャー
- 既知の難読化ペイロードと一致する不審なロジック
すべての行を精査する必要はありません。Xygeni は安全でないパターンを早期に検出し、適用します。 自動修正 可能な限り、カスタマイズ可能な方法で危険なマージをブロックできます Guardrails.
要するに、 Xygeniは、パラメータ化クエリが単なるベストプラクティスではなく、大規模な環境でも確実に適用されるようにします。 もう推測は不要。フィルターの見落としもなし。真の保護を提供します。
Xygeniがコード内の安全でないクエリをどのように検出するか見てみたいですか?
重要なポイント:覚えておくべきこと ストリップチャー 注射のリスク
- ストリップチャー セキュリティ機能ではありません ―それはリスクではなく、文字を削除する。
- 入力データのサニタイズだけでは不十分です 文字列連結を使用してクエリを作成する場合。
- パラメータ化クエリは正しい防御策ですそして、現代のあらゆるプログラミング言語やフレームワークはそれらをサポートしている。
- 難読化されたペイロードはフィルターをすり抜けることができる特に、エンコードのトリックが関わっている場合はなおさらです。
- 静的解析(SAST人間が見逃すものをツールが捉えるこれには、レガシーコードに潜むセキュリティ上の脆弱性パターンも含まれます。
- Xygeniは、検出、優先順位付け、さらには修復までを自動化します。 そうすれば、チームは脆弱性の追跡ではなく、機能開発に集中できます。
結論:フィルターを信用してはいけない。設計段階からセキュリティを確保すべきだ。
次のような機能に依存しています ストリップチャー 一時的な解決策のように思えるかもしれませんが、それは誤った安心感を生み出すだけです。攻撃者は文字列フィルタよりも速く進化します。インジェクション攻撃を確実に阻止する唯一の方法は、設計段階から安全なコードを記述し、その設計をあらゆる場面で徹底することです。
Xygeniのようなツールを使えば、それを自動的に行うことができます。 pull request 〜へ pipelineそれらは、あなたのフィルターが見逃す問題を検知し、製品化される前に修正します。

