Xygeni vs SonarQube

SonarQubeの代替案:
コード品質とセキュリティを一つのプラットフォームで実現

品質ゲートを維持してください。サプライチェーンセキュリティ、AIトリアージ、および到着する修正を追加します。 pull requests同じコード上で。

ご自身のリポジトリで、XygeniとSonarQubeを比較してみてください。

Sonarqubeの代替品

私たちを際立たせるもの

4つの違い その問題

01
署名前のサプライチェーン防御

MEW は、パッケージ、コンテナ、署名が存在する前に悪意のあるパッケージをフラグ付けします。 pipeline砂 commits.

02
生の警告ではなく、真のリスク

AIはすべての検出結果(真陽性か偽陽性か、緊急度と労力)をトリアージし、到達可能で活用可能なものをランク付けします。

03
AIファースト向けに構築 SDLC

クロスツール ASPMAIによるインベントリ管理とセキュリティ優先の修復は、お客様自身の調査結果や第三者による調査結果よりも優先されます。

04
独自の LLM を持ち込む

 独自のモデルプロバイダーを使用してください。コードは、オンプレミス環境でもエアギャップ環境でも、インフラストラクチャから外部に出ることはありません。

コード品質

品質基準を維持してください。 同じコードにセキュリティを追加する。

品質管理ツールとセキュリティツールは同じファイルを分析し、それぞれ別々にランク付けして、異なる担当者に報告します。Xygeniはこれら両方を1つのプラットフォームに統合し、優先順位付けと修復ワークフローを1つにまとめます。
一貫性のある
一つの特性 standard スタック全体で

コードの臭い、複雑性、保守性、デッドコード、重複、命名規則などは、使用するすべての言語で同じ方法で測定されるため、チーム間で結果を比較できます。

スティッキーゲート
ゲート、あなたのチームは常にスイッチをオンにしておく

ベースラインを考慮した品質ゲート pull requests プルリクエストによって導入される変更をブロックするものであり、既存の負債をブロックするものではありません。既存コードに対しても、初日から適用可能です。

自動修正
発見だけでなく、解決策も必要だ

 AI Remediation は変更を提案し、 pull requestすべての発見事項は、修復の複雑さに基づいてランク付けされ、削減できると推定される労力が示されています。

ワンファネル
品質とセキュリティに関するランキング

品質に関する発見事項は、セキュリティに関する発見事項と同じ優先順位付けのプロセスに含まれます。保守性スコアが最も低いファイルは、多くの場合、インジェクション脆弱性のあるファイルです。

騒音から行動へ

リストの優先順位付けをやめましょう。 重要な点を修正する。

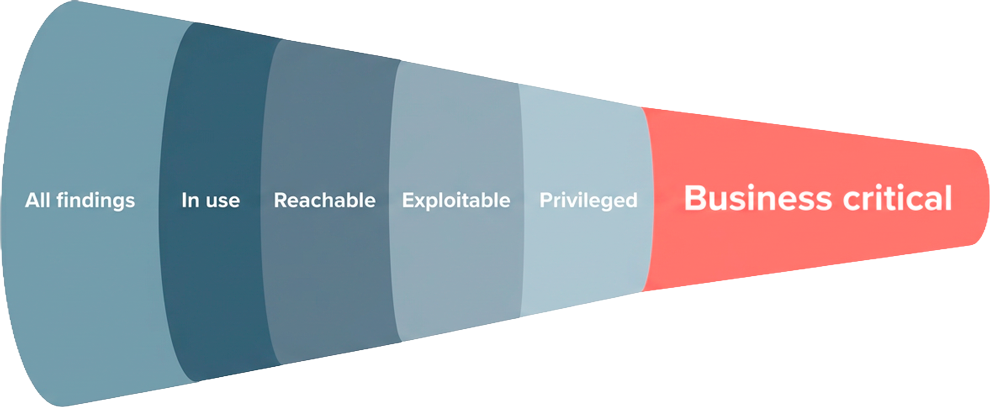
Xygeniは、何千ものアラートの中から、実際に存在し、アクセス可能で、悪用可能なごく少数のアラートに絞り込み、それらを修正します。

横並び

機能 スナップショット

機能 ソナーキューブ
コード品質分析(コードの臭い、複雑性、重複、デッドコード) ✅ 一貫して standard 言語間 ✅ はい
ベースラインを考慮した品質ゲート pull requests ✅ はい ✅ はい
品質に関する調査結果に対するAIによる修正は、 pull requests ✅ PRを開く ⚠️ 提案のみ、 pull request.
品質とセキュリティを一つの優先順位付けファネルに統合 ✅ 企業間とアプリ間の ⚠️ 個別の問題リスト
マルウェアが蔓延 SDLC + エンドポイント (Shield) ✅ パッケージ、コンテナ、 pipeline砂 commits. ⚠️ CI に含まれる既知の悪意のあるパッケージ。
AIトリアージ:真陽性/偽陽性の検証 ✅ はい ❌ いいえ
ノイズ除去のための優先順位付け(攻撃経路ファネル) ✅ 到達可能 + 活用可能 ⚠️ 重症度に基づく
自動修復: SAST, SCA 秘密(破壊的変化を意識) ✅ はい ⚠️ AIによる修正提案はありません pull request破壊的変更分析は行いません。
修復リスク:メソッドレベルで、どの呼び出し元が修正によって壊れるか ✅ メソッドと呼び出しサイトが特定されました ❌ 影響分析なし
開発者エンドポイント保護 ✅ パッケージ、IDE拡張機能とプラグイン、さらにネットワークトラフィックを、単一の組織ポリシーで管理します。 ❌ 無し
動的テスト(DAST) ✅ はい ❌ いいえ
クロスツール ASPM (第三者機関の調査結果を取り込む) ✅ はい ❌ いいえ
AIセキュリティ:発見、検知、および実施(AI-BOM) ✅ はい ❌ いいえ
独自のLLMを持ち込む · コードはインフラ内に保持されます ✅ はい ⚠️ Azure OpenAIのみ(サーバー版)
行動異常検出(SCM &CI) ✅ はい ❌ いいえ

競合他社の情報は、公開されている資料に基づいており、2026年9月に確認済みです。古い情報を見つけましたか? お問合わせ.

AIを安全に保護する

使用するAIのセキュリティ そして構築する

SonarはAIを使用してコード品質をチェックします。XygeniはAI自体を保護します。 SDLC.
企業情報
AI-ASPM

すべてのモデル、データセット、エージェント、MCPサーバーのリアルタイムインベントリに加え、EU AI法に準拠した監査対応のAI部品表(AI-BOM)を提供します。

検出
AIセキュリティ

OWASPに準拠した、即時インジェクション、安全でないMCP、およびデータ漏洩に対する決定論的+LLM検出。第三者による調査結果にも適用。

強制する
Shield

Shield 開発者エンドポイントを保護します:パッケージ、IDE拡張機能、プラグインに対する年齢ベースのインストール制御、悪意のあるIPアドレスとドメインのブロック、侵害されたマシンの隔離、およびセキュリティチームが設定する単一のポリシー。

差動プローブ

攻撃をチェックする 以前は名前がありました

ほとんどのツールは、依存関係を既知の脅威リストと照合する。しかし、最新のサプライチェーン攻撃は、まだどのリストにも載っていない。

レジストリ公開時のプレシグネチャマルウェア(MEW) 

パッケージ、コンテナ、 pipelines, commits.

CI/CD pipeline security: GitHub Actions、ビルドインフラ、シークレット。

タイポスクワッティングと難読化ペイロードの検出

ネイティブSLSA + in-toto build attestations + CBOM

ソナークベ

公に知られている悪意のあるパッケージのみを検出します

CI内での依存関係チェック pipeline の

実行中 pipeline — それは安全ではありません。

タイポスクワッティング禁止/行動分析

SBOM 世代;ネイティブの証明書はありません。

よくあるご質問

XygeniはSonarQubeの良い代替品と言えるでしょうか?

はい、コード品質以上のものが必要な場合は、Xygeni はコード品質をカバーし、さらに SAST, SCA秘密、 CI/CD セキュリティ、DAST、署名前マルウェア検出、 ASPM AIによるトリアージと修正が1つのプラットフォームで提供される pull requests.

はい。Xygeniは品質ゲートを適用します pull requests ビルドが失敗する可能性があります。ゲートはベースラインを認識しているため、チームは新しい問題でブロックされます。 pull request 歴史的な負債ではなく、導入する。

AI Remediation はそれらを修正します。変更を提案し、 pull requestまた、発見された問題は修復の複雑さに基づいてランク付けされるため、チームはまず何を解決できるかを確認できます。

いいえ。スキャナーは読み取り専用アクセスでインフラストラクチャ内で実行され、結果のみがアップロードされます。Xygeniも完全に動作します。 on-premise そしてエアギャップが設けられています。

はい。同じスキャナーで実行され、同じコンソールにレポートが出力されます。セキュリティ検出結果と同様に、AIによるトリアージ、修復、優先順位付けが行われます。

違いを見ます 自分のコードで

SonarQubeの評価で未解決だった疑問点をお持ちください。お客様のシステム構成に合わせて、それらの疑問点を一つずつ解決していきます。

先駆的な取り組みが認められた ASPM 解決策
最高のソフトウェア構成分析ツール
DevOps Dozen 2023ファイナリスト Home-min
最適なDevSecOpsソリューション