Xygeniオープンソースアイコン

AIを利用した SAST 100%検出と自動修正機能を備えたツール

真の脅威を捉える。雑音を排除する。コードを瞬時にスキャンする。 ソースコードは非公開のままです。

SAST 道具 - sast スキャナ - 静的アプリケーションセキュリティテストソフトウェア - sast ソフトウェア

XygeniのAI搭載型 SAST ツールはあなたにとって何に役立ちますか?

検出率100%

OWASPベンチマークで最高得点を獲得。一切の妥協を許さない。

最小限の誤検知

業界最低水準の静音性。騒音なし。時間の無駄なし。

AI自動修復 Pull Request

実際の不具合を数秒で修正。開発者が確認し信頼できるコード更新案を提示します。

今すぐ無料で開始

無料アカウントを作成しましょう。
いいえ、クレジットカードは必要ありません。

Xygeniの特徴とは SAST スキャナーが異なる

従来とは異なり SAST Xygeniはツールを活用し、チームに無関係なアラートを大量に送信することはありません。実際に対処可能なセキュリティ上の欠陥のみに焦点を当てています。

SQLインジェクション、クロスサイトスクリプティング、バックドアの検出

これは、次のような脆弱性を検出する静的アプリケーションセキュリティテストソフトウェアです。 SQLインジェクション、クロスサイトスクリプティング、安全でない認証安全性の低いロジック、およびバックドア。

悪用不可能な発見事項をフィルタリングする

A SAST フィルタリングするソフトウェア 利用できない知見。 脅威でなければ、それは現れない。

AI 生成 Pull Requests

ザイジェニの SAST スキャナーはクリーンなことを示唆しています。 開発者向けの修正 AI生成による Pull Requests.

CI/CD & モダンな SDLC 統合

お使いの CI/CD そして現代 SDLC.

ソースコードのアップロードはできません。

スキャンが実行されます アップロードせずに あなたのソースコード。

A SAST 真のセキュリティニーズに対応するために開発されたツール

機能

それが重要な理由

OWASPベンチマークを100%網羅

既知の静的コードの脆弱性をすべて検出します

誤報ゼロ

悪用可能なものだけに焦点を当てる

AI自動修復 Pull Request

迅速、安全、開発者による制御が可能な修復

監査対応レポート

手作業を必要とせずにISO27001の証拠を生成する

コードアップロードなし

あなたの情報源は常に非公開です。

CI/CD &Git統合

GitHub、GitLab、Bitbucket、Jenkinsなどと連携します。

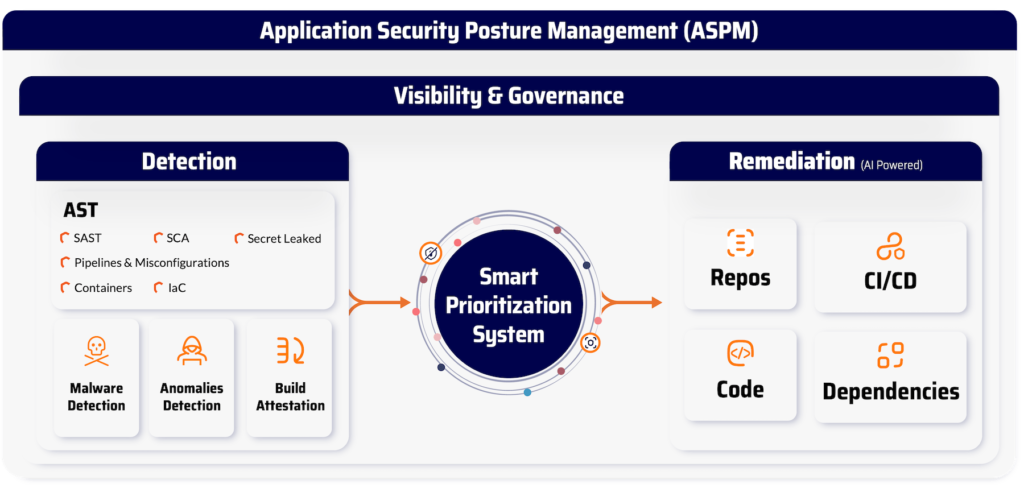
Xygeniはそれ以上のものです SAST ソフトウェア。それは、統合されたアプリケーションセキュリティプラットフォームです。

コードとサプライチェーンに関するあらゆるリスクを、一箇所に集約。

  1. すべてを検出する – SCA, SAST スキャン、秘密情報、設定ミス、マルウェア、 IaC, pipelines.
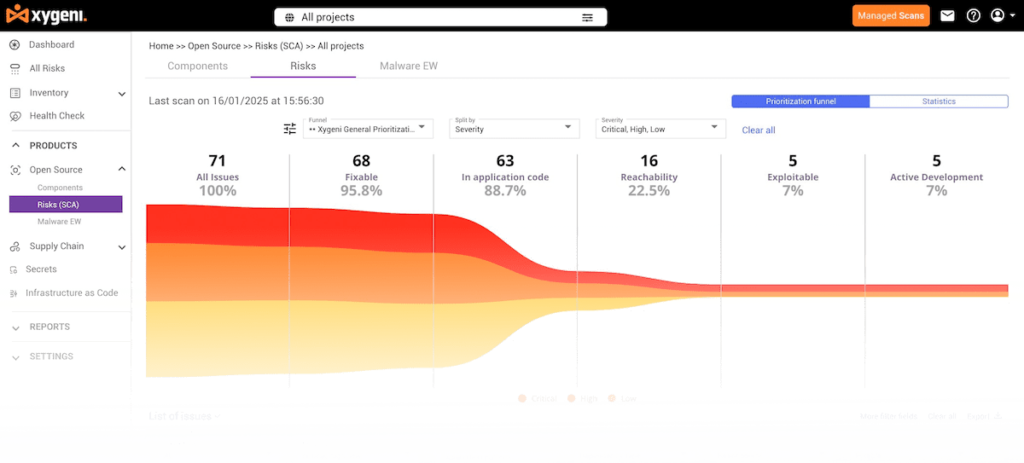
  2. 重要なことを優先する – 到達可能性、EPSSスコアリング、ビジネス影響度フィルター。
  3. 迅速に修復する – 自動修正 Pull Requests一括解決、開発者に優しいワークフロー。
  4. コンプライアンスを維持する – SBOM 生成とISO27001対応の証拠。
  5. 余計なものは省く – 単一の視点。ノイズなし。コードからクラウドまで、真のリスクに関する洞察を提供。

認識と賞

DevOps Dozen 2023ファイナリスト Home-min
先駆的な取り組みが認められた ASPM 解決策
最高のソフトウェア構成分析ツール
最適なDevSecOpsソリューション

無料トライアル

無料で始めましょう。
いいえ、クレジットカードは必要ありません。

ワンクリックで始められます:

この情報は、以下のとおり安全に保管されます。 利用規約 (NAIST) と プライバシーポリシー

アプリのスクリーンショット