Permukaan serangan API sampeyan saya tambah saben pull request, lan umume piranti keamanan API mung ndeleng sawise aktif lan nampa lalu lintas. Xygeni nemokake saben titik pungkasan lan risikone ing kode kasebut, sadurunge dirilis.
Kasedhiya minangka Enterprise nambah-ing
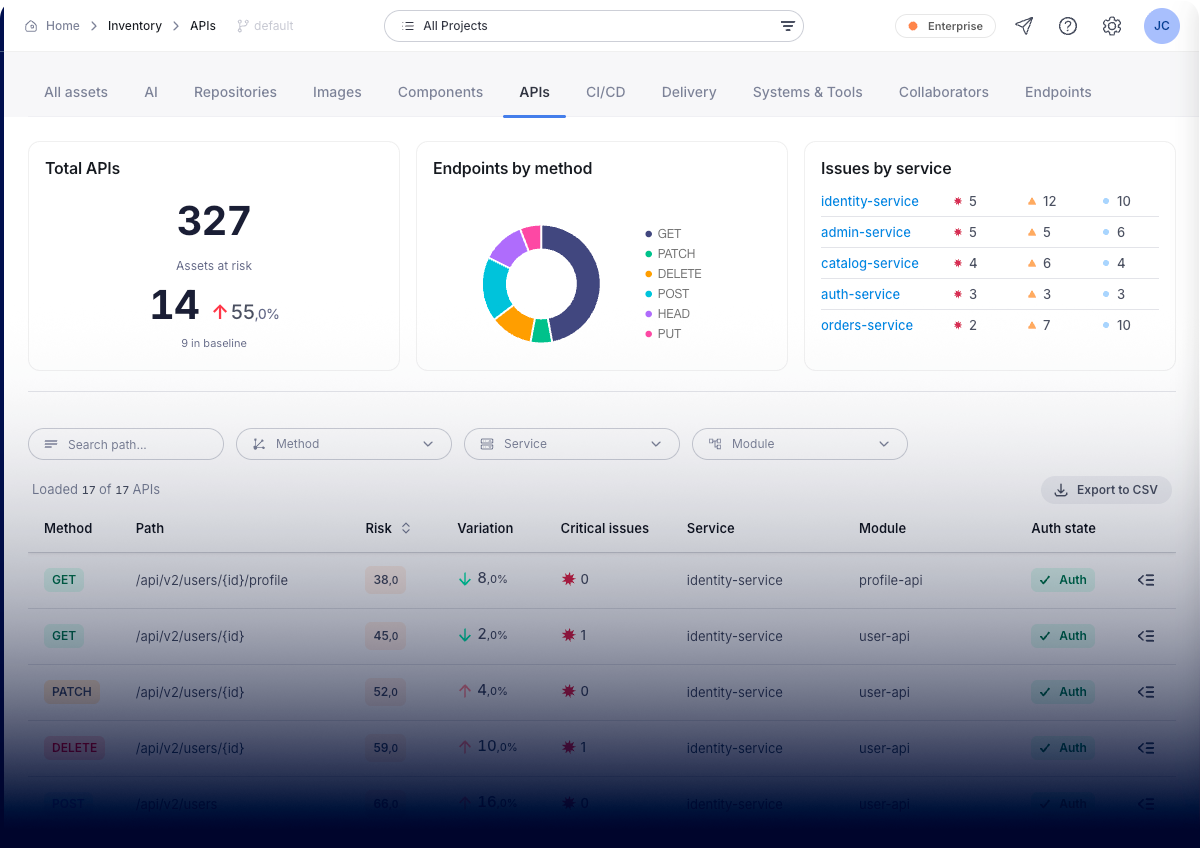
Permukaan Serangan API Sampeyan, Dipetakan lan Diperingkat.
Xygeni mbangun inventaris API sampeyan saka kode sumber aplikasi lan saka spesifikasi API sampeyan, kalebu OpenAPI lan Swagger, supaya sampeyan bisa ndeleng kabeh permukaan: titik pungkasan sing didokumentasikake tim sampeyan, lan sing ora ana sing nindakake.
Temuan-temuan kasebut dipetakan menyang OWASP API Security Top 10 (2023): otorisasi tingkat objek lan fungsi sing rusak, titik pungkasan sing ora diautentikasi, paparan data sing berlebihan, penetapan massal, salah konfigurasi JWT lan CORS, watesan tingkat sing ilang, SSRF, lan titik pungkasan zombie.
Saben temuan nduweni status otentikasi endpoint lan sensitivitas data sing ditangani, saengga tim ndandani apa sing sejatine bisa digayuh dening penyerang tinimbang nggarap dhaptar sing ora dibedakake.
Saben Titik Pungkasan. Saben Risiko. Sadurunge Produksi.
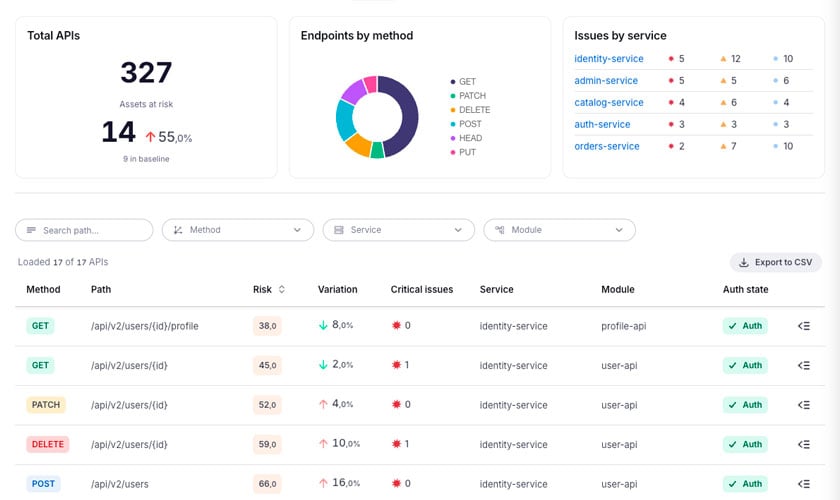
Total API, aset sing beresiko miturut garis dasar, titik akhir miturut metode, lan masalah miturut layanan. Saben titik akhir kadhaptar karo metode, jalur, layanan, modul, status otentikasi, lan skor risiko.
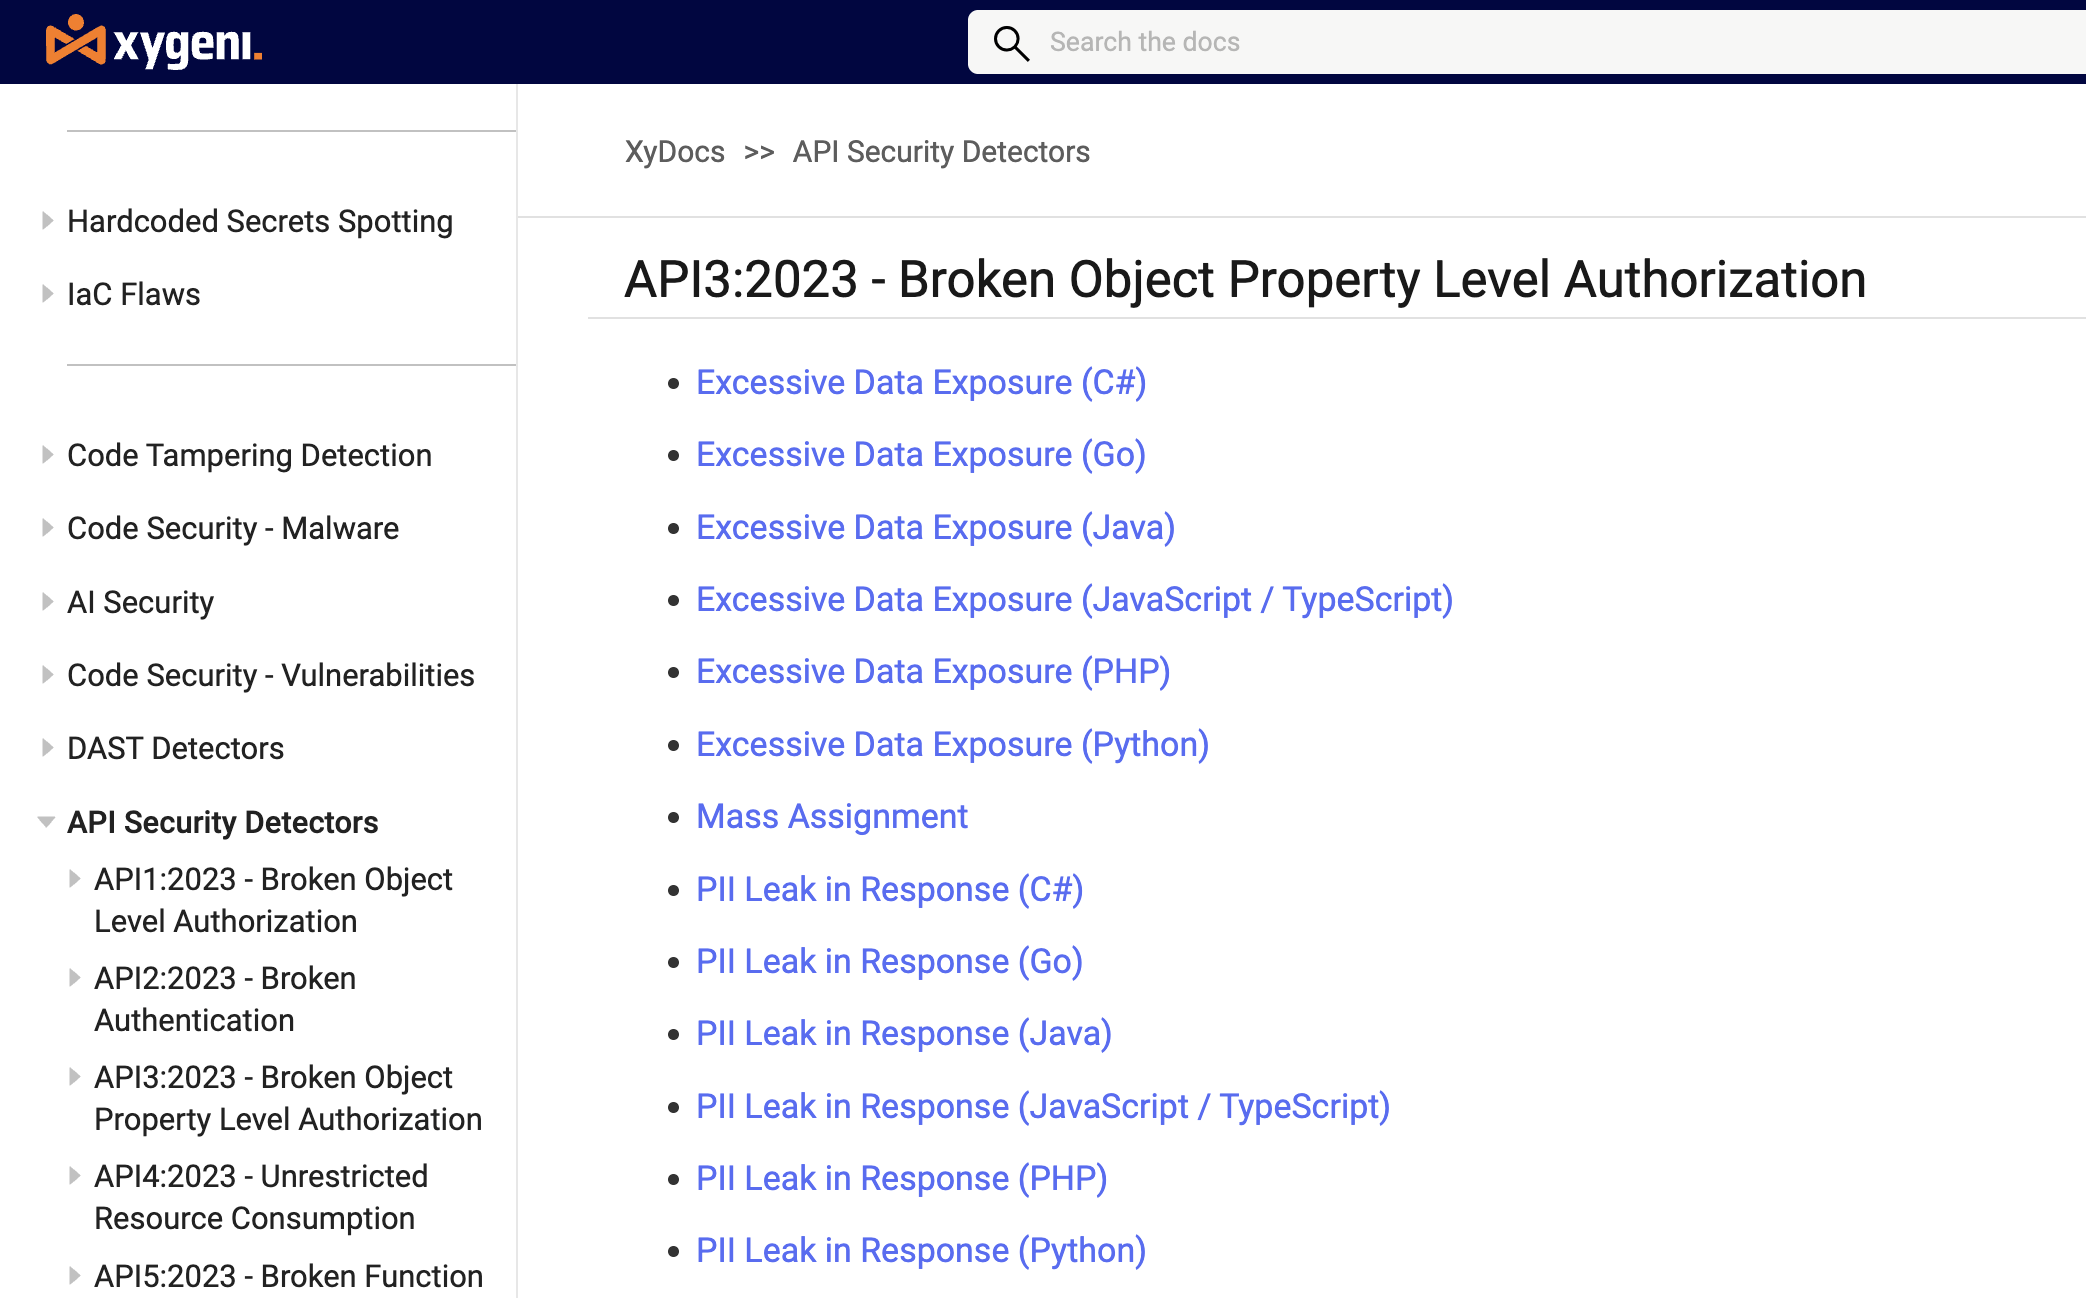
Deteksi ing antarane OWASP API Security Top 10 (2023), saengga temuan kasebut nggambarake kerangka kerja sing wis digunakake dening tim keamanan lan auditor sampeyan.
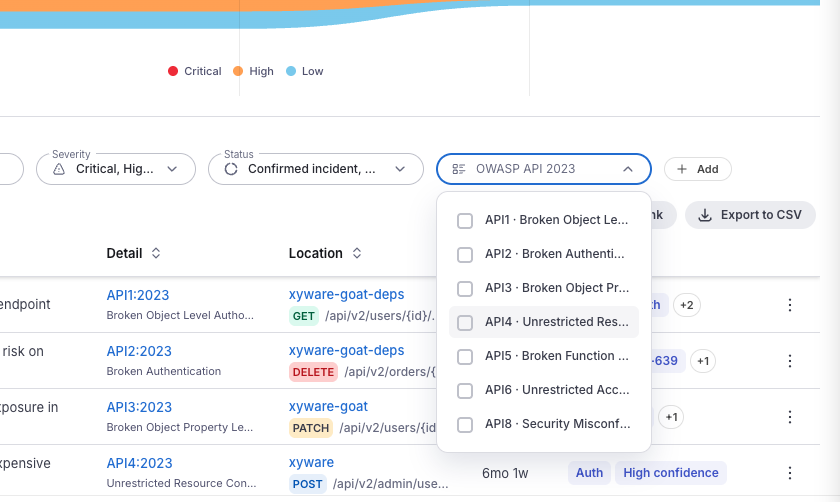
Xygeni nglasifikasikake data sing ditangani saben endpoint, menehi tandha PII, PCI, lan PHI ing parameter lan respon. Endpoint sing ora diautentikasi sing ngasilake data pribadi dudu masalah sing padha karo header CORS sing permisif, lan ora kudune katon kaya header kasebut.
Amarga Xygeni maca kode lan spesifikasi API sampeyan, iki bakal nampilake penyimpangan ing antarane: titik pungkasan ana ing kode nanging ora ana ing spesifikasi, rute sing wis ora digunakake isih bisa digayuh, lan titik pungkasan yatim piatu sing ora diduweni sapa wae.
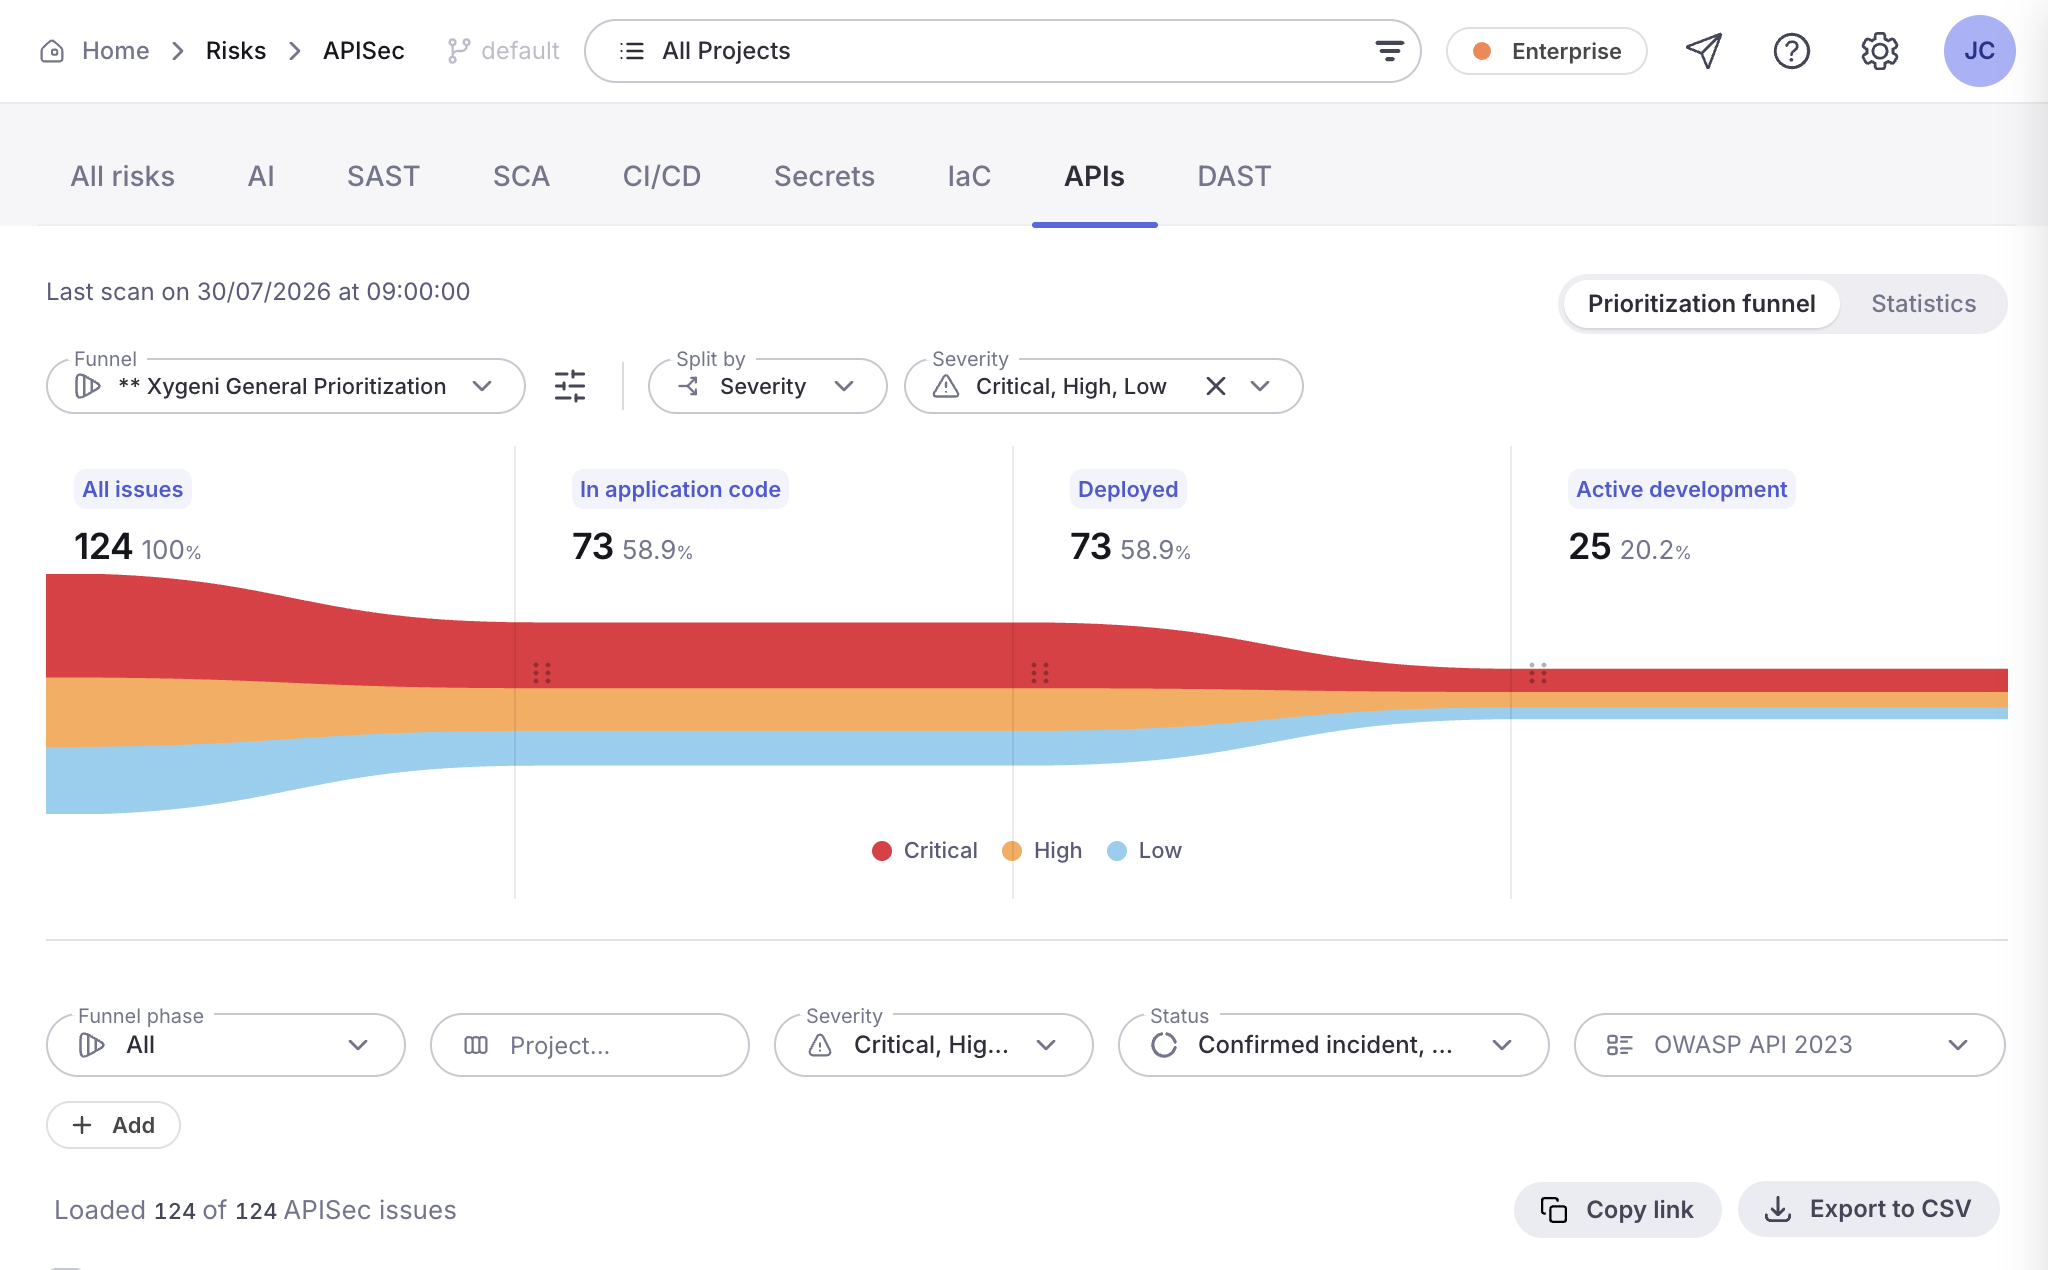
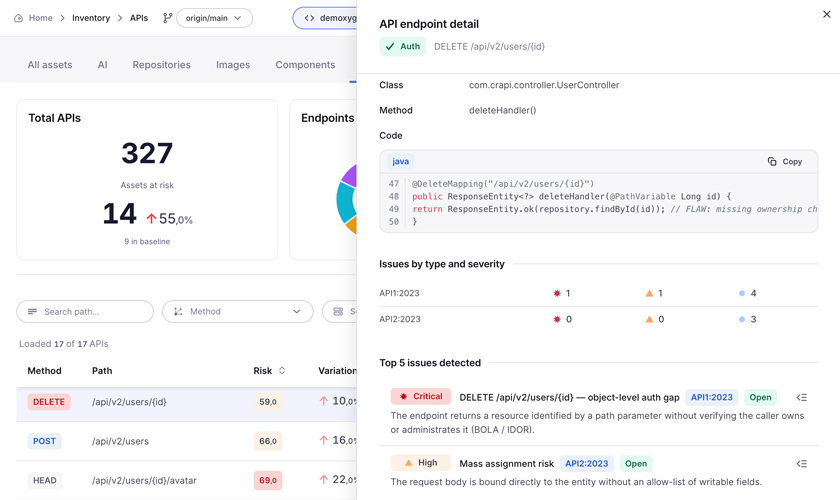
Xygeni nggandhengake temuan ing titik pungkasan sing padha lan nambah keruwetan nalika temuan kasebut saya tambah parah. Kebocoran PII ing respon iku serius. Kebocoran PII ing titik pungkasan sing ora mbutuhake otentikasi iku penting banget, lan Xygeni ujar kaya ngono.
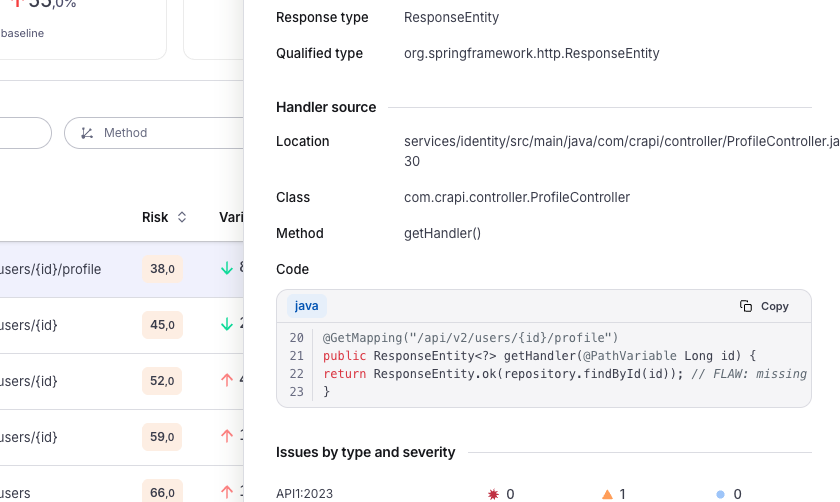
Saben panemuan nuduhake handler sing pas: file, kelas, metode, lan kode sing ngenalake, kanthi cacat ing baris kasebut. Pengembang entuk soko sing bisa didandani, dudu tiket sing kudu diselidiki dhisik.
Golekana lan ndandani risiko API ing kode sadurunge tekan produksi.
Keamanan API Runtime ngandhani yen titik pungkasan wis katon nalika wis nglayani lalu lintas. Xygeni nemokake ing kode, ing pull request, sanajan ndandani isih butuh biaya siji commit.
Keamanan API ana ing jejere SAST, SCA, rahasia, IaC, lan DAST ing siji platform, mula risiko API sampeyan urip karo risiko aplikasi liyane tinimbang ing alat sing kapisah karo dhewe login.
Statis. Xygeni nganalisa kode aplikasi lan spesifikasi API sampeyan kanggo nemokake eksposur sadurunge penyebaran. Kanggo uji coba runtime aplikasi sing mlaku, Xygeni DAST nyakup kuwi, lan loro-lorone bisa digunakake bebarengan.
Saka rong sumber: kode sumber aplikasi sampeyan, lan spesifikasi API sampeyan, kalebu OpenAPI lan Swagger. Maca loro-lorone iku sing ngidini Xygeni nampilake titik pungkasan sing ora didokumentasikake lan ora didokumentasikake.
Risiko ing antarane OWASP API Security Top 10 (2023), kalebu otorisasi tingkat objek sing rusak (BOLA), otorisasi tingkat fungsi sing rusak (BFLA), titik pungkasan sing ora diautentikasi, paparan data sing berlebihan, penetapan massal, salah konfigurasi JWT lan CORS, watesan tingkat sing ilang, SSRF, lan titik pungkasan zombie.
Inggih. Xygeni nandhani PII, PCI, lan PHI ing parameter lan respon titik pungkasan, lan nggunakake kanggo ngurutake temuan miturut paparan nyata.
Inggih. Pemindaian tambahan mung nganalisis titik pungkasan sing diganti, lan manifes sing diasilake bisa fokusake pemindaian DAST sabanjure ing titik pungkasan sing padha.
Ora. Pindaian bisa mlaku ing infrastruktur sampeyan dhewe. Mung asil sing diunggah, dilindhungi nalika transit lan nalika disimpen.
Iku kasedhiya minangka Enterprise tambahan. Dhiskusi karo kita lan kita bakal nliti karo sampeyan.
nganggo Platform Xygeni All-In-One AppSec
nganggo Platform Xygeni All-In-One AppSec
