
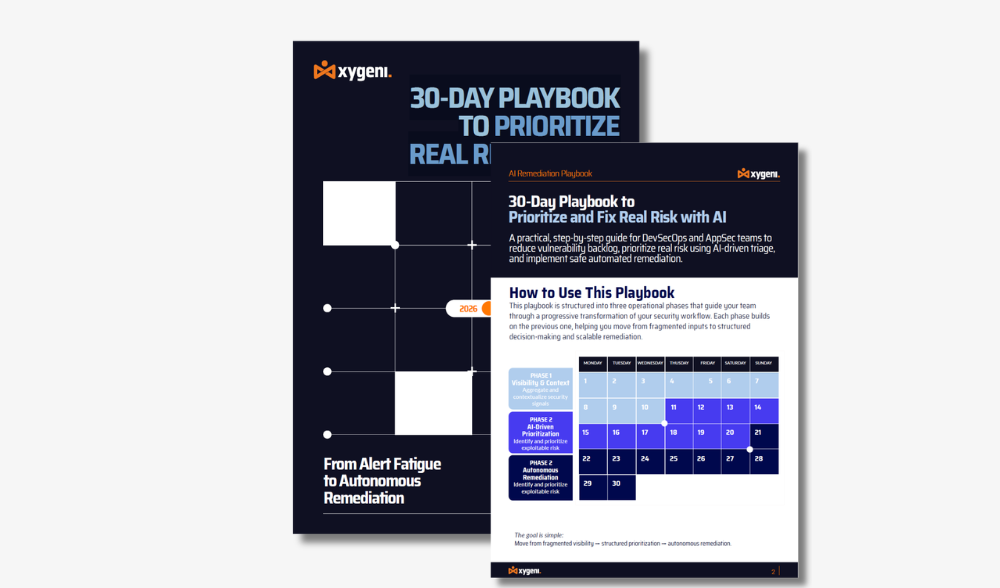
Buku pedoman praktis 30 dina kanggo tim DevSecOps lan AppSec kanggo ngurangi gangguan kerentanan, ngutamakake risiko nyata nganggo AI, lan ngetrapake remediasi otomatis sing luwih aman ing saindenging jagad. SDLC.
Prioritasake sing penting. Otomatisake sing aman. Pandhuan langsung iki njlentrehake carane nggunakake kecerdasan buatan kanggo ngilangi gangguan keamanan ing saindenging jagad. SAST, SCA, Lan CI/CD pipelines. Sinau ngetung risiko adhedhasar eksploitasi ing jagad nyata (EPSS/KEV) lan dampak bisnis, nalika ngasilake remediasi otomatis sing stabil sing ora bakal ngrusak lingkungan produksi sampeyan.
Vibe Coding nyepetake pangiriman piranti lunak, nanging uga nyepetake risiko. Nalika kode sing digawe AI lan agen otonom mbentuk maneh pangembangan, kontrol AppSec tradisional ora cukup maneh kanggo ndeteksi manipulasi cepet, kode halusinasi, lan paparan rantai pasokan otomatis. Tanpa tata kelola sing tepat, pola sing ora aman bisa nyebar menyang produksi kanthi kecepatan mesin. Sinau carane ngamanake Vibe Coding sadurunge dadi risiko AI paling gedhe ing organisasi sampeyan.
AI saiki dadi lapisan eksekusi inti ing pangiriman piranti lunak modern, mbentuk maneh cara keamanan aplikasi lan serangan rantai pasokan piranti lunak dirancang lan diskalakake. Nalika organisasi nyiapake taun 2026, mangerteni kepiye penyerang ngeksploitasi otomatisasi, kepercayaan, lan alur kerja sing didorong AI iku penting banget. Laporan iki nyedhiyakake analisis adhedhasar bukti babagan model ancaman AppSec, mbantu tim keamanan lan DevSecOps mangerteni risiko sing muncul lan owah-owahan pertahanan sing dibutuhake kanggo tetep unggul. Priksa saiki!
Temokake carane nyederhanakake AppSec lan ngilangi rasa kesel nalika waspada nganggo platform terpadu. Tim pangembangan modern kewalahan karo piranti keamanan sing terfragmentasi, waspada sing rame, lan siloed dashboards. Iki ebook mbukak kenapa organisasi-organisasi terkemuka ganti saka panyebaran alat menyang platform keamanan aplikasi terpadu—lan kepiye owah-owahan iki ngowahi asil keamanan, pengalaman pangembang, lan kelincahan bisnis.
Aja nganti kesalahan konfigurasi K8s sing prasaja dadi pelanggaran gedhe sabanjure. Antarane peran sing keterlaluan lan gambar sing ora dipindai, risikone nyata. Pandhuan iki nyedhiyakake 6 panyelaman teknis sing jero babagan kesenjangan keamanan Kubernetes sing paling kritis, lengkap karo remediasi sing sampeyan butuhake supaya tetep aman.
Temokake carane ngamanake rantai pasokan piranti lunak sampeyan nganggo strategi canggih kanggo ndeteksi, ngatur, lan nyuda risiko ing komponen sumber terbuka. Iki eBook menehi pandhuan ahli babagan ngetrapake Analisis Komposisi Piranti Lunak sing efektif (SCA) kanggo ngatasi kerentanan, njamin kepatuhan, lan nglindhungi saka ancaman sing muncul ing dependensi sumber terbuka sampeyan!
Undhang-undhang Ketahanan Operasional Digital DORA netepake aturan sing ketat standardkanggo ningkatake ketahanan operasional sektor keuangan ing saindenging Uni Eropa. Nalika organisasi sampeyan nyiapake kepatuhan DORA ing Januari 2025, mangerteni syarat-syarate lan ngetrapake solusi sing tepat iku penting banget lan Xygeni bisa mbantu sampeyan. Xygeni nawakake sakumpulan solusi canggih sing dirancang kanggo njamin kepatuhan sing komprehensif karo kerangka kerja DORA. Platform kita bakal ningkatake kemampuan institusi sampeyan ing manajemen risiko ...
Serangan rantai pasokan piranti lunak saya tambah umum lan ngrusak, kanthi Gartner ngira yen 45% saka kabeh bisnis bakal ngalami pelanggaran ing taun 2025. Cybersecurity Ventures luwih negesake keruwetan ancaman iki, kanthi ngramalake kerugian tahunan $138 milyar sing disebabake dening serangan rantai pasokan piranti lunak ing taun 2031. Prakiraan sing nguwatirake iki nyoroti kabutuhan mendesak kanggo organisasi kanggo menehi prioritas. SSCSSinau carane!
Temokake pandhuan penting kanggo milih Piranti Keamanan Sumber Terbuka sing tepat kanggo organisasi sampeyan. Pandhuan lengkap kita ngrembug babagan tren paling anyar, praktik paling apik, lan pertimbangan utama kanggo mbantu sampeyan nggawe keputusan sing tepat.cision. Siapke tim sampeyan nganggo kawruh kanggo ngatur lan nyuda risiko sing ana gandhengane karo komponen sumber terbuka kanthi efektif. Aja nganti ketinggalan sumber daya sing terkenal iki lan tingkatake strategi keamanan piranti lunak sampeyan!
Temokake strategi kanggo mbela awakmu CI/CD pipelinenglawan ancaman sing muncul kaya APD Langsung lan Ora Langsung, injeksi malware, lan keracunan artefak, lan liya-liyane.
iki eBook, ditulis dening Kepala Pra-Penjualan Xygeni Luis Garcia, bakal mbantu sampeyan tetep unggul saka para penyerang nganggo pandhuan ahli babagan ngenali, nyegah, lan nanggapi risiko keamanan ing CI/CD pipelines!
Laporan iki nyoroti tambah akehe penargetan rantai pasokan piranti lunak dening serangan siber, ngeksploitasi kerentanan ing dependensi sumber terbuka lan CI/CD pipelines. Kanthi peraturan kaya DORA lan NIS2 sing ngintensifake syarat kepatuhan, ana kebutuhan kanggo langkah-langkah keamanan sing kuat. Ningkatake organisasi sampeyan software supply chain security, njamin ketangguhan nglawan ancaman siber sing saya berkembang ing taun 2025 nganggo pandhuan lengkap kita!
Ing jagad pangembangan piranti lunak sing saya cepet berkembang, ngamanake rantai pasokan piranti lunak wis dadi perhatian sing penting. Iki eBook nyedhiyakake pandhuan lengkap kanggo mangerteni lan nyuda ancaman marang rantai pasokan piranti lunak, kanthi fokus khusus ing Integrasi Terus-terusan/Penyebaran Terus-terusan (CI/CD) sistem...
Mbukak wawasan penting babagan lanskap sing saya berkembang Software Supply Chain SecurityNyilem menyang tantangan, ancaman, lan tren sing diantisipasi ing taun 2024 - pandhuan sampeyan kanggo navigasi web keamanan siber sing kompleks. Fakta Luar Biasa ing Angka: Temokake lanskap numerik saka software supply chain security – fakta sing nggambarake keruwetan kahanan kasebut. Evolusi Aktor Ala...