მავნე დამოკიდებულება ინსტალაციის სკრიპტს ამუშავებს იმ მომენტში, როდესაც დეველოპერი ინსტალაციას აკრეფს, დიდი ხნით ადრე, სანამ ვინმე მიხვდება, რომ ის მავნეა. თქვენი კოდის სკანერები საცავს ათვალიერებდნენ. თქვენი საბოლოო წერტილის ინსტრუმენტებმა დაინახეს პროცესი და არა პაკეტი. Shield დეველოპერის საბოლოო წერტილზე ზის და შესრულებამდე ბლოკავს მას.
ერთი მსუბუქი აგენტი · სამუშაო სადგურები, სერვერები და CI გამშვები სისტემები · პოლიტიკის ცენტრალიზებულად მართვა
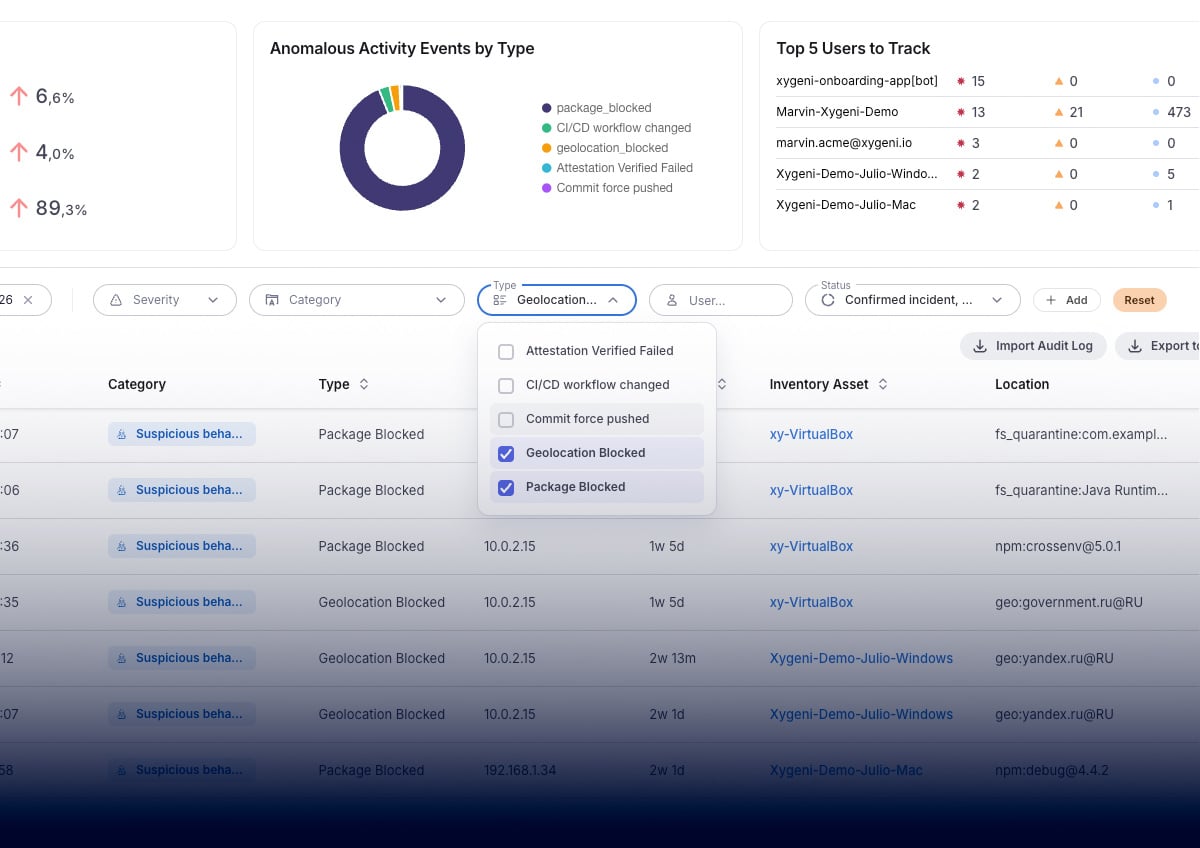
მავნე დამოკიდებულებებისა და სკრიპტების გაშვების თავიდან აცილება დეველოპერის იმ საბოლოო წერტილების დაცვით, საიდანაც თავდასხმები იწყება.
Shield რეალურ დროში აჭერს პაკეტების ინსტალაციას და ამოწმებს მათ Xygeni-ის მავნე პროგრამების შესახებ ინფორმაციის საფუძველზე. მავნე პაკეტები იბლოკება ინსტალაციის მომენტში და არ აღინიშნება მეორე დილით ანგარიშში. იგივე ეხება ქსელსაც: ცნობილ მავნე ინფრასტრუქტურასთან კავშირი წყდება მანამ, სანამ რამე დატოვებს მოწყობილობას.
ერთხელ განსაზღვრეთ წესები და Shield იყენებს მათ თქვენი ორგანიზაციის ყველა მოწყობილობაზე: პაკეტის მინიმალური ასაკი, დაშვებული და უარყოფილი სიები, დამტკიცებული რეესტრები და გამავალი ტრაფიკის დანიშნულების ადგილები.
როდესაც რაღაც კრიტიკული საბოლოო წერტილზე ეცემა, Shield შეუძლია ამ მოწყობილობის ქსელური კავშირების გათიშვა, ავტომატურად ან მოთხოვნისთანავე, რათა ინციდენტი ერთ ლეპტოპზე შეჩერდეს და არა მთელ ორგანიზაციაზე გავრცელდეს.
დეველოპერის საბოლოო წერტილისთვის განკუთვნილი Runtime Firewall.
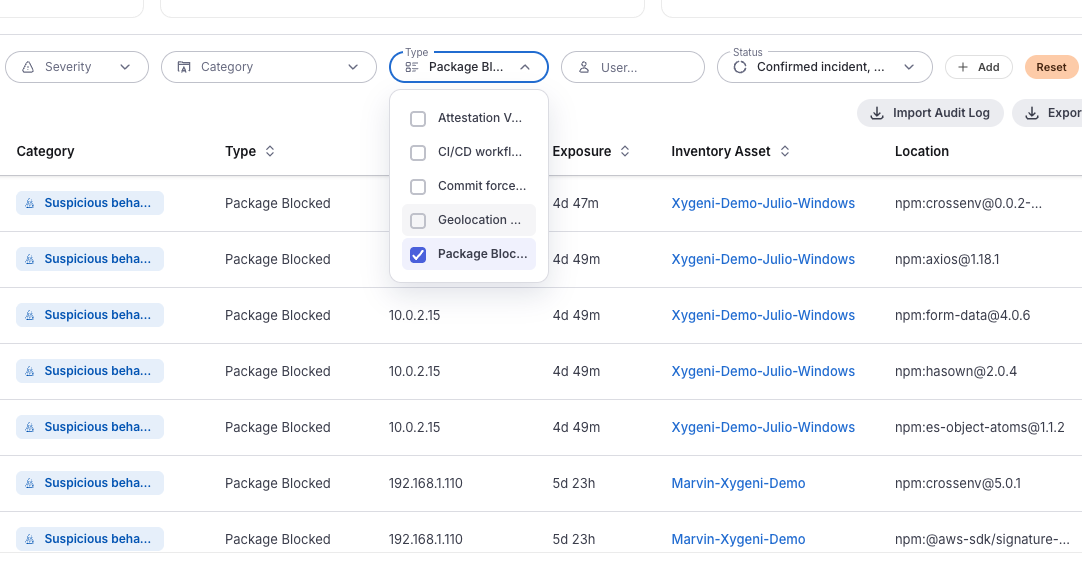
თითოეული პაკეტის ინსტალაცია რეალურ დროში ფიქსირდება და მოწმდება. Xygeni-ის მავნე პროგრამების ადრეული გაფრთხილება იჭერს მავნე პაკეტებს, რომლებსაც რეპუტაციაზე დაფუძნებული ინსტრუმენტები კვლავ ენდობა, CVE-ს, საკონსულტაციო შეტყობინებას ან გამოქვეყნებულ ხელმოწერას მოლოდინის გარეშე. დაბლოკვა ხდება ინსტალაციის სკრიპტის გაშვებამდე.
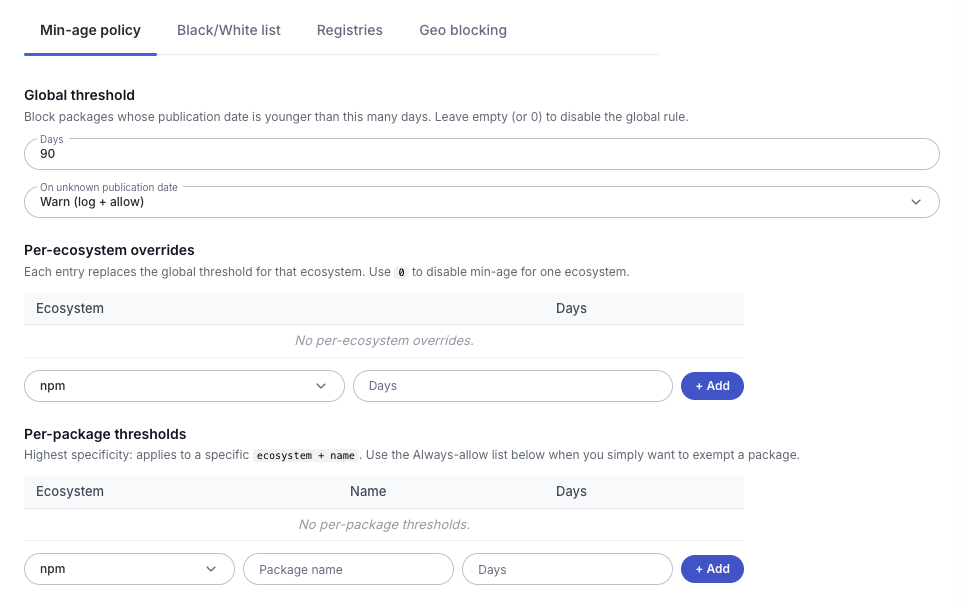
მიწოდების ჯაჭვზე ყველაზე სწრაფად მოძრავი შეტევები სრულიად ახალი პაკეტის ვერსიებში ჩნდება. Shield საშუალებას გაძლევთ დაბლოკოთ თქვენს მიერ მითითებულ ზღურბლზე ცოტა ხნის წინ გამოქვეყნებული პაკეტები, დააყენოთ გლობალური წესი და უგულებელყოთ ის თითოეული ეკოსისტემისთვის და გადაწყვიტოთ, რა მოხდება, როდესაც გამოქვეყნების თარიღის დადგენა შეუძლებელია: გააფრთხილოთ და დაუშვათ, ან დაბლოკოთ.
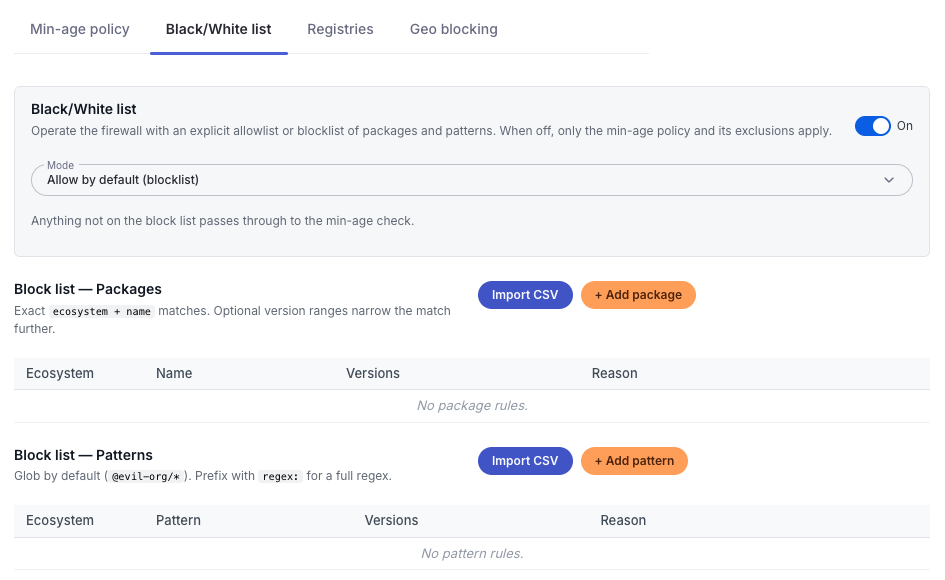
გადაწყვიტეთ, რა მონაცემების ამოღება შეუძლიათ თქვენს დეველოპერებს და საიდან. შეინარჩუნეთ დაშვებული და უარყოფილი ფაილების მკაფიო სიები და შეზღუდეთ ინსტალაცია თქვენი ორგანიზაციის მიერ დამტკიცებული რეესტრებით.
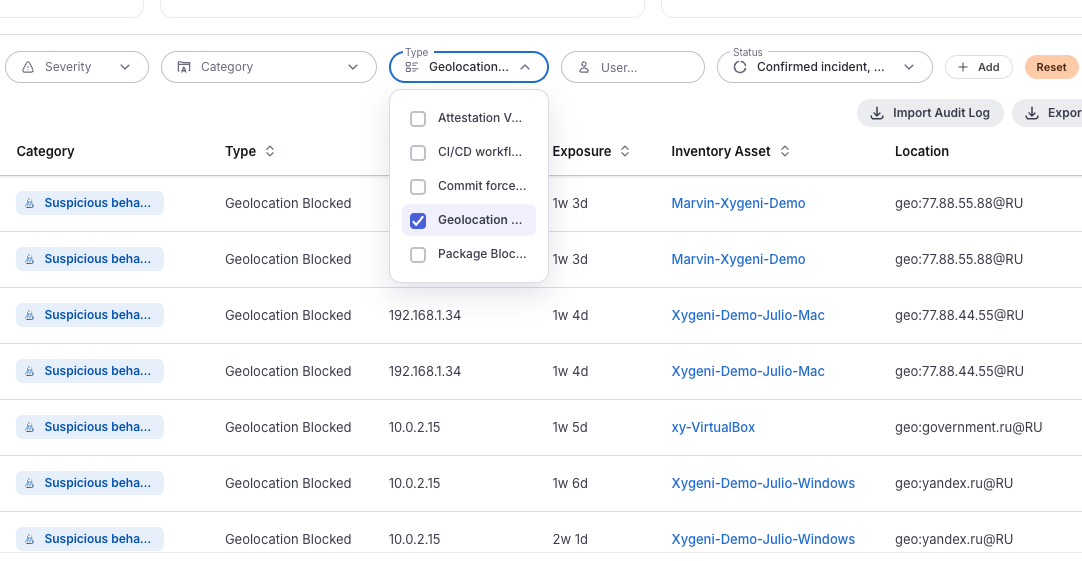
იგივე მოდელი გამოიყენება კავშირებზეც. Shield ამოწმებს საბოლოო წერტილიდან გამავალ ტრაფიკს განახლებულ ქსელურ ინტელექტთან შედარებით და წყვეტს კავშირებს საფრთხის ინდიკატორებიდან აღებულ ცნობილ მავნე IP მისამართებთან და დომენებთან, რათა მანქანაზე შეღწევულმა იმპლანტმა ვერ მიაღწიოს იმ ინფრასტრუქტურას, რომლისთვისაც ის შეიქმნა. გარდა ამისა, შეგიძლიათ შეზღუდოთ ტრაფიკი მაღალი რისკის მქონე დანიშნულების ადგილებზე გეოგრაფიული მდებარეობის მიხედვით. ყველა დაბლოკილი კავშირი აღირიცხება დანიშნულების ადგილთან ერთად, რომლის მიღწევასაც ის ცდილობდა.
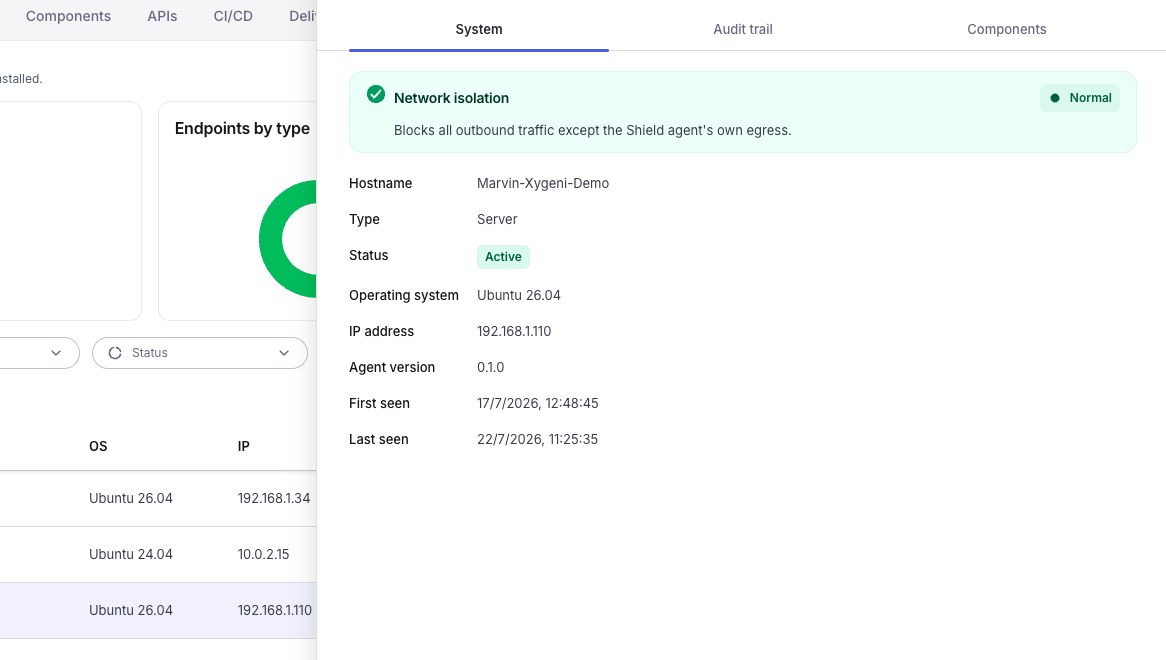
იზოლირება გაუკეთეთ კომპრომეტირებულ მანქანას და გათიშეთ ყველა გამავალი ტრაფიკი, აგენტის საკუთარი არხის გარდა, რათა შეინარჩუნოთ კონტროლი საბოლოო წერტილზე მისი შეკავების პარალელურად. ჩართეთ პარანოიდული რეჟიმი და იზოლაცია ავტომატურად მოითხოვება ნებისმიერ საბოლოო წერტილზე კრიტიკული შეტყობინების მიღებისთანავე.
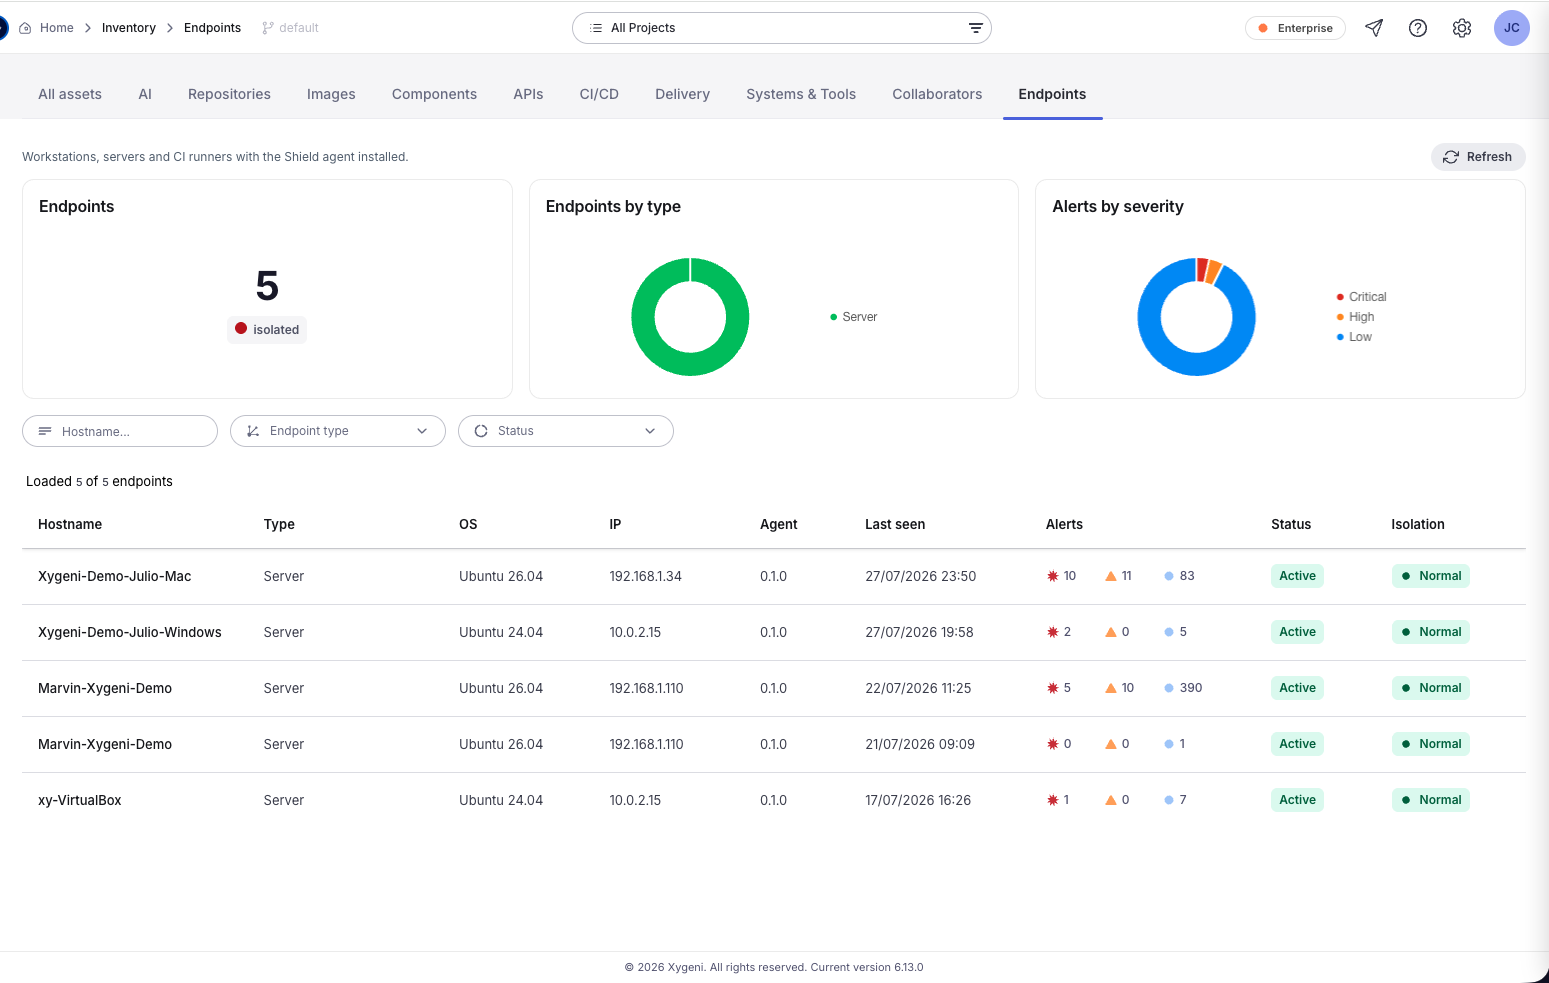
იხილეთ ყველა სამუშაო სადგური, სერვერი და CI გამშვები, რომელიც მუშაობს Shield აგენტი, მისი ოპერაციული სისტემით, აგენტის ვერსიით, მიმდინარე სტატუსით, პირველად და ბოლოს გამოჩენის თარიღით და ლიცენზიის ადგილით. გაფილტრეთ ჰოსტის სახელის, საბოლოო წერტილის ტიპის ან სტატუსის მიხედვით.
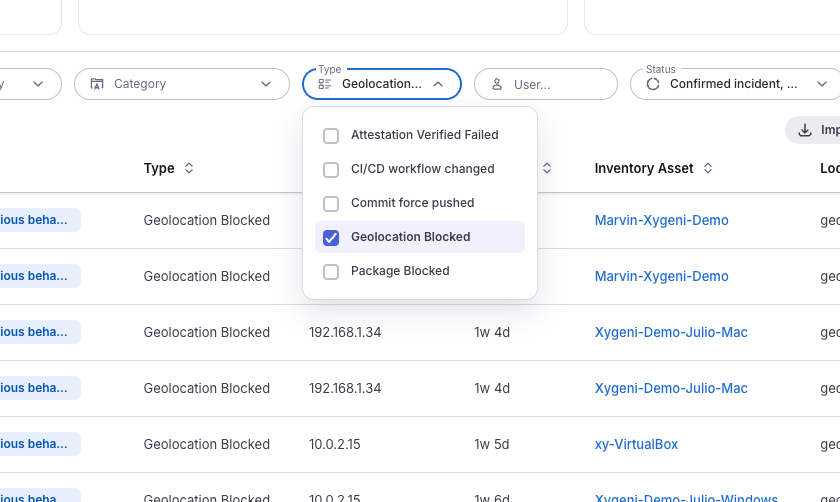
პლატფორმაზე თითოეული ბლოკი მოვლენად იქცევა, სიმძიმით, დროის ნიშნულით, საბოლოო წერტილით, რამდენ ხანს გაგრძელდა ექსპოზიცია და ზუსტად რა დაიბლოკა: პაკეტი და ვერსია ან დანიშნულების ადგილი. გაფილტრეთ სიმძიმის, კატეგორიის, ტიპის, მომხმარებლის ან თარიღის დიაპაზონის მიხედვით და ექსპორტირება.
თითოეულ დაცულ საბოლოო წერტილს აქვს საკუთარი აუდიტის კვალი და კომპონენტების სია, ასე რომ, როდესაც ვინმე მოგთხოვთ, შეგიძლიათ აღადგინოთ კონკრეტულ მანქანაზე მომხდარი მოვლენები.
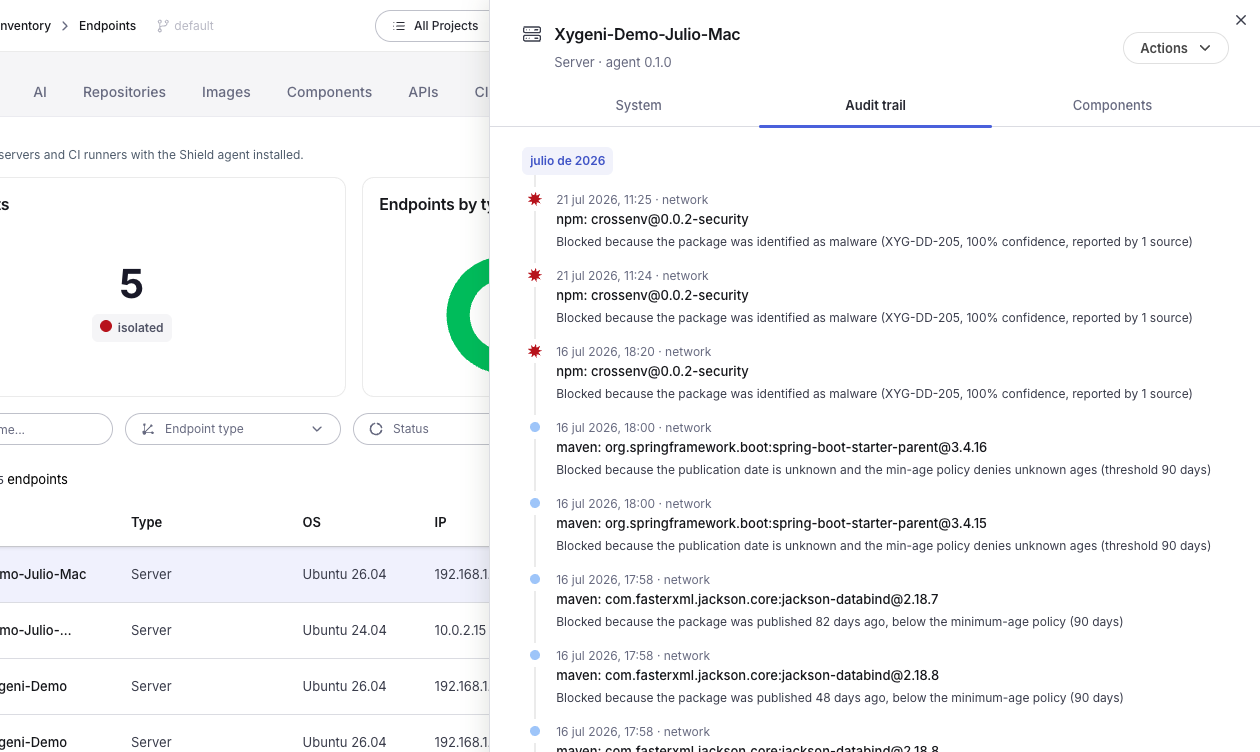
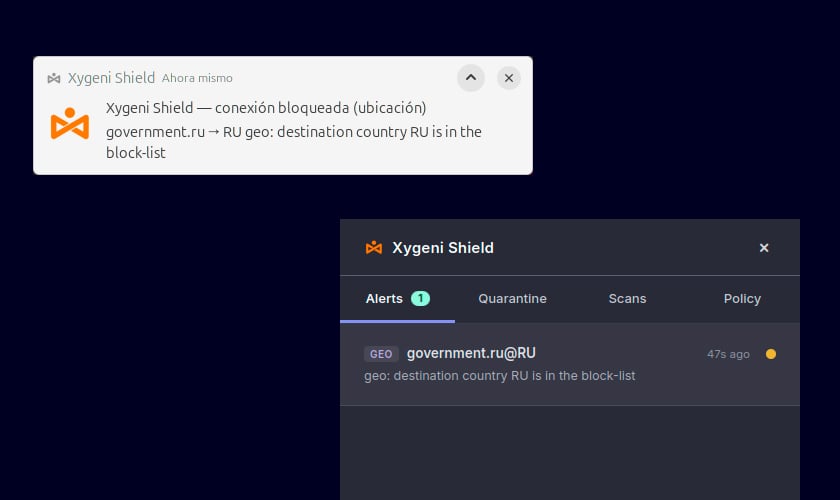
ერთი მსუბუქი აგენტი, რომელიც მოიცავს სამუშაო სადგურებს, სერვერებსა და CI გაშვებებს, მცურავი ადგილებით, რათა დაფარვა მიჰყვეს თქვენს თანამშრომლებს და არა თქვენს აპარატურას.
იპოვეთ და გამოასწორეთ API რისკები კოდში, სანამ ისინი წარმოებაში მოხვდებიან.
კოდისა და დამოკიდებულების სკანირება აანალიზებს რეპოზიტორს. Endpoint tooling აკვირდება პროცესებსა და კავშირებს, მაგრამ არ გააჩნია აპლიკაციის უსაფრთხოების კონტექსტი პაკეტის ან რეესტრის ინტერპრეტაციისთვის. ამ ორს შორის მდებარეობს მავნე დამოკიდებულების რეალურად შესრულების მომენტი, დეველოპერის მანქანაზე. სწორედ აქ Shield მუშაობს.
რეპუტაციასა და ხელმოწერაზე დაფუძნებული მიდგომები მავნე პაკეტის შესახებ მას შემდეგ გიამბობთ, რაც ის სხვა ადამიანს უკვე მოხვდა. Shield ქცევისა და რისკის ანალიზის ბლოკებს აწესებს, რაც მას სასარგებლოს ხდის შეტევის ახალი დღისთვის და ამყარებს მას მიმდინარე ქსელური ინტელექტით, რათა არაფერი, რაც შეტევას განახორციელებს, ვერ მოხვდეს სახლში.
ბლოკები, იზოლაციები და გეომოვლენები იმავე კონსოლში ხვდება, სადაც თქვენი კოდი, დამოკიდებულებაა. pipeline და საიდუმლო დასკვნები, ერთი აუდიტის კვალით. არა კიდევ ერთი აგენტი სხვა dashboard და სხვა login.
საბოლოო წერტილის აღმოჩენა აკვირდება პროცესებს, ფაილებს და კავშირებს ოპერაციული სისტემის დონეზე. მან არ იცის, რა არის პაკეტების რეესტრი, არის თუ არა დამოკიდებულება მავნე, ან გამოქვეყნდა თუ არა ვერსია გუშინ. Shield აპლიკაციის უსაფრთხოების კონტექსტს დეველოპერის საბოლოო წერტილამდე მიაქვს და AppSec-ისთვის მნიშვნელოვან საკითხებზე პოლიტიკას აწესებს.
Shield არის მსუბუქი აგენტი, რომელიც ამოწმებს ინსტალაციების მიმდინარეობას. დეველოპერები ამას მხოლოდ მაშინ ამჩნევენ, როდესაც რაღაც დაბლოკილია და დაბლოკვას თან ახლავს მიზეზი.
მავნე და არაავტორიზებული პაკეტების ინსტალაცია, პაკეტები, რომლებიც თქვენს მიერ დადგენილ მინიმალურ ასაკობრივ ზღურბლზე ახალია, ინსტალაციები თქვენს მიერ დაუმტკიცებელი რეესტრებიდან, პაკეტები თქვენს მიერ უარყოფილ სიაში, გამავალი კავშირები ცნობილ მავნე IP მისამართებსა და დომენებთან და ტრაფიკი თქვენს მიერ შეზღუდულ გეოგრაფიულ არეალებზე.
თქვენ გადაწყვიტეთ. მინიმალური ასაკის პოლიტიკა საშუალებას გაძლევთ, გააფრთხილოთ და დაუშვათ, ან დაბლოკოთ, როდესაც გამოქვეყნების თარიღი უცნობია.
დიახ. გლობალური მინიმალური ასაკის ზღვარი შეიძლება გადაიკვეთოს თითოეული ეკოსისტემისთვის და გამორთოთ კონკრეტული ეკოსისტემისთვის, საჭიროების შემთხვევაში.
ის ბლოკავს ამ მოწყობილობიდან გამავალ ყველა ტრაფიკს, გარდა Shield აგენტის საკუთარი არხი, ამიტომ საბოლოო წერტილი შეკავებულია, მაგრამ მაინც მართვადი. შეგიძლიათ მისი გააქტიურება მოთხოვნისამებრ, ან პარანოიდული რეჟიმის ჩართვა, რათა იზოლაცია ავტომატურად მოითხოვდეს კრიტიკული განგაშის დროს.
დეველოპერის სამუშაო სადგურებზე, სერვერებსა და CI გაშვებებზე. ლიცენზირება იყენებს მცურავ ადგილებს.
დიახ. თითოეული ბლოკი არის მოვლენა სრული დეტალებით და თითოეული საბოლოო წერტილი ინახავს საკუთარ აუდიტის კვალს. მოვლენების გაფილტვრა და ექსპორტი შესაძლებელია.
Xygeni All-In-One AppSec პლატფორმით
