Ксигени SCA

Ашық бастапқы кодты тәуекелді азайтыңыз және қолданбаңызды зиянды пакеттерден қорғаңыз

Нақты уақыт режимінде маңызды және білетін осалдықтарға басымдық беріңіз егер сіздің тәуелділіктеріңіз зиянды кодты қамтыса

Тәуелділіктеріңіздегі кез келген осалдықты табыңыз

Бағдарламалық жасақтаманы орнатпас бұрын қолданба тәуелділіктеріндегі қауіпсіздік, техникалық қызмет көрсету және лицензиялау мәселелерін анықтап, жөндеңіз.

Зиянды кодты анықтау

Жаңа және жаңартылған тәуелділіктерді жариялау кезінде шабуылдаушылар пайдаланатын күдікті код бөлімдері мен үлгілерін анықтаңыз.

Ашық бастапқы коды бар маңызды тәуекелдерге назар аударыңыз

Бизнеске ең үлкен әсер ететін осалдықтарға басымдық беріңіз және контекстке негізделген тәуекелдерді бағалау және кодтан бұлтқа дейін бақылау мүмкіндігі арқылы тәуекелдерді басқарыңыз.


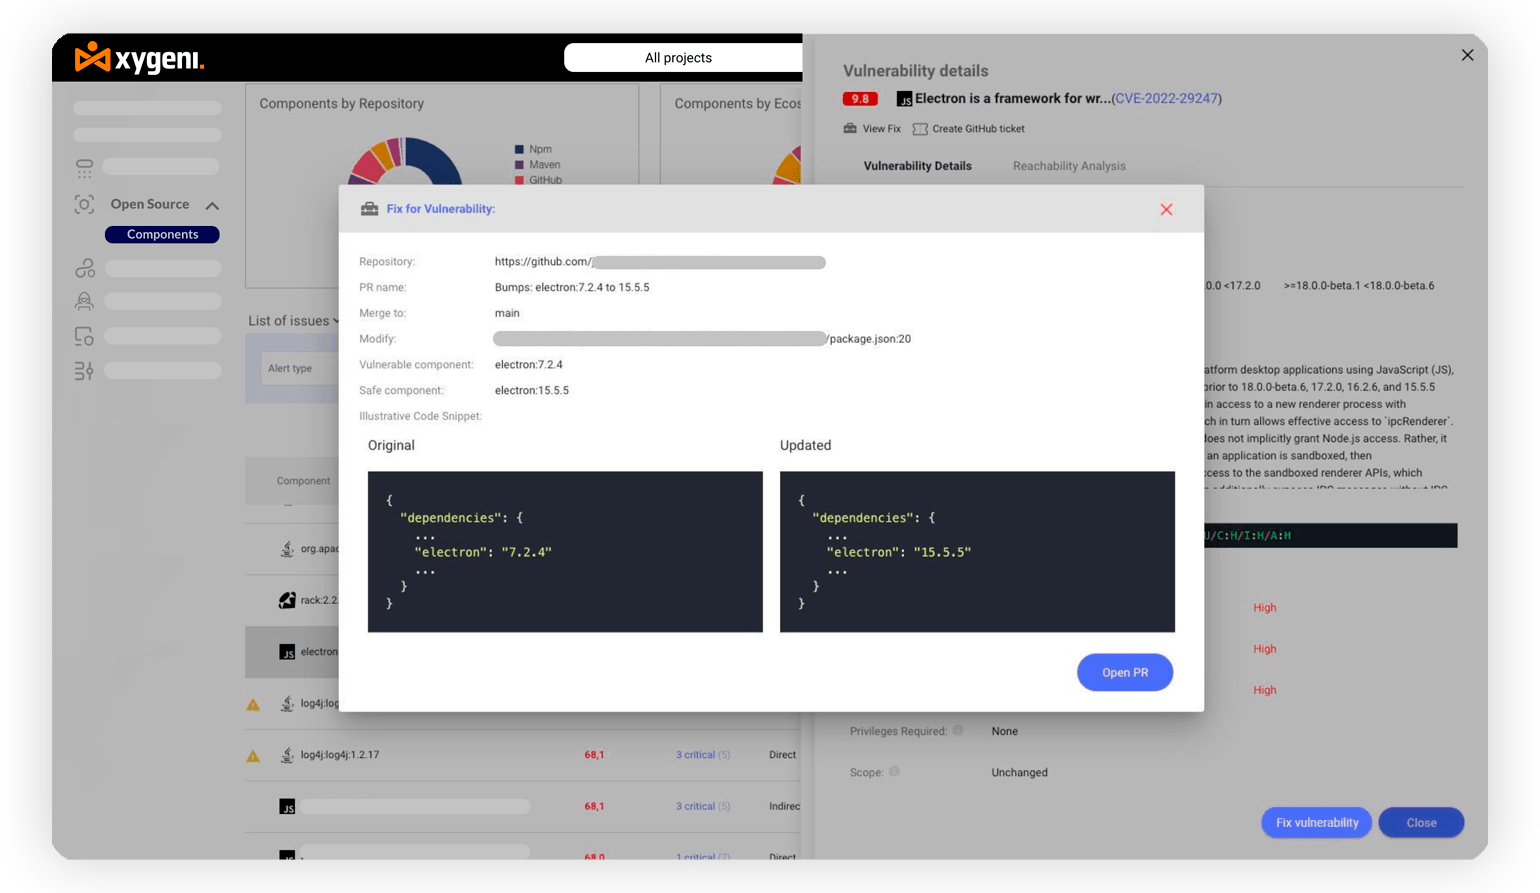
Ашық бастапқы кодты осалдықтарды автоматты түрде қалпына келтіріңіз

Ақылды мүмкіндіктермен осалдықсыз ашық бастапқы кодқа тәуелділіктерге автоматты түрде жаңарту pull requests.
Ксигени SCA's Мүмкіндіктер мен функциялар

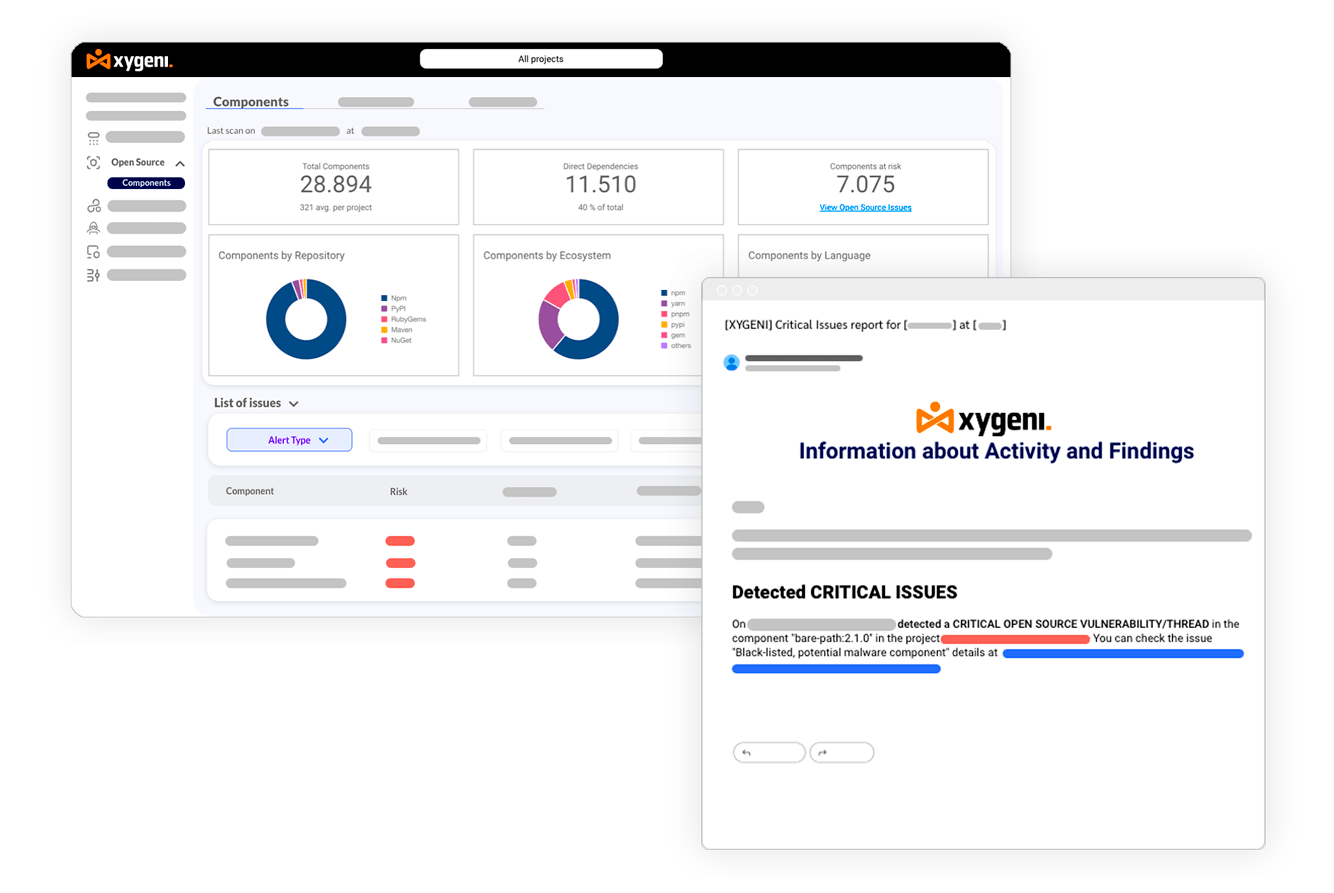
Осалдықтарды автоматты түрде бақылау

Жаңадан анықталған осалдықтарды есеп беру арналарыңыз арқылы алыңыз немесе өндіріске кіріспес бұрын қорғалған және хабардар болып отыру үшін оларды бұғаттаңыз.
OSOS-ақпараттық-ескерту
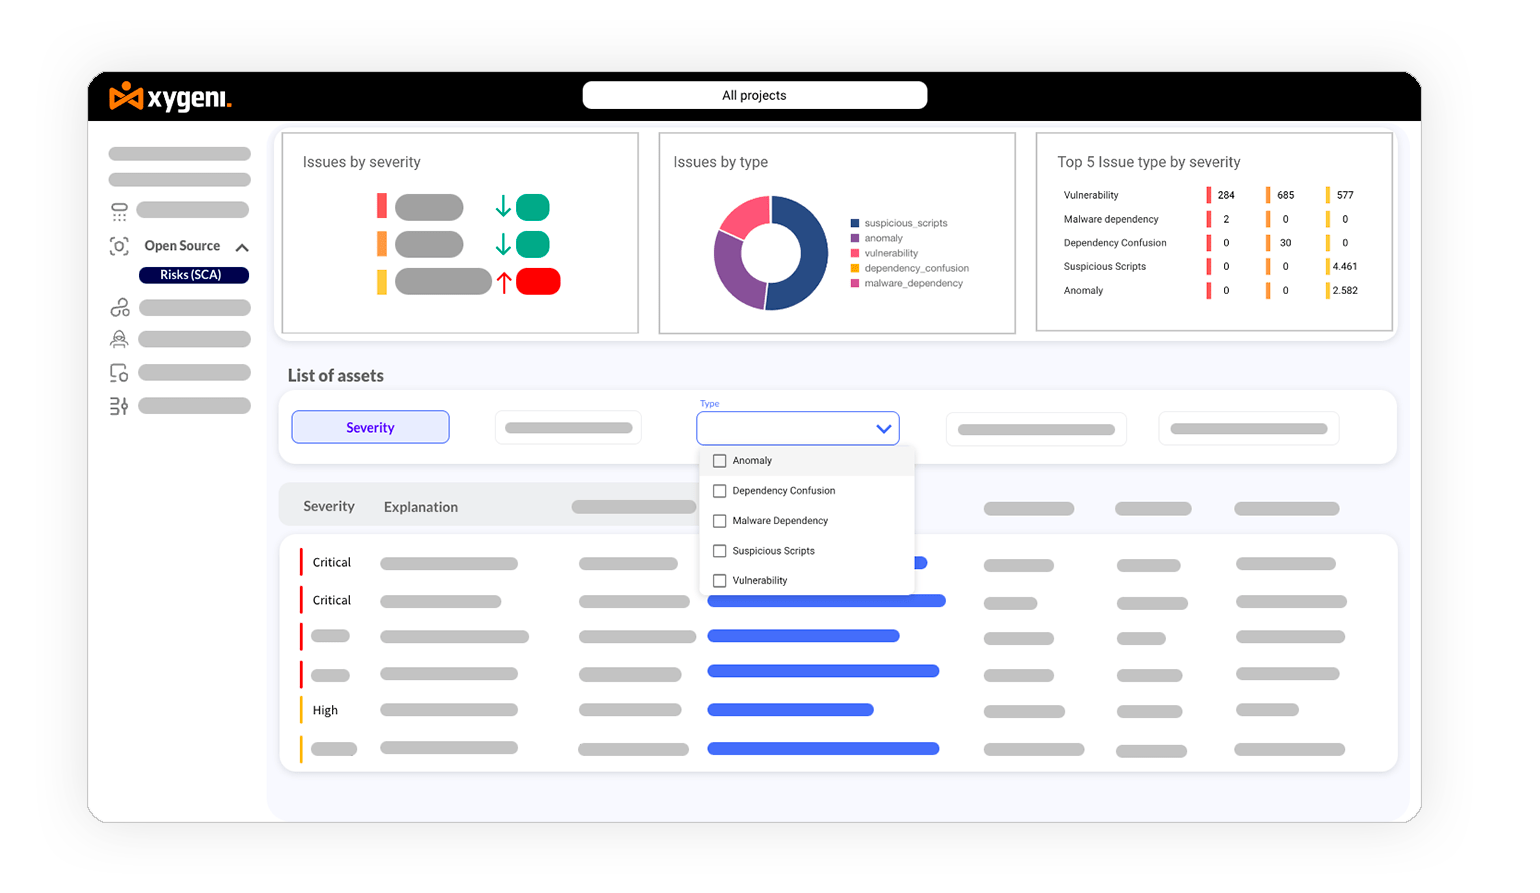
OSS Beyond CVE - OSS қауіпсіздігі - SCA аспап

кеңейту Open Source Security CVE-ден тыс

CVSS ұпайларынан басқа қосымша қауіп факторларын қамтиды, CVE-сіз, бірақ әлі де қауіпті болуы мүмкін пакеттердің интеграциялануына жол бермейді.

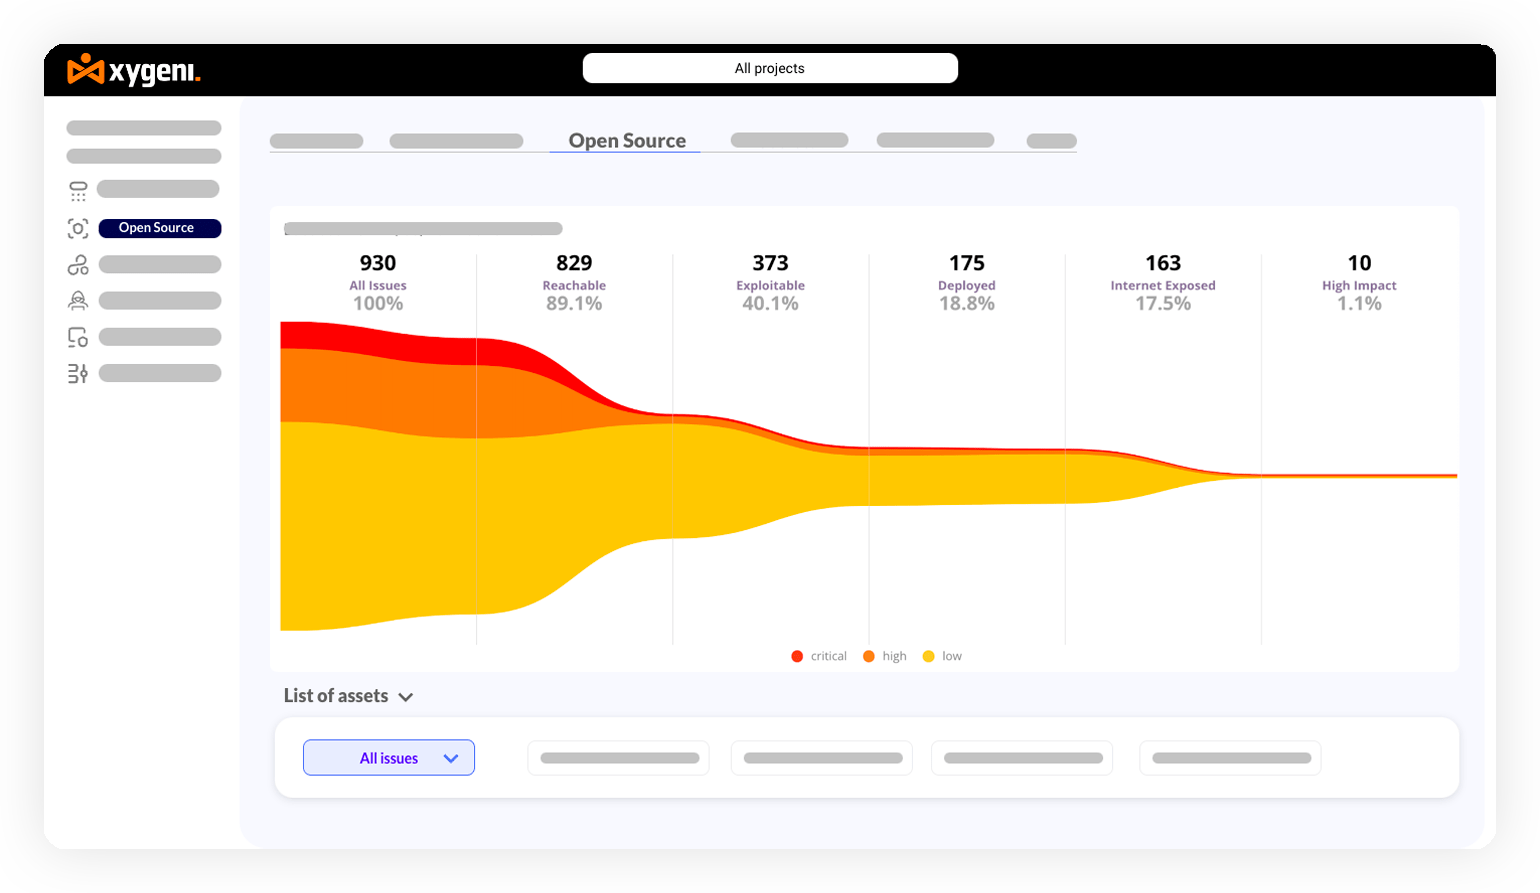
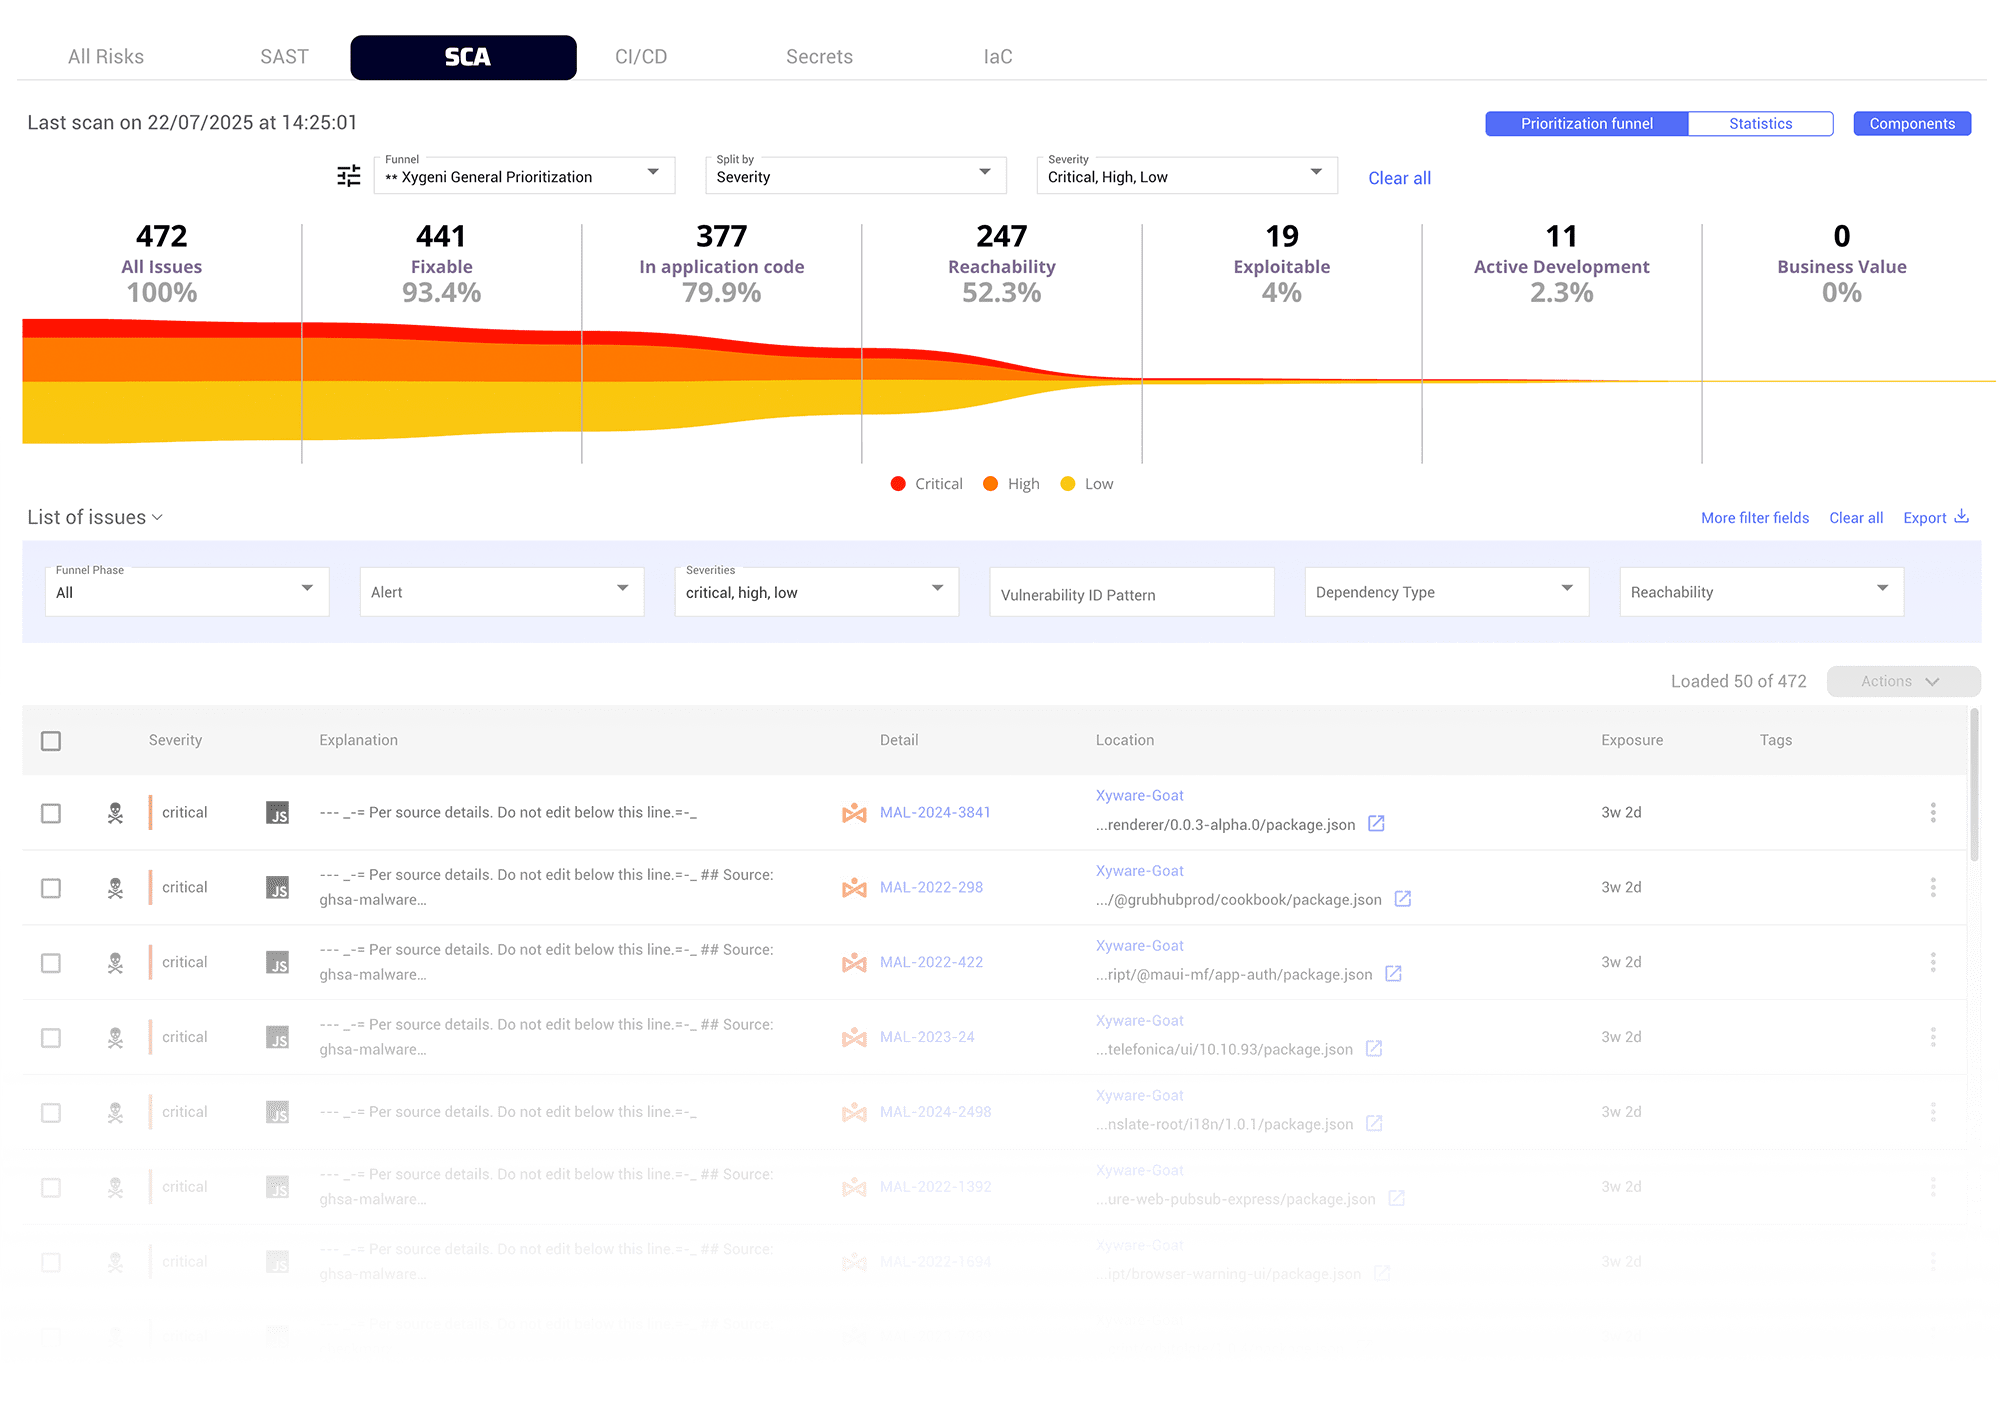
Басымдықты белгілеңіз SCA Шусыз

Ашық бастапқы кодты осалдықтарды олардың бизнес маңыздылығымен, қолжетімділігімен, интернетке қолжетімділігімен, пайдалану мүмкіндігімен және басқа да контекстік критерийлермен контекстке келтіріңіз, ескертулерді жеңілдетіңіз және қауіпсіздік пен әзірлеу топтарының уақытын үнемдеңіз.
OSS_Funnel_Issues_Prioritize_SCA_Қауіпсіздік_Бағдарламалық_құрам_талдау_құралы
Ашық бастапқы кодты осалдықтарды автоматтандырылған түрде қалпына келтіру

Ашық бастапқы кодты осалдықтарды автоматтандырылған түрде қалпына келтіру

Автоматты түзету арқылы осалдығы жоқ ашық бастапқы кодқа тәуелділіктерге автоматты түрде жаңарту pull requests немесе қолмен шақырулар. Бұл осалдықтарды жедел және тұрақты басқаруды қамтамасыз ете отырып, айтарлықтай уақыт пен ресурстарды үнемдейді.

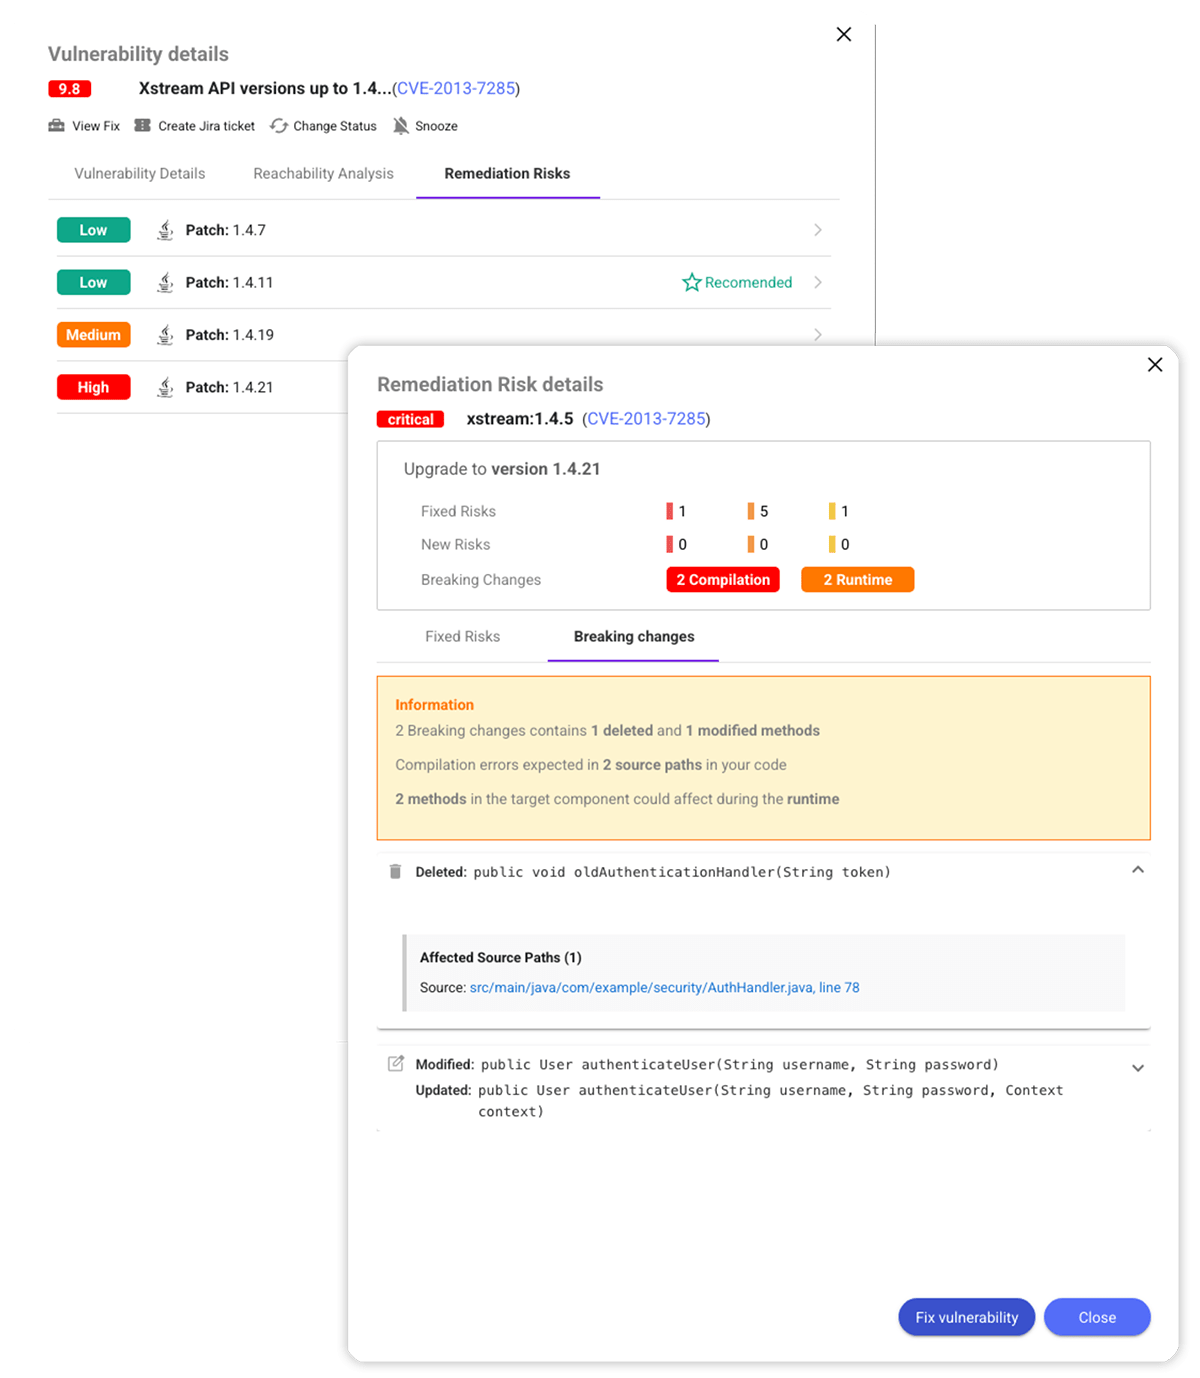
Өзгерістерді анықтау

Жаңартпас бұрын не істен шығуы мүмкін екенін көріңіз. Қажетті код өзгерістері, үйлесімділік тәуекелдері және қалпына келтіру жұмыстары туралы толық ақпарат алыңыз.
Қалпына келтіру жұмыстарының ағындары Open Source Security аспап

Қалпына келтіру жұмыс процестерін жеңілдету

Әзірлеушілерге барлық қажетті контекстті, тікелей жұмыс процестерінде және тиімді жұмыс істеу үшін мәселелерді бақылау құралдарын ұсыну арқылы ашық бастапқы кодты осалдықтарды жоюды қолдау.

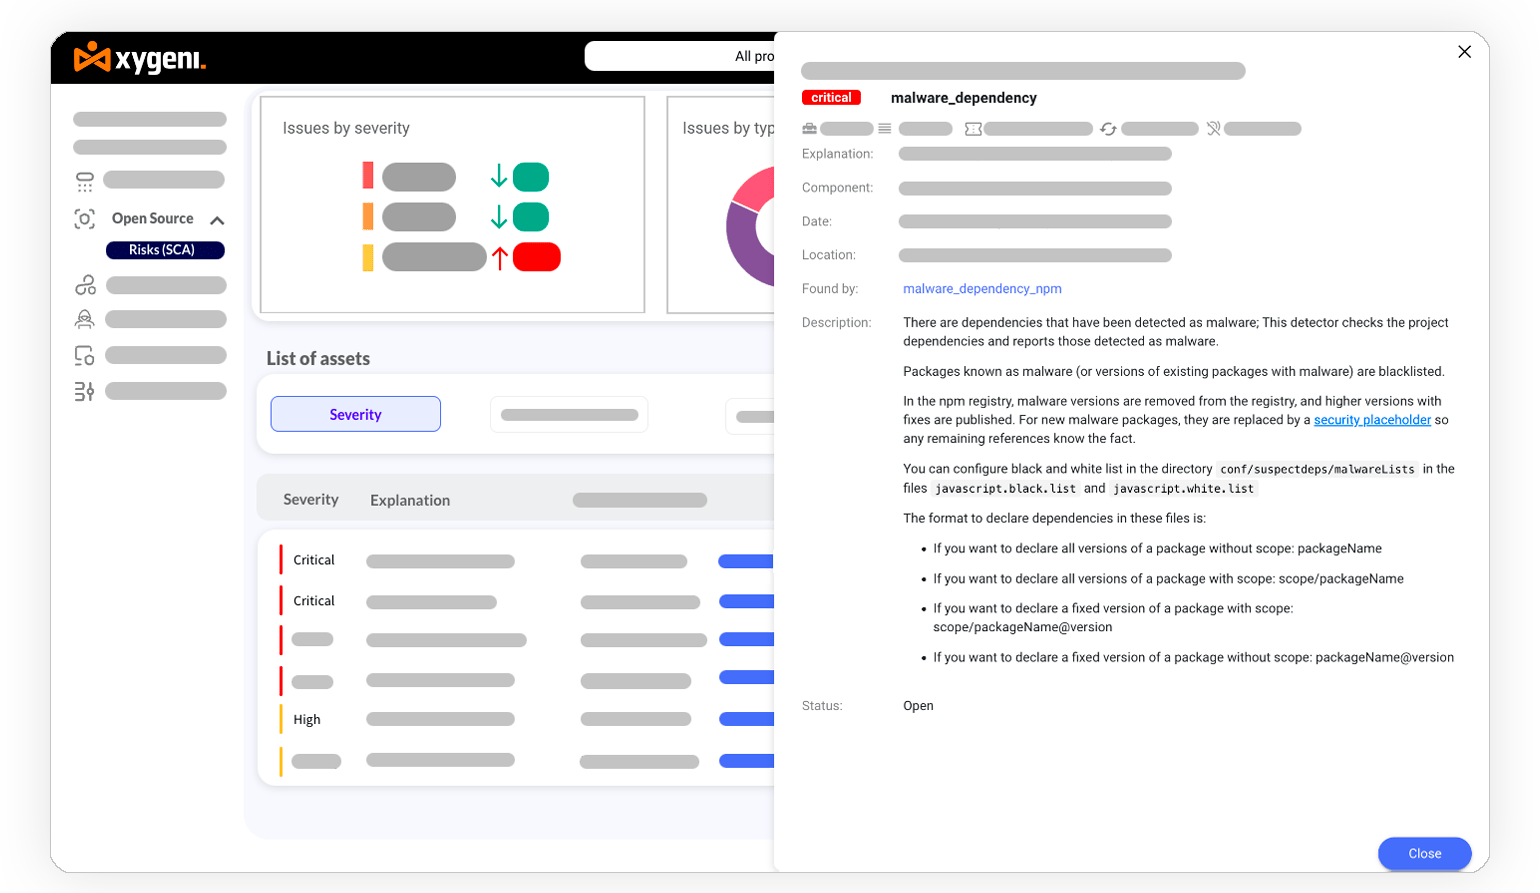
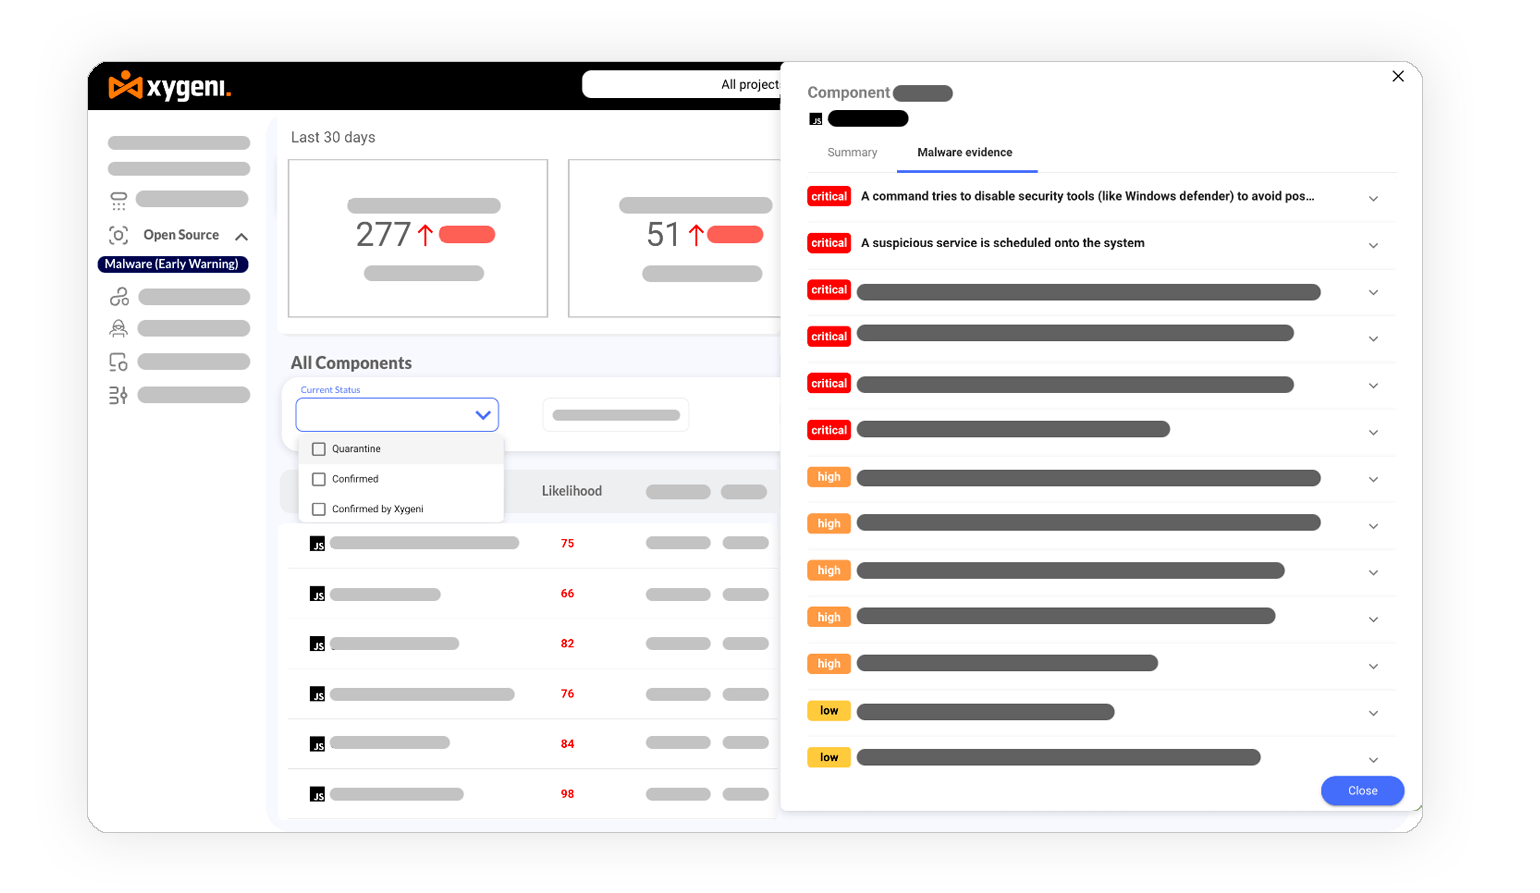
Зиянды тәуелділіктерді нақты уақыт режимінде анықтау

Нөлдік күндік зиянды бағдарламаларды лезде анықтау және бұғаттау, сондай-ақ қолданбаңыз бен инфрақұрылымыңызды қорғау үшін күн сайын мыңдаған жаңа және жаңартылған ашық бастапқы кодты пакеттерді талдаңыз.
Зиянды_компоненттерді_анықтау
ашық бастапқы кодты зиянды бағдарламалардан қорғау

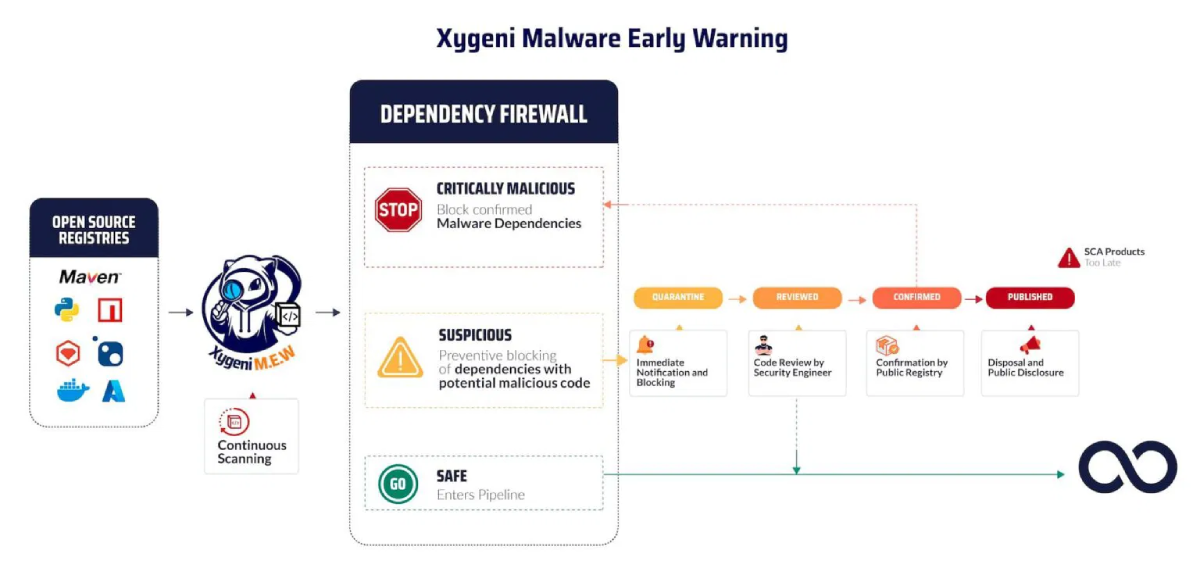
Зиянды бағдарламаны белсенді түрде блоктау

Күдікті пакеттер туралы ерте ескертулер жасаңыз, жеткізу тізбегіңізді қорғау және енгізуді қолдау үшін оларды карантинге қойыңыз guardrails қолданбаңызға енуді бұғаттау үшін.

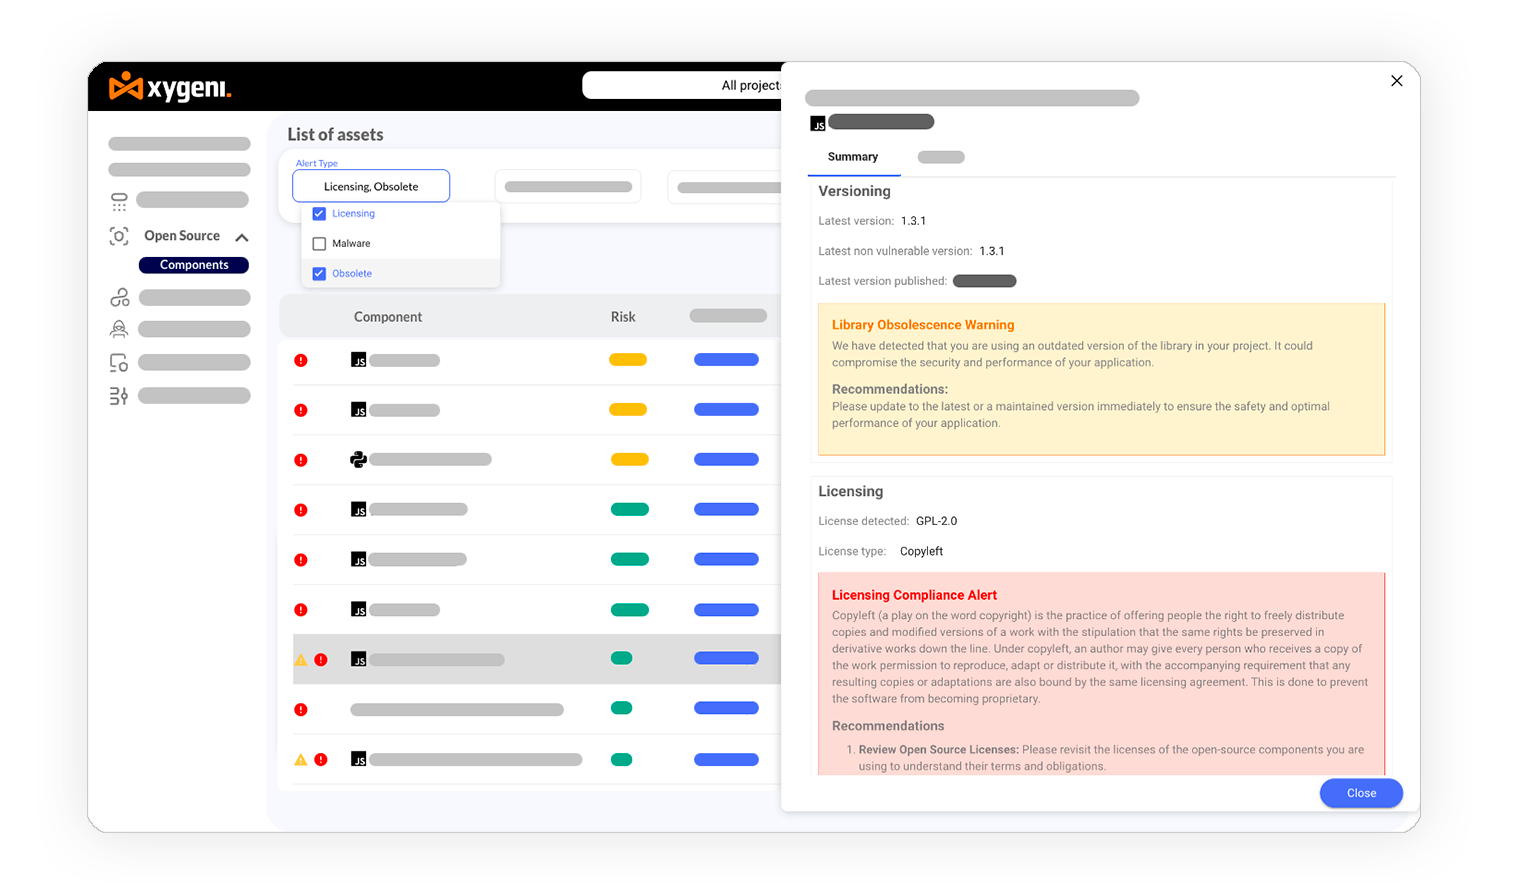
Лицензия тәуекелін басқару

Әрбір код өзгерісіне байланысты нормативтік сәйкестікке әсер ететін ашық бастапқы код лицензиясының ықтимал мәселелерін бірден көре аласыз және айыппұлдардың алдын аласыз.
Лицензия_Тәуекелін_Басқару
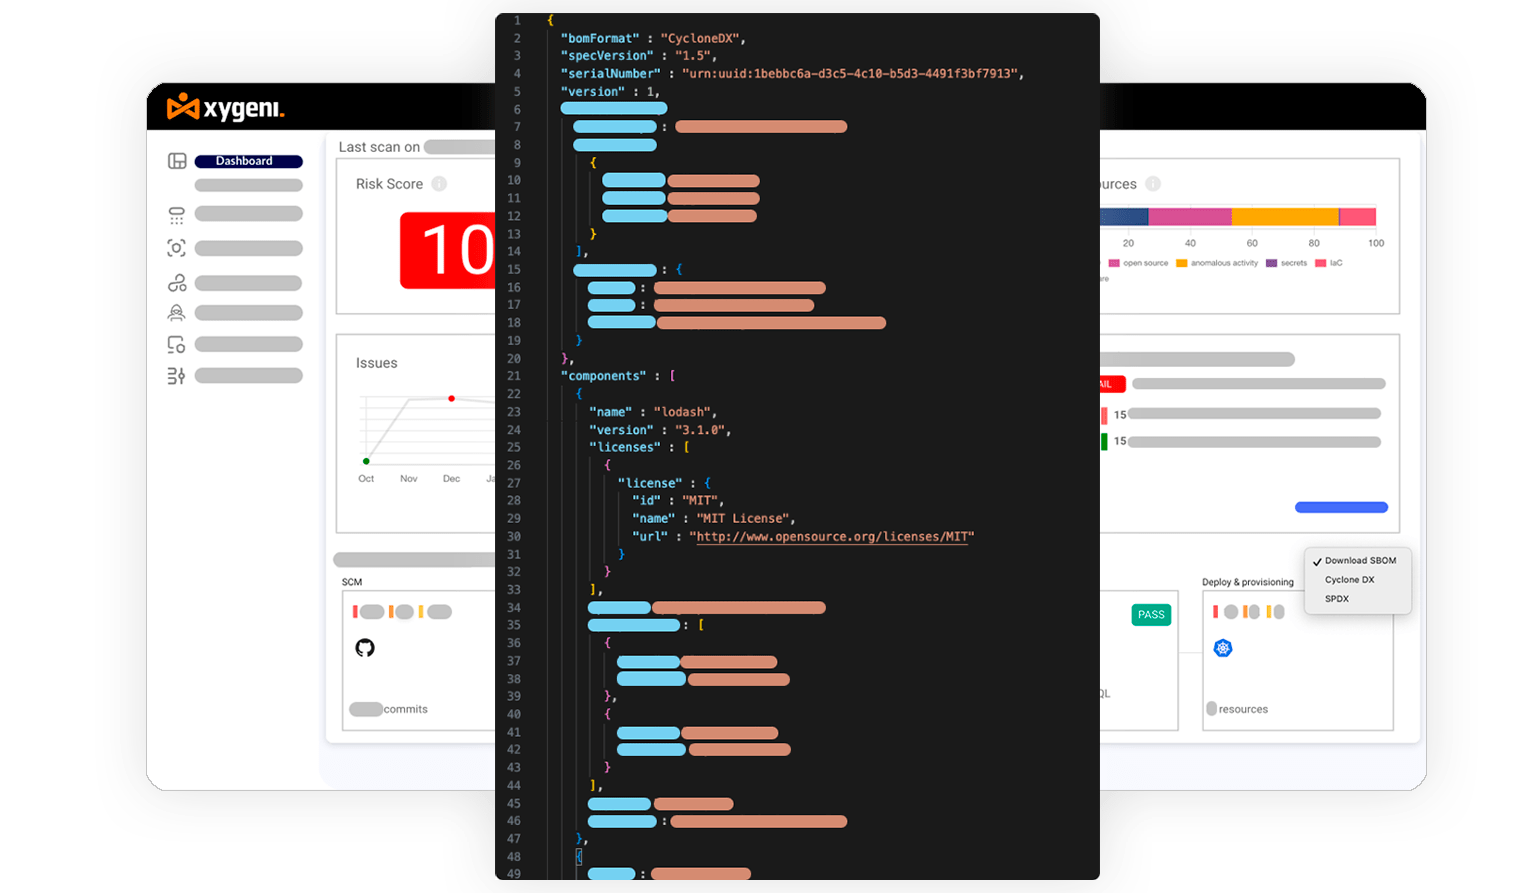
жасау SBOM

жасау SBOM және DevOps сәйкестігі үшін VDR

Жаңартылған бағдарламалық жасақтама материалдарының тізімін экспорттау (SBOM) SPDX немесе CycloneDX форматтарында бір рет басу арқылы және қолданбаңызға әсер ететін осалдықтарды оңай бөлісіп, түсіндіріңіз.
бастау

Xygeni барлығы бір жерде AppSec платформасымен