
ಯಾವುದನ್ನೂ ಉಲ್ಲಂಘಿಸಲಾಗಿಲ್ಲ. ಏಜೆಂಟ್ ತನ್ನ ಕೆಲಸವನ್ನು ಮಾಡಿತು, ಅವಲಂಬನೆ, ಸಂರಚನೆ ಅಥವಾ ಯಾರೂ ಸ್ಪರ್ಶಿಸಲು ಕೇಳದ ಸೇವೆಯನ್ನು ಮುಟ್ಟಿತು ಮತ್ತು ಸಂಪೂರ್ಣ ಸಮಯ ಅದರ ಅನುಮತಿಗಳ ಒಳಗೆಯೇ ಇತ್ತು. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ಆ ಪ್ರಕರಣವು ಯಾವುದೇ ದಾಳಿಗಿಂತ ಏಕೆ ಕಠಿಣವಾಗಿದೆ ಎಂಬುದನ್ನು ನೀವು ನೋಡುತ್ತೀರಿ: ಮುಂಚಿತವಾಗಿ ಎಳೆಯಲಾದ ಗಡಿರೇಖೆಯು ಅಗತ್ಯವಿರುವ ಕಾರ್ಯಕ್ಕಿಂತ ಹೇಗೆ ಅಗಲವಾಗಿರುತ್ತದೆ, ಅನುಮೋದನೆಯು ಏಕೆ ಒಂದುcisಎಕ್ಸಿಕ್ಯೂಶನ್ ನಡೆಯುತ್ತಿರುವಾಗ ಒಮ್ಮೆ ಮಾಡಿದ ಅಯಾನ್, ಸ್ಟ್ಯಾಂಡಿಂಗ್ ಆಕ್ಸೆಸ್ ಡೆವಲಪರ್ನ ಲ್ಯಾಪ್ಟಾಪ್ ಅನ್ನು ಕಿರೀಟ ಆಭರಣಗಳಾಗಿ ಹೇಗೆ ಪರಿವರ್ತಿಸಿತು ಮತ್ತು ನಟನು ತನ್ನದೇ ಆದ ತಾರ್ಕಿಕತೆಯನ್ನು ವಿವರಿಸಲು ಸಾಧ್ಯವಾಗದಿದ್ದಾಗ ಚೇತರಿಕೆ ಹೇಗೆ ಕಾಣುತ್ತದೆ. ಕೊನೆಯ ಜಾರಿಗೊಳಿಸಬಹುದಾದ ಕ್ಷಣ ಎಲ್ಲಿದೆ ಮತ್ತು ಬ್ಲಾಸ್ಟ್ ತ್ರಿಜ್ಯವು ಏನನ್ನು ಒಳಗೊಂಡಿದೆ ಎಂಬುದನ್ನು ನೋಡಲು ಈಗಲೇ ನೋಂದಾಯಿಸಿ.
AI ಏಜೆಂಟ್ ಡಾಕರ್ಫೈಲ್ ಅನ್ನು ಅವಲಂಬನೆಯನ್ನು ಸ್ಥಾಪಿಸಿದ ಅಥವಾ ಮಾರ್ಪಡಿಸಿದ ಕ್ಷಣದಿಂದ, ನಿಮ್ಮ SBOM ಮತ್ತು ಮೂಲದ ಊಹೆಗಳನ್ನು ಈಗಾಗಲೇ ಪರೀಕ್ಷಿಸಲಾಗುತ್ತಿದೆ, ಮತ್ತು ಹೆಚ್ಚಿನ ತಂಡಗಳಿಗೆ ನಿಜವಾಗಿ ಏನಾಯಿತು ಎಂಬುದನ್ನು ಪರಿಶೀಲಿಸಲು ಯಾವುದೇ ಮಾರ್ಗವಿಲ್ಲ. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ನೀವು ನಿಜವಾದ ಬದಲಾವಣೆಯನ್ನು ಲೈವ್ ಆಗಿ ನೋಡುತ್ತೀರಿ: ಯಾವುದೇ ಡೆವಲಪರ್ ಮೊದಲು ಪ್ಯಾಕೇಜ್ ಹೆಸರನ್ನು ನೋಡದ ನಂತರ ಸ್ಥಾಪನೆಯ ಕ್ಷಣ ಹೇಗೆ ಬದಲಾಗುತ್ತದೆ, SBOMಒಬ್ಬ ಏಜೆಂಟ್ ಅದನ್ನು ಮಾಡಿದಾಗಲೂ ಸಹ ಮೂಲ ಮತ್ತು ಮೂಲ ಇನ್ನೂ ಹಾಗೆಯೇ ಉಳಿದಿವೆ.cisಅಯಾನು, ಮತ್ತು ಕೋಡ್ ವಿಮರ್ಶೆಯಲ್ಲಿ ಉಳಿದಿರುವುದು ಮತ್ತು ಏಜೆಂಟ್ಗಳ ಎಡಕ್ಕೆ ಬದಲಾಯಿಸುವುದು commit, ಮತ್ತು ಕೆಲವೊಮ್ಮೆ ತಮ್ಮದೇ ಆದ ಮೇಲೆ ವಿಲೀನಗೊಳ್ಳುತ್ತವೆ. ನಿಜವಾಗಿಯೂ ಸುರಕ್ಷಿತ ಏಜೆಂಟ್ ಎಂತಹದ್ದು ಎಂದು ನೋಡಲು ಈಗಲೇ ವೀಕ್ಷಿಸಿ pipeline ಸಿದ್ಧಾಂತದಲ್ಲಿ ಮಾತ್ರವಲ್ಲ, ಆಚರಣೆಯಲ್ಲಿಯೂ ಅಗತ್ಯವಿದೆ.
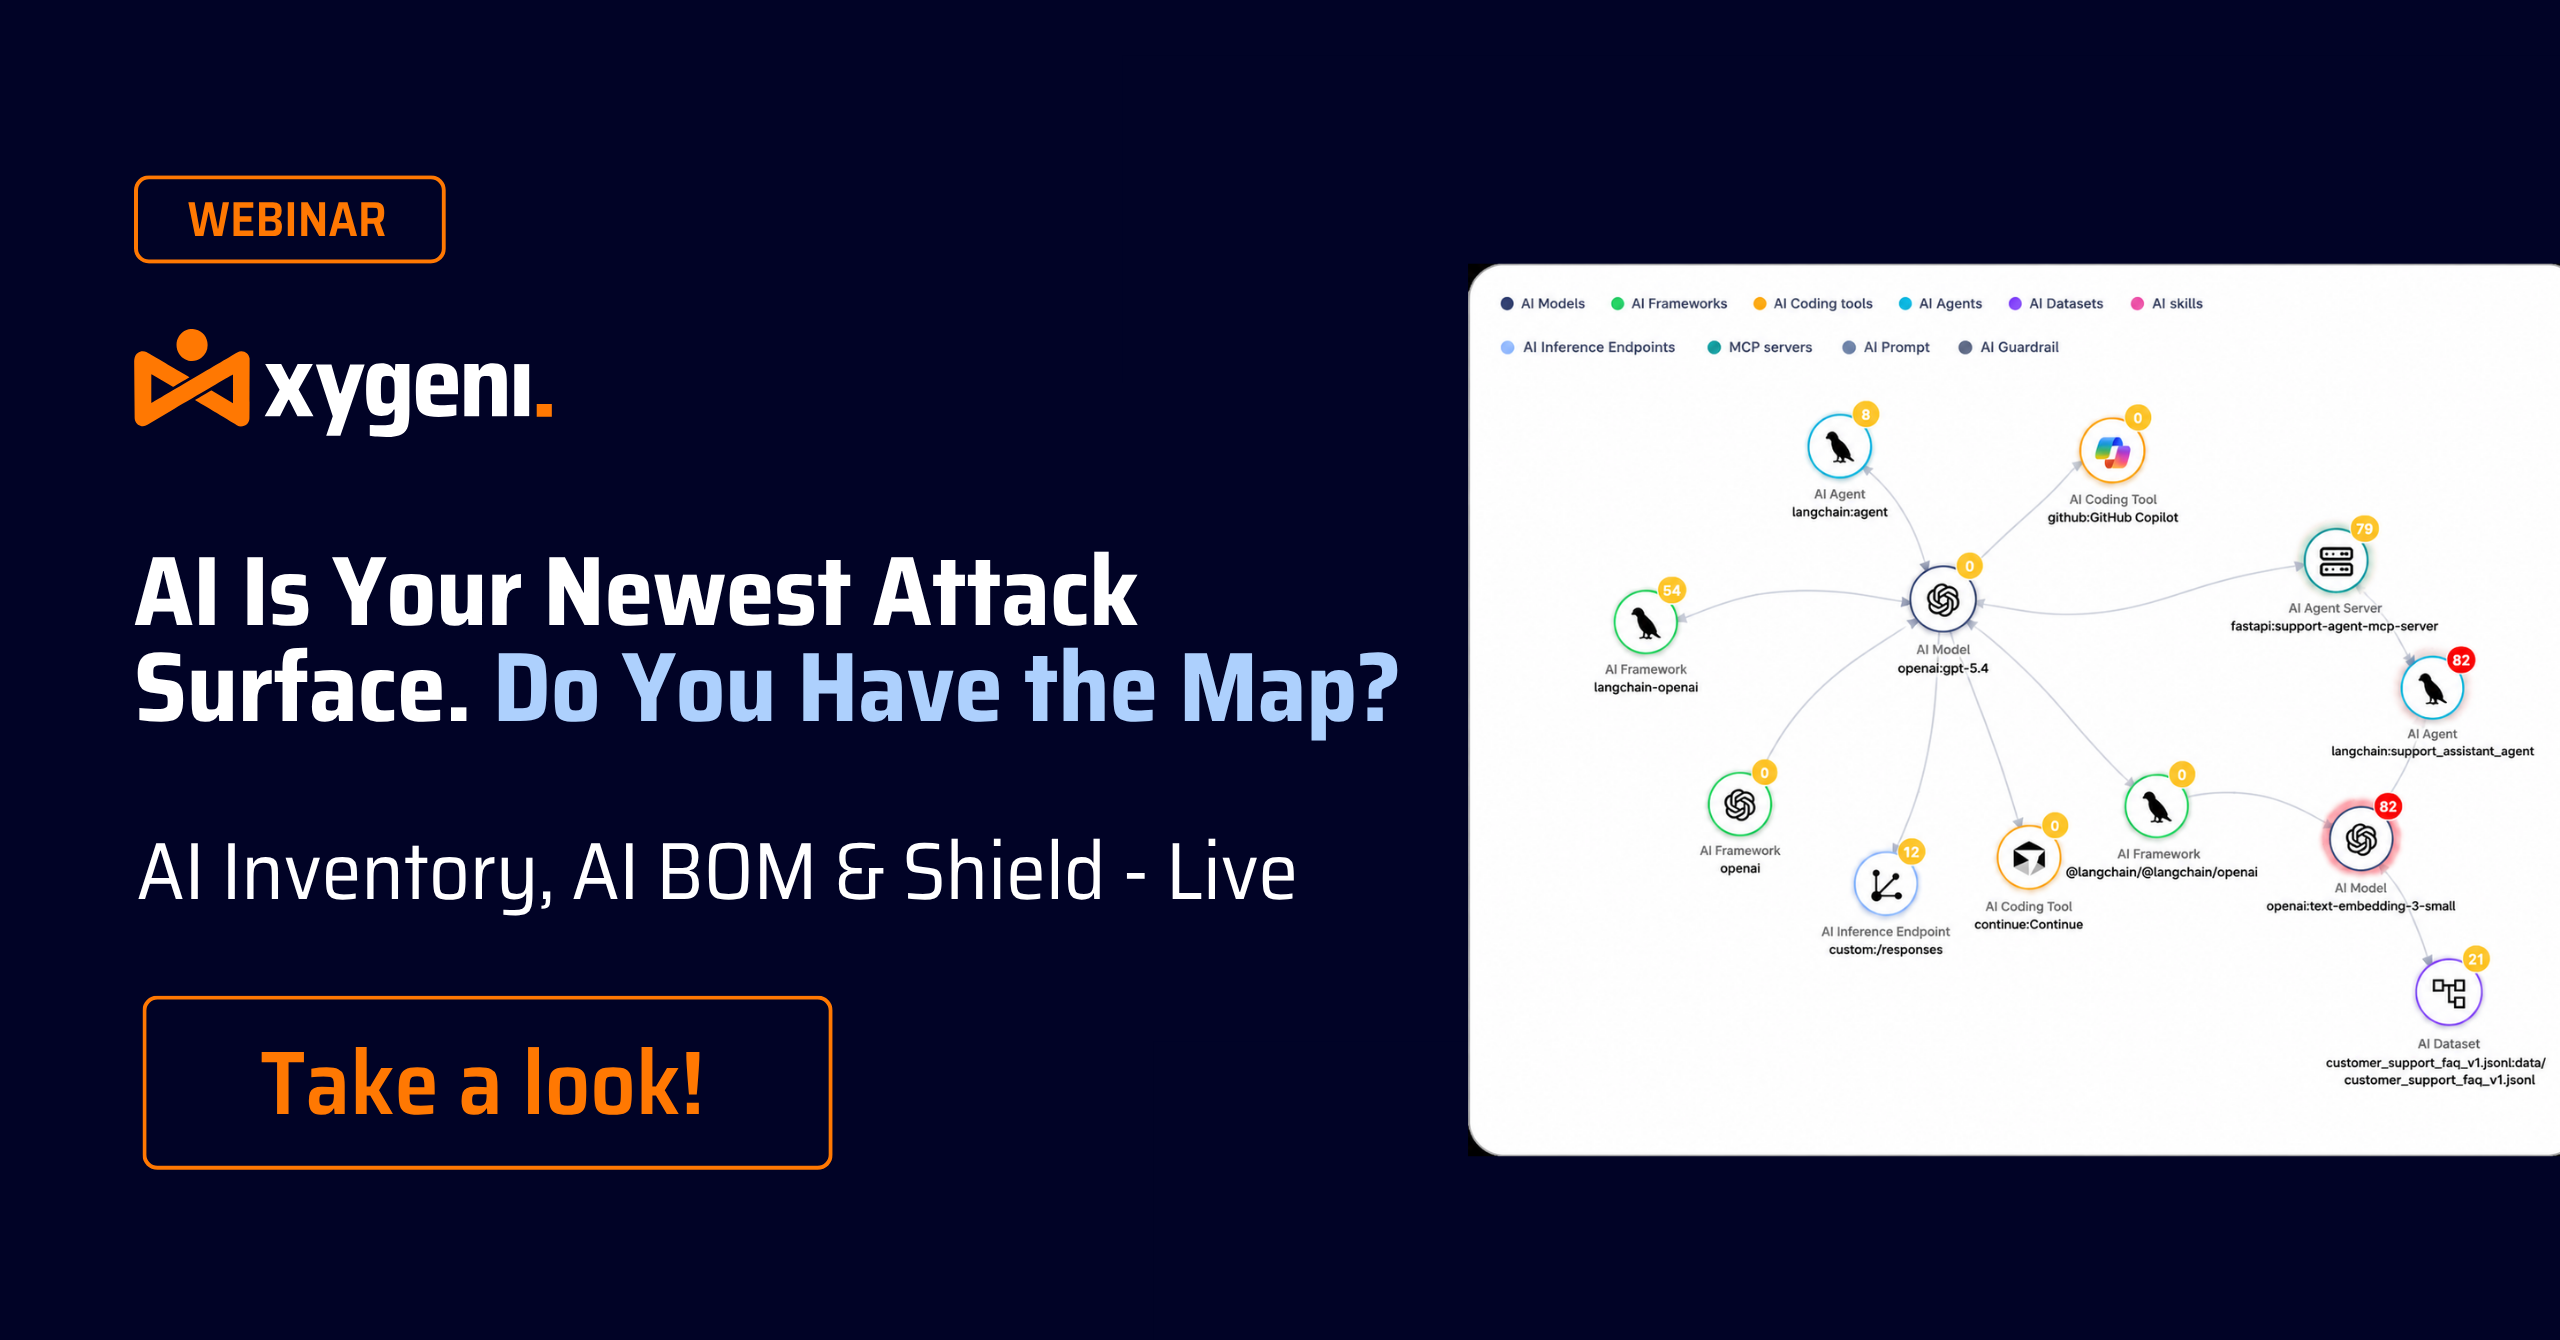
ನಮ್ಮ ಮುಂಬರುವ ವೆಬ್ನಾರ್ ಅನ್ನು ವೀಕ್ಷಿಸಿ! AI ಕೋಡಿಂಗ್ ಸಹಾಯಕರು ಪ್ಯಾಕೇಜ್ ಹೆಸರುಗಳನ್ನು ಭ್ರಮೆಗೊಳಿಸುತ್ತಿದ್ದಾರೆ ಮತ್ತು ದಾಳಿಕೋರರು ಈಗಾಗಲೇ ಆ ನಕಲಿ ಹೆಸರುಗಳನ್ನು ಮಾಲ್ವೇರ್ನೊಂದಿಗೆ ನೋಂದಾಯಿಸುತ್ತಿದ್ದಾರೆ. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ನಲ್ಲಿ AI ಇನ್ವೆಂಟರಿ ಮತ್ತು AI BOM ಪ್ರತಿಯೊಂದು ಮಾದರಿ, ಏಜೆಂಟ್ ಮತ್ತು AI- ಪರಿಚಯಿಸಲಾದ ಅವಲಂಬನೆಯನ್ನು ಮೇಲ್ಮುಖವಾಗಿಸುವುದರೊಂದಿಗೆ, ನಿಮ್ಮ ಸಂಪೂರ್ಣ AI ಪರಿಸರ ವ್ಯವಸ್ಥೆಯನ್ನು ಹೇಗೆ ಲೈವ್ ಆಗಿ ನಕ್ಷೆ ಮಾಡುವುದು ಎಂಬುದನ್ನು ನೀವು ನೋಡುತ್ತೀರಿ. Xygeni ಹೇಗೆ ಎಂಬುದನ್ನು ಕಂಡುಕೊಳ್ಳಿ Shield ಸಹಿ ಇರುವ ಮೊದಲೇ ದುರುದ್ದೇಶಪೂರಿತ ಪ್ಯಾಕೇಜ್ಗಳನ್ನು ನಿರ್ಬಂಧಿಸುತ್ತದೆ, ಸಹಿ ಆಧಾರಿತ ಸ್ಕ್ಯಾನರ್ಗಳು ತೆರೆದುಕೊಳ್ಳುವ ಅಂತರವನ್ನು ಮುಚ್ಚುತ್ತದೆ. ಸ್ಲೋಪ್ಸ್ಕ್ವಾಟಿಂಗ್ ಮುಂದಿನ AI ಸಲಹೆಯನ್ನು ಪ್ರವೇಶ ಬಿಂದುವಾಗಿ ಪರಿವರ್ತಿಸುವ ಮೊದಲು ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ಹೇಗೆ ಸುರಕ್ಷಿತಗೊಳಿಸುವುದು ಎಂಬುದನ್ನು ನೋಡಲು ಈಗಲೇ ವೀಕ್ಷಿಸಿ.
ಈಗಲೇ ವೀಕ್ಷಿಸಿ: AI ಈಗಾಗಲೇ ನಿಮ್ಮೊಳಗೆ ಇದೆ SDLC. ಈಗ ಏನು? AI ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯ ಬಾಗಿಲನ್ನು ತಟ್ಟುತ್ತಿಲ್ಲ; ಅದು ಈಗಾಗಲೇ ಒಳಗೆ ಇದೆ. ಕೋಪೈಲಟ್ಗಳು, ಏಜೆಂಟ್ಗಳು, MCP ಸರ್ವರ್ಗಳು ಮತ್ತು AI-ರಚಿತ ಅವಲಂಬನೆಗಳು ಕೋಡ್ ಅನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸಲಾಗುತ್ತದೆ, ಪರಿಶೀಲಿಸಲಾಗುತ್ತದೆ ಮತ್ತು ರವಾನಿಸಲಾಗುತ್ತದೆ ಎಂಬುದನ್ನು ಮರುರೂಪಿಸುತ್ತಿವೆ. ಈ ಸೇಫ್ಡೆವ್ ಟಾಕ್ನಲ್ಲಿ, OWASP ನಾಯಕರು ಮತ್ತು AppSec ತಜ್ಞರು ನಿಮ್ಮ ಭದ್ರತಾ ಭಂಗಿಗೆ ನಿಜವಾಗಿಯೂ ಏನು ಅರ್ಥ, ಆಡಳಿತ ಮಾದರಿಗಳು ಎಲ್ಲಿ ಒಡೆಯುತ್ತಿವೆ ಮತ್ತು ಎಂಜಿನಿಯರಿಂಗ್ ತಂಡಗಳನ್ನು ನಿಧಾನಗೊಳಿಸದೆ ಯಾವ ಪ್ರಾಯೋಗಿಕ ನಿಯಂತ್ರಣಗಳು ನಿಜವಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತವೆ ಎಂಬುದನ್ನು ವಿವರಿಸುತ್ತಾರೆ. ನಿಮ್ಮ ಎಂಜಿನಿಯರ್ಗಳಿಗೆ ಅಡಚಣೆಯಾಗದೆ AI-ನೆರವಿನ ಅಭಿವೃದ್ಧಿಯನ್ನು ರಕ್ಷಿಸುವ ಪ್ರಾಯೋಗಿಕ ನಿಯಂತ್ರಣಗಳನ್ನು ಹೇಗೆ ಕಾರ್ಯಗತಗೊಳಿಸುವುದು ಎಂಬುದರ ಕುರಿತು ಕಾಂಕ್ರೀಟ್, ಕಾರ್ಯಸಾಧ್ಯವಾದ ಟೇಕ್ಅವೇಗಳನ್ನು (ಕೇವಲ ಸಿದ್ಧಾಂತವಲ್ಲ) ನಿರೀಕ್ಷಿಸಿ. ಈಗಲೇ ವೀಕ್ಷಿಸಿ!
ಸೆಪ್ಟೆಂಬರ್ 11, 2026 ರಿಂದ, ಮಾರುಕಟ್ಟೆಯಲ್ಲಿರುವ ಉತ್ಪನ್ನಗಳಿಗೂ ಸಹ, ENISA ಗೆ ಸಕ್ರಿಯವಾಗಿ ಬಳಸಿಕೊಳ್ಳಲಾದ ದುರ್ಬಲತೆಯನ್ನು ವರದಿ ಮಾಡಲು CRA ನಿಮಗೆ 24 ಗಂಟೆಗಳ ಕಾಲಾವಕಾಶ ನೀಡುತ್ತದೆ ಮತ್ತು ಹೆಚ್ಚಿನ ತಂಡಗಳು ಇನ್ನೂ ಅದಕ್ಕಾಗಿ ಯಾವುದೇ ಕೆಲಸದ ಹರಿವನ್ನು ಹೊಂದಿಲ್ಲ. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ನೀವು ನಿಜವಾದ ಪ್ರಕ್ರಿಯೆಯನ್ನು ಲೈವ್ ಆಗಿ ನೋಡುತ್ತೀರಿ: ಉತ್ಪಾದಿಸುವುದು SBOM ಯಾವ ಉತ್ಪನ್ನ ಆವೃತ್ತಿಗಳು ಪರಿಣಾಮ ಬೀರುತ್ತವೆ ಎಂಬುದನ್ನು ತಿಳಿಯಲು, ನೈಜ ಅಪಾಯವನ್ನು ಶಬ್ದದಿಂದ ಬೇರ್ಪಡಿಸಲು ತಲುಪುವಿಕೆ ಮತ್ತು ಶೋಷಣೆ ವಿಶ್ಲೇಷಣೆಯೊಂದಿಗೆ ಸಂಶೋಧನೆಗಳನ್ನು ವಿಂಗಡಿಸುವುದು ಮತ್ತು ಒಂದು ಸಂಶೋಧನೆಯು ವರದಿ ಮಾಡಬಹುದಾದ ಘಟನೆಯಾಗಿ ಪರಿವರ್ತನೆಗೊಂಡ ಕ್ಷಣ ಸರಿಯಾದ ವ್ಯಕ್ತಿಗೆ ಎಚ್ಚರಿಕೆ ನೀಡುವ ಅಧಿಸೂಚನೆಗಳನ್ನು ಹೊಂದಿಸುವುದು. CRA ಯ ಅಧಿಸೂಚನೆ ಗಡಿಯಾರವನ್ನು ಕಾನೂನು ಗಡುವಿನಿಂದ ನಿಮ್ಮ ತಂಡವು ವಾಸ್ತವವಾಗಿ ಒತ್ತಡದಲ್ಲಿ ಚಲಾಯಿಸಬಹುದಾದ ಕೆಲಸದ ಹರಿವಿನಂತೆ ಹೇಗೆ ಪರಿವರ್ತಿಸುವುದು ಎಂಬುದನ್ನು ನೋಡಲು ಈಗಲೇ ವೀಕ್ಷಿಸಿ.
ನಮ್ಮ ಸೇಫ್ದೇವ್ ಚರ್ಚೆಯನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ: ಓಪನ್ ಸೋರ್ಸ್, AI & ದಿ ನ್ಯೂ ಅಟ್ಯಾಕ್ ಸರ್ಫೇಸ್: ವೆಪನೈಸ್ಡ್ ಕೋಡ್, ಸ್ಮಾರ್ಟರ್ ಡಿಫೆನ್ಸ್ಗಳು. AI ಮತ್ತು ಓಪನ್ ಸೋರ್ಸ್ ಆಧುನಿಕ ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ಮರು ವ್ಯಾಖ್ಯಾನಿಸಿದಂತೆ, ದಾಳಿ ಮೇಲ್ಮೈ ಎಂದಿಗಿಂತಲೂ ವೇಗವಾಗಿ ವಿಸ್ತರಿಸುತ್ತಿದೆ. ಅವಲಂಬನೆ ಅಪಾಯಗಳು ಮತ್ತು ಪೂರೈಕೆ ಸರಪಳಿ ಒಳನುಸುಳುವಿಕೆಯಿಂದ AI-ಚಾಲಿತ ಶೋಷಣೆ ಉತ್ಪಾದನೆಯವರೆಗೆ, ದಾಳಿಕೋರರು ವಿಕಸನಗೊಳ್ಳುತ್ತಿದ್ದಾರೆ ಮತ್ತು ರಕ್ಷಕರು ಸಹ ವಿಕಸನಗೊಳ್ಳಬೇಕು. AI ಮತ್ತು ಯಾಂತ್ರೀಕೃತಗೊಂಡವು ಮುಕ್ತ-ಮೂಲ ಭದ್ರತೆಯನ್ನು ಹೇಗೆ ಪರಿವರ್ತಿಸುತ್ತಿವೆ ಎಂಬುದನ್ನು ಅನ್ವೇಷಿಸಲು Red Hat, TikTok ಮತ್ತು Xygeni ಯ ತಜ್ಞರೊಂದಿಗೆ ಸೇರಿ. ಆಧುನಿಕ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯಾದ್ಯಂತ ಸ್ಥಿತಿಸ್ಥಾಪಕತ್ವ, ಪಾರದರ್ಶಕತೆ ಮತ್ತು ವಿಶ್ವಾಸವನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸುವುದು ಎಂಬುದನ್ನು ತಿಳಿಯಲು ಈಗಲೇ ವೀಕ್ಷಿಸಿ!
ಭದ್ರತಾ ತಂಡಗಳು ಹೆಚ್ಚಾಗಿ ಅವಲಂಬಿಸಿರುತ್ತವೆ SCA ಮತ್ತು SAST ಪ್ರತ್ಯೇಕವಾಗಿ, ಇದು ಎಚ್ಚರಿಕೆಯ ಆಯಾಸ, ಛಿದ್ರಗೊಂಡ ಒಳನೋಟಗಳು ಮತ್ತು ತಪ್ಪಿದ ಅಪಾಯಗಳಿಗೆ ಕಾರಣವಾಗಬಹುದು. ಅವುಗಳ ನಡುವೆ ಆಯ್ಕೆ ಮಾಡುವ ಬದಲು, ಬಲವಾದ ಭದ್ರತಾ ಭಂಗಿಗಾಗಿ ಅವುಗಳನ್ನು ಒಟ್ಟಿಗೆ ಕೆಲಸ ಮಾಡುವುದು ಹೇಗೆ ಎಂಬುದು ನಿಜವಾದ ಸವಾಲು. ನಮ್ಮ ಸೇಫ್ದೇವ್ ಟಾಕ್ ಅನ್ನು ವೀಕ್ಷಿಸಿ ಮತ್ತು ಏಕೆ ಎಂದು ಅನ್ವೇಷಿಸಿ SCA ಕೇವಲ ಸಾಕಾಗುವುದಿಲ್ಲ, ತಲುಪುವಿಕೆ ವಿಶ್ಲೇಷಣೆಯು ತಪ್ಪು ಧನಾತ್ಮಕತೆಯನ್ನು ಹೇಗೆ ಕಡಿಮೆ ಮಾಡುತ್ತದೆ, ಏಕೆ SAST AppSec ಕವರೇಜ್ನಲ್ಲಿನ ನಿರ್ಣಾಯಕ ಅಂತರವನ್ನು ತುಂಬುತ್ತದೆ ಮತ್ತು ಇನ್ನೂ ಹೆಚ್ಚಿನದನ್ನು ಮಾಡುತ್ತದೆ. ಈಗಲೇ ವೀಕ್ಷಿಸಿ!
ವಿಷಾದವಿಲ್ಲದೆ ವೈಬ್ ಕೋಡಿಂಗ್ ಮಾಡುವ ನಮ್ಮ ವೆಬಿನಾರ್ ಅನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ. AI ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸಲಾಗುತ್ತದೆ ಎಂಬುದನ್ನು ಪರಿವರ್ತಿಸುತ್ತಿದೆ, ಕೋಪಿಲಟ್ಗಳು ಮತ್ತು AI ಏಜೆಂಟ್ಗಳು ಉತ್ಪಾದನಾ ಕೋಡ್ನ ಹೆಚ್ಚುತ್ತಿರುವ ಪಾಲನ್ನು ಉತ್ಪಾದಿಸುತ್ತಿದ್ದಾರೆ. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ನೈಜ-ಸಮಯದ ದುರ್ಬಲತೆ ಪತ್ತೆಯೊಂದಿಗೆ IDE ನಲ್ಲಿ ನೇರವಾಗಿ AI-ರಚಿತ ಕೋಡ್ ಅನ್ನು ಹೇಗೆ ಸುರಕ್ಷಿತಗೊಳಿಸುವುದು ಎಂಬುದನ್ನು ನೀವು ನೋಡುತ್ತೀರಿ, guardrails ಸಹ-ಪೈಲಟ್ ಮತ್ತು ತಲುಪುವಿಕೆ-ಆಧಾರಿತ ಆದ್ಯತೆಗಾಗಿ. AI-ನೆರವಿನ ಪರಿಹಾರವು ಡೆವಲಪರ್ಗಳು ಸಮಸ್ಯೆಗಳನ್ನು ಪರಿಣಾಮಕಾರಿಯಾಗಿ ಪರಿಹರಿಸಲು ಮತ್ತು ನಿಯಂತ್ರಣವನ್ನು ಕಳೆದುಕೊಳ್ಳದೆ ಸುರಕ್ಷಿತ, AI-ಚಾಲಿತ ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ನಿರ್ಮಿಸಲು ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂಬುದನ್ನು ಕಂಡುಕೊಳ್ಳಿ. ಆರಂಭದಿಂದಲೇ ಸುರಕ್ಷಿತ, AI-ಚಾಲಿತ ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸುವುದು ಎಂದು ತಿಳಿಯಲು ಈಗಲೇ ಇದನ್ನು ವೀಕ್ಷಿಸಿ.
ನಮ್ಮ ಸೇಫ್ದೇವ್ ಚರ್ಚೆಯನ್ನು ಈಗ ವೀಕ್ಷಿಸಿ: ಆಡಿಟ್ನಲ್ಲಿ ಉತ್ತೀರ್ಣರಾಗುವುದು ಹೇಗೆ? ISO, NIST ಮತ್ತು CRA ನೊಂದಿಗೆ ಹೊಂದಾಣಿಕೆ ಮಾಡಲಾದ ನಿಜವಾದ AppSec ಅನ್ನು ನಿರ್ಮಿಸುವುದು. ಇಂದು, ಸುರಕ್ಷಿತ ಕೋಡ್ ಸಾಕಾಗುವುದಿಲ್ಲ; ನೀವು ಅದನ್ನು ಸಾಬೀತುಪಡಿಸಬೇಕು. ISO 27001, NIST CSF, CRA, DORA, ಮತ್ತು NIS-2 ನಂತಹ ಚೌಕಟ್ಟುಗಳು ಕೇಂದ್ರ ಹಂತವನ್ನು ತೆಗೆದುಕೊಳ್ಳುವುದರಿಂದ, ಸಂಸ್ಥೆಗಳು ಪರಿಶೀಲನೆಗೆ ನಿಜವಾಗಿಯೂ ನಿಲ್ಲುವ ಆಡಿಟ್-ಸಿದ್ಧ AppSec ಕಾರ್ಯಕ್ರಮಗಳನ್ನು ನಿರ್ಮಿಸಬೇಕು. ಈ ಸಂಚಿಕೆಯಲ್ಲಿ, ತಜ್ಞರು ನೀತಿಯಿಂದ ಅಭ್ಯಾಸಕ್ಕೆ ಹೇಗೆ ಚಲಿಸುವುದು, ಅನುಸರಣೆಯನ್ನು ಹೇಗೆ ಸೇರಿಸುವುದು ಎಂಬುದನ್ನು ಅನ್ವೇಷಿಸಲಿದ್ದಾರೆ. CI/CD, ಮತ್ತು ನಿಜವಾಗಿಯೂ ಅನುಮೋದನೆ ಪಡೆಯುವ ವಿಷಯಗಳ ಸುತ್ತಲೂ ಎಂಜಿನಿಯರಿಂಗ್, ಭದ್ರತೆ ಮತ್ತು GRC ತಂಡಗಳನ್ನು ಜೋಡಿಸಿ. ಈಗ ಅದನ್ನು ನೋಡೋಣ!
ಸಿಲೋಸ್ ಇಲ್ಲದ ಭದ್ರತೆಯ ಕುರಿತು ನಮ್ಮ ಸೇಫ್ದೇವ್ ಟಾಕ್ ಸಂಚಿಕೆಯನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ ಮತ್ತು ಆಲ್-ಇನ್-ಒನ್ ಆಪ್ಸೆಕ್ ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳನ್ನು ಬಳಸುವ ನಿಜವಾದ ಮೌಲ್ಯದ ಬಗ್ಗೆ ತಿಳಿಯಿರಿ. ಪರಿಣಾಮಕಾರಿ ಅಪಾಯ ನಿರ್ವಹಣೆಗೆ ಸಿಲೋಸ್ ಇನ್ನೂ ಪ್ರಮುಖ ಅಡಚಣೆಯಾಗಿದೆ. ಆಲ್-ಇನ್-ಒನ್ ಪ್ಲಾಟ್ಫಾರ್ಮ್ ಅನ್ನು ಅಳವಡಿಸಿಕೊಳ್ಳುವುದರಿಂದ ನಿಮ್ಮ ಆಪ್ಸೆಕ್ ತಂತ್ರವನ್ನು ಹೇಗೆ ಸುಗಮಗೊಳಿಸಬಹುದು, ಭದ್ರತೆ ಮತ್ತು ಅಭಿವೃದ್ಧಿ ತಂಡಗಳ ನಡುವಿನ ಸಹಯೋಗವನ್ನು ಹೆಚ್ಚಿಸಬಹುದು, ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳಿಂದ ಮುಂದೆ ಇರಲು ನಿಮಗೆ ಸಹಾಯ ಮಾಡಬಹುದು ಮತ್ತು ಇನ್ನೂ ಹೆಚ್ಚಿನದನ್ನು ಈ ಅಧಿವೇಶನವು ಅನ್ವೇಷಿಸುತ್ತದೆ! ಈಗಲೇ ಅದನ್ನು ವೀಕ್ಷಿಸಿ ಮತ್ತು ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಮತ್ತು ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಲು ತಂತ್ರಗಳನ್ನು ಪಡೆಯಿರಿ!
ಕೋಡ್ನಿಂದ ರನ್ಟೈಮ್ವರೆಗಿನ ನಮ್ಮ ಸೇಫ್ಡೆವ್ ಚರ್ಚೆಯನ್ನು ಈಗ ವೀಕ್ಷಿಸಿ. ಅನೇಕ ತಂಡಗಳು ಸ್ಥಿರ ವಿಶ್ಲೇಷಣೆಯಲ್ಲಿ ಹೆಚ್ಚು ಹೂಡಿಕೆ ಮಾಡುತ್ತವೆ, ಆದರೂ ದುರ್ಬಲತೆಗಳು ಇನ್ನೂ ಉತ್ಪಾದನೆಯಲ್ಲಿ ತೊಡಗುತ್ತವೆ. ಸವಾಲು ಪರಿಕರಗಳ ಕೊರತೆಯಲ್ಲ; ನಿಜವಾದ ಅಪಾಯವನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಸಂದರ್ಭದ ಕೊರತೆ. ಈ ತಜ್ಞರ ನೇತೃತ್ವದ ಅಧಿವೇಶನದಲ್ಲಿ, ಆಧುನಿಕ ಆಪ್ಸೆಕ್ ಒಂದೇ ದೃಷ್ಟಿಕೋನವನ್ನು ಏಕೆ ಅವಲಂಬಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ ಮತ್ತು ಕೋಡ್-ಮಟ್ಟ ಮತ್ತು ರನ್ಟೈಮ್ ಒಳನೋಟಗಳನ್ನು ಸಂಯೋಜಿಸುವುದು ತಂಡಗಳು ಜೀವನಚಕ್ರದಾದ್ಯಂತ ದುರ್ಬಲತೆಗಳನ್ನು ಹೆಚ್ಚು ಪರಿಣಾಮಕಾರಿಯಾಗಿ ಪತ್ತೆಹಚ್ಚಲು, ಆದ್ಯತೆ ನೀಡಲು ಮತ್ತು ಸರಿಪಡಿಸಲು ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂಬುದನ್ನು ನಾವು ಅನ್ವೇಷಿಸುತ್ತೇವೆ. ಪ್ರಸ್ತುತ ವಿಧಾನಗಳು ಎಲ್ಲಿ ವಿಫಲವಾಗುತ್ತವೆ ಮತ್ತು ಹೆಚ್ಚು ಸಂಪೂರ್ಣವಾದ, ಸಂದರ್ಭ-ಅರಿವುಳ್ಳ ಭದ್ರತಾ ತಂತ್ರವನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸುವುದು ಎಂಬುದನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಈಗ ವೀಕ್ಷಿಸಿ.
ನಮ್ಮ SafeDev Talk ಅನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ: AI-ಚಾಲಿತ DevSecOps - ಕ್ಲೌಡ್ ಸ್ಕೇಲ್ನಲ್ಲಿ ಭದ್ರತೆಯನ್ನು ಆರ್ಕೆಸ್ಟ್ರೇಟಿಂಗ್ ಮಾಡುವುದು. ಆಧುನಿಕ ಅಭಿವೃದ್ಧಿಯಲ್ಲಿ ಭದ್ರತೆಯು ನಂತರದ ಚಿಂತನೆಯಾಗಲು ಸಾಧ್ಯವಿಲ್ಲ, ಮತ್ತು AI ನಾವು ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸುತ್ತೇವೆ, ಸುರಕ್ಷಿತಗೊಳಿಸುತ್ತೇವೆ ಮತ್ತು ಅಳೆಯುತ್ತೇವೆ ಎಂಬುದನ್ನು ಮರುರೂಪಿಸುತ್ತಿದೆ. ಈ ಸಂಚಿಕೆಯಲ್ಲಿ, ತಜ್ಞರು ಪ್ಯಾಚಿಂಗ್ ಮತ್ತು ಸ್ಕ್ಯಾನಿಂಗ್ ಅನ್ನು ಮೀರಿ ನಿಜವಾದ ಬುದ್ಧಿವಂತ ಆರ್ಕೆಸ್ಟ್ರೇಶನ್ ಅನ್ನು ಹೇಗೆ ಸಾಧಿಸುವುದು ಎಂಬುದನ್ನು ಅನ್ವೇಷಿಸುತ್ತಾರೆ. SDLC. AI-ಚಾಲಿತ ದುರ್ಬಲತೆ ನಿರ್ವಹಣೆಯಿಂದ ಅಂತರ್ನಿರ್ಮಿತವರೆಗೆ guardrails in CI/CD ಮತ್ತು ರನ್ಟೈಮ್, ಈ ಚರ್ಚೆಯು ಸ್ಕೇಲೆಬಲ್, ಕ್ಲೌಡ್-ಸ್ಥಳೀಯ AppSec ನಿಜವಾಗಿಯೂ ಹೇಗೆ ಕಾಣುತ್ತದೆ ಎಂಬುದರ ಕುರಿತು ಧುಮುಕುತ್ತದೆ. ಈಗಲೇ ವೀಕ್ಷಿಸಿ!

ನಮ್ಮ ಮುಂದಿನ SafeDev ಚರ್ಚೆಗಾಗಿ ಈಗಲೇ ವೀಕ್ಷಿಸಿ ಮತ್ತು ನಿಮ್ಮ DevSecOps ಕಾರ್ಯತಂತ್ರವನ್ನು ಕ್ರಾಂತಿಗೊಳಿಸಿ! ಪೂರ್ವಭಾವಿ ಅಪಾಯ ನಿರ್ವಹಣೆಯು ನಿಮ್ಮ DevSecOps ಕಾರ್ಯತಂತ್ರವನ್ನು ಹೇಗೆ ಪರಿವರ್ತಿಸುತ್ತದೆ ಮತ್ತು ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳ ವಿರುದ್ಧ ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಹೇಗೆ ಬಲಪಡಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ಅನ್ವೇಷಿಸಿ. ಈ ಅಧಿವೇಶನವು ಸೈಬರ್ ಭದ್ರತಾ ನಾಯಕರು ಮತ್ತು ದುರ್ಬಲತೆಗಳ ಹೆಚ್ಚುತ್ತಿರುವ ಸಂಕೀರ್ಣ ಭೂದೃಶ್ಯದಲ್ಲಿ ಮುಂದೆ ಇರಲು ಮೀಸಲಾಗಿರುವ ಅಭಿವೃದ್ಧಿ ತಂಡಗಳಿಗೆ ಅನುಗುಣವಾಗಿದೆ. ಈಗ ಸಂಚಿಕೆಯನ್ನು ನೋಡೋಣ!
2025 ರ ಮೊದಲ ಸೇಫ್ದೇವ್ ಟಾಕ್ ವೀಕ್ಷಿಸಿ ಮತ್ತು ನಿಮ್ಮ ಅನುಭವವನ್ನು ಹೆಚ್ಚಿಸಿ Open Source Security ತಂತ್ರಗಳು! 2024 ರ ಪ್ರಮುಖ ಪಾಠಗಳು, ಅತ್ಯಾಧುನಿಕ ರಕ್ಷಣಾ ಕಾರ್ಯವಿಧಾನಗಳು ಮತ್ತು OSS ಭದ್ರತೆಯ ಭವಿಷ್ಯವನ್ನು ಅನ್ವೇಷಿಸುವಾಗ ಉನ್ನತ ತಜ್ಞರಿಂದ ಕೇಳಿ. ವಿಕಸನಗೊಳ್ಳುತ್ತಿರುವ ಬೆದರಿಕೆ ಭೂದೃಶ್ಯದಿಂದ ಮುಂದೆ ಇರಲು ಮತ್ತು ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಲು ಪೂರ್ವಭಾವಿ ತಂತ್ರಗಳನ್ನು ಕಲಿಯಲು ಇದು ನಿಮ್ಮ ಅವಕಾಶ!
ನಮ್ಮ ಸೇಫ್ದೇವ್ ಟಾಕ್ ವೀಕ್ಷಿಸಿ ಮತ್ತು ನಿಮ್ಮ ಆಪ್ಸೆಕ್ ಕಾರ್ಯತಂತ್ರವನ್ನು ಪರಿವರ್ತಿಸಿ! ಏಕೆ ಎಂದು ಕಂಡುಕೊಳ್ಳಿ ASPM (Application Security Posture Management) ಎಚ್ಚರಿಕೆಯ ಆಯಾಸವನ್ನು ನಿವಾರಿಸಲು, ಭದ್ರತಾ ಒಳನೋಟಗಳನ್ನು ಏಕೀಕರಿಸಲು ಮತ್ತು ನೈಜ ಅಪಾಯಗಳಿಗೆ ಆದ್ಯತೆ ನೀಡಲು ಪ್ರಮುಖವಾಗಿದೆ. ಉನ್ನತ ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರು AppSec ಮತ್ತು DevSecOps ನ ಭವಿಷ್ಯವನ್ನು ಅನ್ವೇಷಿಸುತ್ತಾರೆ, ನೀವು ಮುಂದೆ ಇರಲು ಸಹಾಯ ಮಾಡಲು ಕಾರ್ಯಸಾಧ್ಯ ತಂತ್ರಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುತ್ತಾರೆ. ಭದ್ರತಾ ಕಾರ್ಯಪ್ರವಾಹಗಳನ್ನು ಹೇಗೆ ಸುಗಮಗೊಳಿಸುವುದು ಮತ್ತು ತಡೆರಹಿತ DevSecOps ತಂತ್ರವನ್ನು ಹೇಗೆ ನಿರ್ಮಿಸುವುದು ಎಂಬುದನ್ನು ಕಲಿಯಲು ಈ ಅವಕಾಶವನ್ನು ಕಳೆದುಕೊಳ್ಳಬೇಡಿ. ಈಗಲೇ ವೀಕ್ಷಿಸಿ!
"ಡಿಮಿಸ್ಟಿಫೈಯಿಂಗ್" ಗಾಗಿ ನಮ್ಮೊಂದಿಗೆ ಸೇರಿ SBOM "ಭದ್ರತೆ" ಎಂಬ ಶೀರ್ಷಿಕೆಯಡಿಯಲ್ಲಿ ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರಾದ ಜೆನ್ನಿಫರ್ ಕಾಕ್ಸ್, ಸಂತೋಷ್ ಕಾಮನೆ ಮತ್ತು ಜೀಸಸ್ ಕ್ವಾಡ್ರಾಡೊ ಅವರು ಇದರ ಮಹತ್ವವನ್ನು ಬಹಿರಂಗಪಡಿಸುತ್ತಾರೆ. SBOM ಸಾಫ್ಟ್ವೇರ್ ಗುಣಮಟ್ಟ ಮತ್ತು ಸುರಕ್ಷತೆಯನ್ನು ಹೆಚ್ಚಿಸುವಲ್ಲಿ ಮತ್ತು ಅನುಸರಣೆಯನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳುವಲ್ಲಿ. ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಪರಿಣಾಮಕಾರಿಯಾಗಿ ಹೇಗೆ ಸುರಕ್ಷಿತಗೊಳಿಸುವುದು ಎಂಬುದರ ಕುರಿತು ಜ್ಞಾನವನ್ನು ಪಡೆಯಲು ಈ ವೆಬಿನಾರ್ ಅತ್ಯಗತ್ಯ. ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಭದ್ರತಾ ಭಂಗಿಯನ್ನು ನೀವು ಎಷ್ಟು ಸುಲಭವಾಗಿ ಸಬಲೀಕರಣಗೊಳಿಸಬಹುದು ಎಂಬುದನ್ನು ತಿಳಿಯಿರಿ!

ನಮ್ಮ ಕೊನೆಯ ಸೇಫ್ದೇವ್ ವರ್ಷದ ಚರ್ಚೆಯನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ ಮತ್ತು ನಿಮ್ಮ Software Supply Chain Security! 2024 ರ ಪ್ರಮುಖ ಪಾಠಗಳನ್ನು ಪುನಃ ಭೇಟಿ ಮಾಡುವಾಗ, ಇತ್ತೀಚಿನ ಪ್ರವೃತ್ತಿಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸುವಾಗ ಮತ್ತು 2025 ರ ಸವಾಲುಗಳಿಗೆ ಸಿದ್ಧರಾಗಲು ಕಾರ್ಯಸಾಧ್ಯವಾದ ಒಳನೋಟಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುವಾಗ ಉನ್ನತ ಉದ್ಯಮ ತಜ್ಞರೊಂದಿಗೆ ಸೇರಿ. ಈ ವೆಬಿನಾರ್ ಅನ್ನು ಭದ್ರತಾ ವೃತ್ತಿಪರರು ಮತ್ತು ಅಭಿವೃದ್ಧಿ ತಂಡಗಳಿಗಾಗಿ ವಿನ್ಯಾಸಗೊಳಿಸಲಾಗಿದೆ, ಇದು ಹೊಸತನವನ್ನು ಕಂಡುಕೊಳ್ಳಲು ಮತ್ತು ಕ್ರಿಯಾತ್ಮಕವಾಗಿ ಮುಂದೆ ಇರಲು ಉತ್ಸುಕವಾಗಿದೆ. software supply chain security ಪ್ರಪಂಚ. ಈಗಲೇ ನೋಂದಾಯಿಸಿ!
ಥಾಟ್ವರ್ಕ್ಸ್, ಕೊಡುರೆನ್ಸ್ ಮತ್ತು ಕ್ಸಿಜೆನಿ ತಜ್ಞರು ತಮ್ಮ ಒಳನೋಟಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುತ್ತಾರೆ Software Supply Chain Security. ನಿಮ್ಮ ಭದ್ರತಾ ನಿಲುವನ್ನು ಹೆಚ್ಚಿಸಿ ಮತ್ತು ನಿಮ್ಮ ವ್ಯವಹಾರದ ಖ್ಯಾತಿ ಮತ್ತು ನಿರಂತರತೆಯನ್ನು ಕಾಪಾಡಿಕೊಳ್ಳಿ. ನೀವು ವಿಕಾಸದ ಬಗ್ಗೆ ತಿಳಿದುಕೊಳ್ಳಲು ಸಿದ್ಧರಿದ್ದೀರಾ? Software Supply Chain Security?

Application Security Posture Management (ASPM) ದಿನದಿಂದ ದಿನಕ್ಕೆ ಜನಪ್ರಿಯತೆಯನ್ನು ಗಳಿಸುತ್ತಿದೆ. ಆದಾಗ್ಯೂ, ಇದರ ನಿರ್ದಿಷ್ಟ ಕಾರ್ಯಚಟುವಟಿಕೆಗಳು ಎಲ್ಲರಿಗೂ ಸಂಪೂರ್ಣವಾಗಿ ಸ್ಪಷ್ಟವಾಗಿಲ್ಲದಿರಬಹುದು ನಿಮ್ಮ ಸ್ಥಳವನ್ನು ಈಗಲೇ ಸುರಕ್ಷಿತಗೊಳಿಸಿ! ನಮ್ಮ ಸೇಫ್ದೇವ್ ಚರ್ಚೆಗೆ ಸೇರಿ “ನಿಮಗೆ ಅಗತ್ಯವಿದೆಯೇ ASPM "ನಿಮ್ಮ ಜೀವನದಲ್ಲಿ?" ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರಾದ ಜೇಮ್ಸ್ ಬರ್ತೋಟಿ, ವಿಲಿಯಂ ಪಾಮ್ ಮತ್ತು ಲೂಯಿಸ್ ಗಾರ್ಸಿಯಾ ಅವರೊಂದಿಗೆ ಸಾಮರ್ಥ್ಯವನ್ನು ಅನ್ವೇಷಿಸಲು ASPM ಸಮಗ್ರ ಅಪ್ಲಿಕೇಶನ್ ಭದ್ರತಾ ಪರಿಹಾರವಾಗಿ ಮತ್ತು ನಿಮ್ಮ ಸಂಸ್ಥೆಯನ್ನು ಸಬಲೀಕರಣಗೊಳಿಸುತ್ತಿರಿ!

ಸಾಫ್ಟ್ವೇರ್ ಸಂಯೋಜನೆ ವಿಶ್ಲೇಷಣೆಯನ್ನು ಹೇಗೆ ಪರಿವರ್ತಿಸುವುದು ಎಂಬುದನ್ನು ಕಂಡುಹಿಡಿಯಲು ನಮ್ಮ SafeDevTalk ಅಕ್ಟೋಬರ್ ಆವೃತ್ತಿಯನ್ನು ವೀಕ್ಷಿಸಿ (SCA) ಮತ್ತು ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳ ವಿರುದ್ಧ ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಿ.
ಇಂದಿನ ಸಂಕೀರ್ಣ ಓಪನ್ ಸೋರ್ಸ್ ದುರ್ಬಲತೆಗಳಲ್ಲಿ ಮುಂದೆ ಇರಲು ಬಯಸುವ ಸೈಬರ್ ಭದ್ರತಾ ನಾಯಕರು ಮತ್ತು ಅಭಿವೃದ್ಧಿ ತಂಡಗಳಿಗಾಗಿ ಈ ಅಧಿವೇಶನವನ್ನು ವಿನ್ಯಾಸಗೊಳಿಸಲಾಗಿದೆ.
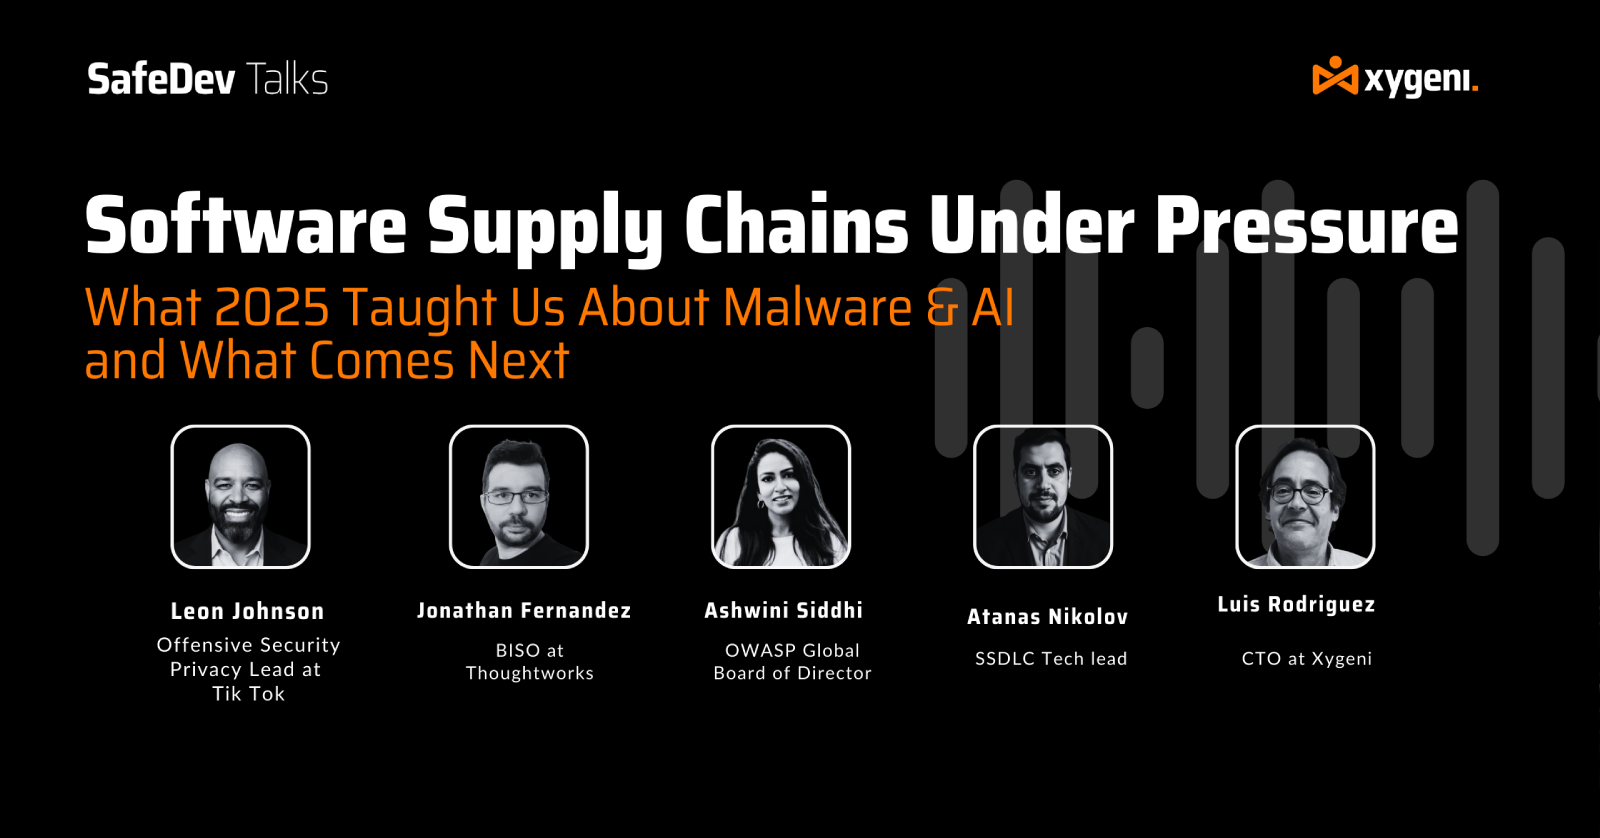
ಒತ್ತಡದಲ್ಲಿರುವ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಗಳು: ಮಾಲ್ವೇರ್ ಮತ್ತು AI ಬಗ್ಗೆ 2025 ನಮಗೆ ಏನು ಕಲಿಸಿತು ಮತ್ತು ಮುಂದೆ ಏನು ಬರುತ್ತದೆ ಎಂಬುದರ ಕುರಿತು ನಮ್ಮ ಸೇಫ್ದೇವ್ ಚರ್ಚೆಗಾಗಿ ಈಗಲೇ ವೀಕ್ಷಿಸಿ. 2025 ಬದಲಾಗಿದೆ. software supply chain security. ಹೊಸ ದಾಳಿ ಯಂತ್ರಶಾಸ್ತ್ರಗಳು (AI- ನೆರವಿನ ಮಾಲ್ವೇರ್, ಸ್ವಯಂ-ಪ್ರಸರಣ ಮತ್ತು ಪ್ರಮಾಣದಲ್ಲಿ ನಂಬಿಕೆಯ ದುರುಪಯೋಗ) ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ರಕ್ಷಣೆಗಳ ಮಿತಿಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಿದವು. 2025 ರಲ್ಲಿ ನಿಜವಾಗಿಯೂ ಏನು ಬದಲಾಗಿದೆ ಮತ್ತು 2026 ಕ್ಕೆ ಅಭಿವೃದ್ಧಿ ಮತ್ತು ಭದ್ರತಾ ತಂಡಗಳು ಏನನ್ನು ಹೊಂದಿಕೊಳ್ಳಬೇಕು ಎಂಬುದನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಈ ತಜ್ಞರ ನೇತೃತ್ವದ ಅಧಿವೇಶನಕ್ಕೆ ಸೇರಿ. ಈಗಲೇ ಸಂಚಿಕೆಯನ್ನು ವೀಕ್ಷಿಸಿ!
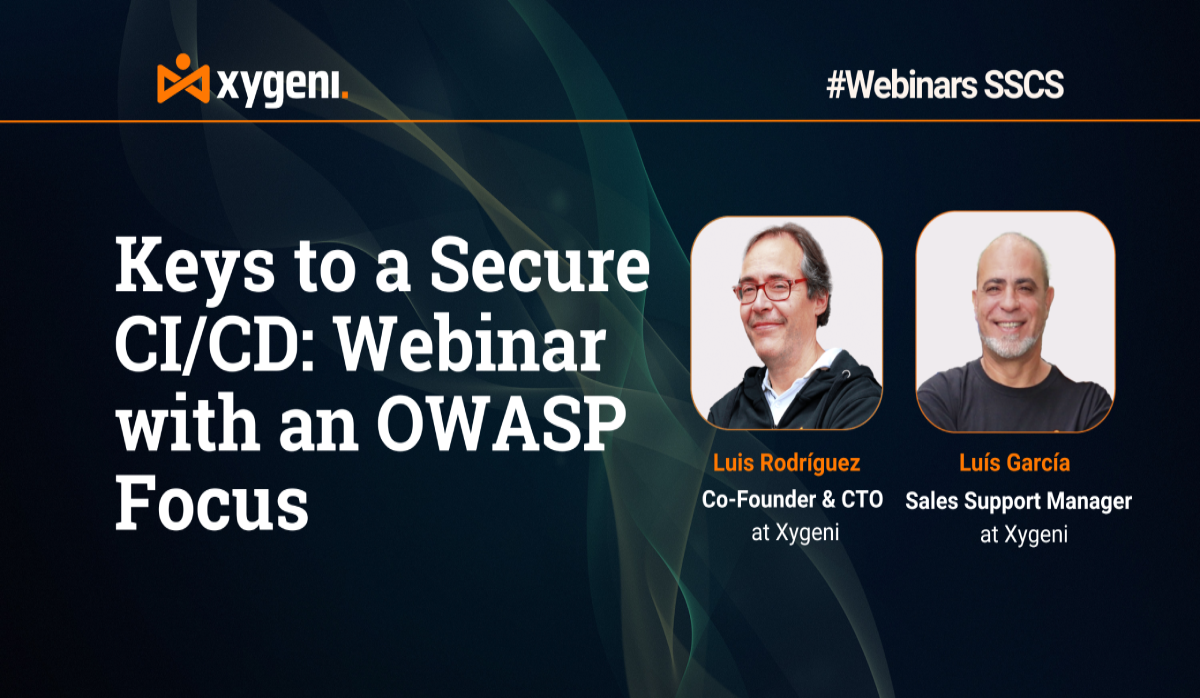
ಸೆಕ್ಯೂರ್ ಬಗ್ಗೆ ಈ ವೆಬಿನಾರ್ನಲ್ಲಿ ಕ್ಸೈಜೆನಿಯ ಸಿಟಿಒ ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ಮತ್ತು ಮಾರಾಟ ಬೆಂಬಲ ವ್ಯವಸ್ಥಾಪಕ ಲೂಯಿಸ್ ಮ್ಯಾನುಯೆಲ್ ಗಾರ್ಸಿಯಾ ಅವರೊಂದಿಗೆ ಸೇರಿ. CI/CD. ನಿಮ್ಮ ಸುರಕ್ಷತೆಯನ್ನು ಬಲಪಡಿಸಲು OWASP ಉತ್ತಮ ಅಭ್ಯಾಸಗಳನ್ನು ಹೇಗೆ ಅಳವಡಿಸಿಕೊಳ್ಳುವುದು ಎಂಬುದನ್ನು ನಮ್ಮ ತಜ್ಞರಿಂದ ತಿಳಿಯಿರಿ CI/CD ಮತ್ತು ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ರಕ್ಷಿಸಿ. ನಿಮ್ಮ CI/CD ಮತ್ತು OWASP ಜೊತೆ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿ. ಅವರು ದಾಸ್ತಾನು ಮತ್ತು ವಿಶ್ಲೇಷಣೆಯ ಬಗ್ಗೆ ಮಾತನಾಡುತ್ತಾರೆ, CI/CD ಅಪಾಯಗಳು, ಪತ್ತೆ ಮತ್ತು ತಡೆಗಟ್ಟುವಿಕೆ ಸೇರಿದಂತೆ ಹಲವು ವಿಷಯಗಳು!

ಸೇಫ್ಡೆವ್ಟಾಕ್ಸ್ನ ನಾಲ್ಕನೇ ಆವೃತ್ತಿಯು ಪ್ರಮುಖ ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರಾದ ಡೆರೆಕ್ ಫಿಶರ್, ಅಭಿಲಾಷಾ ಸಿನ್ಹಾ ಮತ್ತು ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ಅವರನ್ನು ಒಳಗೊಂಡಿದೆ. ಈ ಸಂಚಿಕೆಯು ಸಾಫ್ಟ್ವೇರ್ ಅಭಿವೃದ್ಧಿಯಲ್ಲಿ ಮೂರನೇ ವ್ಯಕ್ತಿ ಮತ್ತು ಮುಕ್ತ-ಮೂಲ ಘಟಕಗಳ ಮೇಲಿನ ಅವಲಂಬನೆಯ ನಿರ್ಣಾಯಕ ವಿಷಯವನ್ನು ಪರಿಶೀಲಿಸುತ್ತದೆ, ಗುಪ್ತ ದುರ್ಬಲತೆಗಳು ಮತ್ತು ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸುತ್ತದೆ. ಗುಪ್ತ ದುರ್ಬಲತೆಗಳು, ವಿಸ್ತರಿಸುತ್ತಿರುವ ಬೆದರಿಕೆಗಳು, ನೈಜ ಪ್ರಪಂಚದ ಉಲ್ಲಂಘನೆಗಳು ಮತ್ತು ಇನ್ನೂ ಹೆಚ್ಚಿನದನ್ನು ತಿಳಿದುಕೊಳ್ಳಲು ನಮ್ಮೊಂದಿಗೆ ಸೇರಿ!
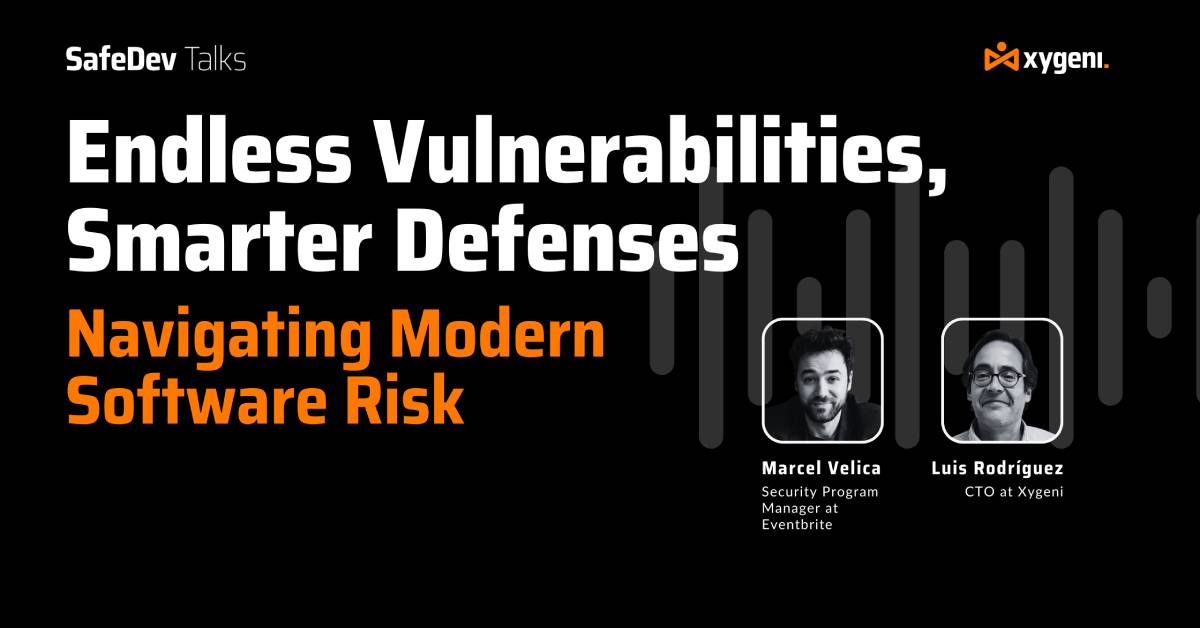
ನಮ್ಮ ಮುಂಬರುವ ಸೇಫ್ಡೆವ್ ಟಾಕ್ ಸಂಚಿಕೆಯನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ: ಅಂತ್ಯವಿಲ್ಲದ ದುರ್ಬಲತೆಗಳು. ಚುರುಕಾದ ರಕ್ಷಣೆಗಳು! ದುರ್ಬಲತೆ ನಿರ್ವಹಣೆ ವಿಕಸನಗೊಳ್ಳುತ್ತಿದೆ ಮತ್ತು ಸಾಂಪ್ರದಾಯಿಕ ಪರಿಕರಗಳು ಇನ್ನು ಮುಂದೆ ಸಾಕಾಗುವುದಿಲ್ಲ. ಆಧುನಿಕ ಬೆದರಿಕೆಗಳು ಚುರುಕಾದ ಅಪಾಯ ಮಾದರಿಗಳು, ನೈಜ-ಸಮಯದ ಆದ್ಯತೆ ಮತ್ತು ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಲು ಹೊಸ ವಿಧಾನವನ್ನು ಹೇಗೆ ಬಯಸುತ್ತವೆ ಎಂಬುದನ್ನು ಅನ್ವೇಷಿಸಲು ನಮ್ಮೊಂದಿಗೆ ಸೇರಿ. ನಿಮ್ಮ AppSec ಕಾರ್ಯತಂತ್ರವನ್ನು ಬಲಪಡಿಸಲು ಮತ್ತು ಇಂದಿನ ಕ್ರಿಯಾತ್ಮಕ ಅಪಾಯದ ಭೂದೃಶ್ಯಕ್ಕಿಂತ ಮುಂದೆ ಉಳಿಯಲು ತಜ್ಞರ ಒಳನೋಟಗಳಿಂದ ತುಂಬಿರುವ ಈ ಅಧಿವೇಶನವನ್ನು ತಪ್ಪಿಸಿಕೊಳ್ಳಬೇಡಿ!
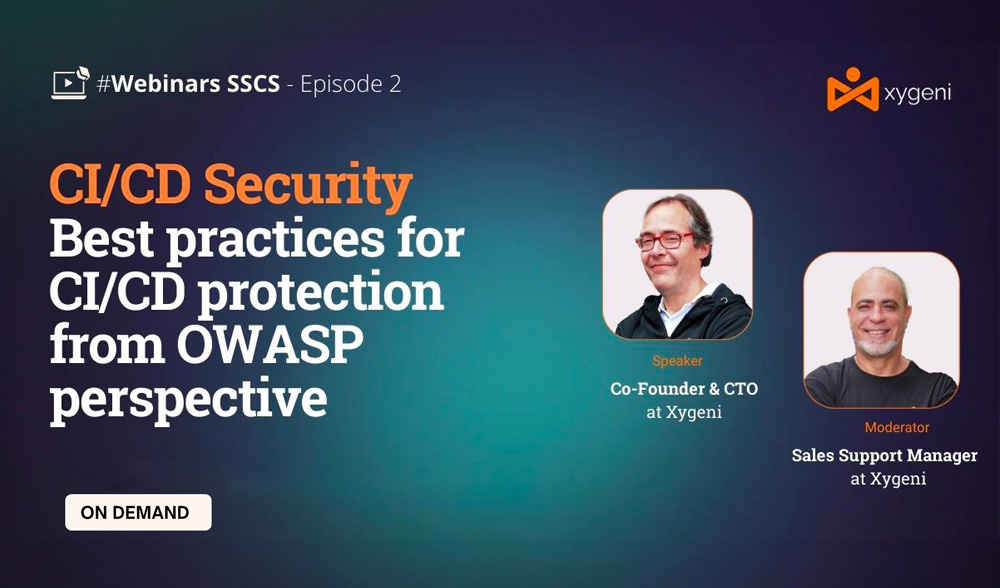
ಈ ಎರಡನೇ ಸಂಚಿಕೆಯಲ್ಲಿ ಸೇರಿ CI/CD ಕ್ಸೈಜೆನಿಯ ಸಿಟಿಒ ಮತ್ತು ಸಹ-ಸಂಸ್ಥಾಪಕ ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ಮತ್ತು ಮಾರಾಟ ಬೆಂಬಲ ವ್ಯವಸ್ಥಾಪಕ ಲೂಯಿಸ್ ಮ್ಯಾನುಯೆಲ್ ಗಾರ್ಸಿಯಾ ಅವರನ್ನು ಒಳಗೊಂಡ ವೆಬಿನಾರ್ಗಳು. ಈ ಅಧಿವೇಶನದಲ್ಲಿ, ನಾವು "ನೀಲಿ ತಂಡ" ದೃಷ್ಟಿಕೋನವನ್ನು ಅನ್ವೇಷಿಸುತ್ತೇವೆ. CI/CD ಭದ್ರತೆ, ಸಂಸ್ಥೆಗಳು ತಮ್ಮ ಭದ್ರತಾ ನಿಲುವನ್ನು ಹೆಚ್ಚಿಸಲು ತೆಗೆದುಕೊಳ್ಳಬಹುದಾದ ಕಾರ್ಯಸಾಧ್ಯ ಕ್ರಮಗಳ ಬಗ್ಗೆ ಆಳವಾಗಿ ಧುಮುಕುವುದು...
ಈ ವೇಗವಾಗಿ ವಿಕಸನಗೊಳ್ಳುತ್ತಿರುವ ಡಿಜಿಟಲ್ ಭೂದೃಶ್ಯದಲ್ಲಿ, ನಿಮ್ಮ ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯ ಸುರಕ್ಷತೆಯು ಎಂದಿಗಿಂತಲೂ ಹೆಚ್ಚು ನಿರ್ಣಾಯಕವಾಗಿದೆ. ಹೊಸ ದಾಳಿ ತಂತ್ರಗಳು ಹೊರಹೊಮ್ಮುತ್ತಿದ್ದಂತೆ, ರೇಖೆಯ ಮುಂದೆ ಇರುವುದು ಮತ್ತು ಇತ್ತೀಚಿನ ರಕ್ಷಣಾ ತಂತ್ರಗಳೊಂದಿಗೆ ನಿಮ್ಮನ್ನು ಶಸ್ತ್ರಸಜ್ಜಿತಗೊಳಿಸುವುದು ಬಹಳ ಮುಖ್ಯ. ಈ ವೆಬಿನಾರ್ನಲ್ಲಿ, ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ನಿಮಗೆ ಮಾರ್ಗದರ್ಶನ ನೀಡುತ್ತಾರೆ...
ನಮ್ಮ ಮುಂದಿನ ವೆಬಿನಾರ್ಗಾಗಿ ಈಗಲೇ ವೀಕ್ಷಿಸಿ: AI ಅಪ್ಲಿಕೇಶನ್ ಸೆಕ್ಯುರಿಟಿ ಆಟೊಮೇಷನ್! AppSec ತಂಡಗಳು ಎಚ್ಚರಿಕೆಗಳಿಂದ ತುಂಬಿ ತುಳುಕುತ್ತಿವೆ; ಈಗ ಸ್ವಯಂಚಾಲಿತಗೊಳಿಸುವ ಸಮಯ. ಈ ಪ್ರಾಯೋಗಿಕ ಅಧಿವೇಶನದಲ್ಲಿ, ಡೆವಲಪರ್-ಸ್ನೇಹಿ ಸ್ವಯಂ-ಪರಿಹಾರವನ್ನು ಬಳಸಿಕೊಂಡು ಹಸ್ತಚಾಲಿತ ಚಿಕಿತ್ಸೆಯ ಸರದಿ ನಿರ್ಧಾರವನ್ನು ಹೇಗೆ ತೆಗೆದುಹಾಕುವುದು ಮತ್ತು ಸೆಕೆಂಡುಗಳಲ್ಲಿ ಎಚ್ಚರಿಕೆಯಿಂದ ಸರಿಪಡಿಸುವಿಕೆಗೆ ಹೇಗೆ ಹೋಗುವುದು ಎಂಬುದನ್ನು ಕಂಡುಕೊಳ್ಳಿ. ತಪ್ಪು ಧನಾತ್ಮಕತೆಯನ್ನು ಹೇಗೆ ಕಡಿತಗೊಳಿಸುವುದು, ನೈಜ ಅಪಾಯಗಳಿಗೆ ಆದ್ಯತೆ ನೀಡುವುದು ಮತ್ತು ಭದ್ರತಾ ನೀತಿಗಳನ್ನು ಜಾರಿಗೊಳಿಸುವುದು ಮತ್ತು ಸ್ವಯಂ-ಪರಿಹಾರವನ್ನು ಹೇಗೆ ಸಂಯೋಜಿಸುವುದು ಎಂಬುದನ್ನು ನೋಡಿ CI/CD pipelineಸ್ಮಾರ್ಟ್ ಜೊತೆ guardrails (ಇತರ ಹಲವು ವಿಷಯಗಳ ಜೊತೆಗೆ). ಇಂದೇ ವೀಕ್ಷಿಸಿ!
ನಮ್ಮ SafeDev ಚರ್ಚೆಗಾಗಿ ಈಗಲೇ ವೀಕ್ಷಿಸಿ: ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ಸುರಕ್ಷಿತ: ಸ್ವಯಂ-ಪರಿಹಾರವು AppSec ಅನ್ನು ಹೇಗೆ ಮರುರೂಪಿಸುತ್ತಿದೆ? "ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ಸುರಕ್ಷಿತ" ಇನ್ನು ಮುಂದೆ ಐಚ್ಛಿಕವಲ್ಲ; ಇದು ಹೊಸ ಬೇಸ್ಲೈನ್ ಆಗಿದೆ. AI-ರಚಿತ ಕೋಡ್, ಎಂಬೆಡೆಡ್ AI ಘಟಕಗಳು ಮತ್ತು ಮಿಂಚಿನ ವೇಗದ ಅಭಿವೃದ್ಧಿ ಚಕ್ರಗಳೊಂದಿಗೆ, ಸಾಂಪ್ರದಾಯಿಕ ಭದ್ರತಾ ಗೇಟ್ಗಳು ಕಡಿಮೆಯಾಗುತ್ತಿವೆ. ಉತ್ತರ? ಡೆವಲಪರ್ಗಳು ವಾಸಿಸುವ ಸ್ಥಳದಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುವ ಪೂರ್ವಭಾವಿ ರಕ್ಷಣೆಗಳು ಮತ್ತು ಪ್ರಾಯೋಗಿಕ ಸ್ವಯಂ-ಪರಿಹಾರ. ಈಗಲೇ ವೀಕ್ಷಿಸಿ ಮತ್ತು ಆಧುನಿಕ AppSec ನಲ್ಲಿ ಮುಂದಿನ ಹೆಜ್ಜೆ ಇರಿಸಿ!

"ಸಾಫ್ಟ್ವೇರ್ ಭದ್ರತೆಯಲ್ಲಿ ಹೊಸ ಸವಾಲು: ಪೂರೈಕೆ ಸರಪಳಿ ದಾಳಿಗೆ ಒಳಗಾಗದೆ ಡೆವೊಪ್ಗಳನ್ನು ಚಾಲನೆಯಲ್ಲಿಡುವುದು ಹೇಗೆ" ಎಂಬ ವಿಷಯದ ಕುರಿತು ನ್ಯೂಕೊ ಅವರ ದಿ ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಮ್ಯಾಟರ್ಸ್ ಪಾಡ್ಕ್ಯಾಸ್ಟ್ ಸಂಚಿಕೆಯನ್ನು ಕ್ಸಿಜೆನಿಯ CTO ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ಅವರೊಂದಿಗೆ ಆಲಿಸಿ ಮತ್ತು ಸಾಫ್ಟ್ವೇರ್ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸುವ ಬದಲಾಗುತ್ತಿರುವ ಸವಾಲುಗಳನ್ನು ಅನ್ವೇಷಿಸಿ.
ನಮ್ಮ SafeDev ಚರ್ಚೆಯನ್ನು ವೀಕ್ಷಿಸಿ: AI ಅನ್ಲೀಶ್ಡ್: ಅಪ್ಲಿಕೇಶನ್ ಭದ್ರತೆಯಲ್ಲಿ ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳು ಮತ್ತು ರಕ್ಷಣೆಗಳನ್ನು ನ್ಯಾವಿಗೇಟ್ ಮಾಡುವುದು. AI ಸೈಬರ್ ಭದ್ರತೆಯನ್ನು ಪರಿವರ್ತಿಸುತ್ತಿದ್ದಂತೆ, ಅಪ್ಲಿಕೇಶನ್ ಭದ್ರತೆಯ ಮೇಲೆ ಅದರ ಪ್ರಭಾವವು ಪ್ರಬಲ ಮತ್ತು ಸೂಕ್ಷ್ಮವಾಗಿದೆ. ಪಾಲಿಮಾರ್ಫಿಕ್ ಮಾಲ್ವೇರ್ನಿಂದ ಮಾಡೆಲ್ ಟ್ಯಾಂಪರಿಂಗ್ ಮತ್ತು ಪ್ರಾಂಪ್ಟ್ ಇಂಜೆಕ್ಷನ್ವರೆಗೆ, ದಾಳಿಕೋರರು ಚುರುಕಾದ ದಾಳಿಗಳನ್ನು ರೂಪಿಸಲು AI ಅನ್ನು ಬಳಸುತ್ತಿದ್ದಾರೆ ಮತ್ತು ರಕ್ಷಕರು ಅವುಗಳನ್ನು ವೇಗವಾಗಿ ಪತ್ತೆಹಚ್ಚಲು ಮತ್ತು ತಗ್ಗಿಸಲು AI ಅನ್ನು ಬಳಸುತ್ತಿದ್ದಾರೆ. ಸಮೀಕರಣದ ಎರಡೂ ಬದಿಗಳನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಮತ್ತು ನಿಮ್ಮ AppSec ಪ್ರೋಗ್ರಾಂ ಅನ್ನು AI-ಸಿದ್ಧಗೊಳಿಸುವುದು ಹೇಗೆ ಎಂದು ತಿಳಿಯಲು ಇದನ್ನು ವೀಕ್ಷಿಸಿ.
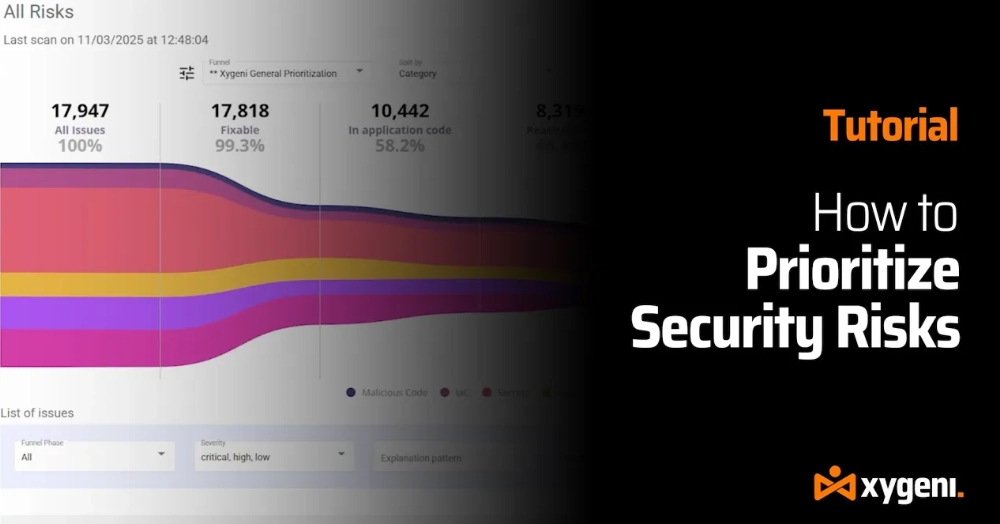
ಅಂತ್ಯವಿಲ್ಲದ ಭದ್ರತಾ ಎಚ್ಚರಿಕೆಗಳಿಂದ ಬೇಸತ್ತಿದ್ದೀರಾ? ನಿಜವಾಗಿಯೂ ಮುಖ್ಯವಾದದ್ದನ್ನು ಸರಿಪಡಿಸೋಣ. ದುರ್ಬಲತೆಯ ಸಂಶೋಧನೆಗಳ ಪ್ರವಾಹದಲ್ಲಿ ನೀವು ಮುಳುಗಿದ್ದರೆ, ನೀವು ಒಬ್ಬಂಟಿಯಾಗಿಲ್ಲ. ಈ ಹಂತ ಹಂತದ ಟ್ಯುಟೋರಿಯಲ್ನಲ್ಲಿ, Xygeni Funnels DevOps ಮತ್ತು AppSec ತಂಡಗಳು ಶಬ್ದವನ್ನು ಕಡಿಮೆ ಮಾಡಲು ಮತ್ತು ನಿಜವಾದ ಬೆದರಿಕೆಗಳನ್ನು ಶೂನ್ಯಗೊಳಿಸಲು ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂಬುದನ್ನು ನಾವು ನಿಮಗೆ ತೋರಿಸುತ್ತೇವೆ - ಆದ್ದರಿಂದ ನೀವು ನಿಮ್ಮ ಕೋಡ್ ಅನ್ನು ರಕ್ಷಿಸಬಹುದು, pipelineಗಳು, ಮತ್ತು ವ್ಯವಹಾರ-ನಿರ್ಣಾಯಕ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಹೆಚ್ಚು ಪರಿಣಾಮಕಾರಿಯಾಗಿ.
AppSec ತಂಡಗಳು ಒತ್ತಡದಲ್ಲಿವೆ. ಎಚ್ಚರಿಕೆಯ ಪ್ರಮಾಣಗಳು ಸ್ಫೋಟಗೊಳ್ಳುತ್ತಿವೆ, ಅಭಿವೃದ್ಧಿ ವೇಗ ಹೆಚ್ಚುತ್ತಲೇ ಇದೆ ಮತ್ತು ಹಸ್ತಚಾಲಿತ ಚಿಕಿತ್ಸೆಯ ಸರದಿ ನಿರ್ಧಾರ ಇನ್ನು ಮುಂದೆ ಮುಂದುವರಿಯಲು ಸಾಧ್ಯವಿಲ್ಲ. ಸಾಂಪ್ರದಾಯಿಕ ಭದ್ರತಾ ವಿಧಾನಗಳು ತಮ್ಮ ಮಿತಿಗಳನ್ನು ತೋರಿಸುತ್ತಿವೆ. ಈ ತಜ್ಞರ ನೇತೃತ್ವದ, ಪ್ರಾಯೋಗಿಕ ಅಧಿವೇಶನದಲ್ಲಿ, AI-ಚಾಲಿತ AppSec ಯಾಂತ್ರೀಕೃತಗೊಂಡವು ತಂಡಗಳು ಎಚ್ಚರಿಕೆಯ ಆಯಾಸವನ್ನು ಮೀರಿ ಚಲಿಸಲು ಮತ್ತು ಭದ್ರತಾ ಸಂಶೋಧನೆಗಳನ್ನು ವಿಶ್ವಾಸಾರ್ಹ, ಸ್ವಯಂಚಾಲಿತ ಪರಿಹಾರಗಳಾಗಿ ಪರಿವರ್ತಿಸಲು ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂಬುದನ್ನು ನೀವು ನೋಡುತ್ತೀರಿ. ಆಧುನಿಕ AppSec ನಲ್ಲಿ ಏನು ಬದಲಾಯಿಸಬೇಕು ಮತ್ತು ಅಭಿವೃದ್ಧಿ ಮತ್ತು ಭದ್ರತಾ ತಂಡಗಳು ಪ್ರತಿಯೊಬ್ಬರನ್ನು ಹೇಗೆ ರಕ್ಷಿಸಬಹುದು ಎಂಬುದನ್ನು ತಿಳಿಯಿರಿ commit ಮತ್ತು pull request ವಿತರಣೆಯನ್ನು ನಿಧಾನಗೊಳಿಸದೆ. ಬೇಡಿಕೆಯ ಮೇರೆಗೆ ವೆಬಿನಾರ್ ಅನ್ನು ವೀಕ್ಷಿಸಿ ಮತ್ತು AI-ಚಾಲಿತ ಯಾಂತ್ರೀಕೃತಗೊಂಡವು ಆಪ್ಸೆಕ್ ಅನ್ನು ಪ್ರಾಯೋಗಿಕವಾಗಿ ಹೇಗೆ ಮರುರೂಪಿಸುತ್ತಿದೆ ಎಂಬುದನ್ನು ನೋಡಿ.
ನಮ್ಮ ಬ್ಲ್ಯಾಕ್ ಹ್ಯಾಟ್ ಯುರೋಪ್ ಅಧಿವೇಶನವನ್ನು ವೀಕ್ಷಿಸಿ: ಹೊಸ ಆಪ್ಸೆಕ್ ರಿಯಾಲಿಟಿ: AI-ಚಾಲಿತ ಅಭಿವೃದ್ಧಿ, ಮಾಲ್ವೇರ್ ಮತ್ತು ಆಧುನಿಕ ಸಾಫ್ಟ್ವೇರ್ ಅಪಾಯ. AI ಸಾಫ್ಟ್ವೇರ್ ವಿತರಣೆಯನ್ನು ವೇಗಗೊಳಿಸುತ್ತಿದ್ದಂತೆ, ಅದು ದಾಳಿಯ ಮೇಲ್ಮೈಯನ್ನು ಸಹ ಮರುರೂಪಿಸುತ್ತದೆ. ಓಪನ್-ಸೋರ್ಸ್ ಮಾಲ್ವೇರ್ ಮತ್ತು ಪೂರೈಕೆ-ಸರಪಳಿ ರಾಜಿಯಿಂದ ಹಿಡಿದು AI-ರಚಿತ ಕೋಡ್ ನ್ಯೂನತೆಗಳವರೆಗೆ, ಈ ಚರ್ಚೆಯು ಆಧುನಿಕ ಆಪ್ಸೆಕ್ ಅಪಾಯಗಳು ಹೇಗೆ ಹೊರಹೊಮ್ಮುತ್ತವೆ ಮತ್ತು AI-ಚಾಲಿತ ಜಗತ್ತಿನಲ್ಲಿ ಮುಂದೆ ಇರಲು ಭದ್ರತಾ ತಂಡಗಳು ಏನು ಮಾಡಬೇಕು ಎಂಬುದನ್ನು ಪರಿಶೋಧಿಸುತ್ತದೆ.

DORA ನಲ್ಲಿ ನಮ್ಮ ಉದ್ಘಾಟನಾ ಋತುವಿನ ಸೇಫ್ದೇವ್ ಟಾಕ್ ಸಂಚಿಕೆಯನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ, ಅದರಲ್ಲಿ ಪರಿಣತಿ ಸಾಧಿಸಲು ಮತ್ತು ನಿರಂತರವಾಗಿ ವಿಕಸಿಸುತ್ತಿರುವ ಹಣಕಾಸು ನಿಯಂತ್ರಣದ ಭೂದೃಶ್ಯದಲ್ಲಿ ಮುಂದುವರಿಯಿರಿ. ಈ ವೆಬಿನಾರ್ ಅನ್ನು ವಿಶೇಷವಾಗಿ ಹಣಕಾಸು ಸಂಸ್ಥೆಗಳಿಗಾಗಿ ರಚಿಸಲಾಗಿದೆ ಮತ್ತು ಕಾರ್ಯಾಚರಣೆಯ ಭದ್ರತೆ ಮತ್ತು ಅನುಸರಣೆಯ ಮೇಲೆ DORA ದ ಪ್ರಭಾವವನ್ನು ನ್ಯಾವಿಗೇಟ್ ಮಾಡಲು ನಿಮಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ. ನೀವು ಕಾರ್ಯಸಾಧ್ಯ ತಂತ್ರಗಳು ಮತ್ತು ತಜ್ಞರ ಒಳನೋಟಗಳನ್ನು ಪಡೆಯುತ್ತೀರಿ, ಭವಿಷ್ಯಕ್ಕಾಗಿ ನಿಮ್ಮನ್ನು ಉತ್ತಮವಾಗಿ ಸಿದ್ಧಪಡಿಸುತ್ತೀರಿ!
ನಮ್ಮ CTO ಲೂಯಿಸ್ ರೊಡ್ರಿಗಸ್ ಅವರನ್ನು ಒಳಗೊಂಡ ಸೆಕ್ಯೂರ್ ಸೈಬರ್ ಕನೆಕ್ಟ್ ಪಾಡ್ಕ್ಯಾಸ್ಟ್ ಸಂಚಿಕೆಯನ್ನು ನೋಡೋಣ. 15+ ವರ್ಷಗಳ ಅನುಭವದೊಂದಿಗೆ, ಲೂಯಿಸ್ ದುರುದ್ದೇಶಪೂರಿತ ಕೋಡ್ ಅನ್ನು ಪತ್ತೆಹಚ್ಚುವುದು, ಮೂರನೇ ವ್ಯಕ್ತಿಯ ಘಟಕಗಳನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸುವುದು ಮತ್ತು ಭವಿಷ್ಯ-ನಿರೋಧಕ AppSec ತಂತ್ರಗಳ ಕುರಿತು ತಜ್ಞರ ಒಳನೋಟಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುತ್ತಾರೆ. ಸೋಲಾರ್ವಿಂಡ್ಸ್ ನಂತರದ ಪರಿಣಾಮದಿಂದ ಇತ್ತೀಚಿನ SSH ಹಿಂಬಾಗಿಲಿನ ಘಟನೆಯವರೆಗೆ, ಈ ಸಂಚಿಕೆಯು ನೈಜ-ಪ್ರಪಂಚದ ಬೆದರಿಕೆಗಳು ಮತ್ತು ಪ್ರಾಯೋಗಿಕ ರಕ್ಷಣಾ ತಂತ್ರಗಳನ್ನು ಒಳಗೊಂಡಿದೆ. ನಿಮ್ಮದನ್ನು ಹೇಗೆ ಬಲಪಡಿಸುವುದು ಎಂದು ತಿಳಿಯಿರಿ SDLC, ಪೂರೈಕೆ ಸರಪಳಿ ಅಪಾಯವನ್ನು ಕಡಿಮೆ ಮಾಡಿ ಮತ್ತು ವಿಕಸನಗೊಳ್ಳುತ್ತಿರುವ ಸೈಬರ್ ಬೆದರಿಕೆಗಳಿಂದ ಮುಂಚೂಣಿಯಲ್ಲಿರಿ.

ಓಪನ್-ಸೋರ್ಸ್ ಸಾಫ್ಟ್ವೇರ್ (OSS) ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುವ ಇತ್ತೀಚಿನ ಮಾಲ್ವೇರ್ ಬೆದರಿಕೆಗಳನ್ನು ಅನ್ವೇಷಿಸಲು ನಮ್ಮ "ಓಪನ್ ಸೋರ್ಸ್ನಲ್ಲಿ ನೈಜ-ಸಮಯದ ಮಾಲ್ವೇರ್ ಪತ್ತೆ" ವೆಬಿನಾರ್ಗೆ ಸೇರಿ. OSS ಅಳವಡಿಕೆ ಬೆಳೆದಂತೆ, ಬೆದರಿಕೆಗಳ ಪ್ರಮಾಣ ಮತ್ತು ಸಂಕೀರ್ಣತೆಯೂ ಹೆಚ್ಚುತ್ತದೆ, ಇದು ಡೆವಲಪರ್ಗಳು ಮತ್ತು ಸಂಸ್ಥೆಗಳಿಗೆ ಹೊಸ ಸವಾಲುಗಳನ್ನು ಪ್ರಸ್ತುತಪಡಿಸುತ್ತದೆ. ಈ ಒಳನೋಟವುಳ್ಳ ಅಧಿವೇಶನವು ನಿಮ್ಮ OSS ಅವಲಂಬನೆಗಳನ್ನು ದುರುದ್ದೇಶಪೂರಿತ ದಾಳಿಗಳಿಂದ ರಕ್ಷಿಸಲು ಇತ್ತೀಚಿನ ಪ್ರವೃತ್ತಿಗಳು, ಉದಯೋನ್ಮುಖ ಬೆದರಿಕೆಗಳು ಮತ್ತು ಸುಧಾರಿತ ತಂತ್ರಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸುತ್ತದೆ. ನಮ್ಮೊಂದಿಗೆ ಸೇರಿ!
ಬ್ಲ್ಯಾಕ್ ಹ್ಯಾಟ್ನಲ್ಲಿ ನಮ್ಮನ್ನು ಮಿಸ್ ಮಾಡಿಕೊಂಡಿದ್ದೀರಾ? AI ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ, ಅಪ್ಲಿಕೇಶನ್ ಸೆಕ್ಯುರಿಟಿ ಆಟೊಮೇಷನ್ ಮತ್ತು ಆಟೋಫಿಕ್ಸ್ ಕುರಿತು ನಮ್ಮ 20 ನಿಮಿಷಗಳ ಸೆಷನ್ನ ವಿಶೇಷ ಮರುಪಂದ್ಯವನ್ನು ವೀಕ್ಷಿಸಿ. ಎಚ್ಚರಿಕೆಯ ಶಬ್ದವನ್ನು ಹೇಗೆ ಕಡಿತಗೊಳಿಸುವುದು, ಸುರಕ್ಷಿತ PR ಗಳೊಂದಿಗೆ ದುರ್ಬಲತೆಗಳನ್ನು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಸರಿಪಡಿಸುವುದು ಮತ್ತು AppSec ಆಟೊಮೇಷನ್ ಅನ್ನು ನೇರವಾಗಿ ನಿಮ್ಮ ಖಾತೆಗೆ ತರುವುದು ಹೇಗೆ ಎಂಬುದನ್ನು ನೋಡಿ. pipeline (ಇತರ ಹಲವು ಆಸಕ್ತಿದಾಯಕ ವಿಷಯಗಳ ಜೊತೆಗೆ). ಬೇಡಿಕೆಯ ಮೇರೆಗೆ ಅಧಿವೇಶನವನ್ನು ವೀಕ್ಷಿಸಿ!
ಹೆಚ್ಚುತ್ತಿರುವ ಡೇಟಾ ಉಲ್ಲಂಘನೆ ಮತ್ತು ದುರ್ಬಲತೆಗಳ ಹಿನ್ನೆಲೆಯಲ್ಲಿ ಸುರಕ್ಷಿತ ಅಪ್ಲಿಕೇಶನ್ಗಳ ತುರ್ತು ಅಗತ್ಯವನ್ನು ಗಮನಿಸಿ ಮತ್ತು ಆಳವಾಗಿ ಅಧ್ಯಯನ ಮಾಡಿ; ಸುರಕ್ಷಿತ, ಸ್ಕೇಲೆಬಲ್ ಸಾಫ್ಟ್ವೇರ್ ಅನ್ನು ನಿರ್ಮಿಸುವ ಪ್ರಸ್ತುತ ಸವಾಲುಗಳು, ಇದರಲ್ಲಿ ಸೈಲೋಡ್ ವರ್ಕ್ಸ್ಟ್ರೀಮ್ಗಳು, ರಿಮೋಟ್ ತಂಡಗಳ ನಡುವಿನ ಸಂವಹನ ಅಂತರಗಳು ಮತ್ತು ಓಪನ್-ಸೋರ್ಸ್ ಸಾಫ್ಟ್ವೇರ್ (OSS) ಅನ್ನು ಸಂಯೋಜಿಸುವುದರೊಂದಿಗೆ ಸಂಬಂಧಿಸಿದ ಅಪಾಯಗಳು ಸೇರಿವೆ; ಮತ್ತು ಇನ್ನೂ ಹೆಚ್ಚಿನವು. ಶಬ್ದವನ್ನು ಕಡಿಮೆ ಮಾಡುವುದು ಮತ್ತು ಅತ್ಯಂತ ನಿರ್ಣಾಯಕ ಬೆದರಿಕೆಗಳ ಮೇಲೆ ಕೇಂದ್ರೀಕರಿಸುವುದು ಹೇಗೆ ಎಂದು ತಿಳಿಯಿರಿ. ತಪ್ಪಿಸಿಕೊಳ್ಳಬೇಡಿ!
ನೀವು ಸ್ಯಾನ್ ಫ್ರಾನ್ನಲ್ಲಿ ನಡೆದ RSA ಸಮ್ಮೇಳನ 2024 ಕ್ಕೆ ಬರಲು ಸಾಧ್ಯವಾಗಲಿಲ್ಲ.cisಸರಿ? ಸಮಸ್ಯೆ ಇಲ್ಲ! ನಮ್ಮ ವಿಶೇಷ ವೆಬಿನಾರ್ ಅನ್ನು ವೀಕ್ಷಿಸಿ ಮತ್ತು ಸೈಬರ್ ಭದ್ರತೆಯಲ್ಲಿನ ಕೆಲವು ನಿರ್ಣಾಯಕ ಪ್ರವೃತ್ತಿಗಳನ್ನು ಮೀರಿ, ಬದಲಾವಣೆಗಳಿಂದ ಮುನ್ನಡೆಯಿರಿ CISಸೈಬರ್-ರಕ್ಷಣಾ ಅತ್ಯಾಧುನಿಕ ಬೆಳವಣಿಗೆಗಳನ್ನು ಮುನ್ನಡೆಸುವ ಓ ಪಾತ್ರಗಳು - ಎಲ್ಲವೂ ನಿಮ್ಮ ಮೇಜಿನ ಬಳಿ. ಈ ವೆಬಿನಾರ್ನಲ್ಲಿ, ಸೈಬರ್ ಭದ್ರತಾ ಜಗತ್ತು ನೀಡುವ ಅತ್ಯಂತ ನವೀಕೃತ ಒಳನೋಟಗಳು ಮತ್ತು ತಂತ್ರಗಳ ಬಗ್ಗೆ ನೀವು ಆಳವಾಗಿ ತಿಳಿದುಕೊಳ್ಳುವಿರಿ!
ನಮ್ಮ ವೆಬಿನಾರ್ ಅನ್ನು ಈಗಲೇ ವೀಕ್ಷಿಸಿ ಸಾಗಣೆಗೆ ಮುನ್ನ AI-ರಚಿತ ಕೋಡ್ ಅನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸುವುದು. ಫ್ರಾಂಟಿಯರ್ ಕೋಡಿಂಗ್ ಮಾದರಿಗಳು ಇನ್ನೂ 6% ಔಟ್ಪುಟ್ಗಳಲ್ಲಿ ನಕಲಿ ಪ್ಯಾಕೇಜ್ ಹೆಸರುಗಳನ್ನು ಭ್ರಮೆಗೊಳಿಸುತ್ತವೆ ಮತ್ತು ಶೈ-ಹುಲುದ್ನಂತಹ ನೈಜ ದಾಳಿಗಳು ಒಂದೇ ವಿಷಪೂರಿತ ಪ್ಯಾಕೇಜ್ GitHub, ಕ್ಲೌಡ್ ಮತ್ತು CI/CD. AI ಏಜೆಂಟ್ಗಳು ಈಗ ಫೈಲ್ಗಳು, ಟರ್ಮಿನಲ್ಗಳು ಮತ್ತು pipelineಯಾವುದೇ ಭದ್ರತಾ ಪರಿಶೀಲನೆ ನಡೆಯುವ ಮೊದಲು ನೇರವಾಗಿ ರು. ಕ್ಸಿಜೆನಿ ಸಹಯೋಗದೊಂದಿಗೆ ನಿಂಬಸ್ ಕಂಪ್ಯೂಟ್ ಆಯೋಜಿಸಿರುವ ಈ ಅಧಿವೇಶನದಲ್ಲಿ, CI-ಮಾತ್ರ ಭದ್ರತೆ ಇನ್ನು ಮುಂದೆ ಏಕೆ ಸಾಕಾಗುವುದಿಲ್ಲ ಮತ್ತು IDE ಗೆ ಪತ್ತೆಹಚ್ಚುವಿಕೆಯನ್ನು ಸರಿಸುವುದು ಉತ್ಪಾದನೆಯನ್ನು ತಲುಪುವ ಮೊದಲು ತಂಡಗಳು ಅಪಾಯವನ್ನು ಹಿಡಿಯಲು ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂಬುದನ್ನು ನಾವು ಅನ್ವೇಷಿಸುತ್ತೇವೆ.