






Çima Kêmasiyên Dîtbarî di Rêvebiriya Ewlehiya Serlêdanan de Girîng in
Her Gerînendeyê Ewlekariya Serlêdanan di warê ewlekirina serîlêdanan li dijî gefên nûjen de bi dijwarîyên mezin re rû bi rû dimîne. Her ku rêxistin berfireh dibin, hejmara serlêdan, API û mîkroxizmetan zêde dibe. Ji ber vê yekê, tîmên ewlehiyê neçar in ku bi rûbera êrîşan a zêde re mijûl bibin, ku ev yek dijwartir dike. tespîtkirina lawaziyan û kontrolên ewlehiyê bi bandor bicîh bînin. Bêyî ku rêyek baş-diyarkirî hebe Application Security Posture Management stratejiyê, tîm ji bo destnîşankirina rîskên ewlehiyê, destnîşankirina pêşîniya gefan û parastina çarçoveyek Rêveberiya Ewlekariya Serlêdanê ya bi bandor têdikoşin. Di encamê de, kêmasiyên ewlehiyê berdewam dikin, rîska binpêkirin û têkçûnên pabendbûnê zêde dikin.
Ji bo ku bi tehdîdên mezin dibin re rûbirû bimînin, Application Security Posture Management (ASPM) dîtina berdewam, pêşanîya rîskê ya otomatîk, û sererastkirina demrast peyda dike. Bi gotineke din, ASPM alîkariya tîmên ewlehiyê dike ku li şûna şopandina pozîtîfên derewîn, li ser gefên rastîn bisekinin. Wekî din, bi entegrekirina otomasyonê di nav herikên karên ewlehiyê de, ASPM hewldana destanî kêm dike û piştrast dike ku lawazî berî ku bibin îstîsmar têne çareser kirin.
Wek şirovekirin Nirxa kifş bikin ASPM Platform: Nirxandinên ji Gotûbêjên SafeDev, tîmên ewlehiyê ji hişyariyan bêtir hewce ne - ew hewceyê amûrên ku ji wan re bibin alîkar ku fêm bikin ka kîjan xetere herî girîng in û meriv çawa wan zû çareser dike. ASPM platform tîmên ewlehî û pêşvebirinê bi hev ve girêdide, sepandina polîtîkayên ewlehiyê û pêşîgirtina li pirsgirêkan berî ku bibin gefên mezin hêsantir dike.
Ev rêber çawa vedikole ASPM rêveberiya ewlehiya sepanê baştir dike, çawa Xygeni ASPM platform bi bandor valahiyên ewlehiyê digire, û çima otomasyon bi taybetî ji bo tîmên DevOps-ê yên ku dixwazin ewlehiyê bêyî ku pêşveçûnê hêdî bikin hêsan bikin girîng e.
Ferhenga Ewlehiyê ya Xygeni
Çi ye ASPM?
OSS balê dikişîne ser parastina projeyên nermalavê û girêdayîyên wan ji lawaziyan, kodên xerabkar û gefên din. Koda ku di pêşveçûnê de bi berfirehî tê pejirandin, dikare bibe hedefa xetereyên mîna malware. Ev pirsgirêk pir caran derdikevin holê dema ku pêkhateyên kevnar an depoyên nebaş têne bikar anîn.
Zehmetiyên ku Gerînendeyê Ewlekariya Serlêdanê Pê re Rû Bi Rû Dimînin
- Berfirehkirina Rûberên Êrîşê - Zêdebûna sepanan, API-yan, û girêdayîbûnên partiya sêyemîn dibe sedema bêtir xalên têketinê ji bo êrîşkaran.
- Nebûna Pêşîniya Rîskê - Bêyî diyarkirina pêşîniyên rast, pir zêde hişyarî tîmên ewlehiyê bargiran dikin, û ev yek jî dibe sedema dijwarbûna balkişandina ser lawaziyên krîtîk.
- Kêmasiyên Pabendbûn û Rêveberiyê - Bêyî sepandina polîtîkayên demrast, bicîhanîna çarçoveyên ewlehiyê yên wekî ISO 27001, NIST, û OWASP dijwar e.
- Çareserkirina Destî û Hêdî - Çareserkirina lawaziyan bi destan pir dirêj dibe, û pencereya eşkerekirinê zêde dike.
Bi kurtasî, rêxistinên ku pêkanîna Application Security Posture Management (ASPM) xetera derengketina bersivdanan, têkçûna pabendbûnê, û kombûna deynê ewlehiyê heye.
Çawa Xygeni ASPM Valahiyên Dîtbariyê di Rêveberiya Ewlekariya Serlêdanê de Digire
Tîmên ewlehiyê ji ber amûrên parçebûyî, hişyariyên zêde û xalên kor di sepanên nûjen de bi berdewamî bi pirsgirêkan re rû bi rû dimînin. Bêyî rêbazek navendî, tîmên ewlehiyê ji bo tespîtkirina qelsiyan, şopandina rîskan û bicîhanîna polîtîkayên ewlehiyê bi bandor têdikoşin. Di encamê de, mîhengên xelet derbas dibin, valahiyên ewlehiyê fireh dibin û deynê ewlehiyê bi demê re zêde dibe.
Ji bo derbaskirina van pirsgirêkan, divê rêxistin rêbazek proaktîf bigirin. Di encamê de, ew dikarin bi bandor rîskên ewlehiyê berî ku ew zêde bibin çareser bikin. Wekî din, Xygeni's Application Security Posture Management (ASPMçareseriya ) ne tenê dîtina demrast peyda dike, lê di heman demê de pêşîniya rîskê ya otomatîk jî baştir dike û sererastkirina bênavber misoger dike.
Key Features of Xygeni ASPM ji bo Rêveberiya Ewlehiya Serlêdanê
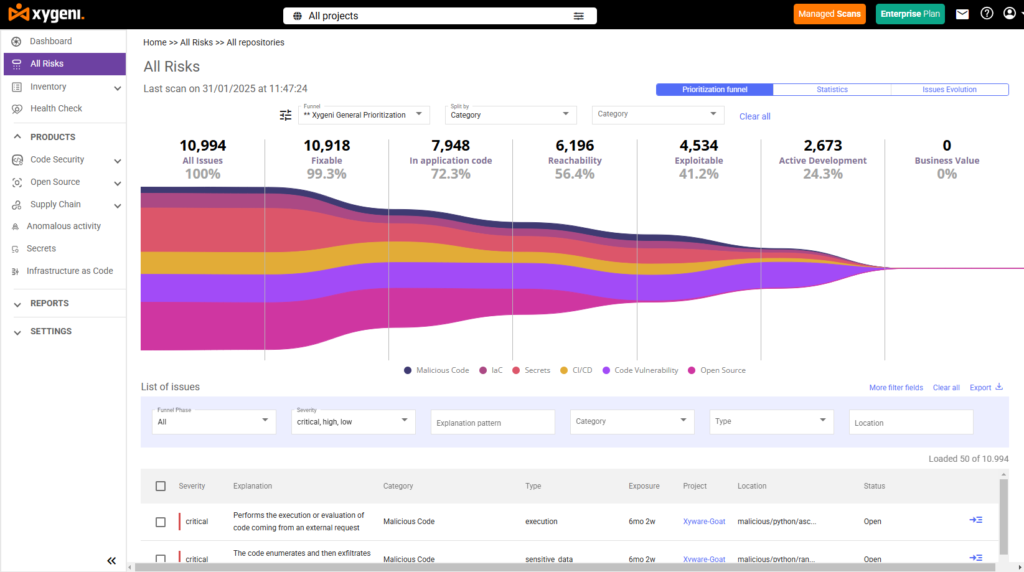
Dîtina Serweta Otomatîk - Helwesteke Ewlekariyê ya Zelaltir
Tîmên ewlehiyê nikarin tiştên ku nabînin biparêzin. Ji ber vê yekê, bidestxistina dîtina tevahî ya hemî sepanan, API-yan, girêdayîyan û pêkhateyên binesaziyê pir girîng e.
- Xygeni bi berdewamî hebûnên nermalavê li seranserê depoyan nexşe dike, CI/CD pipelines, û jîngehên ewr.
- Tîmên ewlehiyê di derbarê mîhengên xelet, girêdayîbûnên kevnar û xetereyên derketî de têgihîştinên rast-dem bi dest dixin.
- Wekî encamek, rêveberên ewlehiyê dikarin bi lez û bez rîska rûbirûbûnê binirxînin û berî ku pirsgirêkek xirabtir bibe tedbîran bigirin.
CI/CD Pipeline Security û Tesbîtkirina Destwerdana Kodê
Yekparçebûna pêşketinê pipeline ji bo pêşîgirtina li êrîşan pir girîng e. Lêbelê, bêyî çavdêriya rast, kodên xerabkar an jî mîhengên xelet dikarin bikevin hilberînê.
Xygeni xurt dike CI/CD ewlehiyê ji hêla:
- Berî bicihkirinê, guhertinên kodê yên bê destûr tespît dike.
- Nasîna razên kodkirî yên hişk û mifteyên API-yê ku dikarin bibin sedema derketina bawernameyan.
- Spotting pipeline mîhengên xelet ên ku sepanan dixin ber êrîşan.
Ji ber vê yekê, tîmên ewlehiyê dikarin bi ewlehî nermalavê bêyî zêdekirina qelsiyan berdin.
Pêşîniya Li Ser Bingeha Rîskê - Balkişandina ser Lawaziyên Rast
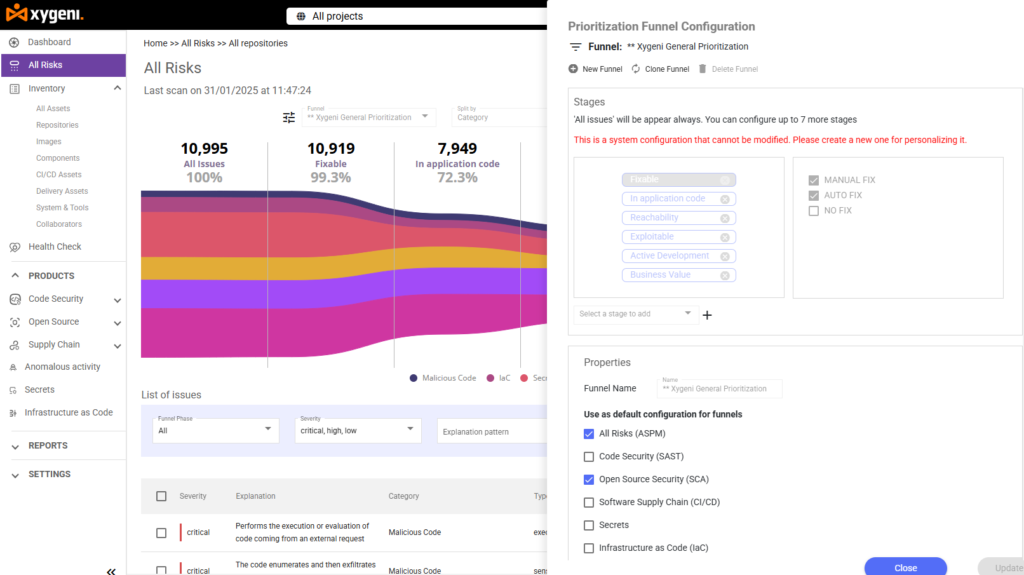
Wekî ku tê destnîşan kirin ASPMBilindkirina Ewlekariya Sîber û Serkeftina Karsaziyê, ne her pirsgirêkek ewlehiyê hewceyê çalakiya tavilê ye. Mînakî, qelsiyek di pirtûkxaneyek partiya sêyemîn de dibe ku krîtîk xuya bike, lê heke fonksiyona bandorkirî qet neyê bicîhanîn, ew xetereyek rastîn çênake.
Xygeni's ASPM piştrast dike ku tîm bi rêya van rêbazan balê dikişînin ser gefên rastîn:
- Bikaranîna EPSS (Sîstema Pûankirina Pêşbîniya Îstîsmara) ji bo destnîşankirina kîjan qelsiyên ku êrîşkar bi îhtîmaleke mezin sûd werdigirin.
- bikaranîna Analîza Gihîştinê ji bo piştrastkirina ka pêkhateyeke qels bi rastî di hilberînê de tê bicîhanîn an na.
- Fîlterkirina pozîtîfên derewîn ji ber vê yekê tîmên ewlehiyê wextê xwe li ser pirsgirêkên ne-rast winda nakin.
Ji ber vê yekê, tîm dikarin bi aqilmendî bixebitin, pêşî qelsiyên xetereya bilind rast bikin li şûna ku ji hêla navnîşek bêdawî ya hişyariyan ve werin bargiran kirin.
Çareserkirina Otomatîk - Ewlehiya ku bi Leza DevOps tevdigere
Çareserkirina destî hêdî ye û meyla xeletiyan heye. Lêbelê, herikînên xebatê yên ewlehiyê yên otomatîk alîkariya tîman dikin ku qelsiyên kêm berî ku bibin îstismar, rast bikin.
Xygeni rê dide:
- Patchkirina otomatîkî ya girêdayîbûnên qels.
- Rotasyona nehêniyan da ku nasnameyên kodkirî yên hişk berî ku êrîşkar wan sûdê jê werbigirin ji holê rake.
- Bicîhanîna polîtîkayê ji bo misogerkirina ku mîhengên ewlehiyê bêguher dimînin.
Di encamê de, rêveberên ewlehiyê barên karên destî kêm dikin û di heman demê de rewşa ewlehiyê ya giştî baştir dikin.
Bicîhanîna Lihevhatinê - Amade Bimînin ji bo Denetkirinê
Çarçoveyên ewlehiyê çawa ISO 27001, GDPR, û NIST ji rêxistinan dixwaze ku kontrolên ewlehiyê yên hişk bicîh bînin. Lêbelê, bêyî otomasyonê, şopandina pabendbûnê ne tenê dibe bêzar, lê di heman demê de meyla xeletiyên mirovan jî dike.
Xygeni pabendbûnê bi van awayan hêsan dike:
- Şopandina binpêkirinên polîtîkayê di wextê rast de.
- Çêkirina raporên ewlehiyê yên amade ji bo denetimê li ser lawaziyan, hewldanên sererastkirinê, û nirxandinên rîskê.
- Bi rêya bicîhanîna siyaseta otomatîk, misogerkirina pabendbûna berdewam.
Ji ber vê yekê, tîmên ewlehiyê dikarin bi hêsanî pêdiviyên rêziknameyî bicîh bînin, ji cezayên biha û kêmasiyên ewlehiyê dûr bisekinin.
Çi Sets Xygeni ASPM Taybet
Berevajî amûrên ewlehiyê yên kevneşopî ku hejmareke zêde ya hişyariyan çêdikin, Xygeni balê dikişîne ser xetereyên ku bi rastî girîng in.
Bi entegrasyona bi CI/CD pipelines, bi şopandina bi bandor a mal û milk li seranserê jîngehan, û otomatîkkirina sererastkirinê, Xygeni piştrast dike ku tîmên ewlehiyê dikarin bêyî ku pêşveçûnê hêdî bikin, li pêşiya gefan bimînin.
Li vir e ku Xygeni çawa derdikeve pêş:
- Pêşîniyê daynin ku dixebite - Berevajî amûrên kevn ên ku her qelsiyek nîşan didin, Xygeni rîskên ne-îstismarkar parzûn dike, û alîkariya tîman dike ku li ser tiştên girîng bisekinin.
- Entegrasyona DevSecOps a bênavber - Divê ewlehî rê li ber pêşveçûnê negire. Xygeni bi awayekî xweş bi platformên GitHub, GitLab, Jenkins, Kubernetes, û ewr ve entegre dibe.
- Demên bersivê zûtir - Bi patchkirina otomatîk, zivirandina razên veşartî, û çavdêriya rast-dem, tîmên ewlehiyê dikarin pirsgirêkan di nav çend deqeyan de li şûna rojan çareser bikin.
- Vegerandina ewlehiyê ya berdewam - Xygeni piştrast dike ku polîtîkayên ewlehiyê bêguher dimînin, her çend tîmên pêşdebirinê kodên nû pêş dixin jî.
Ji ber vê yekê, Xygeni's ASPM çareserî yek e amûrek bingehîn ji bo her Gerînendeyê Ewlekariya Serlêdanê ku dixwaze kêmasiyên dîtbarî ji holê rake û ewlehiyê bê hewildan bicîh bîne.
Meraq dike çawa ASPM bi Orkestrasyon û Korrelasyona Ewlekariya Serlêdanê (ASoC) re tê berawirdkirin?
Li ser analîza me ya tevahî binêre ASPM vs ASoC: Çi Wan Ji Hev Cûda Dike da ku hûn cûdahiyên sereke fam bikin û kîjan rêbaz herî baş li gorî stratejiya ewlehiya we ye.
Çawa Pêkanîn ASPM
Pêkankirin Application Security Posture Management (ASPM) bi zehmetiyan re tê, wekî entegrasyona amûran, birêvebirina pozîtîfên derewîn, û hevrêzkirina ewlehiyê bi leza pêşveçûnê re. Wekî ku di Zehmetiyên Pêkanînê Çi ne ASPM Di Rêxistina we de?, rêxistin divê van astengiyan çareser bikin da ku bi serkeftî bicîh bînin ASPM û bandora wê herî zêde bike.
Ji bo pêkanîna bêkêmasî, gavên sereke bişopînin:
Polîtîka û Armancên Ewlehiyê Diyar Bikin
- Armancên ewlehiyê bi armancên karsaziyê û pêdiviyên pabendbûnê re li hev bikin.
- Sînorên rîskê diyar bikin da ku hûn li ser gefên herî girîng bisekinin.
Linavxistin ASPM li CI/CD Pipelines
- Kontrolên ewlehiyê di her qonaxa pêvajoya avakirinê de otomatîk bikin.
- Berî ku serîlêdan bigihîjin hilberînê, polîtîkayên ewlehiyê bicîh bînin.
Qelsiyan bi bandor Pêşîniyê Bidin û Çareser Bikin
- Ji bo fîltrekirina qelsiyên kêm-rîsk, EPSS û analîza gihîştinê bikar bînin.
- Ji bo kêmkirina demên bersivdayînê, sererastkirina otomatîk bicîh bînin.
Rewşa Ewlehiya Serlêdanê Bi Berdewamî Bişopîne
- Demê rast bikar bînin dashboards ji bo dîtina ewlehiyê ya tevahî.
- Ji bo binpêkirinên siyaseta ewlehiyê hişyariyên otomatîk saz bikin.
Pabendbûn û Raporkirinê Otomatîk Bike
- Bi kontrolên otomatîkî çarçoveyên ewlehiyê li ser rêça xwe bihêlin.
- Ji bo vekolînên navxweyî raporên ewlehiyê yên berfireh çêbikin.
Ewlekariya Serlêdana Xwe Bigire Kontrolê
Download Xygeni ASPM Broşûra Berheman ji bo dîtina ka otomasyon, pêşanîya rîska demrast, û dîtina tevahî çawa dikare stratejiya weya ewlehiyê biguherîne!
Çima Her Gerînendeyê Ewlekariya Serlêdanê Pêdivî ye Xygeni ASPM
An Gerînendeyê Ewlekariya Serlêdanê nikare ji bo ewlekirina sepanên nûjen xwe bispêre karên destanî û kevnar. Her ku API, mîkroxizmet û jîngehên ewr berfireh dibin, rêxistin hewceyê nêzîkatiyek otomatîkî ya ewlehiyê ne. Wekî din, qelsiyên ewlehiyê dê berdewam bikin, û xetera binpêkirinan zêde bikin.
Bi pejirandinê Application Security Posture Management (ASPM), tîmên ewlehiyê dikarin:
- Dîtina ewlehiyê ya bêkêmasî bi dest bixin - çavdêriya sepanan, API-yan, hebûnên ewr û girêdayîbûnan di wextê rast de.
- Polîtîkayên ewlehiyê bixweber bicîh bînin, û piştrast bikin ku kontrolên krîtîk li seranserê hemî jîngehan bêguher dimînin.
- Bi karanîna otomasyonê, kêmkirina deynê ewlehiyê û kêmkirina rîskê, lawaziyan zûtir sererast bikin.
A stratejiya ewlehiyê ya proaktîf dihêle an Gerînendeyê Ewlekariya Serlêdanê ji bo pêşîgirtina li gefan berî ku ew bibin krîtîk, li şûna ku pir dereng bertek nîşan bidin. Wekî din, têgihîştinên demrast, pêşanîya rîskê, û otomasyon dibin alîkar ku xalên kor ji holê werin rakirin, alarmên derewîn kêm bikin û tîman bikaribin li ser gefên rastîn bisekinin.
Îro Ceribandina Xwe ya Belaş Dest Pê Bike û bibînin ka xelatgirên Xygeni çawa ne ASPM hêzdar dike Rêvebirên Ewlehiya Serlêdanan ji bo xurtkirina stratejiya xwe ya ewlehiyê.

