






Pêşgotin: Çima Testkirina Ewlehiya Serlêdanan Girîng e
Heke hûn nermalavê ava dikin, ewlehiya ji bo pêşkeftina nermalavê ne tenê pêvekek e - ew pêdivî ye. Ji ber ku gefên sîber rojane pêşve diçin, ceribandina ewlehiya sepanan roleke girîng di girtina qelsiyên zû de dilîze, û pêşxistina nermalavê ya ewletir misoger dike. Lêbelê, tespîtkirina pirsgirêkan tenê nîvê şer e. Ya girîngtir, hûn wan çawa rast dikin? Ji bo bersiva vê yekê, em ê çend cûreyên cûda bikolin cureyên ceribandina ewlehiya serîlêdanê, pratîkên çêtirîn di ceribandina ewlehiyê de di pêşvebirina nermalavê de, û stratejiyên sererastkirinê ku dê ji we re bibe alîkar ku hûn koda ewle bi bandor bişînin.
Cureyên Testkirina Ewlehiya Serlêdanê
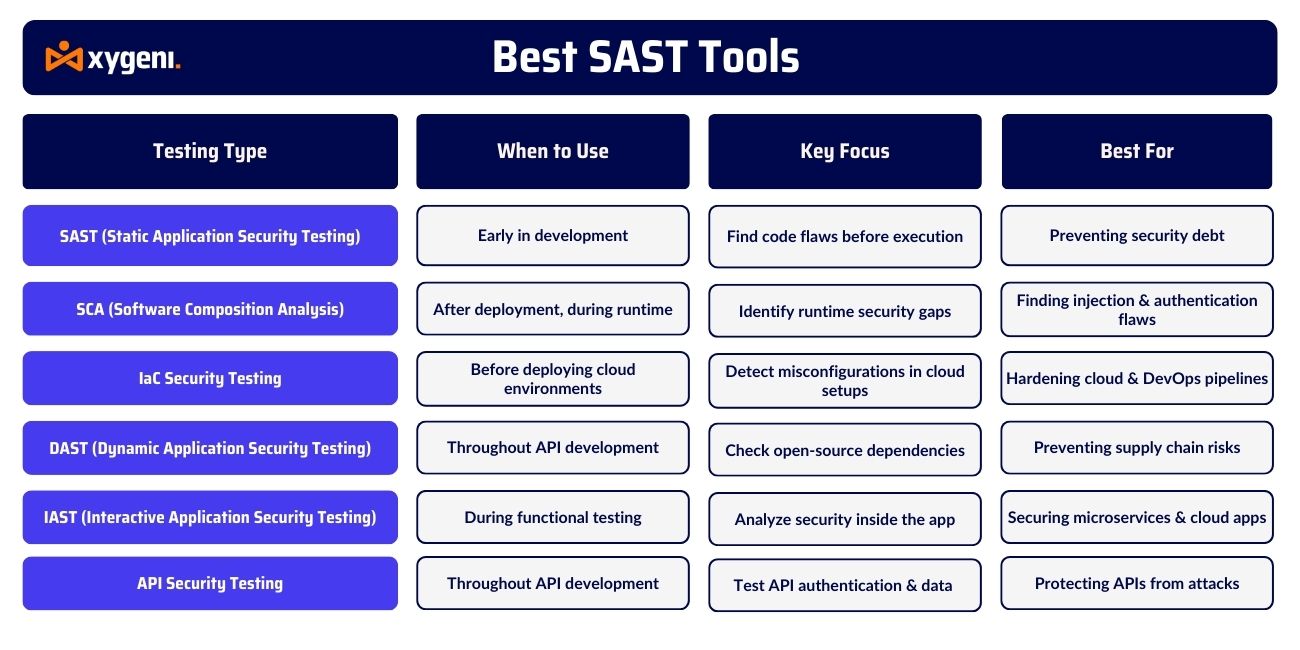
Ewlekariya pêşvebirina nermalavê ji rêbazek ceribandinê ya yekane bêtir hewce dike. Ewlekirina sepanan ne pêvajoyek yek-pîvanî ye. Di şûna wê de, rêbazên ceribandina ewlehiya sepanan ên cûrbecûr dibin alîkar ku qelsiyên li deverên cûda werin eşkerekirin. qonaxên çerxa jiyana pêşveçûna nermalavê (SDLC).
Bi hevberkirina van rêbazên ewlehiyê, tîm dikarin sepanan xurt bikin, xetereyên ewlehiyê kêm bikin û pêşî li qelsiyên ku êrîşkar bikar tînin bigirin berî ku wan bikar bînin. Her rêbazek roleke bêhempa di ewlekirina nermalavê de dilîze, parastinê ji pêşvebirina kodê bigire heya bicihkirinê misoger dike.
Werin em ji nêz ve li celebên herî bibandor ên ceribandina ewlehiya serlêdanan û ka ew çawa alîkariya tîman dikin ku nermalava ewletir ava bikin binêrin.
1. Analîza Berhevoka Nermalavê (SCA)
Ji bilî analîzkirina koda taybet, sepanên nûjen bi giranî xwe dispêrin pirtûkxaneyên çavkaniya vekirî. Her çend ev pêkhate dikarin sûdmend bin jî, ew dikarin xetereyên ewlehiyê çêbikin. Li vir e ku Analîzasyona Tevnebûna Nermalavê tê de - ew alîkariya tîman dike ku bi berdewamî girêdayîbûnên aliyên sêyemîn ji bo qelsî û pirsgirêkên lîsansê bişopînin.
Kengê Bikaranîn: Bi berdewamî, li seranserê SDLC.
Çawa Karkirin: Girêdayîbûnên çavkaniya vekirî ji bo lawaziyên naskirî û pêkhateyên kevnar dişopîne.
Ji bo çêtirîn: Pêşîlêgirtina êrîşên zincîra dabînkirinê û misogerkirina pabendbûna bi ewlehiyê re standards.
2. Ceribandina Ewlehiya Serlêdana Statîk (SAST)
Berî her tiştî, girtina kêmasiyên ewlehiyê di destpêka pêşveçûnê de girîng e. SAST rê dide pêşdebiran ku berî ku kod were bicîhanîn jî qelsiyên xwe nas bikin, û piştrast dike ku pirsgirêk berî ku bibin pirsgirêkên biha têne çareser kirin.
Kengê Bikaranîn: Di pêşketina destpêkê de (ewlehiya shift-çepê).
Çawa Karkirin: Berî xebitandinê kodê dişopîne, qelsiyên di çavkaniyê, bytecode, an jî pelên dualî de tespît dike.
Ji bo çêtirîn: Berî bicihkirinê, kêmasiyên asta kodê nas bikin.
3. Binesaziya wekî Kod (IaC) Testa Ewlehiyê
Bi pejirandina bilez a jîngehên ewr re, ewlekirina mîhengên binesaziyê bi qasî ewlekirina koda serîlêdanê girîng e. IaC security ceribandin piştrast dike ku mîhengên xelet berî bicihkirinê têne tesbît kirin û rastkirin.
Kengê Bikaranîn: Berî bicihkirina jîngehên ewr.
Çawa Karkirin: Terraformê sken dike, CloudFormation, Kubernetes, û Docker pelên ji bo xetereyên ewlehiyê.
Ji bo çêtirîn: Misogerkirina sepanên ewle yên cloud-native û DevOps pipelines.
4. Ceribandina Ewlehiya Serlêdana Dînamîk (DAST)
Berevajî SAST, ku koda statîk analîz dike, DAST rêbazek cûda digire bi ceribandina sepanan dema ku ew dixebitin. Bi simulasyona êrîşên cîhana rastîn, DESTPK kêmasiyên ewlehiyê yên ku tenê di dema darvekirinê de xuya dibin destnîşan dike.
Kengê Bikaranîn: Piştî têketinê, di dema sazkirinê de.
Çawa Karkirin: Mîna hackerekî êrîşî sepanê dike, û di hawîrdorek zindî de kêmasiyên ewlehiyê tesbît dike.
Ji bo çêtirîn: Dîtina êrîşên derzîkirinê, kêmasiyên pejirandinê, û mîhengên xelet.
5. Testa Ewlehiya Serlêdanên Înteraktîf (IAST)
Hin lawazî dikarin di ceribandina statîk û dînamîk de ji holê rabin. Ji bo ku ev valahî were çareserkirin, IAST di dema pêkanîna serîlêdanê de analîza ewlehiyê ya demrast peyda dike, dihêle ku tîm bi awayekî dînamîk qelsiyên di heman demê de diparêzin dema ku çarçoveya kodê diparêzin.
Kengê Bikaranîn: Di dema ceribandina fonksiyonel de.
Çawa Karkirin: Ji bo destnîşankirina xetereyên ewlehiyê, di hundirê sepanê de analîza demrast bikar tîne.
Ji bo çêtirîn: Mîkroxizmet, sepanên konteynerkirî, û sepanên ewr-native.
6. Testa Ewlehiya API-yê
Her ku API dibin bingeha sepanên nûjen, ew her ku diçe dibin hedefa êrîşên sîber. Ceribandina ewlehiya API-yê piştrast dike ku xalên dawîn ji mîhengên xelet û negihîştina destûrdar têne parastin.
Kengê Bikaranîn: Li seranserê pêşkeftina API-ê.
Çawa Karkirin: Ji bo rastkirina qels, mîhengên nerast, û eşkerekirina daneyan dişoxile.
Ji bo çêtirîn: Pêşîgirtina li gefên ewlehiyê yên têkildarî API-yê û rijandina daneyan.
Pêkanînên Çêtirîn di Ceribandina Ewlehiyê de ji bo Pêşxistina Nermalavê
Ewlekirina sepanan ne tenê ceribandinên ku tên kirin e - ew e ku ewlehî bibe beşek xwezayî ya pêvajoya pêşveçûnê. Bi şopandina van pratîkên çêtirîn, tîm dikarin qelsiyên zû bigirin, kontrolên ewlehiyê otomatîk bikin, û bêyî ku pêşveçûnê hêdî bikin, balê bikişînin ser rastkirina gefên rastîn.
1. Ewlehiyê ber bi çepê ve biguhezîne
Divê ewlehî dest pê bike di destpêka çerxa pêşketinê de, ne piştî bicihkirinê.
- Rev SAST û SCA scans hema ku kod tê nivîsandin da ku pirsgirêkên ewlehiyê negihîjin hilberînê.
- Pêşdebiran bidin bersiva çalak da ku ew bikaribin lawaziyan berî ku bibin xetereyên mezin rast bikin.
2. Ewlehiyê otomatîk bike CI/CD Pipelines
Divê ewlehiyê li ser kar bike Leza DevOps, wê hêdî nekin.
- Linavxistin SAST, DAST, û SCA nav xwe CI/CD pipelines ji bo şopandina her kodê commit otomatîk
- Bikaranîn kontrolên li ser bingeha polîtîkayê ji bo rawestandina belavkirina koda neewle.
3. Girêdayîyên Xwe Bi Ewle Bikin
sepanên modern bi nermalava çavkaniya vekirî ve girêdayî ye, ku dikare xetereyên ewlehiyê yên veşartî derxîne holê.
- Otomatîkkirin SCA şandin ji bo tespîtkirina pirtûkxaneyên sêyemîn ên qels berî ku ew bibin pirsgirêk.
- Dûrxistin girêdayîbûnên kevnar û gava ku peyda bibin, patchan bicîh bînin.
4. Lawaziyan li gorî Rîskê Pêşîniyê Bidin
Ne hemû lawazî wekhev in - li ser sererastkirina tiştê bisekinin bi rastî girîng e.
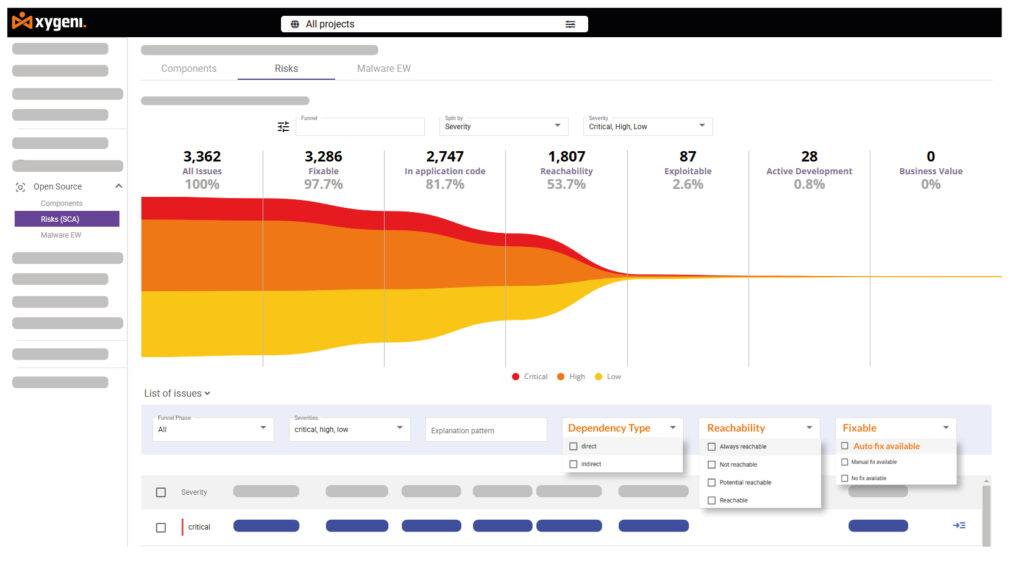
- Bikaranîn Pûankirina EPSS û analîza gihîştinê pêşanî kirin rîskên bikêrhatî li ser pirsgirêkên piçûk.
- Kêmkirin westandina hişyar bi fîlterkirina hişyariyên ewlehiyê yên kêm-bandor.
5. Di Dema Rast de ji bo Anomalîyan Çavdêrî Bike
Gefên ewlehiyê dema ku kod tê bicîhkirin ranawestin—çavdêriya berdewam girîng e.
- Bikaranîn tespîtkirina anomaliyan di dema rast de ji bo şopandina guhertinên bê destûr di CI/CD pipelines û mîhengên ewr.
- Bigire û kêmasiyên ewlehiyê rast bikin berî ku ew bibin sedema têkçûnê.
EPSS çi ye û çima girîng e
Ne her lawazî gefek rastîn e, û tîmên ewlehiyê nikarin her tiştî di carekê de rast bikin. Sîstema Pûankirina Pêşbîniya Îstîsmara (EPSS) alîkarî dike ku qelsiyên li gorî îstismarkirina cîhana rastîn pêşîniyê bide, û piştrast dike ku tîm li ser êrîşên herî muhtemel bisekinin.
- Çawa Karkirin: Li şûna ku hemû qelsiyan wek hev derman bike, EPSS xala rîskê li ser bingeha meylên îstismarkirina rastîn. Di encamê de, tîm dikarin pêşî pirsgirêkên krîtîk çareser bikin berî ku êrîşkar ji wan sûd werbigirin.
- Çima Bikêr e: Bi hezaran qelsiyên nû yên ku rojane xuya dibin, EPSS hişyariyên nehewce fîltre dike da ku tîm bikaribin balê bikişînin ser pirsgirêkên bi rîska bilind li şûna ku dem li ser gefên piçûk derbas bikin.
- Çawa Xygeni wê bi kar tîne: Ji bo baştirkirina EPSS, Xygeni piştrast dike ku analîza gihîştinê tê de ye, pêşkêşkirina tîman ji bo tenê lawaziyên bikêrhatî rast bikin demek dûrketina ji hişyariyên kêm-bandor.
Bi karanîna EPSS, Xygeni alîkariya tîmên ewlehî û DevOps dike ku pirsgirêkên rast - zûtir û bi aqilmendî - çareser bikin.
Amûrên Ceribandina Ewlehiya Serlêdana Xygeni
Li Xygeni, em bawer dikin ku ewlehî divê bihêz dike pêşveçûn, ne hêdîkirina wê. Me Çareseriyên Ceribandina Ewlekariya Serlêdanê ji bo tên avakirin leza, rastbûn, û entegrasyona DevOps a bênavberLi vir tiştê ku Xygeni ji yên din cuda dike ev e:
- Best-in-Class SAST - Kêmasiyên kêmasiyê tespît bikin berî ku kod bixebite û pirsgirêkên ewlehiyê zû çareser bikin da ku deynê teknîkî kêm bikin.
- Reweşenbîr SCA - Girêdayîbûnên çavkaniya vekirî bişopînin di rast-dem de, pêşîgirtina li êrîşên zincîra dabînkirinê.
- Entegrasyona DevOps a Bêwestan - Bi kar dike Jenkins, Çalakiyên GitHub, GitLab CI/CD, Bitbucket Pipelines, û Azure DevOps ji bo skanên ewlehiyê yên otomatîk.
- Pêşîniyên Zîrek, Ne Deng - Pûanên EPSS û analîza gihîştinê tîman misoger dikin tiştên girîng çareser bikin, ne hişyariyên derewîn.
- Çareseriyên Bileztir Bi Otomasyonê - Rêbernameya sererastkirinê çareseriyê leztir dike, pêşdebiran berhemdar dihêle.
Bi Xygeni re, tîm nermalava ewle bêyî tevliheviyê ava bike- da ku ew bikaribin zûtir, bi bawerî bişîne.
Encam: Ewlekariya Jîrtir ji bo Ceribandina Ewlekariya Serlêdanê
Ewlekariya ji bo pêşvebirina nermalavê ne tenê dîtina qelsiyan e - ew li ser rastkirina wan bi bandor bêyî hêdîkirina berdanan e. Bi karanîna Cureyên Testa Ewlehiya Serlêdanê yên rast û pratîkên çêtirîn di ceribandina ewlehiyê de ji bo pêşvebirina nermalavê, tîm dikarin ewlehiyê bikin beşek bênavber a herikîna karê xwe.
Ber ewlehiyê bêyî tawîzan hêsan bike, tîm divê:
- Ewlehiyê zû entegre bikin ji bo pêşîgirtina li lawaziyan berî ku ew biha bibin.
- Otomatîkkirina ewlehiyê di nav de CI/CD pipelines ji bo girtina pirsgirêkan berî bicihkirinê.
- Girêdayîyên çavdêriyê bi SCA ji bo dûrketina ji rîskên zincîra dabînkirinê.
- Li ser gefên rastîn bisekinin bi bikaranîna Analîza EPSS û gihîştinê.
- API û binesaziyê biceribînin berdewam ji bo pêşîgirtina li kêmasiyên ewlehiyê.
At Xygeni, ewlehî bi DevOps re dimeşe—lez, bikêrhatî, û ji bo tîmên pêşveçûnê yên nûjen hatî çêkirin.
Dixwazin nermalava xwe bê asteng ewle bikin? Îro bi Xygeni re têkilî daynin û stratejiya xwe ya ewlehiyê bilind bikin.

