






DevSecOps pratîka entegrekirina ewlehiyê di her qonaxa çerxa jiyana pêşvebirina nermalavê de ye, kontrolên otomatîk dike û ewlehiyê dike berpirsiyariyek hevpar li seranserê tîmên pêşvebirin, ewlehî û operasyonê, ne gavek cuda di dawiyê de.
Ev pênaseya yek-rêzî bi hêsanî tê gotin. Rastkirina wê li seranserê rêxistineke endezyariyê ya bilez beşa herî dijwar e, û ew e ku mayî ya vê rêbernameyê vedihewîne: prensîbên DevSecOps ji ku hatine, çawa otomasyon wan ji teoriyê vediguherîne pratîka rojane, û bi rastî di platformek DevSecOps de li çi bigerin.
Ji DevOps heta DevSecOps: Ewlehî Çawa Bû Karê Herkesî
Şoreşa DevOps Tenê Destpêk BÛ
Di deh salên borî de, DevOps awayê çêkirin û radestkirina nermalavê bi awayekî radîkal guhertiye, lê pir caran bi lêçûna ewlehiyê. Li vir DevSecOps tê de. Bi entegrekirina ewlehiyê wekî beşek bingehîn a çerxa jiyana pêşveçûnê, otomasyona DevSecOps piştrast dike ku tîm dikarin parastinên bihêz bêyî ku leza xwe tawîz bidin bicîh bikin. Ew sepandina domdar a prensîbên DevSecOps-ê yên wekî ewlehiyê wekî kod, ceribandina domdar, û tespîtkirina gefên zû, hemî bi rengek bêkêmasî di nav de hatine çêkirin, gengaz dike. CI/CD herikînên kar. Ji bo piştgiriya vê pêşveçûnê, bêtir rêxistin berê xwe didin platformên DevSecOps-ê yên bi taybetî hatine çêkirin ku ewlehiyê li seranserê zincîra dabînkirina nermalavê bicîh dikin.
Çima DevSecOps Derketiye holê
Di rojên destpêkê yên DevOps de, ewlehî pir caran pir dereng, di dawiya... pipeline, ku rastkirina çewtiyan hêdî, biha û stresdar bû. Nirxandinên statîk, ceribandinên penetrasyonê yên destî, û tîmên îzolekirî bi tenê nikarîbûn bi nûjen re bigihîjin hev. CI/CD pratîk
Berevajî vê, otomasyona DevSecOps ewlehiyê "çep" kir (nêzîkî pêşdebiran û di destpêka pipeline) da ku xetere berî ku bibin pirsgirêkên hilberînê werin girtin.
Ew pêşketin ne tenê aqilmend bû, ew girîng bû. Di navbera salên 2021 û 2023an de, Êrîşên sîber ên zincîra dabînkirinê ji sedî 431 zêde bûn, û tenê di çaryeka yekem a 2025an de, hema hema 18,000 pakêtên çavkaniya vekirî yên xerabkar ên nû hatin keşifkirin - ku beşdarî tevahîya berhevkirî ya zêdetirî 828,000 gefên naskirî. Li vê yekê leza rêziknameyî ji zêde bikin Dora û NIS2, û eşkere ye: pejirandin Prensîbên DevSecOps niha pêwîstiyeke bingehîn e.
Bazar vê lezgîniyê nîşan dide. Li gorî Lêkolîna Hundir a SNS, ji Bazara DevSecOps tê pêşbînîkirin ku bigihîje 45.93 milyar dolar heta 2032, li a Rêjeya mezinbûna salane ya salane (CAGR) ji sedî 24.7 e.
DevSecOps çi ye? (Û ew çi ye) Ne)
DevSecOps ji bo Pêşveçûn, Ewlehî, û OperasyonEw rêbazek hevkar e ku ewlehiyê di her qonaxa çerxa jiyana pêşvebirina nermalavê de entegre dike - ji plansazkirinê bigire heya kodkirin, ceribandin û bicihkirinê. Berevajî modelên kevneşopî, ku ewlehî di dawiyê de tê bicîhkirin, otomasyona DevSecOps ewlehiyê zû û bi berdewamî bicîh dike.
Bi gotineke din, DevSecOps ewlehiyê dike beşek bingehîn a awayê çêkirina nermalavê, ne astengkerek ku wê hêdî bike.
Ya girîng ew e ku DevSecOps ne tenê amûrek an hilberek e, ew şêwazek zîhniyetê ye. Platformek DevSecOps a bihêz bi tenê bi hêsankirin, otomatîkkirin û domdarkirina pratîkên ewle, ew zîhniyet dihêle ku geş bibe.
Ferhenga Xygeni
DevSecOps çi ye?
DevSecOps pratîka entegrekirina ewlehiyê di her qonaxa çerxa jiyana pêşvebirina nermalavê de ye - kontrolên otomatîk dike û ewlehiyê dike berpirsiyariyek hevpar di navbera tîmên pêşvebirin, ewlehî û operasyonê de.
Prensîbên DevSecOps ji ku tên?
Berevajî çarçoveyên lihevhatinê yên mîna NIST an ISO, Prensîbên DevSecOps ji hêla yek kesî ve nehat dayîn standardlaşê s. Di şûna wê de, ew bi awayekî organîk pêşketiye ji xalên êşê yên ku tîm dema hewl didan ewlehiyê "bi tundî bicîh bikin" kişandin bigire heya herikînên xebatê yên DevOps ên çevik.
Rêxistinên mîna DevSecOps.org pêşî awayê zîhniyetê fermî kir, DevSecOps wekî "zêdekirinek ji DevOps-ê da ku ewlehiyê wekî welatiyekî pola yekem tê de hebe." Di heman demê de, dezgehên hikûmeta Dewletên Yekbûyî yên Amerîkayê yên wekî GSA dest bi weşandina rêbernameyên pratîkî ji bo pejirandina DevSecOps di nav pergalên krîtîk de kir.
Bi gotineke din, pirsgirêkên cîhana rastîn (ji westandina hişyariyê bigire heya tîmên îzolekirî) van prensîban bingeh digirin, û pisporan ew li seranserê pîşesaziyan piştrast kirine.
Prensîbên DevSecOps ku Ewlehiyê Zindî Dikin
Ji bo ku ewlehî bi rastî di radestkirina nermalavê de were bicihkirin, tîm ji amûrên zêdetir hewce ne - ew hewceyê prensîbên ku mezin dibin in. Prensîbên DevSecOps ên jêrîn ji ezmûna cîhana rastîn sûd werdigirin û nîşan didin ka tîm çawa dikarin ewlehiyê di pêşveçûna nûjen de bêyî ku leza an jî lezbûnê tawîz bidin entegre bikin.
1. Ewlehiyê ber bi çepê ve biguhezîne
Yek ji guhertinên herî girîng ew e ku pirsgirêkan zû werin tesbîtkirin. Tîm skanên ewlehiyê entegre dikin û guardrails di dema kodkirinê de—ne piştî bicihkirinê—ji bo teserûfa demê, kêmkirina ji nû ve xebitandinê, û kêmkirina xetera xeletiyên derengmayî. Dema ku tîm berî ku bigihîjin hilberînê qelsiyan dibînin, ew wan bi hêsanî û zûtir rast dikin.
2. Ceribandina Ewlehiyê ya Berdewam li CI/CD
Ceribandina ewlehiyê karekî yek-carî nîne, tîm divê wê li seranserê pergalê otomatîk bikin, dubare bikin û bi berdewamî bimeşînin. pipeline. Mînakên gelemperî hene:
- Analîza Berhevoka Nermalavê (SCA)
- Tesbîtkirina razên
- IaC skanên mîhengkirina xelet
- Nirxandinên lawazbûnê
Bi şopandina di her qonaxê de (ji commit Tîm (ji bo bicihkirinê) ewlehiyê di çerxa radestkirinê de bicîh dikin li şûna ku wê wekî ramanek paşîn bihesibînin.
3. Siyaset-wek-Kod û Otomasyon
Prensîbeke din a sereke guhertina pêvajoyên destanî bi otomasyonê ye. Dema ku tîm polîtîkayan wekî kod dinivîsin û wan bi awayekî bernameyî bicîh tînin, ew hevgirtin û pîvanbariyê bi dest dixin. Di encamê de, ew rîskan zûtir kêm dikin û hawîrdorên hem navxweyî û hem jî derveyî li hev dihêlin. standards.
4. Rîskê bi Kontekstê re Pêşîniyê Bidin
Ne hemû pirsgirêk heman giraniyê digirin. Ji ber vê sedemê, tîm divê li ser tiştên ku bi rastî dikarin werin bikaranîn bisekinin, bi karanîna nîşaneyên wekî puanên EPSS, gihîştin û bandora karsaziyê. Mînakî, heke kod qet fonksiyonek xeternak gazî neke, tîm divê wê pêşîniyê nedin. Pêşîniya hişmend a çarçoveyê alîkariya tîman dike ku bi aqilmendî tevbigerin, ne bi hişkî.
5. Hevkariyê pêş bixin, ne sûcdarkirinê
Di dawiyê de, DevSecOps bi qasî ku li ser kodê ye, li ser çandê jî girîng e. Li şûna ku sûcdariyan bidin an jî bi tiliyan nîşan bidin, tîm divê berpirsiyariyê parve bikin. Nirxandina demrast di pull requests an jî tomarên CI, digel têgihîştina pêşdebirên kontekstê, ewlehiyê vediguherîne werzîşek tîmê, ne barekî ji bo dergevanan.
Û ji bîr meke, ewlehî ne hewce ye ku bi tena serê xwe çêbibe. Ger pirs, ramanên te hebin, an jî tenê dixwazî li dora pirsgirêkên DevSecOps bigere, beşdarî civaka me ya li ser Daily.dev bibin. Em li vir in ku alîkariyê bikin, sohbet bikin û hevkariyê bikin.
Tevlî DevSecOps Xygeni Hub bibin
Bi pêşdebirên hevkar û pisporên ewlehiyê re têkilî daynin. Her tiştî bipirsin. Her tiştî fêr bibin.
Feydeyên DevSecOps
Ji bo gelek rêxistinan, veguherîna ji DevOps bo DevSecOps wekî gaveke taktîkî dest pê kir. Lêbelê, nirxa demdirêj a pejirandina prensîbên bingehîn ên DevSecOps hem stratejîk û hem jî pîvandî derketiye holê. Dema ku ewlehî zû û pir caran tê entegrekirin, feyde zêde dibin - bandorê li her tiştî dikin, ji kalîteya nermalavê bigire heya leza tîmê û amadebûna pabendbûnê.
Otomasyona DevSecOps piştrast dike ku ewlehî ne tenê qutiyek kontrolê ya denetimê an çareseriyek kêliya dawîn e. Ew dibe pêvajoyek domdar û pîvanbar ku di nav karûbarên we de cih digire - bi amûrên aqilmend ve tê hêzdar kirin û bi hevkariyê ve tê xurt kirin.
Li jêr feydeyên sereke yên ku tîmên pêşvebirin û ewlehiyê dema ku platformek DevSecOps-a baş-rêxistinkirî bikar tînin, tecrûbe dikin hene.
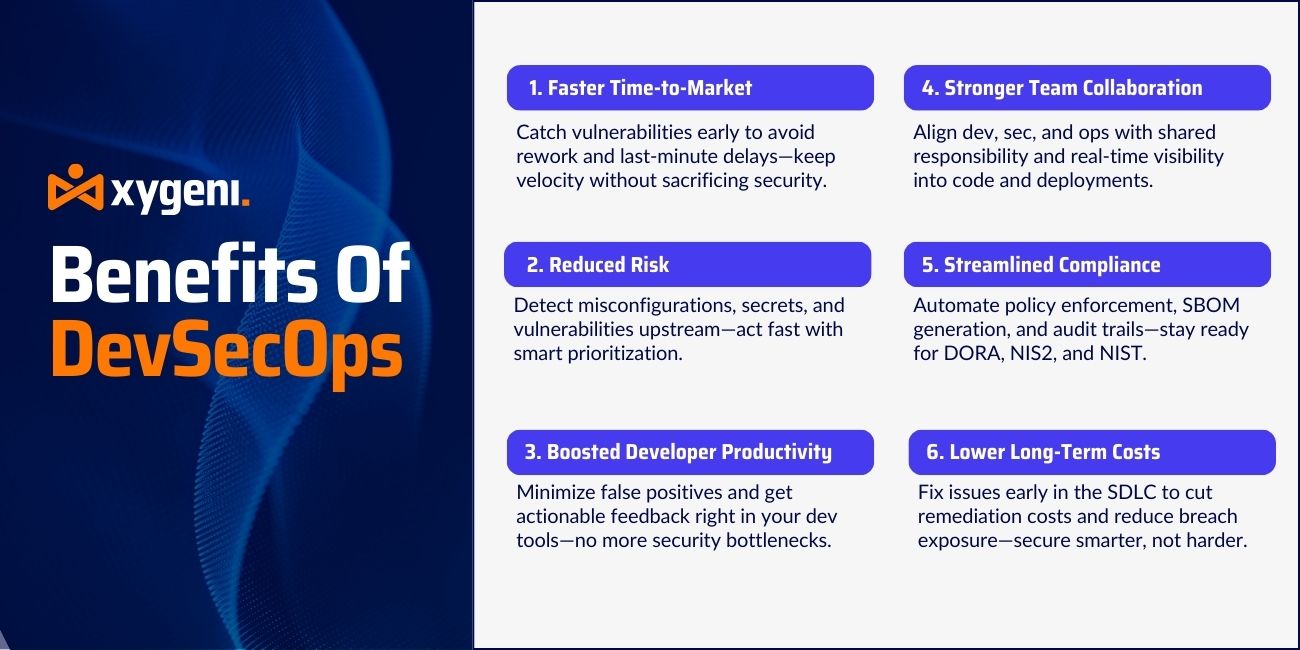
Dema Zûtir a Bazarê Bêyî Tawîz
Girtina lawaziyan di dema pêşveçûnê de, ne di dawiya wê de pipeline, tê vê wateyê ku tîm ji ji nû ve xebata biha û derengketinên kêliya dawî dûr dikevin. Ev yek leza ku DevOps di destpêkê de soz dabû diparêze, di heman demê de astengiyên ewlehiyê yên ku berê pê re dihatin ji holê radike.
Skenkirina berdewam di dema pull requests û ava dibe tê vê wateyê ku ewlehî êdî nebe asteng. Ew dibe kontrolek sivik ku piştgirîya lezê dike li şûna ku li dijî wê bixebite.
Kêmkirina Rîskê Bi Tesbîtkirina Zû
Lawazî, nehênî û mîhengên xelet di cih de erzantir û hêsantir têne çareserkirin dema ku ew li jor têne girtin. Analîza gihîştinê û puana EPSS vê yekê bêtir dibin, dengan parzûn dikin da ku tîm tenê li ser pirsgirêkên ku bi rastî dikarin werin bikar anîn tevbigerin.
Encam kêmtir eşkerekirina binpêkirinan û veguherînek ji kontrola zirara reaktîf bo rêveberiya rîska proaktîf e.
Berhemdariya Pêşdebiran a Baştirkirî
Nirxandinên ewlehiyê yên kevneşopî bi gelemperî pozîtîfên derewîn ên zêde û çalakiyên nezelal çêdikin. Platformek otomasyona DevSecOps a gihîştî wê deng kêm dike, bersivên têkildar li cihê ku pêşdebir jixwe dixebitin, di... de peyda dike. pull requests an jî tomarên CI.
Ev yek ezmûna pêşdebiran baştir dike, hesabdayînê ava dike, û nahêle ewlehî li ser hesabê hilberînê çêbibe.
Hevkariya Tîmê Pêşkeftî
DevSecOps ewlehiyê ji roleke dergevan vediguherîne fonksiyoneke hevpar. Pêşdebir çarçoveya ewlehiyê zû fam dikin. Tîmên ewlehiyê dibînin ka çi bi rastî tê bicîhkirin. Operasyon dikarin lihevhatin û yekparebûna pergalê bêyî ku radestkirinê hêdî bike, bicîh bînin.
Ew modela berpirsiyariya hevbeş di navbera her sê tîman de bawerî, zelalî û armancên hevgirtî ava dike.
Amadekariya Denetim û Pabendbûna Bi Hêztir
Çarçoveyên rêziknameyên nûjen, DORA, NIS2, û NIST SP 800-204D di nav wan de, hewce dikin ku kontrolên ewlehiyê yên venêrînbar, bicîhanîn û berdewam bin. Prensîbên DevSecOps bi rêya şopandina polîtîkayên ewlehiyê û bicihkirina wan di kontrola guhertoyê de rasterast piştgirî didin vê yekê.
Platformek DevSecOps mîna Xygeni otomatîk dike SBOM nifş, şopandina sepandina polîtîkayê li seranserê pipelines, û dîrokeke çareserkirina lawaziyan a berfireh digire, ji ber vê yekê denetim û bersivên rêziknameyî êdî ne tevliheviyek be.
Mesrefên Dirêj-Term Kêmtir
Rastkirina lawaziyek di destpêka demê de SDLC Mesrefa sererastkirina wê di hilberînê de an piştî binpêkirinê beşek ji mesrefê digire, û lêçûna kêmasiyek tenê çiqas derengtir were dîtin zêde dibe.
DevSecOps bi sepandina kontrol û dîtbarîyê ji roja yekem ve, bêyî ku xwe bispêre hejmareke mezintir a karmendan an nirxandinên destan ên derveyî, wan lêçûnan kêm dike.
Otomasyona DevSecOps: Pîvankirina Ewlehiyê Bêyî Hêdîkirinê
Otomasyon stûna bingehîn a her stratejiyeke DevSecOps a bi bandor e. Her çend prensîbên wekî "çep bizivire" û "ewlehî wekî kod" bingehê datînin jî, otomasyona DevSecOps e ku bi rastî van ramanan di pîvanek mezin de zindî dike. Bi gotineke din, otomasyon teoriyê vediguherîne pratîkê. Bêyî wê, tewra polîtîkayên ewlehiyê yên çêtirîn jî dikarin bi awayekî nelihevhatî werin sepandin, di bin zextê de werin paşguh kirin, an jî di nav paşketinên destan de werin veşartin.
Di heman demê de, jîngehên pêşveçûnê yên nûjen bi lez dimeşin - tîm her roj bi dehan an jî bi sedan guhertinan dişînin. Di bin wan şert û mercan de, xwe dispêrin kontrolên ewlehiyê yên destî bi tenê mezin nabe. Ev pêşwext e.cisçima platformek DevSecOps a bihêz ne tenê bikêrhatî ye, lê di heman demê de pêdivî ye jî.
Rola Otomasyonê di Ewlekariyê de SDLC
Otomasyon piştrast dike ku kontrolên ewlehiyê zû, pir caran û bi awayekî pêbawer çêdibin. Ev jî di nav xwe de digire:
- Analîza Berdewam a Berhevoka Nermalavê (SCA) di dema kodê de commits û ava dike
- Tesbîtkirina razên li her hookê Git an pull request
- Binesaziya wekî kod (IaC) berî dabînkirinê skenkirin
- Nirxandinên lawaziyê bi çarçoveya gihîştin û îstismarkirinê
- CVE-yên naskirî bi awayekî otomatîkî, li cihê ku gengaz be, werin sererastkirin
Bi bicihkirina van çalakiyan rasterast di nav CI/CD herikên kar, tîm dikarin ewlehiyê bicîh bînin standards bêyî ku çerxên radestkirinê werin qutkirin.
Ligor DevSecOps.org, armanc ew e ku ewlehiyê bi kar bînin "bi heman leza û pîvanê wekî pêşkeftin û operasyonan"—ne hêdîtir, ne cuda.
Çima Otomasyon bi Tena Serê xwe Têrê Nake
Her çend otomasyon kêşeyan ji holê radike jî, bê çarçove bi bandor nîne. Tîm hewce ne ku bizanin:
- Kîjan qelsiyên bi rastî jî dikarin werin bikaranîn?
- Ma pêkhateya bandordar bi rastî di dema xebitandinê de tê bikar anîn?
- Ma ev lawazî polîtîkayeke lihevhatinê binpê dike?
Vê ye platformên DevSecOps ên jîr mîna Xygeni derdikevin pêş. Bi hevberkirinê Pûankirina EPSS, analîza gihîştinê, û fîlterên bandora karsaziyêXygeni rê dide tîman ku li ser pirsgirêkên ku bi rastî girîng in bisekinin - ji holê rakirina westandina hişyariyê û kêmkirina deng.
Otomatîkkirin ji bo Leza û Rastbûnê
Berevajî amûrên kevn ên ku navnîşên dirêj ên hişyariyên bêfîltre çêdikin, DevSecOps-ên nûjen platforman rêbazek cerrahîtir bigirin. Bo nimûne, Xygeni otomatîk dike:
- Tesbîtkirina pakêtên şaşnivîsî an jî gumanbar
- Bicîhanîna qaîdeyên mîhengkirina ewle di CI de pipelines
- Astengkirina razên berî ku kod bigihîje şaxên sereke
- Pêşîniya CVE-yên bikêrhatî bi karanîna fîlterên dînamîk destnîşan bikin
- Çêkirina sererastkirinê pull requests—otomatîk
Ev şiyan piştgirî didin Prensîba DevSecOps tespîtkirina zû û çareserkirina bilez, di heman demê de baweriya pêşdebiran dide ku ew bi awayekî bêsedem nayên hêdîkirin.
🔧 Key Takeaway
Otomasyona DevSecOps ne tenê skankirina her tiştî ye - ew skankirina tiştên rast, di wextê rast de, bi çarçoveya rast e.
Encam? Parastineke domdar û rast-dem ku bi radestkirina nermalava we re diguhere, li gorî hewcedariyên pabendbûnê ye, û tîman hêzdar dike ku bêyî pirsgirêk ewle bimînin.
Di pêş de, em ê bibînin ka meriv çawa Platforma DevSecOps—bi taybetî Xygeni—van armancan bi taybetmendiyên yekbûyî, pêşdebir-pêşîn ên ku ji bo nûjen hatine çêkirin piştgirî dike pipelines.
Çawa Xygeni DevSecOpsên Pîvanbar û Dostane ji bo Pêşdebiran Çalak Dike
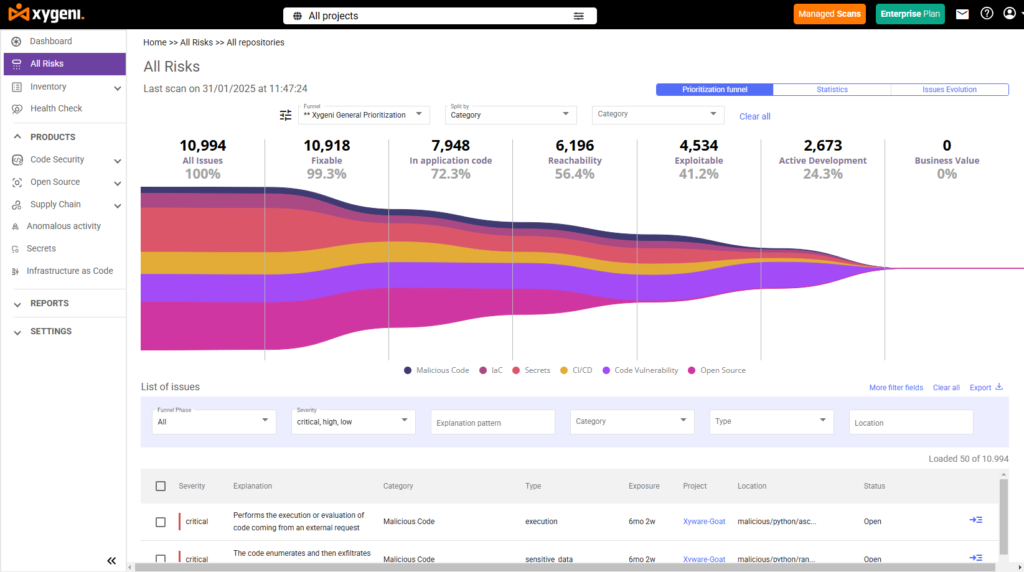
Stratejiyeke DevSecOps a serkeftî ne tenê bi zîhniyet û pêvajoyê ve girêdayî ye, lê di heman demê de bi Platforma DevSecOps hûn hildibijêrin ku wê bixin meriyetê. Platforma rast pira di navbera tîmên ewlehî û pêşvebirinê de çêdike - zelalî, otomasyon û leza bêyî ku rê li ber herikîna kar bigire peyda dike.
Xygeni bi taybetî ji bo piştgiriya vê modelê hatiye çêkirin. Ew ewlehiyê di her qonaxa SDLC—ji kodê bigire heta avakirin, bicihkirin û xebitandinê—da ku tîm karibin gefan zû tesbît bikin, bi aqilane pêşîniyê bidin û bixweber sererast bikin.
Taybetmendiyên Sereke yên ku Otomasyona DevSecOps Hêzê Dide
Ji bo ku prensîbên DevSecOps bixin pratîkê, Xygeni li seranserê zincîra dabînkirina nermalavê berfirehiyek berfireh peyda dike. Platform pêşkêş dike:
CI/CD Pipeline Pêxistinî
Xygeni bi sereke re entegre dibe CI/CD pergalên wekî GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins, û Azure DevOps. Di dema avakirinê de kontrolên ewlehiyê yên demrast pêk tîne û pull requests, ewlehiya shift-çepê ji roja yekem ve çalak dike.
Pull Request Skenkirin û Tesbîtkirina Nehêniyan
Automated pull request skankirin dibe alîkar ku kêmasî, raz û guhertinên xeternak werin tespîtkirin berî ew hatine yek kirin. Xygeni polîtîkayên nehêniyê rasterast li ser herikînên xebatê yên Git bicîh tîne - rijandina nîşanekan zû asteng dike.
Ev li gorî prensîba "Ewlehî wekî kod", misoger dike ku qaîdeyên ewlehiyê bixweber û bi awayekî domdar têne bicîhanîn.
Çerçoveya Gihîştin û Bikaranînê
Skenerên kevneşopî li ser her tiştî hişyariyê didin. Xygeni li gorî rîska rastîn qelsiyan parzûn dike bi karanîna van awayan:
- Rêvebiriya lawaziya puana EPSS ji bo pêşbînîkirina îhtîmala îstîsmarê
- Analîza gihîştinê ji bo destnîşankirina ka rêyên kodê yên qels bi rastî têne gazîkirin an na
Ev yek dihêle ku pêşdebir tenê li ser pirsgirêkên têkildar bisekinin - encamên ewlehiyê baştir bikin di heman demê de leza radestkirinê biparêzin.
Hêlînên Pêşîniyê û Çareserkirina Otomatîk
Tîmên ewlehiyê dikarin hêlînên pêşanîya dînamîk biafirînin ku giranî, îstîsmarkirin û bandora karsaziyê li hev dicivînin. Dûv re Xygeni bixweber çêdike pull requests ji bo çareserkirina pirsgirêkên naskirî, lezandina sererastkirinê û kêmkirina paşketinê.
Binesaziya wekî Kod û Build Security
Skenên Xygeni IaC (şablon) ji bo mîhengên xelet, çavkaniya avahiyê piştrast dike, û polîtîka-wek-kod li seranserê bicîh tîne SDLCEv yek piştrast dike ku binesaziyê hem dikare were kontrolkirin û hem jî lihevhatî ye.
Bi entegrasyonê avakirina sertîfîkayê, SBOM nifşê, û tespîtkirina gefên zincîra dabînkirinê, Xygeni her wiha berfirehiya DevSecOps ji qata sepanê wêdetir fireh dike.
Application Security Posture Management (ASPMNavenda Kontrolê ya DevSecOps
Her ku tîm bêtir amûrên ewlehiyê û herikînên kar bi kar tînin, zehmetî dibe dîtin û hevrêzkirin. Li vir e ku Xygeni's ASPM kapasîte tê de.
ASPM wekî tebeqeyek ewlehiyê ya yekgirtî kar dike ku dîtinên ji seranserê yekbûyî dike yek SDLC-giştî SCA, sir, IaC, CI/CD ewlehî û tespîtkirina anomalî. Ev daneyan di dîtinek helwestê ya yekane de normalîze dike da ku tîm bikaribin:
- Rîskan li gorî rewşê tespît bikin û pêşîniyê bidin
- Pirsgirêkên çaresernebûyî li gorî çavkaniyê bişopînin, pipeline, an jî yekîneya karsaziyê
- Dînamîk biafirîne dashboards ji bo pabendbûn û raporkirinê
- Têgihîştinên rîskê di nav amûrên bilêtfiroşiyê de entegre bikin (mînak, Jira)
Xygeni's ASPM alîkariya tîman dike dev ji şopandina hişyariyên qutkirî berdin û dest bi birêvebirina rewşa ewlehiyê ji platformek navendî û aqilmend bikin.
Ev rasterast bi hev re li hev dike Prensîbên DevSecOps ji otomasyon, hevkariyê, û balkişandina li ser bingeha rîskê - veguherandina ewlehiyê ji nirxandinên reaktîf bo dîsîplînek domdar, xuya û pîvandî.
Çima Pêşdebir û Tîmên Ewlehiyê Hem Serdikevin
Platformeke DevSecOps a gihîştî ne tenê diparêze - ew çalak dike.
- Pêşdebiran nerîn û şîroveyên PR-ê yên di rêzê de distînin ku ew dikarin li ser wan tevbigerin.
- Tîmên ewlehiyê ji rîska rastîn û helwesta pabendbûnê nêrînek distînin.
- Rêberên endezyariyê kêmtir kêşe, rîska kêmtir, û KPI-yên pîvandî digirin.
Bi kurtasî, Xygeni rê dide tîman ku Otomasyona DevSecOps bêyî ku lezbûnê tawîz bide, pêşcisîyon, an hevkariyê.
DevSecOps: Ji Tiştên Baş Ber Bi Dest Hene Berbi Ne-Guherbar
Guhertina ji DevOps bo DevSecOps ji pêşveçûnek çandî wêdetir e; ew pêdiviyek pratîkî ye. Ji ber ku zincîra dabînkirina nermalavê bi êrîşên sofîstîketir re rû bi rû ye, û zexta rêziknameyî zêde dibe, ewlehiyê di her qonaxa... SDLC êdî ne vebijarkî ye. Ew bingehîn e.
Otomasyona DevSecOps rêyek dide rêxistinan ku bi awayekî rasterast bi van pirsgirêkan re rû bi rû bimînin: ewlehiyê di nav karên pêşdebiran de bicîh bikin, rîskên rastîn bidin pêşiyê, û karên dubarekirî otomatîk bikin, da ku tîm bikaribin zûtir û ewletir, bi surprîzên kêmtir di dawiya çerxê de, radest bikin.
Xala sereke ev e: DevSecOps ne tenê înîsiyatîfek ewlehiyê ye, ew pirzêdekerek kalîteya hilberê, leza û berxwedanê ye.
Tîmên ku DevSecOps zû qebûl dikin:
- Koda bi kêm kêm kêmasiyên krîtîk û lawaziyan bişîne
- Beriya ku gef zêde bibin, zûtir bersivê bidin gefan
- Hevkariya nav-tîmî û berpirsiyariyê baştir bikin
- Bêyî ku di nav hewldana destan de bixeniqin, pabendbûnê bi dest bixin
Ewlehî niha karê her kesî ye, lê bi platformên mîna Xygeni, ne hewce ye ku ew wekî karekî zêde were hîskirin. Di şûna wê de, ew dibe tebeqeyek bênavber û otomatîk a pêvajoya radestkirina we, yek ku nermalava we, bikarhênerên we û karsaziya we diparêze.
Binêre ka ew di bihara xwe de çawa xuya dike pipeline.

Pirsên Pir tên Pirsîn ên DevSecOps: Bingehan Bibînin, Kûrtir Biçin
DevSecOps tê çi wateyê?
DevSecOps tê wateya Pêşveçûn, Ewlehî, û OperasyonEw rêbazek nûjen e ku ewlehiyê di her qonaxa çerxa jiyana pêşveçûna nermalavê de (ji plansazkirinê bigire heya kodkirin, ceribandin û bicihkirinê) bêyî ku radestkirinê hêdî bike, entegre dike.
Prensîbên DevSecOps çi ne?
Prensîbên DevSecOps ew pratîk in ku ewlehiyê dikin beşek ji pêşkeftina rojane ne ku deriyek dawîn be: veguheztina ewlehiyê ber bi çepê ve da ku pirsgirêk di dema nivîsandina kodê de werin girtin, ceribandina ewlehiyê ya berdewam li seranserê… CI/CD, nivîsandina polîtîkayê wekî kodê da ku qaîde bixweber û bi awayekî domdar bicîh werin, pêşanîdayîna dîtinan li gorî bikêrhatina rastîn li şûna ku her pirsgirêk wekî bi heman rengî lezgîn were dîtin, û pêşxistina berpirsiyariya hevpar di navbera pêşdebiran, ewlehî û operasyonan de li şûna modelek radestkirin û sûcdarkirinê.
Platforma DevSecOps çi ye?
Platforma DevSecOps çîna amûran e ku prensîbên DevSecOps di pîvanek mezin de dixebitîne, û kontrolên ewlehiyê yên wekî wan vedihewîne. SCA, tespîtkirina razên, IaC şopandin, û pêşîniya qelsiyan rasterast di nav de CI/CD pipelines û pull requests, da ku tîm bêyî ku radestkirinê hêdî bikin, bersivên ewlehiyê yên otomatîk û domdar werbigirin. DevSecOps bi xwe zîhniyetek e; platformek e ku wê zîhniyetê di nav dehên an sedan guhertinên kodê yên rojane de pratîk dike.
Metodolojiya DevSecOps çi ye?
Metodolojiya DevSecOps balê dikişîne ser otomatîkkirina ewlehiyê, veguheztina wê ber bi çepê ve, û veguherandina wê bo berpirsiyariyeke hevpar di navbera tîman de. Ew ceribandina berdewam, polîtîka-wek-kod, pêşanîya qelsiyan, û bersiva rast-dem pêş dixe, da ku ewlehî bibe beşek ji herikîna karê we, ne astengker.
Ez çawa dikarim DevSecOps fêr bibim?
Pirseke pir baş! Heke hûn nû dest pê dikin an jî dixwazin jêhatîyên xwe baştir bikin:
- Me vekin blog ji bo têgihîştin û baştirîn pratîkan
- Bikevin nav me belge ji bo rêberiya pratîkî
- Hemû yên me kontrol bikin çavkaniyên fêrbûnê to bi dawîtirîn bernameyên radestkirina ewle re agahdar bimînin
Pêkhateyên sereke yên DevSecOps çi ne?
Di bingeha xwe de, DevSecOps ev tiştan dihewîne:
- Otomasyona ewlehiyê (mînak, skankirin, ceribandin, polîtîka)
- CI/CD pêxistinî ji bo bicihkirina kontrolê di nav de pipelines
- Pêşîniyê bi kontekstê re (Pûanên EPSS, gihîştina gengaz, bandora karsaziyê)
- Çanda hevkarîyê pêşî di navbera Pêşvebirin, Sîgorte, û Operasyonan de
- Dîtina helwestê ji bo şopandina rîskê û bersivdayîna bilez
Bi hev re, ev pêkhate ewlehiyê pîvanbar, domdar û ji bo pêşdebiran-dostane dikin.
