





Binesaziya wekî Code security awayê sazkirin û birêvebirina binesaziyê ji hêla rêxistinan ve guhertiye, otomasyonê hêsantir kiriye û pêbaweriyê misoger kiriye. Lêbelê, bêyî Binesaziyê wekî pratîkên çêtirîn ên Kodê, IaC dikare xetereyên ewlehiyê biafirîne, wek mînak mîhengên xelet, pirsgirêkên lihevhatinê, û rûbirûbûna bi gefên sîber re. Ji bo kêmkirina van xetereyan, divê rêxistin bişopînin IaC security baştirîn pratîkên ku jîngehên ewr ji destpêkê ve diparêzin. Baştirkirin IaC security & IaC Ewlekariya sîber alîkariya binesaziyê dike ku bihêz bimîne, xetereyên êrîşê kêm dike, û polîtîkayên ewlehiyê bi pîvanek mezin bicîh tîne.
Çi ye IaC Security?
IaC security awayê sazkirin û birêvebirina binesaziyê ji hêla rêxistinan ve guhertiye, otomasyon û domdariyê kiriye standardLêbelê, bêyî Binesaziyê wekî pratîkên çêtirîn ên Kodê, IaC dikare xetereyên ewlehiyê yên cidî biafirîne, wek mînak mîhengên xelet, pirsgirêkên lihevhatinê, û rûbirûbûna gefên sîber. Ji ber vê yekê, jêrîn IaC security Ji bo parastina jîngehên ewr ji lawaziyan, pratîkên çêtirîn girîng in.
A baş plankirî IaC security rêbaz ji otomatîkkirina bicihkirinan bêtir tiştan dike. Ew dîtbarî baştir dike, qaîdeyên ewlehiyê bicîh tîne, û pêşî li guhertinên nepejirandî digire ku dikarin jîngehên ewr bixin xetereyê. Wekî din, lêzêdekirina IaC security & IaC Ewlekariya sîber di nav karên DevOps de dihêle ku tîman bi awayekî çalak qelsiyan bibînin, daneyên hesas biparêzin, û xetera êrîşên ji ber binesaziya xelet-mîhengkirî kêm bikin.
Enstîtuya Neteweyî ya Standardû Teknolojiyê (NIST) Binesaziyê wekî Code security wekî pratîka birêvebirin û sazkirina binesaziya IT-ê bi rêya otomasyona li ser bingeha kodê, piştrast dike ku mîheng domdar û ji nû ve hilberandina wan hêsan e. Ji ber vê yekê, şopandina pratîkên çêtirîn ên Binesaziyê wekî Kod alîkariya pargîdaniyan dike ku valahiyên ewlehiyê kêm bikin, lihevhatinê bicîh bînin. standards, û di tevahiya pêvajoya sazkirinê de polîtîkayên ewlehiyê yên bihêz biparêzin.
IaC Security Practice Best
Ew Rewşa Binesaziyê ya 2024 wekî Kod (IaC) Raport ewlehiyê wekî yek ji pirsgirêkên sereke yên ku rêxistin dema birêvebirina binesaziya ewr pê re rû bi rû dimînin destnîşan dike. Ji ber vê yekê, divê şîrket pratîkên çêtirîn ên Binesaziyê wekî Kod bipejirînin da ku rîskên ji mîhengên xelet, binpêkirinên pabendbûnê û qelsiyên ewlehiyê kêm bikin. Bi heman awayî, OWASP peyda dike rêwerzên bingehîn ji bo entegrekirina baştirîn pratîkên ewlehiyê di Çerxa Jiyana Pêşvebirina Nermalavê de (SDLC), alîkariya rêxistinan dike ku rîskên ji mîhengên neewle û bicihkirinên xelet kêm bikin.
Kontrolên Ewlehiyê li seranserê IaC Doz
Ji bo xurtkirina IaC securitykontrolên ewlehiyê divê di her qonaxa pêşveçûnê de werin bicîh kirin, pipeline. Li şûna ku li benda vekolînên piştî bicihkirinê bimînin, tîm divê lêkolînan bikin IaC şablonên ji bo qelsiyên berî bicihkirinê da ku kêmasiyên ewlehiyê zû werin girtin. Bi girtina vê rêbaza pêşîlêgirtinê, rêxistin dikarin bi girîngî baştir bibin IaC ewlehiya sîber û pêşîlêgirtina misconfigurations ji her demê gihîştina hilberînê.
Misogerkirina Neguhêrbariya Binesaziyê
Yek ji yên herî bi bandor IaC security baştirîn rêbaz ew e ku em piştrast bin ku binesaziya piştî bicihkirinê neguherbar dimîne. Bi gotineke din, gava çavkaniyek tê peyda kirin, divê ew neyê guhertin. Bi parastina neguherbariyê, rêxistin dikarin:
- Xetera guherîna mîhengê kêm bike, ku pir caran dibe sedema qelsiyên ewlehiyê.
- Guhertinên bê destûr asteng bike, piştrast kirin binesaziya wê domdar dimîne.
- Binesaziyê xurt bikin wekî Code security bi sînordarkirina rûberên êrîşê.
Kontrola Versiyon û Şopa Denetimê
Kontrola versiyonê roleke girîng dilîze IaC security & IaC ewlehiya sîber. Ne tenê her guhertina binesaziyê dişopîne, lê di heman demê de piştrast dike ku hemî guhertin têne nirxandin, tomar kirin û pejirandin. Wekî din:
- Parastina şopa denetimê dihêle ku tîman heke pirsgirêkên ewlehiyê derkevin holê zû vegerin mîhengên ewle.
- Kontrola guhertoyan dibe alîkar ku pêşî li guhertinên nedestûrdar were girtin, û xetera mîhengkirinên xelet kêm bike.
- Bi karanîna Git û amûrên guhertoyên binesaziyê, şopandina hemî guhertinên kod û polîtîkayê misoger dike.
Prensîba Îmtiyaza Herî Kêm (PoLP) Bicîh Bike
Sînordarkirina mafên gihîştinê wekî pratîka çêtirîn a Kodê binesaziyek krîtîk e ku pêş dixe IaC security baştirîn pratîk. Bi parastina prensîba îmtiyaza herî kêm (PoLP), rêxistin dikarin:
- Kêmkirina rîskên ewlehiyê bi rêya piştrast kirin tenê bikarhênerên destûrdar dikarin binesaziyê biguherînin.
- Destûrên zêde sînordar bikin, xetera guhertinên qezayî an jî xerabkar kêm bikin.
- Bi tevahî xurt bike IaC security bi sepandina kontrolên gihîştinê yên hişk ên li ser bingeha rolê.
Çavdêriya Berdewam û Analîza Statîk Bicîh Bikin
Ji bo parastinê IaC security Li gorî baştirîn pratîkan, rêxistin divê amûrên analîza statîk û çavdêriya domdar entegre bikin da ku qelsiyên berî bicihkirinê nas bikin.
- Skenên analîza statîk IaC skrîptên ji bo kêmasiyên ewlehiyê, binpêkirinên lihevhatinê, û mîhengên xelet.
- Çavdêriya demrast guhertinên binesaziyê yên nedestûrdar tespît dike, piştrast kirin Polîtîkayên ewlehiyê yên ku tên sepandin berdewam dikin.
- Amûrên otomatîk ên wekî Snyk, Checkov, an Terrascan dibin alîkar ku ewle bin IaC şablonan berî ku ew bikevin hilberînê.
Skenkirina Wêneyê Konteynerê
Gelek pratîkên çêtirîn ên Infrastructure as Code ji mîhengan wêdetir diçin hawîrdorên konteyniran, ku wêneyên ne ewle xetereyên ewlehiyê çêdikin. Yekkirina skankirina wêneyên konteyniran di nav IaC security Alîkariya baştirîn pratîkan dike:
- Nasîna nermalava kevnar an qels di nav wêneyên konteynerê de.
- Berî belavkirina wêneyan, tespîtkirina razên kodkirî yên hişk û malwareyên potansiyel.
- Piştrastkirin bi skankirina wêneyan bi amûrên wekî Dagda, Clair, Trivy, û Anchore veavakirinên ewle peyda bikin.
Bi entegrasyonê ewlehiya konteynerê li IaC bi herikînên kar re, tîm dikarin pêşî li mîhengên xelet bigirin ku jîngehên ewr li ber êrîşan vedikin.
CI/CD Pipeline Security û Raporkirina Hevgirtî
Bicîhkirina ewlehiyê di nav CI/CD pipelines ji bo pêdivî ye IaC security baştirîn pratîk. Ev rêbaz misoger dike:
- Ji bo her guhertina kodê kontrolên ewlehiyê otomatîk bikin.
- Piştrast bike ku pabendbûn bi berdewamî tê sepandin, bêyî ku xwe bispêre vekolînên destî.
- Dîrokek lihevhatinê biparêzin da ku pirsgirêkên ewlehiyê zûtir bişopînin û çareser bikin.
Amûrên mîna Jenkins, GitHub Actions, û GitLab CI/CD kontrolên ewlehiyê rasterast di pêşveçûnê de entegre bikin pipelines. Wekî din, platformên mîna DefectDojo û OWASP Glue têgihîştinên ewlehiyê di yekane de kom dikin. dashboard, şopandin û çareserkirina lawaziyên li seranserê bicihkirinên binesaziyê hêsantir dike.
Îmzekirina Berheman ji bo Yekparebûn û Jêderkê
Ji bo misogerkirina yekparçeyiya IaC di mîhengan de, rêxistin divê îmzekirina hunerî wekî beşek ji pratîkên çêtirîn ên Binesaziya xwe wekî Kod bicîh bînin. Ev rêbaz:
- Destwerdana di navbera avakirin û dema xebitandinê de asteng bike.
- Berî bicihkirinê rastbûna pêkhateyên binesaziyê verast bikin.
- Ji bo bicîhanîna mekanîzmayên îmzekirina ewle, amûrên çavkaniya vekirî yên mîna TUF (The Update Framework) bikar bînin.
Îmzekirina hunerî piştrast dike ku tenê mîhengên binesaziyê yên pêbawer û pejirandî têne bikar anîn, xetera êrîşên zincîra dabînkirinê li ser kêm dike. IaC şandin.
Çima Vana IaC Security Baştirîn Pratîk Girîng in
Bi şopandina van Binesaziyê wekî baştirîn pratîkên Kodê, rêxistin dikarin:
- Pêşî li mîhengên xelet ên ewlehiyê bigirin ku jîngehên ewr li êrîşan vedikin.
- Serrastkirin IaC security & IaC ewlehiya sîber bi rêya kêmkirina rîska proaktîf.
- Bi analîza statîk û bicîhanîna ewlehiyê otomatîk bikin û CI/CD entegrasyona ewlehiyê.
- Piştrast bike ku binesaziya ewr lihevhatî, berxwedêr û li hember destwerdanê parastî dimîne.
Bicîhkirina ewlehiyê di nav IaC ji destpêkê ve tenê rê ye ku kontrolê biparêzin, pêşî li binpêkirinan bigirin, û piştrast bikin ku binesaziya di tevahiya çerxa jiyana xwe de ewle dimîne.
Xygeni's IaC SecurityPlatforma Hemû-di-Yek ji bo Binesaziyê wekî Pratîkên Çêtirîn ên Kodê
Her ku rêxistin bi awayekî zêdetir Binesaziyê wekî Kod qebûl dikin (IaC) ji bo otomatîkkirina binesaziya ewr, xetereyên ewlehiyê berdewam zêde dibin. Bêyî IaC security baştirîn pratîk, mîhengên xelet, razên eşkerekirî, û girêdayîbûnên lawaz kêmasiyên ewlehiyê yên cidî diafirînin. Ji ber vê yekê, divê şirket entegre bibin IaC tedbîrên ewlehiya sîber ji bo parastina jîngehên ewr ji destpêkê ve. Bi vê yekê di hişê xwe de, Xygeni platformek hemî-di-yek peyda dike ku piştrast dike ku binesaziyê ji kodê heya ewr berxwedêr, lihevhatî û ewle dimîne.
Tesbîtkirin û Pêşîlêgirtina Mîhengên Çewt ên Cloud di IaC Security
Bê guman, mîhengên xelet yek ji sedemên sereke yên bûyerên ewlehiya ewr dimînin. Ji ber vê yekê, tîmên ewlehiyê hewceyê amûrên ku berî bicîhkirinê rîskan nas dikin û kêm dikin in. Ji ber vê yekê Xygeni bi berdewamî sken dike. Terraform, Avakirina Ewr, Kubernetes, Bicep, û şablonên ARM, piştrast kirin jîngehên ewr bi rêbazên çêtirîn ên Kodê yên Binesaziyê dişopînin. Bi otomatîkkirina bicîhanîna ewlehiyê, Xygeni rê dide rêxistinan ku:
- Astengkirina hilanîna xelet mîhengkirî, destûrên IAM-ê yên zêde, û komên ewlehiyê yên eşkerekirî asteng bike.
- Bi astengkirina mîhengên binesaziyê yên xeternak, pabendbûnê misoger bikin.
- Nirxandinên ewlehiyê yên destî kêm bikin, di heman demê de karîgeriyê baştir bikin IaC security pratîkên çêtirîn.
Ewlekariya Veşartî: Parastina Daneyên Hesas di IaC
Agahiyên pêbawer ên bi kodên hişk di IaC skrîpt jîngehên ewr ji bo gihîştina bêdestûr eşkere dikin. Di encamê de, rêxistin divê tedbîrên zêde bigirin da ku binesaziya xwe ewle bikin. Ji bo çareserkirina vê pirsgirêkê, Xygeni's çareseriya ewlehiya veşartî piştrast dike ku daneyên hesas ji hêla:
- Berî bicihkirinê, depoyan ji bo razên kodkirî yên hişk dişopîne.
- Astengkirina neewle commits in CI/CD pipelines ji bo pêşîgirtina li derketina bawernameyan.
- Hişyarkirina tîmên ewlehiyê di wextê rast de ji bo kêmkirina gefan berî ku ew zêde bibin.
Bi entegrasyonê IaC security pratîkên herî baş, rêxistin xetereyek ewlehiyê ya krîtîk ji holê radikin ku êrîşkar pir caran jê sûd werdigirin.
Giştane IaC Piştgiriya Çarçoveyê ji bo Ewlekariya Pêşkeftî
Ji bo baştirkirina ewlehiyê li seranserê jîngehên pir-ewr û hîbrîd, Xygeni lihevhatina çarçoveyek berfireh pêşkêş dike. Li gorî vê, Xygeni piştgirî dide:
- Terraform - Dabînkirina li seranserê AWS, Azure, û GCP ewle dike.
- Kubernetes û Docker - Qelsiyên di mîhengên Kubernetes û jîngehên konteynerkirî de tespît dike.
- Şablonên Bicep û ARM - Mîhengên xelet di Microsoft Azure de destnîşan dike.
- CloudFormation - Polîtîkayên ewlehiyê ji bo binesaziya AWS-ê otomatîk dike.
Ji ber ku Xygeni gelek çarçoveyan ewle dike, rêxistin qezenc dikin ewlehiya domdar li seranserê binesaziyên ewr ên cihêreng.
Bicîhanîna Siyaseta Ewlehiyê ya Otomatîk li IaC Workflows
Ji ber ku kontrolên ewlehiyê yên destî gelek dem digirin, lêzêdekirina IaC security baştirîn pratîkên di pêşveçûnê de pipelines pir girîng e. Ji bo ku pêvajo hêsantir bibe, Xygeni bixweber sepandina polîtîkayê bi rêya van rêbazan pêk tîne:
- Berî bicihkirinê, tespîtkirina lawaziyan, mîhengên xelet, û binpêkirinên pabendbûnê.
- Astengkirina rîskên ewlehiyê di nav de CI/CD pipelines, rê li ber gihîştina binesaziya neewle bo hilberînê digire.
- Pêşkêşkirina bersiva tavilê ji pêşdebiran re, alîkariya wan dike ku zû mîhengên xelet rast bikin.
Bi vî awayî, tîmên ewlehiyê dikarin ewlehiyê teşwîq bikin IaC ewlekariyê cyber tedbîrên bêyî ku rê li ber herikîna karên pêşveçûnê bigire.
Skenkirina Wêneya Konteynerê ji bo IaC Ewlekariya Cyber
Ji ber ku gelek IaC bicihkirin li ser jîngehên konteynerkirî disekinin, wêneyên ne ewle pir caran xetereyên veşartî tînin holê. Ji ber vê yekê, skankirina wêneyên konteyner roleke girîng dilîze. misoger kirin IaC security baştirîn pratîk. Xygeni skankirina pêşketî bi van re entegre dike:
- Wêneyên Docker ji bo nermalava kevnar û qelsiyên wê analîz bikin.
- Malware, mîhengên xelet, û qelsiyên ewlehiyê di jîngehên konteynerkirî de tespît bikin.
- Bi piştrastkirina Binesaziyê, belavkirina wêneyên neewle asteng bike Code security baştirîn pratîk têne şopandin CI/CD pipelines.
Bi entegrekirina ewlehiya konteynerê di nav de IaC bi rêya herikînên kar, tîm rê li ber mîhengên xelet digirin ku jîngehên ewr li ber êrîşan vedikin.
PêşîlêgirtinFermanên Xerabkar û Êrîşên Zincîra Dabînkirinê li IaC
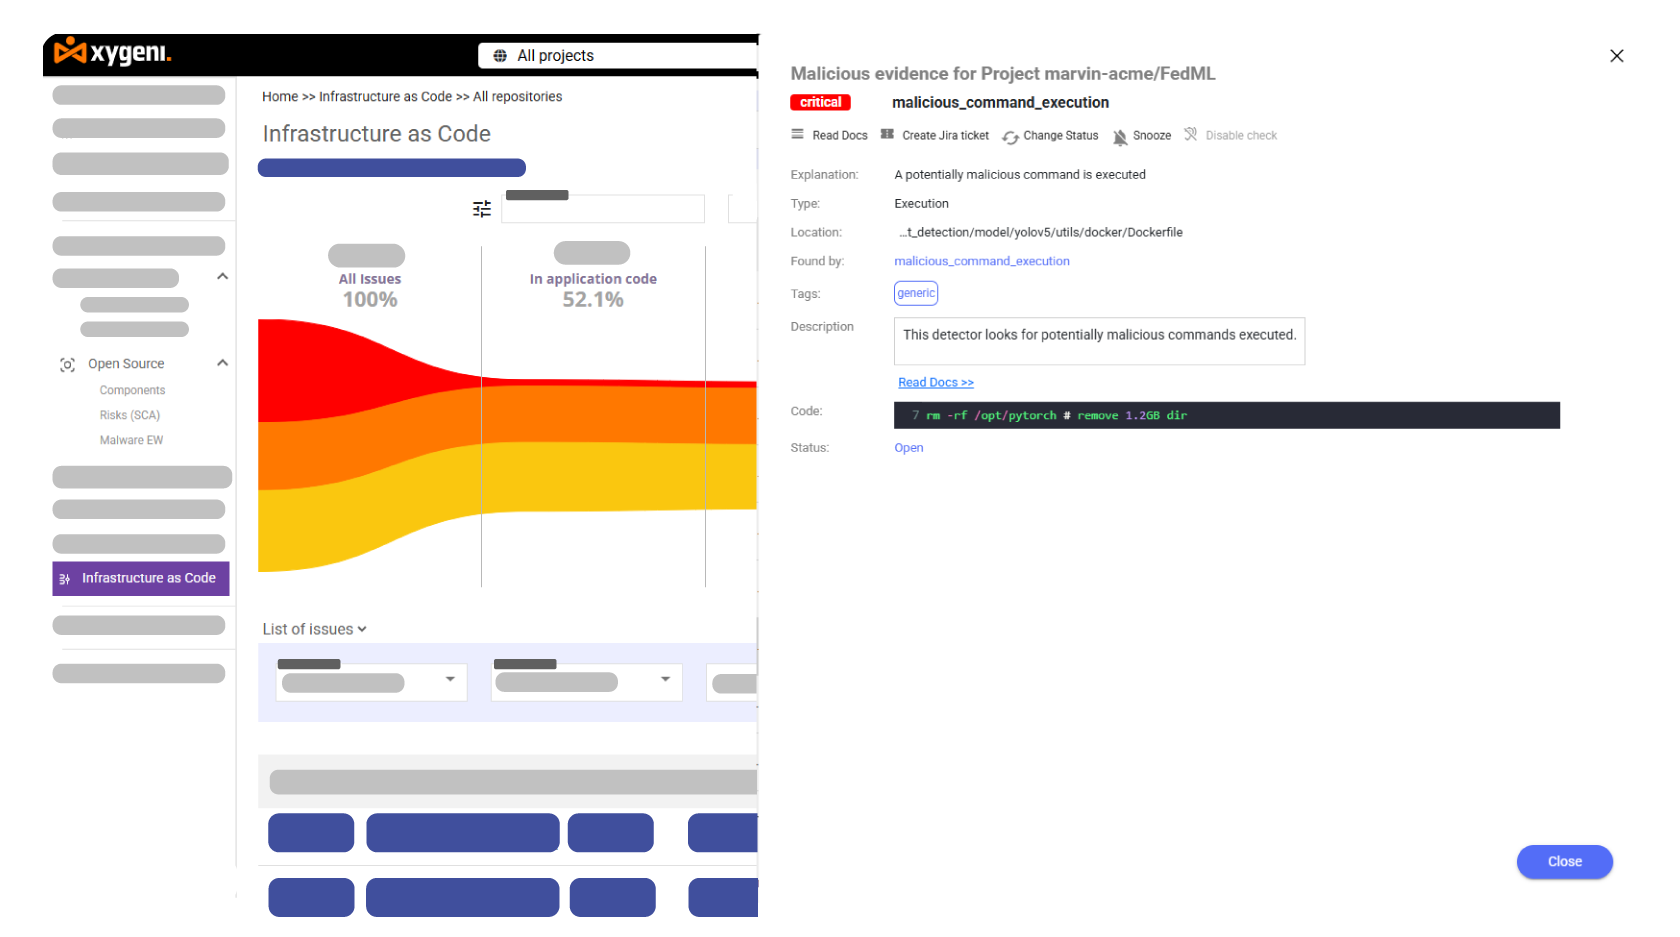
Kevneşop IaC security amûr pir caran winda dibin fermanên xerabkar û gefên zincîra dabînkirinê di nav skrîptên binesaziyê de veşartî ye. Lêbelê, Xygeni ewlehiyê bi van awayan xurt dike:
- Tesbîtkirina fermanên ne destûrdar ên ku deriyên paşîn didin çêkirin.
- Astengkirina tevliheviya girêdayîbûnê û derzîkirina pakêtên xerabkar.
- Pêşîgirtina li destwerdana mîhengên binesaziyê bi rêya verastkirinê yekparebûna berhemê.
Di encamê de, rêxistin vektorên êrîşa veşartî berî ku bandorê li ewlehiya binesaziyê bikin ji holê radikin.
Çavdêriya Berdewam û Parastina Gefên Demrast
Ji bo wêdetir biçin standard tespîtkirina lawaziyan, Xygeni têgihîştinên ewlehiyê yên demrast peyda dike. Bi taybetî, Xygeni tîmên ewlehiyê dihêle ku:
- Naskirin lawaziyên xetereya bilind bi saya analîza gihîştinê.
- Guhertinên binesaziyê bişopînin da ku guhertinên nedestûrdar tespît bikin.
- Bikaranîn îstîxbarata tehdît dike ji bo pêşîgirtina li êrîşan berî ku ew zêde bibin.
Bi lêzêdekirinê IaC security Bi rêbazên çêtirîn, tîm dikarin ewlehiyê baştir bikin û rîskan berî bicihkirinê kêm bikin.
Çima Xygeni Hilbijartina Herî Baş e ji bo IaC Security
Berevajî kevneşopî IaC security amûrên, Xygeni peyda dike:
- Bicîhanîna otomatîkî ya Binesaziyê wekî baştirîn pratîkên Kodê ji bo pêşîgirtina li mîhengên xelet.
- Pêşveçû ewlehiya razên ji bo jiholêrakirina xetereyên bawernameyên eşkerekirî.
- Skenkirina wêneya konteynerê ji bo ewlekirina sepanên ewr-native.
- Piştgiriya tevahî ji bo Terraform, Kubernetes, Docker, Bicep, û CloudFormation.
- Çavdêriya berdewam bi nihêrînên ewlehiyê yên di dema rast de ji bo jîngehên ewr.
Binesaziya xwe bi Xygeni's ewle bikin IaC Security Practice Best
Ji ber ku rîskên ewlehiyê bi berdewamî pêşve diçin, rêxistin divê Binesaziyê wekî pratîkên çêtirîn ên Kodê di pêvajoyên pêşkeftina xwe de entegre bikin. Ji ber vê sedemê, Xygeni platformek hemî-di-yek pêşkêşî dike ji bo IaC security & IaC ewlehiya sîber, piştrast dike ku jîngehên ewr ji pêşkeftinê heta bicihkirinê parastî dimînin.
Bi polîtîkayên ewlehiyê yên otomatîk, çavdêriya berdewam û tespîtkirina malware, Xygeni alîkariya rêxistinan dike ku bicîh bînin IaC security baştirîn pratîkan ji bo jiholêrakirina xetereyên ewlehiyê berî ku ew bandorê li hilberînê bikin.
Îro binesaziya xwe ya ewr biparêzin. Ji bo fêrbûna ka Xygeni çawa pratîkên çêtirîn ên Binesaziyê wekî Kodê ji pêşvebirinê heta bicîhkirinê ewle dike, bi me re têkilî daynin.