






Analîza koda çavkaniya statîk yek ji rêbazên herî bibandor e ji bo avakirina nermalava ewle ji roja yekem ve. Bi şopandina kodê berî bicîhkirinê, ev celeb analîza koda çavkaniyê alîkariya pêşdebiran dike ku pirsgirêkên wekî derzîkirina SQL, XSS, û razên kodkirî zû, pir caran rasterast di IDE an de bibînin CI/CD pipeline. Bi rast amûrên analîzkirina koda çavkaniyê, tîm dikarin lawaziyan berî ku ew bigihîjin hilberînê bigirin, û bêyî ku radestkirinê hêdî bikin, rîskê kêm bikin.
Ev rêbaza proaktîf ne tenê baweriya pêşdebiran zêde dike, lê di heman demê de alîkariya tîmên ewlehiyê dike ku bicîh bînin standardwek e 10 Top OWASP or Rêbernameyên NIST bêyî ku berdanan hêdî bike. Analîza statîk, ku di nav herikên xebatê yên DevSecOps de hatiye entegrekirin, ewlehiya shift-çepê piştgirî dike di heman demê de kodkirina ewle dike beşek ji rûtîna pêşkeftina normal.
Wekî din, pêwîstî acil e. ENISA rapor dike ku gelek binpêkirinên nûjen ji kodên ne ewle çêdibin, ji ber vê yekê tespîtkirina kêmasiyan zû ne vebijarkî ye, lê girîng e.
🔧TL;DR: Analîza Koda Çavkaniya Statîk Bi Hêsan Hatî Çêkirin
- Ew çi ye: Rêbazek ji bo girtina çewtî û kêmasiyên ewlehiyê di koda çavkaniya we de berî ku ew bixebite, ku jê re jî tê gotin SAST.
- Whyima girîng e: CISA dibêje ku ji %50 zêdetir pirsgirêkên ewlehiyê di kodê de dest pê dikin. Dîtina wan zû demê teserûf dike û xetereyê kêm dike.
- Çawa dixebite: Koda we ji bo qalibên qelsiyên naskirî û xeletiyên mentiqî dişoxile.
- Tiştê ku digire: Derzîkirina SQL, XSS, razên kodkirî yên hişk, API-yên neewle, û hêj bêtir.
- Li ku derê tê de cih digire: Rasterast di IDE-ya we de dixebite an jî CI/CD pipeline- ne hewce ye ku hûn rêbaza xebitandinê biguherînin.
- Xelat: Piştgirîya pratîkên shift-çepê dike, bi OWASP/NIST re li hev dike, û kodkirina ewle ji destpêkê ve otomatîk dike.
2. Analîza Koda Çavkaniya Statîk çi ye?
Ferhenga Xygeni
Analîza Koda Çavkaniya Statîk çi ye?
Analîza koda çavkaniya statîk pêvajoya nirxandina koda nermalavê ye bêyî ku ew were bicîhanîn da ku di destpêka pêşveçûnê de xeletî, qelsiyên ewlehiyê û pirsgirêkên kalîteya kodê werin destnîşankirin. Ew alîkariya tîman dike ku kêmasiyên berî ku ew bigihîjin hilberînê bigirin.
Analîza koda çavkaniya statîk tê wateya nirxandina koda serîlêdana we bêyî ku bi rastî wê bixebitîne. Berevajî ceribandina dînamîk (ku tevgerê di dema xebitandinê de kontrol dike), ev teknîk koda çavkaniya "di dema bêhnvedanê de" analîz dike, bi gelemperî di dema pêşvebirinê de an jî wekî beşek ji CI. pipelineEw yek ji rêbazên herî pêbawer e ji bo girtina pirsgirêkên ewlehiyê di destpêka çerxa jiyana nermalavê de.
Armanc ew e ku kêmasiyên mentiqî, qalibên neewle, û binpêkirinên pratîkên kodkirina ewle, wekî têketina nepaqij, razên bi kodên hişk, an karanîna API-ya xeternak werin dîtin. Ev pirsgirêk bixweber têne nîşankirin, ku alîkariya pêşdebiran dike ku wan çareser bikin berî ku ew bigihîjin hilberînê.
Şaxek taybetî ya vê yekê Testa Ewlehiya Serlêdana Statîk e (SASTHer çend amûrên analîzkirina koda çavkaniya giştî dikarin kalîteya kodê û domdariya wê kontrol bikin jî, SAST tenê li ser ewlehiyê disekine. Ev amûr koda weya xwe dişopînin, ne girêdayîbûnên çavkaniya vekirî, û pir caran rasterast bi IDE an jî CI/CD pipelines.
Dema ku hûn analîza koda çavkaniya statîk di xebata xwe ya rojane de bicîh dikin, hûn bi xweber nermalava ewle ava dikin, bêyî ku pêşveçûnê hêdî bikin.
3. Çima Analîza Koda Çavkaniya Statîk Girîng e
Her ku hûn pirsgirêkek ewlehiyê zûtir bibînin, çareserkirina wê erzantir dibe. Analîza koda çavkaniya statîk ji we re dibe alîkar ku hûn vê yekê bikin - bi derxistina koda xeternak berî ku ew bixebite. Li gorî ENISA û CISA, ser %50ê qelsiyên nermalavê yên ku tên bikaranîn di kodê bixwe de dest pê dikinEv yek tespîtkirina zû ne tenê alîkar e, lê girîng e.
Ferz bike ku pêşdebir ji bîr dike ku têketina bikarhêner li ser login form. Ew şaşiya piçûk dikare bibe sedema rewşek cidî. SQL injection an jî nivîsandina cross-malperê (XSS) lawazî. Lê bi amûrên analîzkirina koda çavkaniyê yên ku di IDE an CI-ya we de hatine hilanîn pipeline, ew pirsgirêk zû tê tespîtkirin—gelek berî ku kod were şandin.
Her ku pêşveçûn leztir dibe û zincîrên dabînkirinê tevlihevtir dibin, xetereyên wekî API-yên ne ewle, razên eşkerekirî û fonksiyonên kevnar bi destan zehmettir dibin ku werin tespît kirin. Analîza koda çavkaniyê van kontrolan otomatîk dike, alîkariya tîman dike ku bêyî hêdîbûnê pêşde bimînin.
Hê bêtir, analîza statîk piştgiriyê dide hewldanên lihevhatinê bi standardmîna OWASP Top 10, NIST 800-53, û ISO/IEC 27001. Dema ku hûn ewlehiyê dikin beşek ji pêvajoya pêşdebirina xwe ya rojane, hûn bûyeran kêm dikin, demê xilas dikin, û ji bo denetimê amade dimînin.
4. Analîza Koda Çavkaniya Statîk Çawa Dixebite
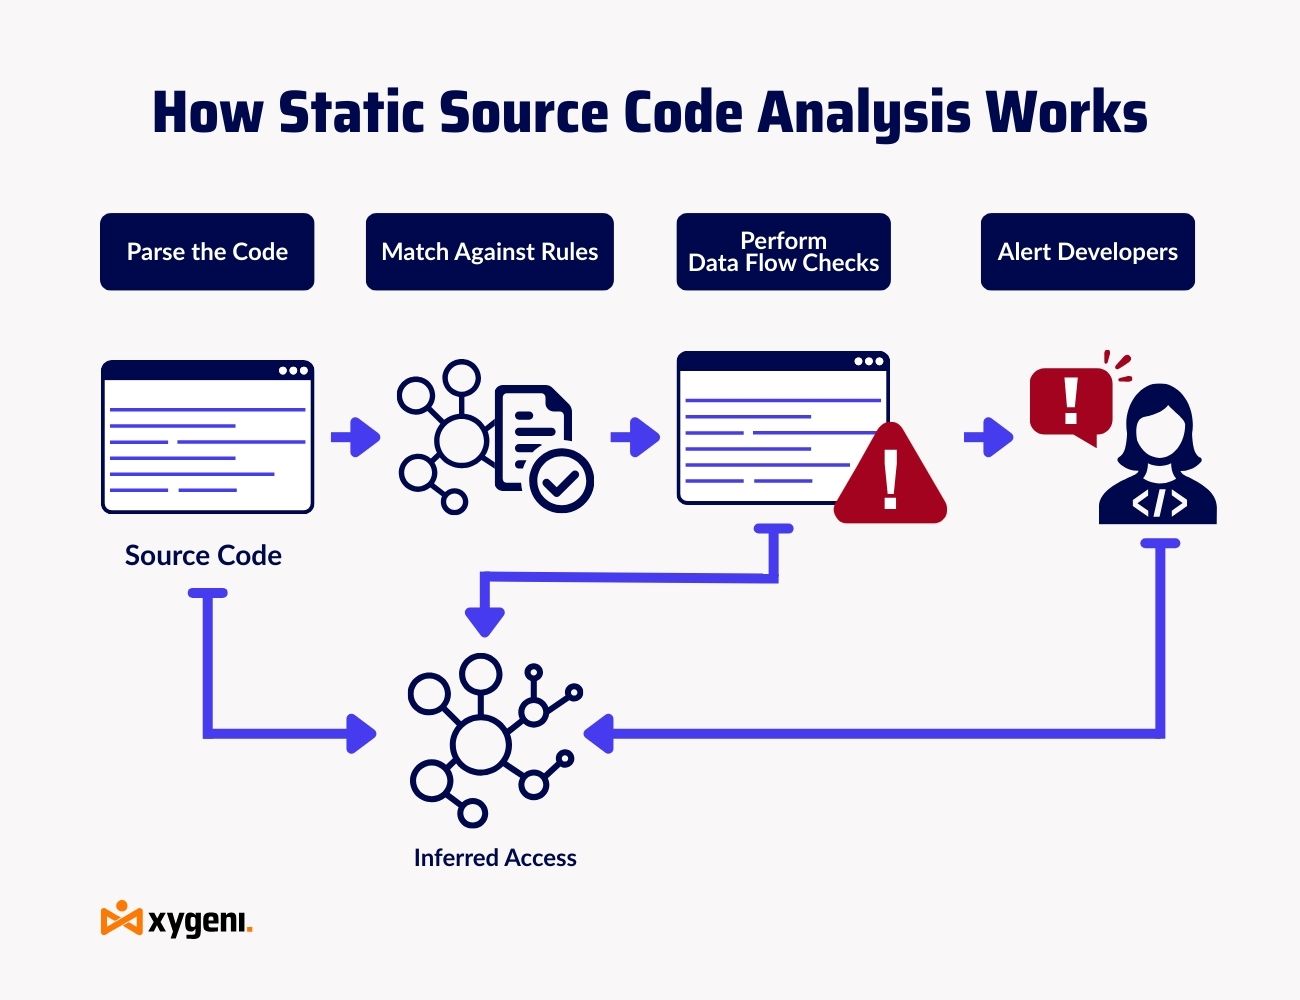
Analîza koda çavkaniya statîk wekî nirxandinek ewlehiyê ya li ser oto-pîlotê bifikirin. Her gava ku hûn kodê dinivîsin an dişînin, ew li paşperdeyê dixebite da ku xeletiyan zû bigire.
Li vir piraniya amûrên analîzkirina koda çavkaniyê çawa dixebitin hene:
- Şirovekirina Codebase
Ev amûr pelên te dixwîne û dareke rêzimanî ya abstrakt (AST) ava dike da ku mantiq û avahiya koda te fam bike. - Lihevhatina Qaliban û Kontrolkirina Qaîdan
Bi karanîna rêzikên wekî OWASP an CWE, ew li qalibên xeternak, wekî têketinên nepaqijkirî an fonksiyonên krîptografîk ên neewle digere. - Analîza Herikîna Daneyan
Amûrên pêşketî dişopînin ka daneyên çawa di kodê we de diçin û tên, kontrol dikin ka nirxên hesas (mînak, şîfre, nîşanekan) têne eşkerekirin an bi xeletî têne bikar anîn. - Hişyarî û Çareserkirin
Dema ku pirsgirêk têne dîtin, ew bi puanên giraniyê û pêşniyarên çareseriyê têne nîşankirin, rasterast di IDE, CI-ya we de. dashboard, an pull requests.
Analîza koda çavkaniya statîk dikare rêzek berfireh ji pirsgirêkan tespît bike:
- Rîskên derzîkirina SQL
- Nivîsandina navmalperê (XSS)
- Agahiyên pêbawer ên bi kodên hişk
- API-yên kevnar an ne ewle
- Valahiyên pejirandina têketinê
- Kodkirin standard binpêkirin
Bo nimûne, eger kesek bi xeletî mifteyek API-ya kodkirî kontrol bike, skaner tavilê wê nîşan dide. Ev yek tîmê we ji bûyerek ewlehiyê ya potansiyel û paqijkirinek biha diparêze.
5. Feydeyên Sereke yên Analîza Koda Çavkaniya Statîk
Analîza koda çavkaniya statîk ne tenê ji bo girtina çewtiyan e, ew ji bo çêkirina nermalava çêtir û zûtir e, di heman demê de ewlehî di serê her tiştî de ye. Li vir çawa sûdê dide her tîmê di... pipeline:
1. Tesbîtkirina Zû, Êşa Kêmtir a Paşê
Tesbîtkirina pirsgirêkên wekî derzîkirina SQL an jî bêserîkirina ne ewle berî kod dimeşe tê vê wateyê ku hûn dikarin wan rast li wir rast bikin pull requestEv modela "shift-çep" tiştan paqij dihêle, û piştî bicihkirinê ji lêgerîna çareseriyan dûr dikeve. Mînakî, têketinek qirêj ku îro di IDE-ya pêşdebir de hatî nîşankirin, dibe ku we ji paçek ewlehiyê û rawestandina xerîdar sibê xilas bike.
2. Mesrefan kêm bikin, ne quncikan
Ligor IBM, kêmasiyên ku di derengiya demê de hatine dîtin SDLC dikare 30 qat bihatir be ji bo sererastkirinê. Bi amûrên analîzkirina koda çavkaniyê yên ku kodê zû dişopînin, sererastkirin zûtir û erzantir bêyî derengxistina berdanan çêdibin.
3. Ji hêla sêwirandinê ve ji bo pêşdebiran guncan e
Analîza koda statîk li cihê ku hûn jixwe dixebitin digunce. Entegrasyonên IDE, GitHub Actions, GitLab CI, Jenkins pipelines, ev amûr bi pêşdebiran re li ser axa wan rast tên. Ne guheztina amûran, ne demên li bendê, tenê bersivek zelal di çarçoveyê de.
4. Baweriya Lihevhatinê ya Çêkirî
Pêdivî ye ku hûn bi OWASP, NIST, an ISO 27001 re hevaheng bin? Analîza koda çavkaniyê dibe alîkar ku polîtîkayê bicîh bînin. guardrails û tomarên amade ji bo denetimê biafirînin. Çi pêşîgirtina li krîptoya qels be, çi jî nîşankirina razên kodkirî yên hişk be, tîm bêyî lêçûnên zêde pabend dimînin.
5. Koda Paqijtir, Tîmên Qayimtir
Ne tenê li ser ewlehiyê ye. Analîza statîk kalîteya kodê jî zêde dike, tevlihevî, mantiqa nebikaranîn, an şêwazên nelihev nîşan dide. Ew alîkariya tîman dike ku kodek bêtir domdar binivîsin, li ser hev bikin. standards, û ji deynên teknolojiyê yên pêşerojê dûr bisekinin.
6. Rewşên Bikaranîna Hevpar ji bo Analîza Koda Çavkaniya Statîk
Analîza koda çavkaniya statîk bi awayekî xwezayî dikeve nav jiyana rojane DevSecOps herikînên kar. Li vir e ku tîmên bi performansa bilind wê çawa di seranserê çerxa jiyana nermalavê de bikar tînin:
1. Ewlehiya Mîkroxizmet û APIyan
Bi her mîkroxizmetekê re ku rûberek êrîşê ya din lê zêde dike, kontrolên ewlehiyê yên zû ne munaqeşebar in. Analîza koda çavkaniyê her xizmetekê berî bicihkirinê dişopîne, destûrnameya neewle, piştrastkirina têketinê ya winda, an mîhengên xwerû yên xeternak nîşan dide.
Bo nimûneSkenkirina mîkroservîseke Node.js têketineke nerevayî di destgirkera rêyê de tespît dike, û rê li ber şandina xeletiyeke derzîkirinê bêhemdî digire.
2. Bicîhanîna Kodkirina Ewle Standards
Dema ku her tîm bi awayên cûda kod dike, nelihevhatin xetereyê diafirînin. Amûrên analîza koda çavkaniya statîk dibin alîkar ku qaîdeyên navxweyî an çarçoveyên pîşesaziyê yên wekî OWASP ASVS û bicîh bînin. MISRA.
Wek mînakTîma we dibe ku qaîdeyek çêbike da ku karanîna asteng bike eval() di Pythonê de an jî haşên qels nîşan bide mîna md5()—hemû di dema nirxandina kodê de bixweber têne bicîhanîn.
3. Otomatîkkirin Pull Request kontrol dike
Nirxandinên destanî nikarin mezin bibin. Amûrên analîza statîk li ser her PR-ê dixebitin, pêşdebiran bersivên tavilê didin û pirsgirêkan berî ku ew bibin yek digirin. Ne derengî, ne jî dîtinên surprîz piştî rastiyê.
NetîcePêşdebir bi bawerî dişînin, AppSec xuya dibe, û kodên xeternak ji hilberînê dûr dimînin.
🔧 Pro TipBi amûrên mîna Xygeni, Guardrails dikare bixweber yekkirinan asteng bike dema ku razên xetereya bilind an girêdayîbûnên qels ên naskirî têne tespît kirin - koda neewle ji hilberînê dûr dixe.
4. Pêşîgirtina li Rîskên Zincîra Dabînkirinê
Êrîşên zincîra dabînkirinê pir caran bi yek êrîşek ku nayê dîtin dest pê dikin. commit an pelê xelet mîhengkirî. Amûrên analîza koda çavkaniya statîk dikarin van zû bigirin bi şopandina destwerdanê, mîhengên xwerû yên ne ewle, an skrîptên veşartî berî ku ew bigihîjin hilberînê.
Mînakî, xeyal bikin ku pirtûkxaneyek sêyemîn bi bêdengî lê zêde dike postinstall skrîptek ji bo xebitandina fermanên kêfî. An jî Dockerfile-ek ku bicîhanîna SELinux-ê neçalak dike. Analîza statîk dê herduyan jî di dema nirxandinê de nîşan bide - berî ku ew bibin xetereyên bikêrhatî.
7. SAST vs. SCA vs. DAST: Têgihîştina Cûdahiyan
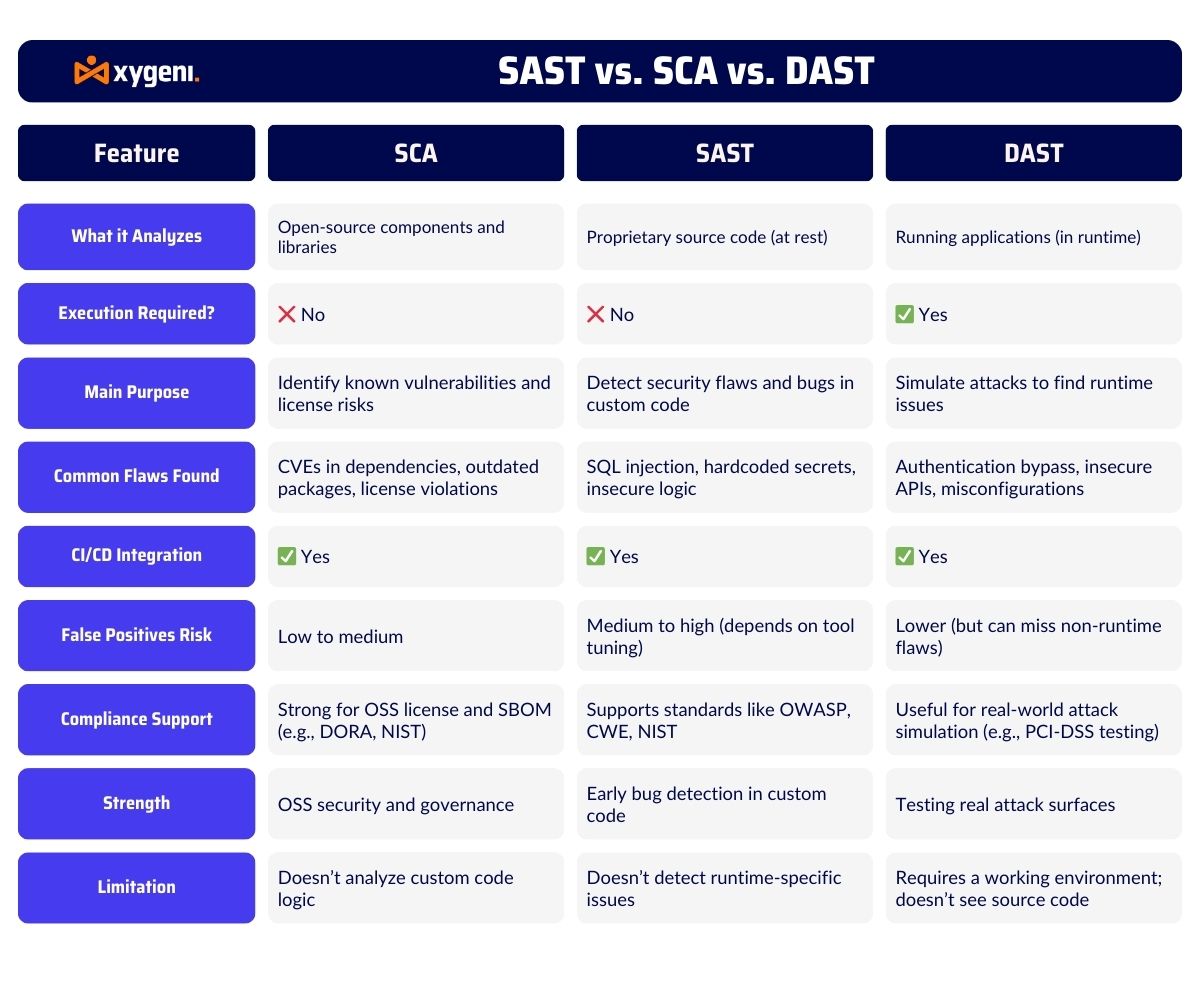
Dema ku analîza koda çavkaniya statîk (SAST) di pêşkeftina ewle de roleke girîng dilîze, ew tenê beşek ji stratejiyeke temam a AppSec e. Ji bo avakirina nermalaveke ku bi rastî ji kodê bigire heya ewr ewle ye, fêmkirina çawaniya wê dibe alîkar. SAST bi rêbazên din ên wekî Analîza Berhevoka Nermalavê re berawird dike (SCA) û Testkirina Ewlehiya Serlêdana Dînamîk (DAST).
Her rêbaz armancek cûda dilîze:
- SAST koda we ya xwerû dişopîne da ku zû çewtî, raz û kêmasiyên mentiqa karsaziyê bibîne.
- SCA Pirtûkxaneyên partiya sêyemîn ji bo CVE-yên naskirî, lîsansên xeternak, an pêkhateyên kevnar ên ku dikarin qelsiyan çêbikin dişopîne.
- DESTPK sepanê di dema xebitandinê de diceribîne, êrîşan simul dike da ku kêmasiyên wekî qelsiyên derzîkirinê an mîhengên eşkerekirî bigire.
Dixwazî kûrtir biçî?
8. Amûrên Analîza Koda Çavkaniyê yên Serketî: Berawirdkirina Bilez
Ji çavkaniya vekirî ber bi enterprise, amûrên analîza koda çavkaniya statîk bi gelek cûreyan têne, her yek bi hêzên cûda ji bo tîmên cûda.
Vebijarkên populer ev in:
- soundQube ji bo kalîteya kodê
- Semgrep ji bo qaîdeyên ewlehiyê yên bilez û xwerûkirî
- Koda Snyk ji bo nirxandina pêşdebirên demrast
- checkmarx û Vera kodê ji bo pabendbûn û raporkirinê
Xygeni tiştekî cuda tîne: CI/CD-entegrasyona xwemalî, pêşanîdana li ser bingeha gihîştinê, û xwerû guardrails ku dikin SAST zîrektir, ne dengtir.
Berawirdkirina Amûrên Analîza Koda Çavkaniyê di 2025an de
Li gorî guncawbûna ji bo stacka xwe digerin? Bikolin ka amûrên analîzkirina koda çavkaniyê yên îroyîn ên herî baş, SonarQube, Semgrep, Snyk, Xygeni, û yên din, çawa di warê leza, rastbûn û... de li hev tên. CI/CD pêxistinî.
9. Cîbicîkirina Analîza Koda Çavkaniya Statîk di Herikînên Kar ên DevSecOps de
Analîza koda çavkaniya statîk dema ku di hundurê we de were çêkirin çêtirîn dixebite. pipeline di dawiyê de bi temamî nehatiye girêdan. Armanc? Zû lawaziyan bigirin, ji nû ve xebatê kêm bikin, û kodkirina ewle piştgirî bikin bêyî ku tîmê xwe hêdî bikin.
Li vir e ku tîmên nûjen wê çawa di nav xebata xwe ya DevSecOps de entegre dikin:
- Li ser Her Kesî Bisken Bike Commit an jî PR
Amûra analîzkirina koda çavkaniya xwe bi CI/CD sîstemên wekî GitHub Actions, GitLab CI, an Jenkins. Ev yek piştrast dike ku her yek commit or pull request berî ku were yekkirin tê şopandin - ji we re dibe alîkar ku hûn pirsgirêkan berî ku ew werin şandin bigirin. - Bi pêvekên IDE re Shift Çep Bike
Amûrên pêşvebir-dostane (wek Xygeni) rasterast di nav IDE-yan de entegre dibin, û dema ku hûn kod dikin, bersiva ewlehiyê ya rast-dem peyda dikin. Ew mîna lêzêdekirina çînek linting a ewle ye ku berî ku kod ji makîneya weya herêmî derkeve, qelsiyan nîşan dide. - Polîtîkayên Jîr saz bikin û Guardrails
Bikaranîn guardrails ji bo destnîşankirina çalakiyên otomatîk. Bo nimûne: Ger pirsgirêkek xetereya bilind di PR-ê de bigihîje, yekbûnê asteng bike û AppSec-ê hişyar bike. Ev dihêle hûn polîtîkayê bi pêş-bicîh bikin.cisîyon, ne deng. - Mîhengên Ewle yên Bipêjin
Şablonên pêşwext mîhengkirî bicîh bînin ku pejirandina têketinê, kodkirina derketinê, û îmtiyaza herî kêm ferz dikin. Ev bi taybetî ji bo IaC, API, û mîkroxizmet. - Pêşîniyê Bide û Zû Tevger Bike
Li şûna derxistina encamên dashboards, wan bi karanîna gihîştinî, giranî, û puanên EPSS-ê bidin pêşanî. Tiştên ku dikarin werin bikaranîn rast bikin, û yên ku nehewce ne ji bîr bikin.
10. Nêzîkatiya Xygeni: Guardrails ji bo PêşcisAnalîza Koda Çavkaniya Statîk a e
Xygeni analîza koda çavkaniya statîk gavek din pêşde dibe bi Guardrails, qaîdeyên nerm û polîtîkayî-ajotî ku li ser encamên skankirinê di wextê rast de bandor dikin. Li şûna tenê nîşankirina pirsgirêkan, Guardrails alîkariya tîman bikin ku li seranserê cîhanê çalakiyên watedar û otomatîkî bikin SDLC.
Ku çawa dixebite
Parastvanê Xygeni rêzimanek hêsan û xwendî bi termên mentiqî yên wekî: bikar bînin:
- on lawaziyên celebê X
- heke giranî krîtîk e û pêkhate gihîştî ye
- paşan têk bibin pipeline û tîmê ewlehiyê agahdar bikin
- wekîdi berdewam bike lê ji bo nirxandinê nîşan bike
Ev mantiq piştrast dike ku polîtîkayên we bixweber têne bicîhanîn, bêyî triyaja destî an gavên hatine avêtin.
Çima Cûda ye
Amûrên analîzkirina koda çavkaniya kevneşopî navnîşek dirêj a hişyariyan didin we. Guardrails alîkariya te bikin ku tu tevbigerî—bi aqilmendî û bi pîvanek mezin.
- Li gorî bandorê pêşîniyê bideEncamên lêkolînê bi karanîna bikêrhatîbûnê, çarçoveya karsaziyê û EPSS-ê parzûn bikin.
- Çakkirina Otomatîk: Şîroveyên PR-ê yên hundurîn an çêkirina bilêtê çalak bike.
- Bi Kontekstê BicîhanînQanûnên hişktir li ser koda hilberînê, yên sisttir li ser amûrên navxweyî bicîh bînin.
Doza Bikaranînê di Çalakiyê de: Bicîhanîna Bingehên Ewlehiyê bi Guardrails
Ferz bike ku şaxa te ya sazkirinê berê komek qelsiyên naskirî di bin nirxandinê de hene. Bi Guardrails, hûn dikarin her pirsgirêkek nû ya krîtîk a ku di skankirina pejirandî ya dawî de tune bû bixweber asteng bikin. Ne surprîz, ne paşveçûn.
- Pirsgirêkeke nû hat dîtin? Yekkirin hat astengkirin.
- Tîm li Slack an Jira hate agahdarkirin.
- Çareseriya pêşniyarkirî wekî şîroveyek kodê hate zêdekirin.
Ev koda we bêyî ku tîman hêdî bike an jî rê bide xetereyên nû derbas bibin ewle dihêle.
Meraq dike çawa Guardrails di nav we de cih bigire CI/CD? Xygeni biceribîne Guardrails li Xwe Pipeline.

