Xygeni SCA

Rîska Çavkaniya Vekirî Kêm Bike û Serlêdana Xwe Ji Pakêtên Xerabkar Biparêze

Qelsiyên ku bi rastî girîng in bidin pêşiyê û di wextê rast de bizanin ka girêdanên we kodên zirardar dihewînin an na.

Her lawaziyek di Girêdayîyên Xwe de Bibîne

Berî bicihkirina nermalava xwe, pirsgirêkên ewlehî, lênêrîn û lîsansê di girêdayîyên serîlêdanan de nas bikin û sererast bikin.

Koda Xerabkar Nas Bike

Beşên kodê yên gumanbar û şablonên ku ji hêla êrîşkaran ve bi weşandina girêdayîbûnên nû û nûvekirî têne bikar anîn tespît bikin.

Balkişandina ser Rîskên Çavkaniya Vekirî yên Krîtîk

Lawaziyên ku bandora herî mezin li ser karsaziyê hene bidin pêşiyê, û bi pîwankirina rîskê ya li ser bingeha çarçoveyê û şopandinê ji kodê heta ewr rîskan birêve bibin.


Qelsiyên Çavkaniya Vekirî yên Xwe Bi Otomatîk Çareser Bike

Bi awayekî jîr, bixweber ji bo girêdayîbûnên çavkaniya vekirî yên bê qelsî nûve bikin pull requests.
Xygeni SCAKapasîte û Fonksiyonên wê

Qelsiyan Bi Otomatîk Bişopîne

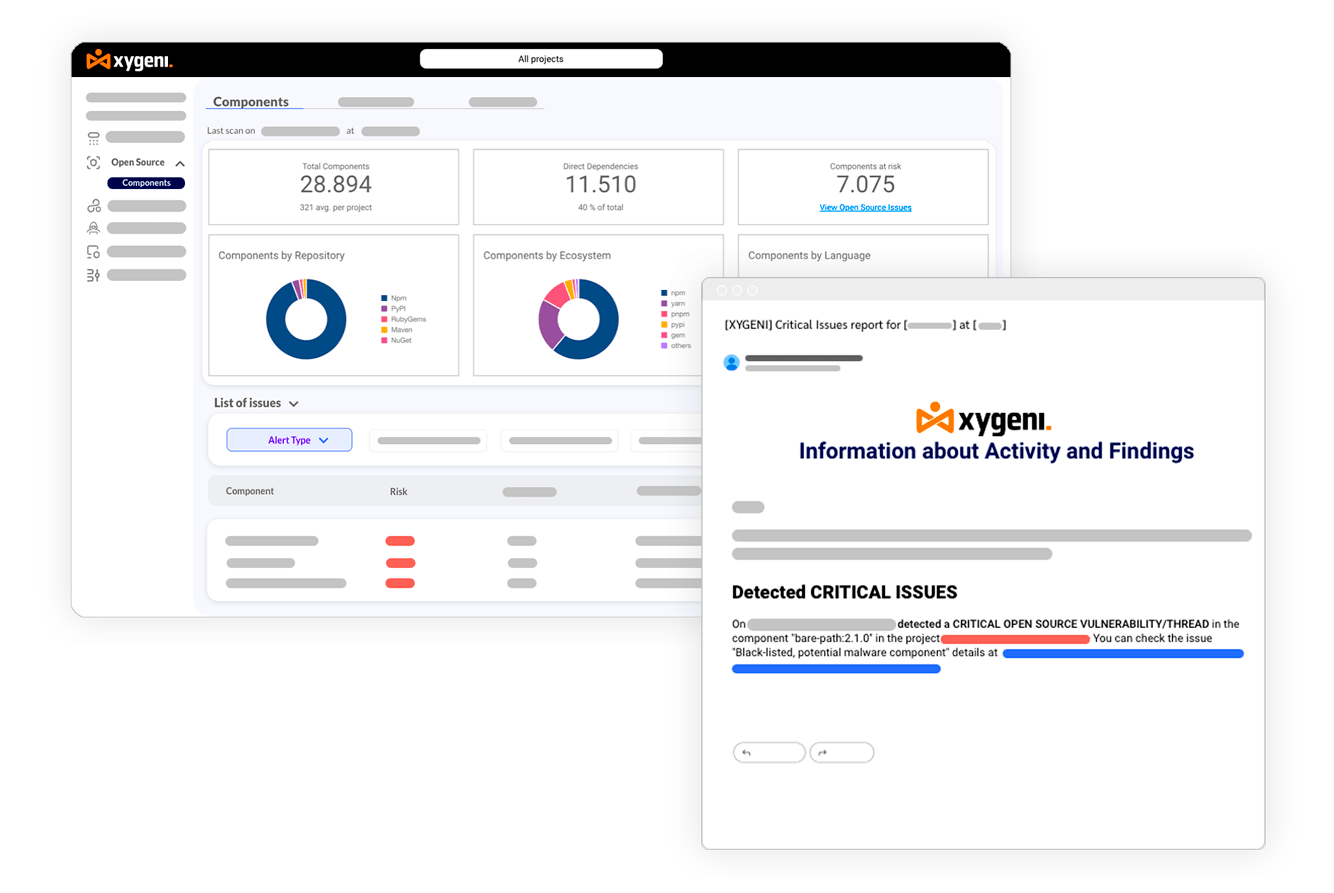
Bi rêya kanalên ragihandinê nûvekirinên li ser qelsiyên nû hatine destnîşankirin bistînin, an jî wan asteng bikin da ku hûn berî ku bikevin hilberînê parastî û agahdar bimînin.
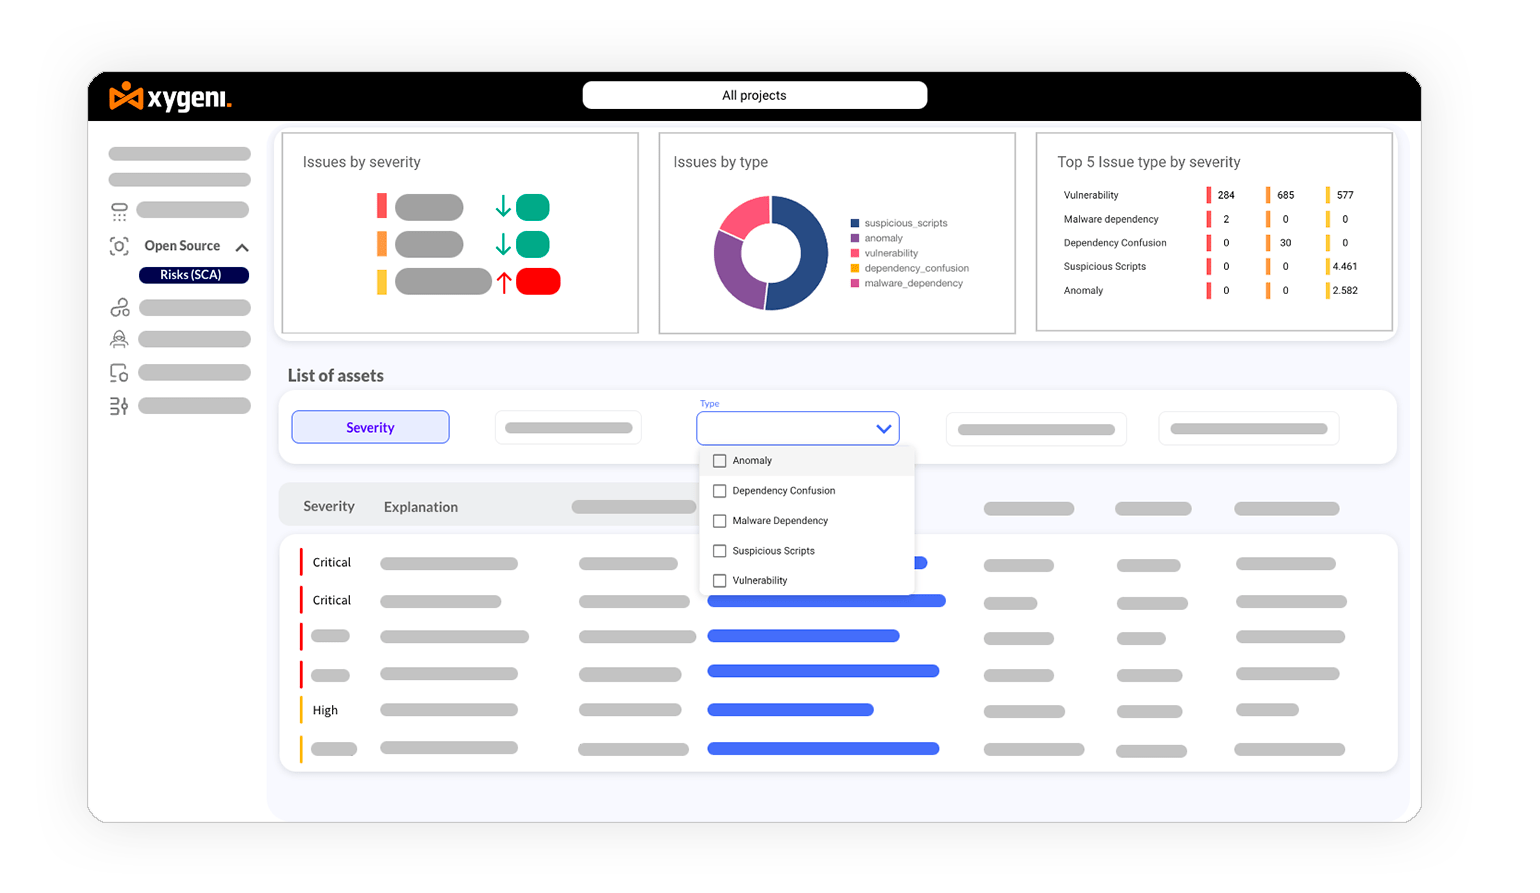
Agahdariya-OSOS-ê
OSS Ji CVE Wêdetir - Ewlekariya OSS - SCA Hacet

Firehkirin Open Source Security Ji CVEyan wêdetir

Ji bilî puanên CVSS, faktorên rîskê yên din jî dihewîne, û pêşî li entegrasyona pakêtên ku dibe ku bê CVE bin lê dîsa jî xeternak bin digire.

Pêşanî SCA Bê Deng

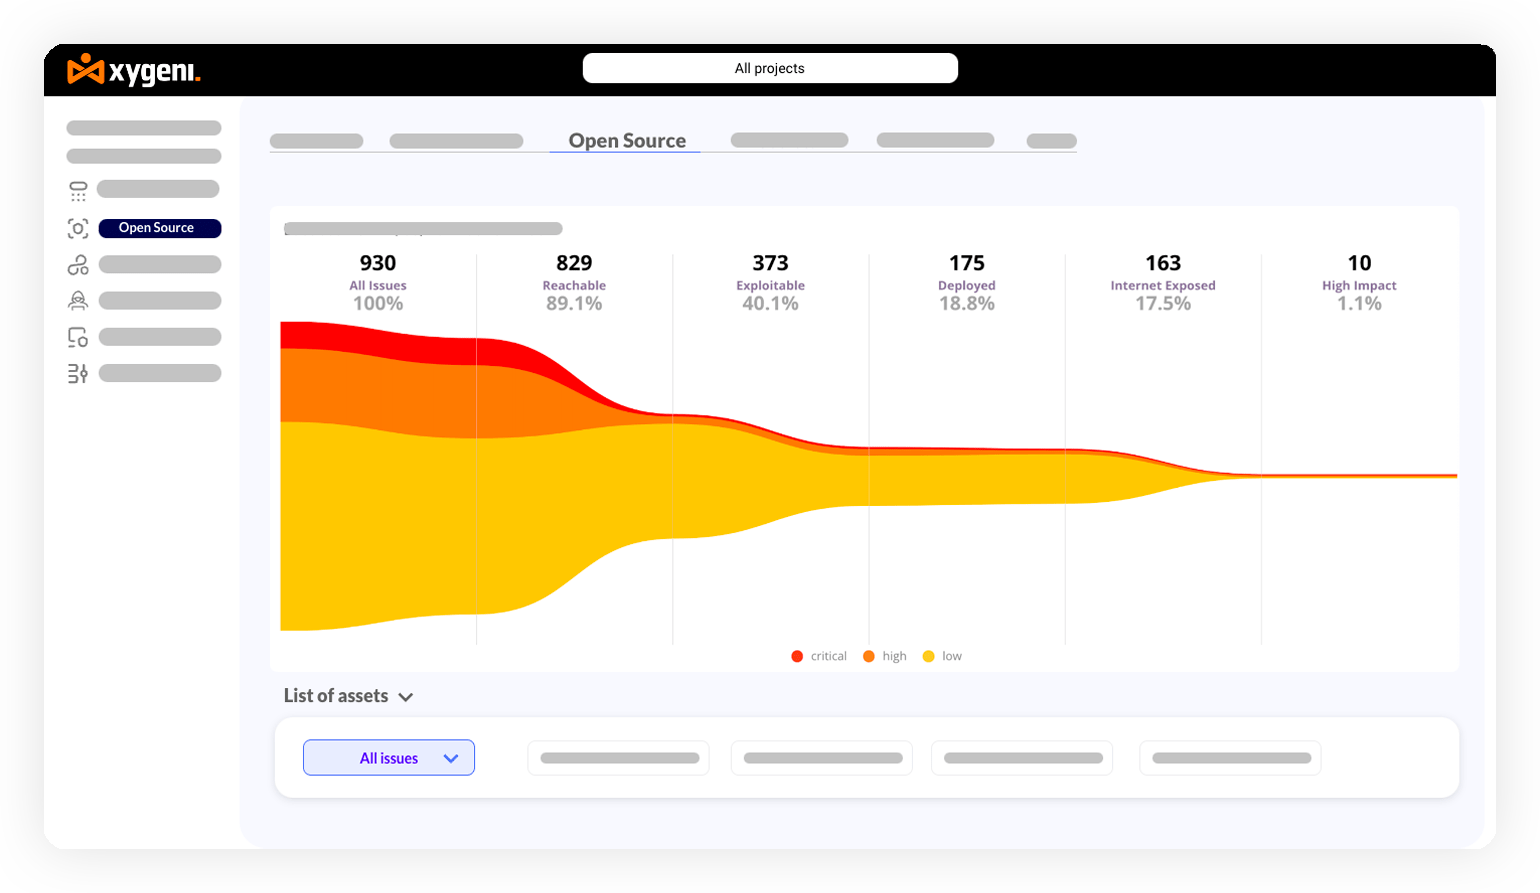
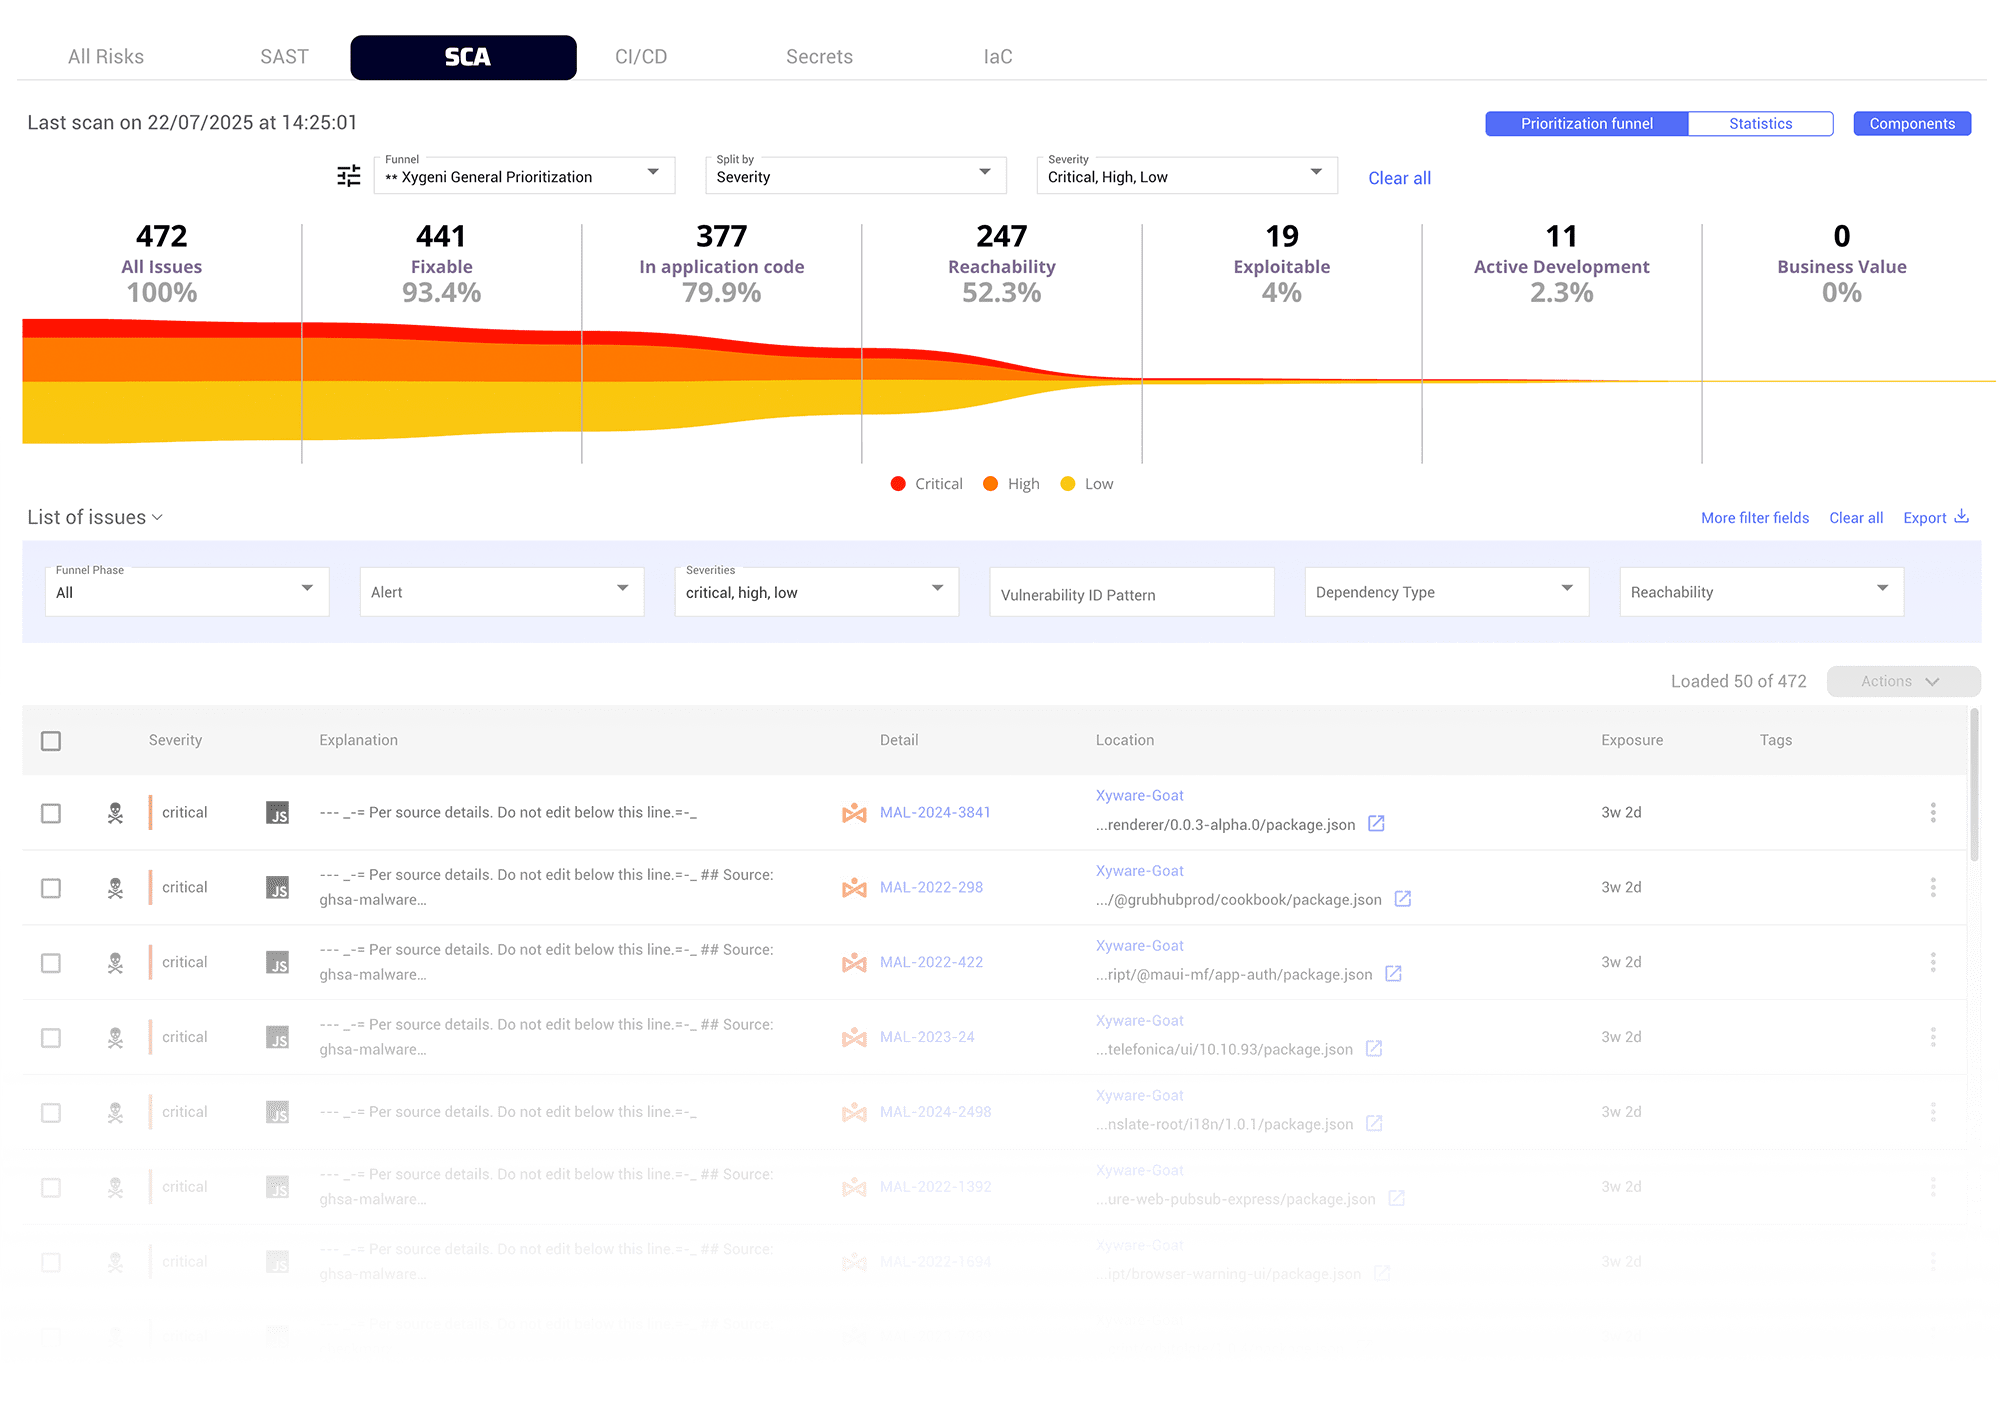
Lawaziyên çavkaniya vekirî bi girîngiya wan a karsaziyê, gihîştina wan, eşkerebûna wan a li ser înternetê, îstismarkirin û pîvanên din ên çarçoveyê ve girêbide, hişyariyan hêsan bike û ji bo tîmên ewlehî û pêşvebirinê demê xilas bike.
OSS_Funnel_Issues_Pêşînîkirin_SCAAmûra Analîzê ya Berhevoka_Nermalava_Ewlekariyê
Çareserkirina Otomatîk a Qelsiyên Çavkaniya Vekirî

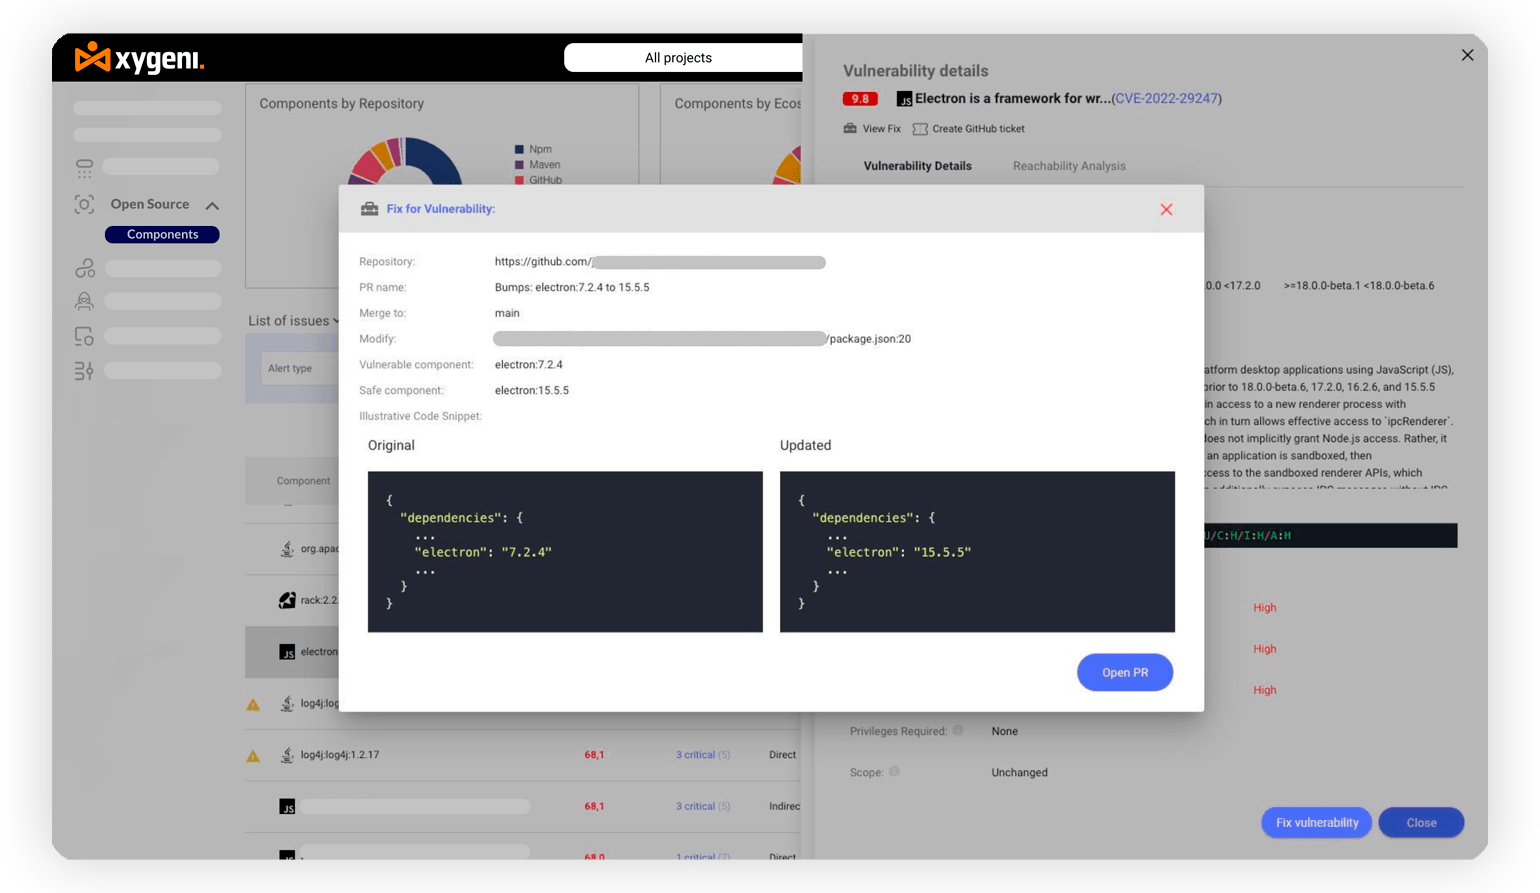
Çareserkirina Otomatîk a Qelsiyên Çavkaniya Vekirî

Bi awayekî otomatîkî nûve bike bo girêdayîbûnên çavkaniya vekirî yên bê-lawaz, çi bi rêya sererastkirina otomatîkî pull requests an jî fermanên destî. Ew dem û çavkaniyên girîng teserûf dike, û rêveberiya qelsiyan bilez û domdar misoger dike.

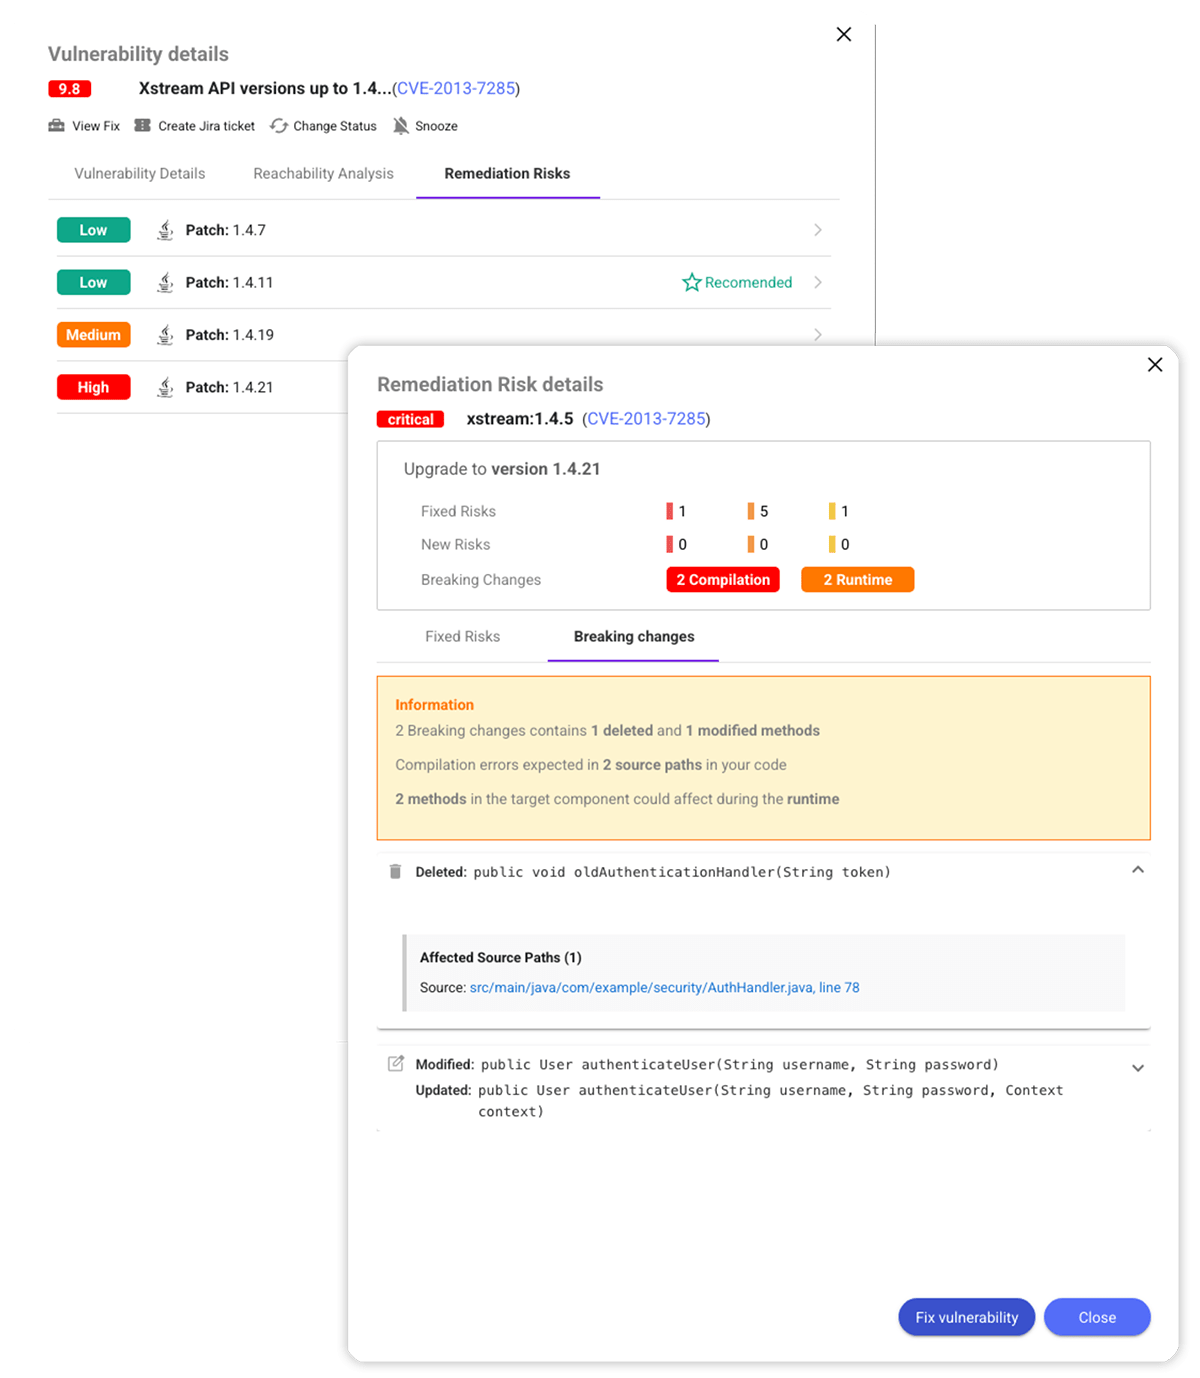
Tesbîtkirina Guhertina Şikestî

Berî nûvekirinê bibînin ka çi dikare xera bibe. Guhertinên kodê yên pêwîst, xetereyên lihevhatinê û hewldanên vegerandinê bi tevahî bibînin.
Herikînên Karê Çareserkirinê Open Source Security Hacet

Herikînên Karê Çareserkirinê Hêsan Bike

Bi dabînkirina hemî çarçoveyên pêwîst ji bo pêşdebiran, rasterast di nav herikên kar û amûrên şopandina pirsgirêkan de ji bo operasyonên bibandor, piştgirîya sererastkirina qelsiyên çavkaniya vekirî bikin.

Girêdanên Xerabkar di Dema Rast de Tesbît Bikin

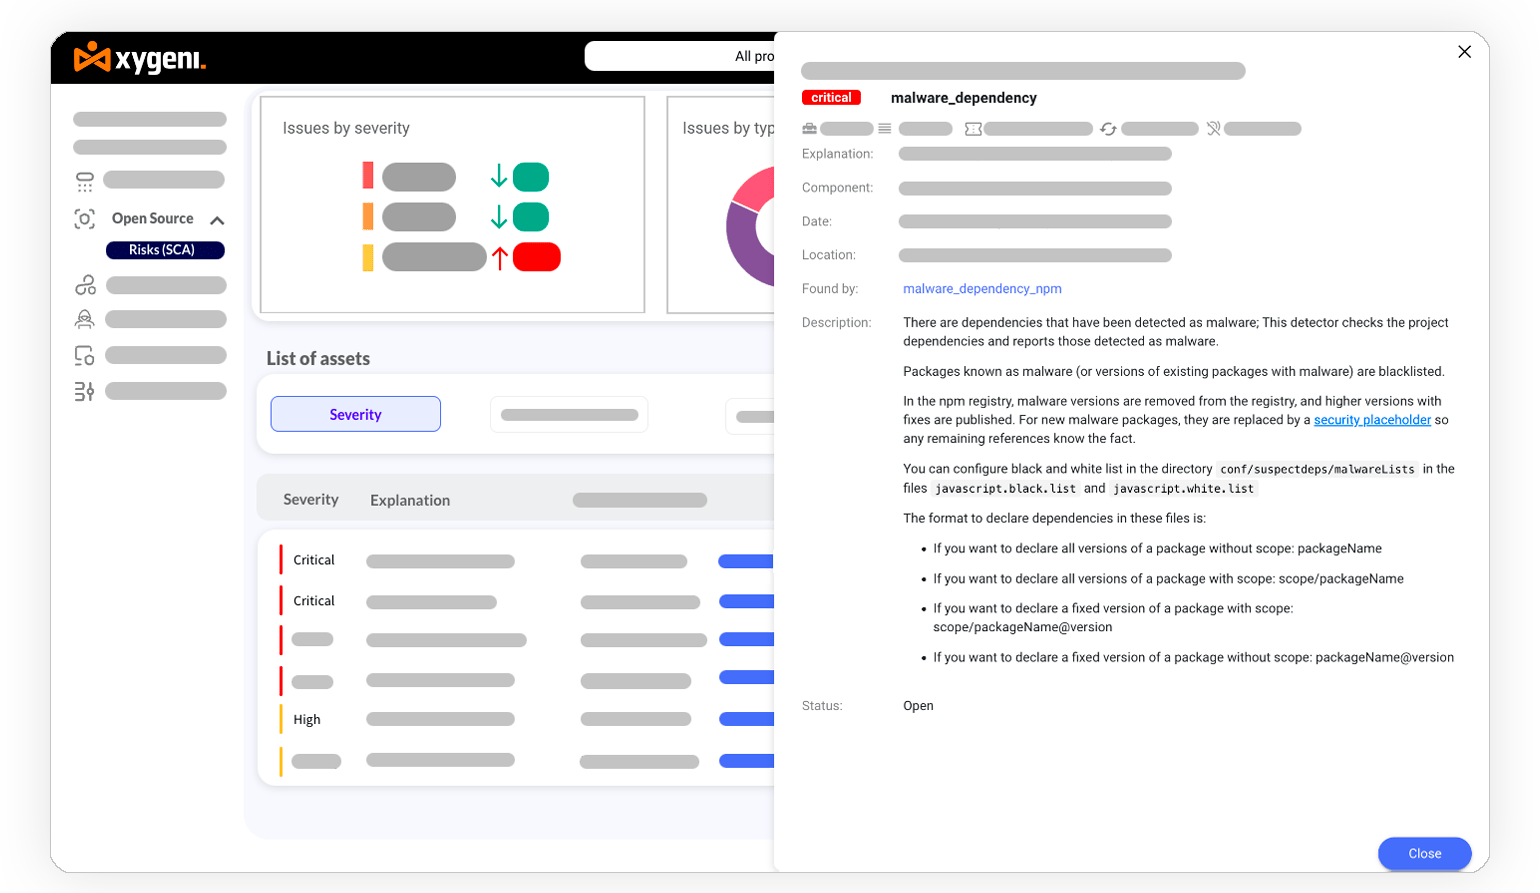
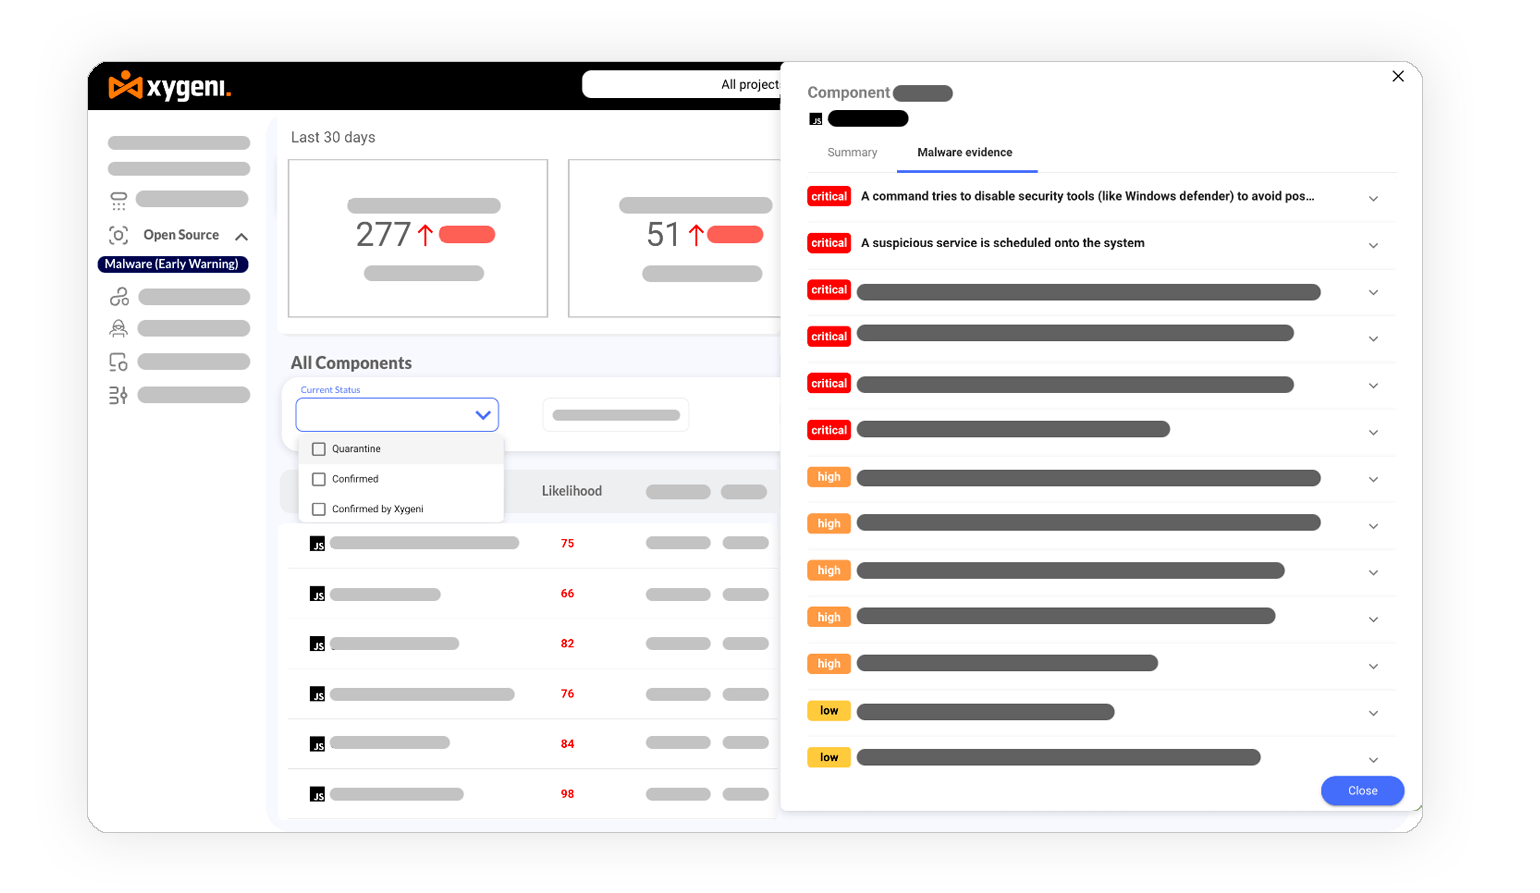
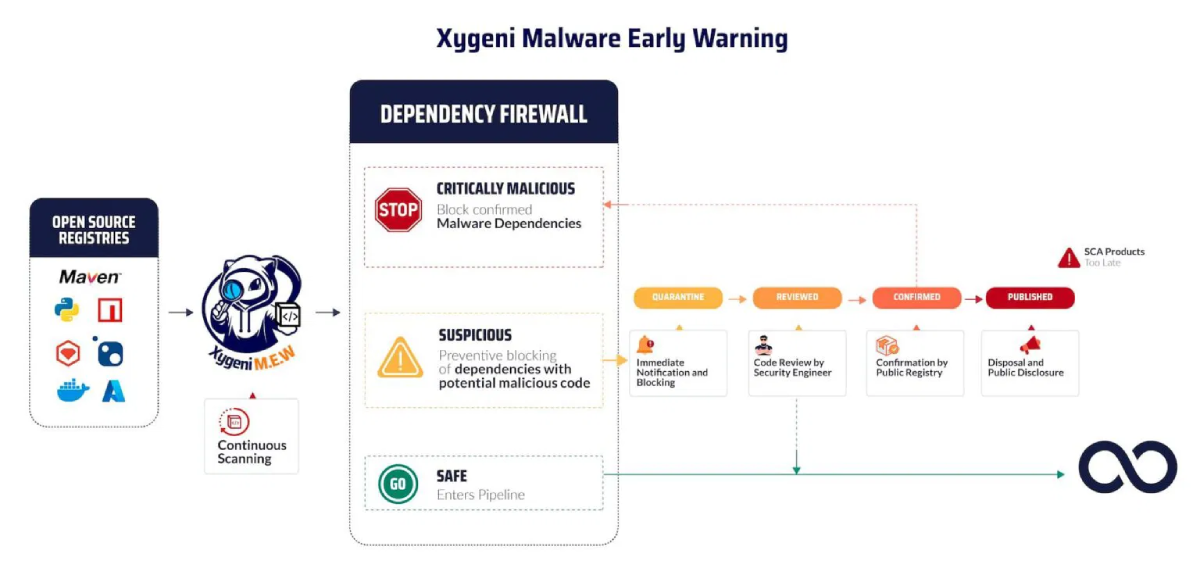
Her roj bi hezaran pakêtên çavkaniya vekirî yên nû û nûjenkirî analîz bikin da ku tavilê malware-ya sifir-roj tespît bikin û asteng bikin û serîlêdan û binesaziya xwe biparêzin.
Pêkhateyên_Xerabdar_Tesbît Bike
parastina malware-ya-çavkaniya-vekirî

Malware bi awayekî çalak asteng bike

Ji bo pakêtên gumanbar hişyariyên zû bidin, wan bixin karantînayê da ku zincîra dabînkirina xwe biparêzin û piştgirîya bicîhanîna wan bikin. guardrails ji bo astengkirina ketina nav sepanê we.

Rîska Lîsansê Birêve Bibe

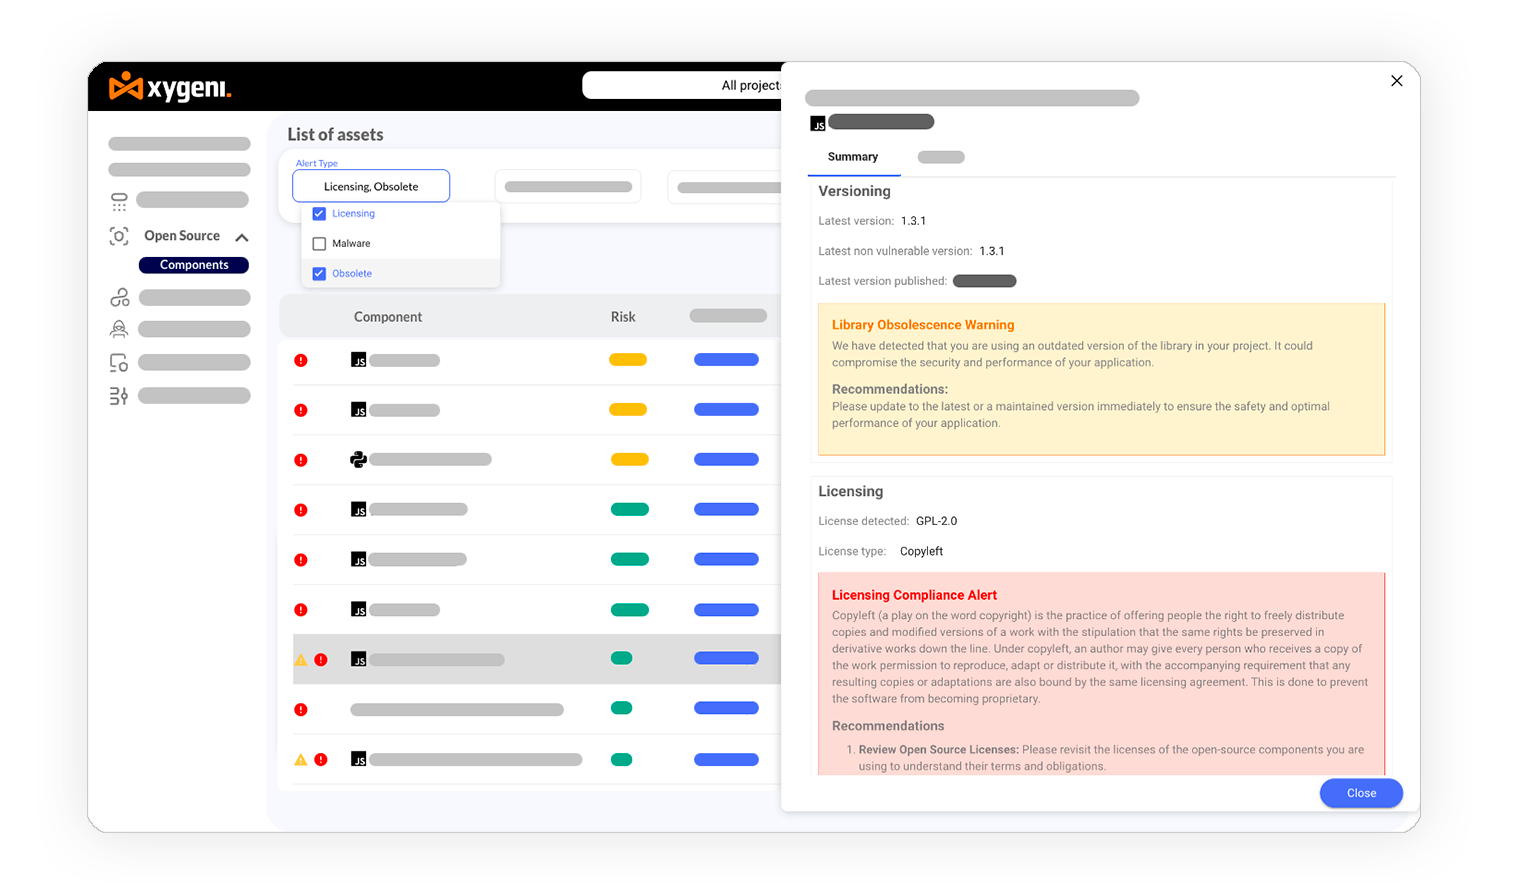
Di cih de pirsgirêkên potansiyel ên lîsansa çavkaniya vekirî yên ku bandorê li pabendbûna rêziknameyê bi her guhertina kodê re dikin, bibînin û pêşî li cezayan bigirin.
Rîska_Lîsansê_Rêvebirinê
Xûlqkirin SBOM

Xûlqkirin SBOM û VDR ji bo Pabendbûna DevOps

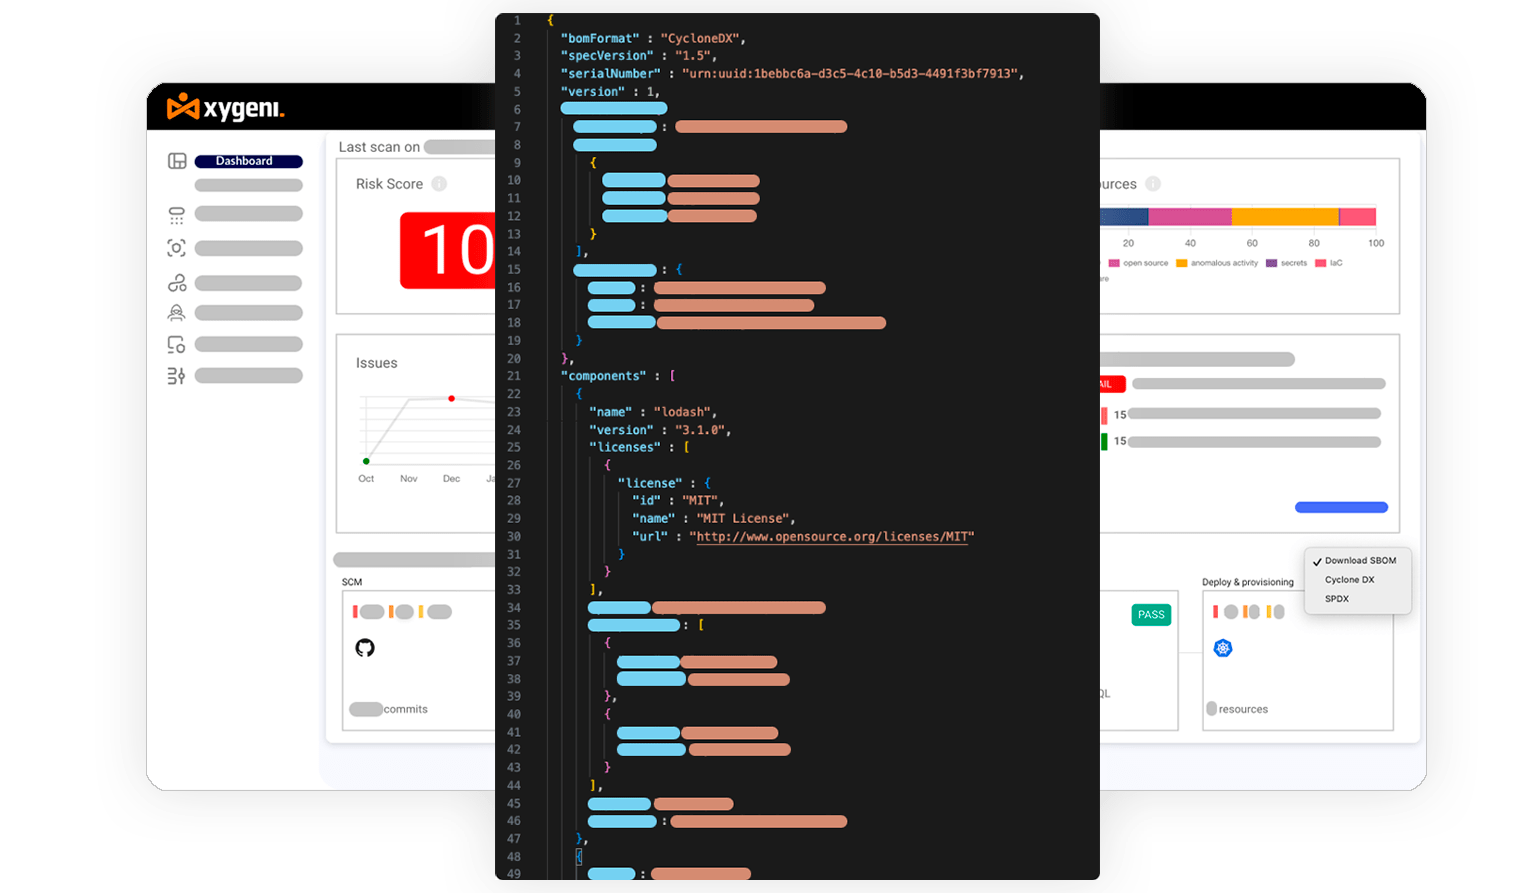
Lîsteya Materyalên Nermalavê ya nûjen hinarde bike (SBOM) di formatên SPDX an CycloneDX de bi yek klîkekê, û bi hêsanî qelsiyên ku bandorê li serîlêdana we dikin parve bikin û şîrove bikin.

Dest Pêkirin

bi Platforma AppSec a Xygeni All-In-One re