
Tiştek nehat binpêkirin. Ajan karê xwe kir, dest da ser girêdayîbûnek, mîhengek, an karûbarek ku kesî jê nexwest ku dest lê bide, û tevahiya demê di nav destûrên xwe de ma. Di vê rûniştinê de, hûn ê bibînin ka çima ew doz ji her êrîşek dijwartir e: çawa sînorek ku ji pêş ve hatî xêzkirin ji karê pêwîst firehtir dibe, çima pejirandinek de ye.ciscarekê dema ku pêkanîn berdewam dike hat çêkirin, çawa gihîştina rawestayî laptopa pêşdebir veguherand gewherên tacê, û başbûn çawa xuya dike dema ku aktor nikare sedema xwe rave bike. Niha qeyd bikin da ku bibînin ka kêliya dawîn a bicîhanînê li ku ye, û çi di nav xwe de radiusa teqînê vedihewîne.
Xygeni CEO Jesús Cuadrado sits down with Cyber Defense Magazine’s CyberDefense TV for a Hot Seat interview. He talks about securing software at the point where it is created, when AI agents write code and malicious packages reach public registries before any signature exists. Watch the interview to see how Xygeni approaches application and supply chain security for teams building with AI. Watch the short interview now!
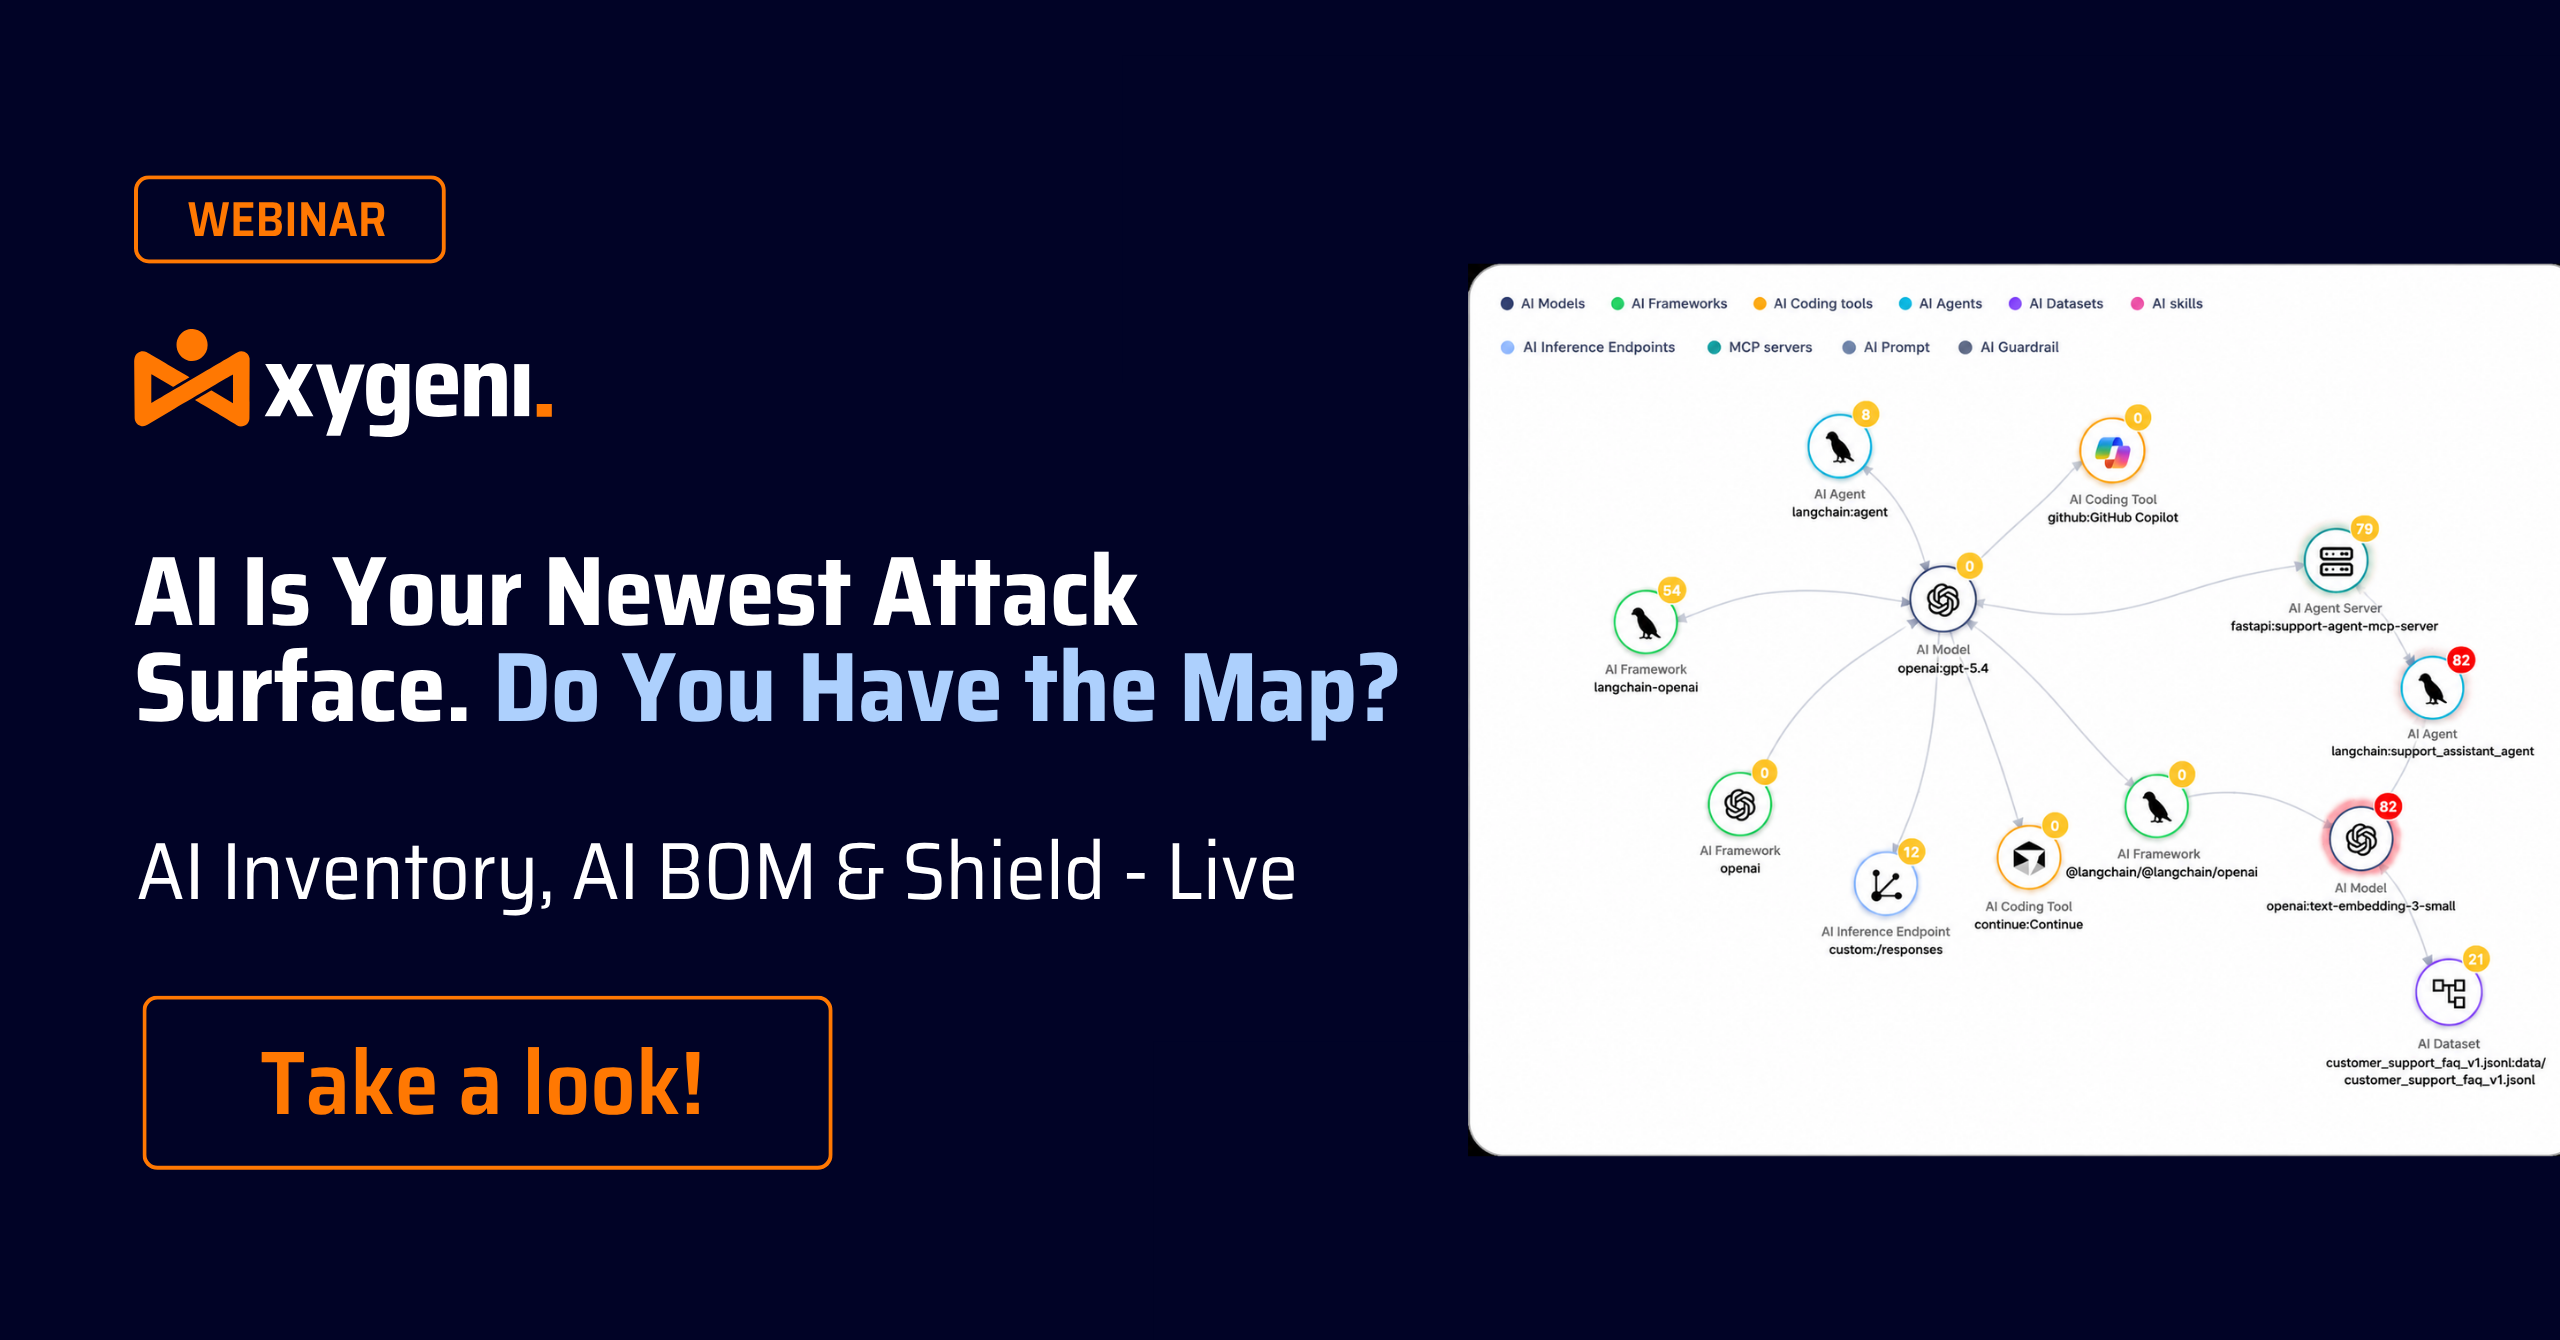
Li webînara me ya pêşerojê temaşe bikin! Alîkarên kodkirina AI navên pakêtan halûsînasyon dikin, û êrîşkar jixwe van navên sexte bi malware tomar dikin. Di vê rûniştinê de, hûn ê bibînin ka meriv çawa tevahiya ekosîstema AI-ya xwe bi zindî nexşe dike, bi Envantera AI û BOM-a AI-ê ku her model, ajan û girêdayîbûna ku ji hêla AI-ê ve di nermalava we de hatî destnîşan kirin derdixe holê. Bibînin ka Xygeni çawa dixebite. Shield pakêtên zirardar berî ku îmzeyek hebe asteng dike, valahiya ku skanerên bingeha îmzeyê vekirî dihêlin digire. Niha temaşe bikin ka meriv çawa nermalava xwe ewle dike berî ku slopsquatting pêşniyara AI ya din veguherîne xalek ketinê.
Ji kêliya ku ajanek AI-ê girêdayîbûnek saz dike an Dockerfile-yek diguherîne, ya we SBOM û texmînên çavkaniyan jixwe têne ceribandin, û piraniya tîman rêyek tune ku piştrast bikin ka bi rastî çi qewimî. Di vê rûniştinê de, hûn ê guhertina rastîn zindî bibînin: çawa kêliya sazkirinê diguhere gava ku tu pêşdebir pêşî li navê pakêtê nanêre, gelo SBOMs û eslê hîn jî li bendê ne dema ku ajanek belgeyê çêkir.cisîyon, û tiştê ku ji nirxandina kodê û shift-çepê maye dema ku ajan commit, û carinan bi serê xwe dibin yek. Niha temaşe bikin ka çi ajanek bi rastî ewle ye pipeline Pêwîstiya ne tenê di teoriyê de, lê di pratîkê de jî heye.
Ji 11ê Îlona 2026an pê ve, CRA 24 demjimêran dide we ku hûn lawaziyek bi awayekî çalak hatiye bikaranîn ji ENISA re ragihînin, hetta ji bo hilberên ku jixwe di sûkê de ne jî, û piraniya tîman hîn ji bo vê yekê tu rêyek xebatê tune. Di vê rûniştinê de, hûn ê pêvajoya rastîn zindî bibînin: çêkirina SBOM ji bo zanîna kîjan guhertoyên hilberê bandor bûne, dîtinan bi analîza gihîştin û îstîsmarkirinê veqetînin da ku rîska rastîn ji deng veqetînin, û agahdariyan saz bikin da ku kesê rast di gava ku dîtinek derbasî bûyerek raporkirî dibe de were hişyarkirin. Niha temaşe bikin da ku bibînin ka meriv çawa demjimêra agahdarkirinê ya CRA-yê ji demek diyarkirî ya qanûnî vediguherîne karekî ku tîmê we bi rastî dikare di bin zextê de bimeşîne.
Niha li Gotûbêja me ya SafeDev temaşe bikin: Çavkaniya Vekirî, AI & Rûyê Êrîşa Nû: Koda Çekkirî, Parastinên Jîrtir. Ji ber ku AI û çavkaniya vekirî nermalava nûjen ji nû ve pênase dikin, rûbera êrîşê ji her demê zûtir berfireh dibe. Ji rîskên girêdayîbûnê û ketina zincîra dabînkirinê bigire heya çêkirina îstîsmara bi AI-ê ve, êrîşkar pêşve diçin, û divê parêzvan jî wisa bibin. Tevlî pisporên ji Red Hat, TikTok, û Xygeni bibin da ku lêkolîn bikin ka AI û otomasyon çawa ewlehiya çavkaniya vekirî diguherînin. Niha temaşe bikin da ku hûn fêr bibin ka meriv çawa berxwedan, şefafî û baweriyê li seranserê zincîra dabînkirina nermalava nûjen ava dike!
Tîmên ewlehiyê bi gelemperî pişta xwe didin SCA û SAST cuda cuda, ku dibe sedema westandina hişyariyê, têgihîştinên parçebûyî û xetereyên ji dest çûnê. Li şûna ku di navbera wan de hilbijartin were kirin, zehmetiya rastîn ew e ku meriv çawa wan ji bo helwestek ewlehiyê ya bihêztir bi hev re bixebitîne. Li Gotûbêja me ya SafeDev temaşe bikin û lêkolîn bikin ka çima. SCA tenê têrê nake, analîza gihîştinê çawa pozîtîfên derewîn kêm dike, çima SAST valahiyên girîng di warê berfirehiya AppSec û gelek tiştên din de tijî dike. Niha temaşe bike!
Niha temaşe bike: AI Jixwe Di Hundirê Te De ye SDLC. Niha çi? AI li deriyê zincîra dabînkirina nermalava we naxe; ew jixwe di hundir de ye. Hevpîlot, ajan, serverên MCP, û girêdayîbûnên ji hêla AI ve têne çêkirin, awayê çêkirina kodê, nirxandin û şandinê ji nû ve şekil didin. Di vê Gotûbêja SafeDev de, rêberên OWASP û pisporên AppSec dê rave bikin ka ev bi rastî ji bo rewşa ewlehiya we çi tê vê wateyê, modelên rêveberiyê li ku derê hilweşin, û kîjan kontrolên pratîkî bi rastî bêyî ku tîmên endezyariyê hêdî bikin dixebitin. Li bendê bin ku hûn dersên berbiçav û çalak (ne tenê teorî) li ser ka meriv çawa kontrolên pratîkî bicîh tîne ku pêşkeftina bi alîkariya AI diparêze bêyî ku ji bo endezyarên we bibe asteng. Niha Temaşe Bikin!
Niha li Gotûbêja me ya SafeDev temaşe bikin: Meriv Çawa Di Denetimê De Derbas Dibe? Avakirina AppSec-a Rastîn Li Gor ISO, NIST & CRA. Îro, koda ewle têrê nake; divê hûn wê îspat bikin. Bi çarçoveyên wekî ISO 27001, NIST CSF, CRA, DORA, û NIS-2 ku di navenda sehneyê de ne, divê rêxistin bernameyên AppSec-ê yên amade-denetimê ava bikin ku bi rastî li hember lêkolînan bisekinin. Di vê beşê de, pispor dê lêkolîn bikin ka meriv çawa ji siyasetê derbasî pratîkê dibe, lihevhatinê di nav xwe de bicîh dike. CI/CD, û tîmên endezyariyê, ewlehiyê û GRC-ê li dora tiştê ku bi rastî tê pejirandin hevrêz bikin. Niha lê binêrin!
Niha beşa axaftina me ya SafeDev li ser Ewlehiya Bêyî Sîloyan temaşe bikin û li ser nirxa rastîn a karanîna Platformên All-In-One AppSec fêr bibin. Sîlo hîn jî astengiyeke mezin in ji bo rêveberiya rîskê ya bi bandor. Ev rûniştin vedikole ka pejirandina platformek hemî-di-yek çawa dikare stratejiya we ya AppSec-ê hêsan bike, hevkariya di navbera tîmên ewlehî û pêşkeftinê de zêde bike, ji we re bibe alîkar ku hûn li pêşiya gefên derketî bimînin, û gelek tiştên din! Niha temaşe bikin û stratejiyan bistînin da ku sepan û zincîra dabînkirina nermalava xwe ewle bikin!
Niha li Gotûbêja me ya SafeDev a Ji Kodê heta Dema Xebitandinê temaşe bikin. Gelek tîm gelek veberhênanê li analîza statîk dikin, lê dîsa jî qelsiyên wan digihîjin hilberînê. Pirsgirêk ne kêmbûna amûran e; nebûna çarçoveyê ye ku rîska rastîn fam bike. Di vê rûniştina ku ji hêla pisporan ve tê rêvebirin de, em lêkolîn dikin ka çima AppSec-a nûjen nikare xwe bispêre perspektîfek yekane û çawa hevgirtina têgihîştinên asta kodê û dema xebitandinê alîkariya tîman dike ku qelsiyên di tevahiya çerxa jiyanê de bi bandortir tespît bikin, pêşîniyê bidin û sererast bikin. Niha temaşe bikin da ku hûn fêm bikin ka nêzîkatiyên heyî li ku derê kêmasî çênabin û meriv çawa stratejiyek ewlehiyê ya bêkêmasîtir û haydar ji çarçoveyê ava dike.
Niha li Gotûbêja me ya SafeDev temaşe bikin: DevSecOps-a Bi Hêza AI - Orkestrakirina Ewlehiyê li Pîvana Ewr. Ewlehî di pêşkeftina nûjen de nikare bibe ramanek paşîn, û AI awayê ku em nermalavê ava dikin, ewle dikin û pîvan dikin ji nû ve şekil dide. Di vê beşê de, pispor vedikolin ka meriv çawa ji patching û skankirinê wêdetir diçe da ku orkestrasyona rastîn a jîr li seranserê… SDLCJi rêveberiya lawaziyên bi AI-ê ve ber bi rêveberiya çêkirî ve guardrails in CI/CD û di dema xebitandinê de, ev axaftin kûr dibe nav wê yekê ku AppSec-a pîvanbar û ewr-native bi rastî çawa xuya dike. Niha temaşe bike!
Niha li Gotûbêja me ya SafeDev a din temaşe bikin û Stratejiya DevSecOps-a xwe şoreş bikin! Vekolin ka rêveberiya rîska proaktîf çawa dikare stratejiya DevSecOps-a we veguherîne û zincîra dabînkirina nermalava we li dijî gefên nû xurt bike. Ev rûniştin ji bo rêberên ewlehiya sîber û tîmên pêşkeftinê yên ku ji bo pêşdebirina di rewşa qelsiyên her ku diçe tevlihevtir de hatine veqetandin, hatiye çêkirin. Niha li beşê binêrin!
Yekem Gotûbêja SafeDev a 2025-an temaşe bikin û asta xwe bilind bikin Open Source Security stratejî! Ji pisporên top guhdarî bikin dema ku ew dersên sereke yên ji 2024, mekanîzmayên parastinê yên pêşkeftî, û pêşeroja ewlehiya OSS vedikolin. Ev şansê we ye ku hûn li pêş rewşa gefên pêşkeftî bimînin û stratejiyên proaktîf fêr bibin da ku zincîra dabînkirina nermalava xwe ewle bikin!
Li axaftina me ya SafeDev temaşe bikin û stratejiya xwe ya AppSec veguherînin! Bibînin ka çima ASPM (Application Security Posture Management) mifteya derbaskirina westandina hişyariyê, yekkirina têgihîştinên ewlehiyê, û pêşanîdana rîskên rastîn e. Pisporên ewlehiya sîber ên payebilind dê bikevin nav pêşeroja AppSec û DevSecOps, stratejiyên çalak parve bikin da ku ji we re bibin alîkar ku hûn di pêş de bimînin. Vê derfetê ji dest xwe bernedin ku hûn fêr bibin ka meriv çawa herikên karên ewlehiyê hêsan dike û stratejiyek DevSecOps-a bênavber ava dike. Niha temaşe bikin!
Ji bo "Demystifying" beşdarî me bibin SBOM "Ewlehî", ku pisporên ewlehiya sîber Jennifer Cox, Santosh Kamane û Jesus Cuadrado dê girîngiya SBOM di baştirkirina kalîteya nermalavê û ewlehiyê de, û misogerkirina pabendbûnê de. Ev webinar ji bo bidestxistina zanînê li ser ka meriv çawa zincîra dabînkirina nermalava xwe bi bandor ewle dike girîng e. Fêr bibin ka hûn çawa dikarin Helwesta Ewlekariya Nermalava xwe bi hêsanî xurt bikin!
Niha li Gotûbêja me ya SafeDev a dawîn a salê temaşe bikin û asta xwe bilind bikin Software Supply Chain Security! Tevlî pisporên pîşesaziyê yên pêşeng bibin dema ku ew dersên girîng ên 2024-an ji nû ve dinirxînin, trendên herî dawî kifş dikin û têgihiştinên çalak parve dikin da ku ji bo dijwarîyên 2025-an amade bibin. Ev webinar ji bo pisporên ewlehiyê û tîmên pêşkeftinê yên ku dixwazin di vê dînamîkê de nûjeniyê bikin û pêşeng bimînin hatîye sêwirandin. software supply chain security cîhan. Niha qeyd bike!
Pisporên Thoughtworks, Codurance, û Xygeni dê têbiniyên xwe li ser parve bikin Software Supply Chain SecurityRewşa ewlehiya xwe bilind bikin û navûdeng û berdewamiya karsaziya xwe biparêzin. Ma hûn amade ne ku di derbarê pêşkeftina... de fêr bibin? Software Supply Chain Security?
Application Security Posture Management (ASPM) roj bi roj populer dibe. Lêbelê, fonksiyonên wê yên taybetî dibe ku ji bo her kesî bi tevahî ne zelal bin. Cihê xwe niha ewle bikin! Tevlî axaftina me ya SafeDev bibin "Ma hûn hewce ne ASPM di jiyana te de?" bi pisporên ewlehiya sîber James Berthoty, William Palm û Luis Garcia re ji bo lêkolîna potansiyela ASPM wekî çareseriyek ewlehiya serîlêdanê ya holîstîk û rêxistina xwe bihêztir bikin!
Ji bo kifşkirina ka meriv çawa Analîza Berhevoka Nermalavê vediguherîne, çapa me ya Cotmehê ya SafeDevTalk temaşe bikin (SCA) û zincîra dabînkirina nermalava xwe li dijî gefên nû ewle bikin.
Ev rûniştin ji bo rêberên ewlehiya sîber û tîmên pêşkeftinê yên ku dixwazin di rewşa aloz a îroyîn a qelsiyên çavkaniya vekirî de pêşeng bimînin hatiye sêwirandin.
Niha li Gotûbêja me ya SafeDev a li ser Zincîrên Dabînkirina Nermalavê di bin Fişarê de: 2025 Çi Fêrî Me Kir Derbarê Malware & AI, û Çi Paşê Tê temaşe bikin. 2025 guherî. software supply chain securityMekanîkên êrîşa nû (malware bi alîkariya AI, xwe-belavkirin, û îstismara baweriyê di pîvanek mezin de) sînorên parastinên heyî eşkere kirin. Tevlî vê rûniştina bi rêberiya pisporan bibin da ku fêm bikin ka bi rastî di sala 2025an de çi guherî û tîmên pêşkeftin û ewlehiyê divê ji bo sala 2026an çi biguncînin. Niha beşê temaşe bikin!
Di vê Webînarê de li ser Ewle beşdarî Luis Rodríguez, CTO yê Xygeni, û Luis Manuel García, Gerînendeyê Piştgiriya Firotanê bibin. CI/CDJi pisporên me fêr bibin ka meriv çawa baştirîn pratîkên OWASP-ê bikar tîne da ku ewlehiya we xurt bike CI/CD û zincîra dabînkirina nermalava xwe biparêzin. Ya xwe biparêzin CI/CD û zincîra dabînkirina nermalavê bi OWASP re. Ew ê li ser Envanter û Analîzê biaxivin, CI/CD Rîsk, Tesbîtkirin û Pêşîlêgirtin di nav gelek tiştên din de!
Çapa çaremîn a SafeDevTalks pisporên ewlehiya sîber ên pêşeng Derek Fisher, Abhilasha Sinha, û Luis Rodriguez vedihewîne. Ev beş dê li ser mijara krîtîk a girêdayîbûna bi pêkhateyên partiya sêyemîn û çavkaniya vekirî di pêşvebirina nermalavê de kûr bibe, qelsiyên veşartî û gefên derketî eşkere bike. Ji bo ku hûn di derbarê qelsiyên veşartî, gefên berfireh, binpêkirinên cîhana rastîn û gelek tiştên din de bêtir fêr bibin, beşdarî me bibin!
Niha li beşa me ya SafeDev Talk a pêşerojê temaşe bikin: Qelsiyên Bêdawî. Parastinên Jîrtir! Rêveberiya qelsiyan pêş dikeve, û amûrên kevneşopî êdî têrê nakin. Tevlî me bibin da ku hûn lêkolîn bikin ka gefên nûjen çawa modelên rîskê yên jîrtir, pêşanîya demrast, û nêzîkatiyek nû ji bo ewlekirina zincîra dabînkirina nermalavê hewce dikin. Vê rûniştina tijî têgihiştinên pisporan ji dest xwe bernedin da ku stratejiya xwe ya AppSec xurt bikin û li pêşiya dîmena rîska dînamîk a îro bimînin!
Beşdarî vê beşê duyemîn a rêzefîlmê bibin CI/CD webinarên ku Luis Rodríguez, CTO, û hev-damezrînerê Xygeni, û Luis Manuel García, Gerînendeyê Piştgiriya Firotanê pêşkêş dikin. Di vê rûniştinê de, em ê perspektîfa "tîma şîn" a CI/CD ewlehiyê, kûrbûna gavên kiryarî yên ku rêxistin dikarin bavêjin da ku rewşa ewlehiya xwe baştir bikin ...
Di vê rewşa dîjîtal a ku bi lez pêş dikeve de, ewlehiya zincîra dabînkirina nermalava we ji her demê girîngtir e. Her ku taktîkên êrîşê yên nû derdikevin holê, girîng e ku hûn li pêş bendê bimînin û xwe bi stratejiyên parastinê yên herî dawî çekdar bikin. Di vê webînarê de, Luis Rodriguez dê rêberiya we bike ...
Niha li Webînara me ya din temaşe bikin: Otomasyona Ewlekariya Serlêdana AI! Tîmên AppSec bi hişyariyan tijî ne; naha dem dema otomatîkkirinê ye. Di vê rûniştina pratîkî de, kifş bikin ka meriv çawa triyaja destanî ji holê radike û di çend saniyan de bi karanîna sererastkirina otomatîkî ya dostane ji hişyariyê ber bi sererastkirinê ve diçe. Fêr bibin ka meriv çawa pozîtîfên derewîn kêm dike, xetereyên rastîn dide pêşiyê, û polîtîkayên ewlehiyê bicîh tîne û bibînin ka meriv çawa sererastkirina otomatîkî entegre dike. CI/CD pipelines bi aqilmendî guardrails (di nav gelek tiştên din de). Îro temaşe bikin!
Niha li Gotûbêja me ya SafeDev temaşe bikin: Ewle bi xwerû: Çakkirina otomatîk çawa AppSec-ê ji nû ve diafirîne? "Ewle bi xwerû" êdî ne vebijarkî ye; ew bingeha nû ye. Bi koda ku ji hêla AI ve hatî çêkirin, pêkhateyên AI-ê yên çandî, û çerxên pêşkeftina bilez, deriyên ewlehiyê yên kevneşopî kêmasî hene. Bersiv? Parastinên proaktîf û çakkirina otomatîk a pratîkî ku li cihê ku pêşdebir lê dijîn dixebite. Niha temaşe bikin û di AppSec-a nûjen de gava din bavêjin!
Li beşa podkasta The Cyber Security Matters a Neuco ya bi sernavê "The new challeng in software security: how to keep devops running while not fall under supply characters" bi Luis Rodriguez, CTO li Xygeni re guhdarî bikin, û challengiyên guherbar ên ewlekirina zincîra dabînkirina nermalavê vekolin.
Li Gotûbêja me ya SafeDev temaşe bikin: AI Belavbûyî: Navîgasyona Gef û Parastinên Derketî di Ewlekariya Serlêdanan de. Her ku AI ewlehiya sîber diguherîne, bandora wê li ser Ewlekariya Serlêdanan hem bi hêz û hem jî bi nuwaze ye. Ji malwareya polîmorfîk bigire heya destwerdana modelê û derzîkirina bilez, êrîşkar AI bikar tînin da ku êrîşên jîrtir çêbikin, û parêzvan jî AI bikar tînin da ku wan zûtir tespît bikin û kêm bikin. Li wê temaşe bikin da ku her du aliyên hevkêşeyê fam bikin û fêr bibin ka meriv çawa bernameya xwe ya AppSec-ê ji bo AI-ê amade dike.
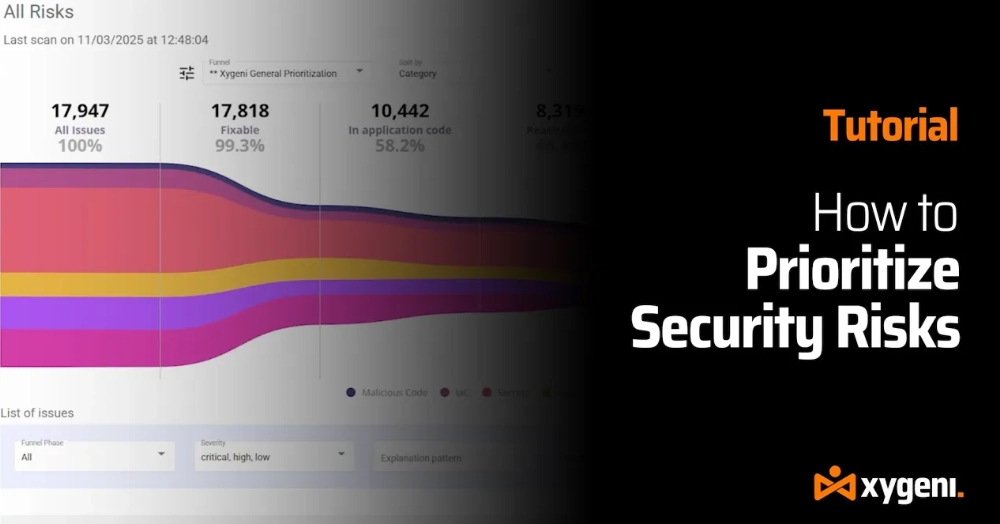
Ji hişyariyên ewlehiyê yên bêdawî bêzar bûne? Werin em tiştê ku bi rastî girîng e rast bikin. Ger hûn di nav lehiyê vedîtinên qelsiyan de asê mane, hûn ne bi tenê ne. Di vê dersa gav-bi-gav de, em ê nîşanî we bidin ka Xygeni Funnels çawa alîkariya tîmên DevOps û AppSec dike ku deng qut bikin û li ser gefên rastîn bisekinin - da ku hûn koda xwe biparêzin, pipelines, û sîstemên krîtîk ên karsaziyê bi bandortir.
Tîmên AppSec di bin zextê de ne. Hejmara hişyariyan zêde dibe, leza pêşveçûnê her ku diçe zêde dibe, û triyaja destî êdî nikare bigihêje vê astê. Nêzîkatiyên ewlehiyê yên kevneşopî sînorên xwe nîşan didin. Di vê rûniştina pratîkî ya bi rêberiya pisporan de, hûn ê bibînin ka otomasyona AppSec-ê ya bi AI-ê çawa alîkariya tîman dike ku ji westandina hişyariyê derbas bibin û dîtinên ewlehiyê veguherînin çareseriyên pêbawer û otomatîk. Fêr bibin ka di AppSec-a nûjen de çi hewce ye ku biguhere û tîmên pêşvebirin û ewlehiyê çawa dikarin her tiştî biparêzin. commit û pull request bêyî ku radestkirinê hêdî bike. Li ser daxwazê webînerê temaşe bikin û bibînin ka otomasyona bi hêza AI-ê çawa AppSec-ê di pratîkê de ji nû ve şekil dide.
Li rûniştina me ya Black Hat Europe temaşe bikin: Rastiya Nû ya AppSec: Pêşveçûna bi AI-ê ve girêdayî, Malware, û Rîska Nermalava Modern. Her ku AI radestkirina nermalavê lez dike, ew rûyê êrîşê jî ji nû ve dişibîne. Ji malware-ya çavkaniya vekirî û tawîzkirina zincîra dabînkirinê bigire heya kêmasiyên kodê yên ji hêla AI-ê ve hatine çêkirin, ev axaftin vedikole ka rîskên AppSec-a nûjen çawa derdikevin holê, û tîmên ewlehiyê divê çi bikin da ku di cîhanek bi AI-ê ve girêdayî de pêşde bimînin.
Niha li ser DORA temaşe bikin beşa SafeDev Talk a Sezona Vekirinê da ku hûn jê fêr bibin û di rewşa rêziknameya darayî ya her ku diçe pêşde diçe de pêşeng bimînin. Ev webinar bi taybetî ji bo saziyên darayî hatiye çêkirin û dê ji we re bibe alîkar ku hûn bandora DORA li ser ewlehiya operasyonel û pabendbûnê fam bikin. Hûn ê stratejiyên çalak û têgihiştinên pispor bi dest bixin, ku we ji bo pêşerojê amadetir bike!
Li beşa Podcast-a Secure Cyber Connect-ê ya ku CTO-ya me Luis Rodriguez pêşkêş dike, binêrin. Bi 15+ sal ezmûna xwe, Luis têgihiştinên pispor li ser tespîtkirina kodên xerabkar, ewlekirina pêkhateyên sêyemîn, û stratejiyên AppSec-ê yên ji bo pêşerojê parve dike. Ji encamên SolarWinds bigire heya bûyera paşîn a deriyê paşîn a SSH, ev beş gefên cîhana rastîn û taktîkên parastinê yên pratîkî vedihewîne. Fêr bibin ka meriv çawa xwe xurt dike. SDLC, rîska zincîra dabînkirinê kêm bikin, û li hember gefên sîber ên pêşkeftî li pêş bimînin.
Ji bo keşifkirina gefên herî dawî yên malware yên ku bandorê li Nermalava Çavkaniya Vekirî (OSS) dikin, beşdarî webînara me ya "Tesbîtkirina Malware ya Demrast di Çavkaniya Vekirî de" bibin. Her ku pejirandina OSS mezin dibe, qebare û tevliheviya gefan jî zêde dibe, û ji bo pêşdebiran û rêxistinan jî dijwarîyên nû derdixe holê. Ev rûniştina têgihîştî dê trendên herî dawî, gefên derketî û stratejiyên pêşkeftî eşkere bike da ku girêdayîbûna OSS-ya we ji êrîşên xerab biparêze. Tevlî me bibin!
Li Black Hatê me bêriya me kir? Dubarekirina rûniştina me ya 20 hûrdemî ya taybet li ser ewlehiya sîber a AI, otomatîkkirina ewlehiya sepanan, û AutoFix temaşe bikin. Bibînin ka meriv çawa dengê hişyariyê kêm dike, qelsiyên bi PR-yên ewledar bixweber rast dike, û otomatîkkirina AppSec rasterast tîne nav xwe. pipeline (di nav gelek tiştên din ên balkêş de). Li gorî daxwazê danişînê temaşe bikin!
Temaşe bikin û kûr bibin nav van tiştan: pêdiviya lezgîn a ji bo sepanên ewle di ronahiya hejmara zêde ya binpêkirinên daneyan û lawaziyan de; zehmetiyên heyî yên avakirina nermalava ewle û pîvanbar, di nav de herikên xebatê yên sîlokirî, valahiyên ragihandinê di navbera tîmên dûr de, û xetereyên têkildarî entegrekirina nermalava çavkaniya vekirî (OSS); û gelek tiştên din. Fêr bibin ka meriv çawa ji deng derbas dibe û li ser gefên herî krîtîk disekine. Ji dest xwe bernedin!
Tu nekarî beşdarî Konferansa RSA ya 2024an li San Francisco bibî.cisco? Pirsgirêk tune! Li webînara me ya taybet temaşe bikin û ji hin meylên herî girîng ên di ewlehiya sîber de, ji guhertinên di CISO rolên pêşengiyê ji bo pêşkeftinên herî pêşketî yên parastina sîber - hemî li ser maseya we. Di vê webinarê de, hûn ê kûrahî li ser têgihîştin û stratejiyên herî nûjen ên ku cîhana ewlehiya sîber pêşkêşî dike bigerin!
Niha li webînara me temaşe bikin: Ewlehiya Koda Ji hêla AI ve Çêkirî Berî Şandinê. Modelên kodkirina sînor hîn jî di nav %6ê derana de navên pakêtên sexte nîşan didin, û êrîşên rastîn ên wekî Shai-Hulud nîşan didin ku pakêtek jehrîkirî çiqas zû dikare bi rêya GitHub, ewr û ... belav bibe. CI/CD. Ajanên AI niha dest didin pelan, termînalan û pipelinerasterast, pir caran berî ku her kontrolkirina ewlehiyê were kirin. Di vê rûniştinê de, ku ji hêla Nimbus Compute ve bi hevkariya Xygeni ve tê lidarxistin, em lêkolîn dikin ka çima ewlehiya tenê-CI êdî têrê nake û çawa veguheztina tespîtkirinê nav IDE alîkariya tîman dike ku rîskê berî ku bigihîje hilberînê bigirin.
Niha li webînara me ya bi navê "Kodkirina Vibe Bêyî Poşmaniyê" temaşe bikin. AI awayê çêkirina nermalavê diguherîne, bi Copilot û ajanên AI ku parek zêde ya koda hilberînê çêdikin. Di vê rûniştinê de, hûn ê bibînin ka meriv çawa koda ku ji hêla AI ve hatî çêkirin rasterast di IDE de, bi tespîtkirina qelsiyên rast-dem ewle dike. guardrails ji bo Copilot, û pêşanîya li ser bingeha gihîştinê. Bibînin ka sererastkirina bi alîkariya AI çawa alîkariya pêşdebiran dike ku pirsgirêkan bi bandor çareser bikin û nermalava ewle, bi ajotina AI-ê bêyî windakirina kontrolê ava bikin. Niha temaşe bikin da ku hûn fêr bibin ka meriv çawa ji destpêkê ve nermalava ewle, bi ajotina AI-ê ava dike.