Eng béiswëlleg Ofhängegkeet leeft hiren Installatiounsskript aus, soubal en Entwéckler "install" aginn huet, laang ier iergendeen weess, datt et béiswëlleg ass. Är Codescanner hunn de Repository gekuckt. Äert Endpoint-Tooling huet e Prozess gesinn, net e Pak. Shield sëtzt um Endpunkt vum Entwéckler a blockéiert en ier en ausféiert gëtt.
Een liichte Agent · Aarbechtsstatiounen, Serveren a CI-Runner · Politik zentral verwalt
Verhënnert datt béiswëlleg Ofhängegkeeten a Skripter jeemools lafen, andeems Dir d'Endpunkte vun den Entwéckler schützt, wou d'Attacken ufänken.
Shield späichert Pakinstallatiounen a Echtzäit a kontrolléiert se géint d'Malware-Informatioun vun Xygeni. Béiswëlleg Pakete ginn am Moment vun der Installatioun blockéiert a ginn net den nächsten Moien an engem Rapport markéiert. Datselwecht gëllt fir de Netzwierk: Verbindungen zu bekannt béiswëlleger Infrastruktur ginn ënnerbrach, ier eppes de Computer verléisst.
Definéiert d'Reegelen eemol an Shield setzt se op all Maschinn an Ärer Organisatioun an: Mindestalter vum Pak, Erlaabnes- a Verweigerungslëschten, genehmegt Registrierungen an Destinatiounen fir ausgehend Traffic.
Wann eppes Kritisches op engem Endpunkt lant, Shield kann d'Netzwierkverbindunge vun där Maschinn automatesch oder op Ufro ofbriechen, sou datt den Incident bei engem Laptop ophält, anstatt sech duerch d'Organisatioun ze verbreeden.
Eng Runtime Firewall fir den Entwéckler-Endpoint.
All Pakinstallatioun gëtt a Echtzäit ofgefaange a validéiert. D'Malware-Fréiwarnung vun Xygeni erkennt béiswëlleg Paketen, deenen d'Reputatiounsbaséiert Tools nach ëmmer vertrauen, ouni op e CVE, e Bericht oder eng publizéiert Ënnerschrëft ze waarden. D'Blockéierung geschitt ier den Installatiounsskript leeft.
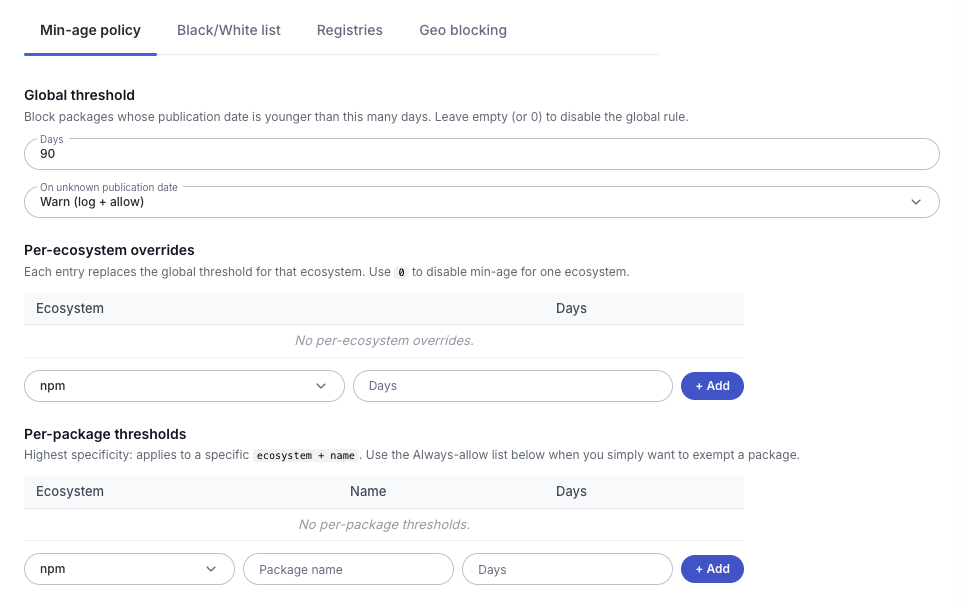
Déi séierst verlafend Attacken an der Supply Chain kommen a brandneie Packageversioune. Shield léisst Iech Pakete blockéieren, déi méi rezent wéi Äre Schwellwäert publizéiert goufen, eng global Regel festleeën an se pro Ökosystem iwwerschreiwen, an entscheeden, wat geschitt, wann en Verëffentlechungsdatum net bestëmmt ka ginn: warnen an erlaben, oder blockéieren.
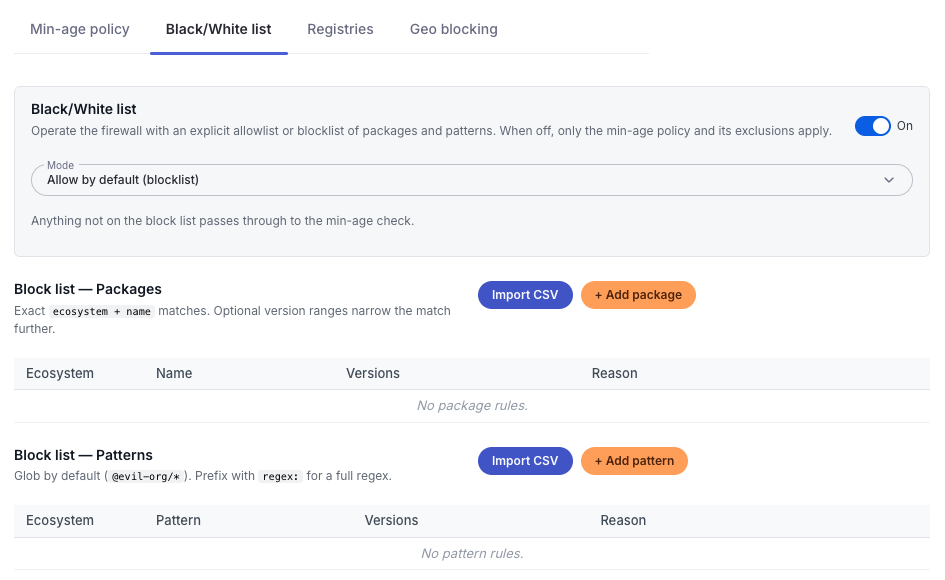
Entscheet wat Är Entwéckler kënnen ofruffen a wou hierkommen. Halt explizit Erlaabnis- a Verweigerungslëschten a beschränkt d'Installatiounen op d'Registeren, déi Är Organisatioun guttgeheescht huet.
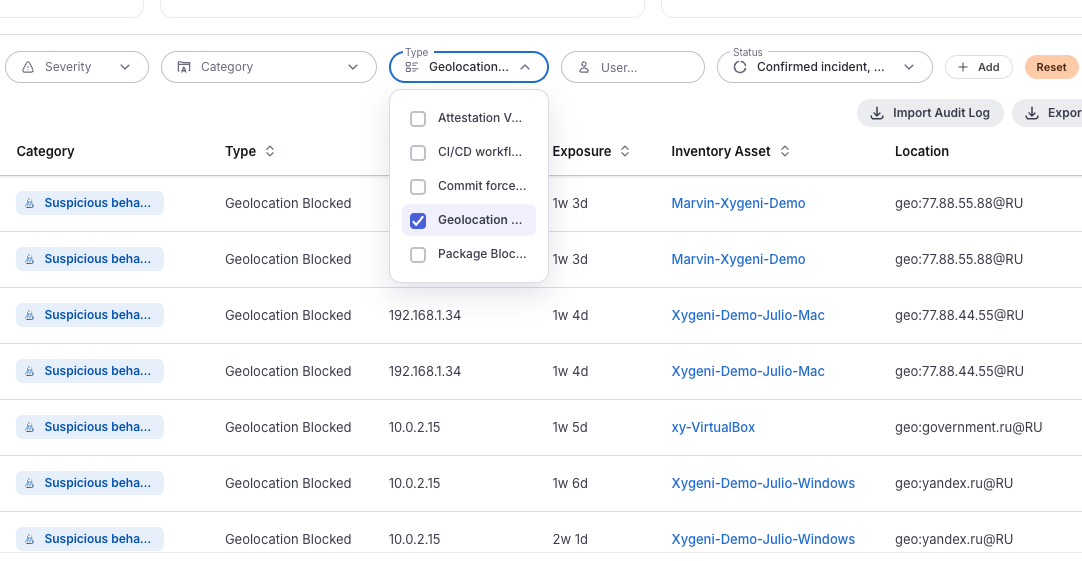
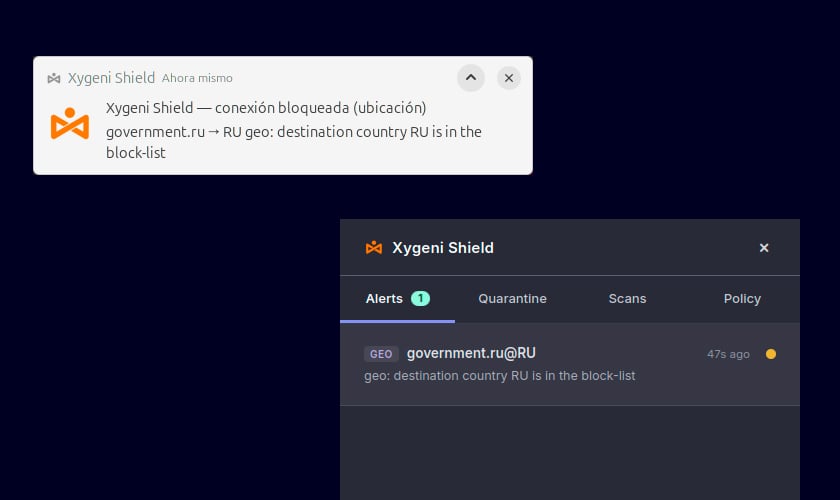
Dee selwechte Modell gëllt fir Verbindungen. Shield iwwerpréift den ausgehenden Traffic vum Endpunkt géint aktuell Netzwierkinformatiounen a brécht Verbindungen mat bekannt béiswëllege IP-Adressen an Domainen of, déi aus Bedrohungsindikatoren ofgeleet sinn, sou datt en Implantat, deen et op enger Maschinn gepackt huet, d'Infrastruktur net erreeche kann, fir déi et gebaut gouf. Zousätzlech kënnt Dir den Traffic op héichrisikodestinatiounen no geographescher Adress limitéieren. All blockéiert Verbindung gëtt mat der Destinatioun opgeholl, déi se erreeche wollt.
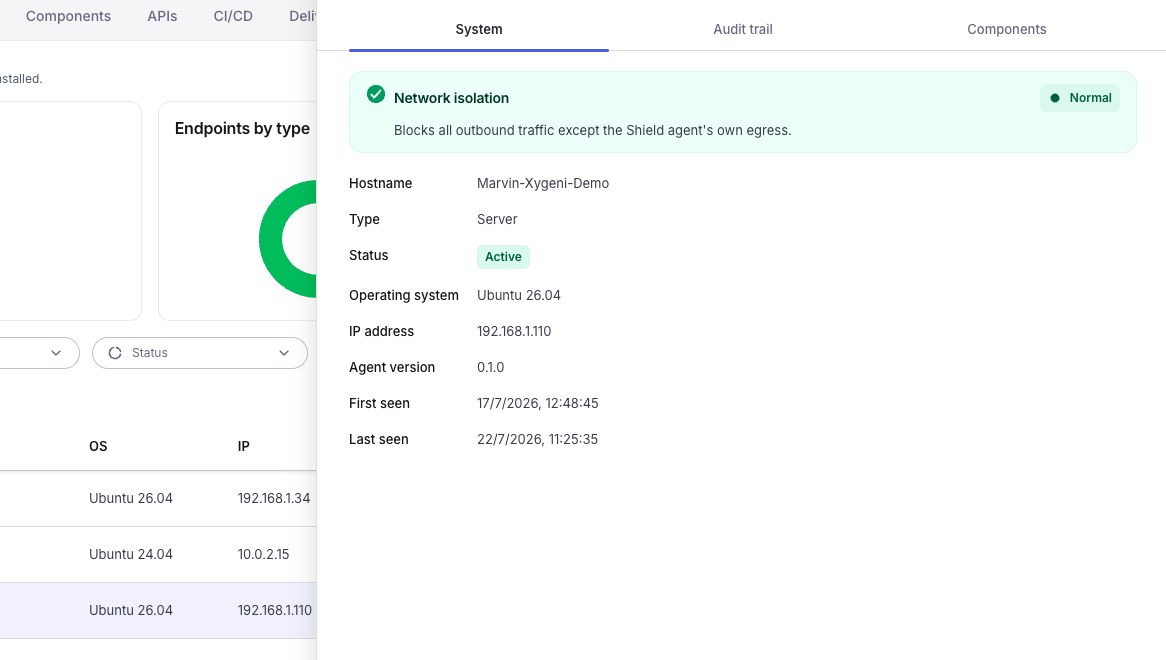
Isoléiert eng kompromittéiert Maschinn a schneit all ausgehenden Traffic of, ausser dem eegene Kanal vum Agent, sou datt Dir d'Kontroll iwwer den Endpunkt behält an en awer ofschléisst. Aktivéiert de paranoide Modus an d'Isolatioun gëtt automatesch ugefrot, soubal eng kritesch Alarmmeldung op engem Endpunkt lant.
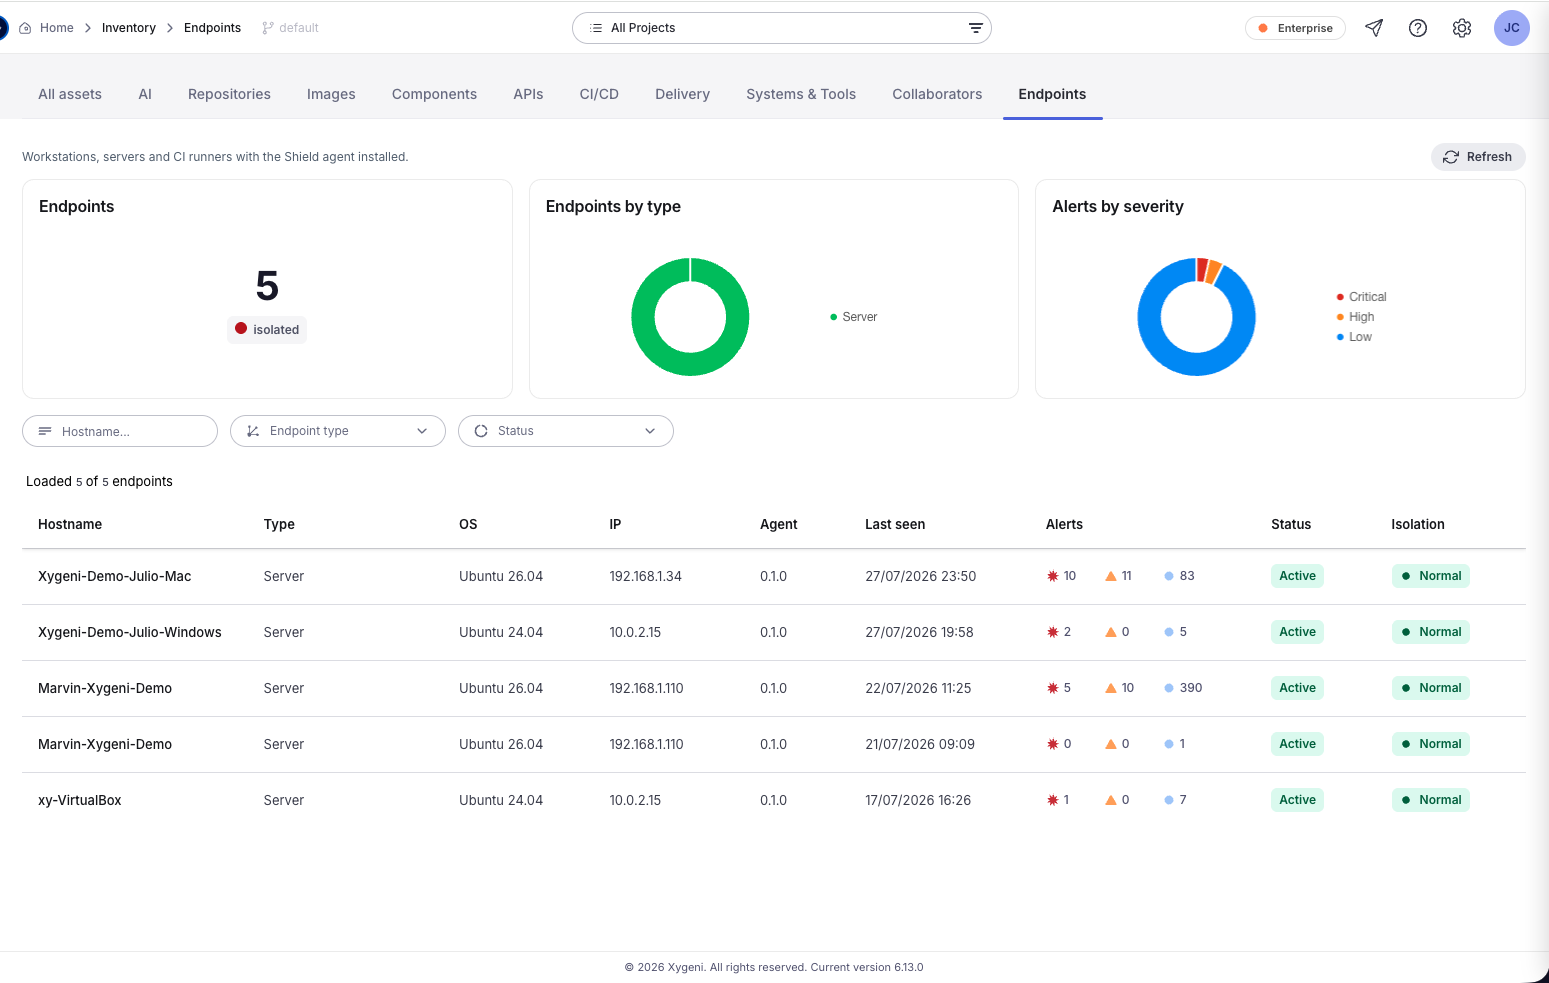
Kuckt all Aarbechtsstatioun, Server a CI-Runner, deen leeft Shield Agent, mat sengem Betribssystem, Agentversioun, aktuellen Status, wéini en fir d'éischt a fir d'lescht gesi gouf, a sengem Lizenzsëtz. Filtert no Hostnumm, Endpunkttyp oder Status.
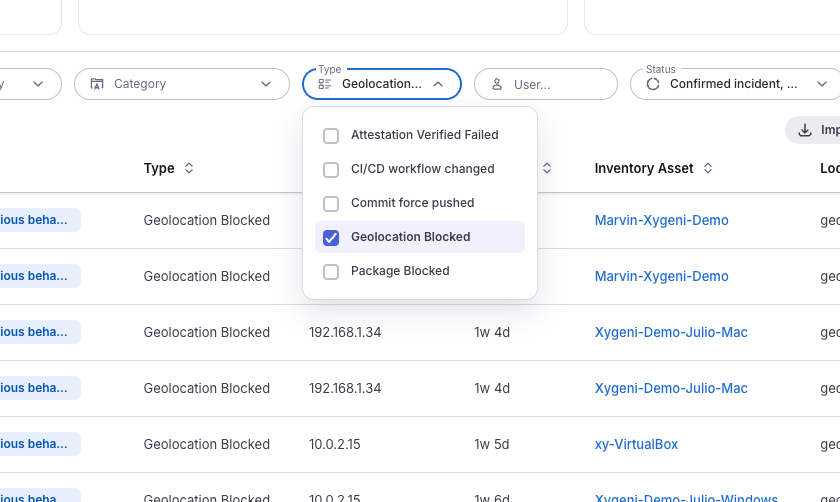
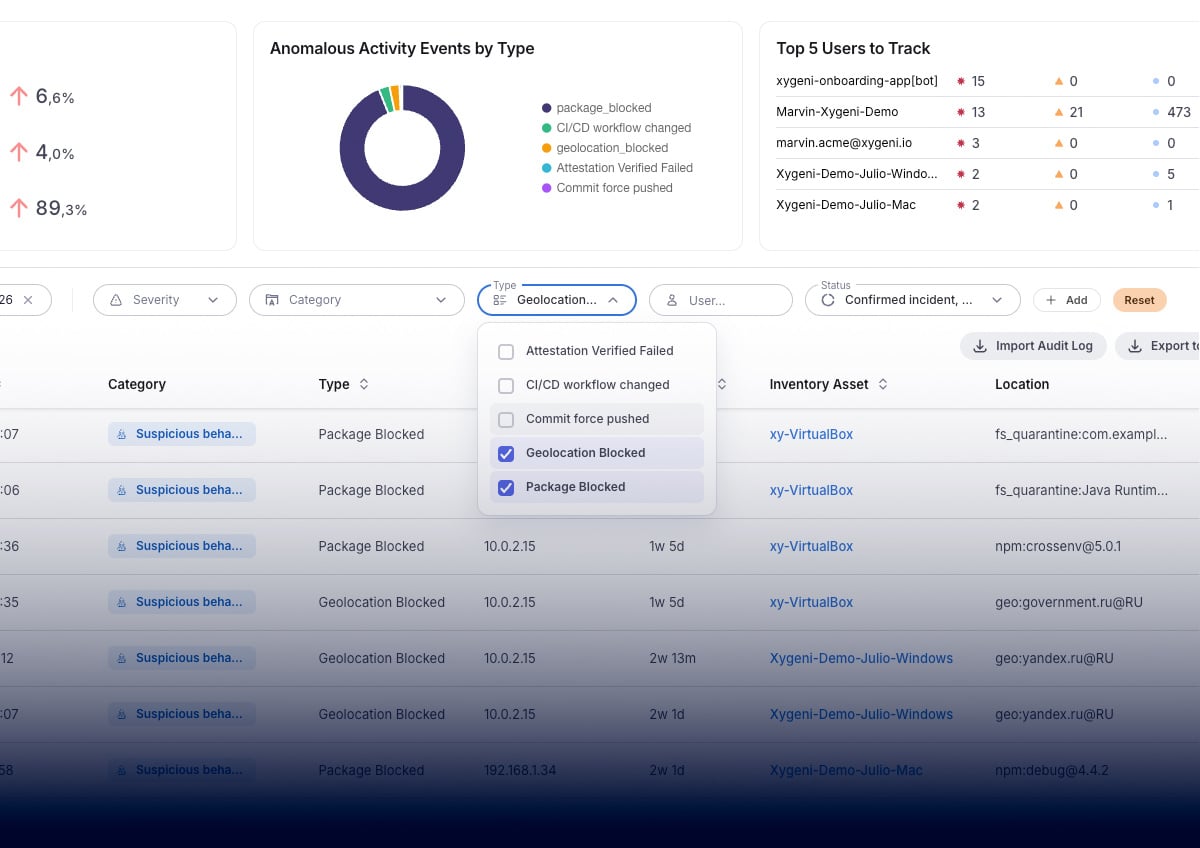
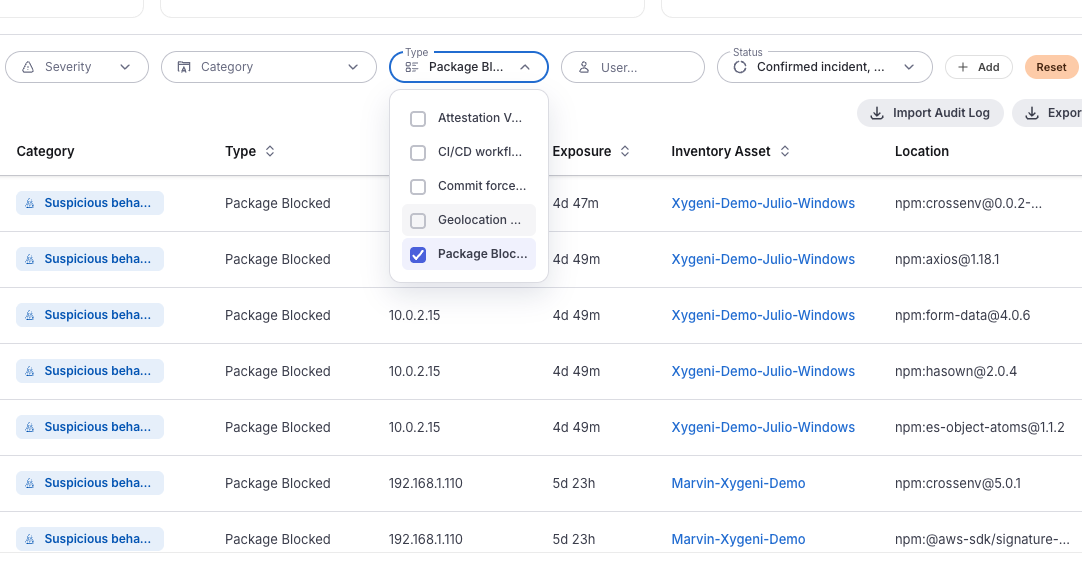
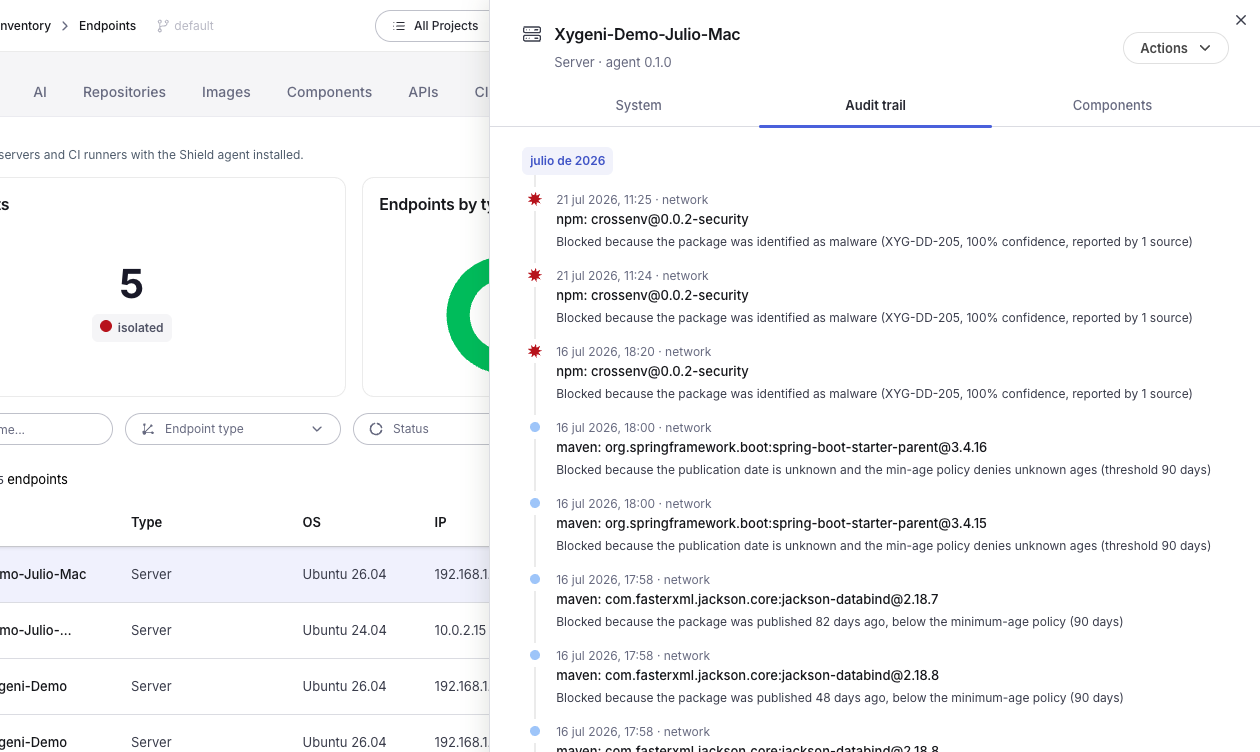
All Block gëtt zu engem Event an der Plattform, mat Schwéiergrad, Zäitstempel, dem Endpunkt, op deem en geschitt ass, wéi laang d'Expositioun gedauert huet, a wat genee blockéiert gouf: de Pak an d'Versioun, oder d'Destinatioun. Filtert no Schwéiergrad, Kategorie, Typ, Benotzer oder Datumsberäich, an exportéiert.
All geschützten Endpunkt huet säin eegenen Audit Trail a Komponentenlëscht, sou datt Dir rekonstruéiere kënnt, wat op enger spezifescher Maschinn geschitt ass, wann een Iech freet.
Een liichte Agent, deen Aarbechtsstatiounen, Serveren a CI-Runner ofdeckt, mat schwiewende Plazen, sou datt d'Ofdeckung Äre Leit amplaz Ärer Hardware follegt.
API-Risiken am Code fannen a behiewen, ier se an d'Produktioun kommen.
Code- a Dependency-Scanning analyséiert de Repository. Endpoint-Tooling iwwerwaacht Prozesser a Verbindungen, awer huet kee Applikatiounssécherheetskontext fir e Pak oder eng Registry z'interpretéieren. Tëscht deenen zwee läit de Moment wou eng béiswëlleg Dependency tatsächlech op der Maschinn vun engem Entwéckler ausgefouert gëtt. Do ass wou... Shield bedreift.
Reputatiouns- a Signaturbaséiert Approche soen Iech iwwer e béiswëllege Pak, wann een aneren schonn dovunner betraff ass. Shield Blockaden beim Verhalen an der Risikoanalyse, wat et nëtzlech mécht den Dag wou en neien Ugrëff ass, an ënnerstëtzt et mat aktueller Netzwierkinformatioun, sou datt alles wat lant net heem uruffe kann.
Blocken, Isolatiounen a Geo-Evenementer landen an der selwechter Konsol wéi Äre Code, Ofhängegkeet, pipeline a geheime Befunde, mat engem eenzege Kontrollspur. Net en aneren Agent mat engem aneren dashboard an en anert login.
D'Endpoint-Detektioun iwwerwaacht Prozesser, Dateien a Verbindungen op Betribssystemniveau. Si weess net, wat e Paketregistrierungsprogramm ass, ob eng Ofhängegkeet béiswëlleg ass oder ob eng Versioun gëschter publizéiert gouf. Shield bréngt de Kontext vun der Applikatiounssécherheet op den Endpunkt vum Entwéckler a setzt d'Politik fir d'Saachen duerch, ëm déi AppSec sech këmmert.
Shield ass en einfache Agent, deen Installatiounen iwwerpréift, soubal se geschéien. Entwéckler bemierken et nëmmen, wann eppes blockéiert ass, an d'Blockéierung kënnt mat engem Grond.
Béiswëlleg an net autoriséiert Pakinstallatiounen, Paketen, déi méi nei sinn wéi Äert Mindestalter, Installatiounen aus Registrierungen, déi Dir net guttgeheescht hutt, Paketen op Ärer Oflehnungslëscht, ausgehend Verbindungen zu bekannt béiswëllegen IP-Adressen an Domainen, an Traffic a Regiounen, déi Dir limitéiert hutt.
Dir entscheet. D'Mindestalterspolitik erlaabt Iech entweder ze warnen an z'erlaben, oder ze blockéieren, wann den Verëffentlechungsdatum onbekannt ass.
Jo. Déi global Mindestaltergrenz kann pro Ökosystem iwwerschriwwe ginn, a fir e spezifescht Ökosystem deaktivéiert ginn, wann néideg.
Et blockéiert all ausgehenden Traffic vun där Maschinn ausser dem Shield den eegene Kanal vum Agent, sou datt den Endpunkt ageséchert awer ëmmer nach verwaltbar ass. Dir kënnt en op Ufro ausléisen oder de paranoide Modus aktivéieren, sou datt Isolatioun automatesch ugefrot gëtt, wann eng kritesch Alarmmeldung kënnt.
Op Entwéckler-Aarbechtsstatiounen, op Serveren an op CI-Runner. D'Lizenzéierung benotzt floating seats.
Jo. All Block ass en Event mat vollem Detail, an all Endpunkt behält säin eegenen Audit Trail. Eventer kënne gefiltert an exportéiert ginn.
mat der Xygeni All-In-One AppSec Plattform
