ຊີເກນີ SCA

ຫຼຸດຜ່ອນຄວາມສ່ຽງຂອງແຫຼ່ງເປີດ ແລະ ຮັກສາແອັບພລິເຄຊັນຂອງທ່ານໃຫ້ປອດໄພຈາກແພັກເກັດທີ່ເປັນອັນຕະລາຍ

ຈັດລຳດັບຄວາມສຳຄັນຂອງຊ່ອງໂຫວ່ທີ່ມີຄວາມສຳຄັນແທ້ໆ ແລະ ຮູ້ໃນເວລາຈິງຖ້າການເພິ່ງພາອາໄສຂອງທ່ານປະກອບມີລະຫັດທີ່ເປັນອັນຕະລາຍ

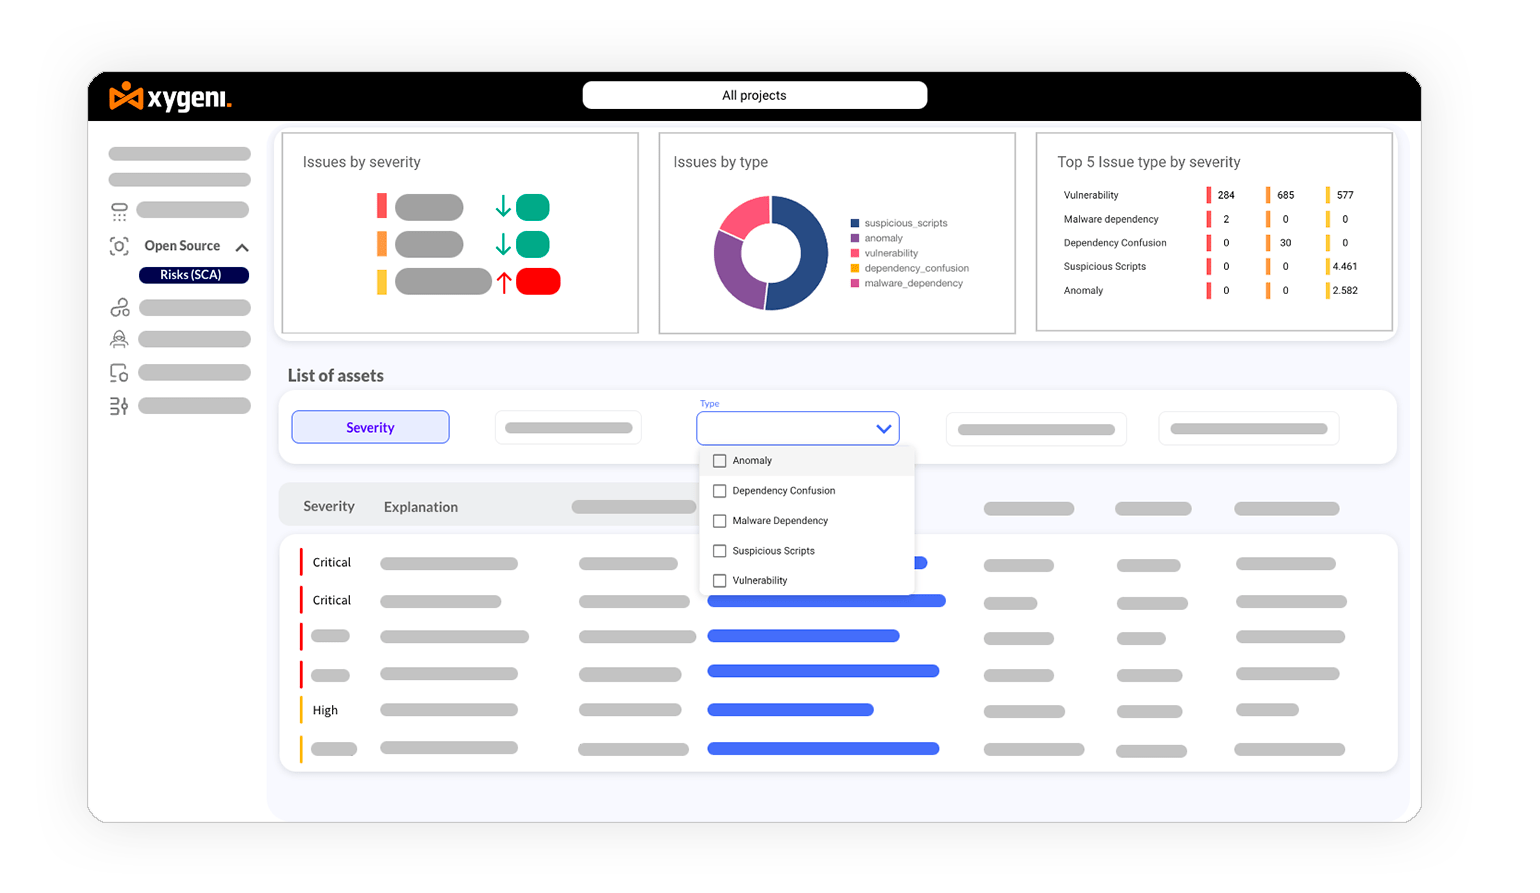
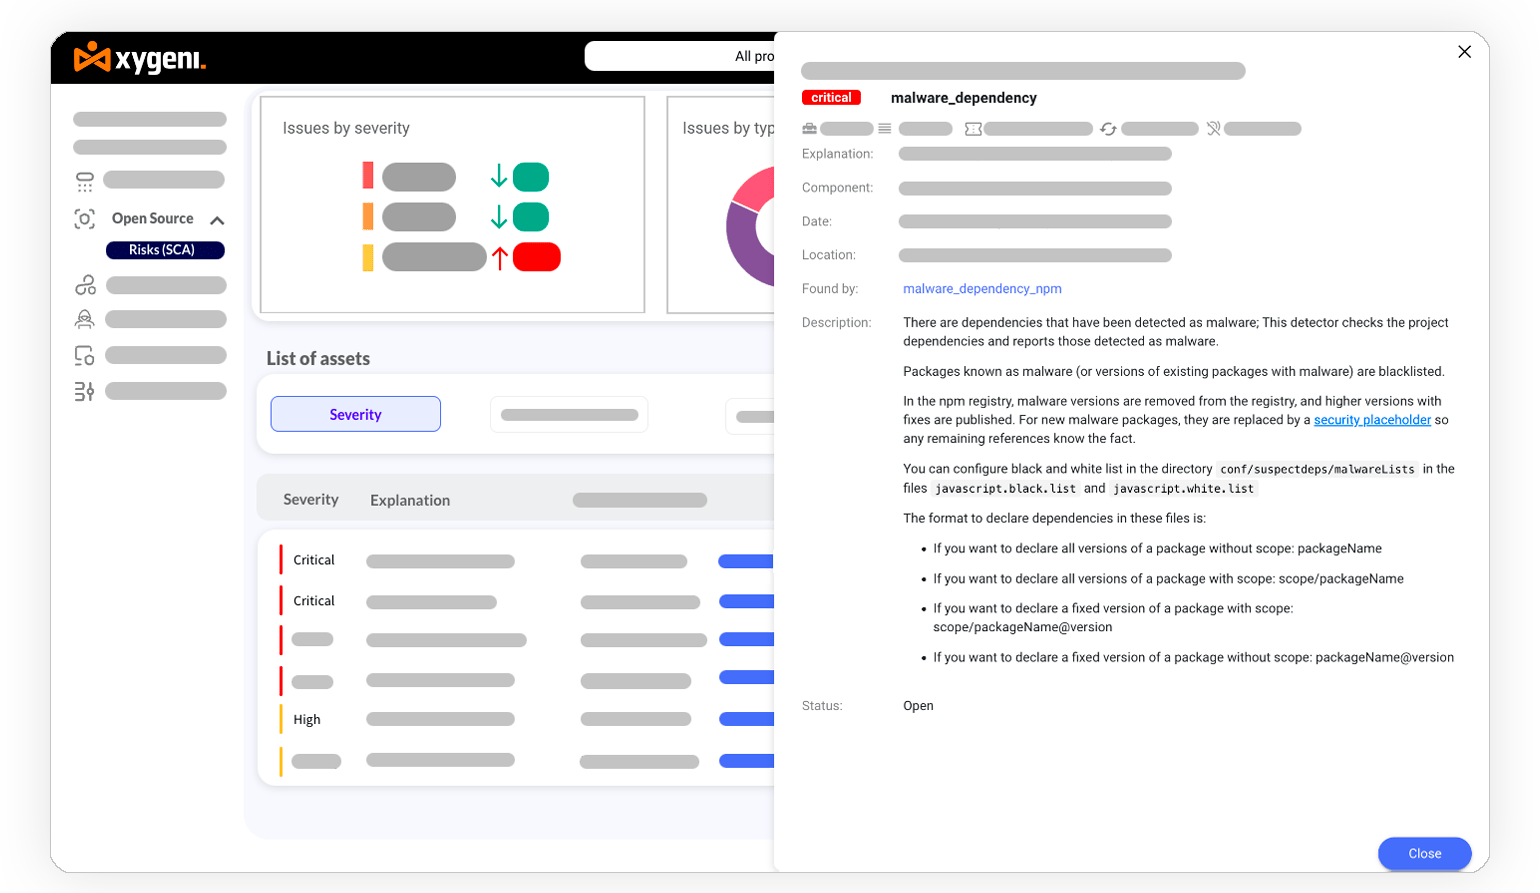
ຊອກຫາຊ່ອງໂຫວ່ໃດໆໃນ Dependencies ຂອງທ່ານ

ລະບຸ ແລະ ແກ້ໄຂບັນຫາຄວາມປອດໄພ, ການບຳລຸງຮັກສາ ແລະ ການອອກໃບອະນຸຍາດໃນການເພິ່ງພາອາໄສຂອງແອັບພລິເຄຊັນກ່ອນທີ່ຈະນຳໃຊ້ຊອບແວຂອງທ່ານ.

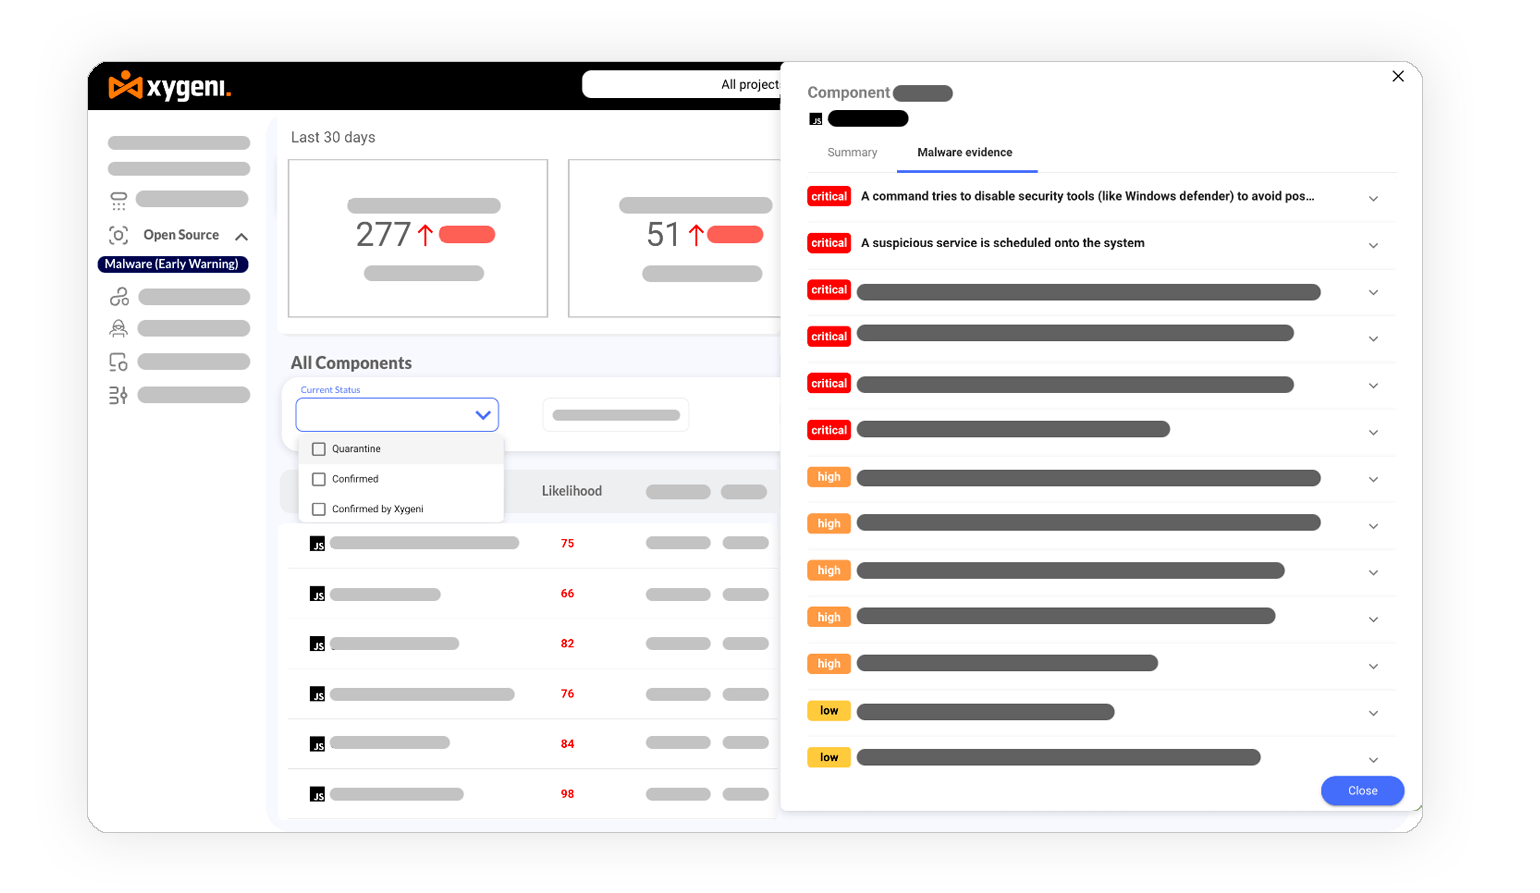
ລະບຸລະຫັດທີ່ເປັນອັນຕະລາຍ

ກວດຫາພາກສ່ວນລະຫັດ ແລະ ຮູບແບບທີ່ໜ້າສົງໄສທີ່ຖືກນຳໃຊ້ໂດຍຜູ້ໂຈມຕີເມື່ອມີການເຜີຍແຜ່ dependencies ໃໝ່ ແລະ ທີ່ໄດ້ຮັບການອັບເດດແລ້ວ.

ສຸມໃສ່ຄວາມສ່ຽງທີ່ສຳຄັນຂອງແຫຼ່ງເປີດ

ຈັດລຳດັບຄວາມສຳຄັນຂອງຊ່ອງໂຫວ່ທີ່ມີຜົນກະທົບທາງທຸລະກິດຫຼາຍທີ່ສຸດ, ແລະ ຈັດການຄວາມສ່ຽງດ້ວຍການໃຫ້ຄະແນນຄວາມສ່ຽງທີ່ອີງໃສ່ສະພາບການ ແລະ ການຕິດຕາມໄດ້ຈາກລະຫັດໄປຫາຄລາວ.


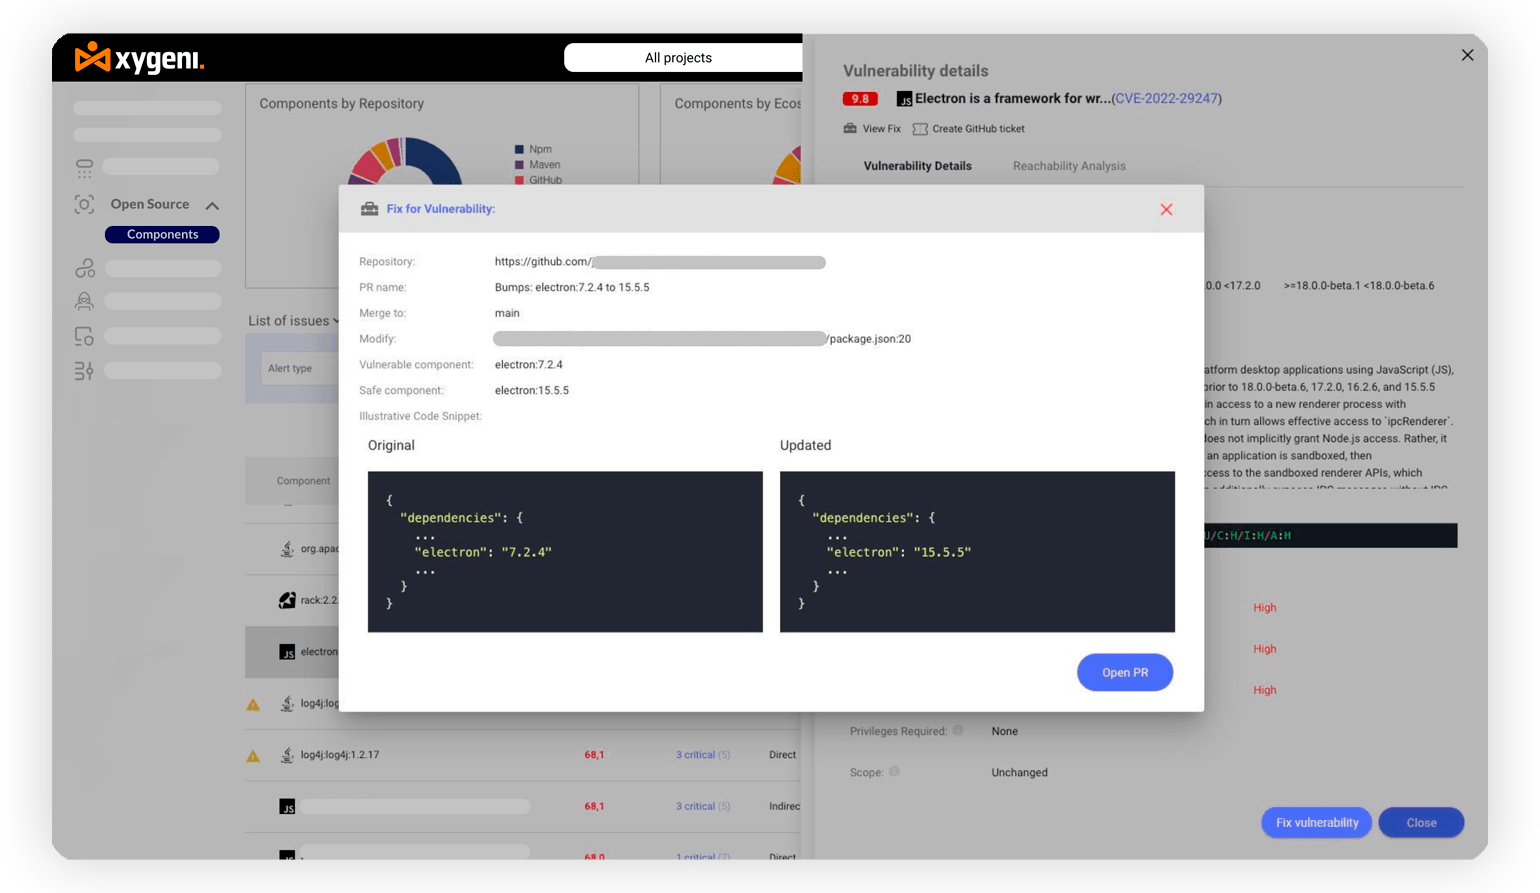
ແກ້ໄຂຊ່ອງໂຫວ່ແຫຼ່ງເປີດຂອງທ່ານໂດຍອັດຕະໂນມັດ

ອັບເກຣດໂດຍອັດຕະໂນມັດໄປສູ່ການເພິ່ງພາອາໄສແຫຼ່ງເປີດທີ່ບໍ່ມີຊ່ອງໂຫວ່ດ້ວຍອັດສະລິຍະ pull requests.
ຊີເກນີ SCAຄວາມສາມາດ ແລະ ໜ້າທີ່ຂອງ

ຕິດຕາມຊ່ອງໂຫວ່ໂດຍອັດຕະໂນມັດ

ຮັບຂໍ້ມູນອັບເດດກ່ຽວກັບຊ່ອງໂຫວ່ທີ່ຄົ້ນພົບໃໝ່ຜ່ານຊ່ອງທາງການລາຍງານຂອງທ່ານ, ຫຼືບລັອກພວກມັນເພື່ອຮັບປະກັນວ່າທ່ານຈະໄດ້ຮັບການປົກປ້ອງ ແລະ ໄດ້ຮັບຂໍ້ມູນກ່ອນທີ່ຈະເຂົ້າສູ່ການຜະລິດ.
ການແຈ້ງເຕືອນຂໍ້ມູນ OSOS
OSS Beyond CVE - ຄວາມປອດໄພຂອງ OSS - SCA ເຄື່ອງມື

ຂະຫຍາຍ Open Source Security ນອກເໜືອໄປຈາກ CVEs

ລວມເອົາປັດໄຈສ່ຽງເພີ່ມເຕີມນອກເໜືອໄປຈາກຄະແນນ CVSS, ປ້ອງກັນການລວມເຂົ້າກັນຂອງແພັກເກດທີ່ອາດຈະບໍ່ມີ CVE ແຕ່ຍັງມີຄວາມສ່ຽງ.

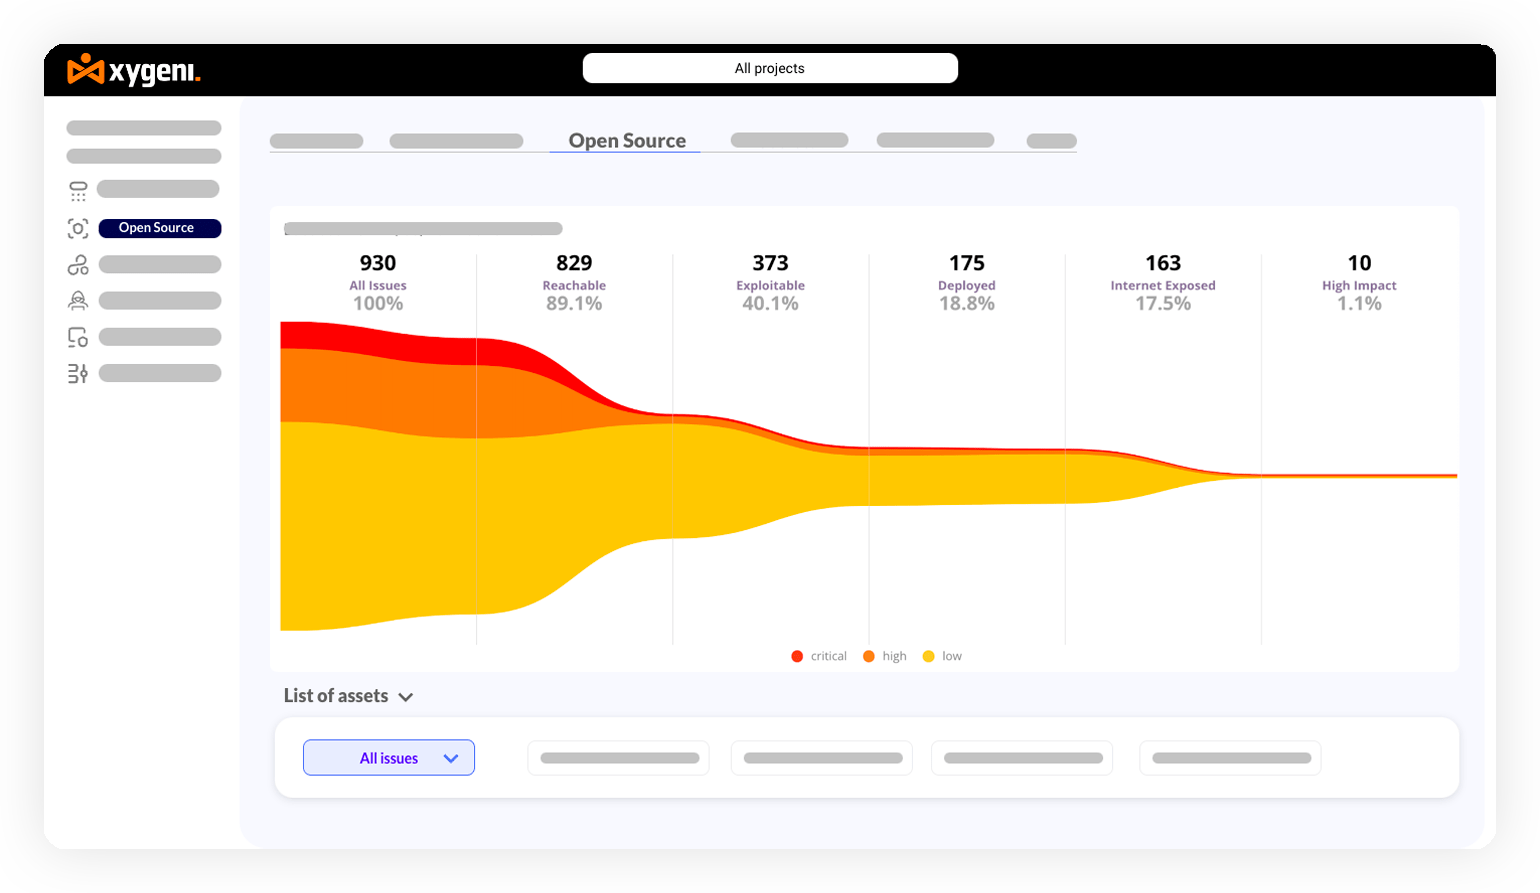
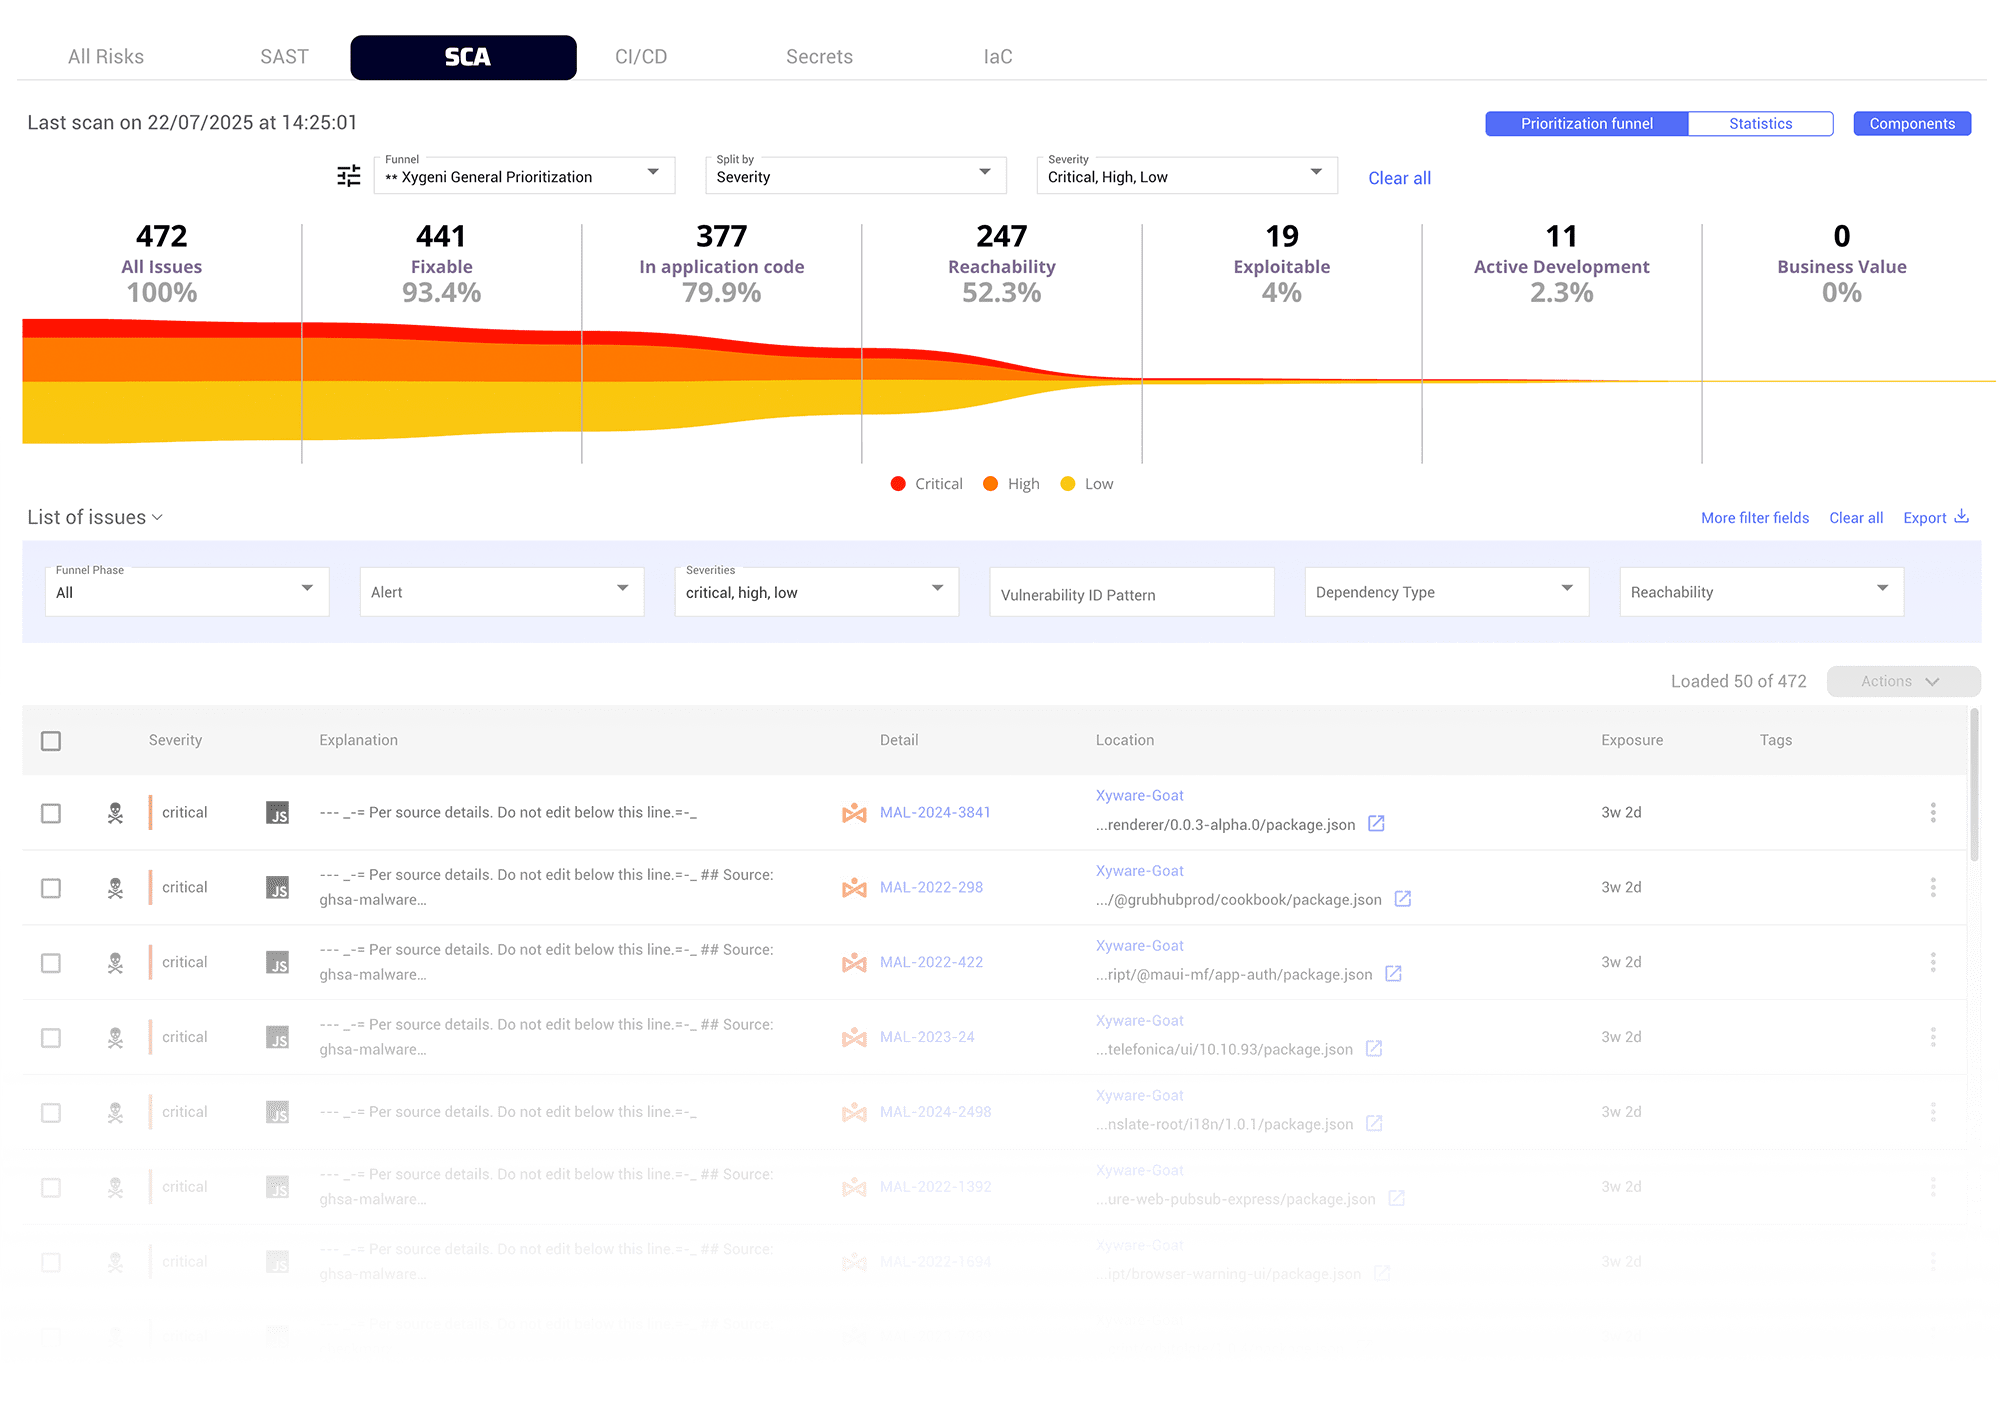
ຈັດ ລຳ ດັບຄວາມ ສຳ ຄັນ SCA ໂດຍບໍ່ມີສຽງລົບກວນ

ກຳນົດສະພາບການຊ່ອງໂຫວ່ແຫຼ່ງເປີດດ້ວຍຄວາມສຳຄັນທາງທຸລະກິດ, ການເຂົ້າເຖິງໄດ້, ການເປີດເຜີຍອິນເຕີເນັດ, ຄວາມສາມາດໃນການຖືກໂຈມຕີ, ແລະ ເງື່ອນໄຂສະພາບການອື່ນໆ, ເຮັດໃຫ້ການແຈ້ງເຕືອນງ່າຍຂຶ້ນ ແລະ ປະຫຍັດເວລາສຳລັບທີມງານຄວາມປອດໄພ ແລະ ການພັດທະນາ.
OSS_Funnel_ບັນຫາ_ຈັດລຳດັບຄວາມສຳຄັນ_SCAເຄື່ອງມືວິເຄາະ_ຊອບແວ_ຄວາມປອດໄພ_ສ່ວນປະກອບ_
ການແກ້ໄຂອັດຕະໂນມັດຂອງຊ່ອງໂຫວ່ແຫຼ່ງເປີດ

ການແກ້ໄຂອັດຕະໂນມັດຂອງຊ່ອງໂຫວ່ແຫຼ່ງເປີດ

ອັບເກຣດໂດຍອັດຕະໂນມັດໄປສູ່ການເພິ່ງພາອາໄສແຫຼ່ງເປີດທີ່ບໍ່ມີຄວາມສ່ຽງ, ບໍ່ວ່າຈະຜ່ານການແກ້ໄຂອັດຕະໂນມັດ pull requests ຫຼື ການກະຕຸ້ນດ້ວຍຕົນເອງ. ມັນຊ່ວຍປະຢັດເວລາ ແລະ ຊັບພະຍາກອນໄດ້ຢ່າງຫຼວງຫຼາຍ, ຮັບປະກັນການຈັດການຄວາມສ່ຽງທີ່ວ່ອງໄວ ແລະ ສອດຄ່ອງ.

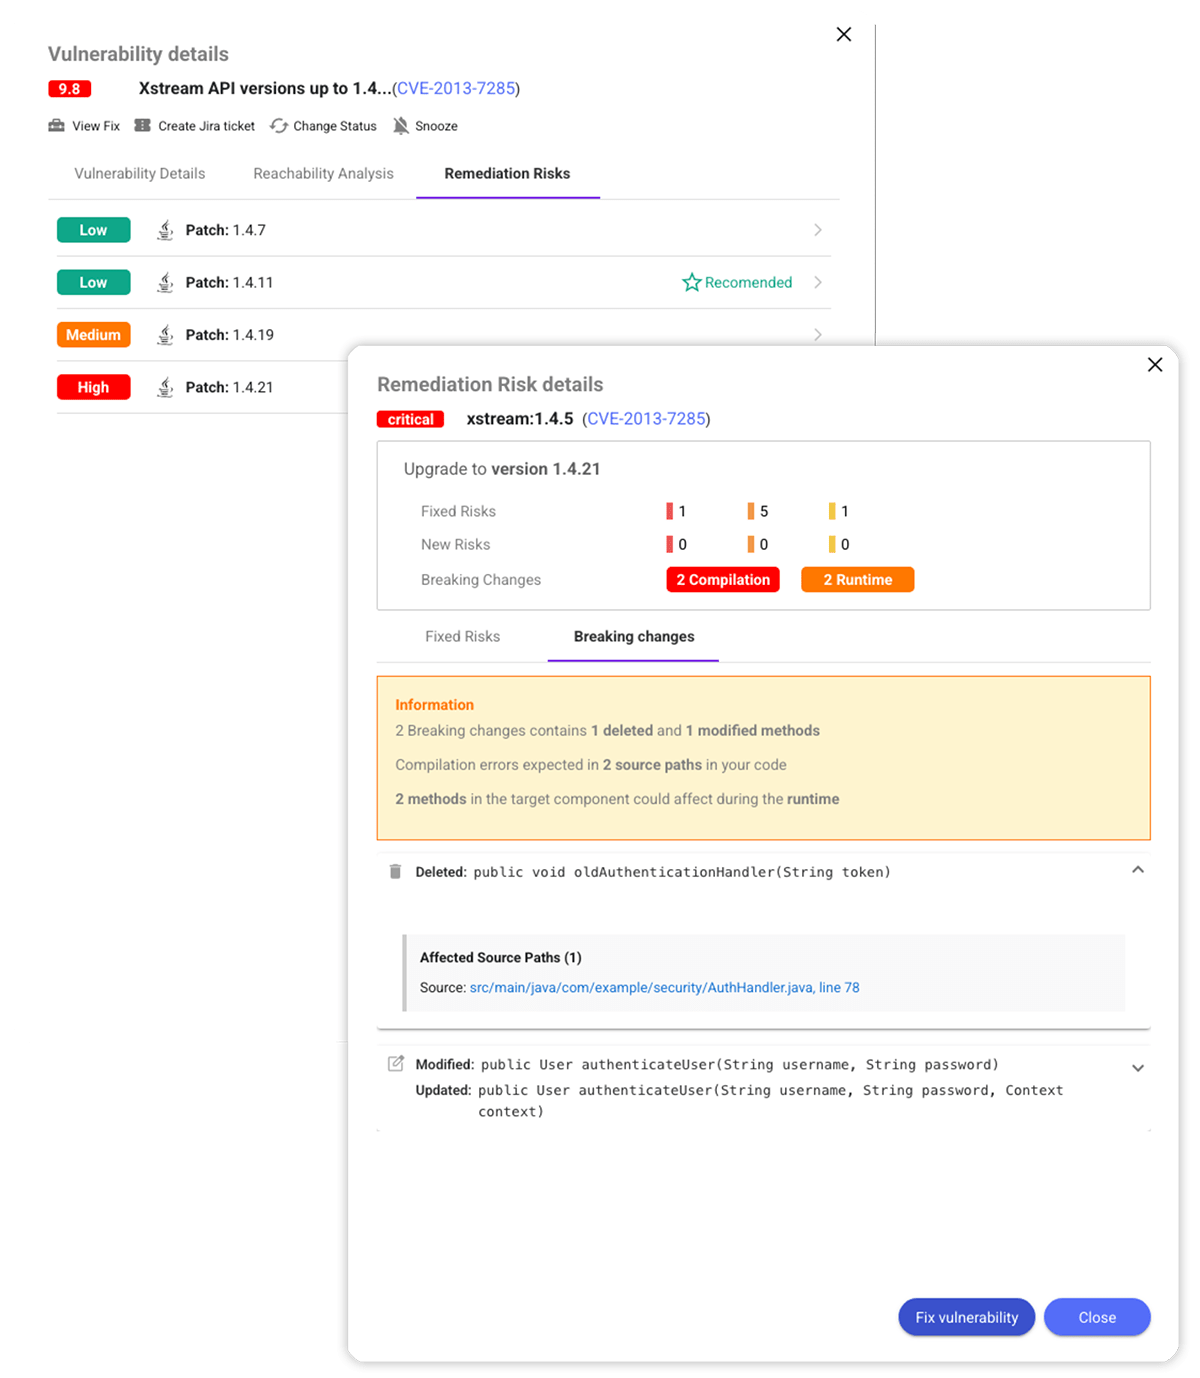
ການກວດຫາການປ່ຽນແປງທີ່ແຕກຫັກ

ເບິ່ງສິ່ງທີ່ອາດຈະເກີດບັນຫາກ່ອນການອັບເກຣດ. ໄດ້ຮັບການເບິ່ງເຫັນຢ່າງເຕັມທີ່ກ່ຽວກັບການປ່ຽນແປງລະຫັດທີ່ຕ້ອງການ, ຄວາມສ່ຽງດ້ານຄວາມເຂົ້າກັນໄດ້ ແລະ ຄວາມພະຍາຍາມໃນການກູ້ຄືນ.
ຂັ້ນຕອນການແກ້ໄຂ Open Source Security ເຄື່ອງມື

ເຮັດໃຫ້ຂະບວນການແກ້ໄຂງ່າຍຂຶ້ນ

ສະໜັບສະໜູນການແກ້ໄຂຄວາມສ່ຽງດ້ານແຫຼ່ງເປີດໂດຍການສະໜອງບໍລິບົດທີ່ຈຳເປັນທັງໝົດໃຫ້ແກ່ນັກພັດທະນາ, ໂດຍກົງພາຍໃນຂັ້ນຕອນການເຮັດວຽກ ແລະ ເຄື່ອງມືຕິດຕາມບັນຫາຂອງເຂົາເຈົ້າ ເພື່ອການດຳເນີນງານທີ່ມີປະສິດທິພາບ.

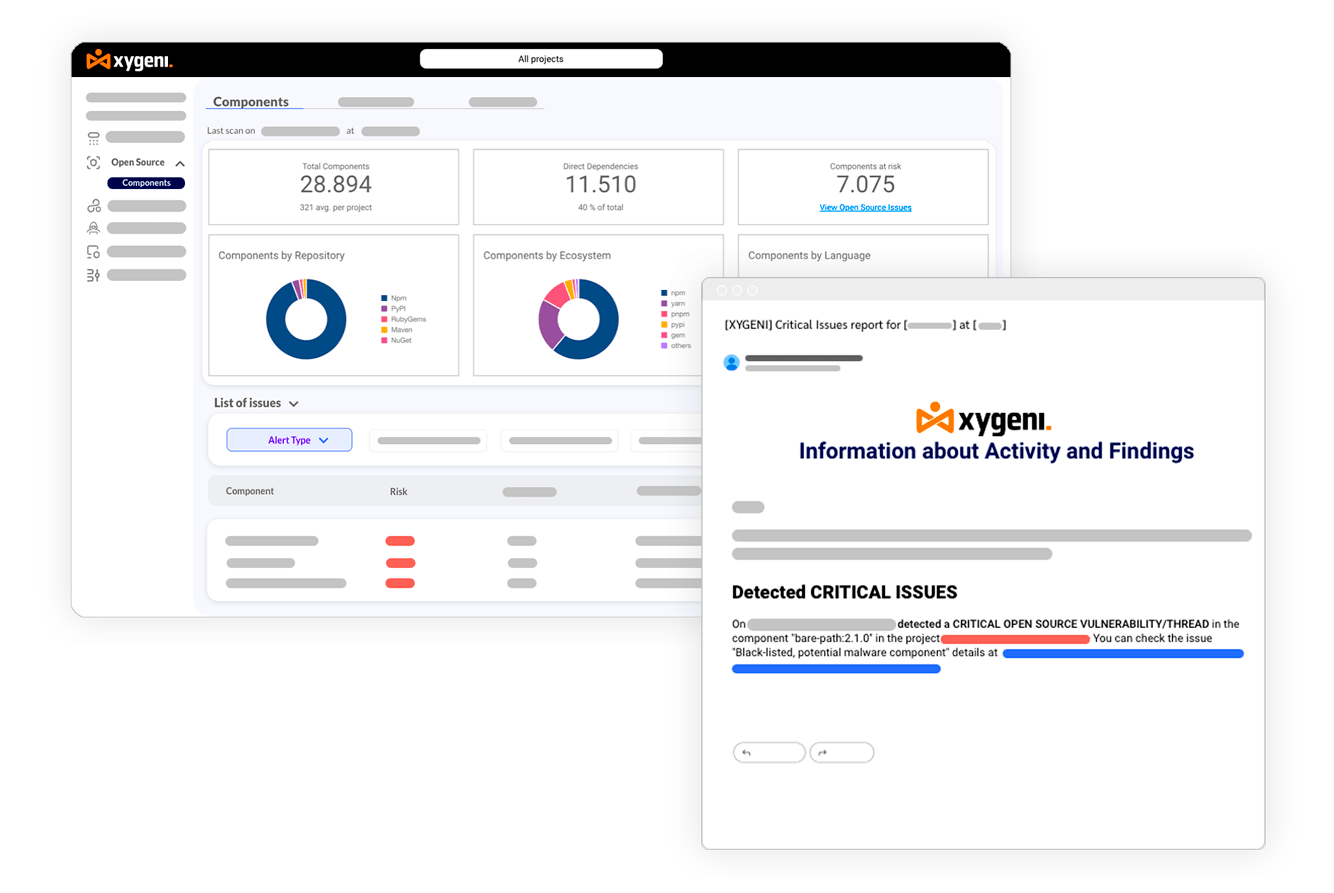
ກວດຫາການເພິ່ງພາອາໄສທີ່ເປັນອັນຕະລາຍໃນເວລາຈິງ

ວິເຄາະແພັກເກດແຫຼ່ງເປີດໃໝ່ ແລະ ອັບເດດຫຼາຍພັນແພັກເກດທຸກໆມື້ ເພື່ອກວດຫາ ແລະ ບລັອກມັນແວ zero-day ທັນທີ ແລະ ປົກປ້ອງແອັບພລິເຄຊັນ ແລະ ພື້ນຖານໂຄງລ່າງຂອງທ່ານ.
ກວດພົບ_ອົງປະກອບ_ທີ່ເປັນອັນຕະລາຍ_
ການປ້ອງກັນມັລແວຣ໌ແບບໂອເພນຊອສ

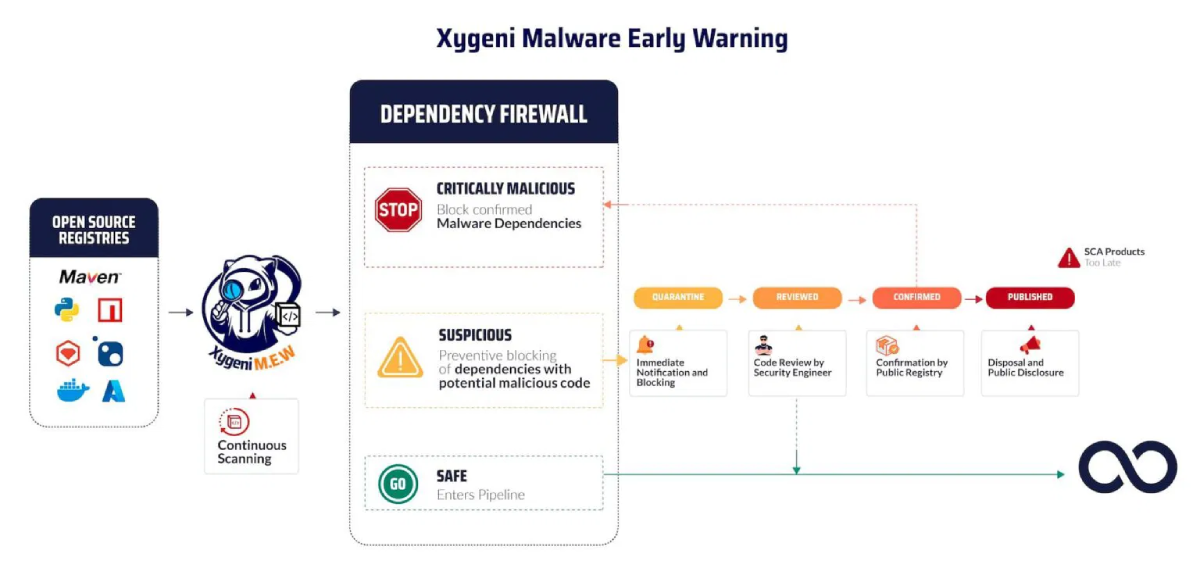
ບລັອກມັນແວຢ່າງຕັ້ງໜ້າ

ຍົກລະດັບການເຕືອນໄພລ່ວງໜ້າສຳລັບແພັກເກດທີ່ໜ້າສົງໄສ, ເອົາພວກມັນໄປກັກກັນເພື່ອປົກປ້ອງລະບົບຕ່ອງໂສ້ການສະໜອງຂອງທ່ານ ແລະ ສະໜັບສະໜູນການຈັດຕັ້ງປະຕິບັດ guardrails ເພື່ອປ້ອງກັນການແຊກຊຶມເຂົ້າໄປໃນແອັບພລິເຄຊັນຂອງທ່ານ.

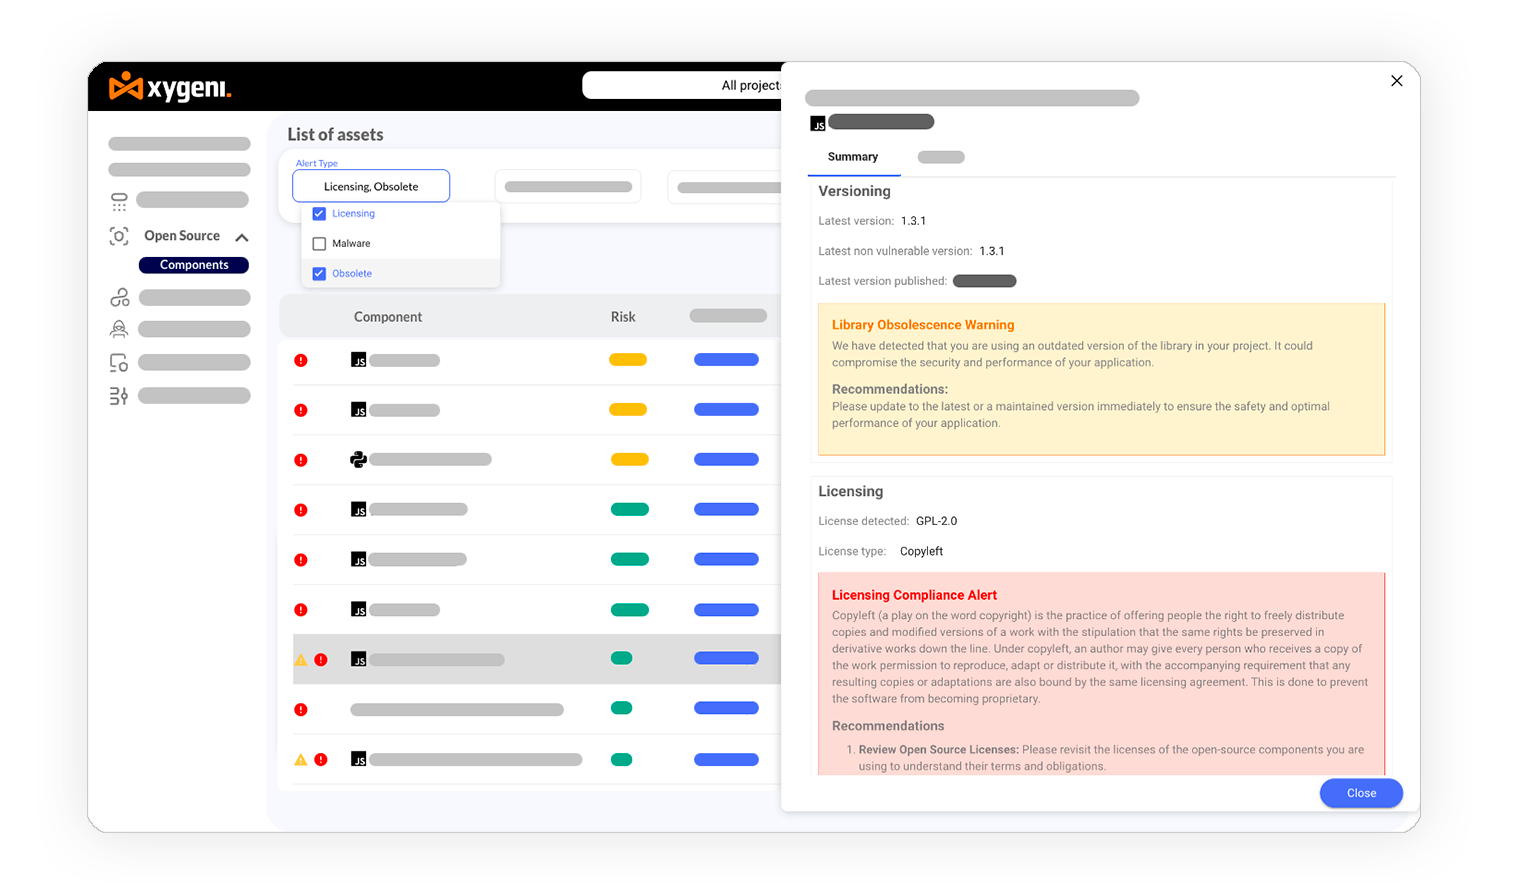
ຈັດການຄວາມສ່ຽງດ້ານໃບອະນຸຍາດ

ໄດ້ຮັບການເບິ່ງເຫັນທັນທີກ່ຽວກັບບັນຫາໃບອະນຸຍາດແຫຼ່ງເປີດທີ່ອາດສົ່ງຜົນກະທົບຕໍ່ການປະຕິບັດຕາມກົດລະບຽບກັບການປ່ຽນແປງລະຫັດແຕ່ລະຄັ້ງ ແລະ ປ້ອງກັນການລົງໂທດ.
ການຄຸ້ມຄອງ_ໃບອະນຸຍາດ_ຄວາມສ່ຽງ
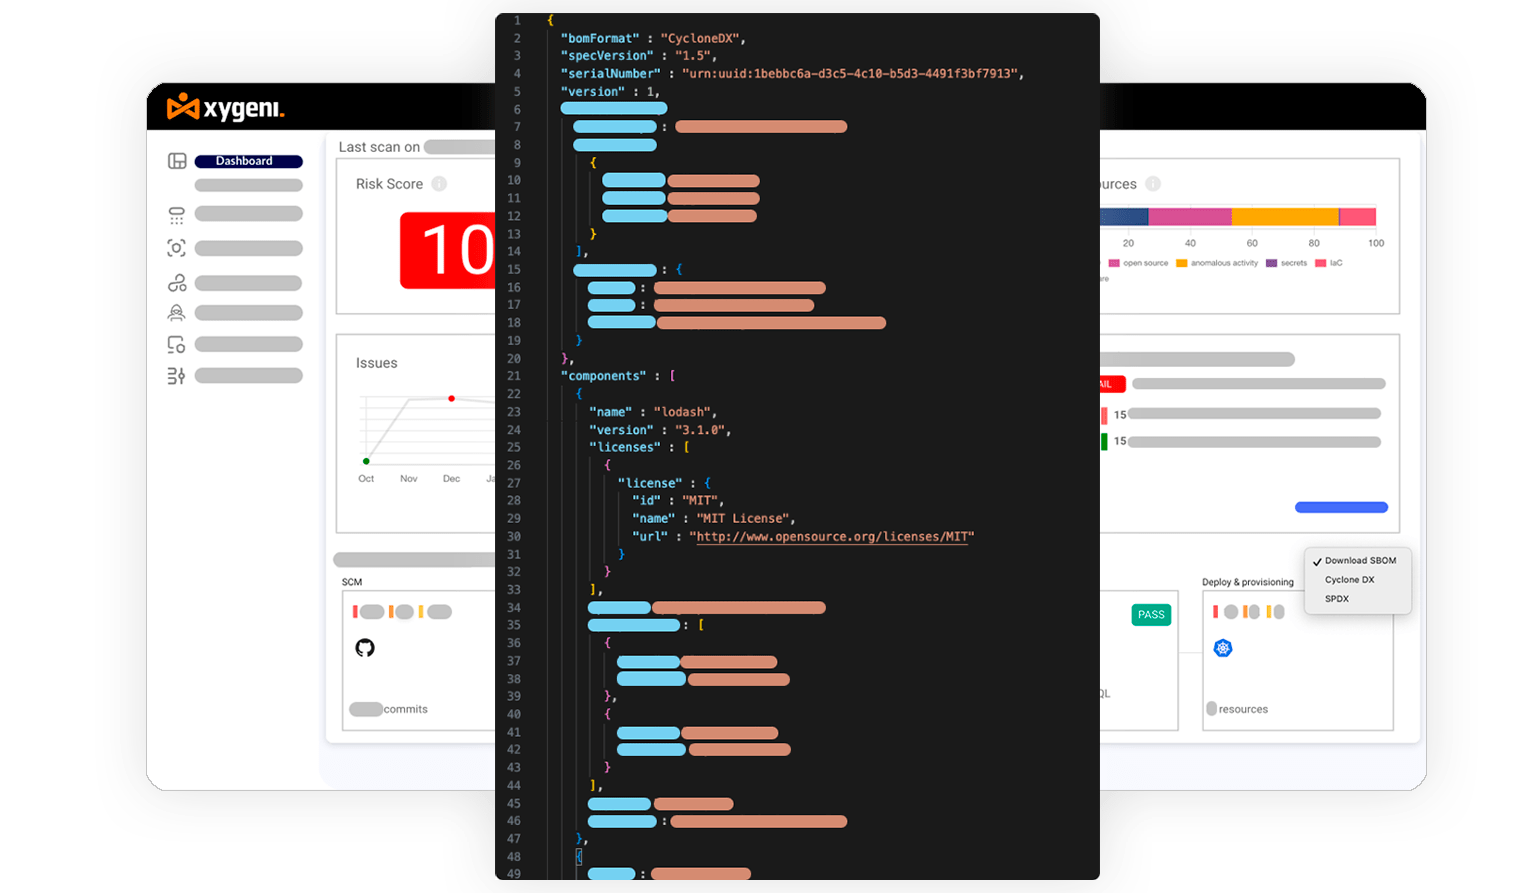
ສ້າງ SBOM

ສ້າງ SBOM ແລະ VDR ສຳລັບການປະຕິບັດຕາມ DevOps

ສົ່ງອອກບັນຊີລາຍການວັດສະດຸຊອບແວທີ່ທັນສະໄໝ (SBOM) ໃນຮູບແບບ SPDX ຫຼື CycloneDX ດ້ວຍການຄລິກດຽວ, ແລະແບ່ງປັນ ແລະ ໝາຍເຫດຊ່ອງໂຫວ່ທີ່ສົ່ງຜົນກະທົບຕໍ່ແອັບພລິເຄຊັນຂອງທ່ານໄດ້ຢ່າງງ່າຍດາຍ.

ໄດ້ຮັບການເລີ່ມຕົ້ນ

ດ້ວຍແພລດຟອມ Xygeni All-In-One AppSec