ການເພິ່ງພາອາໄສທີ່ເປັນອັນຕະລາຍຈະແລ່ນສະຄຣິບຕິດຕັ້ງຂອງມັນທັນທີທີ່ນັກພັດທະນາພິມຕິດຕັ້ງ, ດົນນານກ່ອນທີ່ໃຜຈະຮູ້ວ່າມັນເປັນອັນຕະລາຍ. ເຄື່ອງສະແກນລະຫັດຂອງເຈົ້າກຳລັງເບິ່ງບ່ອນເກັບມ້ຽນ. ເຄື່ອງມືຈຸດສິ້ນສຸດຂອງເຈົ້າເຫັນຂະບວນການ, ບໍ່ແມ່ນແພັກເກດ. Shield ຕັ້ງຢູ່ຈຸດສິ້ນສຸດຂອງນັກພັດທະນາ ແລະ ບລັອກມັນກ່ອນທີ່ມັນຈະປະຕິບັດ.
ຕົວແທນນ້ຳໜັກເບົາດຽວ · ສະຖານີເຮັດວຽກ, ເຊີບເວີ ແລະ ຜູ້ດຳເນີນງານ CI · ການຄຸ້ມຄອງນະໂຍບາຍຈາກສູນກາງ
ປ້ອງກັນການເພິ່ງພາອາໄສ ແລະ ສະຄຣິບທີ່ເປັນອັນຕະລາຍຈາກການເຮັດວຽກໂດຍການປົກປ້ອງຈຸດສິ້ນສຸດຂອງນັກພັດທະນາບ່ອນທີ່ການໂຈມຕີເລີ່ມຕົ້ນ.
Shield ສະກັດການຕິດຕັ້ງແພັກເກດໃນເວລາຈິງ ແລະ ກວດສອບພວກມັນຕໍ່ກັບສະຕິປັນຍາຂອງມັລແວຂອງ Xygeni. ແພັກເກດທີ່ເປັນອັນຕະລາຍຈະຖືກບລັອກໃນຂະນະທີ່ຕິດຕັ້ງ, ບໍ່ໄດ້ຖືກໝາຍໄວ້ໃນລາຍງານໃນຕອນເຊົ້າມື້ຕໍ່ມາ. ສິ່ງດຽວກັນນີ້ໃຊ້ກັບເຄືອຂ່າຍ: ການເຊື່ອມຕໍ່ກັບໂຄງສ້າງພື້ນຖານທີ່ຮູ້ຈັກວ່າເປັນອັນຕະລາຍຈະຖືກຕັດກ່ອນທີ່ສິ່ງໃດສິ່ງໜຶ່ງຈະອອກຈາກເຄື່ອງ.
ກຳນົດກົດລະບຽບຄັ້ງດຽວ ແລະ Shield ນຳໃຊ້ພວກມັນໃນທຸກໆເຄື່ອງໃນອົງກອນຂອງທ່ານ: ອາຍຸແພັກເກດຂັ້ນຕ່ຳ, ລາຍຊື່ອະນຸຍາດ ແລະ ປະຕິເສດ, ການລົງທະບຽນທີ່ໄດ້ຮັບການອະນຸມັດ ແລະ ຈຸດໝາຍປາຍທາງການຈະລາຈອນອອກ.
ເມື່ອມີບາງສິ່ງບາງຢ່າງທີ່ສຳຄັນຕົກລົງສູ່ຈຸດສຸດທ້າຍ, Shield ສາມາດຕັດການເຊື່ອມຕໍ່ເຄືອຂ່າຍຂອງເຄື່ອງນັ້ນໄດ້ໂດຍອັດຕະໂນມັດ ຫຼື ຕາມຄວາມຕ້ອງການ, ດັ່ງນັ້ນເຫດການດັ່ງກ່າວຈຶ່ງຢຸດຢູ່ທີ່ຄອມພິວເຕີໂນດບຸກເຄື່ອງດຽວແທນທີ່ຈະແຜ່ລາມໄປທົ່ວອົງກອນ.
Firewall ແບບ Runtime ສຳລັບຈຸດສິ້ນສຸດຂອງນັກພັດທະນາ.
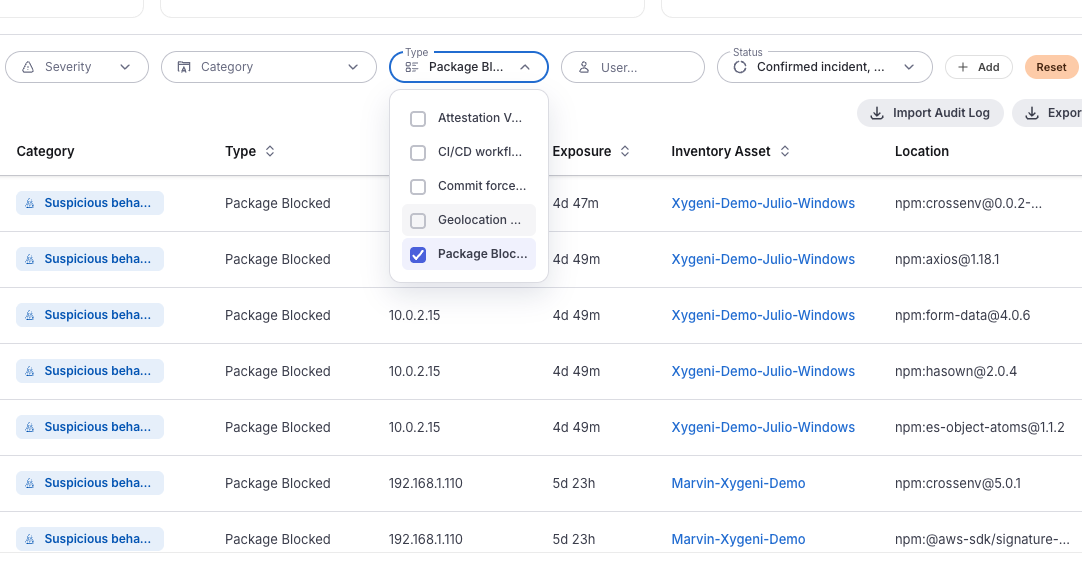
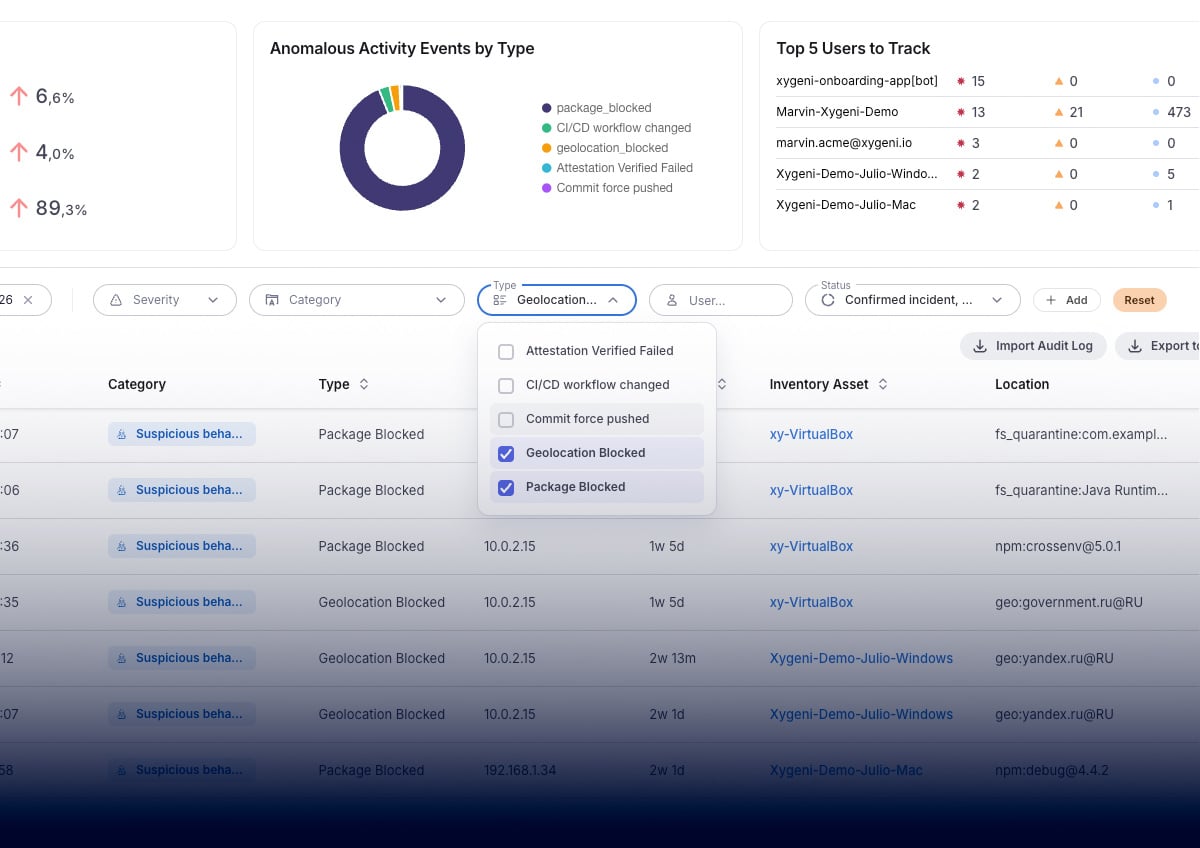
ທຸກໆການຕິດຕັ້ງແພັກເກດຈະຖືກສະກັດກັ້ນ ແລະ ກວດສອບຄວາມຖືກຕ້ອງໃນເວລາຈິງ. ການເຕືອນໄພລ່ວງໜ້າຂອງມັລແວຣ໌ຂອງ Xygeni ຈະຈັບແພັກເກດທີ່ເປັນອັນຕະລາຍທີ່ເຄື່ອງມືທີ່ອີງໃສ່ຊື່ສຽງຍັງໄວ້ວາງໃຈ, ໂດຍບໍ່ຕ້ອງລໍຖ້າ CVE, ຄຳແນະນຳ, ຫຼື ລາຍເຊັນທີ່ເຜີຍແຜ່. ການບລັອກເກີດຂຶ້ນກ່ອນທີ່ສະຄຣິບຕິດຕັ້ງຈະເຮັດວຽກ.
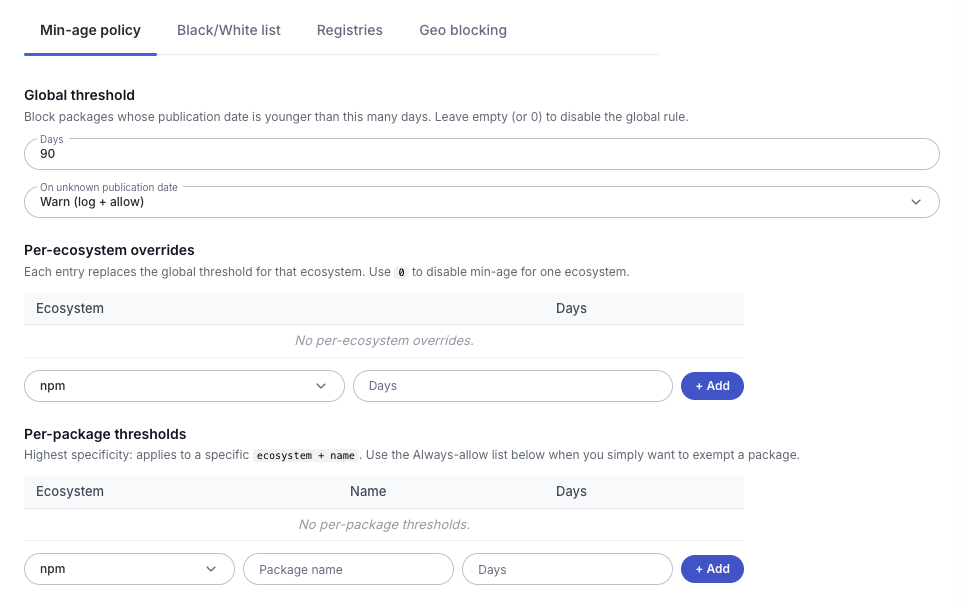
ການໂຈມຕີລະບົບຕ່ອງໂສ້ການສະໜອງທີ່ເຄື່ອນໄຫວໄວທີ່ສຸດມາຮອດໃນຮຸ່ນແພັກເກດໃໝ່. Shield ຊ່ວຍໃຫ້ທ່ານສາມາດບລັອກແພັກເກດທີ່ເຜີຍແຜ່ບໍ່ດົນມານີ້ກວ່າເກນຂອງທ່ານ, ກຳນົດກົດລະບຽບທົ່ວໂລກ ແລະ ລົບລ້າງມັນຕາມລະບົບນິເວດ, ແລະ ຕັດສິນໃຈວ່າຈະເກີດຫຍັງຂຶ້ນເມື່ອບໍ່ສາມາດກຳນົດວັນທີເຜີຍແຜ່ໄດ້: ເຕືອນ ແລະ ອະນຸຍາດ, ຫຼື ບລັອກ.
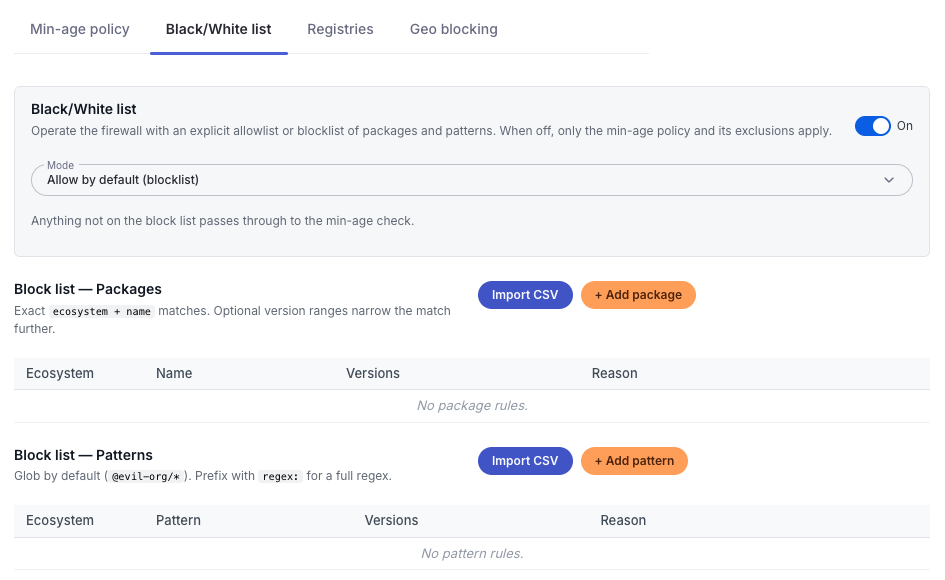
ຕັດສິນໃຈວ່ານັກພັດທະນາຂອງທ່ານສາມາດດຶງເອົາຫຍັງໄດ້ ແລະ ມາຈາກໃສ. ຮັກສາລາຍຊື່ອະນຸຍາດ ແລະ ປະຕິເສດຢ່າງຊັດເຈນ, ແລະ ຈຳກັດການຕິດຕັ້ງໃຫ້ກັບທະບຽນທີ່ອົງກອນຂອງທ່ານໄດ້ອະນຸມັດແລ້ວ.
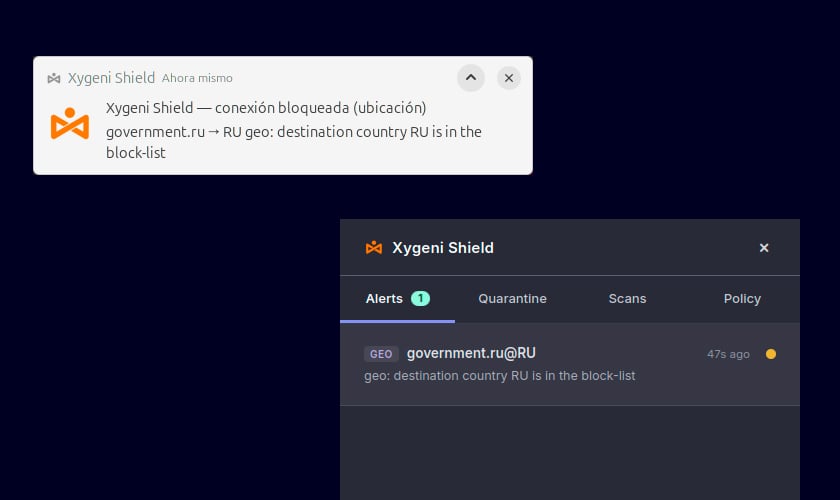
ຮູບແບບດຽວກັນນີ້ໃຊ້ກັບການເຊື່ອມຕໍ່. Shield ກວດສອບການຈະລາຈອນອອກຈາກຈຸດສິ້ນສຸດທຽບກັບຂໍ້ມູນເຄືອຂ່າຍທີ່ທັນສະໄໝ ແລະ ຕັດການເຊື່ອມຕໍ່ກັບ IP ແລະໂດເມນທີ່ຮູ້ຈັກວ່າເປັນອັນຕະລາຍທີ່ດຶງມາຈາກຕົວຊີ້ບອກໄພຂົ່ມຂູ່, ດັ່ງນັ້ນການຝັງທີ່ເຮັດໃຫ້ມັນເຂົ້າໄປໃນເຄື່ອງຈຶ່ງບໍ່ສາມາດເຂົ້າເຖິງພື້ນຖານໂຄງລ່າງທີ່ມັນຖືກສ້າງຂຶ້ນເພື່ອໂທຫາ. ຍິ່ງໄປກວ່ານັ້ນ, ທ່ານສາມາດຈຳກັດການຈະລາຈອນໃຫ້ກັບຈຸດໝາຍປາຍທາງທີ່ມີຄວາມສ່ຽງສູງຕາມພູມສາດ. ທຸກໆການເຊື່ອມຕໍ່ທີ່ຖືກບລັອກຈະຖືກບັນທຶກໄວ້ດ້ວຍຈຸດໝາຍປາຍທາງທີ່ມັນພະຍາຍາມໄປເຖິງ.
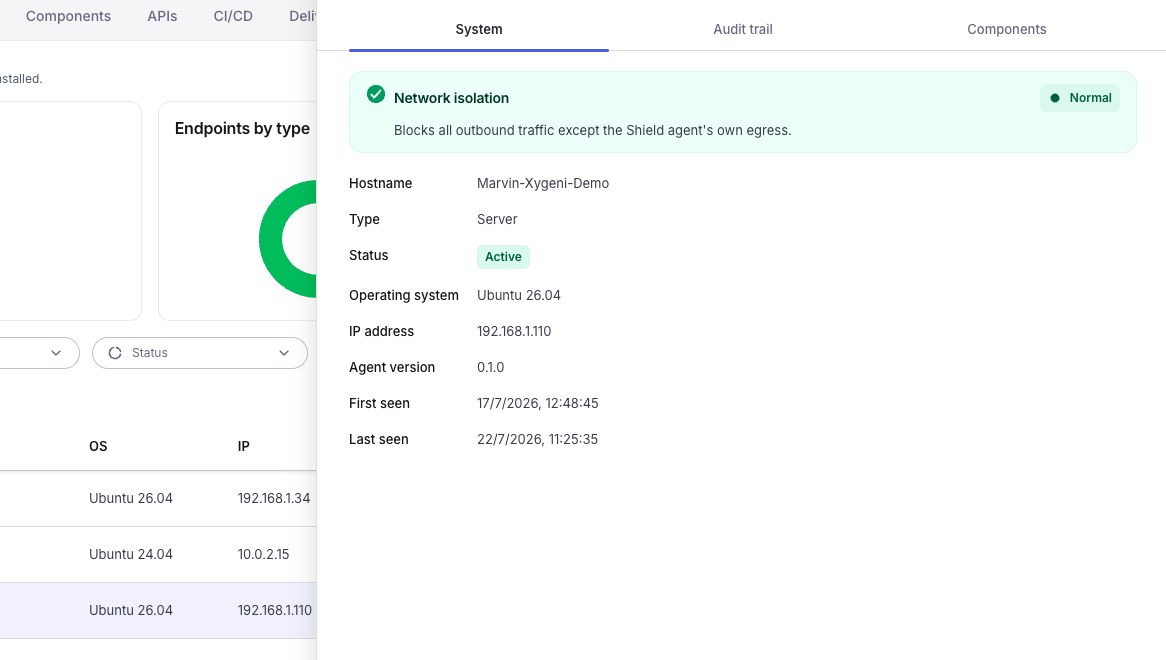
ແຍກເຄື່ອງທີ່ຖືກໂຈມຕີ ແລະ ຕັດການຈະລາຈອນອອກທັງໝົດຍົກເວັ້ນຊ່ອງທາງຂອງຕົວແທນເອງ, ເພື່ອໃຫ້ທ່ານສາມາດຄວບຄຸມຈຸດສຸດທ້າຍໄດ້ໃນຂະນະທີ່ຄວບຄຸມມັນໄວ້. ເປີດໂໝດລະແວງ ແລະ ການແຍກຈະຖືກຮ້ອງຂໍໂດຍອັດຕະໂນມັດໃນເວລາທີ່ການແຈ້ງເຕືອນທີ່ສຳຄັນມາຮອດຈຸດສຸດທ້າຍໃດໆ.
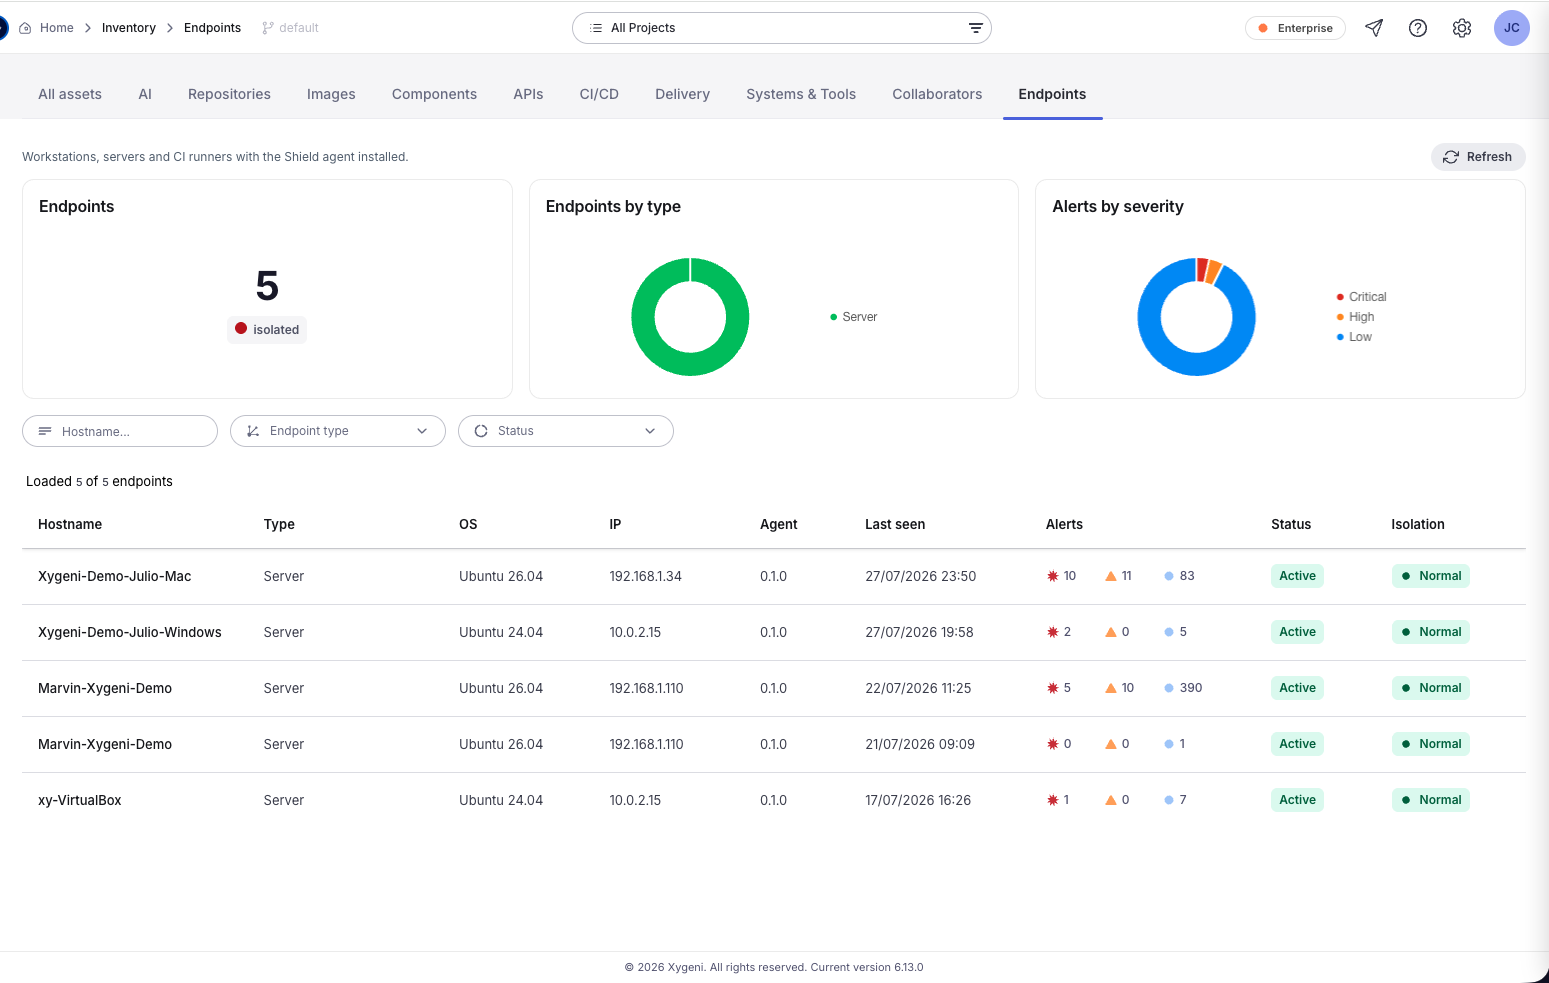
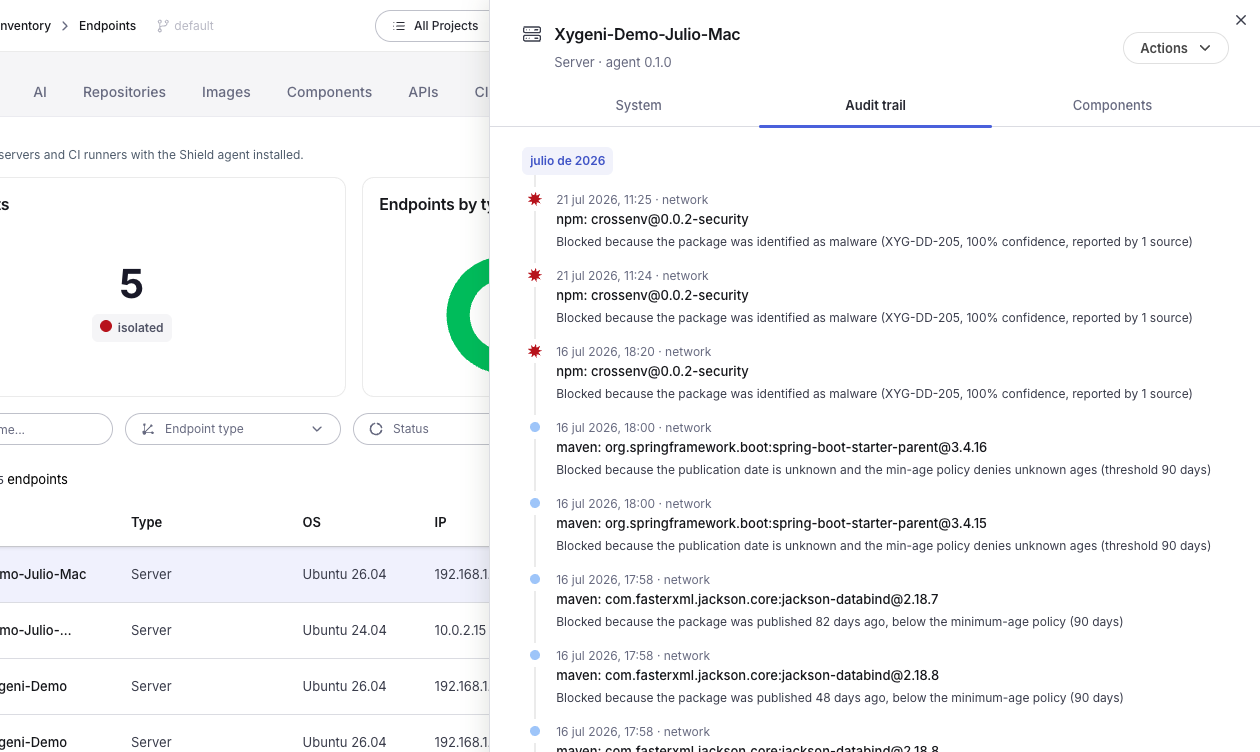
ເບິ່ງທຸກໆສະຖານີເຮັດວຽກ, ເຊີບເວີ ແລະ ຜູ້ແລ່ນ CI ທີ່ກຳລັງເຮັດວຽກ Shield ຕົວແທນ, ພ້ອມດ້ວຍລະບົບປະຕິບັດການ, ເວີຊັນຕົວແທນ, ສະຖານະປັດຈຸບັນ, ເວລາທີ່ມັນຖືກເຫັນຄັ້ງທຳອິດ ແລະ ຄັ້ງສຸດທ້າຍ, ແລະ ໃບອະນຸຍາດຂອງມັນ. ກັ່ນຕອງຕາມຊື່ໂຮສ, ປະເພດຈຸດສິ້ນສຸດ ຫຼື ສະຖານະ.
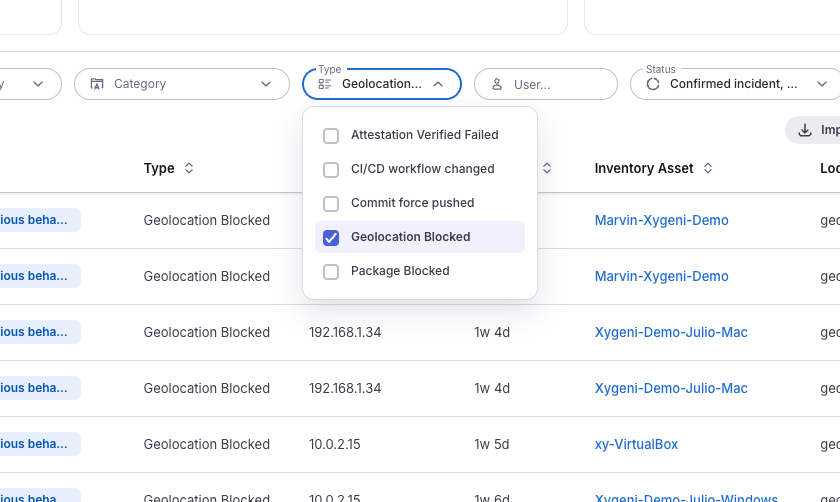
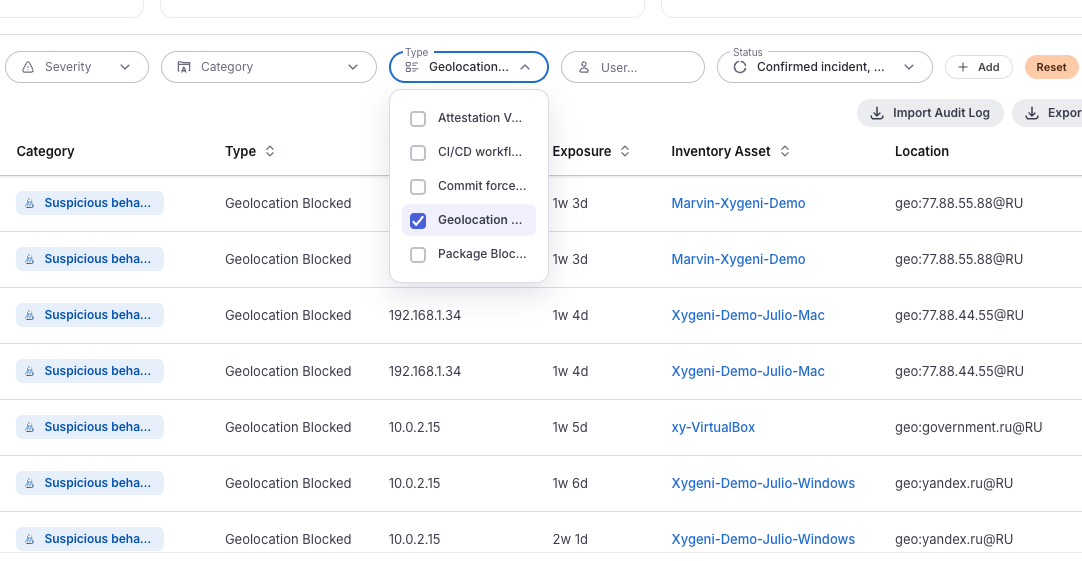
ທຸກໆບລັອກຈະກາຍເປັນເຫດການໃນແພລດຟອມ, ພ້ອມດ້ວຍຄວາມຮຸນແຮງ, ເວລາ, ຈຸດສິ້ນສຸດທີ່ມັນເກີດຂຶ້ນ, ໄລຍະເວລາທີ່ການເປີດເຜີຍຢູ່, ແລະສິ່ງທີ່ຖືກບລັອກຢ່າງແນ່ນອນ: ແພັກເກດ ແລະ ເວີຊັນ, ຫຼື ຈຸດໝາຍປາຍທາງ. ກັ່ນຕອງຕາມຄວາມຮຸນແຮງ, ໝວດໝູ່, ປະເພດ, ຜູ້ໃຊ້ ຫຼື ຊ່ວງວັນທີ, ແລະ ສົ່ງອອກ.
ຈຸດສຸດທ້າຍທີ່ໄດ້ຮັບການປົກປ້ອງແຕ່ລະຈຸດມີເສັ້ນທາງການກວດສອບ ແລະ ລາຍຊື່ອົງປະກອບຂອງມັນເອງ, ດັ່ງນັ້ນທ່ານສາມາດສ້າງສິ່ງທີ່ເກີດຂຶ້ນໃນເຄື່ອງສະເພາະໃດໜຶ່ງຄືນໃໝ່ເມື່ອມີຄົນຖາມ.
ຕົວແທນນ້ຳໜັກເບົາອັນດຽວທີ່ກວມເອົາສະຖານີເຮັດວຽກ, ເຊີບເວີ ແລະ ຜູ້ແລ່ນ CI, ມີບ່ອນນັ່ງລອຍຕົວ ດັ່ງນັ້ນການຄຸ້ມຄອງຈຶ່ງຕິດຕາມຄົນຂອງທ່ານແທນທີ່ຈະເປັນຮາດແວຂອງທ່ານ.
ຊອກຫາ ແລະ ແກ້ໄຂຄວາມສ່ຽງຂອງ API ໃນລະຫັດກ່ອນທີ່ພວກມັນຈະຮອດການຜະລິດ.
ການສະແກນລະຫັດ ແລະ ການເພິ່ງພາອາໄສຈະວິເຄາະບ່ອນເກັບມ້ຽນ. ເຄື່ອງມື Endpoint ຈະສັງເກດເບິ່ງຂະບວນການ ແລະ ການເຊື່ອມຕໍ່ ແຕ່ບໍ່ມີບໍລິບົດຄວາມປອດໄພຂອງແອັບພລິເຄຊັນເພື່ອຕີຄວາມໝາຍແພັກເກດ ຫຼື ລີຈິດສະຕຣີ. ລະຫວ່າງສອງຢ່າງນີ້ແມ່ນເວລາທີ່ການເພິ່ງພາອາໄສທີ່ເປັນອັນຕະລາຍຖືກປະຕິບັດຕົວຈິງ, ໃນເຄື່ອງຂອງນັກພັດທະນາ. ນັ້ນແມ່ນບ່ອນທີ່ Shield ດໍາເນີນການ.
ວິທີການທີ່ອີງໃສ່ຊື່ສຽງ ແລະ ລາຍເຊັນບອກທ່ານກ່ຽວກັບແພັກເກດທີ່ເປັນອັນຕະລາຍເມື່ອຄົນອື່ນຖືກໂຈມຕີແລ້ວ. Shield ບລັອກພຶດຕິກຳ ແລະ ການວິເຄາະຄວາມສ່ຽງ, ເຊິ່ງເປັນສິ່ງທີ່ເຮັດໃຫ້ມັນເປັນປະໂຫຍດໃນມື້ທີ່ການໂຈມຕີເປັນສິ່ງໃໝ່, ແລະ ສະໜັບສະໜູນມັນດ້ວຍຄວາມສະຫຼາດຂອງເຄືອຂ່າຍໃນປະຈຸບັນ ດັ່ງນັ້ນສິ່ງໃດກໍ່ຕາມທີ່ເຮັດແບບນັ້ນຈະບໍ່ສາມາດໂທຫາບ້ານໄດ້.
ບລັອກ, ການແຍກ ແລະ ເຫດການທາງພູມສາດຈະຢູ່ໃນຄອນໂຊນດຽວກັນກັບລະຫັດ, ການເພິ່ງພາອາໄສຂອງທ່ານ, pipeline ແລະການຄົ້ນພົບລັບ, ດ້ວຍຮ່ອງຮອຍການກວດສອບອັນໜຶ່ງ. ບໍ່ແມ່ນຕົວແທນອື່ນທີ່ມີຕົວແທນອື່ນ dashboard ແລະອີກ login.
ການກວດຈັບຈຸດສິ້ນສຸດຈະສັງເກດເບິ່ງຂະບວນການ, ໄຟລ໌ ແລະ ການເຊື່ອມຕໍ່ໃນລະດັບລະບົບປະຕິບັດການ. ມັນບໍ່ຮູ້ວ່າ registry ຂອງແພັກເກດແມ່ນຫຍັງ, ບໍ່ວ່າຈະເປັນການເພິ່ງພາອາໄສທີ່ເປັນອັນຕະລາຍຫຼືບໍ່, ຫຼືວ່າເວີຊັນໄດ້ຖືກເຜີຍແຜ່ໃນມື້ວານນີ້ຫຼືບໍ່. Shield ນຳເອົາສະພາບການຄວາມປອດໄພຂອງແອັບພລິເຄຊັນມາສູ່ຈຸດສິ້ນສຸດຂອງນັກພັດທະນາ ແລະ ບັງຄັບໃຊ້ນະໂຍບາຍກ່ຽວກັບສິ່ງທີ່ AppSec ໃສ່ໃຈ.
Shield ເປັນຕົວແທນນ້ຳໜັກເບົາທີ່ກວດສອບການຕິດຕັ້ງຕາມທີ່ເກີດຂຶ້ນ. ນັກພັດທະນາສັງເກດເຫັນມັນເມື່ອມີບາງສິ່ງບາງຢ່າງຖືກບລັອກ, ແລະການບລັອກມາພ້ອມກັບເຫດຜົນ.
ການຕິດຕັ້ງແພັກເກດທີ່ເປັນອັນຕະລາຍ ແລະ ບໍ່ໄດ້ຮັບອະນຸຍາດ, ແພັກເກດທີ່ໃໝ່ກວ່າເກນອາຍຸຕໍ່າສຸດຂອງທ່ານ, ການຕິດຕັ້ງຈາກທະບຽນທີ່ທ່ານຍັງບໍ່ໄດ້ອະນຸມັດ, ແພັກເກດໃນລາຍຊື່ປະຕິເສດຂອງທ່ານ, ການເຊື່ອມຕໍ່ອອກໄປຫາ IP ແລະ ໂດເມນທີ່ຮູ້ຈັກວ່າເປັນອັນຕະລາຍ, ແລະ ການຈະລາຈອນໄປຍັງພູມສາດທີ່ທ່ານໄດ້ຈຳກັດ.
ທ່ານຕັດສິນໃຈ. ນະໂຍບາຍອາຍຸຕໍ່າສຸດຊ່ວຍໃຫ້ທ່ານສາມາດເຕືອນ ແລະ ອະນຸຍາດ ຫຼື ບລັອກໄດ້ເມື່ອວັນທີເຜີຍແຜ່ບໍ່ຮູ້.
ແມ່ນແລ້ວ. ເກນອາຍຸຂັ້ນຕ່ຳທົ່ວໂລກສາມາດຖືກລົບລ້າງໄດ້ຕາມລະບົບນິເວດແຕ່ລະລະບົບ, ແລະ ປິດໃຊ້ງານສຳລັບລະບົບນິເວດສະເພາະໃດໜຶ່ງ ຖ້າທ່ານຕ້ອງການ.
ມັນບລັອກການຈະລາຈອນອອກທັງໝົດຈາກເຄື່ອງນັ້ນຍົກເວັ້ນ Shield ຊ່ອງທາງຂອງຕົວແທນເອງ, ດັ່ງນັ້ນຈຸດສຸດທ້າຍຈຶ່ງຖືກຄວບຄຸມແຕ່ຍັງສາມາດຈັດການໄດ້. ທ່ານສາມາດກະຕຸ້ນມັນໄດ້ຕາມຄວາມຕ້ອງການ, ຫຼືເປີດໃຊ້ໂໝດ paranoid ເພື່ອໃຫ້ມີການຮ້ອງຂໍໃຫ້ແຍກຕົວໂດຍອັດຕະໂນມັດເມື່ອມີການແຈ້ງເຕືອນທີ່ສຳຄັນ.
ໃນສະຖານີເຮັດວຽກຂອງນັກພັດທະນາ, ໃນເຊີບເວີ, ແລະ ໃນ CI runners. ການອອກໃບອະນຸຍາດໃຊ້ບ່ອນນັ່ງລອຍ.
ແມ່ນແລ້ວ. ແຕ່ລະບລັອກແມ່ນເຫດການທີ່ມີລາຍລະອຽດຄົບຖ້ວນ, ແລະແຕ່ລະຈຸດສິ້ນສຸດມີຮ່ອງຮອຍການກວດສອບຂອງຕົນເອງ. ເຫດການສາມາດຖືກກັ່ນຕອງ ແລະ ສົ່ງອອກໄດ້.
