Jūsų API atakų paviršius auga su kiekvienu pull request, o dauguma API saugumo įrankių jį mato tik tada, kai jis veikia ir priima srautą. „Xygeni“ prieš išleidimą aptinka kiekvieną galinį tašką ir jo keliamą riziką kode.
Galima įsigyti kaip Enterprise add-on
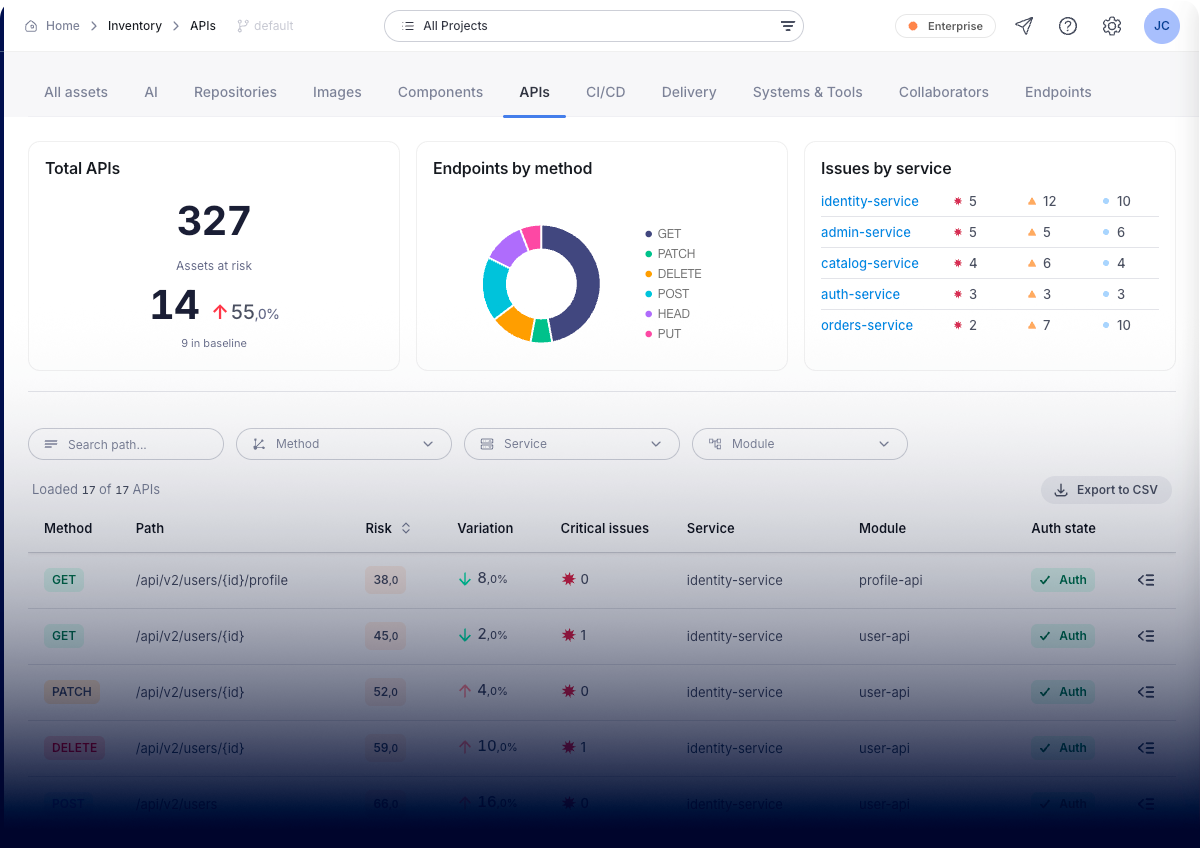
Jūsų API atakos paviršius, susietas ir reitinguojamas.
„Xygeni“ kuria jūsų API inventorių iš programos šaltinio kodo ir jūsų API specifikacijų, įskaitant „OpenAPI“ ir „Swagger“, todėl matote visą paviršių: galinius taškus, kuriuos dokumentavo jūsų komandos, ir tuos, kurių niekas nedokumentavo.
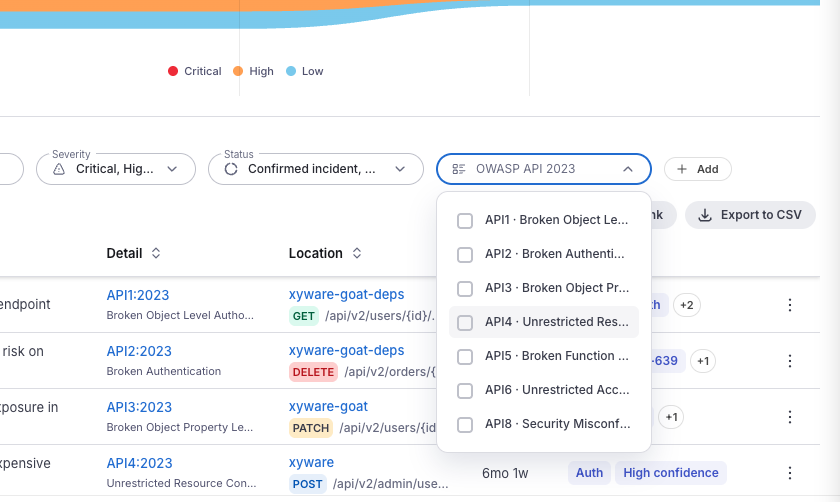
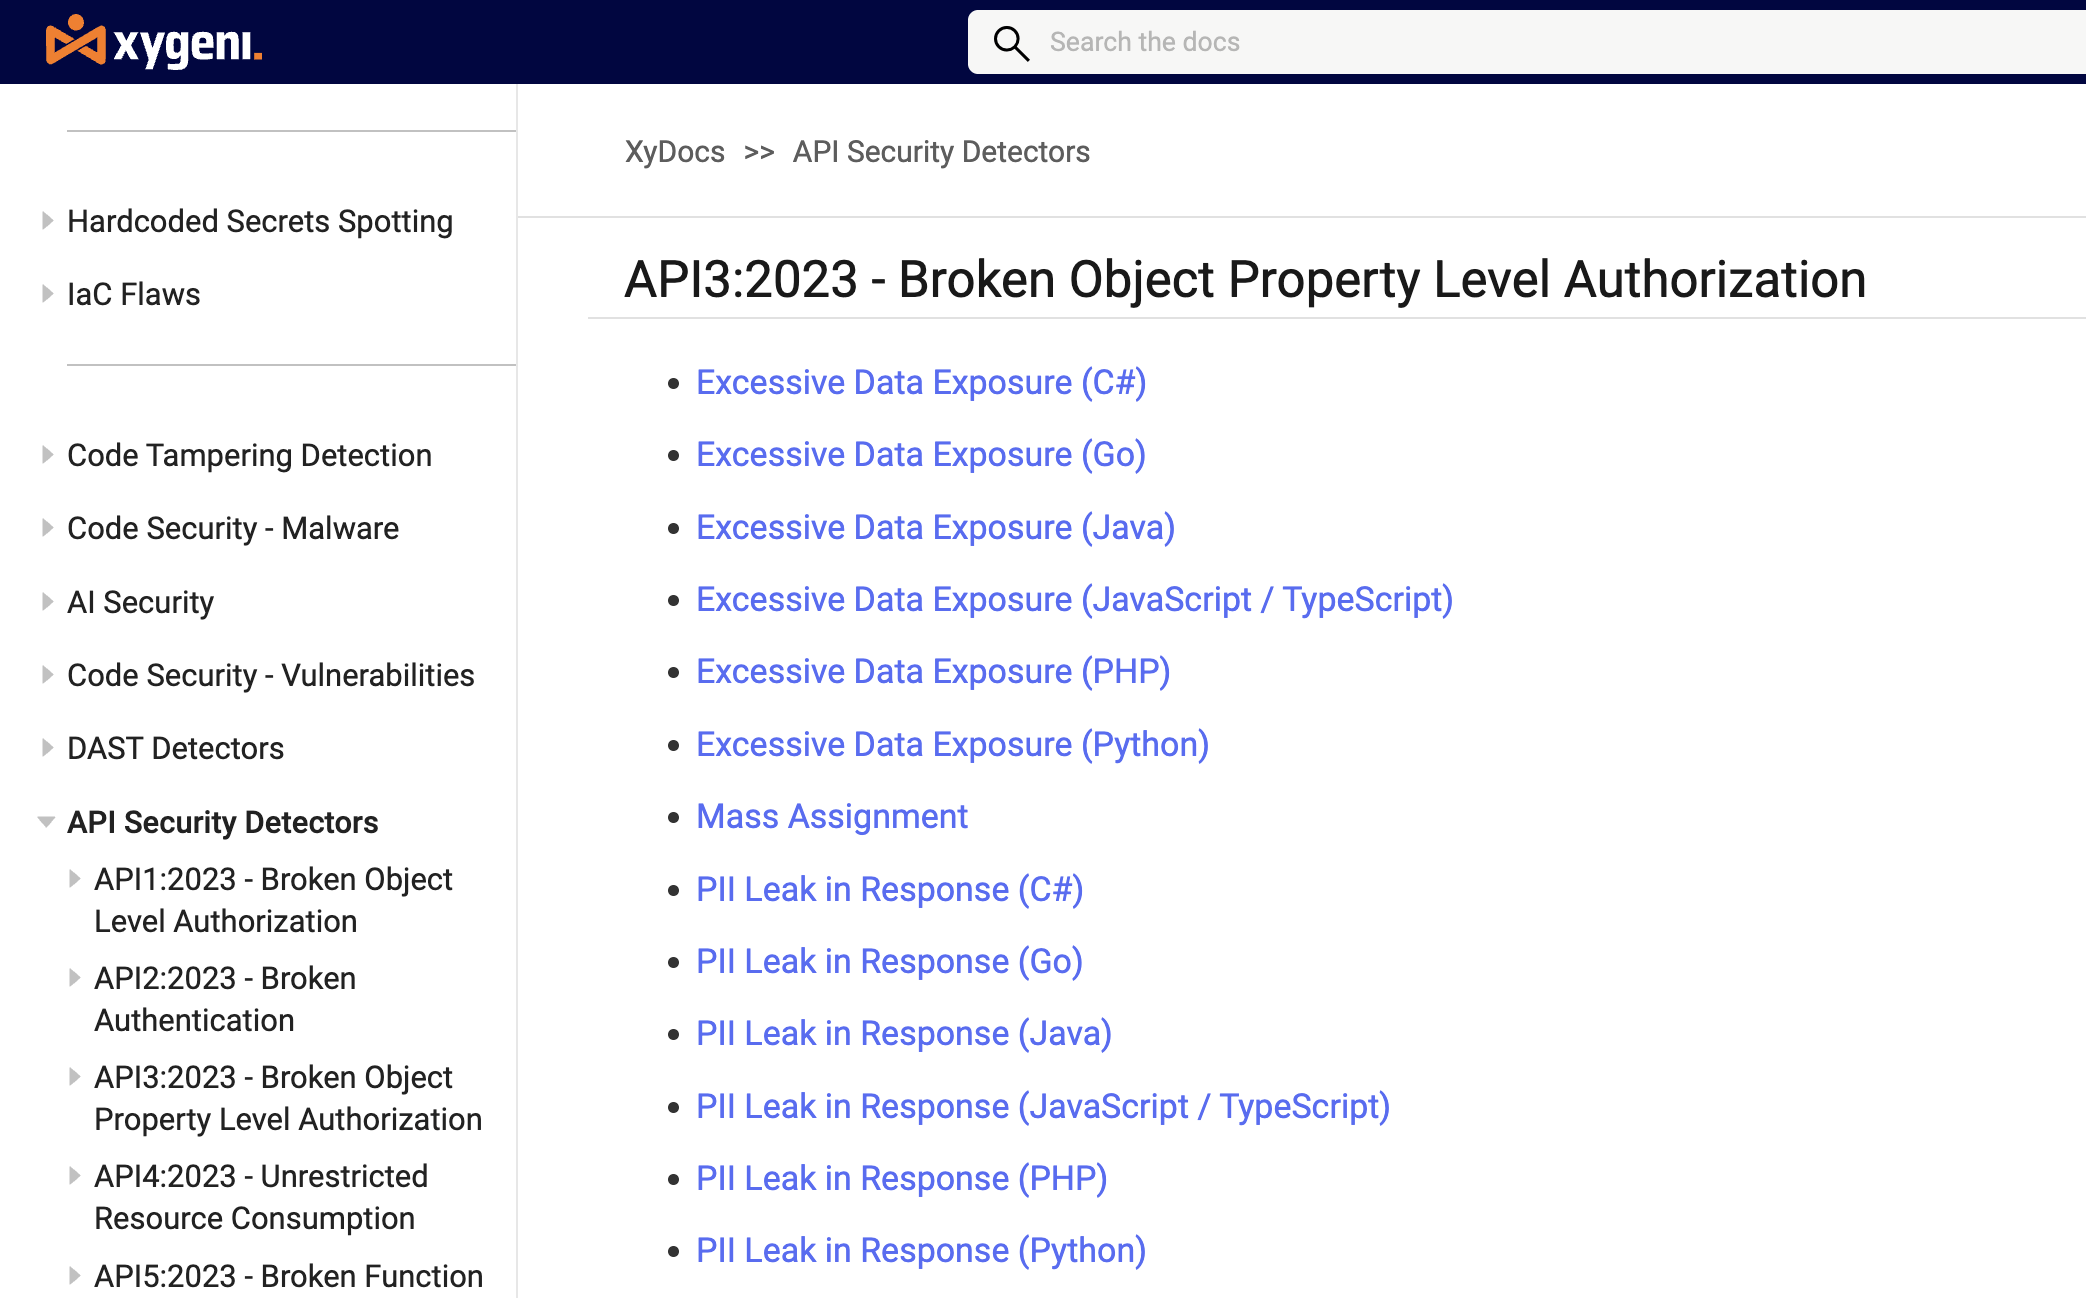
Išvados susietos su OWASP API saugumo top 10 (2023 m.): sugadintas objektų ir funkcijų lygio autorizavimas, neautentifikuoti galiniai taškai, per didelis duomenų atskleidimas, masinis priskyrimas, netinkama JWT ir CORS konfigūracija, trūkstami greičio apribojimai, SSRF ir „zombių“ galiniai taškai.
Kiekvienas radinys turi galinio taško autentifikavimo būseną ir jame tvarkomų duomenų jautrumą, todėl komandos nustato, ką užpuolikas gali pasiekti, užuot dirbusios su nediferencijuotu sąrašu.
Kiekvienas galinis taškas. Kiekviena rizika. Prieš gamybą.
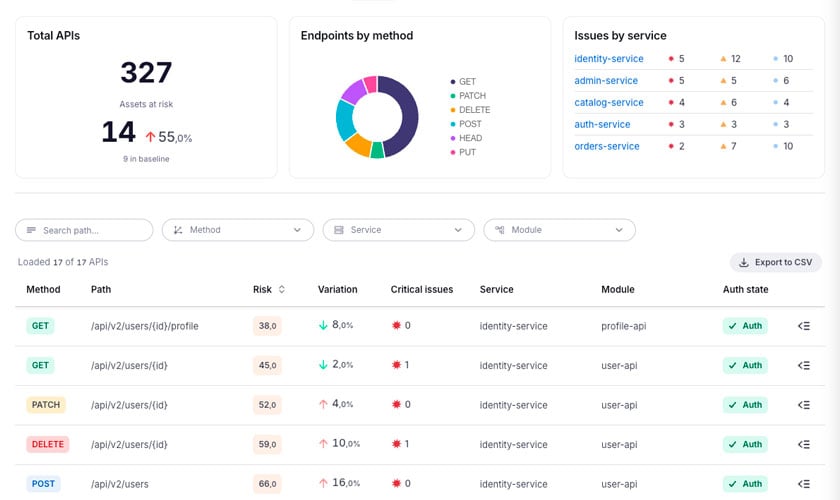
Bendras API skaičius, rizikingi ištekliai, palyginti su pradiniais duomenimis, galiniai taškai pagal metodą ir problemos pagal paslaugą. Kiekvienas galinis taškas pateikiamas su jo metodu, keliu, paslauga, moduliu, autentifikavimo būsena ir rizikos balu.
Aptikimas naudojant OWASP API saugumo dešimtuką (2023 m.), todėl išvados atspindi sistemą, kurią jau naudoja jūsų saugumo komanda ir auditoriai.
„Xygeni“ klasifikuoja kiekvieno galinio taško tvarkomus duomenis, pažymėdama asmeninius duomenis (PII), PCI ir PHI tiek parametruose, tiek atsakymuose. Neautentifikuotas galinis taškas, grąžinantis asmens duomenis, nėra ta pati problema kaip leidžiama CORS antraštė, ir ji neturėtų atrodyti kaip tokia.
Kadangi „Xygeni“ nuskaito ir kodą, ir jūsų API specifikacijas, ji išryškina skirtumus tarp jų: galiniai taškai yra kode, bet jų nėra specifikacijoje, nebenaudojami maršrutai vis dar pasiekiami, o galiniai taškai, kurie niekam nepriklauso, yra našlaičiai.
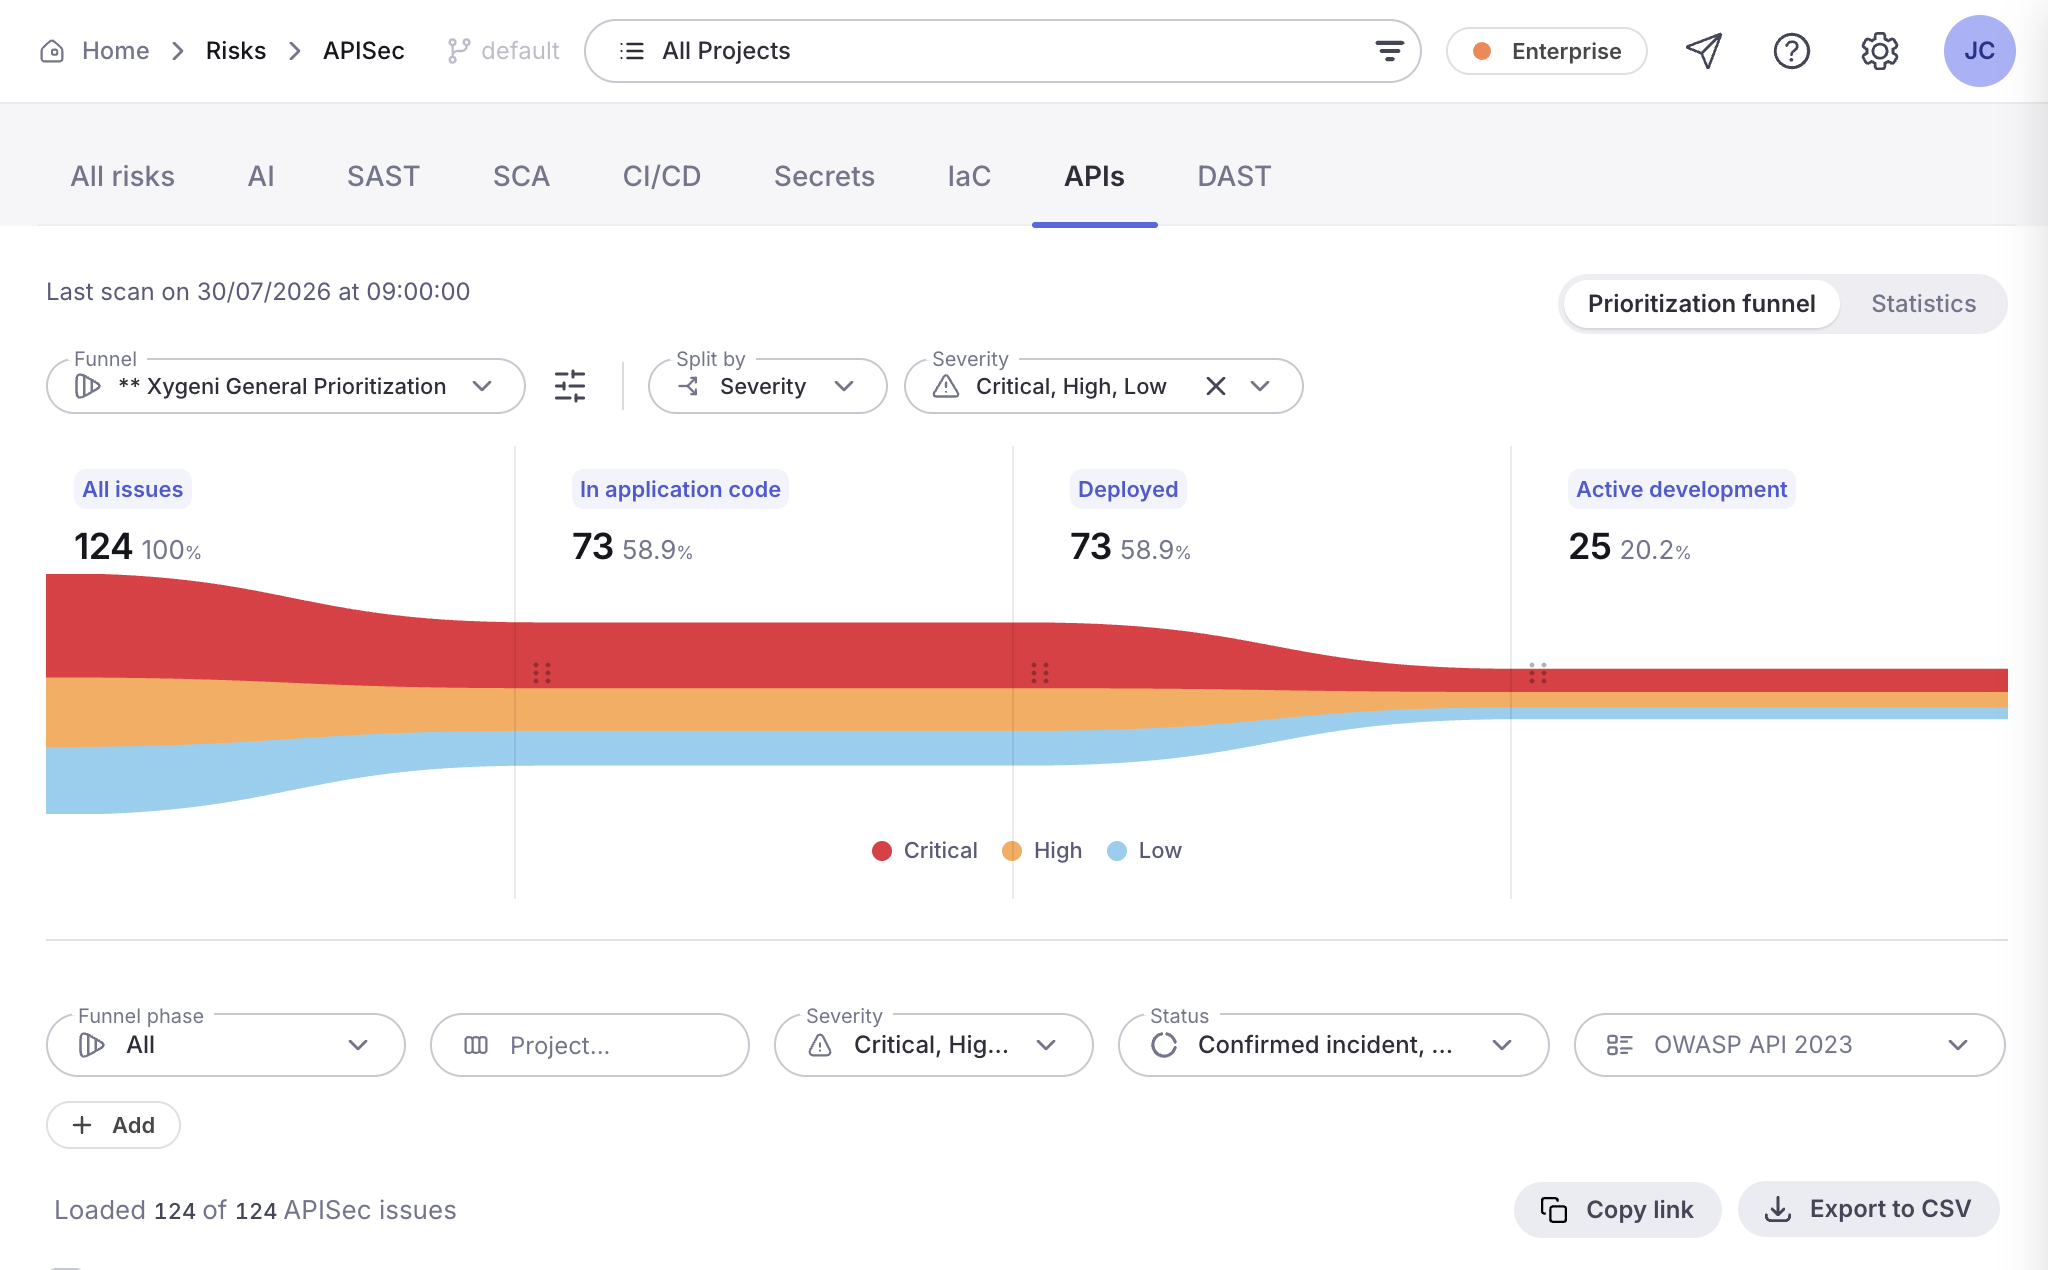
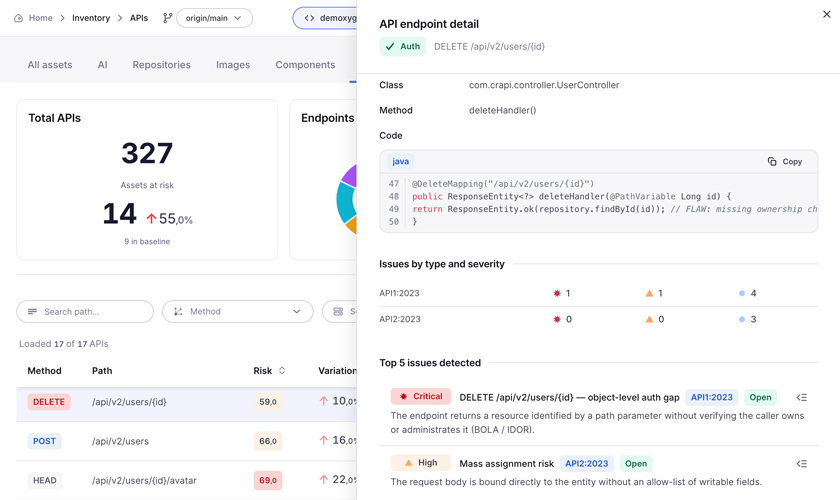
„Xygeni“ susieja išvadas tame pačiame galiniame taške ir padidina jų svarbos lygį, kai jos sumuojasi. Asmens duomenų nutekėjimas atsakyme yra rimtas reiškinys. Asmens duomenų nutekėjimas galiniame taške, kuriam nereikia autentifikavimo, yra kritinis, ir „Xygeni“ tai patvirtina.
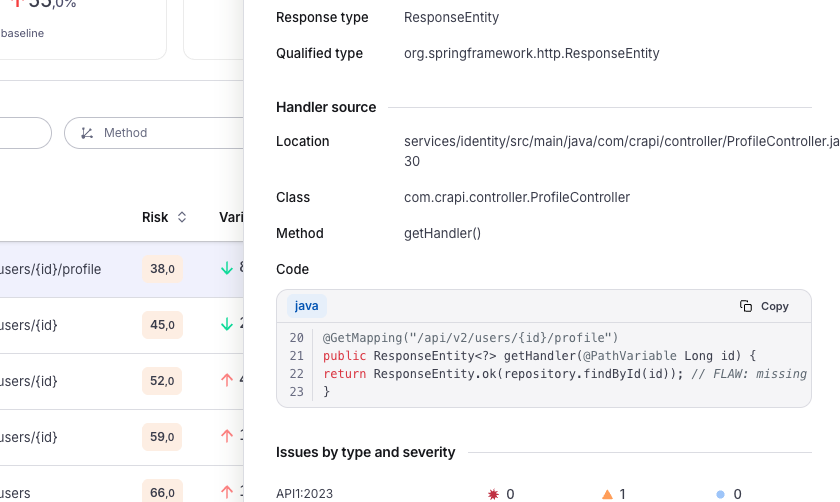
Kiekvienas radinys nurodo tikslų tvarkyklę: failą, klasę, metodą ir kodą, kuris jį įdiegė, nurodant klaidą. Kūrėjai gauna tai, ką gali ištaisyti, o ne užklausą, kurią pirmiausia turi ištirti.
Raskite ir ištaisykite API rizikas kode prieš joms pasiekiant produkciją.
Vykdymo laiko API saugumas nurodo, kad galinis taškas yra pažeidžiamas, kai jis jau aptarnauja srautą. „Xygeni“ tai randa kode, pull request, nors pataisymas vis tiek kainuoja commit.
API saugumas yra šalia SAST, SCA, paslaptys, IaCir DAST vienoje platformoje, todėl jūsų API rizika yra kartu su likusia programos rizika, o ne atskirame įrankyje su savo login.
Statinis. „Xygeni“ analizuoja jūsų programos kodą ir API specifikacijas, kad nustatytų pažeidžiamumus prieš diegimą. Veikiančios programos testavimui vykdymo metu „Xygeni DAST“ tai apima, ir abu veikia kartu.
Iš dviejų šaltinių: jūsų programos šaltinio kodo ir jūsų API specifikacijų, įskaitant „OpenAPI“ ir „Swagger“. Abiejų šaltinių skaitymas leidžia „Xygeni“ aptikti nedokumentuotus ir našlaičius galinius taškus.
Rizikos, susijusios su OWASP API saugumo dešimtuku (2023 m.), įskaitant neveikiančią objekto lygio autorizaciją (BOLA), neveikiančią funkcijų lygio autorizaciją (BFLA), neautentifikuotus galinius taškus, per didelį duomenų atskleidimą, masinį priskyrimą, netinkamą JWT ir CORS konfigūraciją, trūkstamą greičio ribojimą, SSRF ir „zombių“ galinius taškus.
Taip. „Xygeni“ pažymi asmeninę informaciją (PII), patikros ir prevencijos informaciją (PCI) ir saugomą sveikatos informaciją (PHI) galinių taškų parametruose ir atsakymuose ir naudoja tai rezultatams reitinguoti pagal realų poveikį.
Taip. Papildomas nuskaitymas analizuoja tik tuos galinius taškus, kurie pasikeitė, o jo sukurtas manifestas gali sutelkti vėlesnį DAST nuskaitymą į tuos pačius galinius taškus.
Ne. Skenavimai atliekami jūsų pačių infrastruktūroje. Įkeliami, apsaugoti perdavimo ir saugojimo metu tik rezultatai.
Jis tiekiamas kaip Enterprise priedas. Susisiekite su mumis ir mes jį apžvelgsime kartu su jumis.
su „Xygeni All-In-One AppSec“ platforma
su „Xygeni All-In-One AppSec“ platforma
