






Jei valdote savo „DevOps“ darbo eigų pažeidžiamumus, CWE ir CVE skirtumo supratimas nėra vien teorinis (tai yra veiksmingo prioritetų nustatymo pagrindas. Vien 2025 m. pirmąjį pusmetį buvo atskleista daugiau nei 23 000 CVE), tai yra 16 % daugiau nei pernai, o atotrūkis tarp kataloguoto silpnumo ir aktyviai išnaudojamo pažeidžiamumo mažėja greičiau nei bet kada anksčiau. Šiame vadove paaiškinama, kaip CWE ir CVE yra susiję, kaip vertinimo sistemos, tokios kaip CVSS ir EPSS, padeda nustatyti prioritetus ir kaip abi jas naudoti savo veikloje. pipeline ištaisyti tai, kas iš tiesų svarbu.
Pagrindai: kas yra CWE ir CVE?
Kas yra CWE?
CWE (Common Weakness Enumeration) yra struktūrizuotas programinės įrangos silpnųjų vietų sąrašas – įsivaizduokite jį kaip kodavimo ir projektavimo trūkumų katalogą. Tvarko MITRECWE padeda nustatyti modelius, kurie, jei nebus pašalinti, gali sukelti saugumo pažeidžiamumų.
- Tikslas: Neleiskite silpnosioms vietoms patekti į kodą kūrimo metu.
- Pavyzdys: CWE-89 reiškia SQL injekciją – projektavimo klaidą, atveriančią duris duomenų bazių spragoms išnaudoti.
- Auditorija: Visų pirma, kūrėjai, saugumo architektai ir instruktoriai.
Kas yra CVE?
Kita vertus, CVE (Bendrieji pažeidžiamumai ir ekspozicijos) identifikuoja konkrečius jau naudojamos programinės įrangos pažeidžiamumus. Kiekvienam pažeidžiamumui priskiriamas unikalus CVE ID, kad būtų lengva juos sekti ir ištaisyti.
- Tikslas: Tvarkyti ir šalinti esamas saugumo problemas.
- Pavyzdys: CVE-2023-12345 gali apibūdinti buferio perpildymą plačiai naudojamoje bibliotekoje.
- Auditorija: DevOps inžinieriai, SOC komandos ir saugumo analitikai.
CVE ir CWE: skirtumo supratimas
Diskusijos apie CVE ir CWE dažnai kyla dėl to, kad šie du dalykai yra glaudžiai susiję, tačiau turi skirtingus tikslus. Nors CWE (bendrųjų silpnųjų vietų išvardijimas) kataloguoja galimus kodo projektavimo trūkumus, CVE daugiausia dėmesio skiria konkretiems pažeidžiamumams, nustatytiems realioje programinėje įrangoje. Bendrųjų silpnųjų vietų išvardijimo ir bendrųjų pažeidžiamumų bei poveikio supratimas padeda panaikinti atotrūkį tarp kūrimo ir operacijų, užtikrinant, kad būtų įdiegtos tiek aktyvios, tiek reaktyvios saugumo priemonės.
| CWE | CVE | |
|---|---|---|
| Kas tai yra | Programinės įrangos silpnumo tipas | Konkretus pažeidžiamumo atvejis |
| Išlaiko | MITRE | MITRE / CVE numeravimo institucijos |
| Tikslas | Išvengti trūkumų kūrimo metu | Stebėti ir pašalinti žinomus pažeidžiamumus |
| Pavyzdys | CWE-89: SQL injekcija (silpnumo tipas) | CVE-2021-44228: „Log4Shell“ (konkretus spragų išnaudojimas) |
| Auditorija | Programuotojai, architektai, mokytojai | DevOps, SOC komandos, saugumo analitikai |
| Santykis | Vienas CVE gali būti tūkstančių CVE priežastis | Kiekvienas CVE susiejamas su vienu pagrindiniu CWE |
| Kada naudoti | Shift-kairėn, kodo peržiūros, SAST | Pataisų valdymas, SCA, reagavimas į incidentą |
Taškų skyrimo vaidmuo: svarbiausių dalykų prioritetizavimas
Nustačius silpnąsias vietas (CWE) arba pažeidžiamumus (CVE), kitas iššūkis tampa prioritetų nustatymas. Inžinieriai dažnai žongliruoja su keliomis vertinimo sistemomis, tokiomis kaip CVSS ir EPSS, neturėdami aiškaus veiksmų plano. Todėl labai svarbu suprasti, kaip šie balai veikia.
CVSS balas
Bendroji pažeidžiamumo vertinimo sistema (CVSS) įvertina pažeidžiamumus pagal jų sunkumą, naudodamas tokius rodiklius kaip išnaudojimo galimybės ir poveikis. Todėl balai svyruoja nuo 0 (maža rizika) iki 10 (kritinė).
- Jėga: Visuotinai pripažintas ir detalus.
- Silpnumas: Trūksta realaus laiko konteksto, todėl prioritetai per daug nustatomi.
EPSS balas
Išnaudojimo prognozavimo vertinimo sistema (EPSS) prognozuoja išnaudojimo tikimybę realiame pasaulyje, padėdamas jums sutelkti dėmesį į pažeidžiamumus, kuriais greičiausiai pasinaudos užpuolikai.
- Jėga: Kontekstą suvokiantis ir dinamiškas.
- Silpnumas: Papildo CVSS, bet nėra atskiras pakaitalas.
2026 m. pirmaujančios platformos derina CVSS ir EPSS su pasiekiamumo analize, filtruodamos išvadas ne tik pagal sunkumą ar tikimybę, bet ir pagal tai, ar pažeidžiamas kodas iš tikrųjų iškviečiamas jūsų programoje. Šis trijų lygių metodas dabar yra pramonės šaka. standard skirtas pažeidžiamumo triukšmo mažinimui didelėse kodų bazėse.
CWE susiejimas su CVE
Dažnų silpnybių išvardijimas Įrašai dažnai siejami su CVE, taip sumažinant atotrūkį tarp galimų silpnybių ir jų realaus pasaulio apraiškų. Pavyzdžiui:
- CWE-79 (XSS) → CVE-2023-56789 (XSS spragų išnaudojimas žiniatinklio programoje).
Taigi, CVE ir CWE skirtumų supratimas leidžia inžinieriams atsekti pažeidžiamumų pagrindines priežastis ir įdiegti geresnes projektavimo apsaugos priemones.
Raskite tinkamus CWE ir CVE valdymo įrankius
1. Naršykite CWE katalogus ir įrankius
CWE katalogas yra struktūrizuotas programinės įrangos silpnųjų vietų sąrašas. Be to, jis neįkainojamas siekiant užkirsti kelią pažeidžiamumams ankstyvuoju kūrimo etapu.
- Apsilankykite CWE svetainėje: Ištirkite CWE silpnąsias vietas pagal kategoriją arba aktualumą jūsų stekui.
- CWE susiejimas su CVE: Naudokite MITRE įrankius, kad susietumėte dažniausiai pasitaikančius trūkumus su konkrečiais CVE, taip sujungdami projektavimo trūkumus su pažeidžiamumais, kuriais galima pasinaudoti.
Pro Patarimas: Naudokite CWE kaip kodo peržiūros etaloną arba derinkite jį su CI/CD įrankiai, tokie kaip „Xygeni“, skirti automatiniam kodavimo klaidų aptikimui ir prevencijai.
2. Ieškokite ir stebėkite CVE realiuoju laiku
CVE duomenų bazėse pateikiami programinės įrangos pažeidžiamumai, kurie jau yra, todėl juos galima greičiau ištaisyti. Be to, šio proceso automatizavimas gali sutaupyti daug laiko.
- Ieškoti CVE pagal produktą arba tiekėją: Naudokite NVD CVE duomenų bazė kad būtų galima rasti žinomų pažeidžiamumų.
- Automatizuoti įspėjimus: Tokios priemonės kaip „Xygeni“ integruoja CVE sekimą į jūsų CI/CD pipelines, užtikrinant neatidėliotinus įspėjimus apie kritinius pažeidžiamumus.
Kaip veikia „Xygeni“ prioritetų nustatymo kanalai
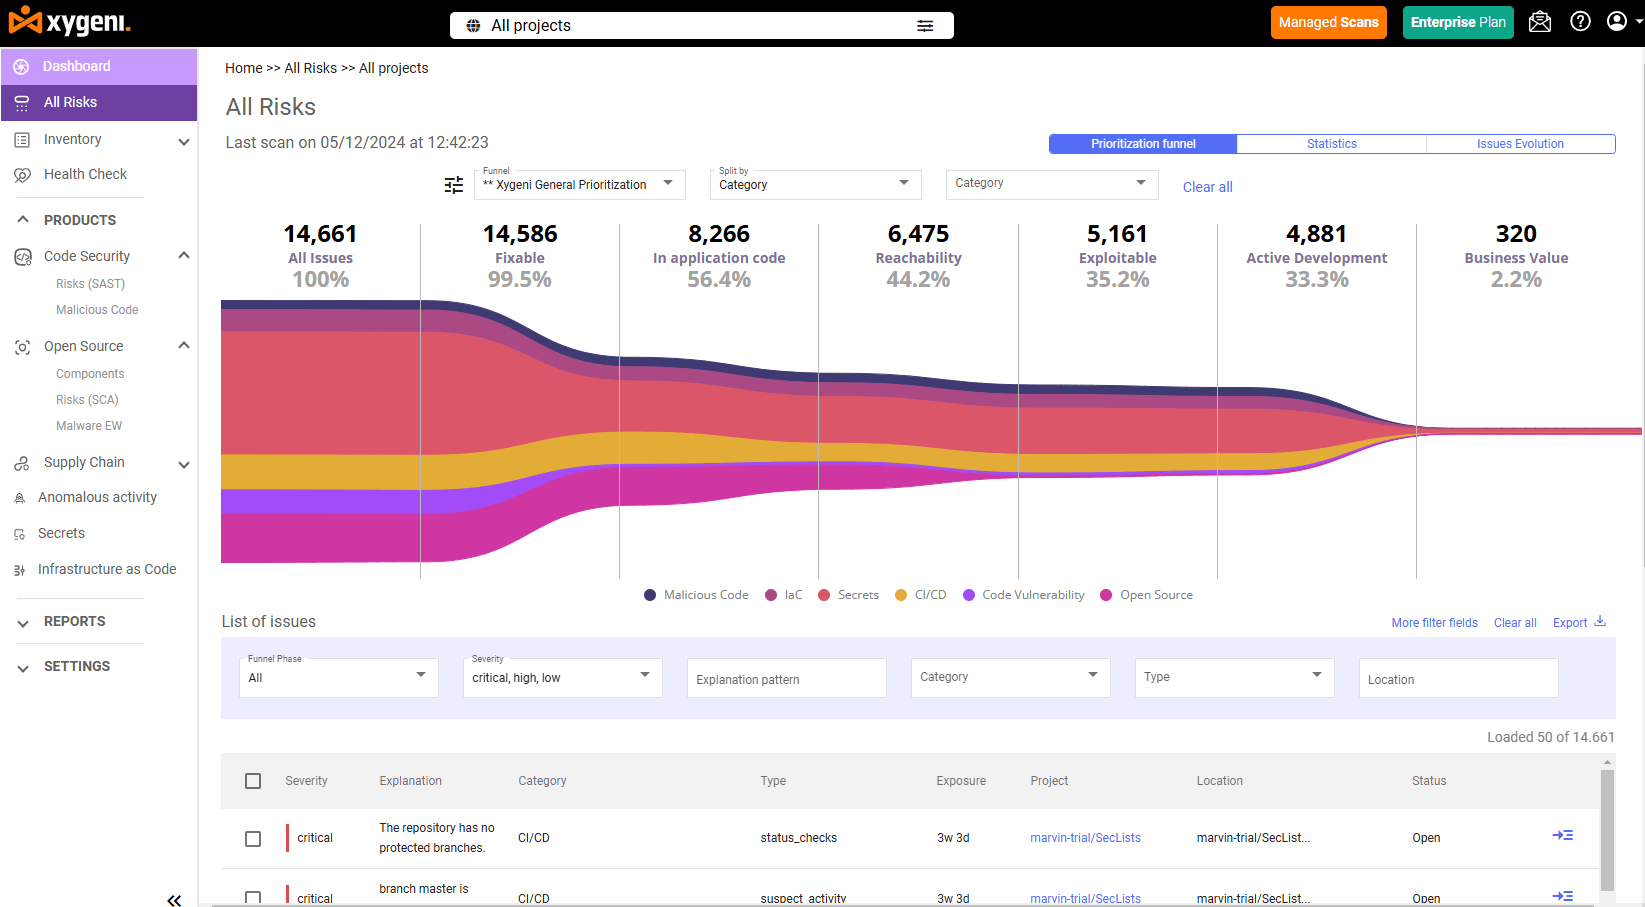
„Xygeni“ supaprastina CVE ir CWE valdymą, siūlydama prioritetų nustatymo kanalus, kurie sutelkia jūsų pastangas į veiksmų reikalaujančias rizikas. Analizuodama dažniausių silpnybių sąrašo įrašus kartu su CVE pažeidžiamumais, „Xygeni“ užtikrina, kad jūsų komanda sutelktų dėmesį į tai, kas svarbiausia.
Pagrindinės funkcijos:
- Paruošti naudoti piltuvėliai
„Xygeni“ teikia iš anksto apibrėžtus piltuvėlius, tokius kaip „Xygeni prioritetizavimas“ ir „Xygeni pasiekiamumas“.- Pavyzdys: Išfiltruokite žemo prioriteto problemas, sumažindami 28 000 pažeidžiamumų iki kelių, į kuriuos galima imtis veiksmų, derindami EPSS, pasiekiamumą, poveikį verslui ir interneto sąlytį. „Xygeni“ ASPM platforma koreliuoja CWE ir CVE išvadas iš SAST, SCA, DAST ir trečiųjų šalių skaitytuvus į vieną prioritetinį rizikos rodinį, kad jūsų komanda pašalintų svarbius pažeidžiamumus, o ne tik tuos, kurie turi aukščiausią CVSS balą.
- Individualūs piltuvėliai detaliam valdymui
Kurkite savo organizacijai pritaikytus piltuvėlius. Pavyzdžiui:- Pasiekiamumas: Ar jūsų programoje iš tikrųjų iškviečiamas pažeidžiamas kodas?
- Išnaudojamumas: Kokia tikimybė, kad pažeidžiamumu bus pasinaudota?
- Integruotas CWE ir CVE kontekstas
- CWE atvaizdavimai padeda nustatyti pagrindines priežastis, pvz., kodavimo trūkumus (pvz., CWE-89: SQL injekcija).
- CVE įžvalgos, papildytos EPSS ir CVSS balais, nustato pažeidžiamumų prioritetus pagal realią riziką.
Kodėl tai svarbu „DevOps“ ir saugumo komandoms
CVE ir CWE valdymas – tai ne tik pažeidžiamumų taisymas, bet ir tinkamų pažeidžiamumų taisymas. Todėl „Xygeni“ įrankiai leidžia:
- Sutelkite dėmesį į pasiekiamus trūkumus iš Dažnų silpnybių išvardijimas sąrašas.
- CVE prioritetus nustatykite pagal realų poveikį.
- Derinkite pataisymus su verslo prioritetais.
Supaprastinkite CVE ir CWE valdymą jau šiandien
CVE ir CWE valdymas dideliu mastu reiškia daugiau nei identifikatorių stebėjimą, tai reiškia silpnųjų vietų koreliaciją, realaus pasaulio išnaudojimo vertinimą ir tai, kas iš tikrųjų svarbu jūsų aplinkoje. „Xygeni“ „All-In-One AppSec“ platforma kombainai SAST, SCA, ASPMir dirbtinio intelekto valdomą prioritetų nustatymą, siekiant pašalinti pažeidžiamumų triukšmą, kad jūsų komanda praleistų mažiau laiko spręsdama pažeidžiamumų problemas ir daugiau – saugų kodą siųsdama.

DUK
Kuo skiriasi CWE ir CVE?
CWE (bendrųjų silpnybių sąrašas) apibūdina programinės įrangos silpnumo tipą – pagrindinę pažeidžiamumų priežasties kategoriją. CVE (bendrieji pažeidžiamumai ir rizikos veiksniai) nustato konkretų pažeidžiamumo atvejį konkrečiame produkte. Vienas CWE gali būti tūkstančių CVE priežastis.
Koks yra CWE ir CVE pavyzdys?
CWE-89 SQL injekciją apibūdina kaip silpnųjų vietų tipą. CVE-2021-44228 (Log4Shell) yra specifinis išnaudojamas „Apache Log4j“ pažeidžiamumas. „Log4Shell“ nurodo CWE pagrindinę priežastį, tačiau tai yra atskiras, atsekamas CVE su savo pataisa ir pavojingumo balu.
Kas svarbiau: CWE ar CVE?
Abi jos skirtos skirtingiems tikslams ir geriausiai veikia kartu. CWE padeda išvengti silpnybių kūrimo metu. CVE padeda pašalinti žinomus pažeidžiamumus gamyboje. Brandžios saugumo programos naudoja CWE kodo peržiūros metu ir SAST skenavimas ir CVE sekimas SCA ir pataisų valdymas.
Kas yra CVSS ir kaip jis susijęs su CVE?
CVSS (bendroji pažeidžiamumų vertinimo sistema) – tai CVE vertinimo sistema, naudojama CVE įvertinti 0–10 balų skalėje. Ji padeda nustatyti, kurias CVE reikia ištaisyti pirmiausia, tačiau joje trūksta realiojo laiko pažeidžiamumo konteksto, todėl dauguma komandų dabar ją derina su EPSS balais.
Kas yra EPSS ir kodėl tai svarbu?
EPSS (Exploit Prediction Scoring System) prognozuoja tikimybę, kad CVE bus išnaudotas realiame pasaulyje per ateinančias 30 dienų. Kartu su CVSS pavojingumo ir pasiekiamumo analize, EPSS dabar yra efektyviausias būdas sumažinti pažeidžiamumo triukšmą ir sutelkti taisomąsias priemones į tai, į ką užpuolikai iš tikrųjų taikosi.
Kaip „Xygeni“ padeda valdyti CWE ir CVE?
„Xygeni“ prioritetų nustatymo piltuvėlis sujungia CVSS, EPSS, pasiekiamumą, interneto sąlytį ir poveikį verslui, kad tūkstančius neapdorotų CVE išvadų suvestų iki kelių išties veiksmų verčiančių rizikų. CVE žemėlapiai nustato pagrindines priežastis, kad komandos galėtų pašalinti pagrindinius trūkumus, o ne tik pataisyti atskirus atvejus.
