
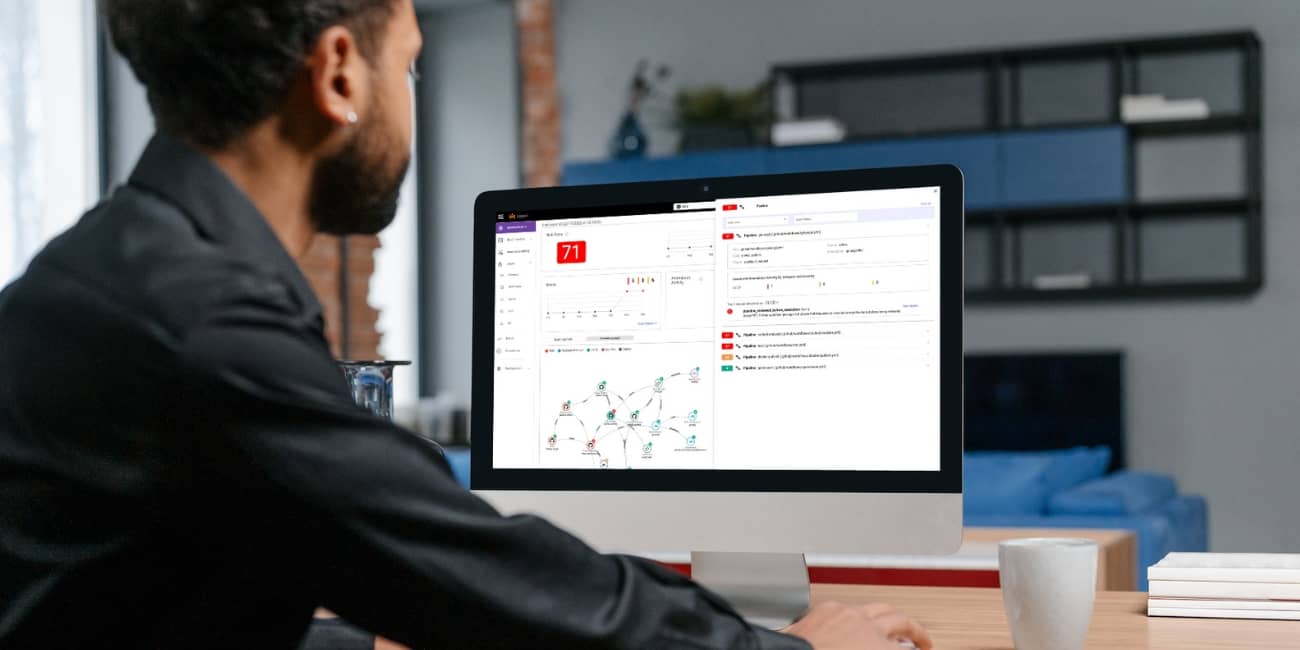






Programinės įrangos tiekimo grandinės vizualizacijos įvaldymas: padidinkite saugumą ir efektyvumą
Turinys
Šiame išsamiame vadove pasinerkite į programinės įrangos tiekimo grandinės vizualizavimo ir žemėlapių sudarymo pagrindus. Sužinokite, kaip šios svarbios strategijos padidina saugumą ir veiklos efektyvumą programinės įrangos kūrimo srityje. Sužinokite apie naujausius tiekimo grandinės žemėlapių sudarymo, „DevSecOps“ ir atvirojo kodo programinės įrangos valdymo įrankius ir praktikas, kad užtikrintumėte patikimą ir supaprastintą programinės įrangos gyvavimo ciklą.
Vizualizacijos kelionės pradžia: kas ir kodėl
Įsivaizduokite, kad blaškotės sudėtingame labirinte su daugybe takų, paslėptų durų ir nenumatytų spąstų. Šis scenarijus – ne tik galvosūkių entuziasto svajonė; tai kasdienė realybė programinės įrangos kūrimo komandoms, valdančioms sudėtingas tiekimo grandines. Programinės įrangos kūrimo pasaulyje labirintas yra jūsų programinės įrangos tiekimo grandinė, o rizika jame yra neįtikėtinai didelė – nuo saugumo pažeidimų iki veiklos neefektyvumo.
O kas, jeigu turėtumėte šio labirinto žemėlapį ir žemėlapio vaizdą? Programinės įrangos tiekimo grandinės žemėlapio sudarymas ir vizualizavimas – tai ne tik linijų ir taškų braižymas; tai paslėptų ryšių atskleidimas, galimų rizikų išryškinimas ir efektyviausių projektų įgyvendinimo būdų atradimas.
Tolesnėse pastraipose mes gilinamės į gyvybiškai svarbų programinės įrangos tiekimo grandinės žemėlapių sudarymo ir vizualizavimo vaidmenį. Remdamiesi pramonės lyderių įžvalgomis ir realiais pavyzdžiais, sužinokite, kaip ši praktika padidina saugumą ir supaprastina efektyvumą, užtikrindama, kad jūsų programinės įrangos kūrimo procesas būtų saugus ir sėkmingas. Leiskimės į kelionę, kurios tikslas – pakeisti jūsų programinės įrangos tiekimo grandinės matymą ir valdymą, sudėtingumą paverčiant aiškumu, o iššūkius – galimybėmis.
Labirinto demistifikavimas: esminis vizualizacijos vaidmuo
Nacionalinis institutas Standards ir technologijų (NIST) pabrėžia svarbų šiuolaikinio kibernetinio saugumo aspektą – ryškų, išsamus jūsų programinės įrangos tiekimo grandinės žemėlapisTai ne tik techninis niuansas; tai jūsų gynybos strategijos kertinis akmuo. Programinės įrangos tiekimo grandinių (SSC) sudėtingumas ir neskaidrumas kelia didelių saugumo iššūkių, ypač inventoriaus ir aptikimo aspektuose.
Navigacija rūke: matomumo iššūkių atskleidimas
Įsivaizduokite navigaciją rūko apgaubtame kraštovaizdyje. Štai ką reikia daryti Software Supply Chain Security (SSCS) jaučiasi lyg matomumas išnyktų fone, užgožtas vis didėjančio sudėtingumo SDLC ekosistemos. Pasak a apklausa Remiantis „Cloud Native Computing Foundation“ duomenimis, dauguma technologų teigia susiduriantys su precedento neturinčiu IT sudėtingumu, dėl kurio susidaro didelis duomenų triukšmas.
Dėl šio sudėtingumo sunku sekti daugybę programinės įrangos projekte dalyvaujančių komponentų, todėl sunku nustatyti konfigūracijos ir leidimų problemas bei galimas saugumo spragas. Organizacijoms reikia aiškaus visos programinės įrangos tiekimo grandinės vaizdo, kad galėtų veiksmingai apsaugoti savo programas.
Organizacijos, bandydamos apsaugoti savo duomenis, susiduria su šiais sunkumais ir kliūtimis CI/CD saugumas:
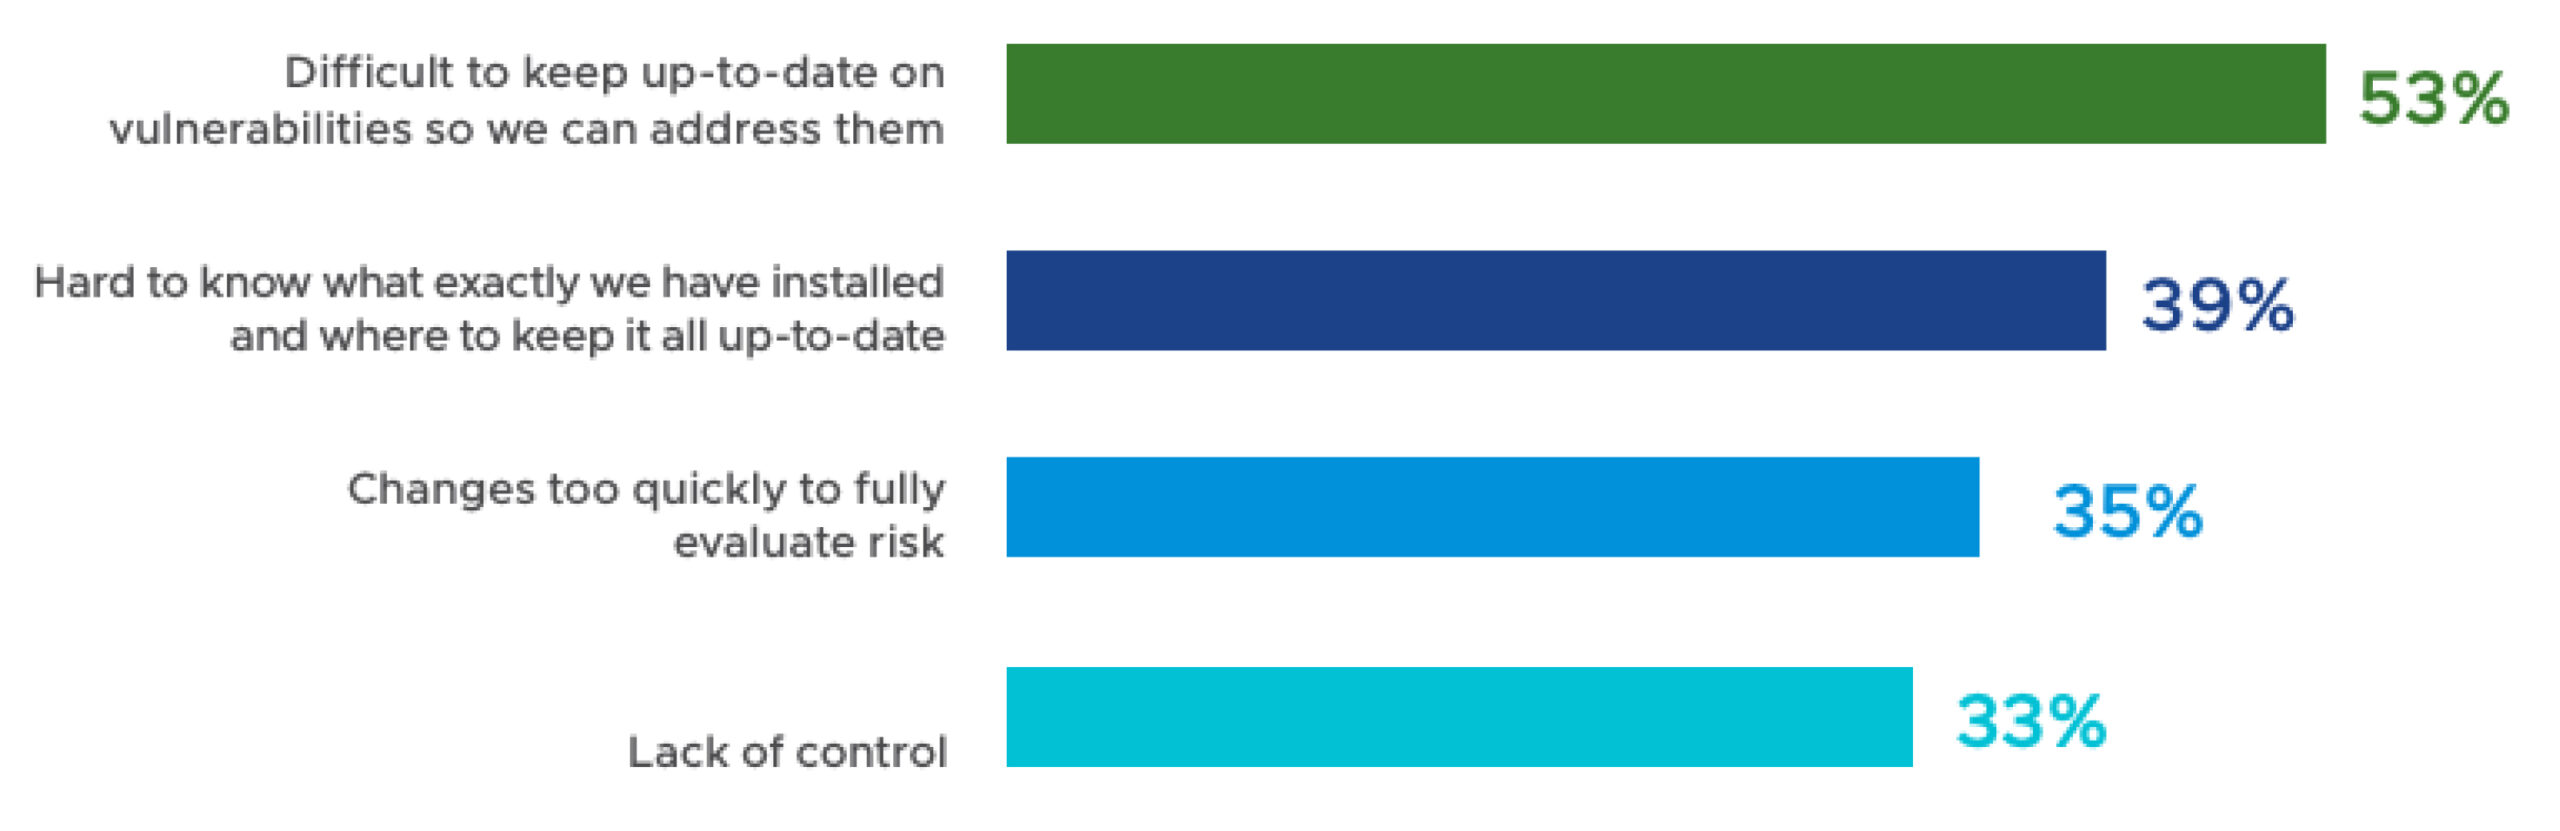
- Tikslaus inventoriaus sudėtingumas: Tikslus visų programinės įrangos tiekimo grandinės komponentų inventorizavimas yra panašus į adatų paiešką šieno kupetoje. Kaip pranešė „Linux Foundation“, vidutinė programinės įrangos tiekimo grandinė yra tokia sudėtinga, kad daugumai organizacijų reikia aiškiau suprasti įvairius elementus, kurie sudaro jų programinės įrangos ekosistemas. Ši žinių spraga yra didelė kliūtis veiksmingai užtikrinti tiekimo grandinės saugumą..
- Iššūkiai nustatant grėsmes: Aptikti programinės įrangos tiekimo grandinės pažeidžiamumus yra milžiniškas darbas. Kasdien atsirandant naujoms grėsmėms, norint neatsilikti nuo galimų saugumo pažeidimų, reikia būti budriems ir turėti pažangių technologinių galimybių. Dėl nuolat besikeičiančio šių grėsmių pobūdžio tradicinius pažeidžiamumų aptikimo metodus dažnai reikia tobulinti..
- Atvirojo kodo ir trečiųjų šalių komponentų naršymas: Platus atvirojo kodo ir trečiųjų šalių komponentų naudojimas šiuolaikinėje programinės įrangos kūrime sukuria dar vieną sudėtingumo lygį. Nors šie komponentai pagreitina kūrimą ir siūlo platų funkcionalumą, jie taip pat kelia nežinomų rizikų. 2020 m.Open Source Security Ataskaitoje „Rizikos analizė“ pabrėžiama, kad 75 % kodų bazių yra atvirojo kodo pažeidžiamumų, o tai pabrėžia griežtų saugumo priemonių poreikį. cataloging ir nuolatinis šių priklausomybių stebėjimas dėl naujų rizikų yra labai svarbus ir sudėtingas.
Susirūpinimas dėl atvirojo kodo programinės įrangos diegimo saugumo rizikos
Apšviečiant tamsius kampus: saugumas per matomumą
Matomumo iššūkį dar labiau apsunkina „DevSecOps“ komandų nesugebėjimas nustatyti veiksmų prioritetų. Naujausiose ataskaitose pabrėžiama, kad daugelis inžinierių jaučiasi prislėgti dėl didžiulio duomenų kiekio ir galimų sistemų pažeidžiamumų skaičiaus. Dėl šios perkrovos komandos dažnai paralyžiuoja veiksmus, kai negali atskirti kritinių pažeidžiamumų nuo mažiau kritinių, kuriems reikia nedelsiant atkreipti dėmesį.Prioritetų stoka ne tik trukdo laiku atlikti taisomuosius veiksmus, bet ir eikvoja išteklius bei mažina bendrą IT komandų reagavimą.
Šie du iššūkiai – matomumo stoka ir sunkumai nustatant prioritetus – yra tarpusavyje susiję ir dažnai vienas kitą papildo. Ribotas viso technologijų rinkinio matomumas apsunkina supratimą, kuriems programinės įrangos tiekimo grandinės elementams gresia pavojus. Tuo pačiu metu nesugebėjimas nustatyti veiksmų prioritetų gali būti šio aiškumo trūkumo pasekmė ir prie jo prisidėti.
Kartu jie sudaro didelę kliūtį tinkamam software supply chain security, pabrėžiant sprendimų, kurie padėtų įveikti triukšmą ir pateiktų aiškias, praktines įžvalgas, poreikį.
Kelio valymas: operacijų supaprastinimas su aiškiu vaizdu
Perženkite saugumo ribas ir pamatysite, kad tiekimo grandinės vizualizavimas suteikia daugiau nei apsaugos – tai tarsi šviesos įjungimas tamsiame kambaryje, atskleidžiantis greičiausius ir efektyviausius jūsų operacijų kelius. Tai suteikia komandoms iš paukščio skrydžio vaizdą apie kūrimo ekosistemą, leidžiančią joms nustatyti nereikalingus išteklius ir neprižiūrimus elementus. Šis aiškumas ypač naudingas didelio masto projektuose, kuriuose susipina keli vienetai ir komponentai.
Strateginės įžvalgos: įrankiai ir metodai geresniam matomumui
Įsivaizduokite, kad turite rentgeno spindulių viziją savo programinės įrangos tiekimo grandinei. Tai daugiau nei tik detalių matymas; tai paslėptų, sudėtingų ryšių suvokimas, jų pavertimas supratimo ir veiksmų mozaika. Keletas konkrečių strategijų ir metodikų, kartu su automatizuotų įrankių vaidmeniu, kurios gali žymiai pagerinti programinės įrangos tiekimo grandinių matomumą, yra šios:
Išsamių turto žemėlapių sudarymo įrankių diegimas
Pradžiai apsvarstykite galimybę įdiegti įrankius, kurie suteiktų išsamų kiekvieno tiekimo grandinės komponento vaizdą. Tai apima trečiųjų šalių priklausomybių, atvirojo kodo bibliotekų ir visų kitų elementų nustatymą. CI/CD pipeline žingsnis
Šie įrankiai gali būti sklandžiai integruoti į nuolatinę integraciją / nuolatinį diegimą (CI/CD) pipelines, leidžiantis nuolat stebėti ir valdyti programinės įrangos komponentus, jiems pereinant įvairius kūrimo ir diegimo etapus.
Dėl to operacijos tampa optimizuotos, o efektyvumas padidėja, nes komandos gali užtikrinti, kad galutiniame produkte būtų tik saugūs ir atnaujinti komponentai.
Automatizuoto atsargų valdymo vaidmuo
Tradicinėse sistemose nuolat atnaujinamas visų programinės įrangos komponentų, įskaitant trečiųjų šalių priklausomybes ir atvirojo kodo bibliotekas, inventorius yra daug laiko reikalaujanti ir klaidų linkusi užduotis.
Siekiant matomumo, labai svarbios yra automatizuotos atsargų valdymo sistemos. Jos sukurtos kruopščiai kataloguoti ir sekti kiekvieną programinės įrangos tiekimo grandinės komponentą. Įsivaizduokite sistemą, kuri automatiškai atnaujina ir registruoja kiekvieną naują programinės įrangos išteklių priklausomybę ar pakeitimą – tai ir siūlo automatizuotos atsargų valdymo sistemos.
Automatizavimas žymiai sumažina rankinį darbą, reikalingą inventoriui sekti ir atnaujinti, užtikrinant, kad nė vienas komponentas neliktų nepastebėtas. Šis procesas yra labai svarbus nustatant galimus pažeidžiamumus, kurie kitu atveju galėtų būti nepastebėti atliekant rankinį auditą.
Vizualizacija ir Dashboard Aiškumo ir komunikacijos įrankiai
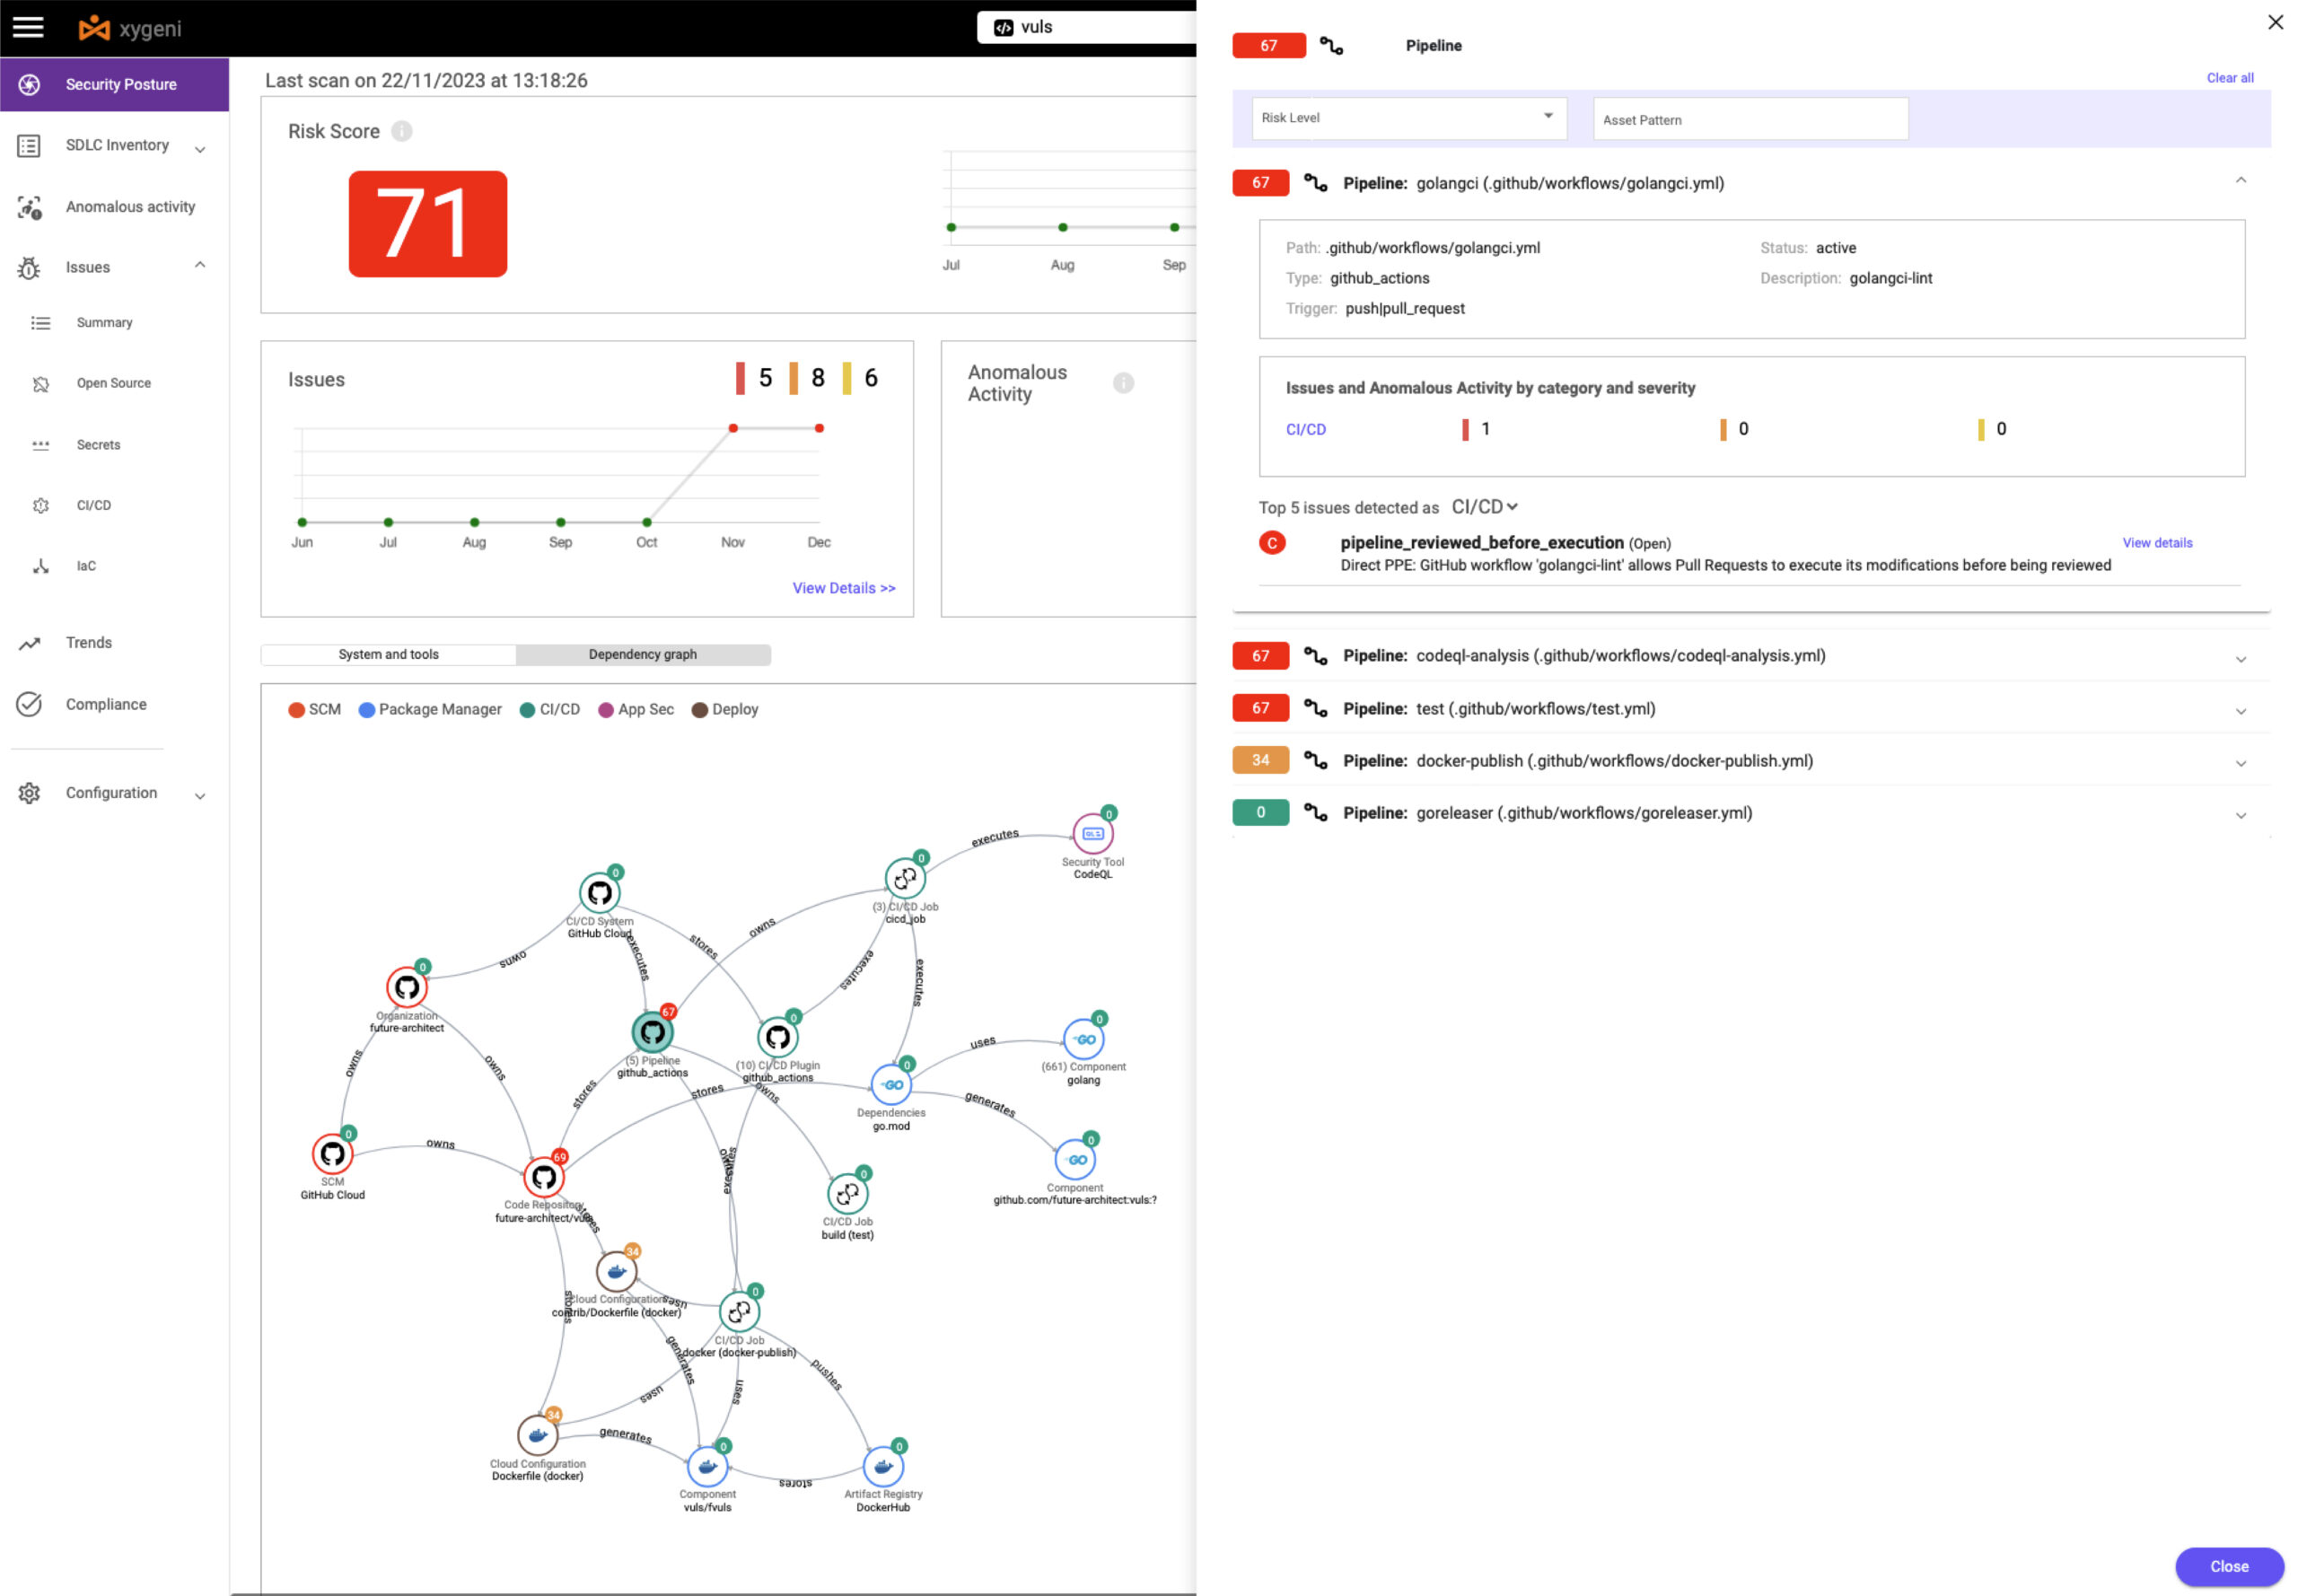
Vizualizacija – tai ne tik matymas, bet ir supratimas. Tokios priemonės kaip „Xygeni“ teikia interaktyvią visos tiekimo grandinės vizualizaciją, leisdamos organizacijoms matyti visą savo programinės įrangos kūrimo proceso vaizdą.
SDLC inventorius dashboardtransformuoti sudėtingą programinės įrangos tiekimo grandinės tinklą į aiškų, grafinį vaizdą, kuris pagerina supratimą ir skatina komandos narių bendravimą, sudarydamas sąlygas bendradarbiavimu grįstam programinės įrangos tiekimo grandinės valdymui.
Centralizuota sąsaja, skirta kiekvieno komponento sveikatos ir saugumo būsenai stebėti, supaprastina operacijas greitai nustatant perteklių, pasenusius ir neprižiūrimus elementus, kurie gali trukdyti efektyvumui arba kelti saugumo riziką.
Prioritetų nustatymo metodai „DevSecOps“ sistemoje
Gebėjimas efektyviai suskirstyti veiksmus pagal prioritetus, ypač sprendžiant kritinius pažeidžiamumus, yra įgūdis, skiriantis iniciatyvias komandas nuo reaktyvių. Prioritetų nustatymas šiame kontekste reiškia ne tik užduočių sąraše žymėjimą, bet ir strateginį nustatymą, kurie veiksmai turės didelės įtakos programinės įrangos kūrimo proceso saugumui ir efektyvumui. Kai kurie metodai ir sistemos, galinčios padėti „DevSecOps“ komandoms, yra šie:
Rizika pagrįstas pažeidžiamumų prioritetizavimas
Pagrindinis „DevSecOps“ metodas yra pažeidžiamumų prioritetizavimas pagal riziką. Šis metodas apima kiekvieno pažeidžiamumo vertinimą pagal jo galimą poveikį ir išnaudojimo tikimybę. Tokios priemonės kaip „Xygeni“ siūlomos gali automatizuoti šį vertinimą, naudojant pažangius algoritmus pažeidžiamumams analizuoti atsižvelgiant į konkrečią organizacijos aplinką.
Šis metodas užtikrina, kad pirmiausia būtų sprendžiami pažeidžiamumai, keliantys didžiausią riziką programai ir organizacijai, efektyviau paskirstant išteklius ir sumažinant galimybių išnaudoti pažeidžiamumus.
CVSS ir kitų sistemų diegimas
Bendroji pažeidžiamumo vertinimo sistema (CVSS) siūlo standardsukurta pažeidžiamumų pavojingumo vertinimo sistema. Naudodamos šią sistemą, „DevSecOps“ komandos įgauna bendrą kalbą ir supratimą apie skirtingų grėsmių ir pažeidžiamumų pavojingumą. Šį metodą galima gerokai patobulinti, atsižvelgiant į papildomas sistemas, tokias kaip išnaudojimo prognozavimo vertinimo sistema (EPSS). EPSS prognozuoja pažeidžiamumo išnaudojimo tikimybę, suteikdama į ateitį orientuotą pažeidžiamumų valdymo aspektą.
„Xygeni“ integracija su CVSS, papildyta EPSS įžvalgomis, palengvina dinamiškesnį ir nuspėjamesnį pažeidžiamumų prioritetizavimo metodą. Šis derinys leidžia atlikti objektyvų vertinimą, atsižvelgiant į pažeidžiamumų sunkumą ir išnaudojimo galimybes, užtikrinant, kad prioritetizavimas būtų pagrįstas dabartiniu ir būsimu rizikos potencialu.
„Shift-Left“ ir kitų geriausios praktikos metodų taikymas
Programinės įrangos kūrime taikomas „poslinkis į kairę“ metodas, pabrėžiantis saugumo integravimą ankstyvoje stadijoje. SDLCToks metodas užtikrina, kad saugumo testai ir patikros būtų kūrimo proceso dalis. Teikdamos pirmenybę saugumui nuo pat pradžių, komandos gali užkirsti kelią daugeliui pažeidžiamumų, kad jie nepatektų į galutinį produktą, taip žymiai sumažindamos vėlesnių pažeidžiamumų valdymo etapų apkrovą.
„Shift-left“ metodas natūraliai veda prie geriausios praktikos rinkinio, kuris ne tik papildo proaktyvų „shift-left“ metodologijos pobūdį, bet ir sustiprina bendrą saugumo padėtį per visą programinės įrangos kūrimo gyvavimo ciklą:
- Bendradarbiavimas Decisjonų gamybaSkatinti bendradarbiavimą tarp kūrimo, operacijų ir saugumo komandų, siekiant užtikrinti holistinį pažeidžiamumų ir jų poveikio vaizdą.
- Nuolatinis mokymasis ir prisitaikymas: Sekite naujausias saugumo tendencijas ir atitinkamai pritaikykite prioritetų nustatymo strategijas.
Patobulinto stebimumo vertė programinės įrangos tiekimo grandinės valdyme
Programinės įrangos tiekimo grandinės inventorizacija ir stebimumas šiandieniniame programinės įrangos kūrimo pasaulyje yra ne prabanga, o būtinybė. Tai suteikia organizacijoms galimybę apsisaugoti nuo sudėtingų kibernetinių grėsmių, supaprastinti operacijas ir pagerinti bendradarbiavimą tarp įvairių skyrių. Tokia išsami stebimumo sistema organizacijoms suteikia vertės iš kelių perspektyvų:
Patobulinta saugumo pozicija nuo pradžios iki įgyvendinimo
Visų pirma, visavertis stebimumas naudojant „Xygeni“ iš esmės sustiprina programų saugumą per visą programinės įrangos gyvavimo ciklą. Jis analizuoja saugumo signalus visuose programinės įrangos kūrimo ir diegimo etapuose, žymiai pagerindamas pažeidžiamumų valdymą ir saugumo kontrolės priemonių vykdymą. Šis proaktyvus požiūris leidžia organizacijoms nustatyti ir ištaisyti saugumo spragas, automatizuoti SDLC saugumas guardrailsir apsaugoti nuo kylančių programinės įrangos tiekimo grandinės grėsmių, taip žymiai sumažinant taikomųjų programų riziką.
Greitas rizikos mažinimas ir geresnė departamentų sinergija
Pagerintas matomumas ir saugumo aprėptis visose programose, pipelineir komandos, kurias siūlo tokie įrankiai kaip „Xygeni“, leidžia greitai sumažinti riziką. Automatizuota apsauga guardrails sumažinti matomumo laikotarpį. Be to, patobulintas grafinis vaizdavimas ir holistiniai rodiniai mažina trintį tarp skyrių. Geresnis bendravimas ir supratimas tarp kūrimo, operacijų ir saugumo komandų skatina bendradarbiavimu grįstą ir darnesnę darbo aplinką.
Veiklos optimizavimas ir sąnaudų efektyvumas
Be to, visapusiško stebėjimo diegimas optimizuoja verslo operacijas ir didina sąnaudų efektyvumą. Automatizavimas suteikia organizacijoms žymiai mažiau laiko ir išteklių, skiriamų užduočių paieškai ir prioritetų nustatymui, o ataskaitose nurodoma, kad šioms užduotims skiriama daugiau nei 65 % mažiau laiko, o saugumo komandos dirba 40 % produktyviau. Šis efektyvumas sumažina veiklos sąnaudas ir atlaisvina vertingus išteklius kitoms strateginėms iniciatyvoms.
Žvilgsnis į ateitį
Žvelgiant į ateitį, dirbtinio intelekto ir mašininio mokymosi integravimas į programinės įrangos tiekimo grandinės valdymo įrankius greičiausiai taps vis labiau paplitęs. Šios technologijos žada dar geresnes įžvalgas, nuspėjamąją analizę ir automatizavimo galimybes, dar labiau sustiprindamos gebėjimą valdyti sudėtingas programinės įrangos ekosistemas.
Ksigeno vaidmuo
Tokios platformos kaip „Xygeni“ yra šios evoliucijos priešakyje, siūlydamos įrankius ir sprendimus, kurie sprendžia dabartinius iššūkius ir prisitaiko prie būsimų tendencijų. Jų vaidmuo keičiant organizacijų požiūrį į programinės įrangos tiekimo grandinės valdymą yra neabejotinas – nuo saugumo ir atitikties didinimo iki veiklos efektyvumo ir lankstumo didinimo.
Bendraukite su savo programinės įrangos tiekimo grandine kaip niekad anksčiau
Ar esate pasiruošę pakeisti savo programinės įrangos tiekimo grandinės valdymo būdą? Laikas įveikti matomumo ir sudėtingumo iššūkius. Pasinaudokite žemėlapių sudarymo ir vizualizavimo įrankių galia, kad apsaugotumėte savo programinės įrangos ekosistemą, supaprastintumėte procesus ir išliktumėte priekyje sparčiai besikeičiančiame skaitmeniniame pasaulyje.
🔍 Atraskite ir įgyvendinkite: Išnagrinėkite šiame vadove aptartus įrankius ir strategijas. Kurie iš jų atitinka jūsų dabartinius poreikius? Jei reikia, pradėkite nuo mažų dalykų, bet pradėkite dabar. Kiekvienas žingsnis link geresnės vizualizacijos yra žingsnis link didesnio saugumo ir efektyvumo.
???? Pasidalykite savo įžvalgomisAr turėjote patirties su programinės įrangos tiekimo grandinės vizualizavimu? Kas pasiteisino, o kas ne? Jūsų istorijos gali praplėsti kitų bendruomenės narių akiratį. Pakomentuokite žemiau arba susisiekite su mumis – pradėkime svarbų pokalbį.
???? Likite priekyjePrograminės įrangos kūrimo pasaulis nuolat keičiasi. Nelikite nuošalyje. Prenumeruokite mūsų naujienlaiškį ir gaukite naujausias įžvalgas, tendencijas bei programinės įrangos tiekimo grandinės valdymo atnaujinimus. Būkite informuoti, užtikrinkite savo saugumą ir efektyvumą.
Jūsų kelionė į aiškesnį, saugesnį ir efektyvesnį programinės įrangos kūrimo procesą prasideda šiandien. Ženkite pirmą žingsnį. Kartu nubrėžkime kelią į sėkmę.
Žiūrėkite mūsų vaizdo demonstraciją
