






SQL injekcijos pažeidžiamumas vis dar yra vienas iš labiausiai paplitusių ir pavojingiausių žiniatinklio programų trūkumų, net ir praėjus dešimtmečiams po pirmojo jo dokumentavimo. Užpuolikai į užklausą įterpia kenkėjišką SQL, o duomenų bazė jį vykdo taip, lyg jį būtų parašęs kūrėjas. Neturėdami teisės... SAST Įdiegus SQL injekcijos pažeidžiamumo aptikimo įrankį, tas trūkumas gali būti kodo bazėje metų metus, kol kas nors jį aptinka, dažniausiai todėl, kad užpuolikas jį aptinka pirmas.
Šiame vadove aprašoma, kaip atsiranda SQL injekcijos pažeidžiamumai, kodėl SQL injekcijos pažeidžiamumų prevencijai vis dar reikalingos ir automatizuotos priemonės, ir saugaus kodavimo disciplina, ir kaip... SAST įrankis tinka tam paveikslėliui nuo pirmos kodo eilutės.
Kas yra SQL injekcijos pažeidžiamumas?
SQL injekcijos pažeidžiamumas atsiranda, kai vartotojo įvestis įterpiama tiesiai į duomenų bazės užklausą, o ne tvarkoma kaip duomenys. Paimkime pavyzdį. login formą, kuri sukuria užklausą sujungdama vartotojo vardą ir slaptažodį tiesiai į SQL eilutę. Užpuolikas, kuris įveda admin' OR '1'='1 nes vartotojo vardas pakeičia pačios užklausos logiką, o duomenų bazė grąžina atitikmenį, nepaisant tikrojo slaptažodžio. Tas vienas nepakeistas įvestis visiškai apeina autentifikavimą.
Tai yra būtent ta klaidos klasė a. SAST SQL injekcijos pažeidžiamumų aptikimo įrankis sukurtas taip, kad aptiktų: neapdorotą įvestį, tekančią į užklausą, matomą šaltinio kode dar prieš jai pasiekiant duomenų bazę.
Kodėl naudoti a SAST SQL injekcijos pažeidžiamumo aptikimo įrankis?
A Statinis programų saugumo testavimas (SAST) Šis įrankis nuskaito šaltinio kodą, kad surastų nesaugius modelius, įskaitant neapdorotą įvestį, kuri veda prie SQL injekcijos, prieš tam kodui pasiekiant produkciją. Šis laikas ir skiria SQL injekcijos pažeidžiamumo prevenciją nuo reagavimo į SQL injekcijos incidentus.
Privalumai naudojant a SAST SQL injekcijos pažeidžiamumo prevencijos įrankis
- Ankstyvas nustatymas: išvados išryškėja, kol programa dar kuriama, o ne po jos išsiuntimo.
- Išsamus ištaisymas: praktinės gairės dėl pataisymų, pvz., parametrinės užklausos, o ne tik pažymėtas eilutės numeris.
- CI/CD integracija: pažeidžiamumai pastebimi commit arba sukurti, jau naudojamų darbo eigų viduje.
- Žemas klaidingų teigiamų rezultatų rodiklisĮrankis, kuris paslepia tikrus SQL injekcijos rezultatus triukšme, yra ignoruojamas.cisjonas yra tai, kas palaiko SAST SQL injekcijos pažeidžiamumo aptikimo įrankis, kuris iš tikrųjų naudingas kasdien.
Realaus pasaulio SQL injekcijos atakų pavyzdžiai
SQL injekcija sukėlė vienus didžiausių duomenų nutekėjimų istorijoje ir daro žalą iki šiol. Žemiau pateikiami žymūs pavyzdžiai nuo naujausių iki seniausių:
- Metabazės (2026)Užpuolikai išnaudojo SQL injekcijos klaidą analizės platformos „Metabase“ slaptažodžio nustatymo iš naujo galiniame punkte ir gavo visišką administratoriaus prieigą vienu neautentifikuotu prašymu. Įsilaužimas pasiekė mažiausiai penkias žemesnės grandies įmones per paviešintus prie platformos prijungtus duomenų bazės prisijungimo duomenis.
- „BeyondTrust“ ir JAV iždas (2025 m.)„PostgreSQL“ SQL injekcijos spraga, užregistruota kaip CVE-2025-1094, buvo išnaudota siekiant įsilaužti į „BeyondTrust“ nuotolinės pagalbos platformą. Įsilaužimo grandinė pasiekė JAV iždo departamentą, parodydama, kaip viena nevalyta įvestis plačiai naudojamoje duomenų bazės sąsajoje gali sukelti vyriausybinio lygio incidentą.
- „TalkTalk“ (2015 m.)SQL injekcijos ataka atskleidė beveik 157 000 klientų asmeninius duomenis, įskaitant finansinę informaciją, dėl ko buvo skirtos didelės baudos ir padaryta ilgalaikė žala reputacijai.
- „Yahoo“ (2014 m.)Užpuolikai panaudojo SQL injekciją, kad pavogtų daugiau nei 500 milijonų vartotojų įrašų – tai buvo vienas didžiausių pažeidimų istorijoje tuo metu.
- „Yahoo!“ balsai (2012 m.)Atskira SQL injekcijos ataka nutekino maždaug 500 000 el. pašto adresų ir slaptažodžių, atskleisdama duomenų bazių apsaugos spragas.
- „Sony Pictures“ / „PlayStation Network“ (2011 m.)SQL injekcija suteikė užpuolikams prieigą prie maždaug 77 milijonų „PlayStation Network“ paskyrų, o žala siekė 170 mln. USD.
- „Heartland“ mokėjimo sistemos (2008 m.)SQL injekcija atskleidė maždaug 130 milijonų kredito ir debeto kortelių numerių – tai buvo vienas didžiausių to meto įsilaužimų.
Beveik du dešimtmečius vyrauja tas pats modelis: viena neapdorota įvestis, viena užklausa ir visas už jos esantis duomenų rinkinys tampa pasiekiamas. Būtent todėl SQL injekcijos pažeidžiamumų prevencija turi būti integruota į kūrimo procesą, o ne pritaisyta po diegimo. SQL injekcija yra greta... skirtingų svetainių scenarijai kaip viena iš injekcijos klasės pažeidžiamumų, kuriuos a SAST įrankis turi fiksuoti duomenis pagal numatytuosius nustatymus, o ne kaip papildomą mintį.

SQL injekcijos pažeidžiamumo prevencija: geriausia praktika
SQL injekcijos prevencijai reikia saugaus kodavimo praktikų ir automatizuotų įrankių derinio. Šios penkios praktikos sudaro bet kokios SQL injekcijos pažeidžiamumų prevencijos strategijos pagrindą:
- Naudokite parametrines užklausas. Dinaminį SQL pakeiskite parametruotomis užklausomis, kad vartotojo įvestis visada būtų traktuojama kaip duomenys, o niekada kaip vykdomasis kodas. Užklausa pagal vietos rezervavimo ženklą (
WHERE username = ? AND password = ?) užpuoliko įvestis negali būti interpretuojama iš naujo taip, kaip tai gali padaryti sujungta eilutė. - Patvirtinti įvestis. Atmeskite įvestis, kurios neatitinka numatyto formato, ir atkreipkite dėmesį į simbolius, dažniausiai naudojamus injekcijos bandymuose, pvz., neapibrėžtas viengubas kabutes ar kabliataškius.
- Specialiųjų simbolių pabėgimas. Kai parametruotos užklausos nėra išeitis, kaitos simbolis neutralizuoja simbolius, kuriais remiasi užpuolikai. Tai traktuokite kaip atsarginį, o ne pagrindinį gynybos būdą.
- Apriboti duomenų bazės teises. Taikykite minimalias teises, kad jūsų programos naudojama paskyra galėtų pasiekti tik tuos duomenis ir atlikti tik tuos veiksmus, kurių jai iš tikrųjų reikia. Pažeista užklausa yra daug mažiau žalinga apribotai paskyrai.
- Naudoti SAST įrankis. Automatizuoti SQL injekcijos pažeidžiamumų aptikimą naudojant SAST įrankis, kuris nuolat nuskaito šaltinio kodą ir pažymi neapdorotas užklausas prieš joms pasiekiant pull request, jau nekalbant apie gamybą.
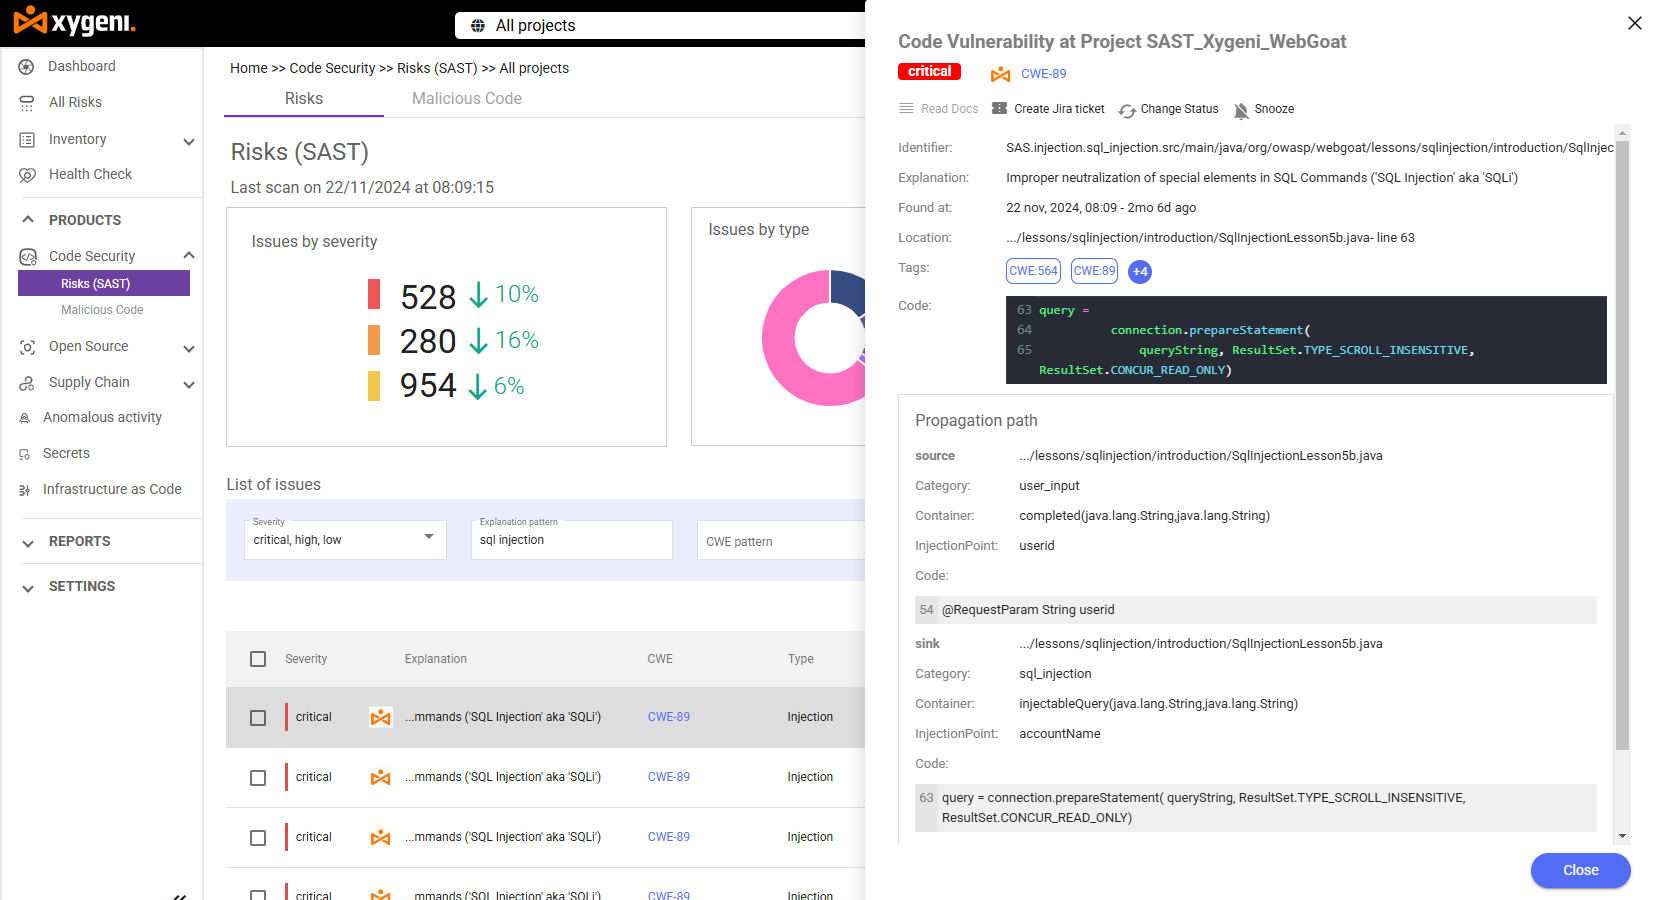
Kaip Xygeni-SAST Apsaugo nuo SQL injekcijos pažeidžiamumų
KsigenaiSAST sujungia gilią statinę analizę su mažu klaidingai teigiamų rezultatų dažniu, todėl SQL injekcijos pažeidžiamumo prevencija neatsiranda budrumo nuovargis.
- Išplėstinė užklausų analizė: identifikuoja nesaugius SQL užklausų šablonus, įskaitant sujungtas eilutes su neapdorota įvestimi, ir pažymi trūkstamas apsaugos priemones, pvz., parametrizuotas užklausas ar įvesties patvirtinimą.
- Patikrintas aptikimo tikslumasOWASP lyginamajame teste pramonė standard programų saugumo testavimo įrankių vertinimui, „Xygeni-“SAST pasiekė 100 % tikrųjų teigiamų rezultatų rodiklį SQL injekcijai (CWE-89), o tai reiškia, kad lyginamajame teste nepraleido nė vieno žinomo SQL injekcijos testo atvejo.
- AI automatinis taisymas: akimirksniu ištaiso tokias problemas kaip SQL injekcija ir scenarijų vykdymas tarp svetainių, pateikdamas kūrėjams paruoštus pataisymus, generuodamas pull requests su saugiais kodo pasiūlymais, suderintais su geriausia kalbos praktika.
- Besiūliai CI/CD integracija: veikia realiuoju laiku jūsų kūrimo metu pipeline, aptinkant SQL injekcijos pažeidžiamumus prieš diegimą, o ne po jo.
- IDE integracija: peržiūrėkite problemos informaciją, sunkumą ir taisymo nurodymus tiesiai redaktoriuje rašydami užklausą, o ne po to, kai ją parašėte commit tai.

DUK
Koks yra geriausias būdas išvengti SQL injekcijos?
Stipriausia SQL injekcijos pažeidžiamumo apsauga sujungia parametrizuotas užklausas jūsų kode su SAST įrankis, kuris nuolat ieško neapdorotų įvesties šablonų. Vien rankinė kodo peržiūra šiuolaikiniu greičiu praleidžia per daug. pipelinelaivo kodas.
Gali a SAST įrankis visiškai pakeis saugaus kodavimo praktikas?
Ne SAST SQL injekcijos pažeidžiamumų aptikimo įrankis aptinka tai, kas jau yra kode, tačiau parametrizuotos užklausos, įvesties patvirtinimas ir mažiausių privilegijų duomenų bazės leidimai sumažina nesaugių šablonų įrašymo dažnumą. Abi šios funkcijos veikia kartu.
Kodėl SQL injekcijos pažeidimai vis dar pasitaiko, jei pataisymas yra gerai žinomas?
Parametrinės užklausos buvo standard taisyti daugelį metų, tačiau esamose kodų bazėse kaupiamos senos užklausos, kurios niekada nėra peržiūrimos, kol pažeidimas neišprovokuoja problemos. SAST nuskaitymas užpildo šią spragą, pažymėdamas neapdorotas užklausas kiekvieną kartą commit, ne tik periodinio audito metu.
Ar mažas klaidingai teigiamų rezultatų dažnis yra svarbus SQL injekcijos aptikimui?
Taip. SQL injekcijos rezultatai, kurie pasimeta ilgame klaidingai teigiamų rezultatų sąraše, patenka į produkciją. SAST Įrankis, pasižymintis mažu klaidingai teigiamų rezultatų dažniu, leidžia veiksmingai užkirsti kelią SQL injekcijos pažeidžiamumui, o ne jį apsunkinti.
Apsaugokite savo programas su „Xygeni-“SAST
SQL injekcijos pažeidžiamumų galima išvengti tinkamai naudojant SAST įrankį ir tinkamą praktiką. Pradėkite nemokamą „Xygeni-“ bandomąją versiją.SAST šiandien arba ištirkite, kaip tai dera su SCA bei open source security pilnoje „Xygeni“ platformoje. Kontaktas or apžiūrėti produktą pamatyti tai savo kode.
