





Kadangi įmonės vis labiau pasitiki konteinerių apsauga Norint apsaugoti „Docker“ ir „Kubernetes“ programas, programinės įrangos tiekimo grandinių apsauga dar niekada nebuvo tokia svarbi. konteinerio apsaugos skeneris atlieka pagrindinį vaidmenį anksti aptinkant pažeidžiamumus, užtikrinant, kad grėsmės būtų nustatytos dar prieš joms pasiekiant gamybos aplinką. Tuo pačiu metu, konteinerio vaizdo nuskaitymas apsaugo nuo netinkamų konfigūracijų, kenkėjiško kodo ir pasenusių priklausomybių atsiradimo diegimo metu.
Be šių aktyvių saugumo priemonių organizacijos susiduria su tiekimo grandinės atakų, vykdymo laiko spragų išnaudojimo ir atitikties problemų– grėsmės, kurios gali sutrikdyti veiklą ir sukelti brangiai kainuojančius pažeidimus. Norėdamos išlikti priekyje, „DevSecOps“ komandos turi integruotis automatinis saugumo nuskaitymas į jų pipelines, todėl saugumas tampa vientisa kūrimo darbo eigos dalimi.
Kas yra Konteinerių apsauga?
Tai užtikrina programų, infrastruktūros ir kitų elementų apsaugą. programinės įrangos tiekimo grandinėje per visą kūrimo gyvavimo ciklą. Konteineriai padeda išlaikyti nuoseklumą skirtingose aplinkose, izoliuodami programas ir jų priklausomybes. Tačiau saugumo rizika kyla, kai konteinerio vaizdai turi pažeidžiamumų dėl nesaugių bibliotekų, pasenusių priklausomybių arba nepatikrintų trečiųjų šalių komponentų.
Be to, kenksmingą kodą gali patekti į plėtrą pipeline dėl pažeistų priklausomybių, dėl kurių programinės įrangos tiekimo grandinės atakosSiekdamos sušvelninti šią riziką, organizacijos privalo įgyvendinti konteinerių saugumo geriausia praktika, Įskaitant konteinerio vaizdų nuskaitymas, apsauga vykdymo metu ir automatizuotos saugos politikosProaktyvus požiūris užtikrina, kad konteineriai išliktų saugūs nuo kūrimo iki diegimo ir vėliau.
Pagrindiniai konteinerių saugumo aspektai
Norėdami užtikrinti savo konteinerinių sistemų saugumą, turite sutelkti dėmesį į kelias svarbias sritis:
Konteinerio vaizdo skenavimas saugumui užtikrintiReguliariai nuskaitykite konteinerių atvaizdus, kad anksti nustatytumėte pažeidžiamumus ir užtikrintumėte, jog naudojate patikimus bazinius atvaizdus. Tai sumažina riziką, susijusią su nesaugiomis bibliotekomis ir galimomis tiekimo grandinės atakomis, kai gali būti įterptas kenkėjiškas kodas.
Apsauga nuo veikimo laiko: nuolat tikrinti konteinerių saugumą, ar nėra neįprasto elgesio, ir taikyti griežtas politikos kryptis rizikai sumažinti.
Infrastruktūros saugumasApsaugokite pagrindines sistemas, kuriose veikia konteineriai, kad būtų išvengta atakų pagrindinio kompiuterio lygmeniu.
Tiekimo grandinės gynybaApsaugokite trečiųjų šalių priklausomybes naudodami tokias priemones kaip konteinerių saugumo skaitytuvas, užtikrindami, kad programinės įrangos tiekimo grandinė išliktų atspari atakoms, kurios galėtų sukelti pažeidžiamumų kūrimo metu.
Kodėl konteinerių apsaugos skaitytuvai yra svarbesni nei bet kada anksčiau
Kadangi įmonės vis labiau priima konteineriai ir Kubernetes, poreikis automatinis saugumo nuskaitymas tapo neatidėliotina. pasaulinė konteinerių apsaugos rinka numatoma pasiekti9.88 išleidžiate $ 2030 milijardą, tačiau kibernetiniai nusikaltėliai vystosi taip pat sparčiai.
Auganti konteinerių atakų rizika
Neseniai atliktas tyrimas nustatė 94% organizacijų susiduria saugumo incidentai jų Kubernetes aplinkos praėjusiais metais. Pagrindinės saugumo rizikos yra šios:
- Neteisingos konfigūracijos (60 %) – Tokios problemos kaip pernelyg privilegijuota prieiga or konteineriai, veikiantys kaip root padidinti atakos matomumą.
- Vykdymo laiko saugumo gedimai (27 %) – Neleistini procesai, failų klastojimas, o privilegijų eskalavimo atakos nukreiptos į veikiančius konteinerius.
- Konteinerių atvaizdų pažeidžiamumai (24 %) – Nepataisytos bibliotekos, nesaugios priklausomybės, o pasenusi programinė įranga kelia paslėptų rizikų.
Kodėl tai svarbu? Užpuolikai dažnai išnaudoti vystymosi trūkumus pipelines, švirkščiantis kenkėjiškas kodas konteinerio atvaizduose prieš dislokavimą. Be konteinerio apsaugos skeneris, šios grėsmės gali išlikti nepastebėtas kol nevėlu.
Prasto konteinerių saugumo poveikis verslui
Saugumo pažeidimai ne tik kompromituokite sistemas– jie sutrikdyti verslo veiklą:
- 47% organizacijų pranešė, kad Konteinerių saugumo sutrikimai lėmė prastovas ir finansinius nuostolius.
- Tik 45% įmonių turi specialios konteinerių apsaugos komandos, palikdami kritines spragas.
- Atitikties pažeidimai, duomenų nutekėjimai ir veiklos sutrikimai tapti neišvengiama be griežtų saugumo priemonių.
Kaip konteinerių apsaugos skaitytuvas išsprendžia šias problemas
Norėdamos kovoti su šiomis rizikomis, organizacijos turi proaktyvus saugumo sprendimas kad:
- Nuskaito konteinerio vaizdus prieš diegimą kad būtų galima anksti pastebėti pažeidžiamumus.
- Stebi vykdymo laiko elgseną aptikti anomalijos ir įtartina veikla.
- Apsaugo nuo tiekimo grandinės grėsmių užtikrinant trečiųjų šalių priklausomybės.
Prisitaikymas prie besikeičiančios grėsmių aplinkos – konteinerių saugumas
Konteinerinėms aplinkoms tobulėjant, organizacijos turi priimti pažangias strategijas, kad išvengtų galimų grėsmių.
1. Kubernetes sudėtingumo sprendimas
„Kubernetes“ tapo pirmaujančia konteinerių orkestravimo platforma, tačiau jos sudėtingumas kelia unikalių saugumo iššūkių. Užpuolikai dažnai taikosi į „Kubernetes“ valdymo plokštumą ir API, todėl vaidmenimis pagrįsta prieigos kontrolė (RBAC) ir konteinerių saugumo skaitytuvų naudojimas yra būtini norint palaikyti saugią aplinką.
2. Nulinio pasitikėjimo principo taikymas konteinerių aplinkoje
Nulinio pasitikėjimo modelis populiarėja konteinerių saugumo srityje, kur visa sąveika – tiek vidinė, tiek išorinė – reikalauja patvirtinimo ir autorizavimo. Šis metodas smarkiai sumažina neteisėtos prieigos riziką, užtikrindamas, kad su konteineriais galėtų sąveikauti tik patikimi subjektai.
3. Saugumo integravimas į „DevOps“ naudojant „DevSecOps“
Saugumo integravimas į „DevOps“ darbo eigas – žinomas kaip „DevSecOps“– dabar yra labai svarbu įmonėms, naudojančioms konteinerius. Įdiegiant konteinerių apsaugos skenerius į CI/CD pipelineorganizacijos gali anksti aptikti ir pašalinti pažeidžiamumus, užtikrindamos, kad gamybą pasiektų tik saugus kodas.
Geriausia konteinerių saugos praktika
Norint išlaikyti saugią ir atsparią konteinerinę aplinką, būtina laikytis patikimų šaltinių pateiktų gairių. Pirmaujančios institucijos, tokios kaip Nacionalinis institutas Standards ir technologijos (NIST) MITRE, Linux Foundation pateikti sistemas, padedančias organizacijoms veiksmingai apsaugoti savo konteinerius. Remiantis jų rekomendacijomis, pateikiame geriausios konteinerių saugumo praktikos santrauką:
Atlikite konteinerio vaizdo nuskaitymą
Prieš diegdami reguliariai atlikite konteinerio vaizdų nuskaitymo procedūrą, kad aptiktumėte pažeidžiamumus, užtikrindami, kad būtų naudojami tik patikimi baziniai vaizdai. Tai sumažina nesaugių bibliotekų ar kenkėjiško kodo importavimo riziką programinės įrangos kūrimo metu.
Ribotos konteinerio teisės
Vadovaujantis MITRE minimalių privilegijų principais, naudokite vaidmenimis pagrįstą prieigos valdymą (RBAC), kad užtikrintumėte, jog konteineriai turėtų tik minimalius būtinus leidimus. Tokios priemonės kaip „Seccomp“ ir „AppArmor“ dar labiau riboja sistemos iškvietimus, užtikrindamos izoliaciją nuo pagrindinio kompiuterio ir sumažindamos išnaudojimo riziką.
Sustiprinkite priimančiosios infrastruktūrą
„Linux Foundation“ pabrėžia, kad svarbu nuolat atnaujinti pagrindines sistemas. Nuolat diegiant pataisas ir naudojant tinklo segmentavimą, konteineriai izoliuojami ir apribojamas galimų pažeidimų poveikis.
Stebėkite realiuoju laiku naudodami konteinerio apsaugos skaitytuvą
Naudokite konteinerio apsaugos skaitytuvą stebėjimui realiuoju laiku, kad aptiktumėte įtartiną elgesį, pvz., neteisėtą prieigą ar neįprastą srautą. Centralizuotas registravimas, kaip rekomenduoja NIST, leidžia greitai aptikti grėsmes ir į jas reaguoti.
Apsaugokite programinės įrangos tiekimo grandinę
Įdiegti programinės įrangos medžiagų sąrašą (SBOM), siekiant sekti trečiųjų šalių priklausomybes ir užtikrinti skaidrumą programinės įrangos tiekimo grandinėje. Reguliarus nuskaitymas ir kriptografinis pasirašymas, vadovaujantis NIST ir „Linux Foundation“ gairėmis, padeda užkirsti kelią kenkėjiško kodo įvedimui.
Integruokite saugumą į CI/CD Pipeline
Įtraukite saugumo priemones į ankstyvą kūrimo procesą, integruodami konteinerių apsaugos skaitytuvus į savo CI/CD pipelineŠis „poslinkio į kairę“ metodas, kurį palaiko ir MITRE, ir NIST, leidžia spręsti pažeidžiamumus kūrimo, o ne gamybos etape. Automatizuoti atitikties patikrinimus, siekiant užtikrinti, kad saugus kodas būtų judinamas į priekį kiekviename etape.
Saugiai tvarkykite paslaptis
Venkite tiesiogiai į konteinerio atvaizdus įtraukti neskelbtinų duomenų, pvz., API raktų. Vietoj to naudokite paslapčių valdymo įrankiai saugiai juos suleisti veikimo metu, taip sumažinant sąlyčio riziką.
„Xygeni“ išsamus konteinerių vaizdų skenavimo sprendimas
Visapusiškas saugumas konteinerinėse aplinkose
Augant konteinerių naudojimui, didėja ir saugumo rizika. Ksigenis saugumo skaitytuvas suteikia kompleksinis sprendimas aptikti pažeidžiamumus, neteisingas konfigūracijas ir paslaptis konteinerio vaizdai prieš pasiekiant gamybą. Siūlydami kelių šaltinių vaizdų nuskaitymas, išsamios saugumo įžvalgos, bei vientisas CI/CD integracija„Xygeni“ užtikrina, kad jūsų konteinerizuoti darbo krūviai išliktų saugūs nuo kūrimo iki diegimo.
Kelių šaltinių konteinerių vaizdų skenavimas
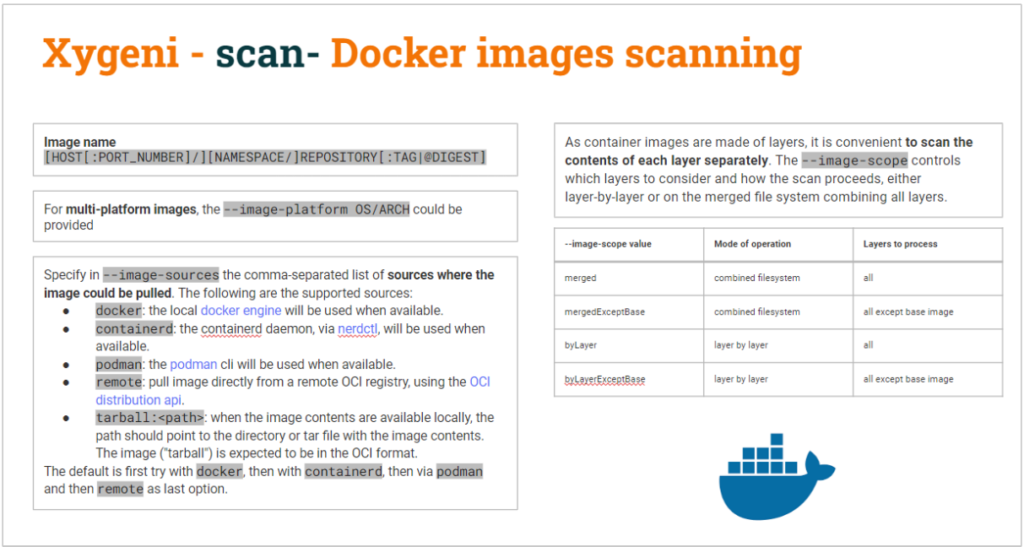
„Xygeni“ pasiūlymai universalios vaizdų nuskaitymo galimybės, leisdami saugumo komandoms analizuoti konteinerio vaizdus iš kelių šaltinių, Įskaitant:
- Vietinis Docker variklis – Prieš diegdami nuskaitykite vietoje sukurtus atvaizdus.
- Konteineris – Atlikite išsamius saugumo nuskaitymus naudodami Konteinerio demonas arba nerdctl.
- Podmanas – Apsaugokite „Podman“ valdomus konteinerius naudodami CLI pagrindu nuskaitymas.
- Nuotoliniai OCI registrai – Nuskaitykite vaizdus tiesiogiai iš OCI reikalavimus atitinkantys registrai arba analizuoti lokaliai saugomi OCI tarball atvaizdai.
Išplėstinės konteinerių vaizdų nuskaitymo saugumo galimybės
- Automatizuotas pažeidžiamumo aptikimas – Identifikuoja žinomi CVE, pasenusios priklausomybės ir tiekimo grandinės rizikos paveikslėlių viduje.
- Paslapčių skenavimas – Aptinka kietai užkoduoti prisijungimo duomenys, API raktai ir neskelbtini duomenys konteinerio sluoksnių viduje.
- Netinkamos konfigūracijos įspėjimai – Vėliavos per didelės privilegijos, netaisyta programinė įranga ir nesaugūs vykdymo laiko nustatymai.
- Nuolatinis stebėjimas - Teikia realaus laiko vykdymo saugumas, aptikimas neleistini pakeitimai ir galimi išnaudojimai.
Besiūliai CI/CD Integracija automatizuotam saugumui
„Xygeni“ integruoja tiesiai į CI/CD pipelines, Leidžianti automatinis konteinerio vaizdų nuskaitymas nestabdant plėtros. Tai palaiko:
- „GitHub“ veiksmai, „GitLab“ CI/CD, Jenkins, Bitbucket Pipelineir „Azure DevOps“ skirtas saugumo užtikrinimui realiuoju laiku.
- Pre-commit nuskaito – Pagauti pažeidžiamumus prieš sujungiant kodą.
- Saugos patikrinimai kūrimo metu – Blokuoti rizikingus konteinerių vaizdus prieš pateikiant į registrus.
- Priešdislokavimo patvirtinimas – Užtikrinti tik saugūs, reikalavimus atitinkantys vaizdai yra dislokuoti.
Kodėl konteinerių apsaugai rinktis „Xygeni“?
- Neleidžia pažeidžiamumams pasiekti gamybos aplinkos
- Apsaugo nuo programinės įrangos tiekimo grandinės atakų
- Pašalina kietajame programavimo režime įrašytas paslaptis ir neteisingas konfigūracijas
- Nesunkiai integruojasi su „DevSecOps“ darbo eigomis
Apsaugokite savo konteinerius su „Xygeni“ jau šiandien
„Xygeni“ konteinerių apsaugos skeneris siūlo apsaugą realiuoju laiku, išsamias saugumo įžvalgas ir automatinius atitikties patikrinimus, užtikrindami, kad jūsų konteinerizuoti darbo krūviai visada būtų saugūs.
- 7 dienos nemokamas bandymas
- Kredito kortelės nereikia
- Momentinės saugumo įžvalgos

Konteinerių saugumo DUK
1. Kas yra „Docker“ konteineris?
„Docker“ konteineris yra lengvas, nešiojamas paketas, kuriame yra viskas, ko reikia programai paleisti, pvz., kodas, sistemos įrankiai, bibliotekos ir nustatymai. Jis izoliuoja programą nuo pagrindinės sistemos, užtikrindamas nuoseklų našumą skirtingose aplinkose.
2. Kas yra konteinerio atvaizdas?
Konteinerio atvaizdas yra statinis failas, kuriame yra būtinas vykdomasis kodas, sistemos bibliotekos ir konfigūracijos, reikalingos konteinerizuotam programos egzemplioriui sukurti. Paleidus konteinerio atvaizdą, jis tampa aktyviu konteineriu. „Xygeni“ padeda apsaugoti konteinerio atvaizdus, nuskaitydama pažeidžiamumus ir užtikrindama jų vientisumą.
3. Ar „Docker“ konteineriai yra saugūs?
Nors „Docker“ konteineriai pasižymi izoliacija ir nuoseklumu, netinkamai tvarkomi jie gali kelti saugumo riziką. Norint juos apsaugoti, svarbu laikytis geriausios praktikos, pvz., nuskaityti konteinerių vaizdus, ieškant pažeidžiamumų, apriboti konteinerių teises ir naudoti tokius įrankius kaip „Xygeni“ konteinerių saugumo skaitytuvas. Šie veiksmai padeda užtikrinti saugumą „Docker“ aplinkose.
4. Kaip apsaugoti savo „Kubernetes“ klasterį?
„Kubernetes“ klasterio apsaugai reikalingas daugiasluoksnis požiūris. Kaip minėta šiame straipsnyje, laikykitės geriausios praktikos, kaip ir mes. „Xygeni“ padidina saugumą stebėdama veikiančius konteinerius ir realiuoju laiku nustatydama pažeidžiamumus.
5. Ar „Kubernetes“ paslaptys yra saugios?
„Kubernetes“ slapti kodai saugo slaptą informaciją, pvz., API raktus ir slaptažodžius, tačiau netinkamai tvarkomi jie gali būti pažeidžiami. Pagal numatytuosius nustatymus slapti kodai saugomi kaip paprastas tekstas „etcd“ faile. Norėdami pagerinti saugumą, įjunkite šifravimą ramybės būsenoje, apribokite prieigą naudodami RBAC ir valdykite slaptus kodus naudodami tokius įrankius kaip „Xygeni“, kad apsaugotumėte juos vykdymo metu.
6. Kodėl konteinerių vaizdų skenavimas yra labai svarbus tiekimo grandinės saugumui?
Iš esmės todėl, kad jis atlieka pagrindinį vaidmenį apsaugant programinės įrangos tiekimo grandinę, aptikdamas pažeidžiamumus, pasenusias bibliotekas ir paslėptą kenkėjišką programinę įrangą konteinerių atvaizduose prieš diegimą. Be šio patikrinimo nesaugūs komponentai gali lengvai sukelti riziką gamybos aplinkoje. Jei naudosite tokio tipo skaitytuvus, užtikrinsite, kad jūsų programos išliktų saugios nuo kūrimo iki diegimo, sumažindamos tiekimo grandinės atakų riziką.
Pasiruošę tobulinti savo Konteinerių apsauga?
Naudodamiesi šiais geriausiais praktikos pavyzdžiais, „Xygeni“ konteinerių saugumo skaitytuvu ir mūsų konteinerių vaizdų nuskaitymo funkcija, tikrai galėsite sustiprinti ir pagerinti savo konteinerių saugumą. Žiūrėkite mūsų vaizdo demonstraciją šiandien ir sužinokite, kaip „Xygeni“ padeda jums išvengti grėsmių.