
10 geriausių programinės įrangos sudėties analizės įrankių (SCA Įrankiai) 2026 m.
Šiuolaikinė programinė įranga labai priklauso nuo atvirojo kodo bibliotekų. Naujausi tyrimai rodo, kad daugiau nei 77 % šiandien gamybinių programų kodo yra sukurta iš atvirojo kodo komponentų. Tai pagreitina kūrimą, bet taip pat sukuria realią saugumo ir atitikties grėsmę: viena pasenusi biblioteka, kenkėjiškas paketas arba nepastebėta tranzitinė priklausomybė gali pakenkti visai programai. Šiame vadove apžvelgiami 10 geriausių programinės įrangos sudėties analizės įrankių 2026 m., aptariant, ką kiekvienas iš jų daro, kur jis pasižymi geriausiais rezultatais, kur jam trūksta ir kaip pasirinkti tinkamą įrankį savo komandai.
Kas yra programinės įrangos sudėties analizės įrankiai?
Programinės įrangos sudėties analizė (SCA) įrankiai yra saugumo sprendimai, kurie identifikuoja, stebi ir valdo atvirojo kodo bibliotekas, naudojamas programinės įrangos projektuose. Jie aptinka saugumo spragas, stebi licencijų laikymąsi ir padeda išvengti tiekimo grandinės rizikos viso kūrimo ciklo metu.
Kitaip nei senesni skaitytuvai, kurie išvardija tik žinomus CVE pagal priklausomybės manifestą, modernūs SCA Įrankiai analizuoja, kaip atvirojo kodo bibliotekos iš tikrųjų naudojamos jūsų kode. Jie gali nustatyti, ar pažeidžiama funkcija pasiekiama vykdymo metu, ar pataisymas sugadins jūsų kompiliavimą, ar atvirojo kodo pakete yra paslėptos kenkėjiškos programos. Rezultatas – tikslesnis realios rizikos vaizdas, o ne triukšmingas teorinių pavojų sąrašas.
10 geriausių programinės įrangos sudėties analizės įrankių
Prieš pradedant išsamiau nagrinėti kiekvieną platformą, toliau pateiktoje lentelėje apibendrinama, kaip veikia pagrindinės programinės įrangos sudėties analizės įrankiai (SCA įrankiai) palyginti pagal pagrindines galimybes, tokias kaip išnaudojimo vertinimas, licencijų valdymas, kenkėjiškų programų aptikimas ir bendras tinkamumas „DevSecOps“ darbo eigoms.
Lyginamoji lentelė: SCA Ištekliai
| Įrankis | Dėmesio sritis | Išnaudojimo balas | Licencijų valdymas | Kenkėjiškų programų aptikimas | geriausias |
|---|---|---|---|---|---|
| Ksigeni | Visapusiška programinės įrangos tiekimo grandinės apsauga | ✅ EPSS ir pasiekiamumas | ✅ Išplėstinė | ✅ Taip, realiuoju laiku pagrįsta elgsena | Komandoms, kurioms reikia pilno SCA, apsauga nuo kenkėjiškų programų ir CI/CD integracija |
| aikido | Vieninga programų saugumo platforma | ✅ Pasiekiamumo analizė | ✅ Išplėstinė | ✅ Taip | Komandos, ieškančios universalios „AppSec“ platformos, apimančios SCA, SAST, debesijos ir vykdymo laiko saugumas |
| Snykas | Kūrėjams skirtas pažeidžiamumų nuskaitymas | ⚠️ Ribotas | ✅ Pagrindinis | ❌ Jokio | Kūrėjams, norintiems greitos integracijos su IDE ir CI/CD |
| Juodoji antis | Išsami atvirojo kodo ir licencijų atitikties analizė | ⚠️ Ribotas | ✅ Išplėstinė | ❌ Jokio | Didelis enterprisereikalaujantis išsamaus licencijų ir politikos valdymo |
| „Veracode“ | Enterprise atitikties ir programų saugumo integracija | ❌ Jokio | ✅ Išplėstinė | ❌ Jokio | Reguliuojamos organizacijos, orientuotos į valdymą ir audituojamumą |
| Sonatype gyvavimo ciklas | Politikos automatizavimas ir tiekimo grandinės saugumas | ✅ Dalinis pasiekiamumas | ✅ Išplėstinė | ❌ Jokio | Komandoms, kurioms reikalingas automatizuotas valdymas SDLC |
| JFrog Xray | Dvejetainių ir konteinerių analizė | ⚠️ Pagrindinis | ✅ Išplėstinė | ⚠️ Galima įsigyti premium planai | Komandos, naudojančios JFrog ekosistemą artefaktų ir konteinerių saugumui |
| Checkmarx One | Vieninga „AppSec“ platforma su SCA | ✅ Išnaudojamų kelių analizė | ✅ Išplėstinė | ⚠️ Dalinis | Enterprisejau naudoja „Checkmarx“ statinei analizei |
| Semgrep tiekimo grandinė | Lengvas, orientuotas į kūrėjus SCA | ✅ Pasiekiamumo pagrindu | ✅ Pagrindinis | ❌ Jokio | Mažos komandos, norinčios greito ir paprasto įdiegimo |
| Mend.io | Atvirojo kodo rizikos aptikimas ir atitiktis | ⚠️ EPSS pagrindu | ✅ Pagrindinis | ❌ Jokio | Organizacijos, siekiančios automatinių pažeidžiamumų ir licencijų įspėjimų |

Pažangiausi SCA DevSecOps įrankis
Apžvalga: Ksigeni SCA saugumo įrankiai sukuria open source security lengviau kūrėjams. Užuot tiesiog išvardinę visus žinomus pažeidžiamumus, jie padeda sutelkti dėmesį į tai, kas iš tikrųjų svarbu, patikrindami, ar rizikingas kodas yra pasiekiamas, išnaudojamas ar kelia realią grėsmę.
Be to, „Xygeni“ nuskaito realiuoju laiku, puikiai prisitaiko prie jūsų CI/CD, ir netgi aptinka paslėptus pavojus, tokius kaip kenkėjiška programa priklausomybėse. Ji taip pat rūpinasi licencijų rizika ir atitiktimi, todėl jums nereikia jų persekioti rankiniu būdu.
Paprastai tariant, Xygeni-SCA yra vienas iš geriausių SCA įrankiai. Tai padeda apsaugoti tiekimo grandinę, greitai išspręsti problemas ir sutelkti dėmesį į siuntimo kodą, nesulėtinant darbo.
Pagrindinės funkcijos:
- Įžvalgos apie ištaisymo riziką
Prieš diegdama pataisą, „Xygeni“ parodo kompromisus: kas pataisyta, kas gali sugesti ir kokios naujos rizikos gali kilti. Tokiu būdu jūs pasirenkate protingiausią atnaujinimą, o ne tik kitą versiją. - Išplėstinis pažeidžiamumų aptikimas
Integruota su NVD, OSV ir „GitHub“ patarimais, kad būtų galima visapusiškai matyti atvirojo kodo rizikas. Todėl komandos gauna savalaikę ir tikslią grėsmių informaciją. - Prioritetų nustatymo kanalai
Pritaikomas rizikos vertinimas pagal sunkumą, išnaudojimo galimybes (EPSS), poveikį verslui ir pasiekiamumą. Taigi, jūs sutelkiate dėmesį į tai, kas iš tiesų svarbu. - Pasiekiamumo ir išnaudojimo analizė
Aptinka, kurie pažeidžiamumai yra iš tikrųjų pasiekiami vykdymo metu ir kokia tikimybė, kad jais bus pasinaudota. Todėl komandos išvengia laiko gaišimo dėl klaidingų aliarmų. - CI/CD & Pull Request Integracija
Automatiškai nuskaito kūrimo metu ir pull requests siekiant anksti pastebėti problemas, kitaip tariant, saugumo patikrinimai atliekami nesulėtinant pristatymo. - Automatizuotas taisymas
Siūlo arba pritaiko pataisymus tiesiai kūrėjo viduje pipelinekad komandos galėtų greičiau išspręsti problemas su minimaliomis rankinėmis pastangomis. - Kenkėjiškų programų aptikimas realiuoju laiku
Blokuoja atvirojo kodo paketuose paslėptą kenkėjišką programinę įrangą naudodamas elgsena pagrįstą analizę ir ankstyvojo perspėjimo signalus. Tuo tarpu tai užtikrina nuolatinę apsaugą. - Licencijos atitikties valdymas
Padeda sekti ir laikytis atvirojo kodo licencijų, naudojant geriausią OWASP praktiką. Atitinkamai, sumažina teisinę riziką ir užtikrina politikos laikymąsi. - SBOM ir VDR generavimas
Pagal poreikį generuoja programinės įrangos medžiagų sąrašą ir pažeidžiamumų atskleidimo ataskaitas, kad būtų užtikrintas skaidrumas ir atitikties reikalavimai.
Kodėl verta rinktis „Xygeni“?
- Išskirtinis ankstyvas kenkėjiškų programų aptikimas → Xygeni yra vienintelis SCA įrankis su realiuoju laiku atliekamu, elgesiu pagrįstu kenkėjiškų programų nuskaitymu atvirojo kodo priklausomybėse ir „DevOps“ darbo eigose.
- Daugiau nei vien pažeidžiamumų aptikimas → Apima apsaugą nuo kenkėjiškų programų, licencijų valdymą ir automatinį taisymą vienoje vieningoje platformoje.
- Išmanesnis prioritetų nustatymas → Apjungia EPSS, pasiekiamumą ir verslo kontekstą, siekiant užtikrinti, kad jūsų komanda sutelktų dėmesį į svarbiausias rizikas.
- Sukurta kūrėjams → Besiūlis CI/CD integracija, nuskaitymas realiuoju laiku ir veiksmingi pataisymai – visa tai netrukdant tiekimui.
- Proaktyvi tiekimo grandinės apsauga → Aptinka rašybos klaidas, priklausomybių painiavą ir nulinės dienos grėsmes dar prieš joms pasiekiant gamybinę aplinką.
Kainos*:
- Pradedama nuo 33 USD/mėn. už visą „viskas viename“ platformą, jokių paslėptų mokesčių ar papildomų mokesčių dėl kritinių funkcijų.
- Skirtingai nuo kitų pardavėjų, jame yra viskas: SCA, SAST, CI/CD Saugumas, paslapčių aptikimas, IaC Securityir konteinerių skenavimas, viskas viename vieningame plane.
- Be to, yra saugyklų apribojimų nėra arba bendraautoriai, nėra kainos už vietą, nėra naudojimo apribojimų ir jokių staigmenų.
2. Aikido
Apžvalga: aikido yra vieninga programų saugumo platforma, kuri peržengia SCA kad viename įrankyje būtų galima valdyti kodą, debesijos kompiuteriją ir vykdymo aplinką. Nuo pat pradžių jis apima SCA, SAST, paslapčių aptikimas, konteineris/IaC skenavimas, debesies padėties valdymas (CSPM), DAST/API skenavimas, kenkėjiškų programų aptikimas ir apsauga vykdymo metu, pozicionuojant save kaip tiesioginę alternatyvą taškiniams sprendimams, tokiems kaip „Snyk“.
Tačiau kadangi „Aikido“ sujungia daugybę kategorijų į vieną platformą, tai yra naujesnė įmonė (įkurta 2022 m.), o ne labiau įsitvirtinusi vienos paskirties įmonė. SCA pardavėjai, todėl pirkėjai vertina gilias, ilgalaikes sutartis SCA Specializacija gali norėti palyginti platformos plotį su tiekėjo branda toje vienoje kategorijoje.
Pagrindinės funkcijos:
- Pilnas aprėpties lygis → Kombainai SCA, SAST, DAST/API nuskaitymas, CSPM, konteinerių nuskaitymas, paslapčių aptikimas ir apsauga vykdymo metu („Zen“) – paties „Aikido“ palyginime teigiama, kad pagal numatytuosius nustatymus įtrauktas DAST, API nuskaitymas, CSPM ir kenkėjiškų programų nuskaitymas, kuriuos „Snyk“ paprastai parduoda kaip atskirus priedus arba nesiūlo.
- Pasiekiamumo analizė (visos kalbos) → „Aikido“ siūlo išsamią pasiekiamumo analizę visoms kalboms iš karto, pozicionuodama ją kaip platesnę nei „Snyk“ kalbų aprėptį, turinčią tą pačią galimybę – tai pardavėjo teiginys iš „Aikido“ palyginimo puslapio, kurį verta atskirai patikrinti jūsų konkrečiam kalbų rinkiniui.
- Triukšmo mažinimas → „Aikido“ teigia, kad jos filtravimo ir pasiekiamumo analizė sumažina klaidingus teigiamus rezultatus maždaug 85 %, o keli „G2“ klientų atsiliepimai atskirai nurodo 75–92 % triukšmo sumažėjimą, perėjus nuo „Snyk“.
- Kenkėjiškų programų ir tiekimo grandinės aptikimas → „Aikido Intel“ pagrindu sukurta programa aptinka kenkėjišką kodą, įterptą „JavaScript“ failuose arba npm paketuose, įskaitant „backdoor“, Trojos arklius ir kriptovaliutų vagystės scenarijus – tai „Snyk“ pagrindinė kategorija. SCA neapima.
- Automatiniai pataisymai → Vieno paspaudimo automatinis taisymas generuoja pull requests per kodą, priklausomybes, konteinerius ir IaC, taip pat kelių susijusių įspėjimų masinis taisymas vienu metu.
- Greita sąranka → Klientų atsiliepimai rodo, kad per 45 minutes pavyko įjungti daugiau nei 150 kūrėjų, o pirmąsias nuskaitymo ataskaitas gauti per mažiau nei 10 minučių.
Trūkumai:
- Naujesnė platforma, mažiau sėkmės istorijos → Įkurta 2022 m., palyginti su ilgesne „Snyk“ istorija; enterprise Valdymo įrankiai ir ilgos uodegos kalbos / ekosistemos palaikymas gali būti mažiau išbandyti konkrečiais kraštutiniais atvejais.
- Pločio ir specializacijos kompromisas → Komandos, norinčios siauro, geriausio savo klasėje žaidėjo SCAvien tik įrankį (o ne plačią platformą) vis tiek gali teikti pirmenybę specialistui, nors keli G2 apžvalgininkai, perėję nuo Snyk, konkrečiai nurodė aikido kaip „išsamesnį“.
- Pardavėjų teiginiams reikalingas nepriklausomas patikrinimas → Lyginamoji statistika (85 % mažiau klaidingai teigiamų rezultatų, „daugiau informacijos nei Snyk“) gauta iš paties Aikido rinkodaros; verta pasitikrinti su savo bandymu prieš tai. commitdilgčiojimas.
💲 Kainodara:
- Paskelbtas Aikido bazinis planas prasideda nuo € 3,240 / metai (Įskaičiuota 10 vartotojų); „Pro“ planas yra € 6,480 / metai (Įskaitant 10 vartotojų) – abi kainos yra fiksuotos, paskelbtos, skirtingai nei „Snyk“ modelis, taikomas kiekvienai funkcijai ir kiekvienam kūrėjui.
- Tuo tarpu paties Aikido palyginimas rodo maždaug lygiavertį Snyko komandos lygį € 9,167 / metai iki 10 vartotojų – „Aikido“ teigia, kad tai leidžia sutaupyti iki 65 %, nors tai yra tiekėjo pateiktas palyginimas, o ne nepriklausomas lyginamasis rodiklis.
- Nemokamas lygis, nereikia kreditinės kortelės, o pirmojo nuskaitymo rezultatai gaunami per mažiau nei minutę.
- „Aikido“ DUK nurodoma, kad ima fiksuotą, skaidrų mokestį ir nereikalauja minimalios išlaidų sumos (pvz., ~20 tūkst. USD), kad būtų galima gauti palaikymą – tai priešingai nei pranešama „Snyk“ praktika, susijusi su palaikymo lygiais ir mastelio keitimu pagal funkcijas / kūrėjus.
- Kitaip nei „Snyk“ paskelbta 25 USD/kūrėjui/mėn. komandos kaina plius atskiri mokami priedai SCA, IaC, Konteineris ir kt., Aikido sujungia pagrindinius modulius (SCA, SAST, DAST, CSPM, slaptus duomenis, kenkėjiškų programų aptikimą) į pagrindinius lygius.
3. Snyk SCA Įrankis

Apžvalga: „Snyk“ yra vienas žinomiausių „Sca Security“ įrankių, plačiai mėgstamas dėl savo į kūrėjus orientuoto požiūrio ir stiprios ekosistemos integracijos. Nuo pat pradžių jis leidžia komandoms aptikti ir ištaisyti pažeidžiamumus tiesiogiai savo kūrimo aplinkoje, todėl yra ypač patrauklus lanksčioms „DevSecOps“ darbo eigoms.
Tačiau, nors jis yra plačiai taikomas, „Snyk“ daugiausia dėmesio skiria SCA ir jam trūksta pažangių funkcijų, tokių kaip pasiekiamumo analizė, išnaudojimo vertinimas ir kenkėjiškų programų aptikimas realiuoju laiku. Todėl jo aprėptis gali būti nepakankama komandoms, ieškančioms išsamesnio atvirojo kodo saugumo.
Pagrindinės funkcijos:
- Kūrėjui orientuota integracija → Veikia konkrečiai IDE, „Git“ ir kt. CI/CD pipelines aptikti pažeidžiamumus jau kodavimo metu ir pull requests.
- Rizika pagrįstas prioritetų nustatymas → Apjungia EPSS, CVSS, išnaudojimo brandą ir pasiekiamumą, siekiant sukurti dinaminį rizikos balą.
- Automatiniai pataisymai → Pastebėtina, kad suteikiama galimybė vienu spustelėjimu pull requests su rekomenduojamais pataisymais ir atnaujinimo keliais, kad būtų galima paspartinti taisymą.
- Nuolatinis stebėjimas → Todėl seka naujai atskleistus pažeidžiamumus įvairiose aplinkose ir informuoja komandas realiuoju laiku.
- Licencijų ir atitikties valdymas → Be to, palaiko valdymo politiką ir licencijų vykdymą taikant pritaikomas ataskaitas ir automatizavimą.
Trūkumai:
- Nėra kenkėjiškų programų aptikimo → Neapsaugo nuo nežinomų kenkėjiškų programų ar tiekimo grandinės atakų, tokių kaip typosquatting.
- Ribota tiekimo grandinės aprėptis → Sutelkia dėmesį tik į žinomus CVE, be anomalijų aptikimo ar kūrimo vientisumo funkcijų.
- Kainodara sparčiai auga → Kadangi visi produktai parduodami atskirai, išlaidos priklauso nuo bendraautorio ir funkcijos, todėl didesnėse komandose sunkiau valdyti biudžetą.
💲 Kainodara*:
- Prasideda su 200 testų per mėnesį pagal komandos planą — tačiau, SCA neįtraukta ir turi būti įsigyta kaip priedas. Ji taip pat negali veikti atskirai be bazinio plano.
- Funkcijos parduodamos atskirai — „Snyk“ kainodara yra modulinė, todėl reikia pirkti atskirai kiekvienam klientui. SCA, Konteinerių apsauga, IaC, Paslaptys ir kita.
- Bendros išlaidų skalės kiekvienai funkcijai – Kainodara priklauso nuo pasirinktų funkcijų skaičiaus ir visos jos apmokestinamos kartu tame pačiame plane.
- Nėra viešos kainos už visapusišką draudimą – jums reikės individualios kainos pasiūlymo. Todėl išlaidos sparčiai didėja, augant naudojimui ir komandos dydžiui.
4. „BlackDuck“ pagal santrauką SCA Įrankis
Apžvalga: „Black Duck“ – „Synopsys“ sukurta programa, skirta programinės įrangos sudėties analizės įrankiams, skirtiems atvirojo kodo ir trečiųjų šalių kodų rizikų nustatymui ir valdymui. Šiam tikslui pasiekti ji suteikia išsamų matomumą visoje programinės įrangos tiekimo grandinėje, naudodama nuskaitymo technologijų derinį, ir siūlo tvirtą licencijų atitikties palaikymą. SDLC integracija.
Nepaisant to, kai kurioms komandoms jį gali būti sunku valdyti ir, dar svarbiau, jam trūksta kūrėjams skirto naudojimo paprastumo ir apsaugos nuo kenkėjiškų programų realiuoju laiku. Todėl komandos gali susidurti su kliūtimis, bandydamos jį sklandžiai integruoti į sparčiai besikeičiančius „DevSecOps“ darbo eigą.
Pagrindinės funkcijos:
- Išsami komponentų analizė → Skenuoja pažeidžiamumus, licencijų atitiktį ir kokybės riziką visame šaltinio kode, dvejetainiuose failuose, artefaktuose ir konteineriuose.
- Keli skenavimo metodai → Palaiko priklausomybių, dvejetainių failų, kodo atspaudų ir fragmentų analizę, kad būtų galima aptikti net nedeklaruotus komponentus.
- Rizikos prioritetų nustatymas → Konkrečiai, „Black Duck“ saugos patarimai naudojami siekiant įvertinti sunkumą, poveikį ir kontekstą, taip sudarant sąlygas imtis labiau pagrįstų taisomųjų veiksmų.
- Politikos valdymas ir automatizavimas → Atitinkamai leidžia vykdyti atvirojo kodo naudojimo politiką visuose kūrimo, komponavimo ir diegimo etapuose.
- SBOM Generacija ir stebėsena → Kurti, importuoti ir stebėti SBOMsu SPDX/CycloneDX palaikymu, siekiant skaidrumo ir atitikties reikalavimams.
Trūkumai:
- Nėra kenkėjiškų programų aptikimo realiuoju laiku → Nepavyksta aktyviai aptikti ar blokuoti kenkėjiškų programų atvirojo kodo priklausomybėse.
- Didelės eksploatacinės išlaidos → Dėl savo išsamumo, diegimas, mastelio keitimas ir priežiūra skirtingose aplinkose gali pareikalauti daug išteklių.
- Ribota kūrėjo patirtis → Taip pat trūksta sklandžios IDE integracijos ir kūrėjams pritaikytos UX, o tai gali sulėtinti diegimą ir padidinti trintį inžinierių komandoms.
💲 Kainodara*:
- Pradedama nuo 525 USD per metus vienam komandos nariui (Saugumo leidimas) – apmokestinama kasmet, su mažiausiai 20 vartotojai.
- Jokio lankstumo — visi vartotojai visoje organizacijoje turi turėti vienodas licencijas.
- Tiekimo grandinės leidimas reikalauja individualaus kainodaros — reikalinga pažangioms funkcijoms, tokioms kaip dvejetainis nuskaitymas, fragmentų analizė ir SBOM automatizavimas.
5. Veracode SAST Įrankis
Apžvalga: „Veracode“ programinės įrangos sudėties analizė (SCA) yra platesnės programų saugumo platformos dalis. Konkrečiai, ji orientuota į atvirojo kodo komponentų pažeidžiamumų ir licencijų rizikų nustatymą, ypatingą dėmesį skiriant enterprise atitiktis ir politikos vykdymas.
Tačiau, nors jis gerai integruotas į „Veracode“ ekosistemą, jam trūksta gilesnio išnaudojimo konteksto ir kūrėjams patogių automatizavimo funkcijų, būdingų modernesniems programinės įrangos sudėties analizės įrankiams. Dėl to komandoms gali būti sunkiau nustatyti realių grėsmių prioritetus arba supaprastinti taisomuosius veiksmus sparčiai besivystančioje kūrimo aplinkoje.
Pagrindinės funkcijos:
- Integruota „AppSec“ platforma → SCA veikia kaip „Veracode“ išsamaus paketo dalis, taip supaprastindama saugumo pastangas atliekant statinius, dinaminius ir atvirojo kodo testavimus.
- Automatinis nuskaitymas → Automatiškai aptinka atvirojo kodo komponentų pažeidžiamumus, ypač atliekant suplanuotą arba suaktyvintą kodo analizę.
- Išsami ataskaita → Todėl teikiamos išsamios ataskaitos apie pažeidžiamumus ir licencijų atitiktį, siekiant paremti enterpriselygio rizikos valdymas.
- Politikos vykdymas → Leidžia organizacijoms nuosekliai apibrėžti ir vykdyti saugumo ir atitikties politiką visose pipelines.
Trūkumai:
- Nėra EPSS ar pasiekiamumo analizės → Dėl to trūksta pažeidžiamumų prioritetizavimo pagal išnaudojimo galimybes arba aktualumą vykdymo metu.
- Nėra kenkėjiškų programų aptikimo → Negali aktyviai identifikuoti ar blokuoti kenkėjiškų atvirojo kodo komponentų realiuoju laiku.
- Mažiau pritaikytas kūrėjams → Be to, platformai orientuotas dizainas gali apriboti sklandžią integraciją su įvairiais kūrimo įrankiais ir darbo eigomis.
💲 Kainodara*:
- Vidutinė sutarties vertė yra 18 633 USD per metus — remiantis realių klientų pirkimo duomenys.
- Nėra universalaus plano, tačiau, SCA Norint visapusiškai aprėpti, ją reikia įsigyti kartu su kitais „Veracode“ sprendimais.
- Reikalingos individualios kainostodėl nėra skaidrios ar savitarnos kainodaros.
6. „Sonatype Nexus“ gyvavimo ciklas
Apžvalga: Sonatype gyvavimo ciklas yra galingas SCA įrankis, sukurtas padėti komandoms valdyti atvirojo kodo saugumą ir valdymą per visą programinės įrangos kūrimo gyvavimo ciklą. Visų pirma, jis siūlo naudingas funkcijas, tokias kaip automatinis politikos vykdymas, rizikos aptikimas realiuoju laiku ir įrankiai, padedantys kūrėjams greitai išspręsti problemas.
Tačiau daugeliui pagrindinių funkcijų reikalingi papildomi platformos komponentai. Be to, kainodara yra padalinta pagal skirtingus modulius, todėl sunkiau iš anksto suprasti visą kainą. Todėl komandoms, ieškančioms paprastesnio ir labiau nuspėjamo sprendimo, gali būti sunku valdyti tiek sąranką, tiek biudžetą.
Pagrindinės funkcijos:
- Automatizuotas valdymas → Vykdo pritaikytų saugumo ir licencijų politikos taikymą viso kūrimo proceso metu, CI/CDir diegimas pipelines. Šiuo būduorganizacijos gali išlaikyti nuoseklumą standards visose komandose.
- Realaus laiko pažeidžiamumų aptikimas → Nuolat stebi žinomus pažeidžiamumus ir licencijų riziką visuose atvirojo kodo komponentuose. Kaip rezultataskomandos greičiau sužino apie kylančias grėsmes.
- Dirbtiniu intelektu pagrįstas priklausomybių valdymas → Automatiškai taiko išimtis ir atnaujinimus, pagrįstus dinamiškais rizikos vertinimais. Be to, tai sumažina rankinį darbą ir pagerina nuoseklumą.
- Prioritetų nustatymo mechanizmas → Naudoja pasiekiamumo ir realaus laiko signalus, kad nustatytų didžiausias grėsmes ir jas pašalintų. Vadinasi, kūrėjai gali sutelkti dėmesį į tai, kas iš tiesų svarbu, užuot rūšiavę triukšmą.
- Ryškalas Dashboard → Centralizuoja kūrėjams skirtas įžvalgas jų esamuose įrankiuose, kad būtų pagerintas pritaikymas ir sutrumpintas reagavimo laikas. Pažymėtina, tai pagerina saugumo ir inžinerijos bendradarbiavimą.
- SBOM valdymas → Siūlomas eksportas SPDX ir CycloneDX formatais. Tačiauvisiškam automatizavimui ir atitikties palaikymui gali prireikti papildomų komponentų.
Trūkumai:
- Nėra kenkėjiškų programų aptikimo realiuoju laiku → Dėl to trūksta aktyvios apsaugos nuo kenkėjiškų atvirojo kodo paketų, kurie gali pakenkti jūsų pipeline.
- Modulinės platformos reikalavimai → Kitaip tariant, pagrindinės funkcijos veikia tik tuo atveju, jei pridedate papildomų įrankių, tokių kaip „IQ Server“, SBOM Tvarkytuvas arba Ugniasienė.
- Fragmentuotas kainodaros modelis → Todėl komandos turi įsigyti kelias licencijas ir priedus, o tai, jums augant, didina ir išlaidas, ir sudėtingesnį diegimą.
💲 Kainodara*:
- Pradedama nuo 57.50 USD/mėn. vienam vartotojui; tačiau tam taip pat reikalinga atskira „IQ Server“ licencija, kurią galima įsigyti tik pateikus individualią kainos pasiūlymą.
- Be, nėra vieningos kainodaros, tokios funkcijos kaip SBOM„Firewall“ ir „Container Security“ reikia įsigyti atskirai.
- Kaip rezultatasDėl suskaidyto licencijavimo modelio bendros išlaidos auga priklausomai nuo įrankių, vartotojų skaičiaus ir diegimo sąrankos.
7. Jfrog Xray SCA Įrankis
Apžvalga: JFrog Xray yra programinės įrangos sudėties analizės įrankis, sukurtas dvejetainiams failams, konteineriams ir atvirojo kodo paketams apsaugoti. Jis glaudžiai integruojasi su „JFrog“ platforma, siūlydamas ankstyvą aptikimą ir nuolatinį stebėjimą visame įrenginyje. SDLCDėl to kūrėjai gali anksti pastebėti riziką nekeisdami savo darbo būdų.
Tačiau kai kurios pažangiausios funkcijos, tokios kaip kenkėjiškų programų aptikimas ir išsamus rizikos vertinimas, priklauso nuo patentuotų sistemų. Be to, norint pasiekti šias funkcijas, dažnai reikia įsigyti papildomų modulių. Todėl komandos gali susidurti su papildomomis išlaidomis ir sudėtingumu diegimo metu.
Pagrindinės funkcijos:
- Rekursinis nuskaitymas → Giliai nuskaito dvejetainius failus, konteinerius ir atvirojo kodo paketus. Dėl to gaunate visišką pažeidžiamumų ir licencijų rizikų matomumą.
- Kenkėjiškų programų ir grėsmių aptikimas → Naudoja vidinę grėsmių informaciją kenkėjiškiems komponentams aptikti. Tai apima rizikas, kurios nėra išvardytos viešuose CVE sklaidos kanaluose.
- SBOM ir VEX palaikymas → Generuoja SPDX ir CycloneDX SBOMsu VEX anotacijomis. Kitaip tariant, tai padeda komandoms laikytis reikalavimų ir būti pasiruošusioms auditui.
- Operacinės rizikos politika → Blokuoja nepatikimus paketus pagal amžių, dalyvių aktyvumą ir naudojimo tendencijas. Todėl rizikingi komponentai yra anksti pašalinami.
- IDE ir CI/CD Integracija → Pateikia grįžtamąjį ryšį realiuoju laiku tiesiai į kūrimo įrankius ir pipelines. Tokiu būdu saugumas užtikrinamas nesulėtinant pristatymo.
- Saugumo tyrimų pagrindu → Praturtina CVE kontekstinėmis įžvalgomis iš vidinių tyrimų. Tuo tikslu komandos geriau supranta realią riziką.
Trūkumai:
- Nėra išnaudojimo vertinimo (pvz., EPSS) → Todėl, prioritetizavimui trūksta vykdymo laiko ir pasiekiamumo konteksto.
- Glaudžiai susieta su JFrog ekosistema → Dėl to, jis idealiai tinka tik tiems vartotojams, kurie jau naudoja „JFrog“; atskiras naudojimas yra ribotas.
- Išplėstinėms funkcijoms reikalinga papildoma licencija → Pavyzdžiuitokios funkcijos kaip „Advanced Security“ arba „Runtime Integrity“ prieinamos tik aukščiausios klasės planuose.
💲 Kainodara*:
- Nuo 960 USD per mėnesį. SCA funkcijos yra užrakintos už Enterprise X pakopa.
- BePagrindinės funkcijos, tokios kaip paketų kuravimas ir vykdymo laiko vientisumas, parduodamos atskirai.
- Apskritaikainodara yra fragmentiška ir sparčiai auga didėjant priedų ir diegimo mastui.
8. „Checkmarx One“ SCA
Apžvalga: Checkmarx One SCA teikia programinės įrangos sudėties analizę kaip platesnės programų saugumo platformos dalį. Konkrečiai, ji padeda aptikti atvirojo kodo pažeidžiamumus, licencijų riziką ir kenkėjiškus paketus, siūlydama pažangias funkcijas, tokias kaip pažeidžiamų kelių aptikimas ir SBOM karta.
Tačiau jame trūksta integruotos apsaugos nuo kenkėjiškų programų visame įrenginyje. SDLC ir nesiūlo realaus laiko, pasiekiamumu pagrįsto prioritetizavimo. Be to, galimybėms, kurios paprastai yra suvienodintos kitose platformose, čia reikalingi atskiri moduliai. Todėl jos priklausomybė nuo enterprise Licencijavimas ir moduliniai priedai gali gerokai padidinti saugumo komandų darbo sudėtingumą ir išlaidas.
Pagrindinės funkcijos:
- Išnaudojamų kelių aptikimas → Pažymi, kurie pažeidžiamumai iš tikrųjų pasiekiami vykdymo metu. Kaip rezultatas, komandos gali teikti pirmenybę tam, kas iš tiesų svarbu.
- Kenkėjiškų paketų aptikimas → Nustato ginkluotus atvirojo kodo komponentus. Tokiu būdu, tiekimo grandinės grėsmės yra blokuojamos dar prieš joms pasiekiant gamybą.
- Privačių paketų skenavimas → Nuskaito nuosavybės teise saugomus ir vidinius paketus, net jei jie nėra įtraukti į viešuosius registrus. Todėl, paslėptos rizikos nelieka nepastebėtos.
- Licencijų rizikos analizė → Pažymi atvirojo kodo licencijų problemas pateikdamas aiškias, veiksmų reikalaujančias ataskaitas. Šiuo būdu, teisines ir atitikties rizikas lengviau valdyti.
- SBOM Karta → Eksportuoja SPDX ir CycloneDX SBOMvienu paspaudimu. Atitinkamai, tai supaprastina auditus ir palaiko reguliavimo reikalavimus.
- Dirbtinio intelekto sugeneruoto kodo nuskaitymas → Analizuoja dirbtinio intelekto padedamą kodą, ieškodamas paslėptų saugumo rizikų ir politikos pažeidimų. Vadinasi, jūs išlaikote kontrolę – net ir naudodami generatyvinį kodą.
Trūkumai:
- Nėra kenkėjiškų programų aptikimo realiuoju laiku → Trūksta nuolatinio elgsenos skenavimo, siekiant nustatyti kylančias grėsmes.
- Nėra gimtosios CI/CD or pipeline integracija skirta SCA → Vietoj to, jis remiasi platesne „Checkmarx“ platformos integracija, kuri padidina sąrankos išlaidas.
- Modulinė konstrukcija padidina sudėtingumą → Pilnas SCA aprėptis gali reikėti susieti su kitais „Checkmarx“ sprendimais.
- Tik individualus licencijavimas → Be savitarnos kainodaros, biudžeto sudarymas ir pirkimai tampa mažiau nuspėjami ir užima daugiau laiko.
💲 Kainodara*:
- Prasideda ne enterprisekainodara: praneštų diegimų svyruoja nuo 75,000 150,000 USD - XNUMX XNUMX USD per metus.
- Nėra universalaus plano, vietoj to, SCA yra vienas iš daugelio modulinių sprendimų; norint visapusiškai aprėpti, reikia sujungti kelis įrankius.
9. Semgrepas SCA Įrankis

Apžvalga: „Semgrep“ tiekimo grandinė yra lengvasvorė SCA Sprendimas, skirtas kūrėjams. Jis sumažina įspėjimų nuovargį, naudodamas pasiekiamumu pagrįstą prioritetizavimą, ir siūlo pagrindines funkcijas, tokias kaip licencijų atitiktis, SBOM karta ir veiksmingi taisomieji veiksmai.
Tačiau jam trūksta svarbių apsaugos priemonių CI/CD pipelines, kūrimo sistemos ir kenkėjiškų programų grėsmės. Dėl to pagrindiniai programinės įrangos tiekimo grandinės etapai lieka neapsaugoti, o tai riboja jų tinkamumą išsamioms programų saugumo programoms.
Pagrindinės funkcijos:
- Prioritetų nustatymas pagal pasiekiamumą → Žymi tik vykdymo metu iškviestus pažeidžiamumus.
- Licencijų atitikties užtikrinimas → Todėl rizikingus paketus galima blokuoti tiesiogiai PR lygmeniu, kad pažeidimai nebūtų sujungti.
- SBOM Karta → Palaiko „CycloneDX“ su visa priklausomybių paieška.
- Kūrėjui orientuota UX → Integruojasi su IDE, „GitHub“, „GitLab“ ir populiariomis programomis CI/CD įrankiai.
- Įžvalgos apie taisymą → Dėl šios priežasties jis paryškina paveiktas kodo eilutes ir pateikia nuoseklias instrukcijas, kaip supaprastinti taisymus.
Trūkumai:
- Ne CI/CD or Build Security → Todėl jis negali užtikrinti pipelines, kompiliacijos arba gamybos artefaktai.
- Nėra kenkėjiškų programų aptikimo → Todėl jis negali atpažinti kenkėjiškų paketų jūsų programinės įrangos tiekimo grandinėje.
- Fragmentuotas funkcijų rinkinys → Reikalingi atskiri „Code“, „Supply Chain“ ir „Secrets“ modulių pirkimai.
- Sąnaudos sparčiai keičiasi → Iš esmės, kainodara, pagrįsta įnašais, sparčiai didėja didėjant komandos dydžiui.
💲 Kainodara*:
- Prasideda ne 40 USD per mėnesį vienam bendraautoriui už kiekvieną produktą.
- Nėra universalios platformos: norint padengti visą kainą, kiekvieną produktą reikia pirkti atskirai SDLC.
- Licencijos užrakinimasVisi bendraautoriai turi turėti vienodas licencijas visuose moduliuose.
10. Mend.io SCA Įrankis
Apžvalga:
Mend.io SCA yra išsamios „AppSec“ platformos, sukurtos atvirojo kodo pažeidžiamumams, licencijų problemoms ir tiekimo grandinės grėsmėms rasti ir taisyti, dalis. Visų pirma, ji siūlo pasiekiamumo analizę ir išmanų prioritetų nustatymą, kad padėtų jums sutelkti dėmesį į realias rizikas, o ne tik į neapdorotus CVE skaičius.
Tačiau dauguma pagrindinių funkcijų prieinamos tik su premium licenciją. Todėl komandoms, ieškančioms lankstumo, gali tekti mokėti už visą paketą, o tai gali padidinti bendras išlaidas ir apriboti diegimą.
Pagrindinės funkcijos:
- Pasiekiamumo analizė → Pažymi tik tas jūsų kodo pažeidžiamumas, kuriais iš tikrųjų galima pasinaudoti. Todėl komandos negaišta laiko mažos rizikos problemoms spręsti.
- EPSS pagrįstas rizikos prioritetizavimas → Sujungia CVSS pavojingumo balus su spragų išnaudojimo duomenimis, kad būtų galima įvertinti svarbiausias grėsmes. Todėl kūrėjai gali pirmiausia ištaisyti tai, kas yra skubu.
- Licencijų atitikties įspėjimai → Anksti aptinka problemines atvirojo kodo licencijas ir palaiko jų vykdymą realiuoju laiku. Tokiu būdu sumažinate teisinę ir operacinę riziką.
- SBOM Karta → Sukuria mašininio skaitymo SBOMSPDX ir „CycloneDX“ formatais. Todėl tai padeda jums išlikti atitikčiai reikalavimams ir pasiruošusiems auditui.
Trūkumai:
- Nėra kenkėjiškų programų aptikimo → Trūksta proaktyvaus kenkėjiškų atvirojo kodo paketų skenavimo, todėl tiekimo grandinės apsaugoje lieka spragų.
- Riboto išnaudojimo kontekstas → Nors tai apima EPSS, Mend SCA neužtikrina pasiekiamumo vykdymo laiko lygiu arba išsamaus funkcijų atsekamumo.
- Ribotas pasirinktinės politikos automatizavimas → Mažiau detali pažeidžiamumų blokavimo ar vykdymo užtikrinimo prieš sujungimą automatizacija, palyginti su labiau specializuotomis platformomis.
- Didelė priklausomybė nuo platformos integracijos → SCA funkcijos yra glaudžiai susijusios su visu „Mend“ paketu, todėl komandoms, naudojančioms kitus įrankius, sunku prisitaikyti. SDLC.
💲 Kainodara*:
- Pradedama nuo 1 000 USD per metus vienam prisidedančiam kūrėjui — apima SCA, SAST, konteinerių skenavimas ir kita.
- Taikomi papildomi mokesčiai skirta „Mend AI“ Premium, DAST, API saugumo ir palaikymo paslaugos, todėl išplėstinė apsauga žymiai padidina bazinę kainą.
- Nėra naudojimo pagrindu veikiančio lankstumotodėl išlaidos smarkiai didėja priklausomai nuo komandos dydžio ir funkcijų diegimo.
Svarbios savybės, į kurias reikia atsižvelgti renkantis SCA Įrankis
Peržiūrėjus įrankius, šie kriterijai yra svarbiausi priimant pagrįstą sprendimącisjonas:
Pasiekiamumo analizė. Įrankis, kuris pažymi kiekvieną CVE kiekvienoje tranzityvioje priklausomybėje, sukuria daugiau triukšmo nei signalo. Pasiekiamumo analizė nustato, ar pažeidžiamas kodas iš tikrųjų vykdomas vykdymo metu, pašalindamas daugumą nesvarbių išvadų ir leisdamas komandoms sutelkti dėmesį į tikrąją riziką.
Išnaudojamumo rodikliai, neapsiribojantys CVSS. Vien tik CVSS sunkumo balai yra prastas tikrosios rizikos rodiklis. Įrankiai, kurie apima EPSS balai ir žinomas pažeidžiamumų išnaudojimo prieinamumas suteikia žymiai tikslesnį vaizdą apie tai, į kuriuos pažeidžiamumus greičiausiai bus taikomasi.
Ištaisymo rizikos suvokimas. Pažeidžiamumo taisymas atnaujinant priklausomybę gali sukelti naujų pažeidžiamumų arba sugadinti kompiliavimą. Įrankiai, kurie rodo visą pataisos kompromisą prieš ją įdiegiant, kaip tai daro „Xygeni“ per Korekcinių priemonių rizikos analizė, neleisti, kad dėl atkūrimo kiltų naujų problemų.
Kenkėjiškų programų aptikimas realiuoju laiku. CVE duomenų bazės apima tik žinomas publikuotų paketų spragas. Tiekimo grandinės atakos vis dažniau naudoja kenkėjiškus paketus be CVE, pasikliaudamos spausdinimo klaidomis, priklausomybių painiava arba pažeistomis priežiūros paskyromis. Tik įrankiai, pagrįsti elgesiu, realiuoju laiku aptinkantys kenkėjiškas programas, gali kovoti su šios klasės grėsmėmis.
CI/CD integracija su vykdymo užtikrinimo galimybėmis. Skenavimas yra vertingas tik tuo atveju, jei išvados gali padėti užkirsti kelią nesaugaus kodo patekimui į produkciją. Politikos, kaip kodo, vykdymas pull requests bei pipeline Gates konvertuoja SCA nuo patariamosios priemonės iki tikros saugumo kontrolės priemonės.
Licencijų atitikties valdymas. Atvirojo kodo licencijos įsipareigojimai yra teisinė rizika, ne tik saugumo. Geriausia SCA įrankiai seka licencijas pagal tiesiogines ir pereinamąsias priklausomybes, žymi politikos pažeidimus ir teikia palaikymą SBOM atitikties ataskaitų teikimo kartos.
SBOM karta. Programinės įrangos medžiagų sąrašai vis dažniau reikalingi klientų, reguliuotojų ir tokių sistemų kaip CISA ir ES kibernetinio atsparumo įstatymą. Patikrinkite, ar įrankis generuoja SBOM„CycloneDX“ ir „SPDX“ formatais pagal pareikalavimą kaip dalis standard darbo eiga, o ne kaip premium Pridėti.
Kaip išsirinkti tinkamą SCA Įrankis
Jei jūsų pagrindinis poreikis yra kūrėjų pritaikymas su minimaliu trinties poveikiu: „Snyk“ arba „Semgrep Supply Chain“ siūlo mažiausios trinties įėjimo taškus, turinčius stiprią IDE ir „Git“ integraciją bei kūrėjams patogią vartotojo sąsają.
Jei prioritetas teikiamas licencijų atitikčiai ir dvejetainei analizei: „Black Duck“ išlieka išsamiausiu pasirinkimu organizacijoms, turinčioms sudėtingus licencijų valdymo reikalavimus ir dideles senąsias kodų bazes.
Jei jau esate konkrečioje ekosistemoje: „JFrog Xray“ – „JFrog“ platformos naudotojams, „Checkmarx One“ – komandoms, naudojančioms „Checkmarx“ SASTir Veracode SCA „Veracode“ platformos klientams visi siūlo natūralią integraciją su atitinkamomis ekosistemomis.
Jei jums reikia realios apsaugos nuo kenkėjiškų programų kartu su CVE aptikimu: Tik „Xygeni“ teikia realiuoju laiku veikiantį, elgesiu pagrįstą kenkėjiškų programų nuskaitymą kaip vietinę priemonę. SCA pajėgumus, apimančius grėsmes, kurių neapima jokia CVE duomenų bazė.
Jei jums reikia SCA kaip išsamios „DevSecOps“ programos dalis: Vieninga platforma, tokia kaip „Xygeni“, panaikina poreikį tvarkyti atskirus įrankius SCA, SAST, paslaptys, IaCir pipeline securityIšvados yra susijusios per ASPM, prioritetizuotos pagal išnaudojimo galimybes ir verslo kontekstą, ir sprendžiamos naudojant dirbtinio intelekto automatinį taisymą, visa tai be kainodaros už vietą. Palyginkite parinktis naudodami geriausi programų saugumo įrankiai apžvalga platesniam kontekstui.
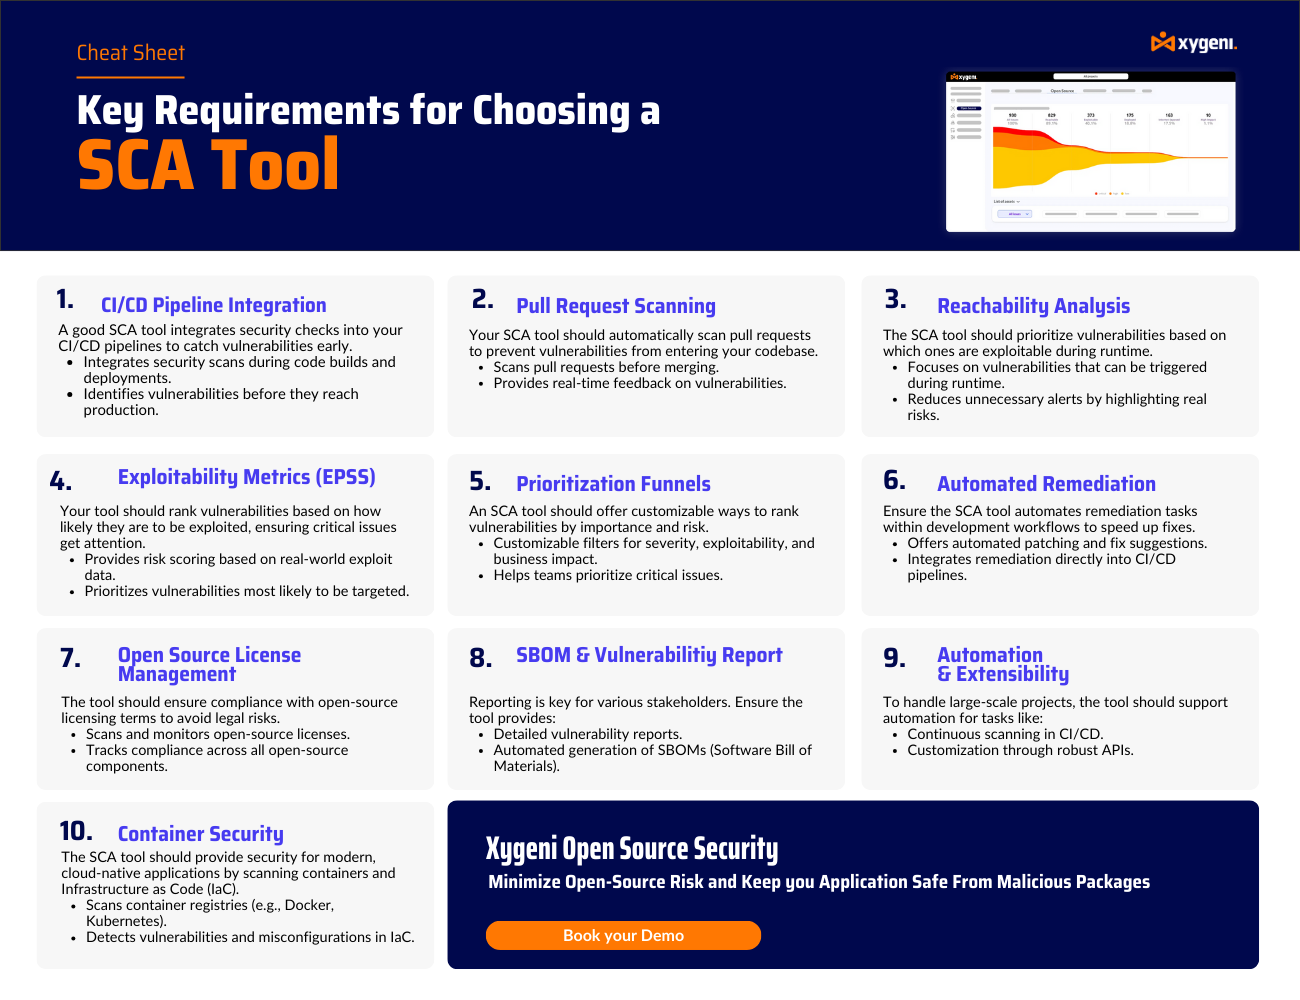
Greita santrauka
Ksigeni: Baigta SCA apsauga naudojant pasiekiamumo analizę, išnaudojimo vertinimą ir kenkėjiškų programų aptikimą realiuoju laiku CI/CD pipelines.
aikidoVieninga „AppSec“ platforma, apjungianti SCA, SAST, debesijos saugumas, kenkėjiškų programų aptikimas ir apsauga vykdymo metu viename sprendime.
SnykasKūrėjams patogi priemonė greitam pažeidžiamumų nuskaitymui ir taisymui IDE ir pipelines.
Juodoji antis: Enterpriseaukšto lygio atvirojo kodo bibliotekų matomumas ir griežta licencijų atitikties kontrolė.
„Veracode“Integruota „AppSec“ platforma, skirta didelių organizacijų politikos vykdymui ir valdymui.
Sonatype gyvavimo ciklasAutomatizuotas politikos valdymas ir tiekimo grandinės matomumas su giliu priklausomybių stebėjimu.
JFrog XrayPažangus dvejetainių failų ir konteinerių nuskaitymas, geriausiai tinkantis komandoms, jau naudojančioms JFrog ekosistemą.
Checkmarx OneVieningas „AppSec“ sprendimas su išnaudojamų kelių aptikimu ir moduline funkcija enterprise aprėptis.
Semgrep tiekimo grandinėLengvas ir pasiekiamumo pagrindu SCA mažoms komandoms, kurioms reikia greito įsisavinimo.
Mend.io: SCA Platforma, kurioje derinamas pasiekiamumas ir EPSS vertinimas, siekiant padėti nustatyti prioritetus ir pašalinti atvirojo kodo rizikas.
Kodėl Xygeni-SCA Ar protingesnis pasirinkimas
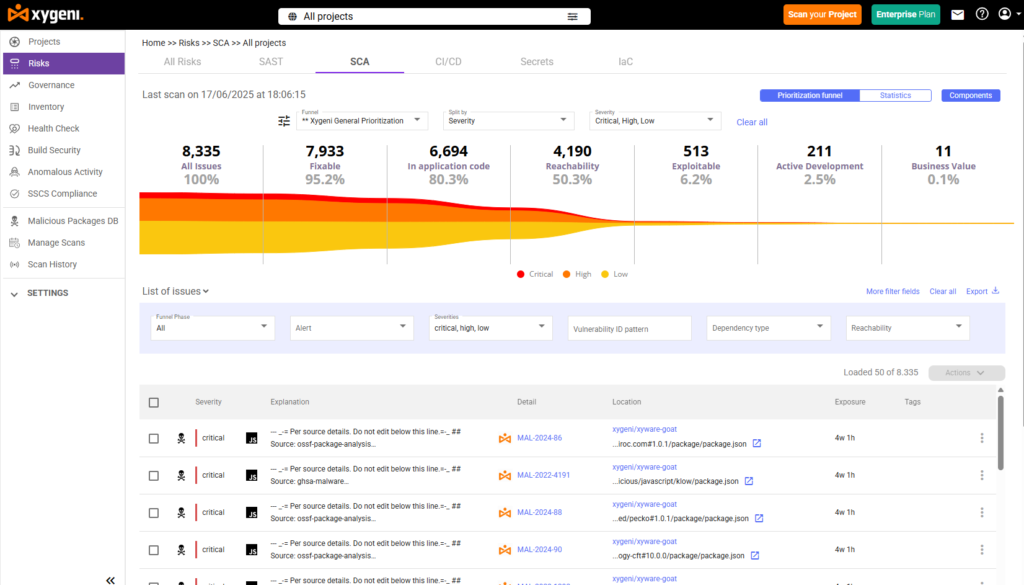
Ksigeni SCA Saugumo įrankiai sukurti atsižvelgiant į tai, kaip šiandien tobulėja modernios komandos. Jie ne tik žymi pasenusius paketus. Vietoj to, jie prideda grėsmių analizę realiuoju laiku, išmanesnį prioritetų nustatymą ir automatizavimą be rankų, užtikrindami, kad saugumas natūraliai vyktų kartu su jūsų kūrimu, o ne jam prieštaraujant.
Štai kaip „Xygeni“ pakelia programinės įrangos sudėties analizės įrankių kartelę:
Ankstyvas kenkėjiškų programų aptikimas
„Xygeni“ aptinka kenkėjiškus paketus dar prieš jiems pasiekiant jūsų kodo bazę. Tai apima spausdinimo klaidomis pagrįstas priklausomybes ir tiekimo grandinės grėsmes, tokias kaip priklausomybių painiava. Taip jūs anksti užkertate kelią problemoms ir užtikrinate savo... pipeline Švarus
Pasiekiamumas ir EPSS balas
Užuot užtvindžiusi komandą nereikšmingais įspėjimais, „Xygeni“ sutelkia dėmesį į tai, kas jūsų kode iš tikrųjų yra pažeidžiama. Taip sumažinate triukšmą ir sutelkiate dėmesį tik į svarbiausias pažeidžiamumus.
Automatinis taisymas Pull Requests
„Xygeni“ automatiškai pasiūlo saugiausią sprendimą arba netgi atidaro pull request jums. Todėl jūsų komanda gali greičiau atlikti ištaisymus netrikdydama įprasto darbo eigos.
Korekcinių priemonių rizika ir esminių pokyčių aptikimas
„Xygeni“ neapsiriboja tradiciniu pataisymų diegimu, analizuodama, kaip kiekvienas atnaujinimas veikia jūsų kodo bazę. Jos taisymo modulis lygina versijas eilutė po eilutės, kad aptiktų neveikiantys pakeitimai, ištrinti metodai ir API modifikacijos prieš jums susijungiant.
Kiekvienas siūlomas pataisymas yra klasifikuojamas pagal Maža, vidutinė arba didelė rizika, rodantis saugiausią kelią į priekį. Tokiu būdu galėsite užtikrintai nuspręsti, kuriuos pataisymus įdiegti – subalansuodami saugumą, stabilumą ir kūrimo greitį.
Žinokite prieš diegdami pataisą
prieš commitPrieš kiekvieną atnaujinimą „Xygeni“ tiksliai paaiškina, ką daro kiekvienas pataisymas. Matysite, kokias CVE klaidas jis ištaiso, ar jis sukelia naujų rizikų ir ar tai gali paveikti kompiliavimą. Toks skaidrumas padeda jums veikti užtikrintai ir išvengti nereikalingo pakartotinio darbo.
Supraskite kodo lygio poveikį
„Xygeni“ prieš sujungimą paryškina ištrintus arba modifikuotus metodus, paveiktus failus ir galimas kompiliavimo klaidas. Taip išvengiama kompiliavimo klaidų ir net kritiniai keliai išlieka stabilūs.
CI/CD-Native by Design
„Xygeni“ be jokių kliūčių įsilieja į jūsų esamus darbo procesus. Ji veikia su „GitHub Actions“, „GitLab“, „Jenkins“, „Bitbucket“ ir kitais. Svarbiausia, kad ji lengvai integruojasi ir nieko nesulėtina.
SBOM ir licencija Guardrails
„Xygeni“ generuoja SPDX arba CycloneDX SBOMautomatiškai ir realiuoju laiku taiko licencijų atitikties taisykles. Dėl to esate pasirengę auditui ir atitinkate reikalavimus viso kūrimo ciklo metu.
Apskritai, Xygeni SCA Saugumo įrankiai padeda jums išspręsti tai, kas svarbu, išvengti gedimų ir užtikrintai pateikti saugų kodą. Jūs ne tik ieškote problemų, bet ir jas sprendžiate sumaniai.
Baigiamosios mintys
Programinės įrangos sudėties analizė nebėra privaloma komandoms, tiekiančioms gamybinę programinę įrangą. Atvirojo kodo tiekimo grandinė yra aktyvi atakų sritis, o nuskaitymas tik CVE palieka realių spragų, kuriomis kenkėjiški veikėjai jau naudojasi.
Dešimt čia apžvelgtų įrankių apima platų metodų spektrą – nuo lengvų atvirojo kodo skaitytuvų iki pilnų enterprise valdymo platformos. Tinkamas pasirinkimas priklauso nuo jūsų komandos dydžio, esamų įrankių, atitikties reikalavimų ir kiek daug jūsų saugumo programa turi apimti už CVE aptikimo ribų.
Komandoms, kurioms reikia SCA Su realia apsauga nuo kenkėjiškų programų, pasiekiamumu pagrįstu prioritetizavimu, saugiu automatizuotu taisymu ir koreliacija visoje programinės įrangos tiekimo grandinėje, „Xygeni“ 2026 m. siūlo išsamiausią požiūrį kaip savo vieningos dirbtinio intelekto pagrindu veikiančios „AppSec“ platformos dalį.

DUK
Kas yra programinės įrangos sudėties analizės įrankis?
Programinės įrangos sudėties analizės įrankis identifikuoja atvirojo kodo bibliotekas ir trečiųjų šalių priklausomybes, naudojamas programinės įrangos projekte, patikrina jas pažeidžiamumų duomenų bazėse ir licencijų registruose bei padeda komandoms suprasti ir valdyti jų keliamą riziką. Modernus SCA Įrankiai taip pat apima pasiekiamumo analizę, išnaudojimo vertinimą, kenkėjiškų programų aptikimą ir automatinį taisymą.
Koks skirtumas tarp SCA bei SAST?
SAST (Statinis programų saugumo testavimas) analizuoja jūsų šaltinio kodą, ieškodamas saugumo spragų. SCA analizuoja trečiųjų šalių atvirojo kodo komponentus, nuo kurių priklauso jūsų kodas. Abu yra būtini: SAST randa problemas jūsų parašytame kode, SCA randa problemas jūsų naudojamame kode. Visapusiška programų saugumo programa apima ir DAST, ir IaC skenavimas ir paslapčių aptikimas.
Kodėl pasiekiamumo analizė yra svarbi SCA?
Dauguma programų priklauso nuo dešimčių ar šimtų atvirojo kodo paketų, iš kurių daugelyje yra žinomų CVE funkcijose, kurios niekada nėra iškviečiamos. Be pasiekiamumo analizės, SCA Įrankiai visas šias rizikas pažymi kaip rizikingas sistemas, sukurdami triukšmingą sąrašą, kuris perkrauna kūrimo komandas. Pasiekiamumo analizė filtruoja rezultatus, įtraukdama tik tuos atvejus, kai pažeidžiamas kodas iš tikrųjų vykdomas vykdymo metu, taip žymiai sumažindama triukšmą ir padėdama komandoms sutelkti dėmesį į tikrąją riziką.
Koks skirtumas tarp SCA ir SBOM?
SCA yra procesas ir įrankių rinkinys, skirtas atvirojo kodo priklausomybių ir jų rizikos nustatymui ir valdymui. SBOM (Programinės įrangos medžiagų sąrašas) yra struktūrizuotas išvesties dokumentas, kuriame išvardyti visi programinės įrangos komponentai. SCA įrankiai paprastai generuoja SBOMkaip jų darbo eigos dalį, tačiau šie du terminai reiškia skirtingus dalykus: vienas yra analizės procesas, o kitas – konkretus artefaktas, sukurtas šio proceso metu.
Kuris SCA įrankis aptinka kenkėjiškas programas atvirojo kodo paketuose?
tiltas SCA Įrankiai aptinka tik žinomus paskelbtų paketų pažeidžiamumus per CVE duomenų bazes. Jie negali aptikti kenkėjiškų paketų, kurie neturi CVE, kaip veikia dauguma tiekimo grandinės atakų. „Xygeni“ yra vienintelė priemonė šiame sąraše, kuri apima realaus laiko, elgesiu pagrįstą kenkėjiškų programų aptikimą atvirojo kodo registruose kaip vietinę funkciją. SCA pajėgumus, blokuojant grėsmes prieš joms patenkant į SDLC.
Dėmesio: Kainos yra orientacinės ir pagrįstos viešai prieinama informacija. Norėdami gauti tikslias ir atnaujintas kainas, susisiekite tiesiogiai su tiekėju.
