






Šiuolaikinis programavimas sparčiai vystosi, tačiau saugaus kodavimo negalima pamiršti. Jei svarstote, kas yra saugus kodas arba kaip OWASP saugaus kodavimo praktika dera prie jūsų DevOps darbo eigos, užduodate teisingus klausimus.
Paprastai tariant, saugus kodas yra programinė įranga, kuri yra parašyta, išbandyta ir prižiūrima taip, kad nuo pat pradžių būtų kuo mažiau pažeidžiamumų, nesulėtinant jūsų komandos darbo.
Nesvarbu, ar diegiate mikropaslaugas, dirbate su debesijos architektūromis, ar valdote senus monolitus, saugus kodavimas turi būti integruotas į kiekvieną gyvavimo ciklo etapą.
Žinojimas, kas yra saugus kodas, suteikia kūrėjams, „DevOps“ komandoms ir saugumo inžinieriams galimybę kurti atsparias programas, kurios atlaiko realaus pasaulio grėsmes.
Svarbiausia, kad saugus kodas yra iniciatyvus ir aptinka tokias problemas kaip SQL injekcija, autentifikavimo spragas ir rizikingas priklausomybes prieš gamybą.
Xygeni žodynėlis
Kas yra saugus kodas?
Kodas, parašytas taip, kad sumažintų pažeidžiamumus, atsispirtų atakoms ir nuo pat pradžių palaikytų atitiktį reikalavimams.
Kodėl suprasti, kas yra saugus kodas, yra svarbiau nei bet kada anksčiau
Aplinkoje, kurioje pažeidimai kainuoja milijonus, o reglamentai griežtėja, saugaus kodo ignoravimas yra brangiai kainuojanti klaida. pull request kuris praleidžia saugi kodavimo praktika pristato riziką ir technines skolas, kurias jūsų komanda turės ištaisyti vėliau.
Pagal OWASP saugaus kodavimo praktikaDidžiausios rizikos apima injekcijos klaidas, pažeistą prieigos kontrolę ir kriptografinius gedimus. Tai nėra kraštutiniai atvejai. Tai vieni iš dažniausiai pasitaikančių pažeidžiamumų, aptinkamų realiose gamybinėse aplinkose.
Be to, ENISA pranešė apie 19 754 pažeidžiamumus nuo 2023 m. liepos mėn. iki 2024 m. birželio mėn. 9.3 % buvo kritinės būklės, 21.8 % didelės rizikos.
Kai suprantate, kas yra saugus kodas, galite pastebėti trūkumus anksti, kūrimo metu, o ne po gamybinių incidentų. Be to, OWASP saugaus kodavimo praktikų taikymas atitinka NIST ir DORA atitiktis, sumažina karštųjų pataisų skaičių ir didina vartotojų pasitikėjimą.
Jei saugų kodavimą laikysite savo įprasto darbo proceso dalimi, jūsų komanda dirbs greičiau, saugiau ir užtikrinčiau.
OWASP saugaus kodavimo praktika
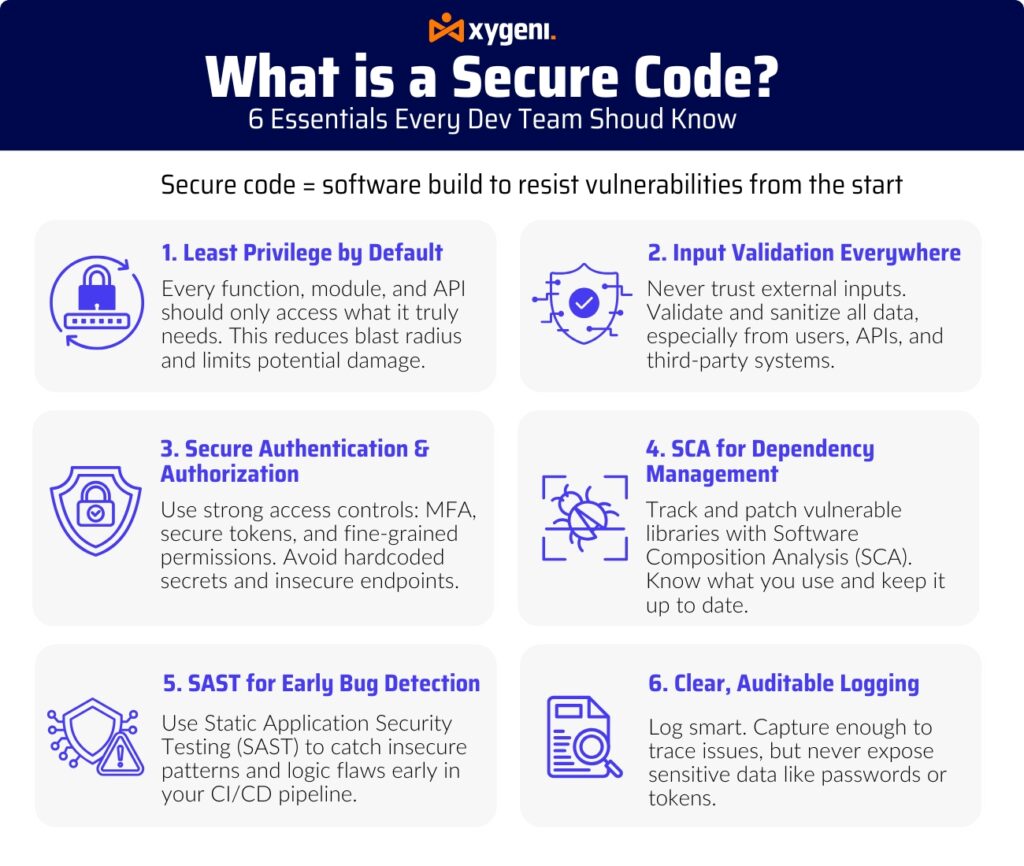
Taigi, kas iš tikrųjų apibrėžia kas yra saugus kodas? Išskaidykime:
Mažiausios privilegijos pagal numatytuosius nustatymus
Kiekviena funkcija, modulis ir API turėtų veikti tik su tais leidimais, kurių jam iš tikrųjų reikia, nei daugiau, nei mažiau. Šis principas sumažina galimą žalą dėl išnaudojimo.Įvesties patvirtinimas visur
Niekada nepasitikėkite išoriniais įvestimis. Duomenų iš naudotojų, API ar trečiųjų šalių patvirtinimas ir valymas padeda išvengti injekcijos atakų ir kitų dažnų grėsmių.Saugus autentifikavimas ir autorizavimas
Įdiekite stiprias tapatybės ir prieigos kontrolės priemones, įskaitant prieigos raktų patvirtinimą, daugiafaktorinį autentifikavimą (MFA) ir vaidmenimis pagrįstas teises, kad apribotumėte neteisėtą prieigą.Patikimas priklausomybių valdymas
Žinokite, kokiomis bibliotekomis ir paketais remiasi jūsų programinė įranga. Greitai pataisykite žinomus pažeidžiamumus naudodami tokius įrankius kaip SCA skaitytuvai (pvz., „Xygeni“).Aiškus, audituojamas registravimas
Jei kas nors nutiktų ne taip, jūsų žurnalai turėtų užtikrinti atsekamą, apsaugotą nuo klastojimo istoriją, neatskleidžiant neskelbtinų ar konfidencialių duomenų.
Kasdieniai „DevOps“ patarimai, kaip saugiau koduoti
Pastatas kas yra saugus kodas kultūra nereiškia sulėtėjimo. Verčiau integruokite ją į savo pipelines ir pull requests natūraliai:
- Perkelkite į kairę saugumo patikrinimai: Automatizuoti SAST nuskaito (Statinis programų saugumo testavimas) ankstyvoje stadijoje CI/CD srautas.
- Standard„ize“ kodo apžvalgos: Pridėkite saugaus kodavimo kontrolinius sąrašus.
- Automatizuoti priklausomybių stebėjimą: Naudoti įrankiai kurie aptinka pasenusius paketus ir rizikingas licencijas.
- Taikyti saugius numatytuosius nustatymus: Įjungti šifravimą, įvesties patvirtinimą ir naudoti mažiausių privilegijų šablonus.
- Mokyti kūrėjusSuprasti, kas yra saugus kodas, yra įgūdis, todėl apmokykite ir įgalinkite savo komandą.
Realaus pasaulio pavyzdys: SQL injekcijos prevencija
Iliustracijai apsvarstykite įprastą pažeidžiamumą: SQL injekcija. Netinkamai patvirtinus įvesties duomenis, užpuolikas gali manipuliuoti užklausa, kad pasiektų neteisėtus duomenis. Suprasdami, kas yra saugus kodas, kūrėjai gali įdiegti parametrizuotas užklausas ir įvesties duomenų valymą, veiksmingai sumažindami šią riziką.
Kiti saugaus kodavimo ištekliai
Tiems, kurie nori išsamiau susipažinti su saugaus kodavimo praktika, siūlome susipažinti su šiais ištekliais:
- OWASP saugaus kodavimo praktika Greito naudojimo vadovas
- NIST saugios programinės įrangos kūrimo sistema (SSDF)
- ENISA saugaus programinės įrangos kūrimo gairės
Baigiamosios mintys: kodėl saugaus kodo įvaldymas jus išskiria
Šiandieniniame pasaulyje žinoti, kas yra saugus kodas, nėra pasirinktinai – tai būtina norint sukurti saugią ir patikimą programinę įrangą.
Todėl saugus kodavimas sumažina techninę skolą, padeda išvengti pažeidimų ir užtikrina klientų bei atitikties komandų pasitikėjimą jūsų darbu.
Be to, OWASP saugaus kodavimo praktikų taikymas padeda jūsų komandai greitai dirbti nepakenkiant saugumui jokiame etape.
Trumpai tariant, saugaus kodo supratimas reiškia, kad jūs ne tik teikiate funkcijas, bet ir užtikrinate pasitikėjimą.
Pradėkite ugdyti saugaus programavimo įpročius jau šiandien. Jūsų naudotojai, jūsų komanda ir jūs pats ateityje jums padėkos.

