






Sparčiai besikeičianti kibernetinio saugumo sritis privertė Kas yra programinės įrangos sudėties analizė (SCA) svarbus technologijų terminas. SCA yra gyvybiškai svarbus, nes padeda palaikyti programinės įrangos saugumą, atitiktį licencijavimo reikalavimams ir vientisumą. Jis automatizuoja atvirojo kodo komponentų su žinomais pažeidžiamumais aptikimą ir taisymą. Tačiau kaip atsirado programinės įrangos sudėties analizės įrankiai ir kodėl jie tapo nepakeičiami?
Programinės įrangos sudėties analizės ištakos
Kas yra programinės įrangos sudėties analizė ir kodėl ji buvo sukurta?
Kas yra programinės įrangos sudėties analizė ir kaip ji atsirado? SCA atsirado dėl poreikio valdyti didėjantį atvirojo kodo programinės įrangos (OSS) naudojimą ir trečiųjų šalių bibliotekų paplitimą šiuolaikinių programų kūrime. Įmonėms siekiant paspartinti kūrimo ciklus ir sumažinti išlaidas, jos greičiau perėjo prie šių daugkartinio naudojimo komponentų.
Tačiau šis pokytis sukėlė naujų problemų, tokių kaip atvirojo kodo saugumo spragų ir licencijavimo klausimų sprendimas.
Kūrėjai turėjo rankiniu būdu sudaryti šių komponentų inventorių prieš tai SCA buvo institucionalizuotas. Tai buvo klaidų kupinas ir daug laiko reikalaujantis procesas. Sistemingesnio požiūrio troškimas paskatino sukurti įrankius ir metodus, kurie galėtų automatiškai nuskaityti, nustatyti ir įvertinti šių komponentų riziką. Šiandien šis metodas žinomas kaip programinės įrangos sudėties analizė.
Programinės įrangos sudėties analizė: oficialus apibrėžimas
Yra keletas apibrėžimų, pateiktų autoritetinguose šaltiniuose. Visuose šiuose šaltiniuose pripažįstama vertė Programinės įrangos sudėties analizė šiandieniniame kibernetinio saugumo pasaulyje.
"Linux Foundation" savo Atidaryti vertinimo vadovą SCA Ištekliai, apibūdina SCA as „Svarbus šiuolaikinės programinės įrangos kūrimo praktikos komponentas, skirtas atvirojo kodo komponentams kodo bazėje nustatyti, jų saugumo pažeidžiamumams įvertinti ir licencijavimo įsipareigojimų laikymuisi užtikrinti.“ Šis apibrėžimas pabrėžia visapusišką vaidmenį, kurį SCA atlieka tiek saugumo, tiek teisinės rizikos valdymą programinės įrangos kūrimo srityje.
OWASP (Atvirojo žiniatinklio programų saugumo projektas), ne pelno siekianti organizacija, skirta programinės įrangos saugumo gerinimui, aprašo SCA kaip procesas, kurio metu nustatomos galimos rizikos sritys, susijusios su trečiųjų šalių ir atvirojo kodo programinės bei aparatinės įrangos komponentų naudojimu.“
NIST (Nacionalinis institutas Standardir technologijos)savo saugumo gairėse taip pat pabrėžiama, kaip svarbu SCA nustatant ir valdant riziką, susijusią su trečiųjų šalių ir atvirojo kodo komponentų naudojimu programinės įrangos programose. NIST gairės dažnai naudojamos kaip kibernetinio saugumo praktikos etalonas įvairiose pramonės šakose.
Programinės įrangos sudėties analizės apibrėžimas praktiškai
Dabar, kai aptarėme, kaip Programinės įrangos sudėties analizė atsirado ir kaip tai apibrėžia pramonės lyderiai, panagrinėkime tai paprasčiau ir iš tikrųjų supraskime, kas yra programinės įrangos sudėties analizė.
Programinės įrangos sudėties analizė yra saugumo praktika, padedanti organizacijoms nustatyti, įvertinti ir sušvelninti su atvirojo kodo ir trečiųjų šalių programinės įrangos komponentais susijusią riziką.. Tai automatizuoja pažeidžiamumų skenavimo, licencijavimo problemų tikrinimo ir programinės įrangos tiekimo grandinės apsaugos procesą.
Skirtingai nuo tradicinių saugumo priemonių, kurios sutelktos į pasirinktinio kodo pažeidžiamumus, programinės įrangos sudėties analizė žvelgia ne tik į viduje sukurtą programinę įrangą. Ji užtikrina, kad kiekviena programoje naudojama išorinė priklausomybė būtų saugi, atitiktų teisės aktus ir nebūtų paveikta žinomų grėsmių.
Organizacijoms ir toliau pasikliaujant atvirojo kodo programine įranga, programinės įrangos sudėties analizė tapo esminiu šiuolaikinių „DevSecOps“ strategijų komponentu. Ji leidžia kūrėjams ir saugumo komandoms palaikyti saugias programas nesulėtinant kūrimo proceso.
Integruojant programinės įrangos sudėties analizės įrankius į CI/CD pipelineNaudodamiesi šiomis sistemomis, komandos gali automatizuoti saugumo patikras, anksti aptikti pažeidžiamumus ir išvengti paskutinės minutės netikėtumų prieš diegimą. Šiais laikais, kai tiekimo grandinės atakų daugėja, tvirta programinės įrangos sudėties analizės strategija nebėra pasirinktina – ji yra būtina.
Privalumai Programinės įrangos sudėties analizė
Aptikti ir išspręsti silpnybes: Programinės įrangos sudėties analizė Įrankiai nuolat tikrina kodų bazes, ieškodami žinomų pažeidžiamumų. Jie suteikia reikšmingų įžvalgų, leidžiančių inžinieriams spręsti problemas prieš jas išnaudojant.
Palaiko licencijų laikymąsi: Programinės įrangos sudėties analizė prižiūri trečiųjų šalių komponentų licencijų valdymą. Tai padeda išvengti teisinių pavojų ir užtikrina kiekvieno komponento naudojimo sąlygų laikymąsi.
Pažangi saugumo pozicijaKai integruota į SDLC, SCA gali padėti sumažinti atakos paviršių. Tai taip pat sukuria sudėtingesnius taikinius priešininkams.
Kodėl SCA yra esminis kibernetinio saugumo srityje
Šiandien programinės įrangos sudėties analizė yra svarbesnė nei bet kada anksčiau. Programinės įrangos tiekimo grandinės atakos vystėsi, todėl trečiųjų šalių pažeidžiamumai tapo tokie pat pavojingi, kaip ir tiesioginiai kodo išnaudojimai.
Užpuolikai vis dažniau taikosi į plačiai naudojamus atvirojo kodo komponentus. Šios priklausomybės dažnai tarnauja kaip silpnoji grandis, suteikianti lengvą prieigą prie kitaip saugios programos.
Be SCAorganizacijos palieka savo programinę įrangą neapsaugotą nuo tylių, bet rimtų saugumo rizikų. Trečiųjų šalių priklausomybių apsauga nebėra pasirinktina – tai būtina.
SCA „AppSec“ aplinkoje
Programinės įrangos sudėties analizė (SCA) yra būtinas programų saugumui. Jis sustiprina esamas saugumo testavimo praktikas, spręsdamas trečiųjų šalių komponentų keliamą riziką.
Statinis programų saugumo testavimas (SAST) nustato pažeidžiamumus pagal užsakymą parašytame kode. Tačiau jis neanalizuoja išorinių priklausomybių. SCA užpildo šią spragą nuskaitydamas atvirojo kodo ir trečiųjų šalių bibliotekas, aptikdamas žinomus ir paslėptus pažeidžiamumus.
Pavyzdžiui, mūsų tinklaraščio įraše "SCA vs SASTPagrindiniai programų saugumo skirtumai, " paaiškinsime, kaip šie metodai veikia kartu. SCA daugiausia dėmesio skiria išoriniam kodui, pavyzdžiui, atvirojo kodo priklausomybėms, tuo pačiu metu SAST nagrinėja viduje sukurtą kodą. Taip pat galite peržiūrėti mūsų „SafeDev Talk“ leidimą svetainėje SCA or SAST – Kaip jie vienas kitą papildo, kad užtikrintų didesnį saugumą?
Kartu SCA bei SAST sukurti išsamią saugumo strategiją. SAST padeda išvengti kūrėjų sukeltų problemų, tuo pačiu metu SCA apsaugo programas nuo išorinių grėsmių.
Kaip veikia programinės įrangos sudėties analizės įrankiai
Norint sukurti saugią programinę įrangą, komandos turi suprasti, kas yra programinės įrangos sudėties analizė (SCA) yra ir kaip tai veikia. Šiuolaikinės programos priklauso nuo atvirojo kodo ir trečiųjų šalių komponentų, todėl labai svarbu rasti pažeidžiamumus, valdyti riziką ir užtikrinti atitiktį reikalavimams.
Programinės įrangos sudėties analizės įrankiai automatizuoja šį procesą, padėdami komandoms aptikti, įvertinti ir pašalinti saugumo grėsmes savo programinės įrangos priklausomybėse. Panagrinėkime, kaip jie veikia.
1. Komponentų atradimas
Pirmasis programinės įrangos sudėties analizės žingsnis yra visų programinės įrangos priklausomybių paieška. Šiuolaikinės programos naudoja daug atvirojo kodo bibliotekų, o kai kurios įtraukia įdėtąsias priklausomybes, kurių kūrėjai ne visada seka.
SCA įrankiai nuskaito saugyklas, paketų tvarkykles ir kompiliavimo failus, kad aptiktų visas tiesiogines ir tranzityvias (netiesiogines) priklausomybes. Po nuskaitymo jie sukuria programinės įrangos medžiagų sąrašą (SBOM) – išsamus komponentų, versijų ir šaltinių sąrašas.
Turėdamos šį matomumą, komandos tiksliai žino, kas yra jų kodų bazėje, prieš tikrindamos, ar nėra saugumo rizikų.
2. Pažeidžiamumų aptikimas
Kai programinės įrangos sudėties analizės įrankis susieja priklausomybes, kitas žingsnis yra rasti saugumo rizikas. SCA įrankiai tikrina komponentus pagal gerai žinomas pažeidžiamumų duomenų bazes, tokias kaip:
- Nacionalinė pažeidžiamumo duomenų bazė (NVD) – Plačiai naudojama vyriausybės duomenų bazė.
- Dažni pažeidžiamumai ir atakos (CVE) – Pasaulinis žinomų saugumo spragų sąrašas.
- „GitHub“ saugos patarimai – Saugumo tyrėjų ir paketų prižiūrėtojų ataskaitos.
- Kiti saugumo šaltiniai – Kai kurie įrankiai taip pat apima privačią grėsmių žvalgybą.
Suderinus komponentų versijas su žinomais pažeidžiamumais, SCA įrankiai įspėja komandas anksti, kad jos galėtų išspręsti saugumo problemas prieš išleisdamos programinę įrangą.
3. Licencijų laikymosi užtikrinimas
Daugeliui atvirojo kodo komponentų taikomi teisiniai reikalavimai. Kai kurie leidžia laisvai naudoti, o kiti riboja modifikavimą, platinimą ar komercinį naudojimą.
Programinės įrangos sudėties analizės įrankiai tikrina kiekvieno komponento licenciją ir pažymi problemas, tokias kaip:
- Nesuderinamos licencijos sąlygos – Kai kurios licencijos (pvz., GPL) reikalauja, kad nuosavybės teise priklausanti programinė įranga taptų atvirojo kodo.
- Priskyrimo reikalavimai – Kai kurių licencijų dokumentuose reikalaujama tinkamos nuorodos į šaltinius.
- Draudžiamas naudojimas – Tam tikros licencijos blokuoja komercinę arba enterprise programos.
Anksti patikrindamos atitiktį licencijų reikalavimams, komandos išvengia teisinės rizikos ir konfliktų su įmonės politika.
4. Rizikos prioritetizavimas
Ne kiekviena saugumo problema reikalauja neatidėliotino dėmesio. Kai kurie pažeidžiamumai yra kritiniai, o kiti kelia mažesnę riziką. SCA įrankiai reitinguoja saugumo grėsmes pagal:
- Sunkumo balai (CVSS, EPSS) – Matuoja, kiek pavojingas yra pažeidžiamumas.
- Išnaudojamumas – Parodo, ar užpuolikai naudoja šią problemą realiose atakose.
- Verslo poveikis – Tikrina, ar pažeidžiamumas veikia svarbiausias programinės įrangos funkcijas.
Kai kurie pažangūs programinės įrangos sudėties analizės įrankiai taip pat naudoja pasiekiamumo analizę, kuri nustato, ar pažeidžiamas kodas iš tikrųjų veikia programoje. Tai sumažina klaidingai teigiamų rezultatų skaičių ir padeda komandoms sutelkti dėmesį į realias grėsmes.
5. Nuolatinis stebėjimas
Kiekvieną dieną atsiranda naujų pažeidžiamumų. Paketas, kuris vakar buvo saugus, rytoj gali tapti saugumo grėsme. Vienkartinio nuskaitymo nepakanka, kad programinė įranga būtų saugi.
Programinės įrangos sudėties analizės įrankiai nuolat stebi priklausomybes, integruodamiesi į CI/CD pipelineir kūrimo darbo eigos. Jos:
- Aptikti naujus esamų komponentų pažeidžiamumus.
- Siųskite įspėjimus realiuoju laiku, kai atsiranda naujų saugumo grėsmių.
- Automatizuokite saugumo patikras viso kūrimo proceso metu.
Nuolat stebėdamos priklausomybes, komandos ištaiso pažeidžiamumus vos tik jiems pasirodžius, užuot laukusios periodinių peržiūrų.
6. Pažeidžiamumų taisymas vadovaujantis taisymo gairėmis
Saugumo problemų radimas yra tik pusė darbo – komandoms taip pat reikia aiškaus plano, kaip jas išspręsti. SCA įrankiai padeda kūrėjams greitai išspręsti problemas, siūlydami:
- Saugesnės priklausomybių versijos – Atnaujinimas į pataisytą versiją.
- Alternatyvios bibliotekos – Neprižiūrimų arba rizikingų komponentų keitimas.
- Apsauginiai pleistrai – Taikant galimus pataisymus, kai atnaujinimai neįmanomi.
Kai kurie pažangūs programinės įrangos sudėties analizės įrankiai netgi automatizuoja taisymą sukurdami pull requests su pataisymais, sumažinant rankinį darbą ir pagreitinant pataisymų diegimą.
Xygeni pažangioji SCA Sprendimas
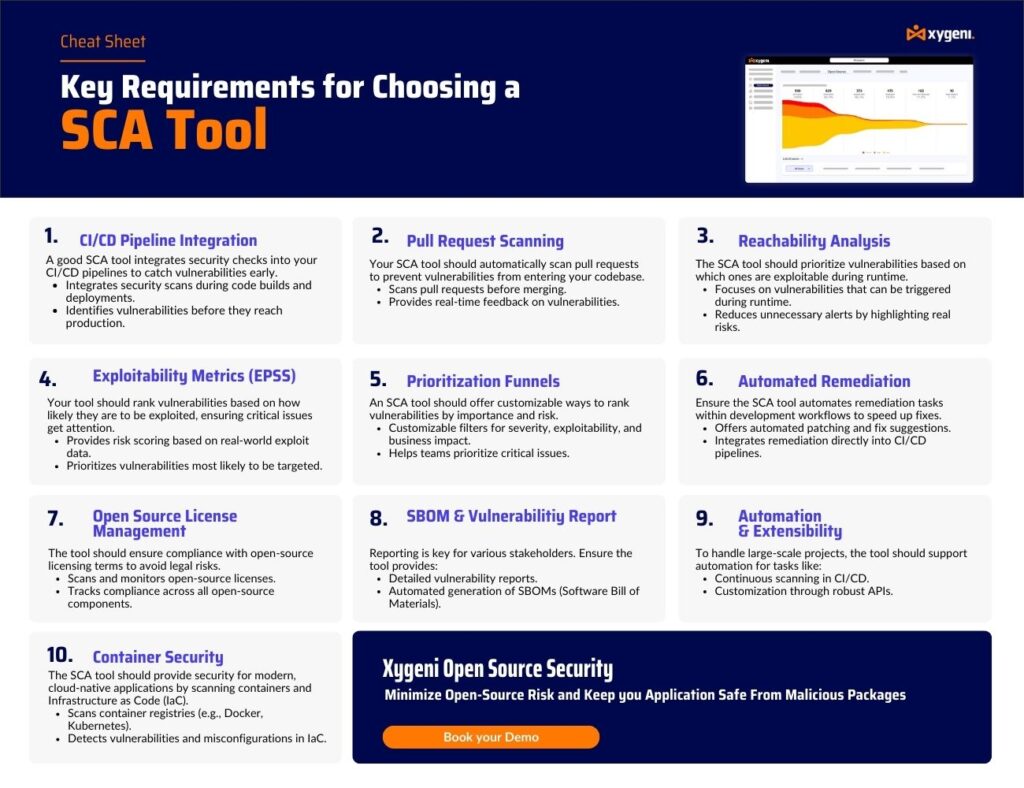
Nors tradicinė programinės įrangos sudėties analizė (SCA) įrankiai orientuoti į pagrindinį pažeidžiamumų aptikimą, Ksigeni taiko pažangesnį požiūrį. Jis integruoja grėsmių žvalgybą realiuoju laiku, automatinį taisymą ir pasiekiamumo analizę, kad padidintų tikslumą, sumažintų klaidingai teigiamų rezultatų skaičių ir pagerintų bendrą saugumo būklę.

Kodėl verta rinktis „Xygeni“? SCA?
- Realaus laiko grėsmių žvalgyba – Akimirksniu aptinka pažeidžiamumus, užuot pasikliavęs periodiniais nuskaitymais.
- Pasiekiamumo analizė – Nustato, ar vykdymo metu iš tikrųjų naudojamasi pažeidžiamumu, taip sumažinant klaidingų aliarmų skaičių.
- Automatizuotas taisymas – Generuoja pull requests su pataisymais, skirtais neatidėliotiniems pataisymams.
- CI/CD Pipeline Integracija – Sklandžiai integruoja saugumo patikras į „DevOps“ darbo eigas netrukdydamas kūrimo procesui.
- Licencijų rizikos valdymas – Analizuoja ir užtikrina atvirojo kodo licencijavimo reikalavimų laikymąsi.
- Ankstyvas kenkėjiškų programų aptikimas – Blokuoja kenkėjiškus atvirojo kodo paketus prieš juos įdiegiant, taip užkertant kelią tiekimo grandinės atakoms.
Kaip Xygeni pagerina kiekvieną SCA Etapas
- Geresnis komponentų aptikimas – Atlieka realaus laiko nuskaitymus keliuose viešuosiuose registruose, kad būtų užtikrintas visiškas programinės įrangos priklausomybių matomumas.
- Tikslesnis pažeidžiamumų aptikimas – Kryžminės nuorodos į kelių duomenų bazių pažeidžiamumus, siekiant pašalinti saugumo spragas.
- Protingesnis rizikos prioritetizavimas – Naudoja išnaudojimo metriką, kad padėtų saugumo komandoms sutelkti dėmesį į pažeidžiamumus, kurie kelia realias grėsmes.
- Griežtesnė atitikties kontrolė – Automatizuoja licencijų patikrinimus, užtikrindamas atitiktį įmonės politikai ir reglamentams standards.
- Aktyvus ištaisymas – Pateikia automatinius pasiūlymus ir generuoja pataisymus pull requests siekiant paspartinti pažeidžiamumų taisymą.
Naudodamos patobulintą „Xygeni“ programinės įrangos sudėties analizę, organizacijos gali nuolat stebėti savo saugumą, iš ankstocise rizikos valdymas ir efektyvūs taisomųjų darbų eigai. Tai užtikrina, kad atvirojo kodo priklausomybės išliktų saugios, atitiktų reikalavimus ir būtų optimizuotos kūrimo greičiui.
Saugumo stiprinimas atliekant programinės įrangos sudėties analizę
Šiuolaikinis programinės įrangos kūrimas labiau nei bet kada anksčiau remiasi atvirojo kodo komponentais. Nors šie komponentai pagreitina kūrimą ir sumažina išlaidas, jie taip pat sukelia saugumo spragų ir atitikties riziką, jei nėra tinkamai valdomi.
Programinės įrangos sudėties analizė (SCA) teikia iniciatyvų sprendimą, padėdamas komandoms:
- Nustatykite visus programinės įrangos komponentus ir priklausomybes, kad užtikrintumėte visišką matomumą.
- Ankstyvai aptikkite pažeidžiamumus naudodami grėsmių žvalgybą realiuoju laiku.
- Užtikrinti atvirojo kodo licencijos reikalavimų laikymąsi.
- Užuot gaišę laiką klaidingai teigiamiems rezultatams, pirmenybę teikite svarbiausioms grėsmėms.
- Nuolat stebėkite priklausomybes, kad pastebėtumėte naujas saugumo rizikas joms atsiradus.
- Efektyviai išspręskite saugumo problemas naudodami valdomas taisomąsias priemones arba automatinius taisymus.
Integruodami SCA į kūrimo darbo eigas, organizacijos gali išvengti grėsmių, išlaikyti atitiktį reikalavimams ir apsaugoti savo programinę įrangą nesulėtindamos kūrimo.
Ieškome pažengusio SCA sprendimas? Užsisakykite nemokamą bandomąją versiją jau šiandien ir sužinokite, kaip „Xygeni“ gali padėti apsaugoti jūsų programinę įrangą.
Dažnai užduodami klausimai (DUK)
1. Kurioms programoms reikalingas SCA nuskaityti?
Bet kokia programinė įranga, kurioje naudojami atvirojo kodo arba trečiųjų šalių komponentai, turėtų veikti SCA nuskaitymas. Tai apima:
- Žiniatinklio ir mobiliosios programėlės – Daugelis šiuolaikinių sistemų, tokių kaip „React“, „Django“ ir „Spring Boot“, remiasi atvirojo kodo bibliotekomis.
- Enterprise programinės įrangos ir SaaS platformų – Šios programos dažnai integruoja išorines priklausomybes, kad išplėstų funkcionalumą.
- CI/CD pipeline„DevOps“ darbo eigose – Nuolatinės integracijos aplinkose dažnai atsiranda naujų priklausomybių, kurioms reikia atlikti saugumo patikrinimus.
- Debesijos pagrindu sukurtos ir konteinerinės programos – Mikropaslaugų architektūros priklauso nuo atvirojo kodo komponentų, todėl SCA kritiškas.
- API, vidinės paslaugos ir daiktų interneto įrenginiai – Šios sistemos naudoja trečiųjų šalių paketus, kuriuos reikia stebėti dėl pažeidžiamumų.
Kadangi atvirojo kodo bibliotekos nuolat vystosi, reguliarus nuskaitymas užtikrina, kad saugumo rizikos ir atitikties problemos būtų sprendžiamos dar prieš joms tampant problema.
2. Kas yra SCA skenuoti?
SCA Skenavimas automatizuoja atvirojo kodo priklausomybių saugumo patikras. Jis atlieka gyvybiškai svarbų vaidmenį užtikrinant programinės įrangos saugumą atliekant šias užduotis:
- Visų programinės įrangos komponentų identifikavimas kad būtų užtikrintas visiškas matomumas.
- Žinomų pažeidžiamumų aptikimas palyginant komponentus su saugumo duomenų bazėmis.
- Licencijos atitikties tikrinimas siekiant užkirsti kelią teisiniams ir politikos pažeidimams.
- Saugumo rizikų prioritetizavimas remiantis sunkumu, išnaudojimo galimybėmis ir poveikiu verslui.
- Taisomųjų veiksmų atlikimas arba net automatizuoti taisymus, siekiant paspartinti pataisymų diegimą.
Integruodami SCA nuskaitymas į CI/CD darbo eigą, organizacijos gali anksti aptikti ir pašalinti saugumo rizikas, kol jos nepaveikė gamybos.
3. Kaip atliekama programinės įrangos sudėties analizė (SCA) naudojamas DevOps?
„DevOps“ aplinkoje greitis ir saugumas turi eiti koja kojon. SCA integruojasi tiesiai į CI/CD pipelines, leidžiant komandoms:
- Automatizuoti saugumo patikrinimus prieš diegiant naują kodą.
- Užkirsti kelią pažeidžiamoms priklausomybėms nuo įvedimo į kodų bazę.
- Užtikrinkite atitiktį atvirojo kodo licencijų reikalavimams be rankinio sekimo.
- Pateikite realiuoju laiku teikiamus taisomųjų pasiūlymų kad kūrėjai galėtų greitai pritaikyti pataisymus.
Įterpiant SCA DevOps proceso pradžioje komandos gali nukreipti saugumą į kairę, pastebėdamos rizikas dar prieš joms pasiekiant gamybos etapą.
4. Kaip dažnai turėčiau vesti SCA nuskaityti?
Kadangi kasdien atsiranda naujų pažeidžiamumų, vieno nuskaitymo nepakanka. Geriausias būdas yra nuolatinis stebėjimas, kai SCA nuskaitymai atliekami automatiškai per CI/CD darbo eigas. Tai užtikrina, kad komandos gautų momentinius įspėjimus, kai nauji pažeidžiamumai paveikia esamas priklausomybes, o tai leidžia greitai jas ištaisyti.
5. Gali SCA Ar įrankiai automatiškai ištaiso pažeidžiamumus?
Taip, kai kurie pažangūs SCA įrankiai automatizuoja taisymą generuodami pull requests kurie atnaujina priklausomybes arba taiko saugos pataisas. Tai sumažina rankinį darbą ir leidžia kūrėjams greičiau ištaisyti pažeidžiamumus netrikdant darbo eigos.
