Kenkėjiška priklausomybė paleidžia diegimo scenarijų vos tik kūrėjas įveda „install“, gerokai anksčiau, nei kas nors sužino, kad tai kenkėjiška. Jūsų kodo skaitytuvai peržiūrėjo saugyklą. Jūsų galinių įrenginių įrankiai aptiko procesą, o ne paketą. Shield yra kūrėjo galiniame taške ir blokuoja jį prieš jam vykdant.
Vienas lengvas agentas · Darbo stotys, serveriai ir integrinės integracijos (CI) administratoriai · Centralizuotai valdoma politika
Apsaugokite kūrėjų galinius taškus, kuriuose prasideda atakos, ir taip užkirskite kelią kenkėjiškų priklausomybių ir scenarijų vykdymui.
Shield realiuoju laiku perima paketų diegimą ir patikrina jį pagal „Xygeni“ kenkėjiškų programų žvalgybą. Kenkėjiški paketai blokuojami diegimo metu, o ne pažymimi ataskaitoje kitą rytą. Tas pats pasakytina ir apie tinklą: ryšiai su žinoma kenkėjiška infrastruktūra nutraukiami dar prieš bet kam paliekant kompiuterį.
Apibrėžkite taisykles vieną kartą ir Shield taiko juos kiekvienam jūsų organizacijos kompiuteriui: minimalų paketo amžių, leidžiamų ir draudžiamų paketų sąrašus, patvirtintus registrus ir siunčiamo srauto paskirties vietas.
Kai kažkas svarbaus atsiduria galiniame taške, Shield gali automatiškai arba pagal poreikį nutraukti to kompiuterio tinklo ryšius, kad incidentas sustotų viename nešiojamajame kompiuteryje, o ne plistų po visą organizaciją.
Vykdymo laiko užkarda kūrėjo galiniam taškui.
Kiekvienas paketo diegimas yra perimamas ir patvirtinamas realiuoju laiku. „Xygeni“ ankstyvojo įspėjimo apie kenkėjiškas programas funkcija sugauna kenkėjiškus paketus, kuriais reputacija pagrįsti įrankiai vis dar pasitiki, nelaukdama CVE, įspėjimo ar paskelbto parašo. Blokavimas atliekamas prieš paleidžiant diegimo scenarijų.
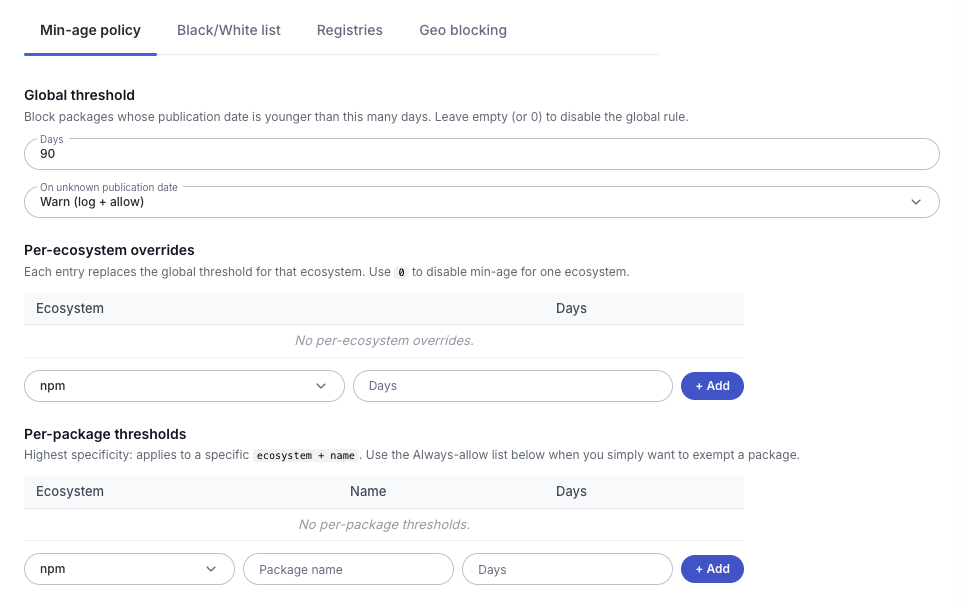
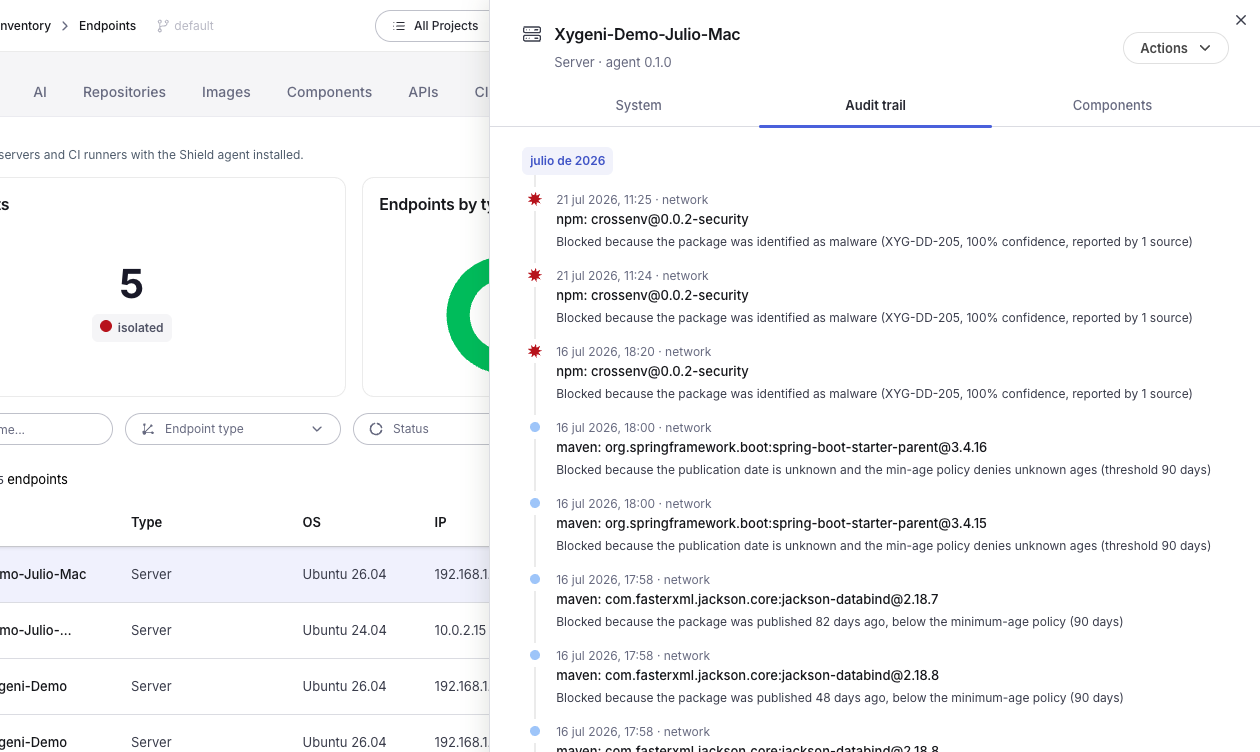
Sparčiausiai judančios tiekimo grandinės atakos pasirodo visiškai naujose paketų versijose. Shield leidžia blokuoti paketus, paskelbtus vėliau nei nustatyta riba, nustatyti visuotinę taisyklę ir ją pakeisti kiekvienoje ekosistemoje bei nuspręsti, kas nutinka, kai negalima nustatyti paskelbimo datos: įspėti ir leisti arba blokuoti.
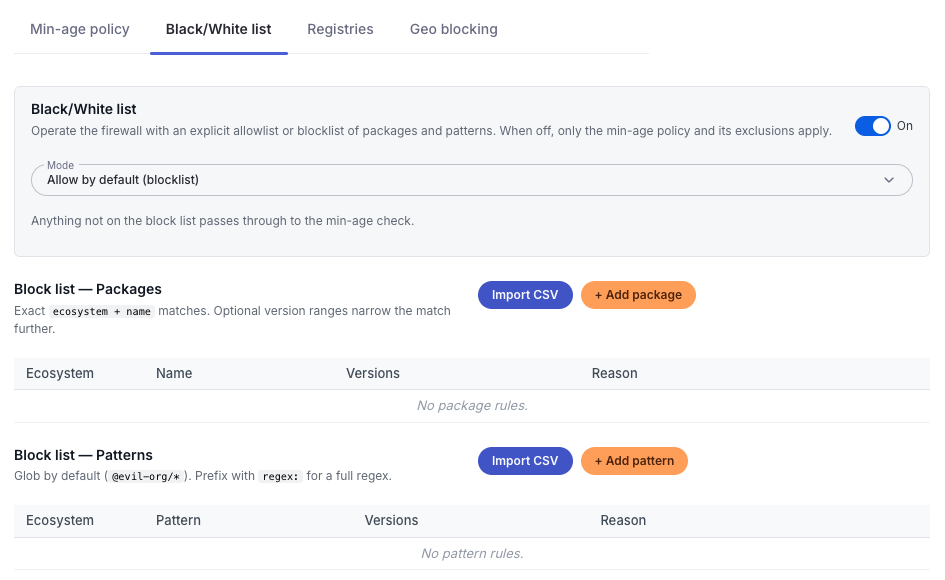
Nuspręskite, ką jūsų kūrėjai gali gauti ir iš kur. Palaikykite aiškius leidžiamų ir draudžiamų failų sąrašus ir apribokite diegimą iki tų registrų, kuriuos patvirtino jūsų organizacija.
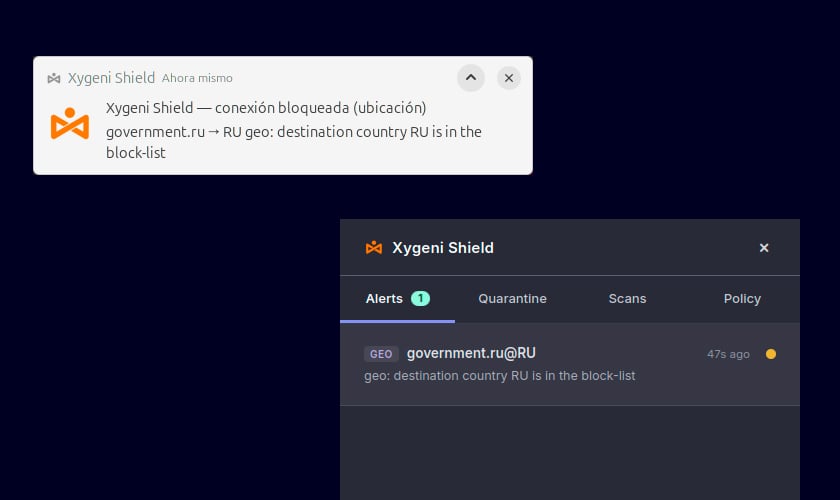
Tas pats modelis taikomas ir jungtims. Shield tikrina iš galinio taško išeinantį srautą pagal naujausius tinklo duomenis ir nutraukia ryšius su žinomais kenkėjiškais IP adresais ir domenais, gautais iš grėsmių indikatorių, kad į įrenginį patekęs implantas negalėtų pasiekti infrastruktūros, kuriai jis buvo sukurtas. Be to, galite apriboti srautą į didelės rizikos vietas pagal geografinę vietą. Kiekvienas užblokuotas ryšys įrašomas kartu su paskirties vieta, kurią bandė pasiekti.
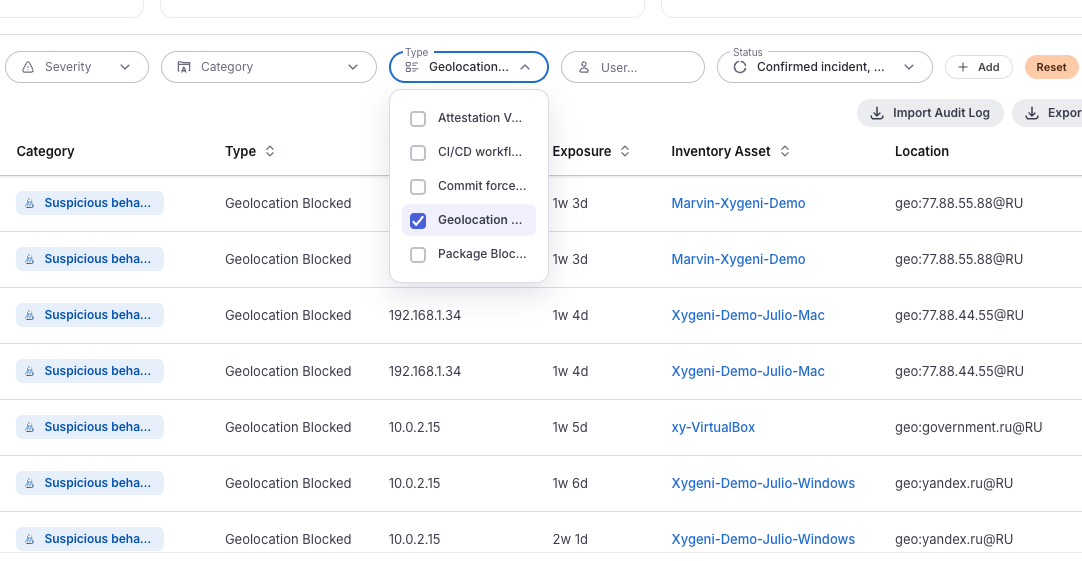
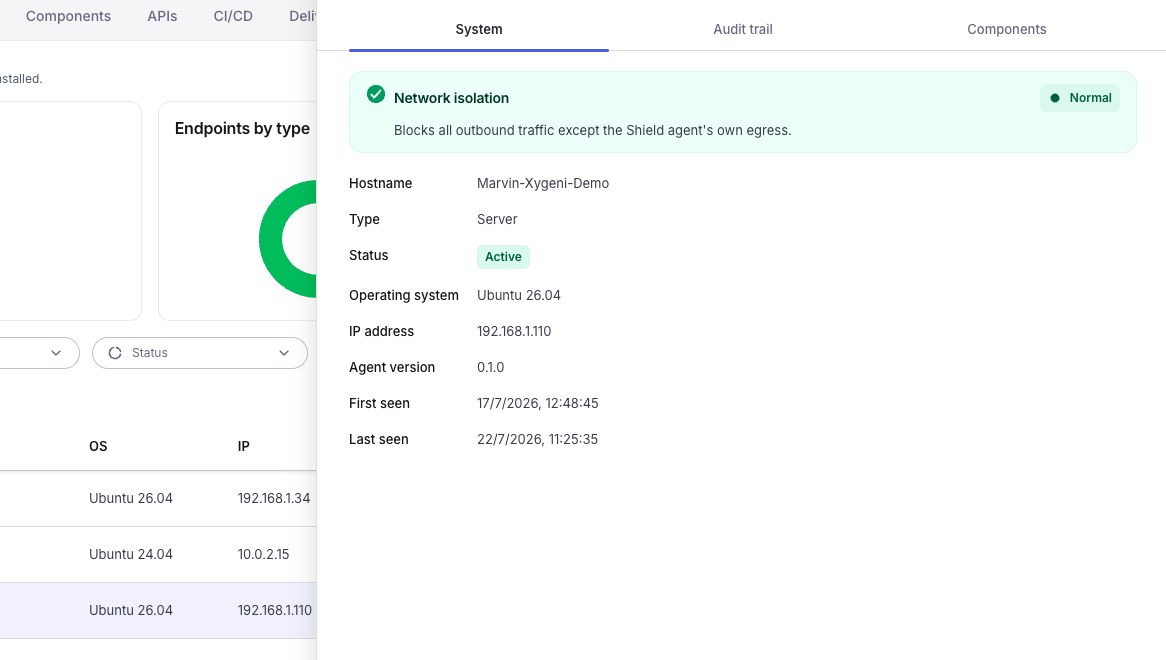
Izoliuokite pažeistą kompiuterį ir nutraukite visą išeinantį srautą, išskyrus agento kanalą, kad išlaikytumėte galinio taško kontrolę jį izoliuodami. Įjunkite paranojinį režimą ir izoliacijos užklausa bus pateikta automatiškai, kai tik bet kuriame galiniame taške bus gautas kritinis įspėjimas.
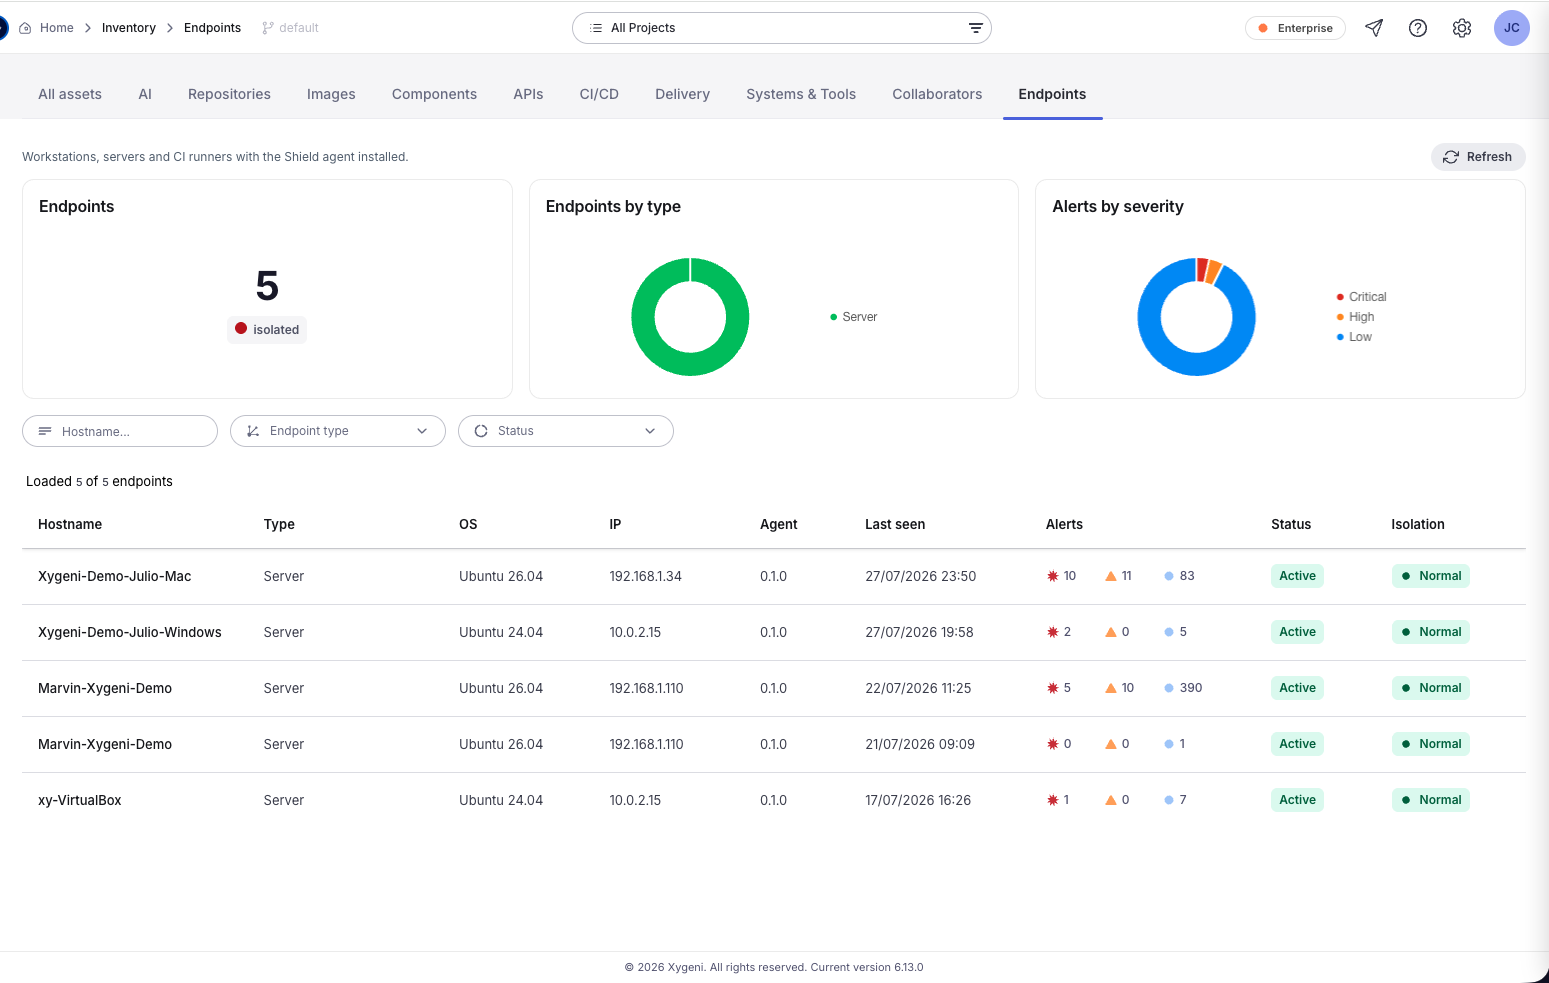
Žr. kiekvieną darbo stotį, serverį ir CI vykdytoją, kuriame veikia Shield agentas su jo operacine sistema, agento versija, dabartine būsena, kada jis buvo pirmą ir paskutinį kartą matytas, ir jo licencijos vieta. Filtruoti pagal pagrindinio kompiuterio pavadinimą, galinio taško tipą arba būseną.
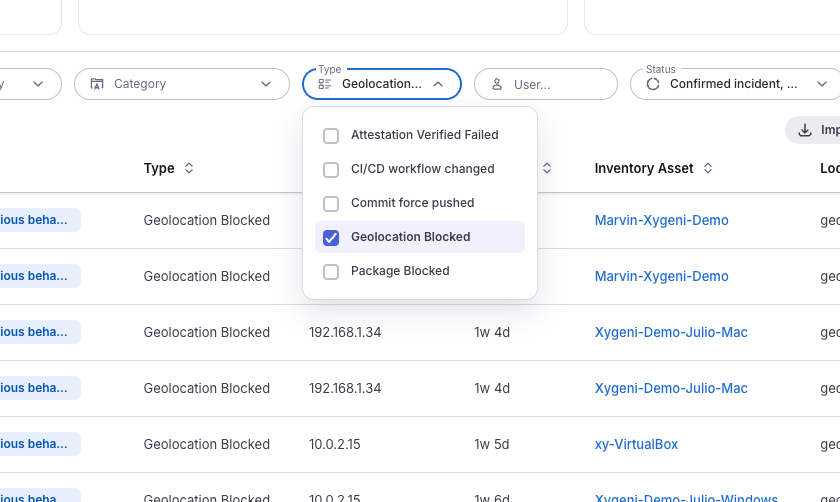
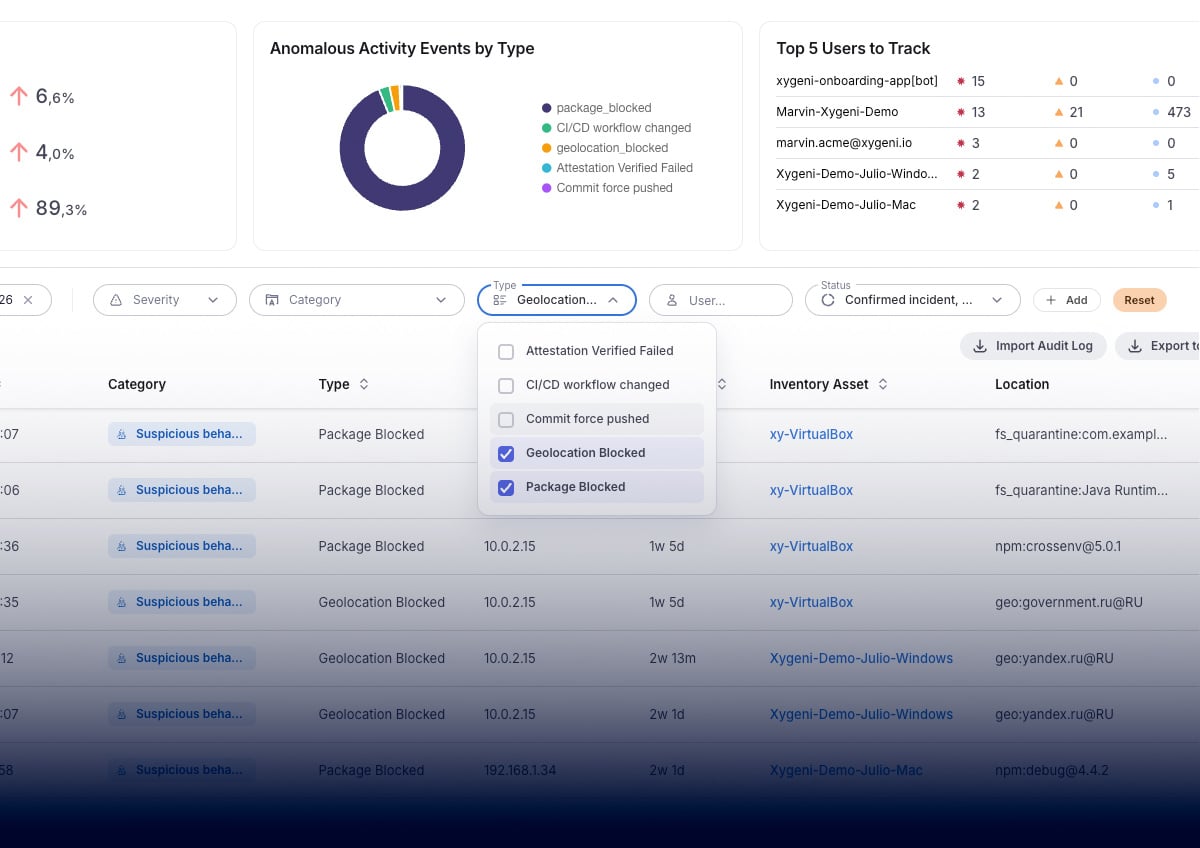
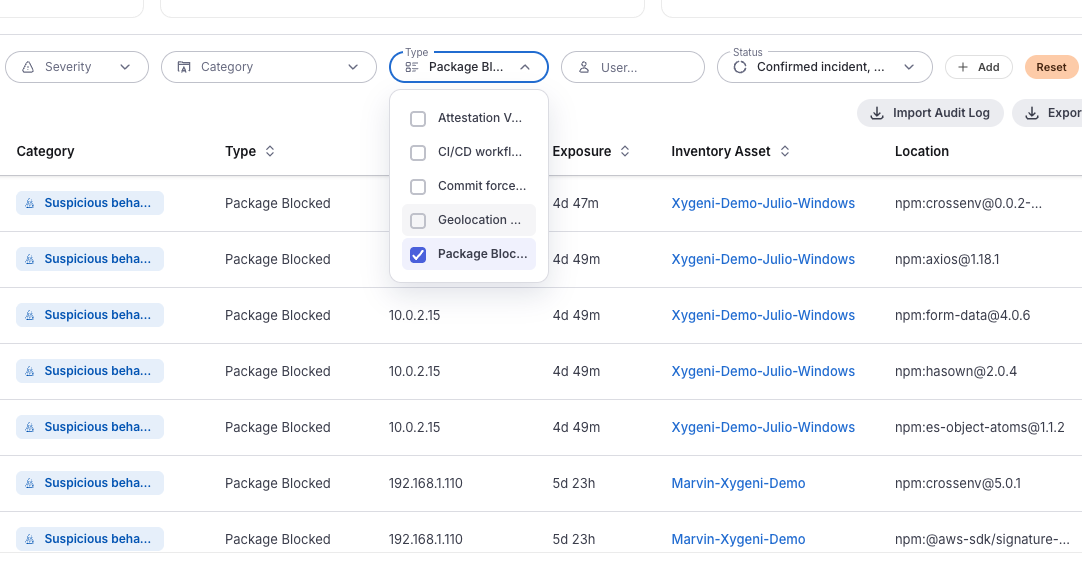
Kiekvienas blokas platformoje tampa įvykiu, nurodančiu jo svarbą, laiko žymą, galinį tašką, kuriame jis įvyko, kiek laiko truko užkrėtimas ir kas tiksliai buvo užblokuota: paketas ir versija ar paskirties vieta. Filtruokite pagal svarbą, kategoriją, tipą, vartotoją ar datų intervalą ir eksportuokite.
Kiekvienas apsaugotas galinis taškas turi savo audito taką ir komponentų sąrašą, todėl, kam nors paklausus, galite atkurti, kas nutiko konkrečiame kompiuteryje.
Vienas lengvas agentas, apimantis darbo stotis, serverius ir CI administratorius, su kintamomis vietomis, todėl aprėptis seka jūsų žmones, o ne jūsų aparatinę įrangą.
Raskite ir ištaisykite API rizikas kode prieš joms pasiekiant produkciją.
Kodo ir priklausomybių skenavimas analizuoja saugyklą. Galinių įrenginių įrankiai stebi procesus ir ryšius, tačiau neturi programos saugumo konteksto, kad galėtų interpretuoti paketą ar registrą. Tarp šių dviejų yra momentas, kai kenkėjiška priklausomybė iš tikrųjų įvykdoma kūrėjo kompiuteryje. Būtent tada... Shield veikia.
Reputacija ir parašais pagrįsti metodai praneša apie kenkėjišką paketą, kai juo jau užsikrėtė kažkas kitas. Shield blokuoja elgesį ir rizikos analizę, todėl tai naudinga tą dieną, kai įvyksta nauja ataka, ir pagrindžia ją naujausia tinklo žvalgybos informacija, kad niekas, kas nusileidžia, negalėtų paskambinti namo.
Blokai, izoliacijos ir geografiniai įvykiai patenka į tą pačią konsolę kaip ir jūsų kodas, priklausomybė, pipeline ir slaptus radinius, su vienu audito taku. Ne dar vienas agentas su kitu dashboard ir dar login.
Galinių taškų aptikimo funkcija stebi procesus, failus ir ryšius operacinės sistemos lygmeniu. Ji nežino, kas yra paketo registras, ar priklausomybė yra kenkėjiška, ar versija buvo paskelbta vakar. Shield atneša programos saugumo kontekstą į kūrėjo galinį tašką ir įgyvendina politiką, susijusią su „AppSec“ rūpimais dalykais.
Shield yra lengvas agentas, kuris tikrina diegimus jiems vykstant. Kūrėjai tai pastebi tik tada, kai kažkas užblokuojama, o blokavimas pateikiamas kartu su priežastimi.
Kenkėjiški ir neleistini paketų diegimai, paketai, kurie yra naujesni nei jūsų minimalus amžius, diegimai iš registrų, kurių nepatvirtinote, paketai, esantys jūsų draudžiamų programų sąraše, išeinantys ryšiai su žinomais kenkėjiškais IP adresais ir domenais bei srautas į geografines vietoves, kurias apribojote.
Jūs sprendžiate. Minimalios amžiaus ribos politika leidžia jums įspėti ir leisti arba blokuoti, kai publikavimo data nežinoma.
Taip. Visuotinį minimalų amžiaus slenkstį galima pakeisti kiekvienoje ekosistemoje ir, jei reikia, išjungti konkrečiai ekosistemai.
Jis blokuoja visą išeinantį srautą iš to kompiuterio, išskyrus Shield agento kanalą, todėl galinis taškas yra izoliuotas, bet vis tiek valdomas. Galite jį suaktyvinti pagal poreikį arba įjungti paranojinį režimą, kad izoliacijos prašymas būtų atliekamas automatiškai, kai gaunamas kritinis įspėjimas.
Kūrėjų darbo stotyse, serveriuose ir CI vykdyklėse. Licencijavime naudojamos plaukiojančios vietos.
Taip. Kiekvienas blokas yra išsamus įvykis, o kiekvienas galinis taškas saugo savo audito taką. Įvykius galima filtruoti ir eksportuoti.
su „Xygeni All-In-One AppSec“ platforma
