






Ny fahafantarana ny fomba hisorohana ny malware dia tsy zavatra tokony hojerena intsony fa lasa fitsipika andavanandro ho an'izay rehetra mandefa rindrambaiko. Fiankinan-doha amin'ny open source, CI/CD pipelines, ary ankehitriny ireo mpanampy amin'ny kaody AI dia samy manome teboka fidirana vaovao ho an'ireo mpanafika ao amin'ny rojo famatsianao. Ny paikady maoderina fisorohana ny malware dia tsy maintsy mandrakotra ireo telo ireo, fa tsy ny kaody soratan'ny ekipanao amin'ny tanana fotsiny.
Ity torolàlana ity dia manazava ireo dingana fito izay mandrafitra fomba fiasa mahomby amin'ny fisorohana ny malware ankehitriny: manomboka amin'ny fitadiavana amin'ny fotoana tena izy sy ny fanamarinana CVE ka hatramin'ny risika farany indrindra ao amin'ny lisitra, malware nampidirina tamin'ny alàlan'ny kaody novokarin'ny AI sy ireo kaody AI.
Ny tena dikan'ny hoe "Fisorohana ny malware" ao amin'ny rojo famatsiana rindrambaiko
Tsy fanaraha-maso tokana ny fisorohana ny malware amin'ny fiarovana ny fampiharana. Fa fandrakofana sosona manerana ny toerana efatra tena iasan'ny mpanafika izany:
- Fiankinan-doha amin'ny loharano misokatra: fonosana mampidi-doza avoaka ao amin'ny npm, PyPI, Maven, ary rejisitra hafa, matetika alohan'ny hisian'ny sonia antivirus ho azy ireo.
- Application code: varavarana ambadika, trojan, ary lojika miafina ao anatin'ny kaody avy amin'ny antoko voalohany na nomena anjara.
- CI/CD pipelines: akora mivadika, fisintomana maloto, ary tsy nahazoana alalana pipeline fiovana izay miasa miaraka amin'ny tombontsoa bebe kokoa noho ny azon'ny solosaina finday.
- Fampandrosoana miaraka amin'ny AI: fonosana foronin'ireo mpanampy amin'ny kaody AI ary avy eo dia nosoratan'ireo mpanafika alohan'ny haneken'ny mpamorona ny soso-kevitra.
Mila ny lojika fitadiavana azy manokana ny sosona tsirairay. Izany no hevitra fototra ao ambadiky ny fomba hisorohana ny malware amin'ny sehatry ny fikambanana: tsy misy scanner tokana mandrakotra ireo efatra ireo.
Ahoana no fomba hialana amin'ny malware: Dingana 7 manan-danja
| dingana | Action | Maninona no manan-danja izany |
|---|---|---|
| 1 | Ampiasao ny fitadiavana malware amin'ny fotoana tena izy | Manakana ny fandrahonana aotra andro alohan'ny hisian'ny sonia. |
| 2 | Skanera ireo fiankinan-doha amin'ny loharano misokatra ary ampiasao ny fanamarinana CVE | Mampiseho ireo fahalemena fantatra sy miafina ao amin'ny tranomboky. |
| 3 | Ataovy azo antoka ny anao CI/CD pipeline | Manakana ny fidiran'ny malware mandritra ny fananganana sy ny fametrahana. |
| 4 | Mitandrema amin'ny mety hisian'ny malware ao amin'ny kaody novokarin'ny AI | Manakatona ny fidirana farany indrindra: fonosana nofinofy ratsy sy fonosana tsy voafehy. |
| 5 | Tazomy ho hita maso tanteraka manerana ny AppSec stack-nao | Manala ireo teboka tsy mahita eo amin'ireo fitaovana teratany sy avy amin'ny antoko fahatelo. |
| 6 | Mifanaraka amin'ny lalàna vao misondrotra (NIS2, DORA, Lalàna momba ny AI an'ny EU) | Mamadika ny tsindry fanarahana ny fenitra ho fiasa fanerena ho amin'ny fahadiovana. |
| 7 | Ampiofano ireo mpamorona sy ekipa | Mampihena ny fahadisoan'olombelona izay mbola ianteheran'ny ankamaroan'ny fanafihana. |
1. Ampiharo ny famantarana malware amin'ny fotoana tena izy
Miankina amin'ny sonia fantatra ny fitaovana fiarovana nentim-paharazana, izay midika fa tsy mahatratra ny malware izy rehefa efa tratran'ny olon-kafa. Tsy miandry ny fametrahana CVE ny fandrahonana zero andro.
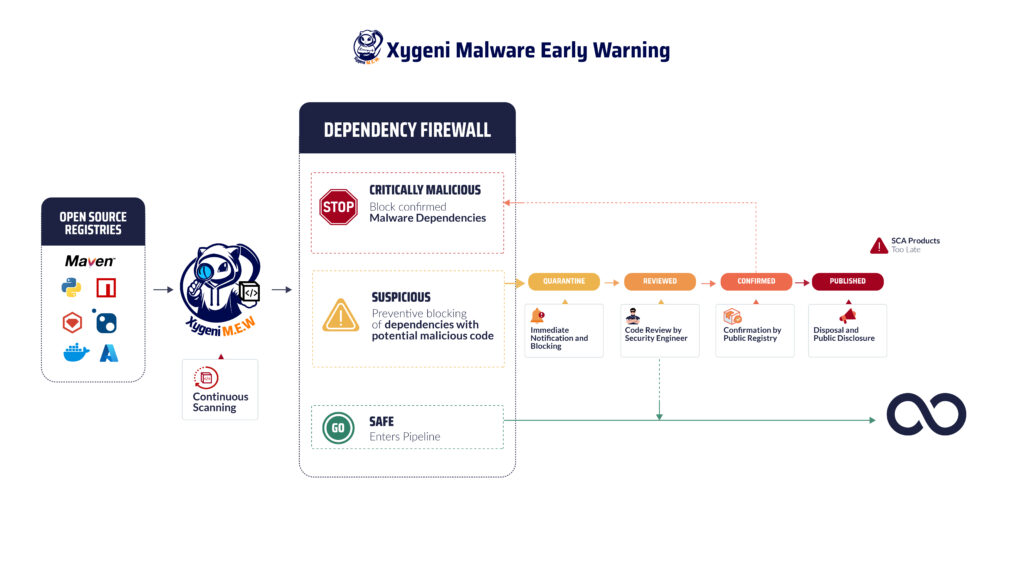
Manakatona izany banga izany ny Rafitra Fampitandremana Mialoha an'ny Xygeni. Mijery tsy tapaka ireo rejisitra ho an'ny daholobe toy ny NPM, PyPI, ary Maven izy ary manamarika ireo fonosana manimba raha vao avoaka, mampiasa ny faharanitan-tsainy manokana momba ny malware fa tsy miandry sonia ampahibemaso. Izany no tena takian'ny paikady fisorohana malware amin'ny fotoana tena izy: ny fitadiavana izay miasa amin'ny hafainganam-pandehan'ny famoahana, fa tsy ny hafainganam-pandehan'ny fanaraha-maso.
2. Skanera ireo fiankinan-doha amin'ny loharano misokatra ary ampiasao ny fanamarinana CVE
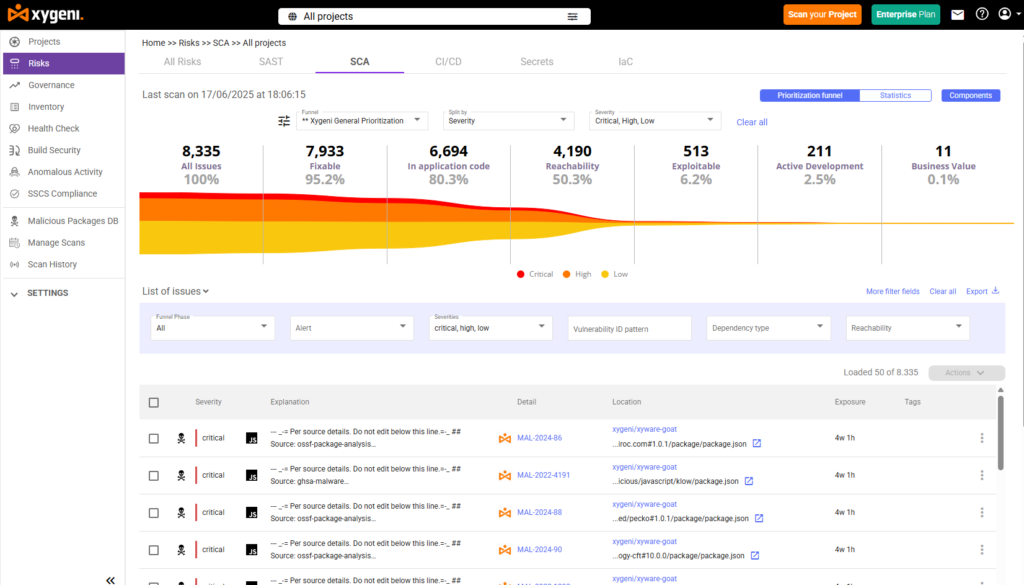
Fanamarinana CVE, midika izany fa ny fijerena ny angon-drakitra Common Vulnerabilities and Exposures, dia dingana fototra amin'ny fandaharan'asa fisorohana malware rehetra. Tsy ampy ihany koa izany raha irery. Ny fanamarinana CVE dia mandrakotra ireo fahalemena efa naseho ihany, izay mamela varavarankely misokatra ho an'izay vaovao na tsy dia hita loatra.
Xygeni's Famakafakana ny lozisialy lozisialy mandroso lavitra kokoa amin'ny fampifangaroana ny fanamarinana CVE amin'ny famakafakana ny fahafaha-manatratra sy ny fampiasana azy, ka ny ekipanao dia manome laharam-pahamehana ireo fahalemena izay tena azo tratrarina ao amin'ny kaody-nao fa tsy manenjika ny fidirana rehetra ao anaty feed. Izany toe-javatra izany no mamadika ny lisitry ny fahalemena lava ho mora fehezina.
3. Arovy ny anao CI/CD Pipeline
A pipeline miasa amin'ny tombontsoa bebe kokoa ary tsy dia misy fanaraha-maso ataon'olombelona noho ny solosaina finday rehetra, izay mahatonga azy ho lasibatra sarobidy. An'i Xygeni CI/CD Security sy Detection Anomaly Araho maso ireo fitondran-tena tena ampiasain'ireo mpanafika: andrana "reverse shell", fisintomana "hack" tsy azo antoka eo antenatenan'ny fanamboarana, baiko "Code" tsy azo antoka ao amin'ny "Terraform" na Kubernetes, ary fanovana tsy nahazoana alalana tamin'ny script fanamboarana na fiarovana ny sampana.
Ny Build Integrity, mifototra amin'ny SLSA sy in-toto, dia manampy ny fiavian'ny artifacts anao pipeline mamokatra, mba hahafahanao manamarina izay tena namorona famoahana nomena sy ny fikitihana ny fisamborana eo anelanelan'ny commit ary fametrahana. Pipeline security eo no mijanona tsy miasa ny ankamaroan'ny drafitra fisorohana ny malware, ary eo indrindra no nifindran'ireo mpanafika.
Arovy amin'ny malware ny fiankinan-doha amin'ny loharano misokatra
Mitadiava paikady mavitrika hiarovana ny rindrambaiko open source-nao amin'ny fandrahonana malware. Ampidino ny taratasy fotsy anay raha mila fanazavana fanampiny momba ny fiarovana amin'ny malware.
4. Tandremo ny mety ho risika ateraky ny malware amin'ny kaody novokarin'ny AI
Ity no andalana farany indrindra amin'ny fomba hisorohana ny malware, ary mendrika ny dingana manokana fa tsy fanamarihana ambany pejy. Indraindray ny mpanampy amin'ny kaody AI dia manoro fonosana izay tsy misy. Mijery ireo anarana nofinofy ireo ny mpanafika ary manoratra azy ireo amin'ny rejisitra ho an'ny daholobe mialoha, teknika fantatra amin'ny anarana hoe slopsquatting. Ny mpamorona rindrambaiko izay manaiky ny soso-kevitry ny AI tsy manamarina dia mametraka izay rehetra napetraky ny mpanafika ao.
Tsy teorika ny haben'izany. Nisy fanadihadiana nataon'ny USENIX Security 2025 izay nojeren'ny mpiara-mianatra, nandinika santionan-kaody 2.23 tapitrisa tamin'ny fiteny 16 lehibe ary nahita fa 19.7% amin'ireo fonosana natolotra no tsy nisy, ka namokatra anarana fonosana tsy manam-paharoa mihoatra ny 205,000. Ratsy kokoa aza, 43% amin'ireo anarana ireo no miverimberina tsy tapaka amin'ny alalan'ny bitsika miverimberina, izay midika fa azo vinavinaina tsara izy ireo ka ahafahan'ny mpanafika manao "farm" mialoha.
Xygeni's MEW (Fampitandremana mialoha momba ny rindrambaiko maloto) Mihatra ny fanamarinana na nangatahin'ny mpamorona rindrambaiko olombelona na soso-kevitry ny mpanampy amin'ny kaody AI ny fonosana iray: manamarina ireo fonosana vaovao sy efa misy amin'ny alàlan'ny faharanitan-tsaina malware an'ny Xygeni izy io alohan'ny hitokisana azy ireo amin'ny fananganana. Eo amin'ny lafiny kaody, ny DevAI an'ny Xygeni dia manamarika ny fahalemena ao amin'ny kaody nosoratan'olombelona sy novokarin'ny AI mivantana ao amin'ny IDE, ka mipoitra alohan'ny handefasana ny kaody ny olana ateraky ny soso-kevitra AI, fa tsy aorian'izay.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Tazomy ho hita maso tanteraka manerana ny AppSec Stack-nao
Tsy afaka misoroka ny malware amin'ny singa tsy hitanao ianao. Ny ankamaroan'ny fikambanana ankehitriny dia mampiasa scanner mihoatra ny iray, matetika fifangaroan'ny fitaovana teratany sy vahaolana avy amin'ny antoko fahatelo. An'i Xygeni ASPM (Application Security Posture Management) dia mampiray ireo zavatra hita eo amin'ireo scanner teratany sy ireo fitaovana avy amin'ny antoko fahatelo ho fomba fijery iray momba ny risika, ary mampihatra izany mitovy Triage ampiasain'ny AI, fanazavana, ary ny fanomezana laharam-pahamehana ho azy rehetra, fa tsy ny zavatra hita tamin'ny scanner an'ny Xygeni ihany. Izany dia zava-dehibe amin'ny fisorohana ny malware manokana: fiankinan-doha ratsy voamariky ny fitaovana iray sy ny mampiahiahy pipeline Mora kokoa ny mifandray ireo fiovana voamariky ny iray hafa rehefa mipetraka amin'ny fijery iray ihany izy ireo.
6. Ampifanaraho amin'ny Fitsipika Misongadina ny Fisorohana ny Malware
Ireo fitsipika toa ny NIS2, DORA, ary ny Lalàna momba ny AI an'ny EU dia manosika ny fiarovana ny rojo famatsiana avy amin'ny fomba fanao tsara indrindra ho lasa fepetra takiana amin'ny fanarahana ny lalàna, indrindra momba ny rindrambaiko avy amin'ny antoko fahatelo sy ny famoahana ny fahalemena. Manohana ny fanaraha-maso mitohy, ny fitantanana ny risika, ary ny tatitra momba izany sarintany izany amin'ireo rafitra ireo ny Xygeni, izay midika fa ireo fanaraha-maso fisorohana malware mitovy amin'izany izay miaro ny anao. pipeline manorina ihany koa ny fanaraha-maso ny fanaraha-maso izay antenain'ny mpandrindra. Tsy ny fanerena ny fanarahan-dalàna no antony hanaovana ity asa ity, fa asa fanerena mahasoa ho an'ny fikambanana izay mbola mihevitra izany ho safidy.
7. Ampiofano ireo mpamorona sy ekipa
Ny fitaovana famantarana dia manakatona ny ankamaroan'ny banga, saingy mbola zava-dehibe ny fahatsiarovan-tena. Ireo mpamorona rindrambaiko izay mahafantatra ny endriky ny fonosana tsy voafehy na ny fiankinan-doha amin'ny phishing dia tsy dia azo inoana loatra fa ho lasa teboka fidirana. Ny rindrambaiko fisorohana ny malware dia mampihena ny velaran'ny fanafihana; ny ekipa voaofana kosa dia mampihena ny faharetan'ny fitsapana izany velaran-tany izany.
Ny fiasan'ny rafitra fampitandremana mialoha an'i Xygeni
- Fanaraha-maso maharitraMijery tsy tapaka ireo tahiry ho an'ny daholobe ny Xygeni, anisan'izany ny NPM, PyPI, ary Maven, mijery ireo famoahana fonosana vaovao rehefa mitranga izany fa tsy miandry ny scan voalahatra.
- Sakanana ny fiankinan-doha amin'ny malware fantatraVoasakana tsy hiditra avy hatrany amin'ny tontolo iainanao fampandrosoana ireo fonosana mifanaraka amin'ny faharanitan-tsain'ny malware an'ny Xygeni.
- Quarantine mandeha ho azyNatoka-monina ireo fonosana mampiahiahy nefa tsy voamarina mba tsy hanimba azy ireo mandritra ny fandinihana.
- Fanamarinana ny fandrahonanaMamakafaka ireo fonosana voahidy ny ekipa mpikaroka momba ny fiarovana ao amin'ny Xygeni ary miara-miasa amin'ireo rejisitra mba hanamafisana ny sata, izay misoroka ny fisian'ny vokatra diso tsy hanelingelina ny fizotran'ny asanao.
- Fanairana amin'ny ora tena izyNy sakana na ny fihibohana rehetra dia miteraka fanairana amin'ny alàlan'ny mailaka, Slack, na tranonkalahooks, miaraka amin'ny antsipiriany ilain'ny ekipanao mba hihetsehana.
- Fanambarana ampahibemasoRaha vao voamarina fa misy fandrahonana dia ambaran'ny Xygeni amin'ny vondrom-piarahamonina midadasika kokoa ny antsipiriany, mba hanampiana amin'ny fifehezana ny fiparitahana any ivelan'ny tontolo iainanao manokana.

Fanontaniana matetika apetraka momba ny fomba hisorohana ny malware
Inona no fomba mahomby indrindra hisorohana ny malware amin'ny rindrambaiko open-source?
Ny fomba fiasa mahomby indrindra dia mampifangaro ny fitadiavana amin'ny fotoana tena izy izay mahatratra ny malware alohan'ny hisian'ny sonia ampahibemaso miaraka amin'ny fanamarinana CVE tsy tapaka sy ny famakafakana ny fahafaha-manatratra ireo fahalemena fantatra. Ny fijerena mifototra amin'ny sonia fotsiny dia tsy mahatsikaritra ireo fandrahonana amin'ny andro zero; ny fampiarahana azy amin'ny fanaraha-maso mialoha ny rejisitra ampahibemaso dia manakatona izany banga izany.
Inona no atao hoe rindrambaiko fisorohana malware?
Ny rindrambaiko fisorohana malware dia fitaovana izay mamantatra sy manakana ny kaody, fonosana, na kaody maloto pipeline fitondran-tena alohan'ny hahatongavany amin'ny famokarana. Ny rindrambaiko fisorohana malware maoderina dia mihoatra noho ny fampifanarahana sonia ka mampiditra ny famakafakana fitondran-tena, ny fanaraha-maso ny fiankinan-doha, ary CI/CD fahitana anomaly.
Inona no atao hoe slopsquatting ary ahoana no ifandraisan'izany amin'ny fisorohana ny malware?
Ny "slopsquatting" dia rehefa manoratra anaran'ny fonosana izay fantatra fa foronin'ny mpanampy amin'ny kaody AI ny mpanafika, avy eo miandry ny mpamorona rindrambaiko hametraka izany amin'ny alàlan'ny fanekena ny soso-kevitry ny AI. Ny fanadihadiana nataon'ny USENIX Security tamin'ny taona 2025 dia nahita fa saika ny 1 amin'ny fonosana 5 natolotry ny AI no tsy nisy, ka mahatonga izany ho risika tena izy sy azo refesina amin'ny fisorohana ny malware ho an'ny ekipa rehetra mampiasa fitaovana kaody AI.
Azo itokisana ve ireo fonosana open source?
Azo antoka ny ankamaroany, fa tsy ny rehetra. Matetika ireo mpanafika dia mamoaka dikan-teny ratsy izay toa ara-dalàna na manararaotra ny fisafotofotoana momba ny anarana. Ny fampihenana ny risika dia midika hoe mampifangaro rindrambaiko fisorohana malware amin'ny fanaraha-maso tsy tapaka ny rejisitra sy ny fanamarinana ireo mpikojakoja fonosana, fa tsy miantehitra amin'ny fitokisana fotsiny.
Misoroka ny malware ve ny fanamarinana CVE irery?
Tsia. Ny fanamarinana CVE dia mandrakotra ireo fahalemena efa nambara ampahibemaso ihany. Ny malware, indrindra fa ny fandrahonana zero-day sy ny fonosana mialoha ny sonia, dia mitaky fitiliana amin'ny fotoana tena izy ankoatra ny fanamarinana CVE mba hanakatonana ny elanelana misy eo amin'ny famoahana sy ny famoahana.
Ataovy laharam-pahamehana, amboary ary arovy ny loza ateraky ny rindrambaiko
Fisorohana ny malware amin'ny open source, CI/CD, ary ny fampandrosoana tohanan'ny AI dia mitaky fitiliana amin'ny fotoana tena izy, fa tsy fitiliana tsy tapaka fotsiny. Mamandrika demo or manomboka maimaim-poana mba hahitana ny fomba fiasan'ny Rafitra Fampitandremana Mialoha an'ny Xygeni sy ny sehatra AppSec feno.
