






Mbola iray amin'ireo lesoka mahazatra sy mampidi-doza indrindra amin'ny fampiharana tranonkala ny fahalemena amin'ny SQL injection, na dia am-polony taona maro taorian'ny nanoratana azy voalohany aza. Mampiditra SQL ratsy ao anaty fangatahana ny mpanafika ary manatanteraka izany ny angon-drakitra toy ny hoe nosoratan'ny mpamorona rindrambaiko izany. Raha tsy misy ny zo SAST fitaovana hamantarana ny fahalemena amin'ny SQL injection, io lesoka io dia mety hijanona ao anaty kaody mandritra ny taona maro alohan'ny ahitan'ny olona azy, mazàna satria ny mpanafika no mahita azy voalohany.
Ity torolàlana ity dia mandrakotra ny fomba fitrangan'ny fahalemena amin'ny SQL injection, ny antony mbola ilàna fitaovana mandeha ho azy sy fifehezana kaody azo antoka ny fisorohana ny fahalemena amin'ny SQL injection, ary ny fomba SAST Mifanaraka amin'ilay sary manomboka amin'ny andalana voalohany amin'ny kaody ilay fitaovana.
Inona no atao hoe fahalemena amin'ny SQL Injection?
Mitranga ny fahalemena amin'ny SQL injection rehefa ampidirina mivantana ao amin'ny fangatahana angon-drakitra ny fidiran'ny mpampiasa fa tsy raisina ho toy ny angon-drakitra. Raiso ohatra login endrika izay manorina ny fangatahany amin'ny alàlan'ny fampiarahana ny anarana mpampiasa sy ny tenimiafina mivantana ao anaty tady SQL. Mpanafika izay miditra admin' OR '1'='1 satria manova ny lojikan'ny fangatahana mihitsy ny anaran'ny mpampiasa, ary mamerina mifanaraka ny angon-drakitra na inona na inona ny tenimiafina tena izy. Io fidirana tokana tsy voafehy io dia mandingana tanteraka ny fanamarinana.
Ity mihitsy no kilasin'ny bibikely a SAST Ny fitaovana hamantarana ny fahalemen'ny SQL injection dia natao hisambotra: fidirana tsy voadio miditra ao anaty fangatahana, hita ao amin'ny kaody loharano alohan'ny hahatongavany any amin'ny tahiry angona.
Maninona no ampiasaina a SAST Fitaovana hamantarana ny fahalemen'ny SQL Injection?
A Fitsapana fiarovana ny fampiharana statika (SAST) Mijery ny kaody loharano ny fitaovana mba hahitana lamina tsy azo antoka, anisan'izany ny fidirana tsy voadio izay mitarika amin'ny SQL injection, alohan'ny hahatongavan'io kaody io amin'ny famokarana. Io fotoana io no mampiavaka ny fisorohana ny fahalemena amin'ny SQL injection sy ny valin'ny tranga amin'ny SQL injection.
Tombontsoa amin'ny fampiasana a SAST Fitaovana ho an'ny fisorohana ny fahalemena amin'ny SQL Injection
- Fanombohana aloha: mipoitra ny zavatra hita raha mbola eo am-panamboarana ny fampiharana, fa tsy rehefa avy alefa.
- Fanamboarana amin'ny antsipiriany: torolàlana azo ampiharina momba ny fanamboarana toy ny fangatahana misy masontsivana, fa tsy laharan'ny andalana misy marika fotsiny.
- CI/CD fampidirana: tratra ireo fahalemena commit na manorina, ao anatin'ireo workflow efa ampiasain'ireo mpamorona.
- Taham-pahombiazana diso ambany: fitaovana iray izay manafina ny tena zava-misy amin'ny alalan'ny tsindrona SQL ao anaty tabataba no tsy raharahiana.cision no mitazona a SAST Fitaovana hamantarana ny fahalemen'ny SQL injection izay tena ilaina isan'andro.
Ohatra tena misy amin'ny fanafihana SQL Injection
Ny SQL injection no niteraka ny sasany amin'ireo fanitsakitsahana angon-drakitra lehibe indrindra voarakitra an-tsoratra, ary mbola miteraka fahavoazana ihany izany ankehitriny. Ireto ambany ireto misy ohatra miavaka, manomboka amin'ny vao haingana indrindra ka hatramin'ny tranainy indrindra:
- Metabase (2026)Nanararaotra ny lesoka SQL injection tao amin'ny sehatra fanadihadiana Metabase, izay toerana famerenana tenimiafina, ireo mpanafika, ka nahazo fidirana feno avy amin'ny mpitantana tamin'ny fangatahana tsy voamarina iray monja. Nahatratra orinasa dimy farafahakeliny ny fidirana an-tsokosoko tamin'ny alàlan'ny fahazoan-dàlana momba ny angon-drakitra mifandray amin'ny sehatra.
- BeyondTrust sy ny Tahirim-bolam-panjakana Amerikana (2025): nisy lesoka SQL injection tao amin'ny PostgreSQL, fantatra amin'ny anarana hoe CVE-2025-1094, nohararaotina mba hidirana amin'ny sehatra Remote Support an'ny BeyondTrust. Tonga tany amin'ny Departemantan'ny Tahirim-bolam-panjakana Amerikana ny rojo fidirana an-tsokosoko, izay mampiseho ny fomba ahafahan'ny fidirana tokana tsy voadio ao amin'ny interface database ampiasaina betsaka miparitaka ho lasa tranga eo amin'ny sehatry ny governemanta.
- TalkTalk (2015)Nanafika ny orinasa ny SQL injection ka nahafaty ny mombamomba ny mpanjifa efa ho 157,000, anisan'izany ny mombamomba ny vola, ka niafara tamin'ny lamandy be sy fahasimbana maharitra teo amin'ny lazany.
- Yahoo (2014)Nampiasa SQL injection ireo mpanafika mba hangalarana rakitry ny mpampiasa maherin'ny 500 tapitrisa, iray amin'ireo fidirana an-tsokosoko lehibe indrindra teo amin'ny tantara tamin'izany fotoana izany.
- Feon'ny Yahoo! (2012): fanafihana SQL injection misaraka no namoaka adiresy mailaka sy tenimiafina eo amin'ny 500,000 eo ho eo, ka nampiharihary ny banga amin'ny fiarovana ny angon-drakitra.
- Sony Pictures / PlayStation Network (2011)Nahafahan'ireo mpanafika niditra tamin'ny kaonty PlayStation Network miisa 77 tapitrisa eo ho eo ny SQL injection, ary tombanana ho 170 tapitrisa dolara ny fahavoazana.
- Rafitra fandoavam-bola Heartland (2008)Namoaka laharan'ny karatra findramam-bola sy debit eo amin'ny 130 tapitrisa eo ho eo ny SQL injection, iray amin'ireo fihoaram-pefy lehibe indrindra tamin'ny androny.
Mitovy ny lamina nandritra ny efa ho roapolo taona: fidirana tsy voadio iray, fangatahana iray, ary azo tratrarina ny angon-drakitra rehetra ao ambadik'izany. Izany indrindra no antony tsy maintsy ampidirina ao anatin'ny fampandrosoana ny fisorohana ny fahalemena amin'ny SQL injection, fa tsy ampidirina rehefa avy napetraka. Mipetraka miaraka amin'izany ny SQL injection. scripting amin'ny cross-site ho iray amin'ireo fahalemena amin'ny kilasy tsindrona izay SAST mila misambotra amin'ny alàlan'ny default ny fitaovana, fa tsy toy ny hoe eritreritra tsy nampoizina.

Fisorohana ny fahalemena amin'ny SQL Injection: Fomba fanao tsara indrindra
Ny fisorohana ny SQL injection dia mitaky fitambaran'ny fomba fiasa azo antoka amin'ny kaody sy fitaovana mandeha ho azy. Ireto fomba fiasa dimy ireto no fototry ny paikady fisorohana ny fahalemen'ny SQL injection:
- Mampiasà fangatahana misy masontsivana. Soloy amin'ny fangatahana voafaritra paramètre ny SQL dinamika mba ho raisina ho toy ny angona foana ny fidiran'ny mpampiasa, fa tsy ho toy ny kaody azo ampiasaina mihitsy. Fangatahana mifototra amin'ny toerana (
WHERE username = ? AND password = ?) dia tsy azo adika indray amin'ny alalan'ny fidiran'ny mpanafika tahaka ny ataon'ny tady mifamatotra. - Hamarino ireo fidirana. Lavina ireo fampidirana izay tsy mifanaraka amin'ny endrika andrasana, ary tandremo ireo endri-tsoratra izay matetika ampiasaina amin'ny fanandramana fampidirana, toy ny teny nalaina tokana na teboka-komany tsy voafehy.
- Mandosira ireo endri-tsoratra manokana. Rehefa tsy azo atao ny fangatahana misy masontsivana, ny fandosirana dia manafoana ireo endri-tsoratra ianteheran'ireo mpanafika. Hevero ho toy ny fiarovana voalohany izany, fa tsy fiarovana fototra.
- Mametra ny fahazoan-dàlana amin'ny angon-drakitra. Ampiharo ny tombontsoa kely indrindra mba hahafahan'ny kaonty ampiasain'ny fampiharanao mahatratra ny angona sy ny asa tena ilainy ihany. Tsy dia manimba loatra ny fangatahana voajirika raha oharina amin'ny kaonty voafetra.
- Ampiasao ny SAST fitaovana. Mandeha ho azy ny fitadiavana ny fahalemen'ny SQL injection amin'ny alalan'ny SAST fitaovana izay mijery tsy tapaka ny kaody loharano ary manamarika ireo fangatahana tsy voadio alohan'ny hahatongavany amin'ny pull request, mainka moa fa ny famokarana.
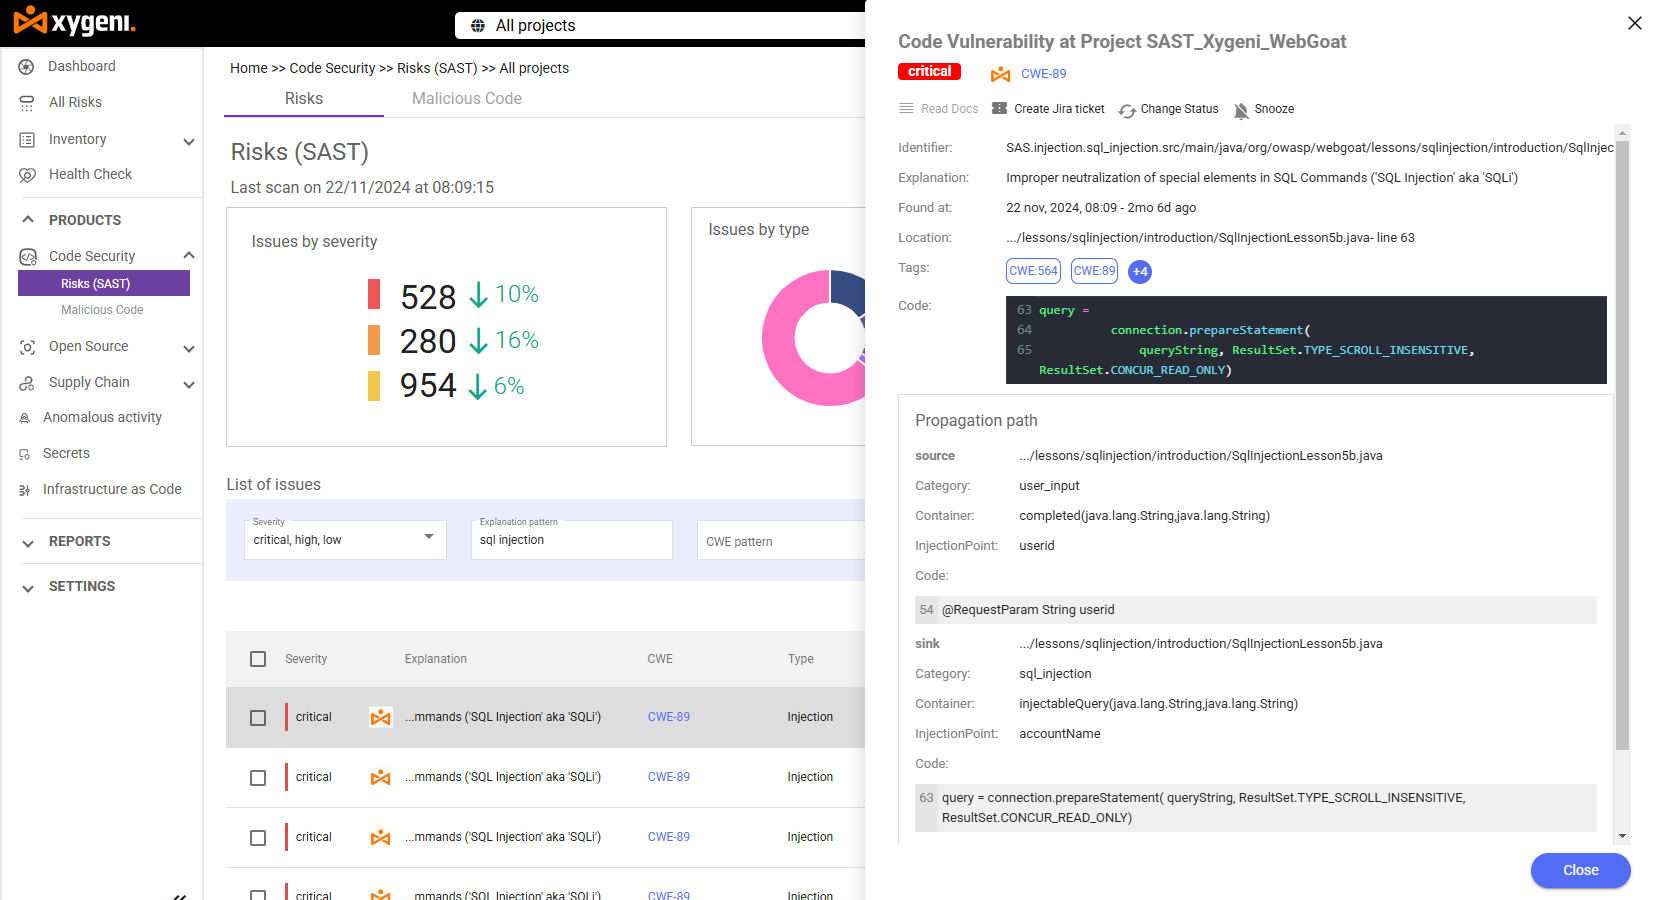
Ahoana ny fomba fiasan'ny Xygeni-SAST Misoroka ny fahalemen'ny SQL Injection
Xygeni-SAST mampifangaro ny fanadihadiana static lalina miaraka amin'ny tahan'ny false positive ambany, ka ny fisorohana ny fahalemena amin'ny SQL injection dia tsy voatery handoa vola be. havizanana mailo.
- Famakafakana fangatahana mandroso: mamantatra ireo lamina fangatahana SQL tsy azo antoka, anisan'izany ireo tady mifamatotra misy fidirana tsy voadio, ary manamarika fa tsy ampy fiarovana toy ny fangatahana misy masontsivana na fanamarinana fidirana.
- Fahamarinana voaporofo momba ny fahitanaao amin'ny OWASP Benchmark, ny indostria standard ho an'ny fanombanana ireo fitaovana fitsapana fiarovana ny rindranasa, Xygeni-SAST Nahazo 100% True Positive Rate for SQL Injection (CWE-89), midika izany fa tsy nahatratra tranga fitsapana SQL injection fantatra mihitsy izy tao amin'ny benchmark.
- Fanamboarana mandeha ho azy AI: mamaha avy hatrany ireo olana toy ny SQL injection sy cross-site scripting miaraka amin'ny fanamboarana vonona ho an'ny mpamorona, ka miteraka pull requests miaraka amin'ny soso-kevitra momba ny kaody azo antoka mifanaraka amin'ny fomba fanao tsara indrindra amin'ny fiteny.
- miray volo CI/CD fampidirana: miasa amin'ny fotoana tena izy ao anatin'ny fampandrosoanao pipeline, mahita ireo fahalemen'ny SQL injection alohan'ny fametrahana azy fa tsy aorian'izay.
- IDE fampidirana: jereo mivantana ao amin'ny tonian-dahatsoratrao ny antsipirian'ny olana, ny hamafin'ny olana, ary ny torolàlana momba ny fanitsiana rehefa manoratra ny fangatahana ianao, fa tsy rehefa avy manoratra commit izany.

FAQ
Inona no fomba tsara indrindra hisorohana ny SQL injection?
Ny fisorohana ny fahalemen'ny SQL injection matanjaka indrindra dia mampifangaro ireo fangatahana voarafitra ao amin'ny kaody misy anao miaraka amin'ny SAST fitaovana izay mijery tsy tapaka ireo lamina fampidirana tsy voadio. Ny famerenana kaody amin'ny tanana fotsiny dia tsy mahavita zavatra betsaka amin'ny hafainganam-pandehan'ny maoderina pipelinekaody sambo.
Afaka a SAST Hisolo tanteraka ny fomba fanao amin'ny fanoratana kaody azo antoka ve ny fitaovana?
No. A SAST Fitaovana hamantarana ny fahalemen'ny SQL injection izay misambotra izay efa ao anatin'ny kaody, saingy mampihena ny faharetan'ny fanoratana lamina tsy azo antoka ny fangatahana voapetraka, ny fanamarinana ny fidirana, ary ny fahazoan-dàlana amin'ny angon-drakitra tsy dia manan-danja loatra. Miara-miasa ireo roa ireo.
Nahoana no mbola misy ny fanitsakitsahana ny SQL injection raha efa fantatra tsara ny fanamboarana azy?
Ireo fangatahana voasokajy ho paramètre dia standard fanamboarana mandritra ny taona maro, saingy ireo kaody efa misy dia manangona fangatahana efa tranainy izay tsy averina jerena intsony raha tsy misy fanitsakitsahana manery ny olana. SAST Manakatona io banga io ny scanning amin'ny alàlan'ny fanamarihana ireo fangatahana tsy voadio amin'ny tsirairay commit, tsy mandritra ny fanaraha-maso tsy tapaka ihany.
Zava-dehibe amin'ny fitadiavana SQL injection manokana ve ny tahan'ny false positive ambany?
Eny. Ireo zavatra hita tamin'ny SQL injection izay very tao anatin'ny lisitra lava be misy diso no mahatonga azy ireo ho tonga amin'ny famokarana. A SAST Ny fitaovana manana tahan'ny false positive ambany dia mahatonga ny fisorohana ny fahalemena amin'ny SQL injection ho azo atao fa tsy ho sarotra loatra.
Arovy amin'ny Xygeni- ny rindranasanaoSAST
Azo sorohina amin'ny alalan'ny fomba mety ny fahalemena ateraky ny SQL injection SAST fitaovana sy ny fomba fanao mety. Atombohy ny fitsapana maimaim-poana ny Xygeni-SAST androany, na tadiavo ny fomba ifandraisan'izany amin'ny SCA sy open source security ao amin'ny sehatra Xygeni feno. Mamandrika demo or mandehana mitsidika ny vokatra mba hahitanao izany amin'ny kaody anao manokana.
