Злонамерната зависност ја извршува својата скрипта за инсталација во моментот кога развивачот ќе ја напише инсталацијата, долго пред некој да знае дека е злонамерна. Вашите скенирачи на код го разгледуваа репозиториумот. Вашите алатки за крајна точка видоа процес, а не пакет. Shield се наоѓа на крајната точка на развивачот и го блокира пред да се изврши.
Еден лесен агент · Работни станици, сервери и CI извршувачи · Централно управувана политика
Спречете го извршувањето на злонамерни зависности и скрипти со заштита на крајните точки на програмерите каде што започнуваат нападите.
Shield пресретнува инсталации на пакети во реално време и ги проверува во однос на интелигенцијата за малициозен софтвер на Xygeni. Малициозните пакети се блокираат во моментот на инсталацијата, а не се означуваат во извештај следниот ден. Истото важи и за мрежата: врските со познатата малициозна инфраструктура се прекинуваат пред било што да ја напушти машината.
Дефинирајте ги правилата еднаш и Shield ги применува на секоја машина во вашата организација: минимална возраст на пакетот, листи за дозволи и одбивања, одобрени регистри и дестинации за излезен сообраќај.
Кога нешто критично ќе се појави на крајна точка, Shield може да ги прекине мрежните врски на таа машина, автоматски или по барање, така што инцидентот ќе запре на еден лаптоп наместо да се прошири низ организацијата.
Заштитен ѕид за време на извршување за крајната точка на развивачот.
Секоја инсталација на пакет се пресретнува и потврдува во реално време. Раното предупредување за малициозен софтвер на Xygeni ги фаќа малициозните пакети на кои алатките базирани на репутација сè уште им веруваат, без да чекаат CVE, совет или објавен потпис. Блокирањето се случува пред да се изврши скриптата за инсталација.
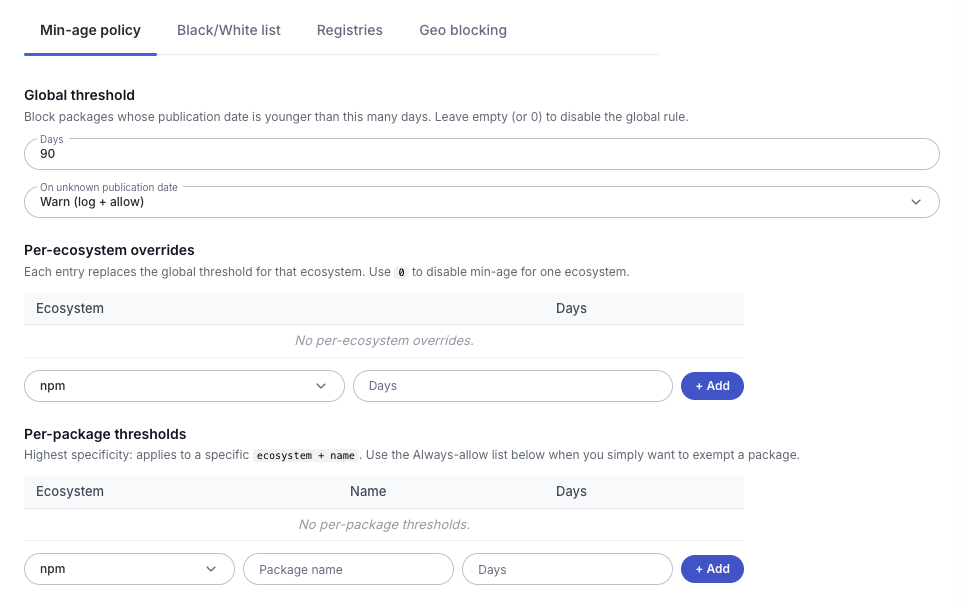
Најбрзо движечките напади врз синџирот на снабдување пристигнуваат во сосема нови верзии на пакувања. Shield ви овозможува да блокирате пакети објавени неодамна од вашиот праг, да поставите глобално правило и да го замениме по екосистем и да одлучите што ќе се случи кога датумот на објавување не може да се одреди: да предупредите и дозволите или да блокирате.
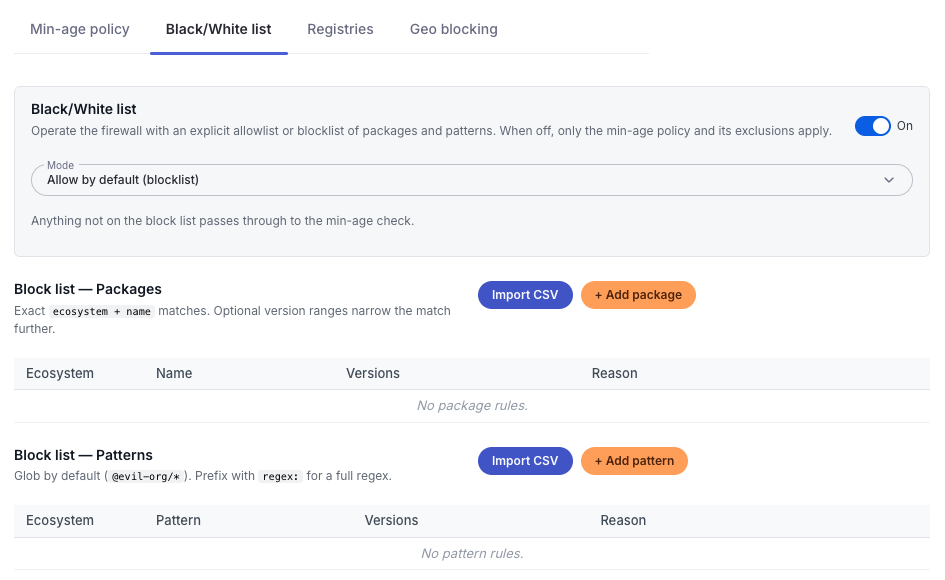
Одлучете што вашите програмери можат да преземат и од каде. Одржувајте експлицитни листи за дозволи и одбивања и ограничете ги инсталациите на регистрите што вашата организација ги одобрила.
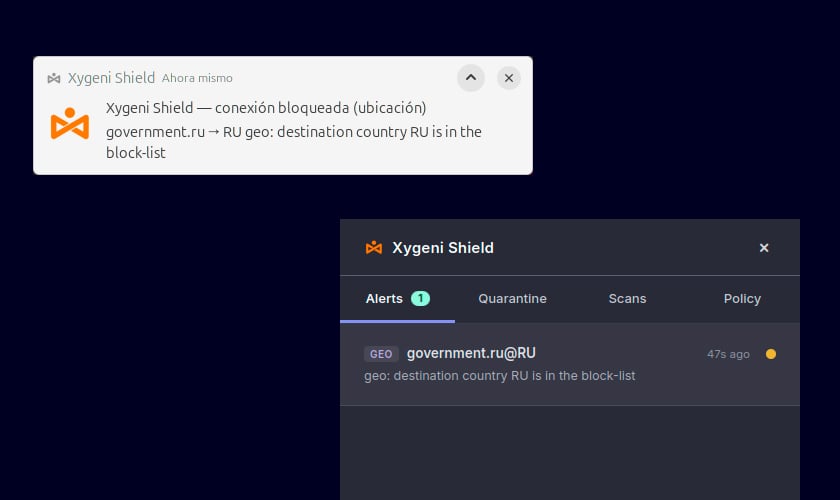
Истиот модел важи и за врските. Shield Го проверува излезниот сообраќај од крајната точка во однос на ажурираната мрежна интелигенција и ги прекинува врските со познати злонамерни IP-адреси и домени извлечени од индикаторите за закана, така што имплантот што стигнал на машина не може да ја достигне инфраструктурата за која е изграден. Покрај тоа, можете да го ограничите сообраќајот до дестинации со висок ризик по географија. Секоја блокирана врска се евидентира со дестинацијата до која се обидел да стигне.
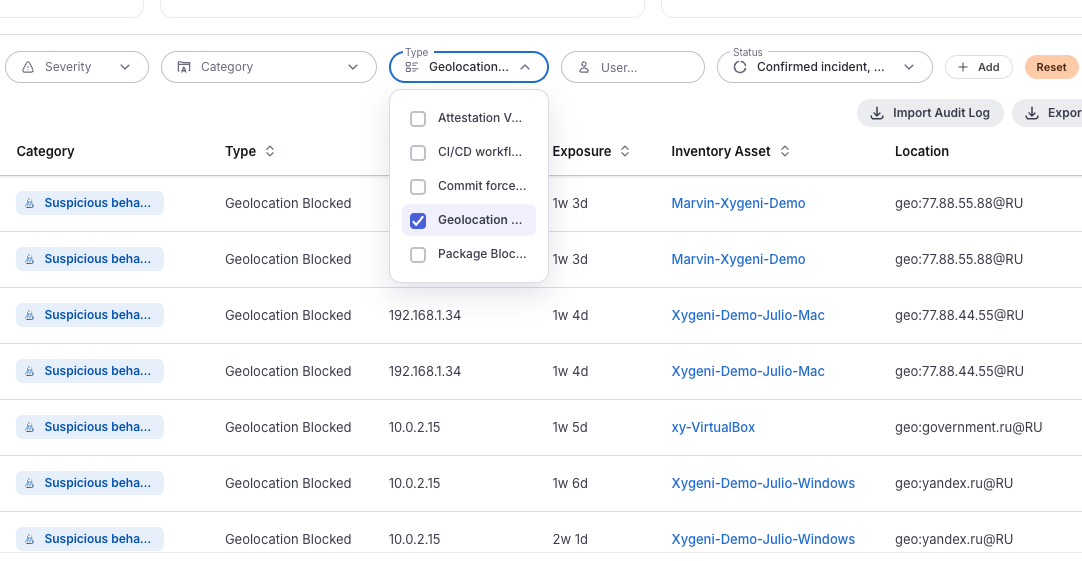
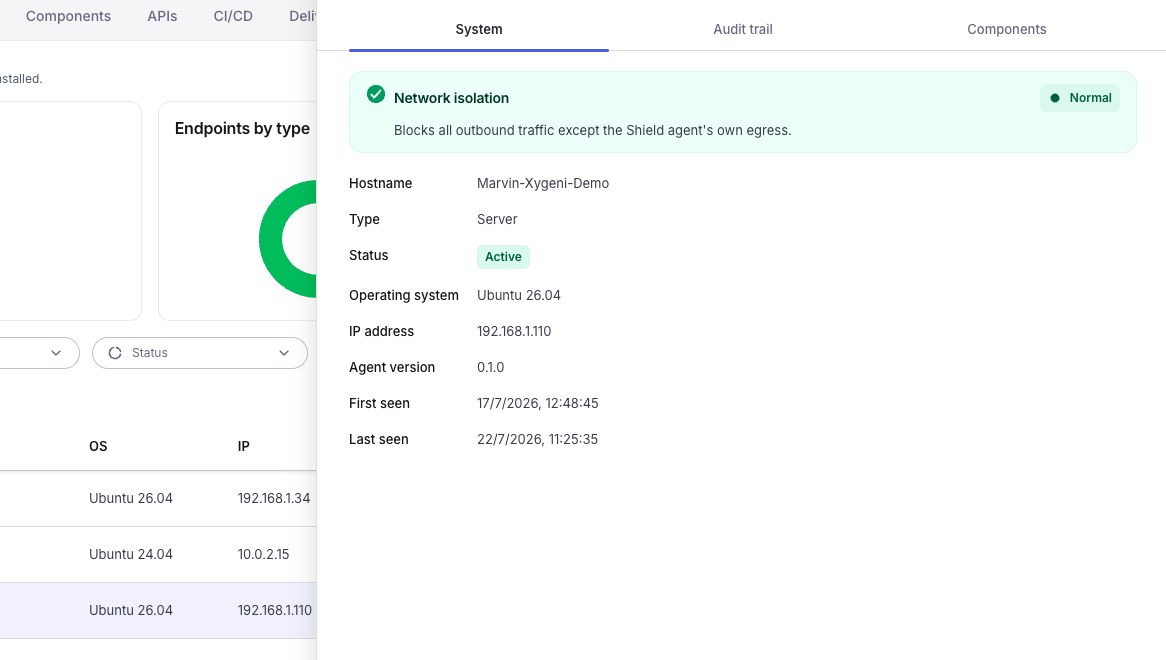
Изолирајте компромитирана машина и прекинете го целиот излезен сообраќај освен сопствениот канал на агентот, за да ја задржите контролата врз крајната точка додека ја контролирате. Вклучете го параноичниот режим и изолацијата ќе се побара автоматски во моментот кога критично предупредување ќе слета на која било крајна точка.
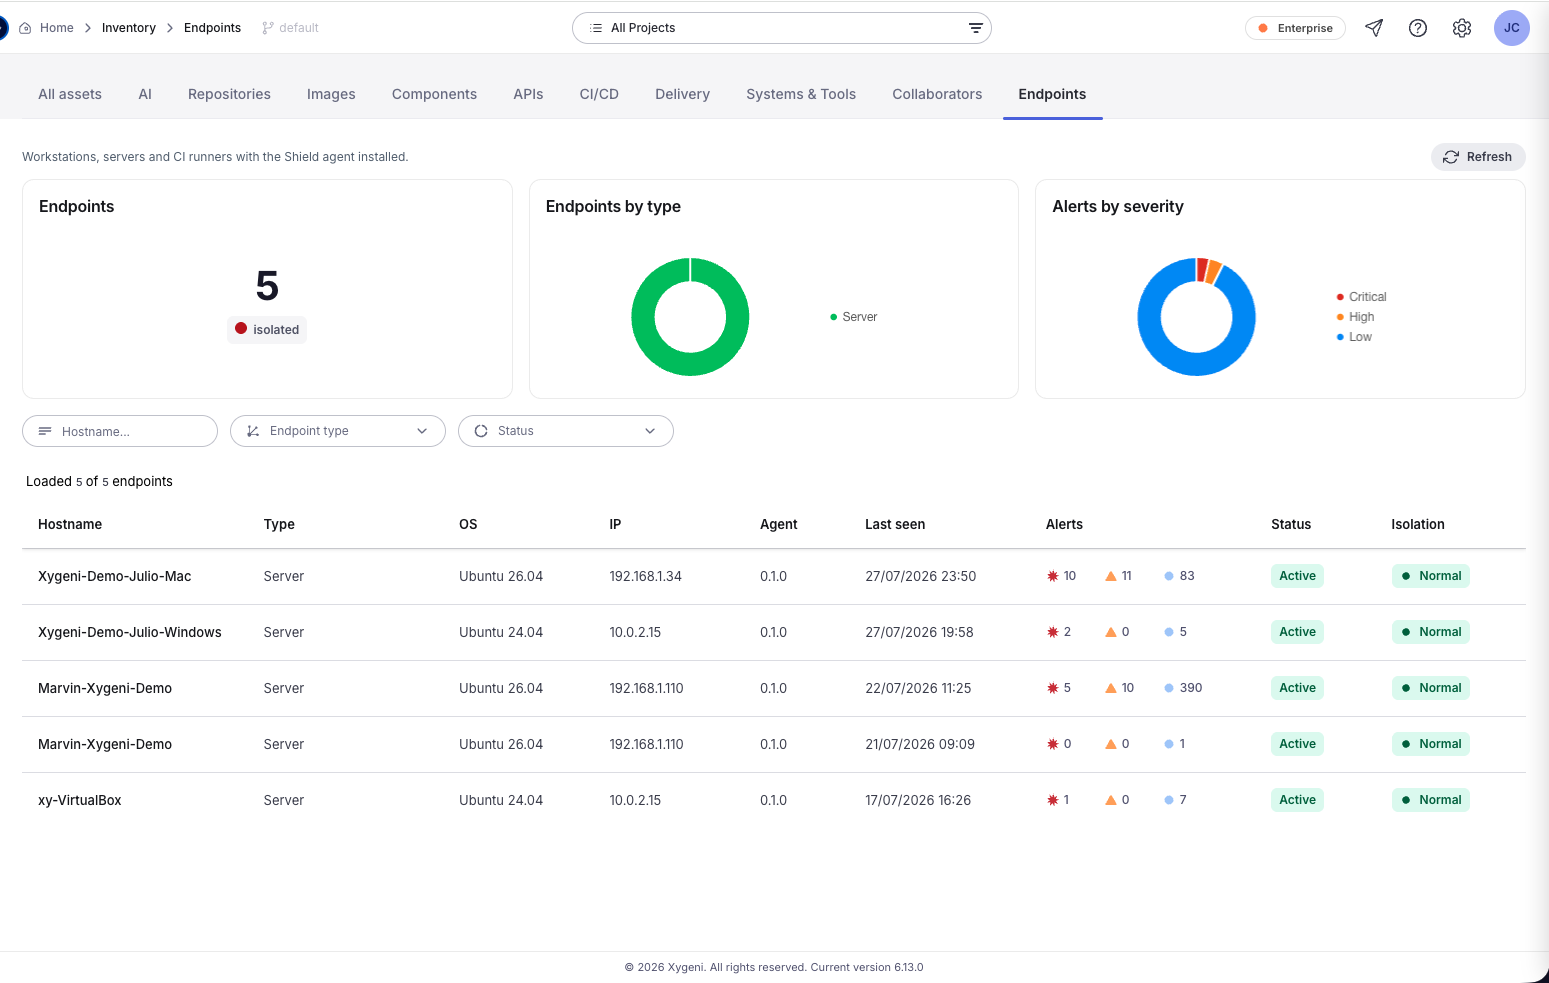
Видете ја секоја работна станица, сервер и CI извршител што работи Shield агент, со неговиот оперативен систем, верзија на агент, тековен статус, кога е прв и последен пат виден и неговото лиценцирано место. Филтрирајте по име на хост, тип на крајна точка или статус.
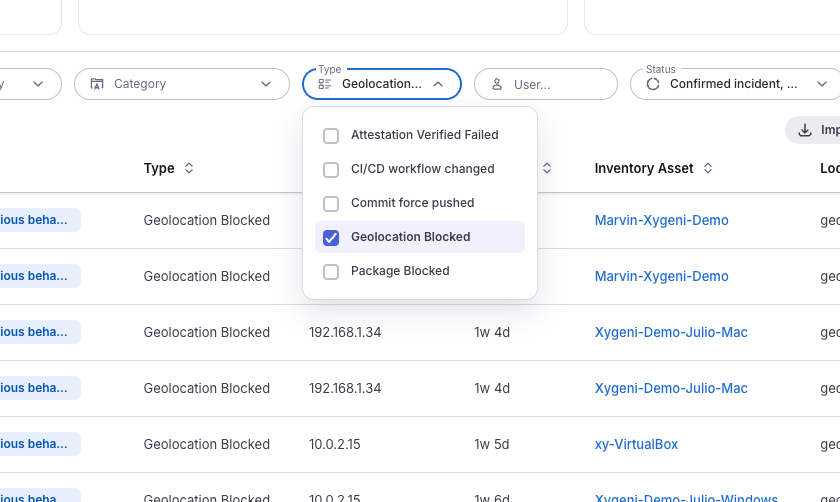
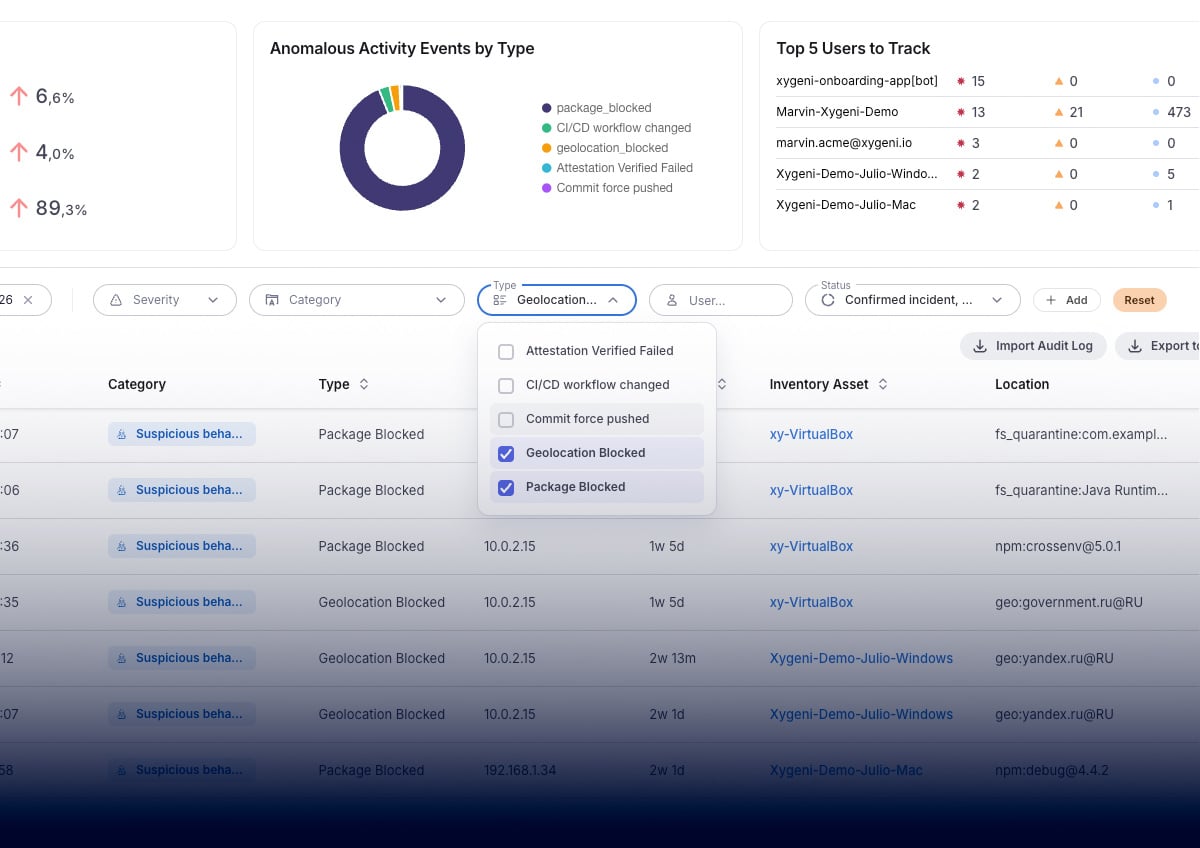
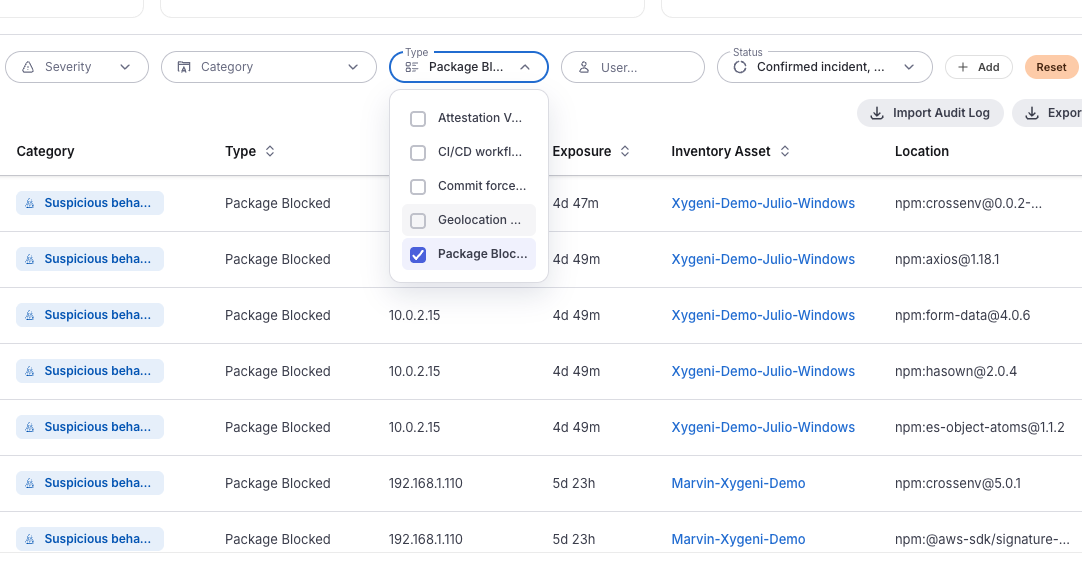
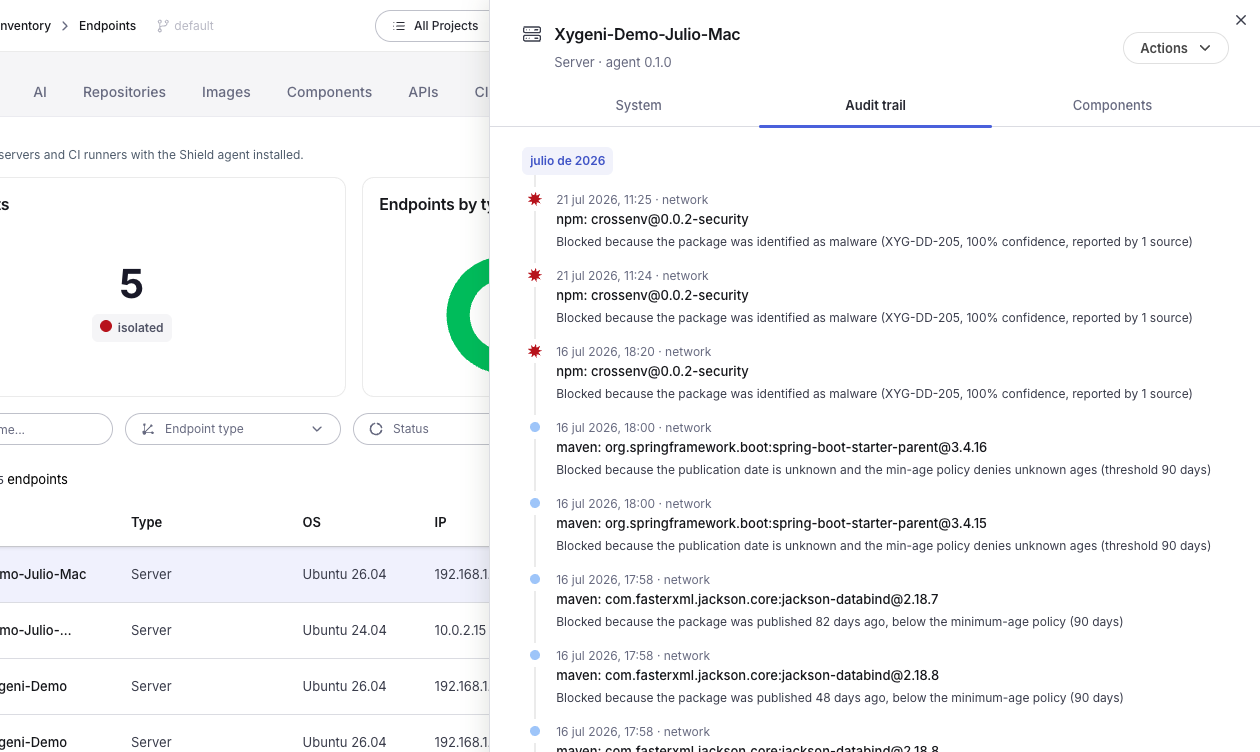
Секој блок станува настан во платформата, со сериозност, временска ознака, крајната точка на која се случил, колку долго траела изложеноста и што точно било блокирано: пакетот и верзијата или дестинацијата. Филтрирајте по сериозност, категорија, тип, корисник или временски опсег и извезете.
Секоја заштитена крајна точка носи своја трага за ревизија и список на компоненти, така што можете да реконструирате што се случило на одредена машина кога некој ќе праша.
Еден лесен агент кој ги покрива работните станици, серверите и CI уредите, со лебдечки седишта, така што покриеноста ги следи вашите луѓе, а не вашиот хардвер.
Пронајдете и поправете ги ризиците на API во кодот пред да стигнат до производство.
Скенирањето на код и зависности го анализира складиштето. Алатките за крајни точки ги следат процесите и врските, но немаат контекст за безбедност на апликацијата за да интерпретираат пакет или регистар. Помеѓу овие две се наоѓа моментот кога злонамерната зависност всушност се извршува, на машината на развивачот. Тоа е местото каде што Shield работи
Пристапите базирани на репутација и потпис ви кажуваат за малициозен пакет откако некој друг веќе е погоден од него. Shield блокови врз однесувањето и анализата на ризикот, што го прави корисен на денот кога нападот е нов, и го поддржува со моментална мрежна интелигенција, така што сè што ќе се случи не може да се јави дома.
Блоковите, изолациите и географските настани се прикажуваат во истата конзола како и вашиот код, зависност, pipeline и тајни наоди, со една ревизорска трага. Ниту уште еден агент со друг dashboard и друг login.
Детекцијата на крајни точки ги следи процесите, датотеките и врските на ниво на оперативен систем. Не знае што е регистар на пакети, дали зависноста е злонамерна или дали некоја верзија е објавена вчера. Shield го носи контекстот за безбедност на апликацијата до крајната точка на развивачот и наметнува политика за работите за кои е грижа на AppSec.
Shield е лесен агент кој ги проверува инсталациите како што се случуваат. Програмерите го забележуваат тоа само кога нешто е блокирано, а блокирањето доаѓа со причината.
Злонамерни и неовластени инсталации на пакети, пакети што се понови од вашиот минимален праг на возраст, инсталации од регистри што не сте ги одобриле, пакети на вашата листа за одбивање, излезни врски до познати злонамерни IP-адреси и домени и сообраќај до географски подрачја што сте ги ограничиле.
Вие одлучувате. Политиката за минимална возраст ви овозможува или да предупредите и дозволите или да блокирате кога датумот на објавување е непознат.
Да. Глобалниот праг за минимална возраст може да се замени по екосистем и да се оневозможи за специфичен екосистем доколку е потребно.
Го блокира целиот излезен сообраќај од таа машина освен Shield сопствен канал на агентот, така што крајната точка е ограничена, но сепак управлива. Можете да го активирате по барање или да овозможите параноичен режим, така што изолацијата ќе се бара автоматски кога ќе се појави критично предупредување.
На работни станици на програмери, на сервери и на CI извршувачи. Лиценцирањето користи лебдечки седишта.
Да. Секој блок е настан со сите детали и секоја крајна точка чува своја ревизорска трага. Настаните може да се филтрираат и извезуваат.
со Xygeni All-In-One AppSec платформата
