






ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജ്മെന്റിൽ ദൃശ്യപരത വിടവുകൾ ഉണ്ടാകുന്നത് എന്തുകൊണ്ട്?
ആധുനിക ഭീഷണികൾക്കെതിരെ ആപ്ലിക്കേഷനുകൾ ഉറപ്പാക്കുന്നതിൽ ഓരോ ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജരും വർദ്ധിച്ചുവരുന്ന വെല്ലുവിളികൾ നേരിടുന്നു. ഓർഗനൈസേഷനുകൾ വികസിക്കുമ്പോൾ, ആപ്ലിക്കേഷനുകളുടെയും API-കളുടെയും മൈക്രോസർവീസുകളുടെയും എണ്ണം വർദ്ധിച്ചുകൊണ്ടിരിക്കുന്നു. തൽഫലമായി, സുരക്ഷാ ടീമുകൾക്ക് വർദ്ധിച്ചുവരുന്ന ആക്രമണ ഉപരിതലം കൈകാര്യം ചെയ്യേണ്ടിവരും, ഇത് കൂടുതൽ ബുദ്ധിമുട്ടാക്കുന്നു ദുർബലതകൾ കണ്ടെത്തുക സുരക്ഷാ നിയന്ത്രണങ്ങൾ ഫലപ്രദമായി നടപ്പിലാക്കുകയും ചെയ്യുന്നു. വ്യക്തമായി നിർവചിക്കപ്പെട്ടിട്ടില്ലാത്തതിനാൽ Application Security Posture Management തന്ത്രപരമായി, സുരക്ഷാ അപകടസാധ്യതകൾ തിരിച്ചറിയുന്നതിനും, ഭീഷണികൾക്ക് മുൻഗണന നൽകുന്നതിനും, ഫലപ്രദമായ ഒരു ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജ്മെന്റ് ചട്ടക്കൂട് നിലനിർത്തുന്നതിനും ടീമുകൾ പാടുപെടുന്നു. തൽഫലമായി, സുരക്ഷാ വിടവുകൾ നിലനിൽക്കുന്നു, ഇത് ലംഘനങ്ങളുടെയും അനുസരണ പരാജയങ്ങളുടെയും അപകടസാധ്യത വർദ്ധിപ്പിക്കുന്നു.
വളർന്നുവരുന്ന ഭീഷണികൾക്കൊപ്പം നിൽക്കാൻ, Application Security Posture Management (ASPM) തുടർച്ചയായ ദൃശ്യപരത, ഓട്ടോമേറ്റഡ് റിസ്ക് മുൻഗണന, തത്സമയ പരിഹാരങ്ങൾ എന്നിവ നൽകുന്നു. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, ASPM തെറ്റായ പോസിറ്റീവുകളെ പിന്തുടരുന്നതിനുപകരം യഥാർത്ഥ ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ സുരക്ഷാ ടീമുകളെ സഹായിക്കുന്നു. കൂടാതെ, സുരക്ഷാ വർക്ക്ഫ്ലോകളിൽ ഓട്ടോമേഷൻ സംയോജിപ്പിക്കുന്നതിലൂടെ, ASPM മാനുവൽ പരിശ്രമം കുറയ്ക്കുകയും അപകടസാധ്യതകൾ ചൂഷണമാകുന്നതിന് മുമ്പ് പരിഹരിക്കപ്പെടുന്നുണ്ടെന്ന് ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
വിശദീകരിച്ചു മൂല്യം കണ്ടെത്തുക ASPM പ്ലാറ്റ്ഫോമുകൾ: SafeDev Talks-ൽ നിന്നുള്ള ഉൾക്കാഴ്ചകൾ, സുരക്ഷാ ടീമുകൾക്ക് അലേർട്ടുകൾ മാത്രമല്ല വേണ്ടത് - ഏതൊക്കെ അപകടസാധ്യതകളാണ് ഏറ്റവും പ്രധാനമെന്നും അവ എങ്ങനെ വേഗത്തിൽ പരിഹരിക്കാമെന്നും മനസ്സിലാക്കാൻ സഹായിക്കുന്ന ഉപകരണങ്ങൾ അവർക്ക് ആവശ്യമാണ്. ശക്തമായ ഒരു ASPM പ്ലാറ്റ്ഫോം സുരക്ഷാ, വികസന ടീമുകളെ ബന്ധിപ്പിക്കുന്നു, ഇത് സുരക്ഷാ നയങ്ങൾ പ്രയോഗിക്കുന്നതും പ്രശ്നങ്ങൾ വലിയ ഭീഷണികളായി മാറുന്നതിന് മുമ്പ് തടയുന്നതും എളുപ്പമാക്കുന്നു.
എങ്ങനെയെന്ന് ഈ ഗൈഡ് പര്യവേക്ഷണം ചെയ്യുന്നു ASPM ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജ്മെന്റ് മെച്ചപ്പെടുത്തുന്നു, സൈജെനി എങ്ങനെയിരിക്കുന്നു ASPM പ്ലാറ്റ്ഫോം സുരക്ഷാ വിടവുകൾ ഫലപ്രദമായി നികത്തുന്നു, വികസനം മന്ദഗതിയിലാക്കാതെ സുരക്ഷ കാര്യക്ഷമമാക്കാൻ ആഗ്രഹിക്കുന്ന DevOps ടീമുകൾക്ക് ഓട്ടോമേഷൻ പ്രത്യേകിച്ചും നിർണായകമാകുന്നത് എന്തുകൊണ്ട്.
സൈജെനി സുരക്ഷാ ഗ്ലോസറി
എന്താണ് ASPM?
ദുർബലതകൾ, ക്ഷുദ്ര കോഡ്, മറ്റ് ഭീഷണികൾ എന്നിവയിൽ നിന്ന് സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകളെയും അവയുടെ ആശ്രിതത്വത്തെയും സംരക്ഷിക്കുന്നതിലാണ് OSS ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്. വികസനത്തിൽ വ്യാപകമായി സ്വീകരിക്കപ്പെടുന്നതിനാൽ, പൊതുവായി ആക്സസ് ചെയ്യാവുന്ന കോഡ് മാൽവെയർ പോലുള്ള അപകടസാധ്യതകൾക്ക് ഇരയാകാം. കാലഹരണപ്പെട്ട ഘടകങ്ങളോ മോശമായി പരിപാലിക്കുന്ന ശേഖരണങ്ങളോ ഉപയോഗിക്കുമ്പോൾ പലപ്പോഴും ഈ വെല്ലുവിളികൾ ഉണ്ടാകാറുണ്ട്.
ഒരു ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി മാനേജർ നേരിടുന്ന വെല്ലുവിളികൾ
- ആക്രമണ പ്രതലങ്ങൾ വികസിപ്പിക്കുന്നു – ആപ്ലിക്കേഷനുകൾ, API-കൾ, മൂന്നാം കക്ഷി ഡിപൻഡൻസികൾ എന്നിവയിലെ വർദ്ധനവ് ആക്രമണകാരികൾക്ക് കൂടുതൽ എൻട്രി പോയിന്റുകളിലേക്ക് നയിക്കുന്നു.
- റിസ്ക് മുൻഗണനയുടെ അഭാവം – ശരിയായ മുൻഗണനാക്രമീകരണം കൂടാതെ, വളരെയധികം അലേർട്ടുകൾ സുരക്ഷാ ടീമുകളെ കീഴടക്കുന്നു, ഇത് ഗുരുതരമായ ദുർബലതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത് ബുദ്ധിമുട്ടാക്കുന്നു.
- അനുസരണത്തിലും ഭരണത്തിലുമുള്ള വിടവുകൾ – തത്സമയ നയ നിർവ്വഹണമില്ലാതെ ISO 27001, NIST, OWASP തുടങ്ങിയ സുരക്ഷാ ചട്ടക്കൂടുകൾ പാലിക്കുന്നത് വെല്ലുവിളി നിറഞ്ഞതാണ്.
- മാനുവൽ, സ്ലോ റെമഡിയേഷൻ – ദുർബലതകൾ സ്വമേധയാ പരിഹരിക്കാൻ വളരെയധികം സമയമെടുക്കും, ഇത് എക്സ്പോഷറിന്റെ വിൻഡോ വർദ്ധിപ്പിക്കുന്നു.
ചുരുക്കത്തിൽ, സ്വീകരിക്കുന്നതിൽ പരാജയപ്പെടുന്ന സ്ഥാപനങ്ങൾ Application Security Posture Management (ASPM) പ്രതികരണങ്ങൾ വൈകിപ്പിക്കൽ, പാലിക്കൽ പരാജയങ്ങൾ, സുരക്ഷാ കടം വർദ്ധിക്കൽ എന്നിവയ്ക്കുള്ള സാധ്യത.
എങ്ങനെ Xygeni ASPM ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജ്മെന്റിലെ ദൃശ്യപരതാ വിടവുകൾ അടയ്ക്കുന്നു
ആധുനിക ആപ്ലിക്കേഷനുകളിലെ വിഘടിച്ച ഉപകരണങ്ങൾ, അമിതമായ അലേർട്ടുകൾ, ബ്ലൈൻഡ് സ്പോട്ടുകൾ എന്നിവ കാരണം സുരക്ഷാ ടീമുകൾ നിരന്തരമായ വെല്ലുവിളികൾ നേരിടുന്നു. ഒരു കേന്ദ്രീകൃത സമീപനമില്ലാതെ, സുരക്ഷാ ടീമുകൾ ദുർബലതകൾ കണ്ടെത്തുന്നതിനും, അപകടസാധ്യതകൾ ട്രാക്ക് ചെയ്യുന്നതിനും, സുരക്ഷാ നയങ്ങൾ കാര്യക്ഷമമായി നടപ്പിലാക്കുന്നതിനും പാടുപെടുന്നു. തൽഫലമായി, തെറ്റായ കോൺഫിഗറേഷനുകൾ കടന്നുപോകുന്നു, സുരക്ഷാ വിടവുകൾ വർദ്ധിക്കുന്നു, കാലക്രമേണ സുരക്ഷാ കടം വർദ്ധിക്കുന്നു.
ഈ വെല്ലുവിളികളെ മറികടക്കാൻ, സ്ഥാപനങ്ങൾ മുൻകൈയെടുത്ത് പ്രവർത്തിക്കണം. തൽഫലമായി, സുരക്ഷാ അപകടസാധ്യതകൾ വർദ്ധിക്കുന്നതിനുമുമ്പ് അവർക്ക് ഫലപ്രദമായി പരിഹരിക്കാൻ കഴിയും. മാത്രമല്ല, സൈജെനിയുടെ Application Security Posture Management (ASPM) പരിഹാരം തത്സമയ ദൃശ്യപരത നൽകുക മാത്രമല്ല, യാന്ത്രിക അപകടസാധ്യത മുൻഗണന വർദ്ധിപ്പിക്കുകയും തടസ്സമില്ലാത്ത പരിഹാരങ്ങൾ ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
പ്രധാന സവിശേഷതകൾ Xygeni ASPM ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജ്മെന്റിനായി
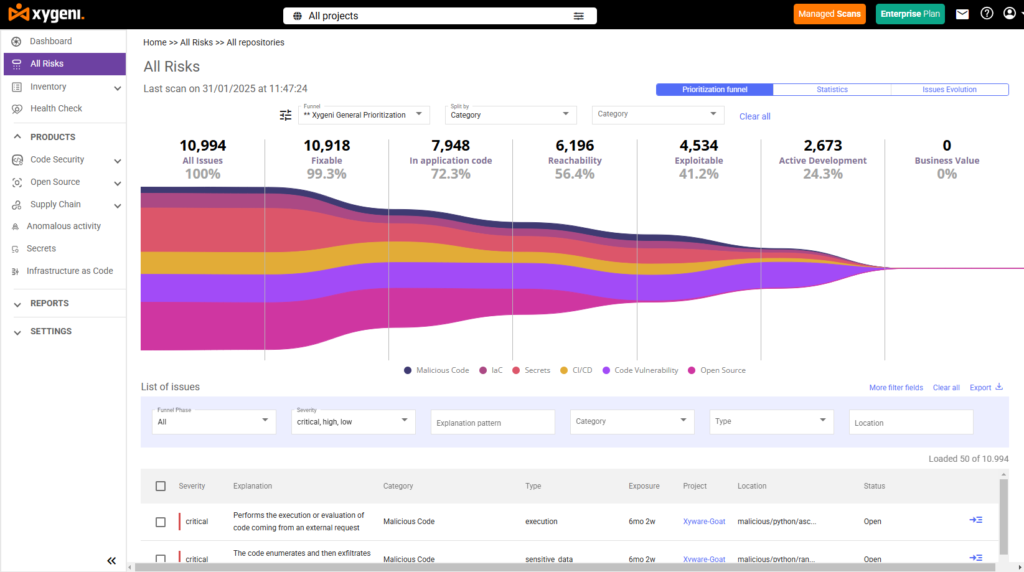
ഓട്ടോമേറ്റഡ് അസറ്റ് ഡിസ്കവറി - കൂടുതൽ വ്യക്തമായ ഒരു സുരക്ഷാ നിലപാട്
സുരക്ഷാ ടീമുകൾക്ക് കാണാൻ കഴിയാത്തത് സംരക്ഷിക്കാൻ കഴിയില്ല. അതിനാൽ, എല്ലാ ആപ്ലിക്കേഷനുകളിലേക്കും, API-കളിലേക്കും, ഡിപൻഡൻസികളിലേക്കും, ഇൻഫ്രാസ്ട്രക്ചർ ഘടകങ്ങളിലേക്കും പൂർണ്ണ ദൃശ്യപരത നേടേണ്ടത് നിർണായകമാണ്.
- സൈജെനി റിപ്പോസിറ്ററികളിലുടനീളം സോഫ്റ്റ്വെയർ അസറ്റുകൾ തുടർച്ചയായി മാപ്പ് ചെയ്യുന്നു, CI/CD pipelineകൾ, ക്ലൗഡ് പരിതസ്ഥിതികൾ എന്നിവ.
- തെറ്റായ കോൺഫിഗറേഷനുകൾ, കാലഹരണപ്പെട്ട ആശ്രിതത്വങ്ങൾ, ഉയർന്നുവരുന്ന അപകടസാധ്യതകൾ എന്നിവയെക്കുറിച്ച് സുരക്ഷാ ടീമുകൾക്ക് തത്സമയ ഉൾക്കാഴ്ചകൾ ലഭിക്കുന്നു.
- തൽഫലമായി, സുരക്ഷാ മാനേജർമാർക്ക് അപകടസാധ്യത വേഗത്തിൽ വിലയിരുത്താനും ഒരു പ്രശ്നം കൂടുതൽ വഷളാകുന്നതിന് മുമ്പ് നടപടിയെടുക്കാനും കഴിയും.
CI/CD Pipeline Security കോഡ് ടേമ്പറിംഗ് കണ്ടെത്തലും
വികസനത്തിന്റെ സമഗ്രത. pipeline ആക്രമണങ്ങൾ തടയുന്നതിന് നിർണായകമാണ്. എന്നിരുന്നാലും, ശരിയായ നിരീക്ഷണം കൂടാതെ, ക്ഷുദ്ര കോഡോ തെറ്റായ കോൺഫിഗറേഷനുകളോ ഉൽപാദനത്തിലേക്ക് വഴുതിവീഴാം.
സൈജെനി ശക്തിപ്പെടുത്തുന്നു CI/CD സുരക്ഷ:
- വിന്യാസത്തിന് മുമ്പ് അനധികൃത കോഡ് മാറ്റങ്ങൾ കണ്ടെത്തൽ.
- ക്രെഡൻഷ്യൽ ചോർച്ചയിലേക്ക് നയിച്ചേക്കാവുന്ന ഹാർഡ്കോഡ് ചെയ്ത രഹസ്യങ്ങളും API കീകളും തിരിച്ചറിയൽ.
- സ്പോട്ടിംഗ് pipeline ആപ്ലിക്കേഷനുകളെ ആക്രമണങ്ങൾക്ക് വിധേയമാക്കുന്ന തെറ്റായ കോൺഫിഗറേഷനുകൾ.
ഇക്കാരണത്താൽ, സുരക്ഷാ ടീമുകൾക്ക് അപകടസാധ്യതകൾ ചേർക്കാതെ തന്നെ സുരക്ഷിതമായി സോഫ്റ്റ്വെയർ പുറത്തിറക്കാൻ കഴിയും.
അപകടസാധ്യത അടിസ്ഥാനമാക്കിയുള്ള മുൻഗണന - ശരിയായ ദുർബലതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക.
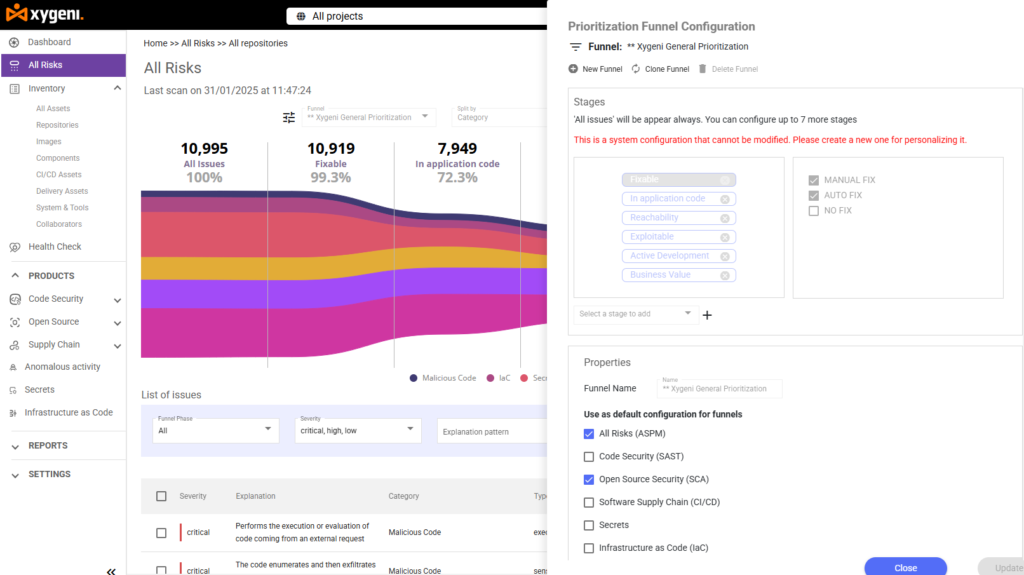
ഹൈലൈറ്റ് ചെയ്തതുപോലെ ASPM: സൈബർ സുരക്ഷയും ബിസിനസ് വിജയവും ഉയർത്തുന്നു, എല്ലാ സുരക്ഷാ പ്രശ്നങ്ങൾക്കും ഉടനടി നടപടി ആവശ്യമില്ല. ഉദാഹരണത്തിന്, ഒരു മൂന്നാം കക്ഷി ലൈബ്രറിയിലെ ഒരു ദുർബലത നിർണായകമായി തോന്നിയേക്കാം, എന്നാൽ ബാധിച്ച പ്രവർത്തനം ഒരിക്കലും നടപ്പിലാക്കിയില്ലെങ്കിൽ, അത് യഥാർത്ഥ അപകടസാധ്യത ഉയർത്തുന്നില്ല.
സൈജെനിസ് ASPM യഥാർത്ഥ ഭീഷണികളിൽ ടീമുകൾ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നുവെന്ന് ഉറപ്പാക്കുന്നു:
- EPSS (എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം) ലിവറേജിംഗ് ആക്രമണകാരികൾ ഏറ്റവും കൂടുതൽ ചൂഷണം ചെയ്യാൻ സാധ്യതയുള്ള ദുർബലതകൾ നിർണ്ണയിക്കാൻ.
- ഉപയോഗിക്കുന്നു റീച്ചബിലിറ്റി വിശകലനം ഉൽപ്പാദനത്തിൽ ഒരു ദുർബല ഘടകം യഥാർത്ഥത്തിൽ നടപ്പിലാക്കുന്നുണ്ടോ എന്ന് സ്ഥിരീകരിക്കാൻ.
- തെറ്റായ പോസിറ്റീവുകൾ ഫിൽട്ടർ ചെയ്യുന്നു അതിനാൽ സുരക്ഷാ സംഘങ്ങൾ പ്രശ്നങ്ങളില്ലാത്ത കാര്യങ്ങളിൽ സമയം പാഴാക്കില്ല.
ഇക്കാരണത്താൽ, ടീമുകൾക്ക് അനന്തമായ അലേർട്ടുകളുടെ പട്ടികയിൽ കുടുങ്ങുന്നതിനുപകരം, ഉയർന്ന അപകടസാധ്യതയുള്ള അപകടസാധ്യതകൾ ആദ്യം പരിഹരിച്ചുകൊണ്ട് കൂടുതൽ മികച്ച രീതിയിൽ പ്രവർത്തിക്കാൻ കഴിയും.
ഓട്ടോമേറ്റഡ് റെമഡിയേഷൻ - DevOps വേഗതയിൽ ചലിക്കുന്ന സുരക്ഷ
മാനുവൽ പരിഹാരങ്ങൾ മന്ദഗതിയിലുള്ളതും പിശകുകൾക്ക് സാധ്യതയുള്ളതുമാണ്. എന്നിരുന്നാലും, ഓട്ടോമേറ്റഡ് സുരക്ഷാ വർക്ക്ഫ്ലോകൾ ടീമുകളെ അപകടസാധ്യതകൾ ചൂഷണം ചെയ്യുന്നതിനുമുമ്പ് പരിഹരിക്കാൻ സഹായിക്കുന്നു.
സൈജെനി ഇവ പ്രാപ്തമാക്കുന്നു:
- ദുർബലമായ ആശ്രിതത്വങ്ങളുടെ യാന്ത്രിക പാച്ചിംഗ്.
- ആക്രമണകാരികൾ ചൂഷണം ചെയ്യുന്നതിനുമുമ്പ് ഹാർഡ്കോഡ് ചെയ്ത ക്രെഡൻഷ്യലുകൾ ഇല്ലാതാക്കുന്നതിനുള്ള രഹസ്യ റൊട്ടേഷൻ.
- സുരക്ഷാ കോൺഫിഗറേഷനുകൾ കേടുകൂടാതെയിരിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നതിനുള്ള നയ നിർവ്വഹണം.
തൽഫലമായി, സുരക്ഷാ മാനേജർമാർ മൊത്തത്തിലുള്ള സുരക്ഷാ നില മെച്ചപ്പെടുത്തുന്നതിനൊപ്പം മാനുവൽ ജോലിഭാരം കുറയ്ക്കുന്നു.
അനുസരണ നിർവ്വഹണം - ഓഡിറ്റിന് തയ്യാറായി തുടരുക
സുരക്ഷാ ചട്ടക്കൂടുകൾ പോലെ ISO 27001, GDPR, കൂടാതെ NIST കർശനമായ സുരക്ഷാ നിയന്ത്രണങ്ങൾ നടപ്പിലാക്കാൻ സ്ഥാപനങ്ങളെ നിർബന്ധിക്കുന്നു. എന്നിരുന്നാലും, ഓട്ടോമേഷൻ ഇല്ലാതെ, ട്രാക്കിംഗ് കംപ്ലയൻസ് മടുപ്പിക്കുന്നതിനൊപ്പം മനുഷ്യ പിശകുകൾക്ക് സാധ്യതയുള്ളതുമാണ്.
സൈജെനി ഇനിപ്പറയുന്ന രീതിയിൽ അനുസരണം ലളിതമാക്കുന്നു:
- നയ ലംഘനങ്ങൾ തത്സമയം ട്രാക്ക് ചെയ്യുന്നു.
- ദുർബലതകൾ, പരിഹാര ശ്രമങ്ങൾ, അപകടസാധ്യത വിലയിരുത്തലുകൾ എന്നിവയെക്കുറിച്ചുള്ള ഓഡിറ്റ്-റെഡി സുരക്ഷാ റിപ്പോർട്ടുകൾ സൃഷ്ടിക്കുന്നു.
- ഓട്ടോമേറ്റഡ് നയ നിർവ്വഹണത്തിലൂടെ തുടർച്ചയായ അനുസരണം ഉറപ്പാക്കുന്നു.
ഇക്കാരണത്താൽ, സുരക്ഷാ ടീമുകൾക്ക് നിയന്ത്രണ ആവശ്യകതകൾ എളുപ്പത്തിൽ നിറവേറ്റാൻ കഴിയും, അതുവഴി ചെലവേറിയ പിഴകളും സുരക്ഷാ വിടവുകളും ഒഴിവാക്കാനാകും.
എന്താണ് സജ്ജീകരിക്കുന്നത് Xygeni ASPM കൂടാതെ
വളരെയധികം അലേർട്ടുകൾ സൃഷ്ടിക്കുന്ന പരമ്പരാഗത സുരക്ഷാ ഉപകരണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, സൈജെനി ശരിക്കും പ്രാധാന്യമുള്ള അപകടസാധ്യതകളിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്.
എന്നിവയുമായി സംയോജിപ്പിച്ചുകൊണ്ട് CI/CD pipelineപരിതസ്ഥിതികളിലുടനീളം ആസ്തികൾ കാര്യക്ഷമമായി ട്രാക്ക് ചെയ്യുന്നതിലൂടെയും പരിഹാരങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നതിലൂടെയും, വികസനം മന്ദഗതിയിലാക്കാതെ സുരക്ഷാ ടീമുകൾക്ക് ഭീഷണികളെ നേരിടാൻ കഴിയുമെന്ന് സൈജെനി ഉറപ്പാക്കുന്നു.
സൈജെനി എങ്ങനെ വേറിട്ടുനിൽക്കുന്നു എന്നത് ഇതാ:
- ഫലപ്രദമായ മുൻഗണനാക്രമീകരണം - എല്ലാ ദുർബലതകളെയും ഫ്ലാഗ് ചെയ്യുന്ന ലെഗസി ഉപകരണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, സൈജെനി ചൂഷണം ചെയ്യാനാവാത്ത അപകടസാധ്യതകൾ ഫിൽട്ടർ ചെയ്യുന്നു, പ്രധാനപ്പെട്ട കാര്യങ്ങളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ ടീമുകളെ സഹായിക്കുന്നു.
- സുഗമമായ DevSecOps സംയോജനം – സുരക്ഷ വികസനത്തെ തടസ്സപ്പെടുത്തരുത്. സൈജെനി GitHub, GitLab, Jenkins, Kubernetes, ക്ലൗഡ് പ്ലാറ്റ്ഫോമുകൾ എന്നിവയിലേക്ക് സുഗമമായി സംയോജിപ്പിക്കുന്നു.
- വേഗത്തിലുള്ള പ്രതികരണ സമയം - ഓട്ടോമേറ്റഡ് പാച്ചിംഗ്, രഹസ്യ ഭ്രമണം, തത്സമയ നിരീക്ഷണം എന്നിവ ഉപയോഗിച്ച്, സുരക്ഷാ ടീമുകൾക്ക് ദിവസങ്ങൾക്കുള്ളിൽ പ്രശ്നങ്ങൾ പരിഹരിക്കാൻ കഴിയില്ല, മിനിറ്റുകൾക്കുള്ളിൽ പരിഹരിക്കാൻ കഴിയും.
- തുടർച്ചയായ സുരക്ഷാ നിർവ്വഹണം – ഡെവലപ്മെന്റ് ടീമുകൾ പുതിയ കോഡ് മുന്നോട്ട് കൊണ്ടുപോകുമ്പോഴും സുരക്ഷാ നയങ്ങൾ കേടുകൂടാതെയിരിക്കുന്നതായി സൈജെനി ഉറപ്പാക്കുന്നു.
ഇക്കാരണത്താൽ, സൈജെനിയുടെ ASPM പരിഹാരം ഒരു അവശ്യ ഉപകരണം ദൃശ്യപരത വിടവുകൾ ഇല്ലാതാക്കാനും പരിശ്രമമില്ലാതെ സുരക്ഷ നടപ്പിലാക്കാനും ആഗ്രഹിക്കുന്ന ഏതൊരു ആപ്ലിക്കേഷൻ സുരക്ഷാ മാനേജർക്കും.
എങ്ങനെയെന്നത് കൗതുകകരമാണ് ASPM ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ഓർക്കസ്ട്രേഷൻ ആൻഡ് കോറിലേഷൻ (ASoC) മായി താരതമ്യം ചെയ്യുന്നത്?
ഞങ്ങളുടെ പൂർണ്ണമായ വിശകലന വിവരങ്ങൾ പരിശോധിക്കുക ASPM vs ASoC: പ്രധാന വ്യത്യാസങ്ങൾ മനസ്സിലാക്കുന്നതിനും നിങ്ങളുടെ സുരക്ഷാ തന്ത്രത്തിന് ഏറ്റവും അനുയോജ്യമായ സമീപനം ഏതെന്നും മനസ്സിലാക്കാൻ അവയെ എന്താണ് വ്യത്യസ്തമാക്കുന്നത്.
എങ്ങനെ നടപ്പാക്കാം ASPM
നടപ്പിലാക്കുന്നു Application Security Posture Management (ASPM) ടൂൾ ഇന്റഗ്രേഷൻ, തെറ്റായ പോസിറ്റീവുകൾ കൈകാര്യം ചെയ്യൽ, വികസന വേഗതയുമായി സുരക്ഷയെ വിന്യസിക്കൽ തുടങ്ങിയ വെല്ലുവിളികളുമായി വരുന്നു. ൽ വിവരിച്ചിരിക്കുന്നതുപോലെ നടപ്പിലാക്കുന്നതിലെ വെല്ലുവിളികൾ എന്തൊക്കെയാണ്? ASPM നിങ്ങളുടെ സ്ഥാപനത്തിലോ?, വിജയകരമായി സ്വീകരിക്കുന്നതിന് സ്ഥാപനങ്ങൾ ഈ തടസ്സങ്ങൾ പരിഹരിക്കണം ASPM അതിന്റെ ഫലപ്രാപ്തി പരമാവധിയാക്കുക.
സുഗമമായ നിർവ്വഹണം ഉറപ്പാക്കാൻ, ഈ പ്രധാന ഘട്ടങ്ങൾ പാലിക്കുക:
സുരക്ഷാ നയങ്ങളും ലക്ഷ്യങ്ങളും നിർവചിക്കുക
- സുരക്ഷാ ലക്ഷ്യങ്ങളെ ബിസിനസ് ലക്ഷ്യങ്ങളുമായും പാലിക്കൽ ആവശ്യങ്ങളുമായും യോജിപ്പിക്കുക.
- ഏറ്റവും പ്രധാനപ്പെട്ട ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നതിന് അപകടസാധ്യത പരിധികൾ നിർവചിക്കുക.
സമന്വയിപ്പിക്കുക ASPM കടന്നു CI/CD Pipelines
- നിർമ്മാണ പ്രക്രിയയുടെ ഓരോ ഘട്ടത്തിലും സുരക്ഷാ പരിശോധനകൾ ഓട്ടോമേറ്റ് ചെയ്യുക.
- ആപ്ലിക്കേഷനുകൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് സുരക്ഷാ നയങ്ങൾ നടപ്പിലാക്കുക.
ദുർബലതകൾക്ക് മുൻഗണന നൽകുകയും കാര്യക്ഷമമായി പരിഹരിക്കുകയും ചെയ്യുക
- കുറഞ്ഞ അപകടസാധ്യതയുള്ള ദുർബലതകൾ ഫിൽട്ടർ ചെയ്യുന്നതിന് EPSS ഉം റീചബിലിറ്റി വിശകലനവും ഉപയോഗിക്കുക.
- പ്രതികരണ സമയം കുറയ്ക്കുന്നതിന് ഓട്ടോമേറ്റഡ് പരിഹാരങ്ങൾ പ്രയോഗിക്കുക.
ആപ്ലിക്കേഷൻ സുരക്ഷാ നില തുടർച്ചയായി നിരീക്ഷിക്കുക.
- തത്സമയം പ്രയോജനപ്പെടുത്തുക dashboardപൂർണ്ണ സുരക്ഷാ ദൃശ്യപരതയ്ക്കായി.
- സുരക്ഷാ നയ ലംഘനങ്ങൾക്കായി ഓട്ടോമേറ്റഡ് അലേർട്ടുകൾ സജ്ജീകരിക്കുക.
അനുസരണവും റിപ്പോർട്ടിംഗും ഓട്ടോമേറ്റ് ചെയ്യുക
- ഓട്ടോമേറ്റഡ് പരിശോധനകൾ ഉപയോഗിച്ച് സുരക്ഷാ ചട്ടക്കൂടുകൾ ട്രാക്കിൽ നിലനിർത്തുക.
- ആന്തരിക ഓഡിറ്റുകൾക്കായി വിശദമായ സുരക്ഷാ റിപ്പോർട്ടുകൾ സൃഷ്ടിക്കുക.
നിങ്ങളുടെ ആപ്ലിക്കേഷൻ സുരക്ഷയുടെ നിയന്ത്രണം ഏറ്റെടുക്കുക
ഡൗൺലോഡ് Xygeni ASPM ഓട്ടോമേഷൻ, തത്സമയ അപകടസാധ്യത മുൻഗണന, പൂർണ്ണമായ ദൃശ്യപരത എന്നിവ നിങ്ങളുടെ സുരക്ഷാ തന്ത്രത്തെ എങ്ങനെ പരിവർത്തനം ചെയ്യുമെന്ന് കാണാൻ ഉൽപ്പന്ന ബ്രോഷർ!
എല്ലാ ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി മാനേജർക്കും എന്തുകൊണ്ട് ആവശ്യമാണ് Xygeni ASPM
An ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി മാനേജർ ആധുനിക ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ കാലഹരണപ്പെട്ടതും മാനുവൽ വർക്ക്ഫ്ലോകളെ ആശ്രയിക്കാൻ കഴിയില്ല. API-കൾ, മൈക്രോസർവീസുകൾ, ക്ലൗഡ് പരിതസ്ഥിതികൾ എന്നിവ വികസിക്കുമ്പോൾ, സ്ഥാപനങ്ങൾക്ക് സുരക്ഷയ്ക്കായി ഒരു ഓട്ടോമേറ്റഡ് സമീപനം ആവശ്യമാണ്. അല്ലാത്തപക്ഷം, ദുർബലതകൾ തുടർന്നും കടന്നുപോകും, ഇത് ലംഘനങ്ങളുടെ സാധ്യത വർദ്ധിപ്പിക്കും.
സ്വീകരിക്കുന്നതിലൂടെ Application Security Posture Management (ASPM), സുരക്ഷാ ടീമുകൾക്ക് ഇവ ചെയ്യാനാകും:
- പൂർണ്ണ സുരക്ഷാ ദൃശ്യപരത നേടുക - ആപ്ലിക്കേഷനുകൾ, API-കൾ, ക്ലൗഡ് അസറ്റുകൾ, ഡിപൻഡൻസികൾ എന്നിവ തത്സമയം നിരീക്ഷിക്കുക.
- സുരക്ഷാ നയങ്ങൾ യാന്ത്രികമായി നടപ്പിലാക്കുക, എല്ലാ പരിതസ്ഥിതികളിലും നിർണായക നിയന്ത്രണങ്ങൾ കേടുകൂടാതെയിരിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുക.
- ഓട്ടോമേഷൻ ഉപയോഗിച്ച് ദുർബലതകൾ വേഗത്തിൽ പരിഹരിക്കുക, സുരക്ഷാ കടം കുറയ്ക്കുക, അപകടസാധ്യത കുറയ്ക്കുക.
A മുൻകരുതൽ സുരക്ഷാ തന്ത്രം ഒരു അനുവദിക്കുന്നു ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി മാനേജർ വളരെ വൈകി പ്രതികരിക്കുന്നതിനുപകരം, ഭീഷണികൾ നിർണായകമാകുന്നതിന് മുമ്പ് തടയുക. മാത്രമല്ല, തത്സമയ ഉൾക്കാഴ്ചകൾ, അപകടസാധ്യത മുൻഗണന, ഓട്ടോമേഷൻ എന്നിവ ബ്ലൈൻഡ് സ്പോട്ടുകൾ ഇല്ലാതാക്കാൻ സഹായിക്കുന്നു, തെറ്റായ അലാറങ്ങൾ കുറയ്ക്കുന്നു, യഥാർത്ഥ ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ ടീമുകളെ പ്രാപ്തരാക്കുന്നു.
നിങ്ങളുടെ സൗജന്യ ട്രയൽ ഇന്ന് തന്നെ ആരംഭിക്കൂ സൈജെനിയുടെ അവാർഡ് നേട്ടം എങ്ങനെയെന്ന് കാണുക. ASPM ശക്തിപ്പെടുത്തുന്നു ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി മാനേജർമാർ അവരുടെ സുരക്ഷാ തന്ത്രം ശക്തിപ്പെടുത്തുന്നതിന്.

