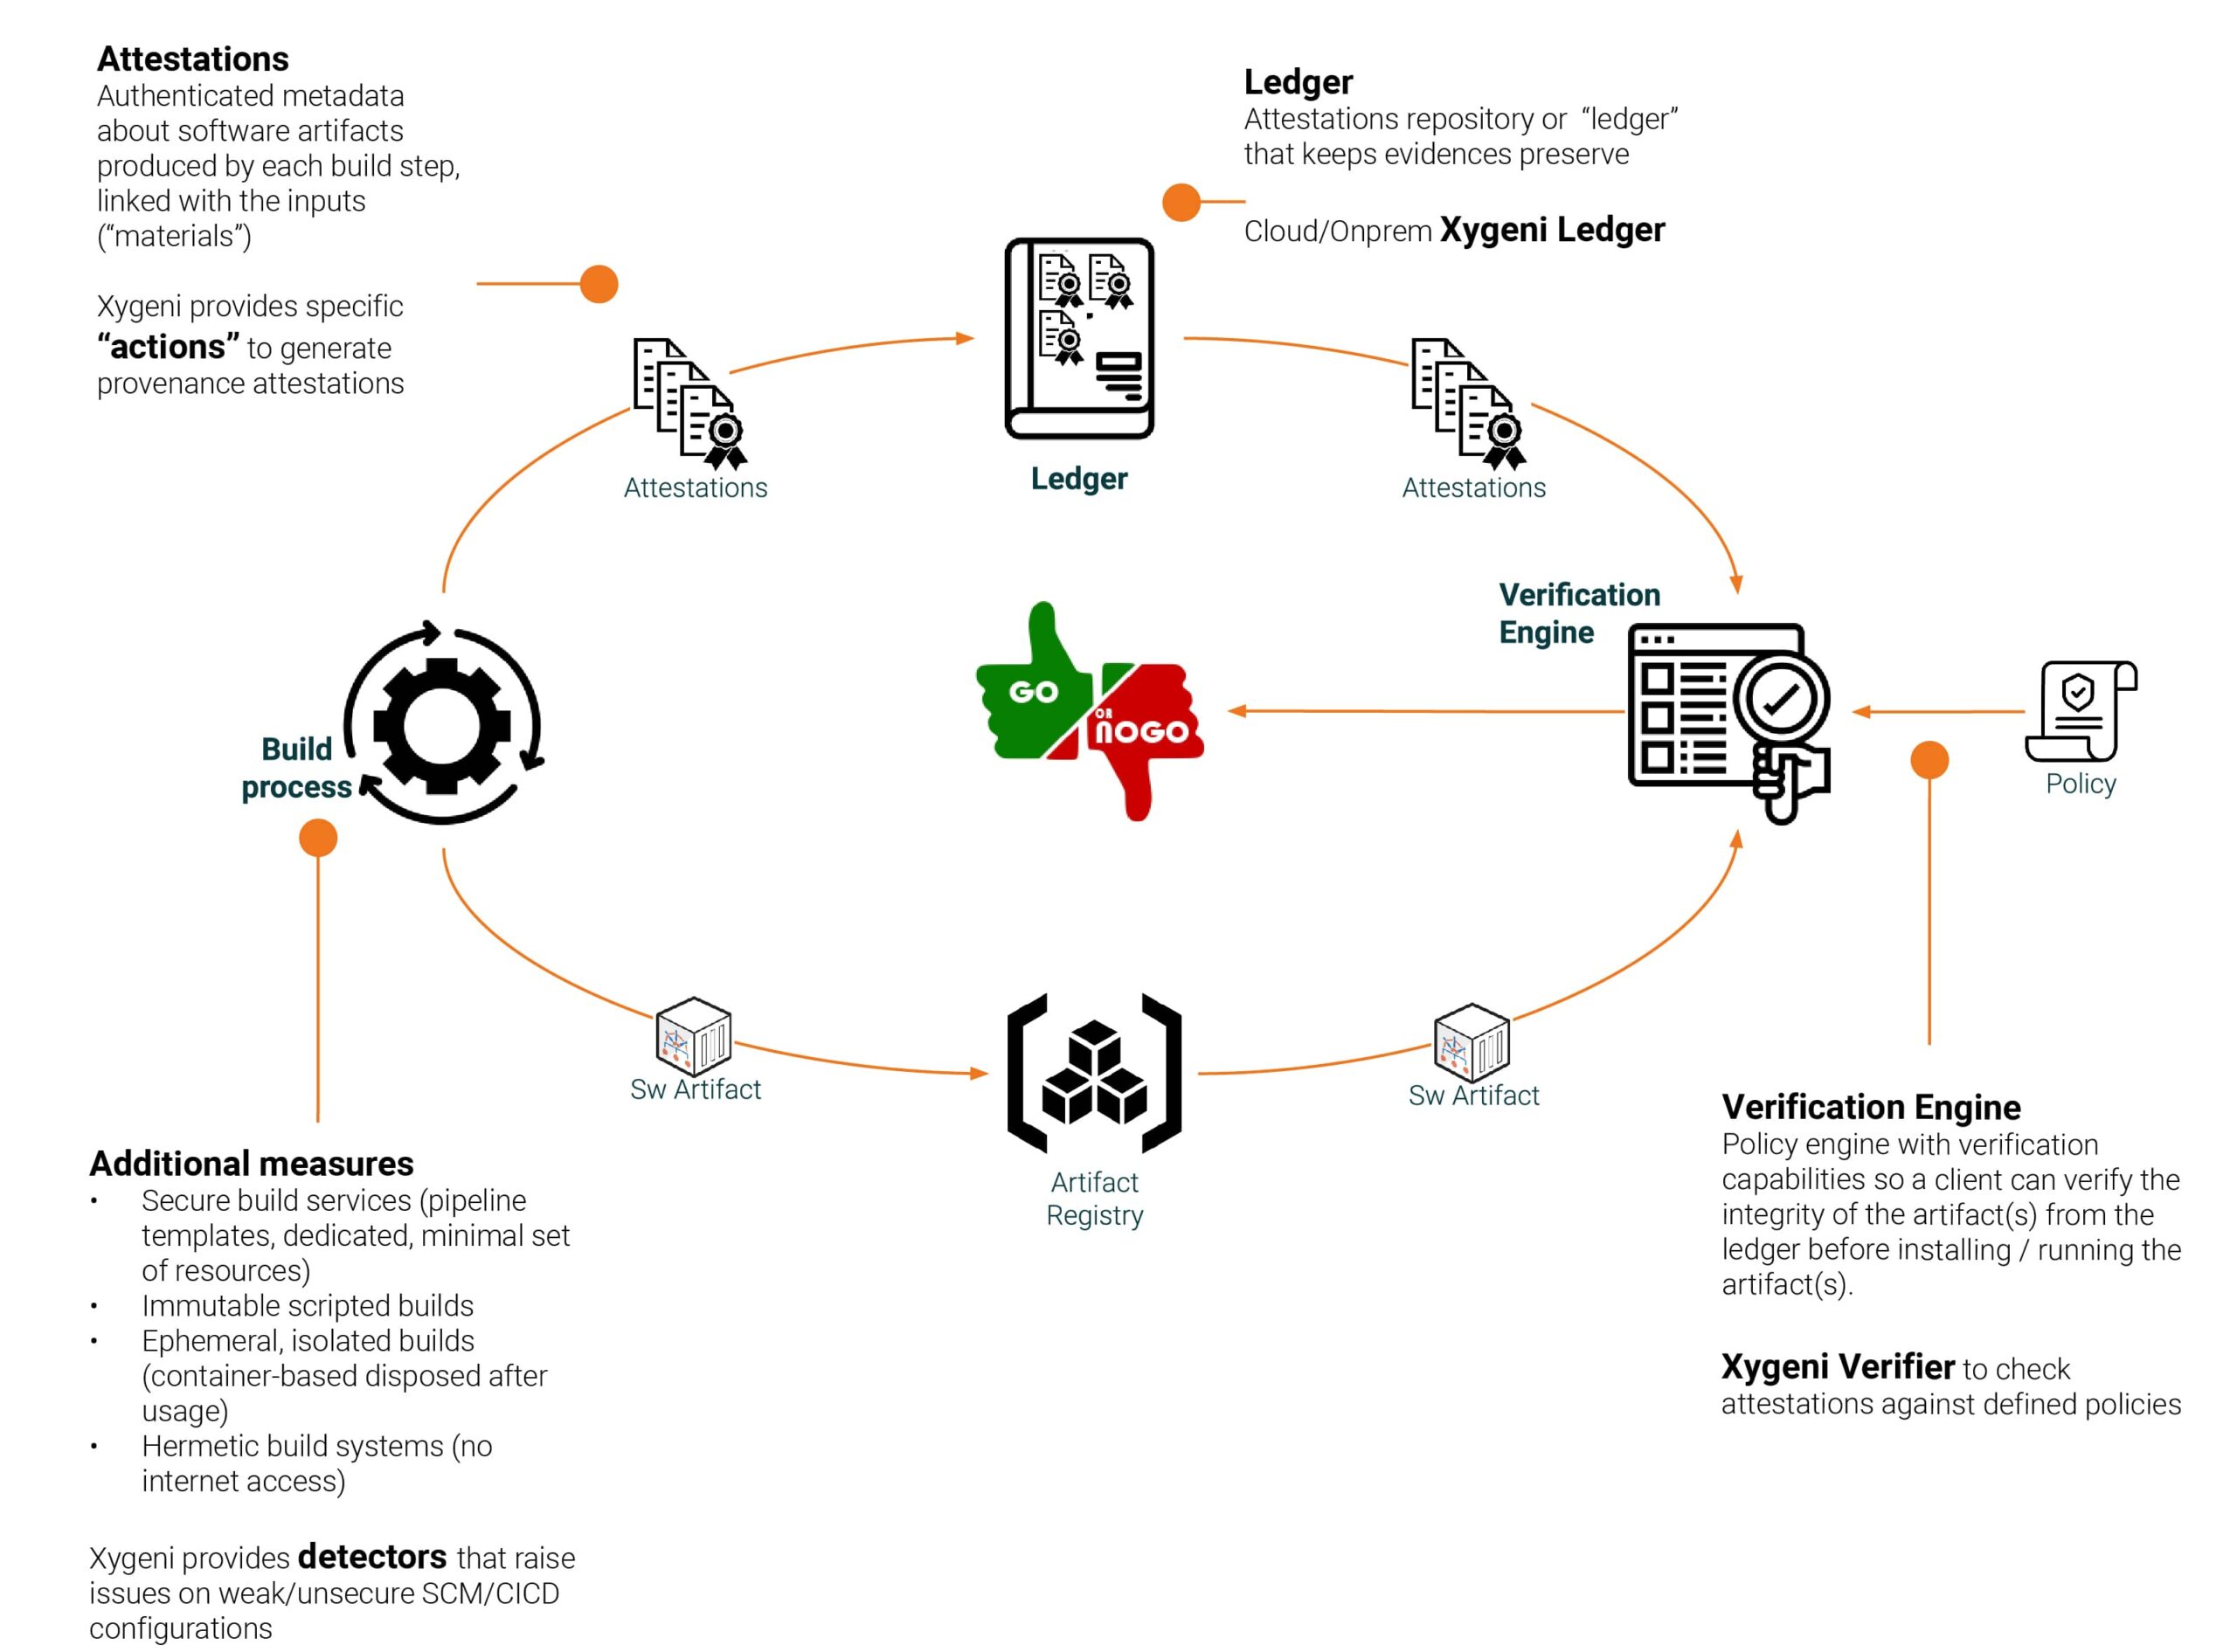
സുരക്ഷിത സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രം (SDLC) സോഫ്റ്റ്വെയർ നിർമ്മാണത്തിന്റെയും വിന്യാസത്തിന്റെയും എല്ലാ ഘട്ടങ്ങളിലുമുള്ള സുരക്ഷാ രീതികളും തത്വങ്ങളും ഉൾപ്പെടുത്തി സമഗ്രമായ ഒരു സമീപനത്തെ ഉദാഹരണമാക്കുന്നു. ഇവയിൽ, ബിൽഡ് ഘട്ടം പ്രത്യേകിച്ചും നിർണായകമാണ്. സോഴ്സ് കോഡ് ബൈനറി കോഡായി രൂപാന്തരപ്പെടുന്നതും നിർവ്വഹണത്തിനുള്ള വേദിയൊരുക്കുന്നതുമായ സ്ഥലമാണിത്. സോഫ്റ്റ്വെയറിൽ സുരക്ഷ ഉൾപ്പെടുത്തുന്നതിന് ഈ ഘട്ടം നിർണായകമാണ്, ദുർബലതകൾക്കായുള്ള കർശനമായ കോഡ് പരിശോധന, സുരക്ഷാ നയ നിർവ്വഹണം, മുൻകാല ചിന്തകൾക്ക് പകരം സുരക്ഷാ പരിഗണനകൾ അടിസ്ഥാനപരമാണെന്ന് ഉറപ്പാക്കൽ എന്നിവ ഇതിൽ ഉൾപ്പെടുന്നു.
എന്നതിന്റെ പ്രാധാന്യം Build Security സോഫ്റ്റ്വെയർ വികസനത്തിൽ
Build security സുരക്ഷിതമായ സോഫ്റ്റ്വെയർ നിർമ്മിക്കുന്നതിനും, സാധ്യതയുള്ള അപകടസാധ്യതകൾക്കെതിരെ ഒരു മുൻകരുതൽ പ്രതിരോധമായി പ്രവർത്തിക്കുന്നതിനും, പാലിക്കൽ ഉറപ്പാക്കുന്നതിനും അത്യാവശ്യമാണ് standards. വികസന പ്രക്രിയയുടെ ഈ ഘട്ടമാണ് കോഡിന്റെ സമഗ്രതയ്ക്കും രഹസ്യാത്മകതയ്ക്കും ഏറ്റവും വലിയ അപകടസാധ്യത സൃഷ്ടിക്കുന്നത്. ഒരു വീഴ്ച മൂലം സോഫ്റ്റ്വെയർ വ്യാപകമായി പ്രചരിക്കാൻ സാധ്യതയുണ്ട്, ഇത് അന്തിമ ഉപയോക്താക്കളെ സംരക്ഷിക്കുന്നതിനും വിശ്വാസവും അനുസരണവും നിലനിർത്തുന്നതിനും ഈ ഘട്ടം സംരക്ഷിക്കേണ്ടത് അനിവാര്യമാക്കുന്നു. മാത്രമല്ല, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുമായി ബന്ധപ്പെട്ട അപകടസാധ്യതകൾ ലഘൂകരിക്കുന്നതിൽ ബിൽഡ് ഘട്ടം നിർണായകമാണ്, കാരണം ഏത് ഭാഗത്തും ഉണ്ടാകുന്ന ദുർബലതകൾ വ്യാപകമായ പ്രത്യാഘാതങ്ങൾ ഉണ്ടാക്കും. build security ഭാവിയിലെ നവീകരണത്തിന് അടിത്തറയിടുന്നു, അതുവഴി സ്ഥാപനങ്ങൾക്ക് അവരുടെ വികസന രീതികൾ സുരക്ഷിതമായി വികസിപ്പിക്കാൻ കഴിയും.
യഥാർത്ഥ ലോക പരിണതഫലങ്ങൾ എടുത്തുകാണിക്കുന്നു
കരുത്തുറ്റതിന്റെ വിമർശനം build security സോളാർ വിൻഡ്സ് ഓറിയോൺ ലംഘനം, കോഡ്കോവ് ബാഷ് അപ്ലോഡർ വിട്ടുവീഴ്ച, ഇവന്റ്-സ്ട്രീം സംഭവം, ഇക്വിഫാക്സ് ഡാറ്റാ ലംഘനം, പ്രത്യേകിച്ച് ലെഡ്ജർ ആക്രമണം തുടങ്ങിയ സംഭവങ്ങൾ നടപടികളെ വ്യക്തമായി ചിത്രീകരിക്കുന്നു. സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾ സുഗമമാക്കുന്നത് മുതൽ വൻതോതിൽ സെൻസിറ്റീവ് ഡാറ്റ തുറന്നുകാട്ടുന്നത് വരെയുള്ള നിർമ്മാണ ഘട്ടത്തിലെ സുരക്ഷാ മേൽനോട്ടങ്ങളുടെ ദൂരവ്യാപകമായ പ്രത്യാഘാതങ്ങളുടെ വ്യക്തമായ ഓർമ്മപ്പെടുത്തലുകളായി ഈ ഉദാഹരണങ്ങൾ പ്രവർത്തിക്കുന്നു.
സൈബർ സുരക്ഷയുടെ മേഖലയിലെ ഒരു സുപ്രധാന സംഭവമായി അടയാളപ്പെടുത്തുന്ന സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ദുർബലതകളുടെ സങ്കീർണ്ണമായ ചൂഷണത്തെയാണ് ലെഡ്ജർ ആക്രമണം ചിത്രീകരിക്കുന്നത്. മുൻ ലെഡ്ജർ ജീവനക്കാരന്റെ NPM അക്കൗണ്ടിനെ ലക്ഷ്യമിട്ടുള്ള ഒരു സ്പിയർ ഫിഷിംഗ് ആക്രമണത്തിലൂടെ ആരംഭിച്ച ആക്രമണകാരികൾക്ക് ലെഡ്ജറിന്റെ സോഫ്റ്റ്വെയർ കണക്റ്റ്-കിറ്റ് ടൂളിന്റെ ക്ഷുദ്ര പതിപ്പുകൾ പ്രസിദ്ധീകരിക്കാൻ കഴിഞ്ഞു. ഈ ലംഘനം ഉപയോക്താക്കളുടെ ഹാർഡ്വെയർ വാലറ്റുകളിൽ നിന്ന് കുറഞ്ഞത് $600,000 നഷ്ടപ്പെട്ടു. ബിൽഡ് പ്രക്രിയയിലെ നേരിട്ടുള്ള ആക്രമണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, ഈ സംഭവം മൂന്നാം കക്ഷി ഡിപൻഡൻസികളിലും സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിനിലും അർപ്പിച്ചിരിക്കുന്ന വിശ്വാസത്തെ സ്വാധീനിച്ചു, ആധുനിക സോഫ്റ്റ്വെയർ വികസനം നേരിടുന്ന സൂക്ഷ്മമായ ഭീഷണികളെ ഇത് അടിവരയിടുന്നു. സോഫ്റ്റ്വെയർ ഡിപൻഡൻസികൾ സുരക്ഷിതമാക്കുന്നതിന്റെ നിർണായക പ്രാധാന്യം മാത്രമല്ല, കർശനമായ ആക്സസ് നിയന്ത്രണങ്ങൾ, ക്രെഡൻഷ്യൽ മാനേജ്മെന്റ്, മൂന്നാം കക്ഷി ഘടകങ്ങളുടെ മുൻകൂർ നിരീക്ഷണം എന്നിവയുടെ ആവശ്യകതയും ഈ ലംഘനം എടുത്തുകാണിച്ചു. സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ സുരക്ഷ അവഗണിക്കുന്നതിന്റെ സാധ്യതയുള്ള അനന്തരഫലങ്ങളെക്കുറിച്ചും നേരിട്ടും പരോക്ഷമായും ആക്രമണങ്ങളിൽ നിന്ന് സംരക്ഷിക്കുന്നതിന് സമഗ്രമായ സുരക്ഷാ നടപടികൾ സ്വീകരിക്കേണ്ടതിന്റെ പ്രാധാന്യത്തെക്കുറിച്ചും ലെഡ്ജർ സംഭവം വ്യക്തമായ ഓർമ്മപ്പെടുത്തലായി വർത്തിക്കുന്നു.
സമീപകാലത്തെ ഏറ്റവും ദൂരവ്യാപകവും സങ്കീർണ്ണവുമായ ആക്രമണങ്ങളിൽ ഒന്നായിരുന്നു സോളാർ വിൻഡ്സ് ഓറിയോൺ ലംഘനം, സോളാർ വിൻഡ്സ് സോഫ്റ്റ്വെയറിന്റെ നിർമ്മാണ പ്രക്രിയയിലെ ദുർബലതകൾ ചൂഷണം ചെയ്യാൻ ശ്രമിച്ചു. സോഫ്റ്റ്വെയർ അപ്ഡേറ്റ് ചെയ്യുന്ന പ്രക്രിയയിൽ ആക്രമണകാരികൾ ബിൽഡ് സിസ്റ്റത്തിലൂടെ മോശം കോഡ് നട്ടുപിടിപ്പിക്കുകയും പ്രധാന സർക്കാർ ഏജൻസികളും കോർപ്പറേഷനുകളും ഉൾപ്പെടെ 18,000 ക്ലയന്റുകൾക്ക് അത് അയയ്ക്കുകയും ചെയ്തു. വിതരണ ശൃംഖലകൾക്കെതിരായ അത്തരം ആക്രമണങ്ങൾ എത്രത്തോളം അപകടകരവും വ്യാപകവുമാണെന്ന് ഇത് എടുത്തുകാണിച്ചു.
ലംഘിച്ച കോഡ് കവറേജ് നടപടികൾ പരിശോധിക്കുന്നതിനുള്ള ഒരു ആപ്ലിക്കേഷനാണ് കോഡ്കോവ്. ആക്രമണകാരികൾക്ക് അതിന്റെ ബാഷ് അപ്ലോഡർ സ്ക്രിപ്റ്റിൽ മാറ്റം വരുത്താനും ആയിരക്കണക്കിന് ക്ലയന്റുകളുടെ പരിതസ്ഥിതികളിൽ നിന്ന് ഡാറ്റ വിജയകരമായി പുറന്തള്ളാനും കഴിഞ്ഞു. ബിൽഡ് ടൂളുകൾ എങ്ങനെ അപകടസാധ്യതയുള്ളതായിരിക്കുമെന്ന് ഈ ലംഘനം ഊന്നിപ്പറയുകയും ബിൽഡ് സ്ക്രിപ്റ്റുകളുടെ സമഗ്രത തെളിയിക്കുകയും ചെയ്യുന്നു, കൂടാതെ ടൂളുകൾ സുരക്ഷിതമാക്കേണ്ടതുണ്ടെന്നും ഇത് തെളിയിക്കുന്നു.
ഇവന്റ്-സ്ട്രീം സംഭവത്തിന്റെ കാര്യത്തിൽ, വളരെ ജനപ്രിയമായ ഒരു NPM പാക്കേജ് അപഹരിക്കപ്പെട്ടു. ഈ പാക്കേജിൽ, ഒരു യഥാർത്ഥ മെയിന്റനർ ഒരു ഉത്സാഹിയായ മെയിന്റനർ ആണെന്ന് നടിക്കുന്ന ഒരു ആക്രമണകാരിക്ക് നിയന്ത്രണം കൈമാറി. പിന്നീട്, ആക്രമണകാരി ഒരു പ്രത്യേക ക്രിപ്റ്റോകറൻസി പ്ലാറ്റ്ഫോമിനെ ലക്ഷ്യം വച്ചുള്ള ക്ഷുദ്രകരമായ ഉദ്ദേശ്യമുള്ള ഒരു പേലോഡ് പാക്കേജിലേക്ക് കുത്തിവച്ചു. ആശ്രിതത്വ ദുർബലതകളുടെ അപകടസാധ്യത പ്രൊഫൈലും മൂന്നാം കക്ഷി പാക്കേജുകളിലും മെയിന്റനർമാരിലും ഒരു കമ്പനി നടത്തേണ്ട ഒരു യഥാർത്ഥ തലത്തിലുള്ള പരിശോധനയും പ്രദർശിപ്പിക്കുന്ന ഒരു കേസ് പഠനത്തിന്റെ ഉത്തമ ഉദാഹരണമാണിത്.
നിർമ്മാണ ഘട്ടത്തിൽ ഇക്വിഫാക്സ് ഡാറ്റാ ലംഘനം ഒരു ദുർബലതയല്ലെങ്കിലും, അപ്ഡേറ്റ് ചെയ്യേണ്ടതും ദുർബലവുമായ ഒരു മൂന്നാം കക്ഷി ലൈബ്രറി അപ്ഡേറ്റ് ചെയ്യുന്നതിൽ പരാജയപ്പെട്ടതാണ് ഇത് കൂടുതൽ വഷളാക്കിയത് (ഈ സാഹചര്യത്തിൽ, അപ്പാച്ചെ സ്ട്രട്ട്സ്). ഇത് 147 ദശലക്ഷം ആളുകളെ ബാധിച്ചു. എല്ലാ അർത്ഥത്തിലും, ആശ്രിതത്വ മാനേജ്മെന്റിനെക്കുറിച്ചുള്ള ഒരു മുന്നറിയിപ്പ് കഥയാണ് ഇക്വിഫാക്സ് ലംഘനം.
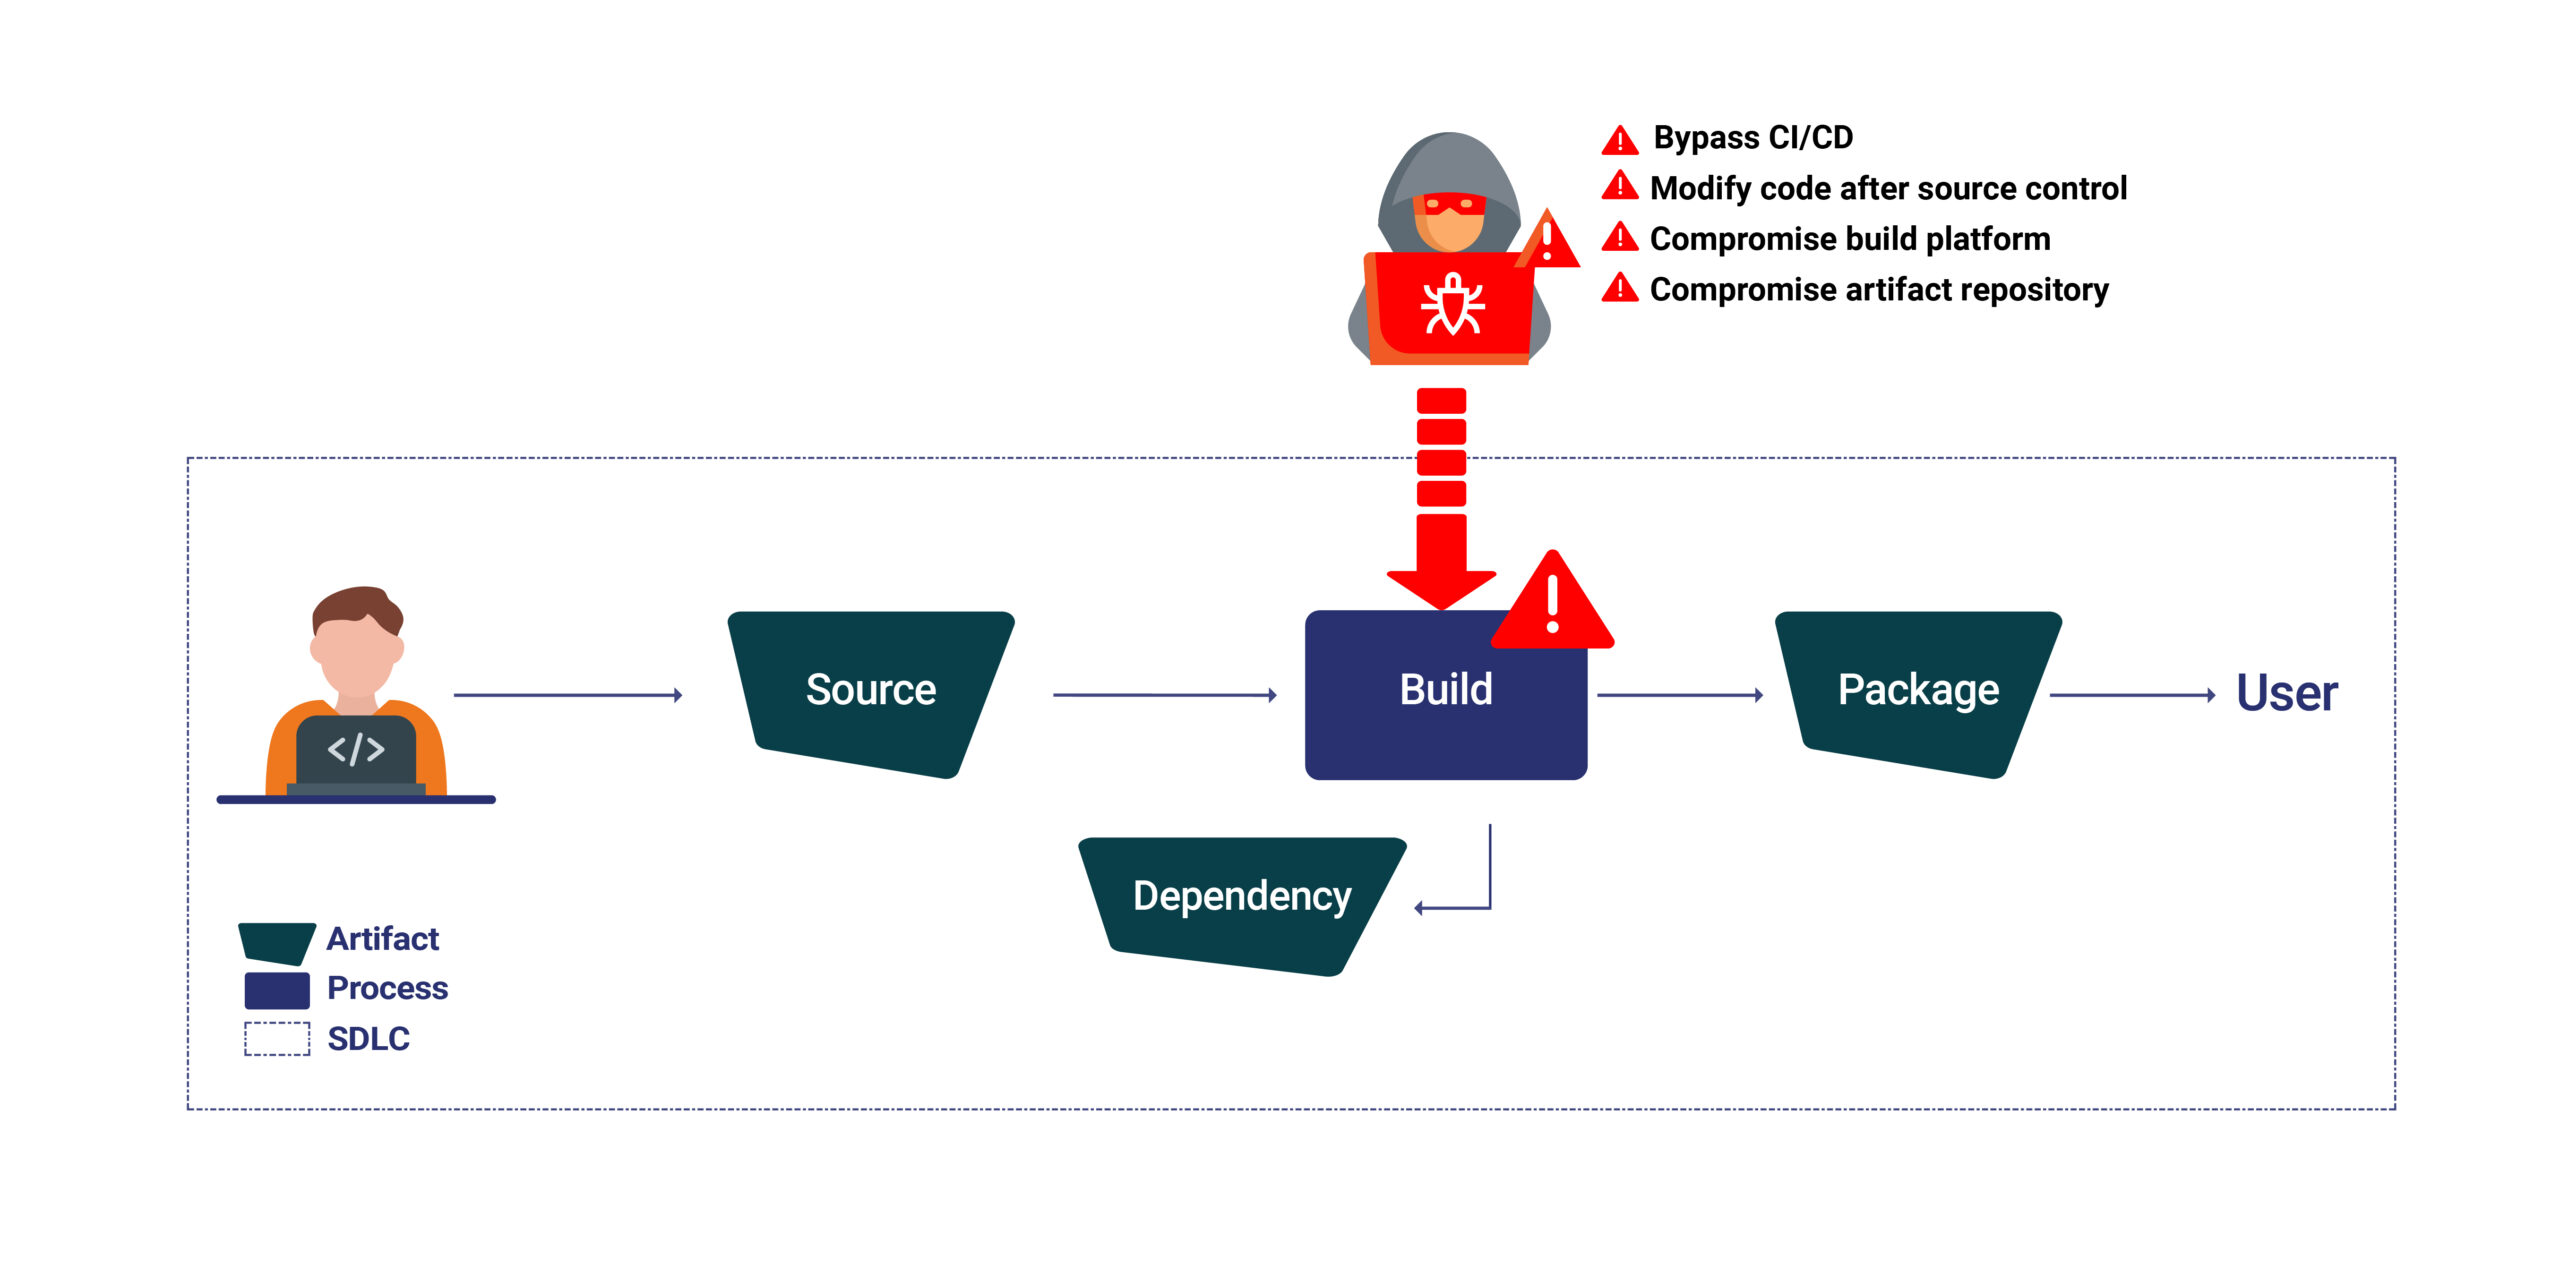
ആധുനിക സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ സങ്കീർണ്ണമായ വലയിൽ, സോഴ്സ് കോഡ് എക്സിക്യൂട്ടബിൾ സോഫ്റ്റ്വെയറാക്കി മാറ്റുന്ന ഒരു നിർണായക ഘട്ടമായി ബിൽഡ് ഘട്ടം നിലകൊള്ളുന്നു. ഈ ഘട്ടം സമാഹരണം മാത്രമല്ല, അന്തിമ ഉൽപ്പന്നത്തിന്റെ സുരക്ഷയും സമഗ്രതയും ഉറപ്പാക്കുന്നതിനെക്കുറിച്ചും കൂടിയാണ്. ഈ ഘട്ടത്തിൽ നേരിടുന്ന പൊതുവായ ഭീഷണികൾ തിരിച്ചറിയുന്നത് കരുത്തുറ്റതായി നിലനിർത്തുന്നതിന് അത്യന്താപേക്ഷിതമാണ്. software supply chain security. ഈ ഭീഷണികളെക്കുറിച്ചും ലഘൂകരണത്തിനുള്ള സമഗ്രമായ തന്ത്രങ്ങളെക്കുറിച്ചും കൂടുതൽ ആഴത്തിൽ മനസ്സിലാക്കുന്നതിന്, ഇവയെക്കുറിച്ചുള്ള വിശദമായ ഉൾക്കാഴ്ചകൾ പര്യവേക്ഷണം ചെയ്യുന്നത് പരിഗണിക്കുക.നിർമ്മാണ ഘട്ടത്തിൽ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ ഭീഷണികൾ.
ബൈപാസ് ചെയ്യുന്നു CI/CD Pipelines: സുരക്ഷാ മുൻകരുതലുകൾ മറികടക്കൽ CI/CD അത്യാവശ്യ സുരക്ഷാ പരിശോധനകൾ ഒഴിവാക്കിക്കൊണ്ട്, ആക്രമണകാരികൾക്ക് നേരിട്ട് ബിൽഡിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കാൻ പ്രക്രിയകൾ അനുവദിക്കുന്നു.
കോഡ് പോസ്റ്റ്-സോഴ്സ് നിയന്ത്രണം പരിഷ്ക്കരിക്കുന്നു: സോഴ്സ് കോഡിന് ശേഷം വരുത്തിയ മാറ്റങ്ങൾ commitഉറവിട നിയന്ത്രണത്തിലേക്കുള്ള മാറ്റം അനധികൃത മാറ്റങ്ങൾ വരുത്തുകയും സോഫ്റ്റ്വെയർ സമഗ്രതയെ ദുർബലപ്പെടുത്തുകയും ചെയ്യും.
നിർമ്മാണ പ്രക്രിയയിൽ വിട്ടുവീഴ്ച ചെയ്യുന്നു: ബിൽഡ് പ്രക്രിയയിൽ നേരിട്ട് കൃത്രിമം കാണിക്കുന്നത് ക്ഷുദ്ര കോഡ് ചേർക്കുന്നതിലേക്കും, ബിൽഡിന്റെ ഉറവിടത്തിൽ കൃത്രിമം കാണിക്കുന്നതിലേക്കും അല്ലെങ്കിൽ പ്രക്രിയയെ മൊത്തത്തിൽ തടസ്സപ്പെടുത്തുന്നതിലേക്കും നയിച്ചേക്കാം.
വിട്ടുവീഴ്ച ചെയ്യുന്ന ആർട്ടിഫാക്റ്റ് ശേഖരണങ്ങൾ: ആർട്ടിഫാക്റ്റ് ശേഖരണങ്ങളിലേക്കുള്ള അനധികൃത ആക്സസ് അല്ലെങ്കിൽ കൃത്രിമത്വം വിന്യാസ പ്രക്രിയയെ തടസ്സപ്പെടുത്തുകയും വിതരണ ശൃംഖലയിലേക്ക് വിട്ടുവീഴ്ച ചെയ്യപ്പെടുന്ന സോഫ്റ്റ്വെയർ അവതരിപ്പിക്കുകയും ചെയ്യും.
വിഷം കൊടുത്തു Pipeline വധശിക്ഷ (PPE): കൂടുതൽ ആഴത്തിലുള്ള ഭീഷണി
വിഷം കൊടുത്തു Pipeline ആക്രമണകാരികൾ ബിൽഡ് പ്രക്രിയയിൽ കൃത്രിമം കാണിക്കുമ്പോൾ, ഒന്നുകിൽ മാറ്റം വരുത്തി എക്സിക്യൂഷൻ (പിപിഇ) ദുർബലത യാഥാർത്ഥ്യമാകുന്നു. CI/CD pipeline കോൺഫിഗറേഷൻ നേരിട്ട് (ഡയറക്ട് പിപിഇ, അല്ലെങ്കിൽ ഡി-പിപിഇ) അല്ലെങ്കിൽ ഫയലുകൾ പരിഷ്ക്കരിക്കുന്നതിലൂടെ pipeline റഫറൻസുകൾ (ഇൻഡിറക്ട് പിപിഇ, അല്ലെങ്കിൽ ഐ-പിപിഇ). അത്തരം ആക്രമണങ്ങൾ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയെ സാരമായി ബാധിക്കും, ഇത് നേരത്തെയുള്ള കണ്ടെത്തലും സംരക്ഷണ സംവിധാനങ്ങളും നിർണായകമാക്കുന്നു.
പിപിഇ വകഭേദങ്ങൾ മനസ്സിലാക്കൽ
നേരിട്ടുള്ള പിപിഇ (ഡി-പിപിഇ) ബിൽഡ് എൻവയോൺമെന്റിനുള്ളിൽ ക്ഷുദ്ര കമാൻഡുകൾ പ്രവർത്തിപ്പിക്കുന്നതിനായി ആക്രമണകാരികൾ CI കോൺഫിഗറേഷൻ ഫയൽ മാറ്റുമ്പോൾ, ബൈപാസ് ചെയ്യുമ്പോൾ സംഭവിക്കുന്നു. standard സുരക്ഷാ പ്രോട്ടോക്കോളുകൾ.
പരോക്ഷ PPE (I-PPE) ബാഹ്യ ഫയലുകളിലെ പരിഷ്കാരങ്ങളിലൂടെയാണ് ഇത് വികസിക്കുന്നത് pipeline ആക്രമണകാരികൾക്ക് പരോക്ഷമായി ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കാൻ പ്രാപ്തമാക്കുന്ന സ്ക്രിപ്റ്റുകൾ പോലുള്ള കോൺഫിഗറേഷനുകൾ.
നിർമ്മാണ ഘട്ടത്തിൽ ഈ ഭീഷണികളെയും ദുർബലതകളെയും നേരിടുന്നതിന്, NIST പോലുള്ള അധികാരികൾ വിവരിച്ചിരിക്കുന്നതുപോലെ ശരിയായി ഉപയോഗിക്കുന്ന ഒരു ചട്ടക്കൂടും മികച്ച രീതികളോടുള്ള അനുസരണവും പരിശീലിക്കണം. മുകളിൽ പറഞ്ഞവയെല്ലാം ഒരു ആപ്ലിക്കേഷനിലൂടെയും അനുസരണത്തിലൂടെയും മെച്ചപ്പെടുത്താൻ കഴിയും. എൻഐഎസ്ടിയുടെ സെക്യുർ സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ഫ്രെയിംവർക്ക് (എസ്എസ്ഡിഎഫ്)), മറ്റ് വിഭവങ്ങൾക്കൊപ്പം, ഇനിപ്പറയുന്ന രീതികളിൽ നിങ്ങളുടെ ഭാവം മെച്ചപ്പെടുത്തുക.
അത്യാവശ്യമാണ് Build Security മികച്ച രീതികൾ:
സുരക്ഷിത കോഡിംഗ്: വികസനത്തിലുടനീളം മികച്ച കോഡിംഗ് സുരക്ഷാ രീതികൾ നടപ്പിലാക്കുക. നിർമ്മാണ പ്രക്രിയയിൽ ഏറ്റവും ഉപയോഗപ്രദമാകുന്ന സ്റ്റാറ്റിക് കോഡ് വിശകലന ഉപകരണങ്ങൾ ഉപയോഗിച്ച് സാധ്യതയുള്ള അപകടസാധ്യതകൾ തിരിച്ചറിയുക.
സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA): സംയോജിപ്പിക്കുക SCA നിങ്ങളുടെ കൂടെയുള്ള ഉപകരണങ്ങൾ CI/CD pipeline സോഫ്റ്റ്വെയറിൽ ഉപയോഗിക്കുന്ന ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾക്ക് അറിയപ്പെടുന്ന അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിനും നിലവിലുള്ളത് നിലനിർത്തുന്നതിനും സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് (SBOM).
സുരക്ഷിതമായ നിർമ്മാണ പരിസ്ഥിതി: ബിൽഡ് സെർവറുകളിലേക്കും റിപ്പോസിറ്ററികളിലേക്കും അനധികൃത എൻട്രി പോയിന്റുകൾ പരിമിതപ്പെടുത്താൻ കഴിയുന്ന ഏറ്റവും ശക്തമായ ആക്സസ് നിയന്ത്രണങ്ങൾ ഉപയോഗിക്കുക.
തുടർച്ചയായ നിരീക്ഷണ ഉപകരണങ്ങൾ സാരാംശത്തിൽ, നിർമ്മാണ പരിതസ്ഥിതിയിൽ നടക്കുന്ന ഏതെങ്കിലും തരത്തിലുള്ള സംശയാസ്പദമായ പ്രവർത്തനങ്ങൾ കണ്ടെത്തുന്നതിലേക്ക് വിരൽ ചൂണ്ടും. ഇത് ആധികാരികമാക്കുകയും സുരക്ഷിതമായി കൈമാറുകയും ചെയ്യും. pipeline ഡിജിറ്റൽ ഒപ്പ് ഉപയോഗിച്ച് ഒപ്പിടുന്നതിലൂടെ. വിന്യസിക്കുന്നതിന് മുമ്പ് പുരാവസ്തുവിന്റെ ആധികാരികത ഉറപ്പാക്കാൻ വിവിധ പരിശോധനാ സംവിധാനങ്ങൾ സ്ഥാപിക്കേണ്ടതുണ്ട്.
യുടെ ശക്തി Build Attestations
സുരക്ഷിത കോഡിംഗ്, സുരക്ഷിത ബിൽഡ് എൻവയോൺമെന്റുകൾ പോലുള്ള നല്ല മികച്ച രീതികൾ പരമപ്രധാനമാണ്, പക്ഷേ Xygeni Build Security പരിഹാരം, അവർ അത് ചെയ്യുന്നു. ഞങ്ങളുടെ പരിഹാരം നിങ്ങളുടെ വർക്ക്ഫ്ലോകളുമായി സംയോജിപ്പിച്ച് സമഗ്രമായ ഒരു മാർഗം നൽകുന്നു build security അതിൽ സാക്ഷ്യപ്പെടുത്തലിന്റെ അധികാരം ഉൾപ്പെടുന്നു.
ഒരു ബിൽഡിന്റെ ആധികാരികതയും സമഗ്രതയും ഉറപ്പാക്കുന്ന ഒപ്പിട്ട ഒരു രേഖയായി ഒരു ബിൽഡ് അറ്റസ്റ്റേഷനെ കരുതുക. ബിൽഡ് അറ്റസ്റ്റേഷൻ കൃത്യമായി അതാണ് - ബിൽഡ് പ്രക്രിയയുടെ വിശദാംശങ്ങൾ രേഖപ്പെടുത്തുന്ന മെറ്റാഡാറ്റയുടെ ക്രിപ്റ്റോഗ്രാഫിക്കായി ഒപ്പിട്ട ഒരു ശേഖരം. ഇവ ബിൽഡ് പ്രക്രിയയ്ക്ക് ഒരുതരം കാവൽക്കാരാണ്, കൂടാതെ ഇനിപ്പറയുന്നവയിൽ നിന്ന് വരുന്ന നിരവധി നേട്ടങ്ങൾ കൈകാര്യം ചെയ്യുന്നു.
മെച്ചപ്പെട്ട സുതാര്യത: ബിൽഡ് നിർമ്മിക്കാൻ ഉപയോഗിക്കുന്ന ബിൽഡ് എൻവയോൺമെന്റ്, ഉപകരണങ്ങൾ, കോൺഫിഗറേഷനുകൾ, ഡിപൻഡൻസികൾ എന്നിവയിൽ വ്യക്തമായ ദൃശ്യപരത ഉണ്ടായിരിക്കുന്നതിലൂടെ ആത്മവിശ്വാസം ഉണ്ടെന്ന് ബിൽഡ് അറ്റസ്റ്റേഷൻ ഉറപ്പാക്കുന്നു. അത്തരമൊരു സുതാര്യമായ അന്തരീക്ഷം വിശ്വാസത്തെയും ഒരുപക്ഷേ സഹകരണത്തെയും ഉത്തേജിപ്പിക്കും.
മുഴുവൻ സമയ പരിശോധനയും Pipeline: എല്ലാ ഘട്ടങ്ങളിലും CI/CD pipeline, സോഴ്സ് കോഡ് മുതൽ അന്തിമമായി നിർമ്മിച്ച ആർട്ടിഫാക്റ്റുകൾ വരെ, ആധികാരികത പരിശോധിക്കാൻ കഴിയും. നിർമ്മാണ പ്രക്രിയയിൽ അനധികൃത മാറ്റങ്ങളൊന്നും സംഭവിച്ചിട്ടില്ലെന്ന് ഇത് പരിശോധിക്കുന്നു.
നിരീക്ഷിക്കുന്നതിനും ഓഡിറ്റ് ചെയ്യുന്നതിനുമുള്ള ശക്തമായ അടിത്തറ: അറ്റസ്റ്റേഷനുകളിലെ വിശദമായ ഡാറ്റ വികസന ജീവിതചക്രത്തിൽ സുരക്ഷാ വിശകലനം തുടരുന്നതിനുള്ള അടിത്തറ പണിയുന്നു, ഇത് ലഘൂകരിക്കേണ്ട ഏതെങ്കിലും സാധ്യമായ അപകടസാധ്യതകൾ മുൻകൂട്ടി കണ്ടെത്താൻ ഒരാളെ അനുവദിക്കുന്നു.
എങ്ങനെ Xygeni Build Security സാക്ഷ്യപ്പെടുത്തലുകൾ പ്രയോജനപ്പെടുത്തുന്നു
ഇത് എവിടെയാണ് Build Security പരിഹാരം എന്ന ആശയം സ്വീകരിക്കുന്നു Build Attestations ഓട്ടോമേഷൻ നിലവിൽ വന്നതോടെ ഒരു പടി കൂടി മുന്നോട്ട്, വിശാലമായ ഒരു സമീപനത്തോടെ സൈജെനി ഒരു വലിയ ചുവടുവെപ്പ് കൂടി നടത്തുന്നു.
അറ്റസ്റ്റേഷൻ ജനറേഷൻ ഓട്ടോമേഷൻ: സൈജെനിയിൽ, സാക്ഷ്യപ്പെടുത്തൽ ജനറേഷൻ ഓട്ടോമേറ്റ് ചെയ്യേണ്ടിവരുന്നു, മാനുവൽ ഇടപെടലിന്റെ ആവശ്യമില്ലാതെ തന്നെ, എല്ലാ ബിൽഡുകളിലും സ്ഥിരമായ സാക്ഷ്യപ്പെടുത്തൽ നൽകുന്ന രീതിയിൽ കൃത്രിമത്വം കാണിക്കുന്ന സാക്ഷ്യപ്പെടുത്തലുകൾ സൃഷ്ടിക്കുന്നതിന്.
സുരക്ഷിതമായ തെളിവ് ശേഖരണവും സംഭരണവും:തെളിവുകൾ ശേഖരിക്കുന്നതിനും സൂക്ഷിക്കുന്നതിനും സൈജെനി സുരക്ഷ നൽകുന്നു. നിർമ്മാണ പ്രക്രിയയുടെ ഓരോ മുക്കിലും മൂലയിലും നിന്ന് വളരെ ശ്രദ്ധയോടെയാണ് ഇത് തെളിവുകൾ ശേഖരിക്കുന്നത്. സാക്ഷ്യപ്പെടുത്തൽ സമഗ്രമാണെന്ന് ഉറപ്പാക്കിക്കൊണ്ട് ഇത് ഞങ്ങളുടെ സുരക്ഷിത സംഭരണ ഇൻഫ്രാസ്ട്രക്ചറിൽ ശേഖരം സൂക്ഷിക്കുന്നു.
ഗ്രാനുലാർ പരിശോധനാ നിയന്ത്രണങ്ങൾ: ഞങ്ങളുടെ പരിഹാരം സ്ഥിരീകരണത്തെ നിയന്ത്രിക്കുന്നു, അത് ഏകതാനമായി പിന്തുടരുന്നു. ഇത് ക്രമീകരിക്കാവുന്ന ഒരു കൂട്ടം നയങ്ങൾ നൽകുന്നു; പരിശോധനകൾ പ്രക്രിയയിൽ ഉൾപ്പെടുത്താനോ ഒഴിവാക്കാനോ കഴിയും, രണ്ടാമത്തേത് ഒരാളുടെ ആവശ്യങ്ങൾക്കനുസരിച്ച് മികച്ചതാക്കുന്നു.
ഉൾക്കാഴ്ചയുള്ള തത്സമയ ഭീഷണി കണ്ടെത്തൽ: സൈജെനിയിൽ നിന്നുള്ള സമഗ്രമായ റിപ്പോർട്ടിംഗ് ഫീച്ചർ സെറ്റ് ലളിതമായ പാസ്/പരാജയ അറിയിപ്പുകൾക്കപ്പുറം പോകുന്നു. സാധ്യതയുള്ള അപകടസാധ്യതകൾ മുൻകൂട്ടി അറിയാനും പരിഹരിക്കാനും നിങ്ങളെ സഹായിക്കുന്നതിന്, നിങ്ങളുടെ ബിൽഡ് പ്രക്രിയയിൽ പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകൾ ഞങ്ങളുടെ സിസ്റ്റം നൽകുന്നു.
സൈജെനിയുടെ ഗുണങ്ങൾ: നിങ്ങൾക്ക് വിശ്വസിക്കാൻ കഴിയുന്ന ഗുണങ്ങൾ
പ്രയോജനപ്പെടുത്തുന്നതിലൂടെ Xygeni Build Security, നിങ്ങൾക്ക് നിരവധി നേട്ടങ്ങൾ ലഭിക്കും:
മെച്ചപ്പെട്ട വിശ്വാസവും സുതാര്യതയും: ബിൽഡ് അറ്റസ്റ്റേഷൻ എല്ലാ പങ്കാളി കക്ഷികൾക്കും വ്യക്തമായ നിർമ്മാണ പ്രക്രിയയുടെ ചിത്രം നൽകുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു, കൂടാതെ പ്രക്രിയയിൽ വിശ്വാസവും സഹകരണവും വർദ്ധിക്കുന്നു.
പിശകുകളുടെയും അപകടസാധ്യതകളുടെയും അപകടസാധ്യത കുറയ്ക്കൽ: ഓട്ടോമേറ്റഡ് അറ്റസ്റ്റേഷൻ ജനറേഷനും വെരിഫിക്കേഷനും പിശകുകളുടെയും അപകടസാധ്യതയുടെയും സാധ്യത മനുഷ്യർക്ക് സാധ്യമായ ഏറ്റവും കുറഞ്ഞ അളവിൽ കുറയ്ക്കുന്നു, അതുവഴി ബിൽഡിലുടനീളം സ്ഥിരത ഉറപ്പാക്കുന്നു. pipeline.
മെച്ചപ്പെട്ട സോഫ്റ്റ്വെയർ ഗുണനിലവാരം: ഉയർന്ന നിലവാരമുള്ളതും കൂടുതൽ സുരക്ഷിതവുമായ സോഫ്റ്റ്വെയർ ഉൽപ്പന്നങ്ങൾ നിങ്ങൾക്ക് നൽകാൻ കഴിയുമെന്ന് ഉറപ്പാക്കാൻ സമ്പുഷ്ടമായ ഭീഷണി ബുദ്ധിയും ആഴത്തിലുള്ള ഉൾക്കാഴ്ചകളും നേടുക.