






ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) എന്നത് ഒരു ദുർബലതയാണ്, ഇത് ആക്രമണകാരികൾക്ക് വിശ്വസനീയമായ വെബ് പേജുകളിലേക്ക് ക്ഷുദ്ര സ്ക്രിപ്റ്റുകൾ കുത്തിവയ്ക്കാൻ അനുവദിക്കുന്നു, തുടർന്ന് സന്ദർശിക്കുന്ന ആരുടെയും ബ്രൗസറിൽ ഇത് പ്രവർത്തിക്കുന്നു. അത് ചിലതിന് പിന്നിലുണ്ട് സമീപകാലത്തെ ഏറ്റവും വലിയ ലംഘനങ്ങൾബ്രിട്ടീഷ് എയർവേയ്സും ഇബേയും ഉൾപ്പെടെയുള്ളവ ദശലക്ഷക്കണക്കിന് ഉപയോക്താക്കളെ ഡാറ്റ മോഷണം, അക്കൗണ്ട് ഹൈജാക്കിംഗ്, വഞ്ചന എന്നിവയ്ക്ക് വിധേയമാക്കുന്നു. ഈ ഗൈഡ് മൂന്ന് പ്രധാന തരം XSS, ഓരോന്നിന്റെയും യഥാർത്ഥ ലോക ഉദാഹരണങ്ങൾ, അവ എങ്ങനെ തടയാം എന്നിവ ഉൾക്കൊള്ളുന്നു.
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) എന്താണ്?
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) എന്നത് ആക്രമണകാരികൾക്ക് വിശ്വസനീയമായ വെബ് പേജുകളിലേക്ക് ദോഷകരമായ സ്ക്രിപ്റ്റുകൾ കുത്തിവയ്ക്കാൻ അനുവദിക്കുന്ന ഒരു ദുർബലതയാണ്. ഉപയോക്താക്കൾ ഈ പേജുകളുമായി ഇടപഴകുമ്പോൾ, സ്ക്രിപ്റ്റുകൾ അവരുടെ ബ്രൗസറുകളിൽ പ്രവർത്തിക്കുന്നു. ഇക്കാരണത്താൽ, XSS ഇനിപ്പറയുന്നതുപോലുള്ള വലിയ അപകടസാധ്യതകളിലേക്ക് നയിച്ചേക്കാം:
- ഡാറ്റ മോഷണം: ആക്രമണകാരികൾ സെഷൻ കുക്കികൾ പോലുള്ള സ്വകാര്യ വിവരങ്ങൾ മോഷ്ടിക്കുന്നു, കൂടാതെ login യോഗ്യതാപത്രങ്ങൾ.
- സെഷൻ ഹൈജാക്കിംഗ്: ആക്രമണകാരികൾക്ക് സജീവ ഉപയോക്തൃ സെഷനുകളിലേക്ക് പ്രവേശനം ലഭിക്കുകയും അവരെപ്പോലെ ആൾമാറാട്ടം നടത്തുകയും ചെയ്യുന്നു.
- അനധികൃത പ്രവർത്തനങ്ങൾ: ഇരയുടെ അറിവില്ലാതെ ക്ഷുദ്ര സ്ക്രിപ്റ്റുകൾ പ്രവർത്തനങ്ങൾ നടപ്പിലാക്കുന്നു.
ഉപയോക്തൃ ഇൻപുട്ടിന്റെ മോശം സാധൂകരണം അല്ലെങ്കിൽ സാനിറ്റൈസേഷൻ എന്നിവയിൽ നിന്നാണ് സാധാരണയായി XSS ദുർബലതകൾ ഉണ്ടാകുന്നത്. ഈ ആക്രമണങ്ങൾ എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കുക എന്നതാണ് അവയെ തടയുന്നതിനുള്ള ആദ്യപടി.
ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങളുടെ തരങ്ങളും യഥാർത്ഥ ഉദാഹരണങ്ങളും
സുരക്ഷാ വിദഗ്ധർ ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങളെ മൂന്ന് പ്രധാന തരങ്ങളായി തരംതിരിക്കുന്നു: സംഭരിച്ച, പ്രതിഫലിപ്പിച്ച, DOM-അധിഷ്ഠിത XSS. ഓരോ തരവും വെബ് ആപ്ലിക്കേഷനുകളിലെ വ്യത്യസ്ത ബലഹീനതകളെ ലക്ഷ്യം വയ്ക്കുന്നു, ഇത് അതുല്യമായ പ്രത്യാഘാതങ്ങളിലേക്ക് നയിക്കുന്നു. കൂടുതൽ വിശദീകരിക്കാൻ, ഓരോ തരവും എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്നും അവ ഉണ്ടാക്കുന്ന നാശനഷ്ടങ്ങളുടെ ഉദാഹരണങ്ങളും ഇതാ.
സംഭരിച്ച ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS)
ഒരു സെർവറിൽ ദോഷകരമായ സ്ക്രിപ്റ്റുകൾ ശാശ്വതമായി സേവ് ചെയ്യപ്പെടുമ്പോഴാണ് സ്റ്റോർഡ് XSS അഥവാ പെർസിസ്റ്റന്റ് XSS സംഭവിക്കുന്നത്. ഉദാഹരണത്തിന്, ഈ സ്ക്രിപ്റ്റുകൾ ഒരു ഡാറ്റാബേസിലോ ഉപയോക്തൃ പ്രൊഫൈലിലോ സൂക്ഷിക്കാൻ കഴിയും. ആരെങ്കിലും അപഹരിക്കപ്പെട്ട ഉറവിടത്തിലേക്ക് പ്രവേശിക്കുമ്പോഴെല്ലാം, സ്ക്രിപ്റ്റ് യാന്ത്രികമായി പ്രവർത്തിക്കും.
ഉയർന്ന ട്രാഫിക് ഉള്ള പ്ലാറ്റ്ഫോമുകളെ ലക്ഷ്യം വയ്ക്കാൻ ആക്രമണകാരികൾ സാധാരണയായി Stored XSS ഉപയോഗിക്കുന്നു. ക്ഷുദ്രകരമായ പേലോഡ് സെർവറിൽ നിലനിൽക്കുന്നതിനാൽ, കണ്ടെത്തുന്നതിന് മുമ്പ് ആയിരക്കണക്കിന് ഉപയോക്താക്കളെ ഇത് ബാധിച്ചേക്കാം.
യഥാർത്ഥ ലോക ഉദാഹരണം: eBay (2014)
2014-ൽ, ആക്രമണകാരികൾ ക്ഷുദ്രകരമായ ജാവാസ്ക്രിപ്റ്റ് കുത്തിവച്ചു eBay ഉൽപ്പന്ന ലിസ്റ്റിംഗുകൾ. eBay ഉപയോക്തൃ ഇൻപുട്ടുകൾ ശരിയായി സാനിറ്റൈസ് ചെയ്യാത്തതിനാലാണ് ഇത് സംഭവിച്ചത്. ഉപയോക്താക്കൾ ബാധിത ലിസ്റ്റിംഗുകൾ സന്ദർശിക്കുമ്പോഴെല്ലാം, അവരുടെ ബ്രൗസറുകൾ അറിയാതെ തന്നെ ക്ഷുദ്രകരമായ സ്ക്രിപ്റ്റ് നടപ്പിലാക്കി.
പരിണതഫലങ്ങൾ:
- ഇരകളെ ഫിഷിംഗ് സൈറ്റുകളിലേക്ക് റീഡയറക്ട് ചെയ്തു, അവിടെ ആക്രമണകാരികൾ മോഷ്ടിച്ചു login ക്രെഡൻഷ്യലുകളും സ്വകാര്യ ഡാറ്റയും.
- മതിയായ സുരക്ഷയുടെ അഭാവം മൂലം eBay-ക്ക് കാര്യമായ പ്രശസ്തി നഷ്ടമായി.
- തൽഫലമായി, ശക്തമായ ഇൻപുട്ട് മൂല്യനിർണ്ണയത്തിന്റെയും തത്സമയ നിരീക്ഷണത്തിന്റെയും നിർണായക ആവശ്യകത ഈ കേസ് തെളിയിച്ചു.
പ്രതിഫലിച്ച ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS)
ദോഷകരമായ സ്ക്രിപ്റ്റുകൾ ഒരു URL-ലോ ഫോം ഇൻപുട്ടിലോ ഉൾച്ചേർത്ത് സെർവറിന്റെ പ്രതികരണത്തിൽ പ്രതിഫലിക്കുമ്പോഴാണ് പ്രതിഫലിച്ച XSS സംഭവിക്കുന്നത്. ഇത്തരത്തിലുള്ള ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണം സാധാരണയായി ഫിഷിംഗ് ലിങ്കുകൾ വഴിയാണ് നടത്തുന്നത്, ഇര ലിങ്കിൽ ക്ലിക്ക് ചെയ്യുമ്പോൾ തന്നെ അത് നടപ്പിലാക്കും.
അതേസമയം, റിഫ്ലെക്റ്റഡ് എക്സ്എസ്എസ് വ്യക്തിഗത ഇരകളെ ബാധിക്കുന്നു, പക്ഷേ ഇപ്പോഴും ഗുരുതരമായ പ്രത്യാഘാതങ്ങൾക്ക് ഇടയാക്കും.
യഥാർത്ഥ ലോക ഉദാഹരണം: ബ്രിട്ടീഷ് എയർവേയ്സ് (2018)
ബ്രിട്ടീഷ് എയർവേയ്സിന് ഒരു അനുഭവം ഉണ്ടായി. പ്രതിഫലിച്ച XSS ദുർബലത 2018-ൽ ആക്രമണകാരികൾ എംബഡഡ് സ്ക്രിപ്റ്റുകൾ അടങ്ങിയ ഫിഷിംഗ് ലിങ്കുകൾ നിർമ്മിച്ചു, ഉപയോക്താക്കളെ അവയിൽ ക്ലിക്ക് ചെയ്യാൻ കബളിപ്പിച്ചു.
പരിണതഫലങ്ങൾ:
- പേരുകൾ, വിലാസങ്ങൾ, പേയ്മെന്റ് കാർഡ് വിശദാംശങ്ങൾ എന്നിവയുൾപ്പെടെയുള്ള സെൻസിറ്റീവ് ഉപഭോക്തൃ വിവരങ്ങൾ ഹാക്കർമാർ മോഷ്ടിച്ചു.
- 400,000-ത്തിലധികം ഉപഭോക്താക്കളെ ഇത് ബാധിച്ചു, ഇത് ബ്രിട്ടീഷ് എയർവേയ്സിന് £20 മില്യൺ GDPR പിഴ ചുമത്താൻ കാരണമായി.
- മൊത്തത്തിൽ, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗുമായി ബന്ധപ്പെട്ട സാമ്പത്തികവും നിയമപരവുമായ അപകടസാധ്യതകളെയാണ് ഈ ലംഘനം എടുത്തുകാണിച്ചത്.
DOM-അധിഷ്ഠിത ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS)
ആക്രമണകാരികൾ ബ്രൗസറിന്റെ ഡോക്യുമെന്റ് ഒബ്ജക്റ്റ് മോഡൽ (DOM) സെർവർ-സൈഡ് ദുർബലതകളെ ലക്ഷ്യം വയ്ക്കുന്നതിനുപകരം. ഈ ആക്രമണം സെർവർ-സൈഡ് വാലിഡേഷനെ പൂർണ്ണമായും മറികടക്കുകയും പലപ്പോഴും സുരക്ഷിതമല്ലാത്ത ജാവാസ്ക്രിപ്റ്റ് രീതികളെ ചൂഷണം ചെയ്യുകയും ചെയ്യുന്നു innerHTML or document.write().
ഉദാഹരണത്തിന്, പ്രവർത്തനത്തിലുള്ള DOM-അധിഷ്ഠിത XSS ന്റെ ഒരു ഉദാഹരണം ഇതാ.
യഥാർത്ഥ ലോക ഉദാഹരണം: GitHub (2020)
2020-ൽ, ആക്രമണകാരികൾ ചൂഷണം ചെയ്തത് ഒരു DOM-അധിഷ്ഠിത XSS ദുർബലത GitHub-ന്റെ തിരയൽ പ്രവർത്തനത്തിൽ. സെർവർ സംരക്ഷണങ്ങളെ മറികടന്ന്, തിരയൽ അന്വേഷണ ഇൻപുട്ടുകളിലേക്ക് അവർ ക്ഷുദ്ര സ്ക്രിപ്റ്റുകൾ കുത്തിവച്ചു.
പരിണതഫലങ്ങൾ:
- ആക്രമണകാരികൾ സെഷൻ കുക്കികളും പ്രാമാണീകരണ ടോക്കണുകളും മോഷ്ടിച്ചു, അതുവഴി റിപ്പോസിറ്ററികളിലേക്ക് അനധികൃത പ്രവേശനം അനുവദിച്ചു.
- GitHub ഉടനടി പ്രശ്നം പരിഹരിച്ചു, പക്ഷേ കേസ് ക്ലയന്റ്-സൈഡ് ദുർബലതകൾ ഉയർത്തുന്ന അപകടസാധ്യതകൾ കാണിച്ചുതന്നു.
ഭീഷണികളെ തത്സമയം എങ്ങനെ നേരിടാം എന്നതിനെക്കുറിച്ച് കൂടുതലറിയാൻ ആഗ്രഹിക്കുന്നുണ്ടോ?
'നേരത്തെ മുന്നറിയിപ്പ്: തത്സമയ ഭീഷണി കണ്ടെത്തലും മുൻഗണനയും' എന്ന ഞങ്ങളുടെ വൈറ്റ്പേപ്പർ ഡൗൺലോഡ് ചെയ്ത് നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല എങ്ങനെ സംരക്ഷിക്കാമെന്ന് കണ്ടെത്തുക.
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) എങ്ങനെ തടയാം
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) നിർത്തുന്നതിന് മുൻകൈയെടുത്തും തലങ്ങളോടുകൂടിയതുമായ പ്രതിരോധം ആവശ്യമാണ്. ഇതിനർത്ഥം അപകടസാധ്യതകൾ വികസനത്തിന്റെ പ്രാരംഭ ഘട്ടത്തിലും ആപ്ലിക്കേഷനുകൾ സജീവമാകുമ്പോൾ അവ സംരക്ഷിക്കുന്നത് തുടരുകയും ചെയ്യുന്നു. സമഗ്രമായ സുരക്ഷ ഉറപ്പാക്കിക്കൊണ്ട്, ഇരു വശങ്ങളും ഉൾക്കൊള്ളുന്ന തരത്തിലാണ് സൈജെനിയുടെ പരിഹാരങ്ങൾ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്.
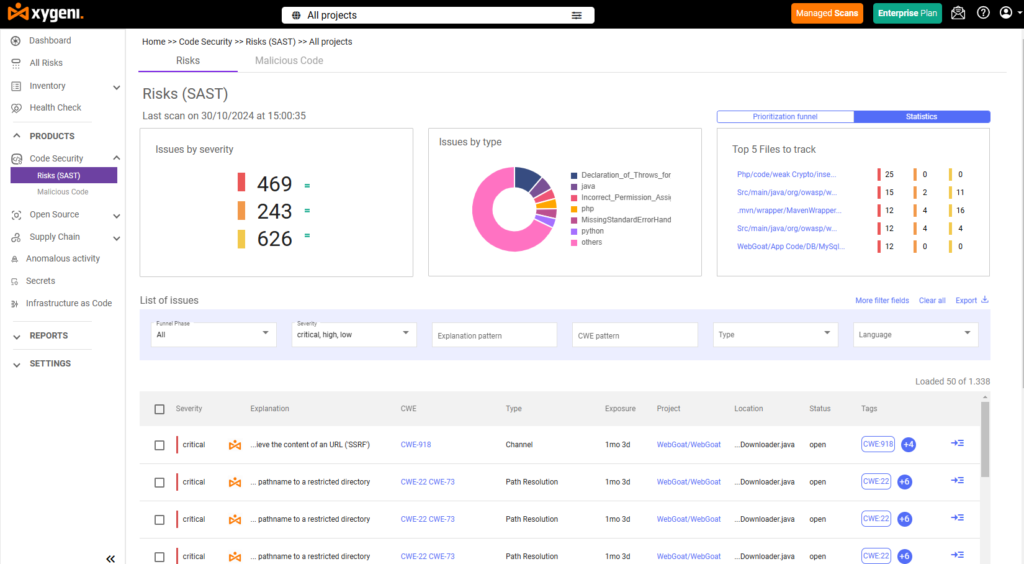
സൈജെനി ഉപയോഗിച്ച് പ്രശ്നങ്ങൾ നേരത്തെ കണ്ടെത്തൽ SAST
സൈജെനിയുടെ സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) ഡെവലപ്പർമാർക്ക് ഒരു ഗെയിം-ചേഞ്ചറാണ് ഈ ടൂൾ. നിങ്ങൾ കോഡ് എഴുതുമ്പോൾ ഇത് സ്കാൻ ചെയ്യുന്നു, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ദുർബലതകൾ ഉൽപ്പാദിപ്പിക്കുന്നതിന് മുമ്പ് തിരിച്ചറിയുന്നു. ചുരുക്കത്തിൽ, വേഗത്തിലും വിലകുറഞ്ഞും പ്രശ്നങ്ങൾ പരിഹരിക്കാൻ ഇത് നിങ്ങളെ സഹായിക്കുന്നു.
സൈജെനിയെ നിർമ്മിക്കുന്നത് ഇതാ SAST സ്റ്റാൻഡ് ഔട്ട്:
- തത്സമയ അലേർട്ടുകൾ: കോഡ് ചെയ്യുമ്പോൾ തന്നെ അപകടസാധ്യതകളെക്കുറിച്ച് തൽക്ഷണ ഫീഡ്ബാക്ക് നേടുക, അതുവഴി നിങ്ങൾക്ക് അവ ഉടനടി പരിഹരിക്കാനാകും.
- കൃത്യമായ കൃത്യത: കോഡിന്റെ വരി വരെ, പ്രശ്നം എവിടെയാണെന്ന് Xygeni നിങ്ങൾക്ക് കൃത്യമായി കാണിച്ചുതരുന്നു.
- തടസ്സമില്ലാത്ത സംയോജനം: ഇന്റലിജെ ഐഡിയ, വിഷ്വൽ സ്റ്റുഡിയോ കോഡ്, തുടങ്ങിയ നിങ്ങളുടെ പ്രിയപ്പെട്ട ഉപകരണങ്ങൾ ഉപയോഗിച്ച് എളുപ്പത്തിൽ പ്രവർത്തിക്കുന്നു. CI/CD pipelines.
- വിപുലമായ കണ്ടെത്തൽ: സുരക്ഷിതമല്ലാത്ത ഇൻപുട്ട് കൈകാര്യം ചെയ്യൽ, സുരക്ഷിതമല്ലാത്ത DOM കൃത്രിമത്വങ്ങൾ പോലുള്ള സങ്കീർണ്ണമായ പ്രശ്നങ്ങൾ തിരിച്ചറിയുന്നു.
മൊത്തത്തിൽ, സൈജെനിയുടെ SAST ഉറവിടത്തിൽ തന്നെ കേടുപാടുകൾ കണ്ടെത്തുന്നതിലൂടെ XSS ആക്രമണങ്ങളുടെ അപകടസാധ്യത കുറയ്ക്കുന്നു, നിങ്ങളുടെ കോഡ് തുടക്കം മുതൽ സുരക്ഷിതമാക്കുന്നു.
റൺടൈം മോണിറ്ററിംഗ് ഉപയോഗിച്ച് പ്രതിരോധം ശക്തിപ്പെടുത്തൽ
വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികളെ തടയുന്നതിന് റൺടൈം നിരീക്ഷണം അത്യാവശ്യമാണ്. ക്ഷുദ്ര പ്രവർത്തനങ്ങൾ തിരിച്ചറിഞ്ഞ് നിർത്തുന്നതിലൂടെ സൈജെനിയുടെ ഉപകരണങ്ങൾ തത്സമയ സംരക്ഷണം നൽകുന്നു.
- അപാകത കണ്ടെത്തൽ: അനധികൃത സ്ക്രിപ്റ്റ് എക്സിക്യൂഷനുകൾ പോലുള്ള അസാധാരണ പെരുമാറ്റങ്ങൾക്കായി തുടർച്ചയായി നിരീക്ഷിക്കുന്നു.
- CI/CD സംയോജനം: ബിൽഡുകളും വിന്യാസങ്ങളും സുരക്ഷിതമാണെന്ന് ഉറപ്പാക്കാൻ യാന്ത്രികമായി സ്കാൻ ചെയ്യുന്നു.
- ഇഷ്ടാനുസൃതമാക്കാവുന്ന നിയമങ്ങൾ: സംഘടനാ ആവശ്യങ്ങൾ അടിസ്ഥാനമാക്കി പ്രത്യേക അലേർട്ടുകൾ സജ്ജമാക്കാൻ സുരക്ഷാ ടീമുകളെ അനുവദിക്കുന്നു.
കൂടുതൽ വിശദീകരിക്കാൻ, അനോമലി ഡിറ്റക്ഷൻ ഒരു DOM-അധിഷ്ഠിത XSS ദുർബലതയെ ദുരുപയോഗം ചെയ്യുന്നതിൽ നിന്ന് ക്ഷുദ്ര സ്ക്രിപ്റ്റുകളെ ഉടനടി തടയും.
ബ്രൗസറിനപ്പുറം ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ്
ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങൾ പരമ്പരാഗത വെബ്സൈറ്റുകൾക്കും അപ്പുറത്തേക്ക് വ്യാപിക്കുന്നു. API-കൾ, മൊബൈൽ ആപ്പുകൾ, IoT ഉപകരണങ്ങൾ എന്നിവയും അപകടസാധ്യതയുള്ളവയാണ്:
- API കൾ: ആക്രമണകാരികൾക്ക് മോശമായി സാധുതയുള്ള API എൻഡ്പോയിന്റുകളിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കാൻ കഴിയും, ഇത് സെൻസിറ്റീവ് ഡാറ്റ തുറന്നുകാട്ടുന്നു.
- ഉദാഹരണം: ഉപഭോക്തൃ അക്കൗണ്ട് വിശദാംശങ്ങൾ ആക്സസ് ചെയ്യുന്നതിന് ഹാക്കർമാർ ഒരു API എൻഡ്പോയിന്റ് ഉപയോഗപ്പെടുത്തിയപ്പോൾ ഒരു സാമ്പത്തിക ആപ്ലിക്കേഷൻ ലംഘിക്കപ്പെട്ടു.
- മൊബൈൽ അപ്ലിക്കേഷനുകൾ: സുരക്ഷിതമല്ലാത്ത ഫ്രെയിംവർക്കുകളും ഇൻ-ആപ്പ് ബ്രൗസറുകളും മൊബൈൽ ആപ്പുകളെ XSS-ന് ഇരയാക്കുന്നു.
- IoT ഉപകരണങ്ങൾ: ആക്രമണകാരികൾക്ക് സ്മാർട്ട് ഹോം ഉപകരണങ്ങളിലെ വെബ് ഇന്റർഫേസുകളിൽ വിട്ടുവീഴ്ച ചെയ്യാൻ കഴിയും, അതുവഴി നെറ്റ്വർക്കുകളുടെ നിയന്ത്രണം നേടാനാകും.
ഈ സാഹചര്യത്തിൽ, ഈ സിസ്റ്റങ്ങൾ സുരക്ഷിതമാക്കുന്നതിന് ഇൻപുട്ട് വാലിഡേഷനും റൺടൈം മോണിറ്ററിംഗും നിർണായകമാണ്.
ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങളിൽ നിന്ന് നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കുന്നു
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ഒരു പ്രധാന ഭീഷണിയായി തുടരുന്നു, പക്ഷേ സൈജെനിയുടെ പരിഹാരങ്ങൾ സ്ഥാപനങ്ങളെ മുന്നോട്ട് കൊണ്ടുപോകാൻ സഹായിക്കുന്നു. ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് എന്താണെന്ന് മനസ്സിലാക്കുകയും പോലുള്ള നൂതന ഉപകരണങ്ങൾ ഉപയോഗിക്കുകയും ചെയ്യുക SAST കൂടാതെ റൺടൈം മോണിറ്ററിംഗ് ഡെവലപ്പർമാരെ തത്സമയം കേടുപാടുകൾ ഇല്ലാതാക്കാനും ആപ്ലിക്കേഷനുകൾ സംരക്ഷിക്കാനും പ്രാപ്തമാക്കുന്നു.
അടുത്ത വീഴ്ചയ്ക്കായി കാത്തിരിക്കരുത്. - ഒരു ഡെമോ ബുക്ക് ചെയ്യുക ഇന്ന് തന്നെ നിങ്ങളുടെ പ്രതിരോധം ശക്തിപ്പെടുത്തുന്നതിന് സൈജെനിയുടെ പരിഹാരങ്ങൾ പര്യവേക്ഷണം ചെയ്യുക.
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് (XSS) നിർത്തുന്നതിന് മുൻകൈയെടുത്തും തലങ്ങളോടുകൂടിയതുമായ പ്രതിരോധം ആവശ്യമാണ്. ഇതിനർത്ഥം അപകടസാധ്യതകൾ വികസനത്തിന്റെ പ്രാരംഭ ഘട്ടത്തിലും ആപ്ലിക്കേഷനുകൾ സജീവമാകുമ്പോൾ അവ സംരക്ഷിക്കുന്നത് തുടരുകയും ചെയ്യുന്നു. സമഗ്രമായ സുരക്ഷ ഉറപ്പാക്കിക്കൊണ്ട്, ഇരു വശങ്ങളും ഉൾക്കൊള്ളുന്ന തരത്തിലാണ് സൈജെനിയുടെ പരിഹാരങ്ങൾ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്.
സൈജെനി ഉപയോഗിച്ച് പ്രശ്നങ്ങൾ നേരത്തെ കണ്ടെത്തൽ SAST
സൈജെനിയുടെ സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) ഡെവലപ്പർമാർക്ക് ഒരു ഗെയിം-ചേഞ്ചറാണ് ഈ ടൂൾ. നിങ്ങൾ കോഡ് എഴുതുമ്പോൾ ഇത് സ്കാൻ ചെയ്യുന്നു, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ദുർബലതകൾ ഉൽപ്പാദിപ്പിക്കുന്നതിന് മുമ്പ് തിരിച്ചറിയുന്നു. ചുരുക്കത്തിൽ, വേഗത്തിലും വിലകുറഞ്ഞും പ്രശ്നങ്ങൾ പരിഹരിക്കാൻ ഇത് നിങ്ങളെ സഹായിക്കുന്നു.
സൈജെനിയെ നിർമ്മിക്കുന്നത് ഇതാ SAST സ്റ്റാൻഡ് ഔട്ട്:
- തത്സമയ അലേർട്ടുകൾ: കോഡ് ചെയ്യുമ്പോൾ തന്നെ അപകടസാധ്യതകളെക്കുറിച്ച് തൽക്ഷണ ഫീഡ്ബാക്ക് നേടുക, അതുവഴി നിങ്ങൾക്ക് അവ ഉടനടി പരിഹരിക്കാനാകും.
- കൃത്യമായ കൃത്യത: കോഡിന്റെ വരി വരെ, പ്രശ്നം എവിടെയാണെന്ന് Xygeni നിങ്ങൾക്ക് കൃത്യമായി കാണിച്ചുതരുന്നു.
- തടസ്സമില്ലാത്ത സംയോജനം: ഇന്റലിജെ ഐഡിയ, വിഷ്വൽ സ്റ്റുഡിയോ കോഡ്, തുടങ്ങിയ നിങ്ങളുടെ പ്രിയപ്പെട്ട ഉപകരണങ്ങൾ ഉപയോഗിച്ച് എളുപ്പത്തിൽ പ്രവർത്തിക്കുന്നു. CI/CD pipelines.
- വിപുലമായ കണ്ടെത്തൽ: സുരക്ഷിതമല്ലാത്ത ഇൻപുട്ട് കൈകാര്യം ചെയ്യൽ, സുരക്ഷിതമല്ലാത്ത DOM കൃത്രിമത്വങ്ങൾ പോലുള്ള സങ്കീർണ്ണമായ പ്രശ്നങ്ങൾ തിരിച്ചറിയുന്നു.
മൊത്തത്തിൽ, സൈജെനിയുടെ SAST ഉറവിടത്തിൽ തന്നെ കേടുപാടുകൾ കണ്ടെത്തുന്നതിലൂടെ XSS ആക്രമണങ്ങളുടെ അപകടസാധ്യത കുറയ്ക്കുന്നു, നിങ്ങളുടെ കോഡ് തുടക്കം മുതൽ സുരക്ഷിതമാക്കുന്നു.
റൺടൈം മോണിറ്ററിംഗ് ഉപയോഗിച്ച് പ്രതിരോധം ശക്തിപ്പെടുത്തൽ
വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികളെ തടയുന്നതിന് റൺടൈം നിരീക്ഷണം അത്യാവശ്യമാണ്. ക്ഷുദ്ര പ്രവർത്തനങ്ങൾ തിരിച്ചറിഞ്ഞ് നിർത്തുന്നതിലൂടെ സൈജെനിയുടെ ഉപകരണങ്ങൾ തത്സമയ സംരക്ഷണം നൽകുന്നു.
- അപാകത കണ്ടെത്തൽ: അനധികൃത സ്ക്രിപ്റ്റ് എക്സിക്യൂഷനുകൾ പോലുള്ള അസാധാരണ പെരുമാറ്റങ്ങൾക്കായി തുടർച്ചയായി നിരീക്ഷിക്കുന്നു.
- CI/CD സംയോജനം: ബിൽഡുകളും വിന്യാസങ്ങളും സുരക്ഷിതമാണെന്ന് ഉറപ്പാക്കാൻ യാന്ത്രികമായി സ്കാൻ ചെയ്യുന്നു.
- ഇഷ്ടാനുസൃതമാക്കാവുന്ന നിയമങ്ങൾ: സംഘടനാ ആവശ്യങ്ങൾ അടിസ്ഥാനമാക്കി പ്രത്യേക അലേർട്ടുകൾ സജ്ജമാക്കാൻ സുരക്ഷാ ടീമുകളെ അനുവദിക്കുന്നു.
കൂടുതൽ വിശദീകരിക്കാൻ, അനോമലി ഡിറ്റക്ഷൻ ഒരു DOM-അധിഷ്ഠിത XSS ദുർബലതയെ ദുരുപയോഗം ചെയ്യുന്നതിൽ നിന്ന് ക്ഷുദ്ര സ്ക്രിപ്റ്റുകളെ ഉടനടി തടയും.
ബ്രൗസറിനപ്പുറം ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ്
ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങൾ പരമ്പരാഗത വെബ്സൈറ്റുകൾക്കും അപ്പുറത്തേക്ക് വ്യാപിക്കുന്നു. API-കൾ, മൊബൈൽ ആപ്പുകൾ, IoT ഉപകരണങ്ങൾ എന്നിവയും അപകടസാധ്യതയുള്ളവയാണ്:
- API കൾ: ആക്രമണകാരികൾക്ക് മോശമായി സാധുതയുള്ള API എൻഡ്പോയിന്റുകളിലേക്ക് ക്ഷുദ്ര കോഡ് കുത്തിവയ്ക്കാൻ കഴിയും, ഇത് സെൻസിറ്റീവ് ഡാറ്റ തുറന്നുകാട്ടുന്നു.
- ഉദാഹരണം: ഉപഭോക്തൃ അക്കൗണ്ട് വിശദാംശങ്ങൾ ആക്സസ് ചെയ്യുന്നതിന് ഹാക്കർമാർ ഒരു API എൻഡ്പോയിന്റ് ഉപയോഗപ്പെടുത്തിയപ്പോൾ ഒരു സാമ്പത്തിക ആപ്ലിക്കേഷൻ ലംഘിക്കപ്പെട്ടു.
- മൊബൈൽ അപ്ലിക്കേഷനുകൾ: സുരക്ഷിതമല്ലാത്ത ഫ്രെയിംവർക്കുകളും ഇൻ-ആപ്പ് ബ്രൗസറുകളും മൊബൈൽ ആപ്പുകളെ XSS-ന് ഇരയാക്കുന്നു.
- IoT ഉപകരണങ്ങൾ: ആക്രമണകാരികൾക്ക് സ്മാർട്ട് ഹോം ഉപകരണങ്ങളിലെ വെബ് ഇന്റർഫേസുകളിൽ വിട്ടുവീഴ്ച ചെയ്യാൻ കഴിയും, അതുവഴി നെറ്റ്വർക്കുകളുടെ നിയന്ത്രണം നേടാനാകും.
ഈ സാഹചര്യത്തിൽ, ഈ സിസ്റ്റങ്ങൾ സുരക്ഷിതമാക്കുന്നതിന് ഇൻപുട്ട് വാലിഡേഷനും റൺടൈം മോണിറ്ററിംഗും നിർണായകമാണ്.
ക്രോസ് സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ആക്രമണങ്ങളിൽ നിന്ന് നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കുന്നു
ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ഒരു പ്രധാന ഭീഷണിയായി തുടരുന്നു, പക്ഷേ സൈജെനിയുടെ പരിഹാരങ്ങൾ സ്ഥാപനങ്ങളെ മുന്നോട്ട് കൊണ്ടുപോകാൻ സഹായിക്കുന്നു. ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് എന്താണെന്ന് മനസ്സിലാക്കുകയും പോലുള്ള നൂതന ഉപകരണങ്ങൾ ഉപയോഗിക്കുകയും ചെയ്യുക SAST കൂടാതെ റൺടൈം മോണിറ്ററിംഗ് ഡെവലപ്പർമാരെ തത്സമയം കേടുപാടുകൾ ഇല്ലാതാക്കാനും ആപ്ലിക്കേഷനുകൾ സംരക്ഷിക്കാനും പ്രാപ്തമാക്കുന്നു.
XSS ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നതിന് മുമ്പ് അത് പിടിക്കാൻ തയ്യാറാണോ? ഒരു ഡെമോ ബുക്ക് ചെയ്യുക സൈജെനി എങ്ങനെയുണ്ടെന്ന് നോക്കൂ SAST റൺടൈം മോണിറ്ററിംഗ് എന്നിവ ഒരുമിച്ച് പ്രവർത്തിക്കുന്നു.

പതിവുചോദ്യങ്ങൾ
മൂന്ന് തരം XSS ഏതൊക്കെയാണ്?
സംഭരിച്ച (സ്ഥിരമായ) XSS സെർവറിൽ ഒരു ക്ഷുദ്ര സ്ക്രിപ്റ്റ് സംരക്ഷിക്കുന്നു, അതിനാൽ അത് ഓരോ സന്ദർശകനും പ്രവർത്തിക്കുന്നു. പ്രതിഫലിച്ച XSS ഒരു URL അല്ലെങ്കിൽ ഫോം ഇൻപുട്ടിൽ സ്ക്രിപ്റ്റ് ഉൾച്ചേർക്കുന്നു, ഒരു ഇര തയ്യാറാക്കിയ ലിങ്കിൽ ക്ലിക്കുചെയ്യുമ്പോൾ ഒരിക്കൽ നടപ്പിലാക്കുന്നു. DOM-അധിഷ്ഠിത XSS ബ്രൗസറിന്റെ ഡോക്യുമെന്റ് ഒബ്ജക്റ്റ് മോഡൽ നേരിട്ട് കൈകാര്യം ചെയ്യുന്നു, സെർവർ-സൈഡ് പരിരക്ഷകളെ പൂർണ്ണമായും മറികടക്കുന്നു.
XSS ഇപ്പോഴും ഒരു സാധാരണ ദുർബലതയാണോ?
അതെ. eBay, British Airways, GitHub എന്നിവയുൾപ്പെടെയുള്ള പ്രധാന പ്ലാറ്റ്ഫോമുകളിൽ XSS ലംഘനങ്ങൾക്ക് കാരണമായിട്ടുണ്ട്, സംഭരിച്ചതും പ്രതിഫലിപ്പിച്ചതും DOM-അധിഷ്ഠിതവുമായ വകഭേദങ്ങളിൽ ഇത് വ്യത്യസ്ത തരത്തിലുള്ള ആപ്ലിക്കേഷനുകളിൽ ഒരു തത്സമയ അപകടസാധ്യതയായി തുടരുന്നു, പരിഹരിക്കപ്പെട്ട പ്രശ്നമല്ലെന്ന് കാണിക്കുന്നു.
വെബ്സൈറ്റുകളെ കൂടാതെ മറ്റെന്തെങ്കിലും കാര്യങ്ങളെ XSS ബാധിക്കുമോ?
അതെ. ഇൻപുട്ട് ശരിയായി സാധൂകരിക്കാത്തപ്പോൾ API-കൾ, മൊബൈൽ ആപ്പുകൾ, IoT ഉപകരണങ്ങൾ എന്നിവയെല്ലാം XSS-സ്റ്റൈൽ ഇൻജക്ഷന് ഇരയാകും, ഒരു സുരക്ഷിതമല്ലാത്ത API എൻഡ്പോയിന്റ് അല്ലെങ്കിൽ ഒരു ഇൻ-ആപ്പ് ബ്രൗസർ ഒരു പരമ്പരാഗത വെബ് പേജ് പോലെ തന്നെ ചൂഷണം ചെയ്യപ്പെടാം.
ഉത്പാദനം എത്തുന്നതിനു മുമ്പ് XSS എങ്ങനെ പിടിക്കാൻ കഴിയും?
സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) കോഡ് എഴുതിയിരിക്കുമ്പോൾ സ്കാൻ ചെയ്യുകയും വിന്യാസത്തിന് മുമ്പ് സുരക്ഷിതമല്ലാത്ത ഇൻപുട്ട് കൈകാര്യം ചെയ്യൽ അല്ലെങ്കിൽ DOM കൃത്രിമത്വം ഫ്ലാഗ് ചെയ്യുകയും ചെയ്യുന്നു. റൺടൈം മോണിറ്ററിംഗും അനോമലി ഡിറ്റക്ഷനും പിന്നീട് എന്താണ് ഉൾക്കൊള്ളുന്നത് SAST കാണാൻ കഴിയുന്നില്ല, അസാധാരണമായ സ്ക്രിപ്റ്റ് എക്സിക്യൂഷനുകൾ പ്രൊഡക്ഷനിൽ തത്സമയം നടക്കുന്നു.
