






ഡോസ്ഫസ്കേഷൻ എന്താണ്? ഡെവലപ്പർമാർ എന്തുകൊണ്ട് ശ്രദ്ധിക്കണം?
ഒരു ചെറിയ ഭീഷണി സ്നാപ്പ്ഷോട്ട് ഇതാ: ഒരു ചെറിയ യൂട്ടിലിറ്റി അപ്ഡേറ്റ് പോലെ തോന്നിക്കുന്ന ഒരു PR അവലോകനം ചെയ്യുന്നത് സങ്കൽപ്പിക്കുക. ഉള്ളിൽ മറഞ്ഞിരിക്കുന്ന ഒരു സംഭാവകൻ ഒരു നിരുപദ്രവകരമായ സഹായ സ്ക്രിപ്റ്റ് പോലെ തോന്നിക്കുന്ന ഒന്ന് ചേർത്തു. എന്നാൽ ലയിപ്പിക്കുമ്പോൾ, അത് CI സമയത്ത് പ്രവർത്തിക്കുന്നു. pipeline കൂടാതെ എല്ലാ മെമ്മറിയും നിശബ്ദമായി ഉപയോഗിക്കുന്ന ഒരു ലൂപ്പ് ട്രിഗർ ചെയ്യുകയും ബിൽഡിനെ ക്രാഷ് ചെയ്യുകയും ചെയ്യുന്നു.
കോഡ് ഒബ്ഫസ്കേഷൻ ടെക്നിക്കുകൾ ഉപയോഗിച്ച് മറച്ചുവെച്ചുള്ള ഒരു തരം ഇന്റേണൽ ഡിനയൽ-ഓഫ്-സർവീസ് (DoS) ആക്രമണമാണ് ഡോസ്ഫസ്കേഷൻ. അനന്തമായ ലൂപ്പുകൾ അല്ലെങ്കിൽ മെമ്മറി ബ്ലോട്ട് പോലുള്ള എക്സിക്യൂഷൻ തകർക്കാൻ രൂപകൽപ്പന ചെയ്ത യുക്തിയെ അതിന്റെ യഥാർത്ഥ സ്വഭാവം മറയ്ക്കുന്ന തന്ത്രങ്ങളുമായി ഇത് സംയോജിപ്പിക്കുന്നു, ഇത് അവലോകനങ്ങളിലോ ഓഡിറ്റുകളിലോ കണ്ടെത്തുന്നത് ബുദ്ധിമുട്ടാക്കുന്നു. ഇത് ഒരു ബാഹ്യ ഹിറ്റ് അല്ല; ഇത് ഇതിനകം തന്നെ നിങ്ങളുടെ കോഡിനുള്ളിൽ ഉണ്ട്, നിങ്ങളുടെ ബിൽഡ് അല്ലെങ്കിൽ പ്രൊഡക്ഷൻ റൺ പൊളിക്കാൻ കാത്തിരിക്കുകയാണ്.
എന്തിനാണ് ശ്രദ്ധിക്കുന്നത്? നിങ്ങളുടെ സെർവറുകളിൽ ട്രാഫിക് നിറയ്ക്കുന്ന പരമ്പരാഗത തരത്തിലുള്ള സേവന നിഷേധ ആക്രമണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമായി, ഡോസ്ഫസ്കേഷൻ വ്യക്തമായ കാഴ്ചയിൽ മറഞ്ഞിരിക്കുന്നു, പലപ്പോഴും കോഡ് അവലോകനമോ പാക്കേജ് ഓഡിറ്റുകളോ കടന്നുപോകുന്നു. ഇത് നിങ്ങളുടെ കമ്പ്യൂട്ടറിൽ പാകം ചെയ്ത ഒരു ലോജിക് ബോംബാണ്. pipeline.
യഥാർത്ഥ ഉദാഹരണം: An എൻപിഎം പാക്കേജ് ഒരു വേഷംമാറിയ അനന്തമായ ലൂപ്പ് അടങ്ങിയിരിക്കുന്നു. ഇത് ഇൻസ്റ്റാളേഷനുകൾ ശരിയായി കടന്നുപോകുന്നു, പക്ഷേ നിങ്ങളുടെ ആപ്പ് ക്രാഷ് ആകുന്നതുവരെ പ്രൊഡക്ഷനിൽ മെമ്മറി ഹോഗ് ചെയ്യുന്നു. ഒബ്ഫസ്കേഷൻ ടെക്നിക്കുകൾ ഉപയോഗിച്ച് പ്രവർത്തിക്കുന്ന ഡോസ്ഫസ്കേഷൻ, സേവന നിഷേധ ആക്രമണങ്ങളുടെ ഏറ്റവും ദോഷകരമായ തരങ്ങളുടെ ഒരു സ്റ്റെൽത്ത് വേരിയന്റായി എങ്ങനെ മാറുന്നുവെന്ന് ഇത് കാണിക്കുന്നു.
സാധാരണ DoS vs. ഡോസ്ഫസ്കേഷൻ: അപകടസാധ്യതയിലെ യഥാർത്ഥ വ്യത്യാസങ്ങൾ
ഡോസ്ഫസ്കേഷൻ എന്നത് സേവന നിഷേധ ആക്രമണങ്ങളുടെ ഒരു ഉപവിഭാഗമാണ്. നെറ്റ്വർക്ക് ട്രാഫിക്കിലൂടെയല്ല, മറിച്ച് അവ്യക്തമായ കോഡ് വഴി ആന്തരികമായി നടപ്പിലാക്കുന്നതിലൂടെ ഇത് പരമ്പരാഗത തരത്തിലുള്ള സേവന നിഷേധ ആക്രമണങ്ങളിൽ നിന്ന് വ്യത്യസ്തമാണ്.
ഇത് സങ്കൽപ്പിക്കുക: നിങ്ങൾ GitHub-ൽ ഒരു PR അംഗീകരിക്കുന്നു. പരിശോധനകൾ വിജയിക്കുന്നു, ബിൽഡ് ആരംഭിക്കുന്നു, തുടർന്ന് നിങ്ങളുടെ റണ്ണർ തകരുന്നു. സമയം നീട്ടിക്കൊണ്ടുപോകുന്ന ഒരു പരാജയപ്പെട്ട GitHub Actions ജോലി നിങ്ങൾ ഡീബഗ് ചെയ്യുന്നു. ഒരു മൈനർ ഡിപൻഡൻസിയിലെ ഒരു ഡോസ്ഫസ്കേറ്റഡ് പേലോഡ് പോസ്റ്റ്ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റിൽ തന്നെ ഒരു അനന്തമായ ലൂപ്പ് അവതരിപ്പിച്ചു.
സേവന നിഷേധത്തെക്കുറിച്ച് ഡെവലപ്പർമാർ ചിന്തിക്കുമ്പോൾ, അവർ സാധാരണയായി ഒരു ബാഹ്യ സാഹചര്യത്തെ സങ്കൽപ്പിക്കുന്നു, ഒരു API-യെ ചുറ്റിത്തിരിയുന്ന ക്ഷുദ്രകരമായ അഭ്യർത്ഥനകളുടെ ഒരു കൂട്ടം അല്ലെങ്കിൽ ബാൻഡ്വിഡ്ത്ത് തീർക്കുന്ന ബോട്ട്നെറ്റുകൾ പോലുള്ളവ. സേവന നിഷേധ ആക്രമണങ്ങളുടെ ക്ലാസിക് തരങ്ങളാണിവ, നമ്മളിൽ മിക്കവരും അവയ്ക്ക് തയ്യാറാണ്. ഞങ്ങൾക്ക് WAF-കൾ നിലവിലുണ്ട്, നിരക്ക് പരിധി പ്രയോഗിക്കുന്നു, ആഘാതം ആഗിരണം ചെയ്യാൻ കഴിയുന്ന ഒരു സ്കെയിലബിൾ ഇൻഫ്രാസ്ട്രക്ചർ നിർമ്മിക്കുന്നു.
എന്നിരുന്നാലും, ഡോസ്ഫസ്കേഷൻ പുറത്തു നിന്ന് വരുന്നില്ല. ഇത് നിങ്ങളുടെ കോഡ്ബേസിലേക്ക് നേരിട്ട് വയർ ചെയ്തിരിക്കുന്നു. ഇത് ഡിപൻഡൻസികളിൽ ഒളിച്ചിരിക്കുന്നു, CI വഴി ഒളിഞ്ഞുനോക്കുന്നു. pipelines, കാര്യങ്ങൾ തകർക്കാൻ എക്സിക്യൂഷൻ വരെ കാത്തിരിക്കുന്നു. ഫയർവാൾ ട്യൂൺ ചെയ്തിട്ടില്ല അല്ലെങ്കിൽ DDoS ലഘൂകരണം അത് ഒരിക്കലും നെറ്റ്വർക്കിലൂടെ സഞ്ചരിക്കാത്തതിനാൽ അത് നിർത്തും; അത് ഇതിനകം തന്നെ വീട്ടിലുണ്ട്.
ഇത് ഡോസ്ഫസ്കേഷനെ സേവന നിഷേധത്തിന്റെ ഒരു പ്രത്യേക രഹസ്യ രൂപമാക്കി മാറ്റുന്നു. നെറ്റ്വർക്ക് ശബ്ദം ഉപയോഗിച്ച് ഇത് സ്വയം പ്രഖ്യാപിക്കുന്നില്ല. നിർമ്മാണ സമയത്തോ, റൺടൈമിലോ, അല്ലെങ്കിൽ ഒരു പ്രത്യേക ലോജിക് ബ്രാഞ്ച് അടിക്കുമ്പോഴോ ഇത് ഉള്ളിൽ നിന്ന് കൊല്ലുന്നു. കൂടാതെ, വിപുലമായ മങ്ങിക്കൽ സാങ്കേതിക വിദ്യകൾ ഉപയോഗിച്ച് ഇത് കോഡിൽ കുഴിച്ചിട്ടിരിക്കുന്നതിനാൽ, നിങ്ങൾ ആഴത്തിൽ നോക്കുന്നില്ലെങ്കിൽ നിങ്ങൾക്ക് അത് പിടിക്കാൻ കഴിയില്ല.
അതുകൊണ്ടാണ് DevSecOps ടീമുകൾ ചുറ്റളവ് പ്രതിരോധത്തിനപ്പുറം ചിന്തിക്കേണ്ടതുണ്ട്. ആപ്ലിക്കേഷൻ-ലെയർ സുരക്ഷയും അതുപോലെ തന്നെ പ്രധാനമാണ്. മോശം ട്രാഫിക് ഒഴിവാക്കുന്നതിലാണ് നിങ്ങളുടെ ശ്രദ്ധ എങ്കിൽ, നിങ്ങളുടെ റിപ്പോയിൽ ഇതിനകം തന്നെ നിലനിൽക്കുന്ന പേലോഡ് നിങ്ങൾക്ക് നഷ്ടമാകും.
കോഡിലെ DoS ലോജിക് മറയ്ക്കാൻ ആക്രമണകാരികൾ എങ്ങനെയാണ് ഒബ്ഫസ്കേഷൻ ഉപയോഗിക്കുന്നത്
ഒരു വർക്ക്ഫ്ലോ ജോലി പ്രതീക്ഷിച്ചതിലും കൂടുതൽ സമയമെടുക്കുമ്പോൾ, അല്ലെങ്കിൽ അതിലും മോശമായി, ഒരിക്കലും പൂർത്തിയാകാത്തപ്പോൾ നിങ്ങൾക്ക് ഇത് പ്രവർത്തനത്തിൽ കാണാൻ കഴിയും. ഒരു ഉദാഹരണം ഒരു ഡോക്കർ കണ്ടെയ്നറിൽ ഒരു ടീം പരിശോധനകൾ നടത്തുന്നത് ഉൾപ്പെട്ടതാണ്. GitHub പ്രവർത്തനങ്ങൾ. ഒരു മൂന്നാം കക്ഷി മൊഡ്യൂൾ വഴി ഒരു ചെറിയ ജാവാസ്ക്രിപ്റ്റ് ടെസ്റ്റ് ഹെൽപ്പർ ചേർത്തിരുന്നു. നോഡ് പ്രോസസ്സിനെ പ്രതികരിക്കാത്തതാക്കുന്ന അനന്തമായ മെമ്മറി അലോക്കേഷൻ ലൂപ്പ് മറയ്ക്കാൻ ഇത് അവ്യക്തമാക്കി.
CI വർക്ക്ഫ്ലോകളിൽ അവ്യക്തമായ DoS പേലോഡുകൾ പലപ്പോഴും ശ്രദ്ധിക്കപ്പെടാതെ കടന്നുപോകുന്നു. ഉദാഹരണത്തിന്, ഒരു GitHub Actions pipeline എംബഡഡ് ഇൻഫിനിറ്റ് ലൂപ്പ് കാരണം പെട്ടെന്ന് ജോലി നിർത്തിവയ്ക്കുന്ന, നിരുപദ്രവകരമെന്ന് തോന്നുന്ന ഒരു സ്ക്രിപ്റ്റ് പ്രവർത്തിപ്പിച്ചേക്കാം.
ഇത് യാഥാർത്ഥ്യമാക്കുന്നതിന്, ദൈനംദിന കോഡിൽ ഒരു ഡോസ്ഫസ്കേറ്റഡ് പേലോഡ് എങ്ങനെയിരിക്കുമെന്ന് ഇതാ.
ജാവാസ്ക്രിപ്റ്റ് ഉദാഹരണം: ഹിഡൻ ഇൻഫിനിറ്റ് ലൂപ്പ്
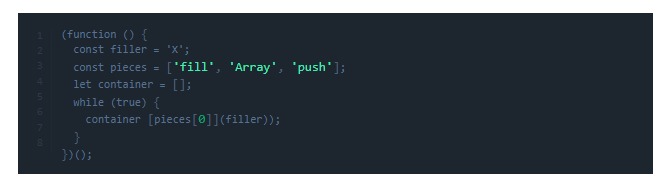
ഇത് വേഷംമാറിയ യുക്തി ഉപയോഗിച്ച് മെമ്മറി അനിശ്ചിതമായി നിറയ്ക്കുകയും ഒടുവിൽ ആപ്പ് ക്രാഷ് ചെയ്യുകയും ചെയ്യുന്നു.
പൈത്തൺ ഉദാഹരണം: അവ്യക്തമായ CPU ഹോഗ്
					import base64
exec(base64.b64decode("d2hpbGUgVHJ1ZToKICBhcCA9IFtdCiAgZm9yIGkgaW4gcmFuZ2UoMTAwMDAwMDApOgogICAgYXAucHVzaChzdHIoaSkp"))
ഈ base64-എൻകോഡ് ചെയ്ത ലൂപ്പ് അനന്തമായി പ്രവർത്തിക്കുന്നു, ഒറ്റനോട്ടത്തിൽ സംശയാസ്പദമായി തോന്നാതെ മെമ്മറി ഹോക്ക് ചെയ്യുന്നു.
പേലോഡുകൾ എവിടെ മറഞ്ഞിരിക്കുന്നു: ഒരു യഥാർത്ഥ ലോക ഡോസ്ഫസ്കേഷൻ സാഹചര്യം
ഡോസ്ഫസ്കേറ്റഡ് പേലോഡുകൾ പലപ്പോഴും മൂന്നാം കക്ഷി പാക്കേജുകൾക്കുള്ളിൽ, ഓപ്പൺ സോഴ്സിൽ, വ്യക്തമായ കാഴ്ചയിൽ മറഞ്ഞിരിക്കുന്നു. pull requests, അല്ലെങ്കിൽ സൂക്ഷ്മപരിശോധന കൂടാതെ ആന്തരിക സ്ക്രിപ്റ്റുകൾ വീണ്ടും ഉപയോഗിക്കുന്നു. ആക്രമണകാരികൾ വികസന വേഗതയും ഓട്ടോമേഷനും ഉപയോഗിച്ച് ശ്രദ്ധിക്കപ്പെടാതെ കടന്നുപോകുമെന്നും നിങ്ങളുടെ കമ്പ്യൂട്ടറിൽ ആഴത്തിൽ ലോജിക് ബോംബുകൾ ഉൾച്ചേർക്കുമെന്നും പ്രതീക്ഷിക്കുന്നു. pipeline.
ഇത് എങ്ങനെ സംഭവിക്കുന്നു എന്ന് ചിത്രീകരിക്കാൻ ഒരു യഥാർത്ഥ ലോക സാഹചര്യം സഹായിക്കുന്നു:
നിങ്ങളുടെ CI വർക്ക്ഫ്ലോ പ്രവർത്തിപ്പിക്കാൻ നിങ്ങൾ GitHub Actions ഉപയോഗിക്കുന്നു. നിങ്ങളുടെ .ഗിത്തബ്/വർക്ക്ഫ്ലോകൾ/ബിൽഡ്.വൈ.എം.എൽ പ്രോജക്റ്റ് ഡിപൻഡൻസികൾ ഇൻസ്റ്റാൾ ചെയ്യുന്നു. അതിലൊന്നാണ് ഒരു ട്രാൻസിറ്റീവ് npm പാക്കേജ്, നിങ്ങൾ നേരിട്ട് ഇൻസ്റ്റാൾ ചെയ്തതല്ല, മറിച്ച് ഒരു ഡിപൻഡൻസിയുടെ ഡിപൻഡൻസിയായി ഇൻസ്റ്റാൾ ചെയ്തു. സ്ട്രിംഗ് മാനിപുലേഷൻ പോലുള്ള നിസ്സാരമായ കാര്യങ്ങളിൽ ഇത് സഹായിക്കുമെന്ന് അവകാശപ്പെടുന്നു.
എന്നാൽ പാക്കേജിനുള്ളിൽ, ഒബ്ഫസ്കേഷൻ ടെക്നിക്കുകൾ ഉപയോഗിച്ച് മറഞ്ഞിരിക്കുന്ന ഒരു ലോജിക് ബോംബ് ഉണ്ട്. ഇത് ഒരു സമയത്ത് ട്രിഗർ ചെയ്യപ്പെടുന്ന ഒരു അനന്തമായ മെമ്മറി അലോക്കേഷൻ ലൂപ്പ് ആയിരിക്കാം പോസ്റ്റ്ഇൻസ്റ്റാൾ ചെയ്യുക സ്ക്രിപ്റ്റ്, അല്ലെങ്കിൽ നിങ്ങളുടെ ടെസ്റ്റുകളിൽ ഒരു റൺടൈം ഇറക്കുമതി. ഇത് നടപ്പിലാക്കുന്നതുവരെ പ്രവർത്തനരഹിതമായി തുടരും, മുന്നറിയിപ്പുകളില്ല, ഓഡിറ്റ് ഫ്ലാഗുകളില്ല.
പെട്ടെന്ന്, നിങ്ങളുടെ CI റണ്ണർ ക്രാഷ് ആയി. CPU, മെമ്മറി സ്പൈക്ക്. ജോലി സമയം കഴിഞ്ഞു. നിങ്ങളുടെ ബിൽഡ് അല്ലെങ്കിൽ ഡിപ്ലോയ്മെന്റ് പരാജയപ്പെടുന്നു.
ഇത് വെറുമൊരു സാങ്കൽപ്പിക സംഭവമല്ല. ഇതുപോലുള്ള സംഭവങ്ങൾ പ്രകൃതിയിൽ നിരീക്ഷിക്കപ്പെട്ടിട്ടുണ്ട്. ഡോസ്ഫസ്കേഷൻ നിങ്ങളുടെ ടൂൾചെയിനിലുള്ള വിശ്വാസത്തെ എങ്ങനെ സ്വാധീനിക്കുന്നുവെന്നും, ഓട്ടോമേറ്റഡ് വർക്ക്ഫ്ലോകൾ, വേഗത്തിലുള്ള ലയനങ്ങൾ, പരോക്ഷ ആശ്രിതത്വങ്ങൾ എന്നിവ എങ്ങനെ ചൂഷണം ചെയ്യുമെന്നും അവ പ്രകടമാക്കുന്നു.
ഈ പേലോഡുകൾ സാധാരണയായി എവിടെയാണ് ഒളിപ്പിക്കുന്നത്?
- മൂന്നാം കക്ഷി പാക്കേജുകൾ: പ്രത്യേകിച്ച് npm, PyPI, അല്ലെങ്കിൽ Maven എന്നിവയിൽ നിന്ന്.
- ഓപ്പൺ സോഴ്സ് പിആർ-കൾ: സഹായകരമായ അപ്ഡേറ്റുകളായി ഒളിഞ്ഞിരിക്കുന്ന യുക്തി മറച്ചുവെച്ച്.
- ആന്തരിക സ്ക്രിപ്റ്റുകൾ: ശരിയായ സാധൂകരണമോ അവലോകനമോ ഇല്ലാതെ വീണ്ടും ഉപയോഗിച്ച സ്നിപ്പെറ്റുകൾ.
കണ്ടെത്തൽ വൈകിപ്പിക്കാൻ ആക്രമണകാരികൾ മങ്ങിക്കൽ ഉപയോഗിക്കുന്നു, ബാക്കിയുള്ളവ ചെയ്യാൻ ആഴം കുറഞ്ഞ കോഡ് അവലോകനങ്ങളും ഓട്ടോമേറ്റഡ് ഡിപൻഡൻസി അപ്ഡേറ്റുകളും കണക്കാക്കുന്നു.

നിങ്ങളുടെ കോഡിലും ആശ്രിതത്വത്തിലും ഡോസ്ഫസ്കേഷൻ എങ്ങനെ കണ്ടെത്താം
സ്റ്റാറ്റിക് വിശകലനം ഉപയോഗിച്ച് വിചിത്രമായ യുക്തി കണ്ടെത്തുക.
ഇനിപ്പറയുന്ന ഉപകരണങ്ങൾ ഉപയോഗിക്കുക:
- സ്ക്രാംബിൾഡ് കൺട്രോൾ ഫ്ലോ അല്ലെങ്കിൽ സ്ട്രിംഗ് പുനർനിർമ്മാണം പോലുള്ള അവ്യക്തമായ സാങ്കേതിക വിദ്യകൾ കണ്ടെത്തുക.
- ലളിതമായ മൊഡ്യൂളുകൾക്ക് വളരെ സങ്കീർണ്ണമായ ഫ്ലാഗ് ലോജിക്.
- സേവന നിഷേധ ആക്രമണങ്ങളുടെ തരങ്ങളുമായി സാമ്യമുള്ള ഫംഗ്ഷൻ അല്ലെങ്കിൽ സ്ക്രിപ്റ്റ് പാറ്റേണുകൾ ഹൈലൈറ്റ് ചെയ്യുക.
പതിപ്പ് പരിശോധനകളേക്കാൾ കൂടുതൽ ഉപയോഗിച്ച് ആശ്രിതത്വങ്ങൾ സ്കാൻ ചെയ്യുക
പതിപ്പ് നമ്പറുകൾ പരിശോധിക്കുന്നതിൽ നിർത്തരുത്:
- യഥാർത്ഥ കോഡിന്റെ ഉള്ളിലേക്ക് നോക്കുക.
- സമീപകാല പാക്കേജ് അപ്ഡേറ്റുകൾ അവലോകനം ചെയ്യുന്നതിന് മുൻഗണന നൽകുക.
- എൻകോഡ് ചെയ്ത സ്ട്രിംഗുകൾ, മറഞ്ഞിരിക്കുന്ന ലോജിക് അല്ലെങ്കിൽ ഡോസ്ഫസ്കേഷൻ മാർക്കറുകൾ എന്നിവയ്ക്കായി തിരയുക.
സംശയാസ്പദമായി നേരിട്ട് അവലോകനം ചെയ്യുക Pull Requests
ശ്രദ്ധിക്കുക:
- ലളിതമായ അപ്ഡേറ്റുകളിൽ അമിതമായി സങ്കീർണ്ണമായ മാറ്റങ്ങൾ.
- പുതിയ കോഡിലെ അവ്യക്തമായതോ വായിക്കാൻ കഴിയാത്തതോ ആയ യുക്തി.
- അറിയപ്പെടുന്ന അവ്യക്തമാക്കൽ വിദ്യകൾ അവതരിപ്പിക്കുന്ന പിആർ-കൾ.
"ഇതൊരു ചെറിയ മാറ്റം മാത്രമാണ്" എന്ന് എല്ലാവരും അനുമാനിക്കുമ്പോഴാണ് ഡോസ്ഫസ്ക്കേഷൻ കടന്നുവരുന്നത്.
ഡോസ്ഫസ്കേഷൻ നിങ്ങളെ ബാധിക്കാതിരിക്കാൻ എങ്ങനെ കഴിയും CI/CD
GitHub Actions, GitLab CI, അല്ലെങ്കിൽ CircleCI പോലുള്ള CI പരിതസ്ഥിതികളിൽ, അവ്യക്തമായ പേലോഡുകൾ നേരത്തേ കണ്ടെത്തി തടയുന്ന നിയന്ത്രണങ്ങൾ സജ്ജീകരിക്കുന്നതിനെയാണ് പ്രതിരോധം എന്ന് പറയുന്നത്. ഉദാഹരണത്തിന്, ഷെൽ സ്ക്രിപ്റ്റുകൾ അടങ്ങിയ എല്ലാ വർക്ക്ഫ്ലോകൾക്കും PR അവലോകനങ്ങൾ നടപ്പിലാക്കുക അല്ലെങ്കിൽ ഇൻസ്റ്റാൾ ചെയ്യുക hooks, മോണിറ്റർ .yml pipeline സ്ഥിരീകരിക്കാത്ത മൂന്നാം കക്ഷി പ്രവർത്തനങ്ങൾക്കുള്ള കോൺഫിഗറേഷനുകൾ.
CI/CD ഒരു ഡോസ്ഫസ്കേഷൻ കളിസ്ഥലമാണ്. ഇത് എങ്ങനെ ലോക്ക് ചെയ്യാമെന്ന് ഇതാ:
- ഓരോ പിആറിലും സ്റ്റാറ്റിക് സ്കാനറുകൾ ചേർത്ത് നിർമ്മിക്കുക.
- വിശ്വസനീയവും പരിശോധിച്ചുറപ്പിച്ചതുമായ ഉറവിടങ്ങളിൽ നിന്നുള്ള പാക്കേജുകൾ മാത്രം ഉപയോഗിക്കുക.
- ബിൽഡ് റിസോഴ്സ് ഉപയോഗം ട്രാക്ക് ചെയ്യുക; സ്പൈക്കുകൾ എന്നാൽ മറഞ്ഞിരിക്കുന്ന യുക്തിയെ അർത്ഥമാക്കാം.
- ഓരോ ആശ്രിതത്വത്തെയും ഒരു ചെക്ക് ചെയ്തതുമായി പൊരുത്തപ്പെടുത്തുക SBOM.
- രേഖപ്പെടുത്തപ്പെട്ട ന്യായീകരണമില്ലാതെ പൊതുവായ അവ്യക്തമാക്കൽ സാങ്കേതിക വിദ്യകളുടെ ഉപയോഗം നിരോധിക്കുക.
ഇനി "ഇൻസ്റ്റാൾ ചെയ്ത് പ്രതീക്ഷിക്കുക" എന്നില്ല. പ്രതിരോധം എന്നാൽ guardrails നിങ്ങളുടെ വർക്ക്ഫ്ലോയിൽ തന്നെ ഉൾപ്പെടുത്തിയിട്ടുണ്ട്. ഡോസ്ഫസ്കേഷൻ നേരത്തേ കണ്ടെത്തുന്നത് ഏറ്റവും വിനാശകരമായ തരത്തിലുള്ള സേവന നിഷേധ ആക്രമണങ്ങളെ തടയുന്നു.
സൈജെനിയുടെ പങ്ക്: ഉൽപാദനത്തെ ബാധിക്കുന്നതിനുമുമ്പ് ഡോസ്ഫസ്ക്കേഷൻ പിടിക്കൽ
സൈജെനി നിങ്ങളുടെ കമ്പ്യൂട്ടറിലുടനീളം സുരക്ഷാ ഇന്റലിജൻസ് ഉൾച്ചേർത്ത്, ഡോസ്ഫസ്കേഷൻ പ്രവർത്തനരഹിതമാകുന്നതിന് മുമ്പ് അത് നിർത്താൻ DevSecOps ടീമുകളെ സഹായിക്കുന്നു. വികസന വർക്ക്ഫ്ലോ. അവ്യക്തമാക്കൽ വിദ്യകൾ കണ്ടെത്തുന്നതിലും നയാധിഷ്ഠിതമായ guardrails രഹസ്യമായി നടത്തുന്ന സേവന നിഷേധ ആക്രമണങ്ങൾ ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നത് തടയുന്നവ.
പിആർ അവലോകനങ്ങളിൽ
സൈജെനി സ്കാൻ ചെയ്യുന്ന കോഡ് വ്യത്യസ്തമാണ്, ഇത് പോലുള്ള അവ്യക്തതയുടെ ലക്ഷണങ്ങൾ തിരിച്ചറിയാൻ സഹായിക്കുന്നു:
- ഉപയോഗം പരിണാമം അല്ലെങ്കിൽ സമാനമായ ഡൈനാമിക് എക്സിക്യൂഷൻ രീതികൾ.
- ലോജിക് മറയ്ക്കാൻ ഉദ്ദേശിച്ചുള്ള Base64 അല്ലെങ്കിൽ ഹെക്സ്-എൻകോഡ് ചെയ്ത സ്ട്രിംഗുകൾ.
- അസ്വാഭാവിക ലൂപ്പുകൾ അല്ലെങ്കിൽ വളഞ്ഞ ലോജിക് ബ്രാഞ്ചിംഗ് പോലുള്ള സംശയാസ്പദമായ നിയന്ത്രണ പ്രവാഹം.
ഈ പാറ്റേണുകൾ തത്സമയ അലേർട്ടുകൾ ട്രിഗർ ചെയ്യുന്നു pull request ഒന്നാം കക്ഷി കോഡിലോ മൂന്നാം കക്ഷി കോഡിലോ ആകട്ടെ, സുരക്ഷാ അവലോകകർക്ക് ഡോസ്ഫസ്കേഷൻ നേരത്തേ കണ്ടെത്താൻ സഹായിക്കുന്ന അവലോകനങ്ങൾ.
ആശ്രിതത്വ വിശകലന സമയത്ത്
പാക്കേജ് മെറ്റാഡാറ്റ മാത്രമല്ല, പുതിയതോ അപ്ഡേറ്റ് ചെയ്തതോ ആയ ഡിപൻഡൻസികളുടെ യഥാർത്ഥ ഉറവിടവും സൈജെനി വിശകലനം ചെയ്യുന്നു. ഹെൽപ്പർ ഫംഗ്ഷനുകളിലോ പോസ്റ്റ്ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റുകളിലോ ഉൾച്ചേർത്ത അവ്യക്തമായ ലോജിക് ഇത് കണ്ടെത്തുന്നു, ഉപരിതലത്തിൽ നിയമാനുസൃതമാണെന്ന് തോന്നിയാലും ഉയർന്ന അപകടസാധ്യതയുള്ള പാക്കേജുകളെ ഫ്ലാഗ് ചെയ്യുന്നു.
നിർമ്മാണ സമയത്ത് CI/CD Pipelines
പെരുമാറ്റത്തിലെ അസാധാരണത്വങ്ങൾക്കായി സൈജെനി CI ജോലികൾ നിരീക്ഷിക്കുന്നു. ഒരു ബിൽഡ് പെട്ടെന്ന് അസാധാരണമായ CPU അല്ലെങ്കിൽ മെമ്മറി ഉപയോഗിക്കുകയാണെങ്കിൽ, അടുത്തിടെ അവതരിപ്പിച്ച നിർദ്ദിഷ്ട കോഡിലേക്കോ പാക്കേജുകളിലേക്കോ സൈജെനി സ്പൈക്ക് കണ്ടെത്തുന്നു. ഡെലിവറി തടസ്സപ്പെടുത്തുന്നതിന് മുമ്പ് മറഞ്ഞിരിക്കുന്ന DoS പേലോഡുകൾ പിടിക്കുന്നതിന് ഇത് റൺടൈം പെരുമാറ്റത്തെ സ്റ്റാറ്റിക് കണ്ടെത്തലുകളുമായി യാന്ത്രികമായി ബന്ധപ്പെടുത്തുന്നു.
ഒരു നയ നിർവ്വഹണ പാളിയായി
അപകടകരമായ പാറ്റേണുകൾ പൂർണ്ണമായും തടയുന്നതിന് നിങ്ങൾക്ക് Xygeni കോൺഫിഗർ ചെയ്യാൻ കഴിയും, ഉദാഹരണത്തിന്:
- base64- എൻകോഡ് ചെയ്ത കോഡ് ഉൾപ്പെടുന്ന ഡിപൻഡൻസികൾ നിരോധിക്കുന്നു അല്ലെങ്കിൽ പരിണാമം
- എല്ലാ പോസ്റ്റ്-ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റുകൾക്കും മാനുവൽ അംഗീകാരം ആവശ്യമാണ്.
- പിആർ അല്ലെങ്കിൽ സിഐ ജോലികളിലെ അവ്യക്തമായ നിയന്ത്രണ പ്രവാഹത്തിന് സീറോ ടോളറൻസ് നിയമങ്ങൾ നടപ്പിലാക്കൽ.
സൈജെനി വരുന്നതോടെ സുരക്ഷ കൂടുതൽ സജീവമാകുന്നു. ഇത് ടീമുകൾക്ക് ദൃശ്യപരത, നേരത്തെയുള്ള മുന്നറിയിപ്പുകൾ, ഡോസ്ഫസ്കേഷൻ ആശ്രയിക്കുന്ന തരത്തിലുള്ള അവ്യക്തമാക്കൽ സാങ്കേതിക വിദ്യകൾക്കെതിരെ നയതല നിർവ്വഹണം എന്നിവ നൽകുന്നു. ഓരോ ഘട്ടത്തിലും, പിആർ-കളിലും, ആശ്രിതത്വ സ്കാനുകളിലും, സിഐ റൺടൈമിലും സൈജെനി ഉൾച്ചേർക്കുന്നതിലൂടെ, പോസ്റ്റ്മോർട്ടമാകുന്നതിന് മുമ്പ് നിങ്ങൾ ഭീഷണി പിടിക്കുന്നു.

അപ്പോൾ, ഡോസ്ഫസ്കേഷൻ നിങ്ങളുടെ കോഡ് നിങ്ങൾക്കെതിരെ തിരിക്കുന്നു.
ഡോസ്ഫസ്കേഷൻ എന്നത് വെറുമൊരു സൈദ്ധാന്തിക അപകടസാധ്യതയല്ല; ഇത് നിങ്ങളുടെ വികസന പ്രക്രിയയെ ഒരു ആയുധമാക്കി മാറ്റുന്ന ഒരു യഥാർത്ഥവും വളർന്നുവരുന്നതുമായ ആക്രമണ വെക്റ്ററാണ്. ദ്രുത റിലീസുകൾ, ഓട്ടോമേറ്റഡ് ഇൻസ്റ്റാളുകൾ, സ്വമേധയാ ഓഡിറ്റ് ചെയ്യാൻ കഴിയാത്തത്ര സങ്കീർണ്ണമായ ആശ്രിത ശൃംഖലകൾ എന്നിവയ്ക്കിടയിലുള്ള വിടവുകളിൽ ഇത് വളരുന്നു. ഇത് വെറുമൊരു സുരക്ഷാ പ്രശ്നമല്ല; ഇതൊരു സോഫ്റ്റ്വെയർ എഞ്ചിനീയറിംഗ് വെല്ലുവിളിയാണ്. അവ്യക്തമായ സേവന നിഷേധ പേലോഡുകൾ ഫയർവാളുകൾക്കും ട്രാഫിക് ഫിൽട്ടറുകൾക്കും എത്തിച്ചേരാനാകാത്ത കോഡിൽ നേരിട്ട് ഉൾച്ചേർത്ത് പരമ്പരാഗത പ്രതിരോധങ്ങളെ മറികടക്കുന്നു.
ഡെവലപ്പർമാർക്ക്, തീരുമാനം ലളിതമാണ്: നിങ്ങൾ കോഡ് എഴുതുകയാണെങ്കിൽ, അംഗീകരിക്കുക pull requests, അല്ലെങ്കിൽ കൈകാര്യം ചെയ്യുക CI/CD pipelineഎസ്, നിങ്ങളാണ് മുൻനിര. സുരക്ഷിത ബിൽഡുകൾ വെറും ക്ലീൻ കോഡ് മാത്രമല്ല; അവയ്ക്ക് ഓരോ ഘട്ടത്തിലും ദൃശ്യപരത, സൂക്ഷ്മപരിശോധന, നയപരമായ പിന്തുണയുള്ള പരിരക്ഷകൾ എന്നിവ ആവശ്യമാണ്. pipeline.
ചെക്ക്ലിസ്റ്റുകൾക്കപ്പുറത്തേക്ക് നീങ്ങുക. നിങ്ങളുടെ വർക്ക്ഫ്ലോയിൽ അവ്യക്തത കണ്ടെത്തൽ സംയോജിപ്പിക്കുക. ബേസ്64 സ്ട്രിംഗുകൾ, വിചിത്രമായ യുക്തി, അല്ലെങ്കിൽ CI റിസോഴ്സ് ഉപയോഗത്തിലെ അപ്രതീക്ഷിത സ്പൈക്കുകൾ എന്നിവ ശ്രദ്ധിക്കുക. മാത്രമല്ല സാധൂകരിക്കുക എന്ത് നിങ്ങൾ ഇൻസ്റ്റാൾ ചെയ്യുക, പക്ഷേ അത് എന്താണ് ചെയ്യുന്നത്. ചികിത്സിക്കുക pipeline പ്രൊഡക്ഷൻ കോഡ് പോലുള്ള കോൺഫിഗറേഷനുകൾ. ഓട്ടോമേറ്റ് ചെയ്യുക guardrails. വിചിത്രമായി തോന്നുന്നത്, അത് "പ്രവർത്തിക്കുന്നുണ്ടെങ്കിൽ പോലും" ഫ്ലാഗ് ചെയ്യുക.
കാരണം ഡോസ്ഫസ്കേഷൻ ശബ്ദിക്കില്ല. അത് കാത്തിരിക്കും. നിങ്ങൾ അത് അന്വേഷിച്ചില്ലെങ്കിൽ, അത് കടന്നുപോകും.
