






ചൂഷണത്തിന് വിധേയമാകുന്ന അപകടസാധ്യതകൾ വർദ്ധിക്കുന്നു
സൈബർ ഭീഷണികൾ എക്കാലത്തേക്കാളും വേഗത്തിൽ മാറിക്കൊണ്ടിരിക്കുന്നു, പൂജ്യം ദിവസത്തെ സുരക്ഷാ ചൂഷണങ്ങൾ സ്ഥാപനങ്ങളുടെ പ്രധാന ആശങ്കയായി മാറുന്നു. മനസ്സിലാക്കൽ സുരക്ഷയിലെ ചൂഷണം എന്താണ്? നിർണായകമാണ്, കാരണം പാച്ച് ചെയ്യുന്നതിനുമുമ്പ് ഉയർന്ന അപകടസാധ്യതയുള്ള ദുർബലതകളെ ലക്ഷ്യം വയ്ക്കുന്നതിന് ആക്രമണകാരികൾ കൂടുതലായി ചൂഷണ അളവുകൾ ഉപയോഗിക്കുന്നു.
ഈ ആക്രമണങ്ങൾ എത്രത്തോളം അപകടകരമാണെന്ന് സമീപകാല യഥാർത്ഥ കേസുകൾ എടുത്തുകാണിക്കുന്നു. ഉദാഹരണത്തിന് VMware സീറോ-ഡേ ബഗുകൾ ഡാർക്ക് റീഡിംഗ് റിപ്പോർട്ട് ചെയ്ത, ആക്രമണകാരികൾക്ക് അജ്ഞാതമായ ബലഹീനതകൾ ഉപയോഗിച്ച് സിസ്റ്റങ്ങളെ എങ്ങനെ തകർക്കാൻ കഴിയുമെന്ന് തെളിയിക്കുന്നു.
സുരക്ഷാ സംഘങ്ങൾ അലേർട്ടുകൾ കൊണ്ട് നിറഞ്ഞിരിക്കുന്നു. എന്നിട്ടും, ശരിയായ മുൻഗണനാ തന്ത്രം, അവ ഗുരുതരമായ ബലഹീനതകൾ തുറന്നുകാട്ടാൻ സാധ്യതയുണ്ട്.
വെല്ലുവിളി? എല്ലാ ദുർബലതകളും ചൂഷണം ചെയ്യപ്പെടുന്നില്ല - അപ്പോൾ യഥാർത്ഥത്തിൽ പ്രാധാന്യമുള്ളവയിൽ സംഘടനകൾക്ക് എങ്ങനെ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ കഴിയും?
സുരക്ഷയിലെ ചൂഷണം എന്താണ്?
സുരക്ഷയിൽ ചൂഷണം എന്താണ്? ലളിതമായി പറഞ്ഞാൽ, സോഫ്റ്റ്വെയർ, ഹാർഡ്വെയർ അല്ലെങ്കിൽ മറ്റ് ഉപകരണങ്ങളിലെ ദുർബലമായ പോയിന്റ് മുതലെടുത്ത് നടത്തുന്ന ഒരു ആക്രമണമാണ് ചൂഷണം. ഇൻഫ്രാസ്ട്രക്ചർ. ഫലത്തിൽ, ആക്രമണകാരികൾ ഒരു വഴി കണ്ടെത്തിക്കഴിഞ്ഞാൽ, അവർക്ക് ഡാറ്റ മോഷ്ടിക്കാനോ, ദോഷകരമായ കോഡ് പ്രവർത്തിപ്പിക്കാനോ, സിസ്റ്റങ്ങൾ ഏറ്റെടുക്കാനോ കഴിയും.
സാധാരണ ചൂഷണ തരങ്ങൾ
- സീറോ-ഡേ സുരക്ഷാ ചൂഷണങ്ങൾ – വെണ്ടർമാർ ഒരു പരിഹാരം പുറത്തിറക്കുന്നതിന് മുമ്പ് ആക്രമണകാരികൾ ദുർബലതകൾ കണ്ടെത്തി ഉപയോഗിക്കുന്നു. ഇക്കാരണത്താൽ, ഈ ചൂഷണങ്ങൾ ഡാർക്ക് വെബിൽ വളരെ വിലപ്പെട്ടതാണ്, കൂടാതെ സൈബർ ചാരവൃത്തിയിൽ സാധാരണയായി ഉപയോഗിക്കുന്നു.
- റിമോട്ട് കോഡ് എക്സിക്യൂഷൻ (ആർസിഇ) – ആക്രമണകാരികൾക്ക് കോഡ് വിദൂരമായി പ്രവർത്തിപ്പിക്കാൻ അനുവദിക്കുന്നു, ഇത് പലപ്പോഴും പൂർണ്ണമായ സിസ്റ്റം ഏറ്റെടുക്കലിലേക്ക് നയിക്കുന്നു.
- പ്രിവിലേജ് എസ്കലേഷൻ – അഡ്മിൻ അല്ലെങ്കിൽ റൂട്ട്-ലെവൽ അനുമതികൾ നേടുന്നതിന് ദുർബലമായ ആക്സസ് നിയന്ത്രണങ്ങൾ പ്രയോജനപ്പെടുത്തുന്നു.
- മെമ്മറി കറപ്ഷൻ - ബഫർ ഓവർഫ്ലോകൾ പോലുള്ള സാങ്കേതിക വിദ്യകൾ ആക്രമണകാരികൾക്ക് ദോഷകരമായ കോഡ് കുത്തിവയ്ക്കാനും പ്രവർത്തിപ്പിക്കാനും അനുവദിക്കുന്നു.
ഈ പോയിന്റുകൾ കണക്കിലെടുക്കുമ്പോൾ, ഓട്ടോമേറ്റഡ് എക്സ്പ്ലോയിറ്റ് കിറ്റുകളും ദേശീയ-സംസ്ഥാന ആക്രമണങ്ങളും വർദ്ധിച്ചുകൊണ്ടിരിക്കുന്നു. അതിനാൽ, ടീമുകൾ റിയാക്ടീവ് പാച്ചിംഗിനെ ആശ്രയിക്കുന്നത് അവസാനിപ്പിക്കണം. പകരം, അവർക്ക് പ്രോആക്ടീവ് എക്സ്പ്ലോയിബിലിറ്റി മാനേജ്മെന്റ് ആവശ്യമാണ്.
എക്സ്പ്ലോയിറ്റബിലിറ്റി മെട്രിക്സ്: പ്രാധാന്യമുള്ള ഭീഷണികൾക്ക് എങ്ങനെ മുൻഗണന നൽകാം
എല്ലാ ദുർബലതകളും ആക്രമണങ്ങളിലേക്ക് നയിക്കണമെന്നില്ല. ചിലർ വെറുതെ ഇരിക്കുമ്പോൾ, മറ്റു ചിലർ പ്രധാന ലക്ഷ്യങ്ങളായി മാറുന്നു. അതുകൊണ്ടാണ് യഥാർത്ഥ ഭീഷണികൾ വിലയിരുത്താൻ സുരക്ഷാ ടീമുകൾക്ക് ചൂഷണ അളവുകൾ ആവശ്യമായി വരുന്നത്. മനസ്സിലാക്കൽ സുരക്ഷയിലെ ചൂഷണം എന്താണ്? ആക്രമണങ്ങളിൽ ഏതൊക്കെ ദുർബലതകളാണ് കൂടുതൽ ഉപയോഗിക്കേണ്ടതെന്ന് നിർണ്ണയിക്കാൻ ടീമുകളെ സഹായിക്കുന്നു.
EPSS (എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം): അപകടസാധ്യതകൾ റാങ്ക് ചെയ്യുന്നതിനുള്ള ഒരു മികച്ച മാർഗം
EPSS സ്കോർ എത്രത്തോളം സാധ്യത പ്രവചിക്കുന്നു a ദുർബലത ചൂഷണം ചെയ്യപ്പെടും 30 ദിവസത്തിനുള്ളിൽ. തീവ്രത മാത്രം അളക്കുന്ന CVSS-ൽ നിന്ന് വ്യത്യസ്തമായി, EPSS യഥാർത്ഥ ലോകത്തിലെ ആക്രമണ സാധ്യതകളിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്.
സുരക്ഷാ ടീമുകളെ വേഗത്തിൽ നീക്കാൻ EPSS സഹായിക്കുന്നത് എന്തുകൊണ്ട്?
- ഡാറ്റാധിഷ്ഠിത മുൻഗണന – സൈദ്ധാന്തിക അപകടസാധ്യതകളിൽ മാത്രമല്ല, സജീവമായ ചൂഷണ പ്രവർത്തനത്തിലൂടെയുള്ള ദുർബലതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു.
- ജാഗ്രത ക്ഷീണം കുറയ്ക്കുന്നു – തെറ്റായ അലാറങ്ങൾ പിന്തുടരുന്നത് നിർത്താനും യഥാർത്ഥ ഭീഷണികളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കാനും ടീമുകളെ സഹായിക്കുന്നു.
- പാച്ച് മാനേജ്മെന്റ് മെച്ചപ്പെടുത്തുന്നു - യഥാർത്ഥ ചൂഷണത്തെ അടിസ്ഥാനമാക്കിയുള്ള പരിഹാരങ്ങൾക്ക് മുൻഗണന നൽകുന്നു, ആക്രമണ ഉപരിതലം വളരെ വേഗത്തിൽ കുറയ്ക്കുന്നു.
ഉദാഹരണത്തിന്, ഒരു ഇപിഎസ്എസ് 0.9 സ്കോർ എന്നാൽ ചൂഷണത്തിനുള്ള 90% സാധ്യത എന്നാണ് അർത്ഥമാക്കുന്നത് - ഇതിന് അടിയന്തര നടപടി ആവശ്യമാണ്. അതേസമയം, 0.01 സ്കോർ കുറഞ്ഞ അപകടസാധ്യതയെ സൂചിപ്പിക്കുന്നു, കാത്തിരിക്കാം.
EPSS & ദുർബലതാ മാനേജ്മെന്റിനെക്കുറിച്ച് കൂടുതലറിയുക
ഉയർന്ന അപകടസാധ്യതയുള്ള അപകടസാധ്യതകൾ ആദ്യം നേരിടാൻ സുരക്ഷാ ടീമുകളെ EPSS സ്കോറുകൾ സഹായിക്കുന്നു. ചൂഷണങ്ങളിൽ നിന്ന് എങ്ങനെ മുന്നിലായിരിക്കാമെന്ന് മനസിലാക്കുക.
ചൂഷണത്തിന് വിധേയമാകുന്ന അപകടസാധ്യതകൾ എങ്ങനെ ലഘൂകരിക്കാം
മുൻകൂർ ഭീഷണി ഇന്റലിജൻസ് & നേരത്തെയുള്ള മുന്നറിയിപ്പ് സംവിധാനങ്ങൾ
- സീറോ-ഡേ സുരക്ഷാ ചൂഷണങ്ങൾ വ്യാപിക്കുന്നതിന് മുമ്പ് കണ്ടെത്തുന്നതിന് തത്സമയ ഭീഷണി ഫീഡുകൾ സജ്ജമാക്കുക.
- ആക്രമണകാരികൾ ഉപയോഗിക്കുന്നതിന് മുമ്പ് ക്ഷുദ്രകരമായ ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ തടയുന്നതിന് നേരത്തെയുള്ള മുന്നറിയിപ്പ് സംവിധാനങ്ങൾ ഉപയോഗിക്കുക.
ഓട്ടോമേറ്റഡ് സെക്യൂരിറ്റി സ്കാനിംഗ് & SCA
- പ്രവർത്തിപ്പിക്കുക സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളിലെ ദുർബലതകൾ നിരന്തരം ട്രാക്ക് ചെയ്യുന്നതിന്.
- നിങ്ങളുടെ പരിതസ്ഥിതിയിൽ ഒരു പോരായ്മ യഥാർത്ഥത്തിൽ ചൂഷണം ചെയ്യപ്പെടുമോ എന്ന് പരിശോധിക്കാൻ റീച്ചബിലിറ്റി വിശകലനം പ്രയോഗിക്കുക.
CI/CD Pipeline Security &റൺടൈം സംരക്ഷണം
- സുരക്ഷിത CI/CD pipelineഅപകടകരമായ കോഡ് ഉൽപ്പാദനത്തിലേക്ക് കടക്കുന്നത് തടയാൻ.
- ഉപയോഗം Application Security Posture Management (ASPM) നിങ്ങളുടെ മുഴുവൻ വികസന ജീവിതചക്രത്തിലുടനീളമുള്ള അപകടസാധ്യതകൾ നിരീക്ഷിക്കുന്നതിന്.
ചൂഷണാധിഷ്ഠിത മുൻഗണനയും പാച്ച് ഓട്ടോമേഷനും
- ഉയർന്ന അപകടസാധ്യതയുള്ള അപകടസാധ്യതകൾ ആദ്യം പരിഹരിക്കുന്നതിന് EPSS സ്കോറുകൾ ബിസിനസ് ഇംപാക്ട് ഡാറ്റയുമായി സംയോജിപ്പിക്കുക.
- വികസനം മന്ദഗതിയിലാക്കാതെ പാച്ചുകൾ വേഗത്തിൽ വിന്യസിക്കാൻ ഓട്ടോമേറ്റഡ് റെമഡിയേഷൻ ഉപയോഗിക്കുക.
സീറോ-ഡേ സെക്യൂരിറ്റി ചൂഷണങ്ങളെ സൈജെനി എങ്ങനെ ലഘൂകരിക്കുന്നു
മുന്നറിയിപ്പില്ലാതെ സീറോ-ഡേ സുരക്ഷാ ചൂഷണങ്ങൾ പ്രത്യക്ഷപ്പെടുന്നതിനാൽ, ഓർഗനൈസേഷനുകൾക്ക് തത്സമയ പ്രതിരോധം ആവശ്യമാണ്. ഇക്കാരണത്താൽ, സൈജെനിസ് കേടുപാടുകൾ വരുത്തുന്നതിന് മുമ്പ് ചൂഷണങ്ങൾ കണ്ടെത്തുന്നതിനും, മുൻഗണന നൽകുന്നതിനും, തടയുന്നതിനുമുള്ള ഒരു സംയോജിത സമീപനമാണ് സുരക്ഷാ പരിഹാരങ്ങൾ നൽകുന്നത്.
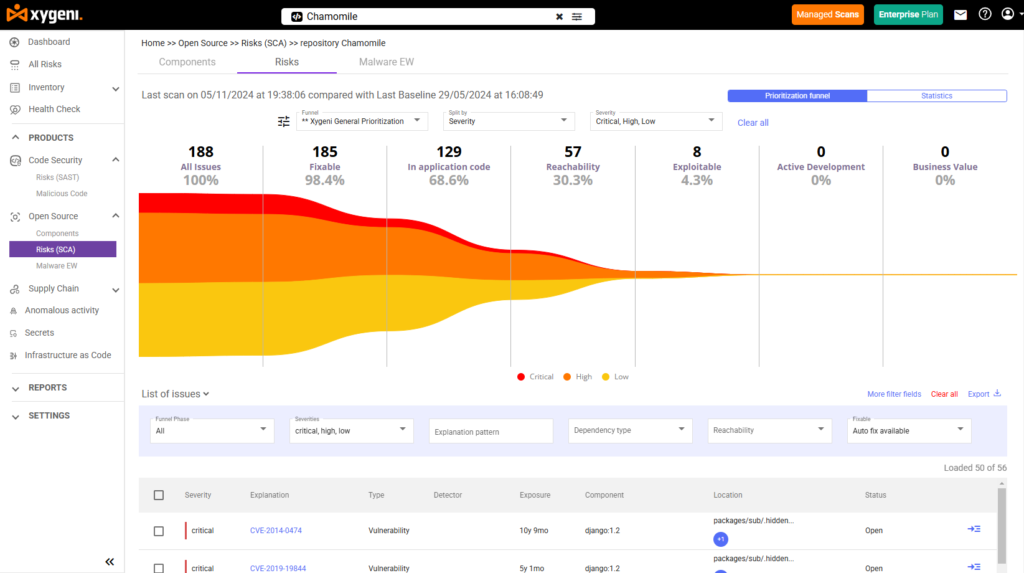
1. ഡൈനാമിക് ഫണലുകൾ ഉപയോഗിച്ചുള്ള ചൂഷണാധിഷ്ഠിത മുൻഗണന
സുരക്ഷാ ടീമുകൾക്ക് അനന്തമായ മുന്നറിയിപ്പുകൾ നേരിടേണ്ടിവരുന്നു, പക്ഷേ എല്ലാ ദുർബലതകളും ഒരുപോലെ അപകടകരമല്ല. അതുകൊണ്ടാണ് സൈജെനിയുടെ മുൻഗണനാ ഫണലുകൾ അടിസ്ഥാന തീവ്രത റേറ്റിംഗുകൾക്കപ്പുറത്തേക്ക് പോകുന്നത് (സിവിഎസ്എസ്) പരിഗണിച്ചുകൊണ്ട്:
- ചൂഷണക്ഷമത (ഇപിഎസ്എസ് സ്കോർ) - അടുത്ത 30 ദിവസത്തിനുള്ളിൽ യഥാർത്ഥ ലോകത്ത് ചൂഷണം ചെയ്യപ്പെടാനുള്ള സാധ്യതയെ അടിസ്ഥാനമാക്കി ദുർബലതകൾക്ക് മുൻഗണന നൽകുന്നു.
- റീച്ചബിലിറ്റി വിശകലനം – നിങ്ങളുടെ സോഫ്റ്റ്വെയറിൽ ആക്സസ് ചെയ്യാവുന്ന ഒരു ആക്രമണ പാതയിൽ ഒരു ദുർബലത നിലവിലുണ്ടോ എന്ന് നിർണ്ണയിക്കുന്നു.
- ബിസിനസ് സന്ദർഭം - നിർണായക ആപ്ലിക്കേഷനുകളിൽ അവയുടെ സാധ്യതയുള്ള സ്വാധീനത്തെ അടിസ്ഥാനമാക്കി ദുർബലതകൾ ഫിൽട്ടർ ചെയ്യുന്നു.
2. റിയൽ-ടൈം ത്രെട്ട് ഇന്റലിജൻസ് & നേരത്തെയുള്ള മുന്നറിയിപ്പ് സംവിധാനം
പരമ്പരാഗത സുരക്ഷാ പരിഹാരങ്ങൾ അറിയപ്പെടുന്ന ദുർബലതകളെ ആശ്രയിച്ചിരിക്കുന്നു, അതേസമയം Xygeni തത്സമയ നിരീക്ഷണം നൽകുന്നു.
- ആക്രമണകാരികൾ ഉപയോഗിക്കുന്നതിന് മുമ്പ്, മാൽവെയർ ബാധിച്ച പുതിയ പാക്കേജുകൾക്കായി പൊതു സംഭരണികൾ സ്കാൻ ചെയ്യുന്നു.
- നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലേക്ക് നുഴഞ്ഞുകയറുന്നതിനുമുമ്പ് ക്ഷുദ്രകരമായ ആശ്രിതത്വങ്ങളെ തടയുന്നു.
- ഉയർന്നുവരുന്ന ചൂഷണങ്ങളെയും ആക്രമണ കാമ്പെയ്നുകളെയും കുറിച്ച് തത്സമയ അലേർട്ടുകൾ നൽകുന്നു.
ഉദാഹരണത്തിന്, ഒരു ഓപ്പൺ സോഴ്സ് ലൈബ്രറിയിലെ സീറോ-ഡേ വൾനറബിലിറ്റി ആയുധമാക്കപ്പെട്ടാൽ, സിവിഇ അപ്ഡേറ്റിനായി കാത്തിരിക്കാതെ തന്നെ സൈജെനി ഉടൻ തന്നെ നിങ്ങളുടെ ടീമിനെ അറിയിക്കുകയും ലഘൂകരണ നടപടികൾ നൽകുകയും ചെയ്യുന്നു.
3. അഡ്വാൻസ്ഡ് സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) സപ്ലൈ ചെയിൻ സംരക്ഷണത്തിനായി
സീറോ-ഡേ എക്സ്പ്ലോയിറ്റുകൾ പലപ്പോഴും പാച്ച് ചെയ്യാത്ത ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളെയാണ് ലക്ഷ്യമിടുന്നത്. സൈജെനിസ് SCA പരിഹാരം:
- ദുർബലമായ ആശ്രിതത്വങ്ങൾക്കായി നിങ്ങളുടെ സോഫ്റ്റ്വെയർ സ്കാൻ ചെയ്യുന്നു.
- ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് അപഹരിക്കപ്പെട്ട ഓപ്പൺ സോഴ്സ് പാക്കേജുകൾ കണ്ടെത്തുന്നു.
- പ്രോആക്ടീവ് പാച്ചിംഗ് ആവശ്യമുള്ള കാലഹരണപ്പെട്ട ഡിപൻഡൻസികളെ തിരിച്ചറിയുന്നു.
4. CI/CD Pipeline Security: വിന്യാസത്തിന് മുമ്പ് ചൂഷണങ്ങൾ നിർത്തുക
സൈജെനി:
- സ്കാൻ CI/CD pipelineസുരക്ഷാ തെറ്റായ കോൺഫിഗറേഷനുകൾക്കുള്ള s.
- ദോഷകരമായ മാറ്റങ്ങളോ അപകടകരമായ കോഡോ തടയുന്നതിന് സുരക്ഷാ നയങ്ങൾ നടപ്പിലാക്കുന്നു.
- DevOps വർക്ക്ഫ്ലോകളുമായി സംയോജിപ്പിച്ച് ഉയർന്ന അപകടസാധ്യതയുള്ള ദുർബലതകൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നത് തടയുന്നു.
5. ഓട്ടോമേറ്റഡ് റെമഡിയേഷൻ: ചൂഷണങ്ങൾ പടരുന്നതിന് മുമ്പ് അവ പരിഹരിക്കുക
സൈജെനിയുടെ ഓട്ടോമേറ്റഡ് റെമഡിയേഷൻ സിസ്റ്റം:
- ഏറ്റവും സുരക്ഷിതമായ പാച്ച് അല്ലെങ്കിൽ ഇതര പാക്കേജ് പതിപ്പ് നിർദ്ദേശിക്കുന്നു.
- ഓട്ടോമേറ്റഡ് സൃഷ്ടിക്കുന്നു pull requests ബാധിച്ച കോഡിലെ പരിഹാരങ്ങൾക്കായി.
- ഘടനാപരമായ ദുർബലതാ മാനേജ്മെന്റിനായി ടിക്കറ്റിംഗ് സിസ്റ്റങ്ങളുമായി (ജിറ, ഗിറ്റ്ഹബ് പ്രശ്നങ്ങൾ) സംയോജിപ്പിക്കുന്നു.
എക്സ്പ്ലോയിറ്റബിലിറ്റി മാനേജ്മെന്റിന്റെ ഭാവി
സൈബർ ഭീഷണികൾ വർദ്ധിക്കുന്നതിനനുസരിച്ച്, സുരക്ഷാ ടീമുകൾ പരമ്പരാഗത ദുർബലതാ മാനേജ്മെന്റിനപ്പുറം നീങ്ങണം. ആക്രമണകാരികൾ പാച്ചുകൾക്കായി കാത്തിരിക്കുന്നില്ല - അവർ ആദ്യം ആക്രമിക്കുകയാണ്. ഇക്കാരണത്താൽ, നാശനഷ്ടങ്ങൾ വരുത്തുന്നതിന് മുമ്പ് ചൂഷണങ്ങൾ തടയുന്നതിന് ഓർഗനൈസേഷനുകൾക്ക് മികച്ചതും വേഗതയേറിയതുമായ ഒരു സമീപനം ആവശ്യമാണ്.
എക്സ്പ്ലോയിറ്റബിലിറ്റി മാനേജ്മെന്റിൽ എന്താണ് മാറ്റം?
സുരക്ഷ ഇതിൽ നിന്ന് മാറുന്നു പ്രവചനത്തോടുള്ള പ്രതികരണം. എല്ലാ ദുർബലതകളെയും ഒരുപോലെ പരിഗണിക്കുന്നതിനുപകരം, ടീമുകൾ യഥാർത്ഥ ലോകത്തിലെ അപകടസാധ്യതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക. അതേസമയം, മാനുവൽ സുരക്ഷയ്ക്ക് യാന്ത്രിക ആക്രമണങ്ങൾ, നിർമ്മാണം വേഗതയേറിയതും സജീവവുമായ സംരക്ഷണം അത്യാവശ്യമാണ്.
എക്സ്പ്ലോയിറ്റബിലിറ്റി മാനേജ്മെന്റിന്റെ ഭാവിയെ നയിക്കുന്ന പ്രധാന പ്രവണതകൾ
അപകടസാധ്യത അടിസ്ഥാനമാക്കിയുള്ള മുൻഗണന മാനദണ്ഡമായി മാറുന്നു – ടീമുകൾ CVSS സ്കോറുകൾക്കപ്പുറത്തേക്ക് നീങ്ങുകയും ചൂഷണം ചെയ്യപ്പെടാൻ സാധ്യതയുള്ള ദുർബലതകൾ പരിഹരിക്കുന്നതിന് EPSS (എക്സ്പ്ലോയിറ്റ് പ്രെഡിക്ഷൻ സ്കോറിംഗ് സിസ്റ്റം), റീച്ചബിലിറ്റി വിശകലനം എന്നിവയിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുകയും ചെയ്യുന്നു.
ലൈവ് ത്രെറ്റ് ഇന്റലിജൻസ് – CVE അപ്ഡേറ്റുകൾക്കായി ആഴ്ചകളോ മാസങ്ങളോ കാത്തിരിക്കുന്നത് ഇനി ഒരു ഓപ്ഷനല്ല. സീറോ-ഡേ സുരക്ഷാ ചൂഷണങ്ങൾ പുറത്തുവന്നാലുടൻ അവ കണ്ടെത്തുന്നതിന് സ്ഥാപനങ്ങൾക്ക് തുടർച്ചയായ സ്കാനിംഗ് ആവശ്യമാണ്.
ഓട്ടോമേറ്റഡ് പാച്ച് മാനേജ്മെന്റ് – സുരക്ഷ വികസനത്തെ മന്ദഗതിയിലാക്കിയാൽ, അത് സ്വീകരിക്കപ്പെടില്ല. ഉയർന്ന അപകടസാധ്യതയുള്ള ദുർബലതകൾ കാലതാമസമില്ലാതെ പരിഹരിക്കുന്നതിന് കമ്പനികൾ ഓട്ടോമേറ്റഡ് പരിഹാരങ്ങളിൽ നിക്ഷേപം നടത്തുന്നു.
ശക്തനാണ് CI/CD Pipeline Security – ആക്രമണകാരികൾ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെയാണ് ലക്ഷ്യമിടുന്നത്. DevOps ടീമുകൾ സുരക്ഷയെ നേരിട്ട് സംയോജിപ്പിക്കണം CI/CD pipelineസോഫ്റ്റ്വെയർ വിന്യസിക്കുന്നതിന് മുമ്പ് അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിനുള്ള s.
മികച്ച സോഫ്റ്റ്വെയർ കോമ്പോസിഷൻ വിശകലനം (SCA) – ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ആധുനിക വികസനത്തിന് ശക്തി പകരുന്നു, പക്ഷേ അപകടസാധ്യതകളും കൊണ്ടുവരുന്നു. ഉപയോഗിക്കുന്നതിലൂടെ SCA റീച്ചബിലിറ്റി വിശകലനം ഉപയോഗിച്ച്, ടീമുകൾക്ക് ശരിക്കും പ്രാധാന്യമുള്ള ദുർബലതകളിൽ മാത്രമേ ശ്രദ്ധ കേന്ദ്രീകരിക്കാൻ കഴിയൂ.
സുരക്ഷയുടെ ഭാവി മുൻകൈയെടുക്കുന്നതും, യാന്ത്രികവും, അപകടസാധ്യതയിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നതുമാണ്. ഇപ്പോൾ പൊരുത്തപ്പെടുന്ന ടീമുകൾ ആക്രമണകാരികളെക്കാൾ മുന്നിലായിരിക്കുകയും ചൂഷണങ്ങൾ സംഭവിക്കുന്നതിന് മുമ്പ് അവ തടയുകയും ചെയ്യും.
ഉപസംഹാരം: ആക്രമണകാരികൾ ചെയ്യുന്നതിനുമുമ്പ് ചൂഷണത്തിന്റെ നിയന്ത്രണം ഏറ്റെടുക്കുക.
സുരക്ഷ എന്നത് ഇനി ദുർബലതകൾ കണ്ടെത്തുക മാത്രമല്ല - ഏതാണ് യഥാർത്ഥത്തിൽ പ്രധാനമെന്ന് അറിയുക എന്നതാണ്. എല്ലാ ദിവസവും, സുരക്ഷാ ടീമുകൾ ആയിരക്കണക്കിന് അലേർട്ടുകൾ നേരിടുന്നു, പക്ഷേ അവയെല്ലാം യഥാർത്ഥ ഭീഷണി ഉയർത്തുന്നില്ല. അതുകൊണ്ടാണ് ചൂഷണത്തിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കേണ്ടത് നിർണായകമായിരിക്കുന്നത്.
മുന്നിൽ നിൽക്കാൻ ടീമുകൾക്ക് എന്തുചെയ്യാൻ കഴിയും?
സുരക്ഷയിലെ ചൂഷണം യഥാർത്ഥത്തിൽ എന്താണ് അർത്ഥമാക്കുന്നത് എന്ന് മനസ്സിലാക്കുക - സുരക്ഷയിലെ ചൂഷണം എന്താണ്? ഇത് വെറുമൊരു സോഫ്റ്റ്വെയർ ബഗ് എന്നതിലുപരി; ആക്രമണകാരികൾക്ക് സിസ്റ്റങ്ങളിലേക്ക് നുഴഞ്ഞുകയറാനുള്ള ഒരു മാർഗമാണിത്. ടീമുകൾ തീവ്രതയ്ക്ക് അപ്പുറത്തേക്ക് നോക്കുകയും ഒരു ദുർബലത എത്രത്തോളം ചൂഷണം ചെയ്യപ്പെടാൻ സാധ്യതയുണ്ടെന്ന് ശ്രദ്ധിക്കുകയും വേണം.
സീറോ-ഡേ സുരക്ഷാ ചൂഷണങ്ങൾ സംഭവിക്കുന്നതിന് മുമ്പ് നിർത്തുക - മുൻകൂർ മുന്നറിയിപ്പ് സംവിധാനങ്ങൾ, തത്സമയ ഭീഷണി ഇന്റലിജൻസ്, എത്തിച്ചേരൽ വിശകലനം എന്നിവ ഉപയോഗിച്ച്, ആക്രമണങ്ങൾ ആരംഭിക്കുന്നതിന് മുമ്പ് ടീമുകൾക്ക് തടയാൻ കഴിയും.
സുരക്ഷ എളുപ്പത്തിൽ സ്വീകരിക്കുക – സുരക്ഷ DevOps-നെ മന്ദഗതിയിലാക്കിയാൽ, ടീമുകൾ അത് ഉപയോഗിക്കില്ല. യാന്ത്രിക പരിഹാരങ്ങൾ, CI/CD സുരക്ഷയും ലളിതമായ പാച്ചിംഗും സിസ്റ്റങ്ങളെ സംരക്ഷിക്കുന്നതിനൊപ്പം വികസനം വേഗത്തിലാക്കുന്നു.
ഉപയോഗക്ഷമതയെ അടിസ്ഥാനമാക്കി മുൻഗണന നൽകുക – സുരക്ഷാ ടീമുകൾക്ക് എല്ലാ ദുർബലതകളും പരിഹരിക്കേണ്ടതില്ല—ആക്രമണകാരികൾ യഥാർത്ഥത്തിൽ ഉപയോഗിക്കുന്നവ മാത്രം.
എന്തുകൊണ്ട് സൈജെനി?
സൈജെനിയിൽ, അടിസ്ഥാന ദുർബലതാ സ്കാനിംഗിനപ്പുറം സുരക്ഷ ഞങ്ങൾ പരിഗണിക്കുന്നു. ഞങ്ങളുടെ പ്ലാറ്റ്ഫോം:
- സൈദ്ധാന്തിക അപകടസാധ്യതകളെ മാത്രമല്ല, യഥാർത്ഥ ലോകത്തിലെ ചൂഷണ സാധ്യതകളെയും വിശകലനം ചെയ്യുന്നു.
- സോഫ്റ്റ്വെയർ വികസനം സുരക്ഷിതവും കാര്യക്ഷമവുമായി നിലനിർത്തുന്നതിന് പരിഹാരങ്ങൾ ഓട്ടോമേറ്റ് ചെയ്യുന്നു.
- ആക്രമണകാരികൾ ഉൽപ്പാദന പരിതസ്ഥിതികളിൽ എത്തുന്നതിനുമുമ്പ് അവരെ തടയുന്നു.
സൈബർ ഭീഷണികൾ മന്ദഗതിയിലാകില്ല - പക്ഷേ ശരിയായ സമീപനത്തിലൂടെ നിങ്ങൾക്ക് മുന്നിൽ തുടരാം.
ചൂഷണങ്ങൾ സംഭവിക്കുന്നതിന് മുമ്പ് തന്നെ തടയാൻ സൈജെനി നിങ്ങളെ എങ്ങനെ സഹായിക്കുമെന്ന് കാണണോ?
ഇന്ന് സൗജന്യമായി പരീക്ഷിക്കൂ!

