






SQL കുത്തിവയ്പ്പുകൾ ഏറ്റവും അപകടകരവും വ്യാപകവുമായ വെബ് ആപ്ലിക്കേഷൻ ദുർബലതകളിൽ ഒന്നാണ്. പരിഹരിക്കപ്പെട്ടില്ലെങ്കിൽ, മോശമായി എഴുതിയ ഡാറ്റാബേസ് അന്വേഷണങ്ങളിലൂടെ ആക്രമണകാരികൾക്ക് സെൻസിറ്റീവ് ഡാറ്റ ആക്സസ് ചെയ്യാനോ പരിഷ്ക്കരിക്കാനോ നശിപ്പിക്കാനോ അവ അനുവദിച്ചേക്കാം. അതുകൊണ്ടാണ് SQL കുത്തിവയ്പ്പ് എങ്ങനെ തടയാമെന്ന് മനസ്സിലാക്കുന്നതും പ്രോആക്ടീവ് SQL കുത്തിവയ്പ്പ് പരിശോധന പ്രയോഗിക്കുന്നതും ഇന്നത്തെ എല്ലാ വികസന, DevSecOps ടീമിനും അത്യന്താപേക്ഷിതമായിരിക്കുന്നത്.
2025 ലെ വെരിസോൺ ഡാറ്റാ ലംഘന അന്വേഷണ റിപ്പോർട്ട് കണ്ടെത്തിയത്, എല്ലാ ഡാറ്റാ ലംഘനങ്ങളിലും 12% SQL ഇൻജക്ഷൻ സംഭാവന ചെയ്തതായി, കഴിഞ്ഞ വർഷം ഇത് 9% ആയിരുന്നു. OWASP യുടെ 2025 ലെ ടോപ്പ് 10 ൽ, ഇൻജക്ഷൻ (SQL ഇൻജക്ഷൻ ഉൾപ്പെടുന്ന വിഭാഗം) ഇപ്പോഴും 14,000-ത്തിലധികം രേഖപ്പെടുത്തിയ CVE-കൾ ഉൾക്കൊള്ളുന്നു, OWASP പരീക്ഷിച്ച ആപ്ലിക്കേഷനുകളിൽ 100% വും അതിന്റെ ഏതെങ്കിലും രൂപത്തിനായി പരിശോധിച്ചു. അപകടസാധ്യത കുറഞ്ഞില്ല. SQL ഇൻജക്ഷൻ ചൂഷണം ചെയ്യുന്നത് നിർത്തിയതുകൊണ്ടല്ല, മറിച്ച് പുതിയതും ഉയർന്ന സ്വാധീനമുള്ളതുമായ വിഭാഗങ്ങൾ ഉയർന്നുവന്നതിനാലാണ് ഇത് റാങ്കിംഗിൽ #3 ൽ നിന്ന് #5 ലേക്ക് മാറിയത്.
ഈ ഗൈഡിൽ, ഞങ്ങൾ ഇവ ഉൾക്കൊള്ളും:
- SQL ഇഞ്ചക്ഷനുകൾ എന്തൊക്കെയാണ്, അവ എങ്ങനെ പ്രവർത്തിക്കുന്നു
- OWASP-ശുപാർശ ചെയ്യുന്ന പ്രതിരോധ വിദ്യകൾ
- പ്രധാന SQL ഇഞ്ചക്ഷൻ ടെസ്റ്റിംഗ് തന്ത്രങ്ങൾ
- എങ്ങനെ സൈജെനിസ് SAST എഞ്ചിൻ SQL ഇഞ്ചക്ഷൻ ദുർബലതകൾ പ്രാരംഭ ഘട്ടത്തിൽ തന്നെ കണ്ടെത്തുന്നു SDLC
നിങ്ങളുടെ കോഡ് എങ്ങനെ സുരക്ഷിതമാക്കാം, സുരക്ഷ ഇടത്തേക്ക് മാറ്റാം, സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയെ ഏറ്റവും പഴയ (ഇപ്പോഴും സജീവമായ) ആക്രമണ രീതികളിൽ ഒന്നിൽ നിന്ന് എങ്ങനെ പ്രതിരോധിക്കാം എന്ന് നോക്കാം.
SQL ഇൻജക്ഷൻ എന്താണ്?
SQL Injection എന്നത് ഒരു കോഡ്-ലെവൽ ആക്രമണമാണ്, അവിടെ ഡാറ്റാബേസ് പ്രവർത്തനങ്ങൾ കൈകാര്യം ചെയ്യുന്നതിനോ മറികടക്കുന്നതിനോ SQL അന്വേഷണങ്ങളിൽ ക്ഷുദ്രകരമായ ഇൻപുട്ട് ചേർക്കുന്നു. ശരിയായ സാധൂകരണമോ സാനിറ്റൈസേഷനോ ഇല്ലാതെ ഒരു അന്വേഷണത്തിൽ ഉപയോക്താവ് നൽകുന്ന ഡാറ്റ ഉപയോഗിക്കുമ്പോഴാണ് ഇത് പലപ്പോഴും സംഭവിക്കുന്നത്.
ഉദാഹരണത്തിന്, ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയും login ഫോമുകൾ, തിരയൽ ബാറുകൾ അല്ലെങ്കിൽ API പാരാമീറ്ററുകൾ എന്നിവ ഇതിലേക്ക് മാറ്റുക:
- ബൈപാസ് ആധികാരികത
- സെൻസിറ്റീവ് ഡാറ്റ വീണ്ടെടുക്കുക
- റെക്കോർഡുകൾ ഇല്ലാതാക്കുക അല്ലെങ്കിൽ കേടാക്കുക
- ഡാറ്റാബേസിൽ അഡ്മിൻ പ്രവർത്തനങ്ങൾ നടപ്പിലാക്കുക
നിങ്ങൾക്ക് വേണമെങ്കിൽ SQL കുത്തിവയ്പ്പുകൾ തടയുക, ആദ്യപടി അവ എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കുക എന്നതാണ്.
യഥാർത്ഥ SQL ഇൻജക്ഷൻ ഉദാഹരണം
ഒരു ലളിതമായ ജാവ എടുക്കുക. login ചോദ്യം:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
ഒരു ഉപയോക്താവ് ഇത് നൽകിയാൽ:
					user: ' OR 1=1 --
pass: anything
അത് ഇങ്ങനെ മാറുന്നു:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
വ്യവസ്ഥ എപ്പോഴും ശരിയാണെന്ന് വരുത്തിക്കൊണ്ടാണ് ആക്രമണകാരി ആക്സസ് നേടുന്നത്. ഇത് ഒരു പാഠപുസ്തക ഉദാഹരണമാണ് എന്തിനാണ് SQL ഇഞ്ചക്ഷൻ പരിശോധന? വികസന സമയത്ത് വളരെ നിർണായകമാണ്.
SQL കുത്തിവയ്പ്പുകൾ എങ്ങനെ തടയാം: പ്രായോഗിക നുറുങ്ങുകൾ
എന്താണ് എ എന്ന് ഇപ്പോൾ നമുക്ക് മനസ്സിലായി SQL ഇൻജക്ഷൻ എന്താണ്, അത് എങ്ങനെ പ്രവർത്തിക്കുന്നു, നമുക്ക് പര്യവേക്ഷണം ചെയ്യാം. SQL കുത്തിവയ്പ്പുകൾ എങ്ങനെ തടയാം യഥാർത്ഥ ലോക പ്രോജക്റ്റുകളിൽ. നല്ല വാർത്തയാണോ? ഈ ആക്രമണങ്ങൾ സംഭവിക്കുന്നതിന് മുമ്പ് തടയാൻ സഹായിക്കുന്ന തെളിയിക്കപ്പെട്ടതും ഡെവലപ്പർ-സൗഹൃദവുമായ മികച്ച രീതികൾ ഉണ്ട്.
ദി OWASP SQL ഇഞ്ചക്ഷൻ പ്രിവൻഷൻ ചീറ്റ് ഷീറ്റ് സുരക്ഷിതമായ ഡാറ്റാബേസ് ഇടപെടലുകൾ നിർമ്മിക്കുന്നതിനുള്ള ഒരു വിശ്വസനീയമായ റഫറൻസാണ്. ഇത് നിരവധി പ്രധാന സാങ്കേതിക വിദ്യകൾ ശുപാർശ ചെയ്യുന്നു:
1. തയ്യാറാക്കിയ പ്രസ്താവനകൾ ഉപയോഗിക്കുക (പാരാമീറ്ററൈസ്ഡ് ചോദ്യങ്ങളോടെ)
ഒന്നാമതായി, ഉപയോക്തൃ ഇൻപുട്ട് കൈകാര്യം ചെയ്യുമ്പോൾ സ്ട്രിംഗ് കോൺകറ്റനേഷന് പകരം എല്ലായ്പ്പോഴും പാരാമീറ്ററൈസ്ഡ് ക്വറികൾ ഉപയോഗിക്കുക. തയ്യാറാക്കിയ പ്രസ്താവനകൾ ഡാറ്റാബേസിനോട് ഇൻപുട്ടിനെ SQL ലോജിക്കിന്റെ ഭാഗമായിട്ടല്ല, മറിച്ച് ഡാറ്റയായി മാത്രമേ കണക്കാക്കാവൂ എന്ന് പറയുന്നു.
ഇതാ ഒരു സുരക്ഷിത പതിപ്പ് login ജാവ ഉപയോഗിച്ചുള്ള അന്വേഷണം തയ്യാറാക്കിയ പ്രസ്താവന:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
തൽഫലമായി, ഉപയോക്താവ് എന്തെങ്കിലും ദോഷകരമായി ശ്രമിച്ചാലും, ഇൻപുട്ട് അന്വേഷണ ഘടനയെ മാറ്റില്ല.
2. ഇൻപുട്ട് സാധൂകരിക്കുകയും അണുവിമുക്തമാക്കുകയും ചെയ്യുക
പാരാമീറ്ററൈസ്ഡ് ക്വറികളാണ് കൂടുതൽ പ്രധാന കാര്യങ്ങൾ ചെയ്യുന്നതെങ്കിലും, ഇൻപുട്ട് തരങ്ങളും ദൈർഘ്യങ്ങളും സാധൂകരിക്കേണ്ടത് ഇപ്പോഴും പ്രധാനമാണ്. ഉദാഹരണത്തിന്, അപ്രതീക്ഷിത പ്രതീകങ്ങളോ ഫോർമാറ്റുകളോ ഉള്ള ഇൻപുട്ടുകൾ നിരസിക്കുക.
അതിലുപരി, ഉപയോക്തൃ ഇൻപുട്ടിനെ ഒരിക്കലും വിശ്വസിക്കരുത്—അത് നിങ്ങളുടെ ഫ്രണ്ട് എന്റിൽ നിന്നോ മൊബൈൽ ആപ്പിൽ നിന്നോ വന്നാൽ പോലും.
3. ORM ടൂളുകൾ വിവേകത്തോടെ ഉപയോഗിക്കുക
പല ആധുനിക ഫ്രെയിംവർക്കുകളും ORM-കളും (Hibernate അല്ലെങ്കിൽ Django ORM പോലുള്ളവ) സ്ഥിരസ്ഥിതിയായി SQL ഇഞ്ചക്ഷൻ പരിരക്ഷകൾ വാഗ്ദാനം ചെയ്യുന്നു. എന്നിരുന്നാലും, ഡെവലപ്പർമാർക്ക് ഇപ്പോഴും റോ ക്വറികൾ എഴുതാനോ സുരക്ഷിത രീതികൾ മറികടക്കാനോ കഴിയും. എല്ലായ്പ്പോഴും ഉദ്ദേശിച്ചതുപോലെ ORM സവിശേഷതകൾ ഉപയോഗിക്കുക, അത്യാവശ്യമല്ലാതെ റോ SQL കൂട്ടിക്കലർത്തുന്നത് ഒഴിവാക്കുക.
AI- ജനറേറ്റഡ് കോഡ് അതേ അപകടസാധ്യത ഒരു പുതിയ രൂപത്തിൽ അവതരിപ്പിക്കുന്നു. ഡിജാംഗോ, ഹൈബർനേറ്റ് പോലുള്ള ORM-കൾ ഡിഫോൾട്ടായി ക്വറികളെ പാരാമീറ്ററൈസ് ചെയ്യുന്നു, എന്നാൽ ഒരു ഡെവലപ്പർ അല്ലെങ്കിൽ ഒരു AI കോഡിംഗ് അസിസ്റ്റന്റ് ഒരു റോ ക്വറിയിലേക്ക് പോകുമ്പോഴോ ഉപയോക്തൃ നിയന്ത്രിത ഫീൽഡ് നാമം നൽകുമ്പോഴോ സംരക്ഷണം അപ്രത്യക്ഷമാകുന്നു. ഡിജാംഗോയുടെ സ്വന്തം CVE-2024-42005 ഇത് "സുരക്ഷിത" രീതിയിൽ സംഭവിക്കുന്നുവെന്ന് കാണിച്ചുതന്നു. ഒരു AI അസിസ്റ്റന്റ് നിർദ്ദേശിച്ച SQL ലോജിക്കിനെ മറ്റേതൊരു ക്വറി നിർമ്മാണത്തെയും പോലെ അതേ സൂക്ഷ്മപരിശോധനയോടെ പരിഗണിക്കുക. ഡിഫോൾട്ടായി പാരാമീറ്ററൈസേഷൻ ഒരു കുറുക്കുവഴിയെ അതിജീവിക്കില്ല, മനുഷ്യ അല്ലെങ്കിൽ AI നിർദ്ദേശിച്ച.
4. ലീസ്റ്റ് പ്രിവിലേജ് തത്വം
മറ്റൊരു സഹായകരമായ നുറുങ്ങ്: ഡാറ്റാബേസ് അനുമതികൾ നിയന്ത്രിക്കുക. ഒരു ഇൻജക്ഷൻ സംഭവിച്ചാൽ പോലും, വായന-മാത്രം ആക്സസ് ഉള്ള ഒരു ഉപയോക്താവിന് പട്ടികകൾ ഉപേക്ഷിക്കാനോ സെൻസിറ്റീവ് ഡാറ്റ അപ്ഡേറ്റ് ചെയ്യാനോ കഴിയില്ല.
5. സുരക്ഷാ ഉപകരണങ്ങൾ ഉപയോഗിച്ച് തുടർച്ചയായി പരീക്ഷിക്കുക
ഒടുവിൽ, സ്വീകരിക്കുക SQL ഇഞ്ചക്ഷൻ പരിശോധന ഈ പോരായ്മകൾ ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നതിനുമുമ്പ് കണ്ടെത്താനാകുന്ന ഉപകരണങ്ങൾ. സൈജെനി ഇത് എങ്ങനെ ചെയ്യുന്നുവെന്ന് ഞങ്ങൾ ഉടൻ തന്നെ കൂടുതൽ സംസാരിക്കും.
ചുരുക്കത്തിൽ, SQL കുത്തിവയ്പ്പുകൾ തടയുക എന്നത് ഒരു മാജിക് തന്ത്രം ഉപയോഗിക്കുന്നതിനെക്കുറിച്ചല്ല - നിങ്ങളുടെ കോഡിലും ഇൻഫ്രാസ്ട്രക്ചറിലും ചെറുതും സ്ഥിരവുമായ സുരക്ഷാ മുൻകരുതലുകൾ പ്രയോഗിക്കുന്നതിനെക്കുറിച്ചാണ്.
SQL ഇഞ്ചക്ഷൻ പരിശോധന: ആക്രമണകാരികൾ ചെയ്യുന്നതിനുമുമ്പ് ബഗുകൾ കണ്ടെത്തൽ
മികച്ച രീതികൾ നിലവിലുണ്ടെങ്കിൽ പോലും, തെറ്റുകൾ കടന്നുകൂടാം. അവിടെയാണ് SQL ഇഞ്ചക്ഷൻ പരിശോധന അത്യാവശ്യമായിത്തീരുന്നു.
എന്നാൽ പ്രായോഗികമായി പരിശോധന എങ്ങനെയിരിക്കും?
സ്വമേധയാലുള്ള പരിശോധന
സുരക്ഷാ ടീമുകളും നൈതിക ഹാക്കർമാരും പലപ്പോഴും പ്രത്യേക പ്രതീകങ്ങൾ കുത്തിവച്ചാണ് എൻഡ്പോയിന്റുകൾ പരീക്ഷിക്കുന്നത്, ' അല്ലെങ്കിൽ 1=1 — അന്വേഷണങ്ങൾ തകരുമോ അതോ അപ്രതീക്ഷിത ഫലങ്ങൾ നൽകുമോ എന്ന് കാണാൻ. ഫലപ്രദമാണെങ്കിലും, ഈ രീതി സമയമെടുക്കുന്നതും അളക്കാൻ പ്രയാസവുമാണ്.
യാന്ത്രിക പരിശോധന
മിക്ക ആധുനിക DevSecOps ടീമുകളും ഇപ്പോൾ ആശ്രയിക്കുന്നത് സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് പോലുള്ള ഓട്ടോമേറ്റഡ് ഉപകരണങ്ങളെയാണ് (SAST)—ഡെവലപ്മെന്റ് സമയത്ത് ഇഞ്ചക്ഷൻ ദുർബലതകൾക്കായി കോഡ് സ്കാൻ ചെയ്യാൻ. ഈ ഉപകരണങ്ങൾ കോഡ് എക്സിക്യൂട്ട് ചെയ്യാതെ തന്നെ അവലോകനം ചെയ്യുന്നു, ഇതുപോലുള്ള പ്രശ്നങ്ങൾ കണ്ടെത്താൻ സഹായിക്കുന്നു:
- സംയോജിത SQL സ്ട്രിംഗുകൾ
- അന്വേഷണങ്ങളിൽ സുരക്ഷിതമല്ലാത്ത ഉപയോക്തൃ ഇൻപുട്ട്
- സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകളുള്ള ലെഗസി കോഡ്
SQL കുത്തിവയ്പ്പുകൾ തടയാനും കണ്ടെത്താനും Xygeni എങ്ങനെ സഹായിക്കുന്നു
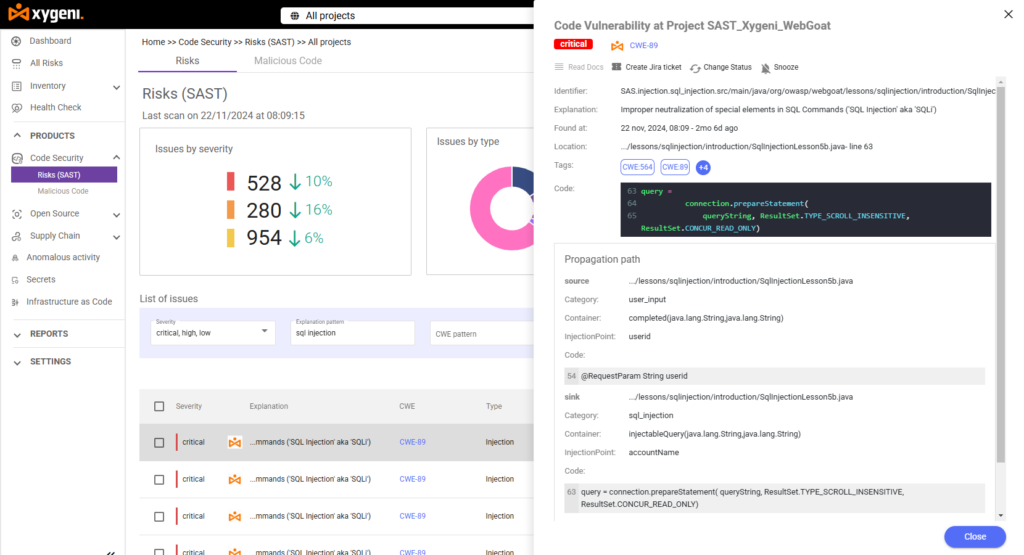
At സൈജെനി, SQL കുത്തിവയ്പ്പുകൾ തടയാനുള്ള ഏറ്റവും നല്ല മാർഗം അവയെ നേരത്തെ പിടികൂടുക എന്നതാണ് എന്ന് ഞങ്ങൾ വിശ്വസിക്കുന്നു - അവ നിങ്ങളുടെ കോഡ് എഡിറ്ററിൽ നിന്ന് പുറത്തുപോകുന്നതിന് മുമ്പ് തന്നെ. അതാണ് ഞങ്ങളുടെ Code Security പരിഹാരം നിർമ്മിക്കപ്പെട്ടിരിക്കുന്നത് അങ്ങനെ ചെയ്യുന്നതിനാണ്.
നമ്മൾ എങ്ങനെ പിന്തുണയ്ക്കുന്നുവെന്ന് വിശദീകരിക്കാം SQL ഇഞ്ചക്ഷൻ പരിശോധന യഥാർത്ഥ ലോക വികസന പരിതസ്ഥിതികളിലെ പ്രതിരോധം.
ശക്തമായ സ്റ്റാറ്റിക് കോഡ് വിശകലനം (SAST) SQL ഇഞ്ചക്ഷൻ കണ്ടെത്തലിനായി
ഞങ്ങളുടെ പ്ലാറ്റ്ഫോമിൽ ശക്തമായ ഒരു സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന ഉൾപ്പെടുന്നു (SAST) ഉപയോക്തൃ ഇൻപുട്ട് അല്ലെങ്കിൽ ഹാർഡ്കോഡ് ചെയ്ത സ്ട്രിംഗുകൾ ഉപയോഗിച്ച് നിർമ്മിച്ച ഡൈനാമിക് അന്വേഷണങ്ങൾ പോലുള്ള അപകടകരമായ SQL പാറ്റേണുകൾക്കായി നിങ്ങളുടെ കോഡ്ബേസ് സ്കാൻ ചെയ്യുന്ന എഞ്ചിൻ. ഞങ്ങളുടെ ഉപകരണം ഒരു സാധ്യത കണ്ടെത്തുമ്പോൾ SQL ഇൻജക്ഷൻ, ഇത് നിങ്ങളുടെ സോഴ്സ് കോഡിലെ കൃത്യമായ സ്ഥാനം ഫ്ലാഗ് ചെയ്യുന്നു, അപകടസാധ്യത നില എടുത്തുകാണിക്കുന്നു (ഉദാ. നിർണായകം), വിശദമായ വിശദീകരണം കാണിക്കുന്നു.
ഉദാഹരണത്തിന്, ഒരു പരീക്ഷണ പദ്ധതിയിൽ, നമ്മുടെ SAST എഞ്ചിൻ ഒരു ജാവ ഫയലിൽ ഒരു നിർണായക SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തി:
- CWECWE-89 (SQL ഇഞ്ചക്ഷൻ)
- സ്ഥലം: വരി 71-ൽ SqlInjectionLesson5b.java (ജാവ)
- ഇഞ്ചക്ഷൻ പോയിൻ്റ്: ഉപയോക്തൃ ഐഡി നേരിട്ട് ഒരു SQL അന്വേഷണത്തിലേക്ക് കൈമാറി.
- പ്രചാരണ പാത: ഇൻപുട്ടിൽ നിന്ന് ക്വറി എക്സിക്യൂഷനിലേക്കുള്ള ട്രെയ്സ് മായ്ക്കുക
പ്രശ്നം എവിടെ നിന്നാണ് ആരംഭിക്കുന്നത് (ഉറവിടം), അത് കോഡിലൂടെ എങ്ങനെ ഒഴുകുന്നു (പ്രചരണം), അത് എവിടെയാണ് അപകടസാധ്യത ഉണ്ടാക്കുന്നത് (സിങ്ക്) എന്നിവ മനസ്സിലാക്കാൻ ഈ തലത്തിലുള്ള വിശദാംശങ്ങൾ ഡെവലപ്പർമാരെ സഹായിക്കുന്നു.
സന്ദർഭോചിത പരിഹാര നിർദ്ദേശങ്ങൾ
ഇതിലും നല്ലത്, സൈജെനി കണ്ടെത്തലിൽ നിർത്തുന്നില്ല - നിങ്ങളുടെ ടീമിനെ ഞങ്ങൾ നയിക്കുന്നു SQL കുത്തിവയ്പ്പുകൾ എങ്ങനെ തടയാം സന്ദർഭോചിതമായ ഉപദേശവും കോഡ് ഫിക്സ് നിർദ്ദേശങ്ങളും ഉപയോഗിച്ച്. ഉദാഹരണത്തിന്, സ്ട്രിംഗ് കോൺകറ്റനേഷൻ ഉപയോഗിച്ചാണ് ഒരു അന്വേഷണം നിർമ്മിച്ചിരിക്കുന്നതെന്ന് ഞങ്ങൾ കണ്ടെത്തുകയാണെങ്കിൽ, പാരാമീറ്ററൈസ്ഡ് സ്റ്റേറ്റ്മെന്റുകളിലേക്ക് മാറാനും അത് എങ്ങനെ ചെയ്യണമെന്ന് വിശദീകരിക്കാനും ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു.
ഇതിനർത്ഥം സുരക്ഷാ വിദഗ്ധരാകാതെ തന്നെ ഡെവലപ്പർമാർക്ക് പ്രശ്നങ്ങൾ പരിഹരിക്കാൻ കഴിയും എന്നാണ്.
ഓരോ SQL ഇഞ്ചക്ഷൻ കണ്ടെത്തലിനും ഒരു വിധി, അടിയന്തിരത, പരിഹാര സങ്കീർണ്ണത എന്നിവ സൃഷ്ടിക്കുന്ന കണ്ടെത്തലുകൾ AI ട്രയേജിലൂടെ യാന്ത്രികമായി ട്രയേജ് ചെയ്യപ്പെടുന്നു, അതിനാൽ നിർണായകവും എളുപ്പത്തിൽ പരിഹരിക്കാവുന്നതുമായ ഒരു ഉദാഹരണം കുറഞ്ഞ മുൻഗണനയുള്ള ഒന്നിന്റെ അതേ ക്യൂവിൽ ഇരിക്കില്ല.
നിങ്ങളുടെ ഡെവലപ്മെന്റ് വർക്ക്ഫ്ലോയുമായുള്ള സുഗമമായ സംയോജനം
ഞങ്ങളുടെ പരിഹാരം നിങ്ങളുടെ നിലവിലുള്ള ഉപകരണങ്ങളായ GitHub, GitLab, Bitbucket, എന്നിവയിലേക്ക് കൃത്യമായി യോജിക്കുന്നു. ഇത് സുരക്ഷാ പരിശോധനകൾ ഓരോ തവണയും യാന്ത്രികമായി നടക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു. pull request അല്ലെങ്കിൽ നിർമ്മിക്കുക. അതിനാൽ നിങ്ങൾ ഒരു പുതിയ സവിശേഷത അവലോകനം ചെയ്യുകയാണെങ്കിലും ലെഗസി കോഡ് അപ്ഡേറ്റ് ചെയ്യുകയാണെങ്കിലും, SQL ഇഞ്ചക്ഷൻ പരിശോധന നിങ്ങളുടെ ഭാഗമായി മാറുന്നു CI/CD pipeline.
തത്സമയ അലേർട്ടുകളും Dashboards
ഒടുവിൽ, സൈജെനിയുടെ കേന്ദ്രീകൃത dashboardനിങ്ങളുടെ എല്ലാ പ്രോജക്റ്റുകളിലുമുള്ള SQL ഇഞ്ചക്ഷൻ ട്രെൻഡുകളിലേക്ക് SQL-കളുടെ തത്സമയ അലേർട്ടുകളും നിങ്ങളുടെ ടീമിന് ദൃശ്യപരത നൽകുന്നു. തീവ്രത, ടീം അല്ലെങ്കിൽ പ്രോജക്റ്റ് എന്നിവ പ്രകാരം നിങ്ങൾക്ക് ദുർബലതകൾ ട്രാക്ക് ചെയ്യാനും OWASP ടോപ്പ് 10 ഉം മറ്റ് കാര്യങ്ങളും പാലിക്കുന്നുണ്ടെന്ന് തെളിയിക്കാനും കഴിയും. standards.

യഥാർത്ഥ ലോക SQL ഇൻജക്ഷൻ ആക്രമണങ്ങൾ: ഫീൽഡിൽ നിന്നുള്ള പാഠങ്ങൾ
SQL ഇഞ്ചക്ഷൻ ആക്രമണങ്ങൾ ചരിത്രത്തിലെ ഏറ്റവും പ്രധാനപ്പെട്ട ചില ഡാറ്റാ ലംഘനങ്ങൾക്ക് കാരണമായിട്ടുണ്ട്, ഇത് നിർണായകമായ ആവശ്യകതയെ അടിവരയിടുന്നു ശക്തമായ ആപ്ലിക്കേഷൻ സുരക്ഷ. ശ്രദ്ധേയമായ യഥാർത്ഥ ലോക ഉദാഹരണങ്ങൾ ഇതാ:
1. ഹാർട്ട്ലാൻഡ് പേയ്മെന്റ് സിസ്റ്റംസ് ബ്രീച്ച് (2008)
ക്സനുമ്ക്സ ൽ, ഹാർട്ട്ലാൻഡ് പേയ്മെന്റ് സിസ്റ്റംസ്ഒരു പ്രധാന പേയ്മെന്റ് പ്രോസസ്സറായ Профека, ഏകദേശം 130 ദശലക്ഷം ക്രെഡിറ്റ്, ഡെബിറ്റ് കാർഡ് നമ്പറുകൾ വെളിപ്പെടുത്തിക്കൊണ്ട് ഒരു ലംഘനം നേരിട്ടു. കമ്പനിയുടെ നെറ്റ്വർക്കിലേക്ക് നുഴഞ്ഞുകയറാൻ ആക്രമണകാരികൾ SQL ഇഞ്ചക്ഷൻ ദുർബലത മുതലെടുത്തു, ഇത് ഇതുവരെ രേഖപ്പെടുത്തിയിട്ടുള്ളതിൽ വച്ച് ഏറ്റവും വലിയ ഡാറ്റാ ലംഘനങ്ങളിലൊന്നിലേക്ക് നയിച്ചു.
2. യാഹൂ! വോയ്സ് ഡാറ്റാ ലംഘനം (2012)
ജൂലൈയിൽ, യാഹൂ! വോയ്സസ് ഏകദേശം 450,000 ഉപയോക്തൃ അക്കൗണ്ടുകൾ അപഹരിക്കപ്പെട്ട ഒരു SQL ഇഞ്ചക്ഷൻ ആക്രമണത്തിന് ഇരയായി. എൻക്രിപ്റ്റ് ചെയ്യാത്ത ഉപയോക്തൃനാമങ്ങളും പാസ്വേഡുകളും നേടുന്നതിനായി ഹാക്കർമാർ യാഹൂവിന്റെ ഡാറ്റാബേസ് സെർവറുകളിലെ ദുർബലതകൾ ചൂഷണം ചെയ്തു, അപര്യാപ്തമായ ഇൻപുട്ട് വാലിഡേഷന്റെ അപകടങ്ങൾ എടുത്തുകാണിച്ചു.
3. ടോക്ക് ടോക്ക് ഡാറ്റാ ലംഘനം (2015)
യുകെ ടെലികമ്മ്യൂണിക്കേഷൻസ് 2015-ൽ, TalkTalk എന്ന കമ്പനി SQL ഇഞ്ചക്ഷൻ ആക്രമണത്തിന് വിധേയമായി, ഏകദേശം 160,000 ഉപഭോക്താക്കളുടെ സ്വകാര്യ വിവരങ്ങൾ ചോർന്നു. കമ്പനിയുടെ വെബ്പേജുകളിലെ ദുർബലതകൾ ആക്രമണകാരികൾ മുതലെടുത്തു, ഇത് സാമ്പത്തികമായും പ്രശസ്തിയിലും കാര്യമായ നാശനഷ്ടമുണ്ടാക്കി.
4. ഫ്രീപിക്കും ഫ്ലാറ്റിക്കോൺ ബ്രീച്ചും (2020)
ക്സനുമ്ക്സ ൽ, ഫ്രീപിക് കമ്പനി SQL ഇഞ്ചക്ഷൻ ആക്രമണം അതിന്റെ ഫ്രീപിക്, ഫ്ലാറ്റിക്കോൺ പ്ലാറ്റ്ഫോമുകളിൽ നിന്ന് 8.3 ദശലക്ഷം ഉപയോക്തൃ റെക്കോർഡുകൾ ചോർന്നതിലേക്ക് നയിച്ചതായി വെളിപ്പെടുത്തി. ഫ്ലാറ്റിക്കണിലെ ഒരു ദുർബലത ആക്രമണകാരികൾ മുതലെടുത്തു, ഇത് സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ മൂന്നാം കക്ഷി ഘടകങ്ങളുമായി ബന്ധപ്പെട്ട അപകടസാധ്യതകൾ അടിവരയിടുന്നു.
5. WooCommerce പ്ലഗിൻ ദുർബലത (2022)
2022-ൽ, ഒരു ഗുരുതരമായ SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തി WooCommerce ഡ്രോപ്പ്ഷിപ്പിംഗ് വേർഡ്പ്രസ്സിനായുള്ള OPMC പ്ലഗിൻ നിർമ്മിച്ചത്. തീവ്രതയുടെ കാര്യത്തിൽ 10-ൽ 9.8 റേറ്റിംഗ് ഉള്ള ഈ ആധികാരികമല്ലാത്ത SQL ഇഞ്ചക്ഷൻ പിഴവ്, ഇ-കൊമേഴ്സ് പ്ലാറ്റ്ഫോമുകളിൽ മൂന്നാം കക്ഷി പ്ലഗിനുകൾ ഉയർത്തുന്ന സാധ്യതയുള്ള അപകടസാധ്യതകളെ എടുത്തുകാണിച്ചു.
6. ബൂൾക്ക സൈബർത്രെറ്റ് ഡിപ്ലോയിംഗ് BMANAGER ട്രോജൻ (2024)
2024-ൽ, ഒരു ഭീഷണി നടൻ ഡബ്ബ് ചെയ്തു 'ബൂൽക്ക' BMANAGER എന്ന മോഡുലാർ ട്രോജൻ വിന്യസിക്കുന്നതിനായി SQL ഇഞ്ചക്ഷൻ ആക്രമണങ്ങളിലൂടെ വെബ്സൈറ്റുകളെ അപഹരിക്കുന്നത് നിരീക്ഷിക്കപ്പെട്ടു. മാൽവെയർ വിതരണത്തിനായി SQL ഇഞ്ചക്ഷൻ ഉപയോഗപ്പെടുത്തുന്ന സൈബർ കുറ്റവാളികളുടെ വികസിച്ചുകൊണ്ടിരിക്കുന്ന തന്ത്രങ്ങൾ ഈ കാമ്പെയ്ൻ പ്രകടമാക്കി.
ഈ സംഭവങ്ങൾ SQL ഇഞ്ചക്ഷൻ ആക്രമണങ്ങളുടെ നിരന്തരമായ ഭീഷണിയെയും, പതിവ് കോഡ് അവലോകനങ്ങൾ, ഇൻപുട്ട് വാലിഡേഷൻ, അത്തരം കേടുപാടുകൾ കണ്ടെത്തുന്നതിനും തടയുന്നതിനുമായി നൂതന സുരക്ഷാ ഉപകരണങ്ങളുടെ ഉപയോഗം എന്നിവയുൾപ്പെടെ ശക്തമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കേണ്ടതിന്റെ പ്രാധാന്യത്തെയും എടുത്തുകാണിക്കുന്നു.
7. ബിയോണ്ട്ട്രസ്റ്റ് / യുഎസ് ട്രഷറി ലംഘനം (ഡിസംബർ 2024 – ഫെബ്രുവരി 2025)
A പോസ്റ്റ്ഗ്രെഎസ്ക്യുഎൽ സീറോ-ഡേ (CVE-2025-1094) തെറ്റായ ഇൻപുട്ട് തെറ്റായി കൈകാര്യം ചെയ്യുന്നതിലൂടെ SQL ഇഞ്ചക്ഷൻ അനുവദിച്ചു. psql, PostgreSQL-ന്റെ ഇന്ററാക്ടീവ് ടെർമിനൽ. സിൽക്ക് ടൈഫൂൺ എന്ന് ട്രാക്ക് ചെയ്യപ്പെട്ട സ്റ്റേറ്റ് സ്പോൺസർ ചെയ്ത ആക്രമണകാരികൾ, അതിനെ ബിയോണ്ട്ട്രസ്റ്റിന്റെ റിമോട്ട് സപ്പോർട്ട് പ്ലാറ്റ്ഫോമിലേക്ക് ബന്ധിപ്പിച്ചു, കുറഞ്ഞത് 17 enterprise യുഎസ് ട്രഷറി വകുപ്പ് ഉൾപ്പെടെയുള്ള ഉപഭോക്തൃ സംഭവങ്ങൾ. സമീപകാലത്തെ ഏറ്റവും പ്രധാനപ്പെട്ട സ്ഥിരീകരിച്ച SQL ഇഞ്ചക്ഷൻ സംഭവങ്ങളിൽ ഒന്നാണിത്, കൂടാതെ ദുർബലത ക്ലാസ് വെബ് ഫോമുകളിൽ മാത്രം ഒതുങ്ങുന്നില്ല എന്നതിന്റെ ഓർമ്മപ്പെടുത്തലും കൂടിയാണിത്; ഇത് ഡാറ്റാബേസ് ഡ്രൈവറുകളിലേക്കും ഇന്ററാക്ടീവ് ടൂളിംഗിലേക്കും എത്തുന്നു.
🔧 പ്രോ നുറുങ്ങ്: സൈജെനി പോലുള്ള ഉപകരണങ്ങൾ ഉപയോഗിച്ച്, പതിവ് സുരക്ഷാ പരിശോധനകൾ, പ്രത്യേകിച്ച് SAST ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയുന്നതിന് മുമ്പ് ഈ ഇഞ്ചക്ഷൻ പോയിന്റുകൾ കണ്ടെത്താൻ എഞ്ചിൻ സഹായിക്കുന്നു.
നിങ്ങളുടെ കോഡ് സുരക്ഷിതമാക്കൂ, SQL കുത്തിവയ്പ്പുകൾ തടയൂ
SQL injection ഏറ്റവും പഴയ ആപ്ലിക്കേഷൻ സുരക്ഷാ ഭീഷണികളിൽ ഒന്നാണ്, ഇപ്പോഴും ഏറ്റവും അപകടകരവുമാണ്: 2025-ൽ OWASP അഞ്ചാം സ്ഥാനത്തേക്ക് ഉയർന്നത്, SQL injection കുറഞ്ഞ ചൂഷണത്തിന് വിധേയമാകുന്നതിനേക്കാൾ പുതിയ വിഭാഗങ്ങൾ ഉയർന്നുവരുന്നതിനെയാണ് പ്രതിഫലിപ്പിക്കുന്നത്. പാരാമീറ്ററൈസ് ചെയ്ത അന്വേഷണങ്ങൾ മുതൽ AI- നിർദ്ദേശിച്ച കോഡിനെ മനുഷ്യർ എഴുതിയ കോഡിന്റെ അതേ സൂക്ഷ്മപരിശോധനയോടെ കൈകാര്യം ചെയ്യുന്നത് വരെയുള്ള രീതികളുടെ ശരിയായ സംയോജനത്തിലൂടെ ഇത് പൂർണ്ണമായും തടയാവുന്നതാണ്.
സൈജെനിയിൽ, ഭീഷണികൾക്ക് മുന്നിൽ നിൽക്കുന്നത് ഞങ്ങൾ എളുപ്പമാക്കുന്നു. ഞങ്ങളുടെ code security SQL ഇഞ്ചക്ഷൻ ദുർബലതകൾ നേരത്തേ കണ്ടെത്തുന്നതിനും, യഥാർത്ഥ അടിയന്തിരതയോടെ അവയെ തരംതിരിക്കുന്നതിനും, അവ വേഗത്തിൽ പരിഹരിക്കുന്നതിനും ആവശ്യമായ ദൃശ്യപരത, ഓട്ടോമേഷൻ, മാർഗ്ഗനിർദ്ദേശം എന്നിവ ഈ സൊല്യൂഷൻ നിങ്ങളുടെ ടീമിന് നൽകുന്നു. ഊഹക്കച്ചവടമില്ല. വിടവുകളില്ല. ഒരു ഡെവലപ്പർ എഴുതിയതായാലും ഒരു AI അസിസ്റ്റന്റ് നിർദ്ദേശിച്ചതായാലും, തുടക്കം മുതൽ തന്നെ കോഡ് സുരക്ഷിതമാക്കുക.
അതിനാൽ, നിങ്ങളുടെ വികസനം വേഗത്തിലും സുഗമമായും നിലനിർത്തിക്കൊണ്ട്, SQL കുത്തിവയ്പ്പുകൾ പഴയകാല കാര്യമാക്കാൻ നിങ്ങൾ തയ്യാറാണെങ്കിൽ, നിങ്ങളെ സഹായിക്കാൻ ഞങ്ങൾ ഇവിടെയുണ്ട്.
Xygeni സൗജന്യമായി പരീക്ഷിച്ചു നോക്കൂ SQL ഇഞ്ചക്ഷനുകൾ ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നതിന് മുമ്പ് തന്നെ തടയാൻ തുടങ്ങുക.

പതിവുചോദ്യങ്ങൾ
2026 ലും SQL ഇൻജക്ഷൻ ഒരു ഉയർന്ന സുരക്ഷാ അപകടസാധ്യതയാണോ?
അതെ. OWASP 2025 ലെ ടോപ്പ് 10 ൽ Injection നെ #3 ൽ നിന്ന് #5 ലേക്ക് മാറ്റിയെങ്കിലും, ഈ വിഭാഗം ഇപ്പോഴും 14,000 ൽ അധികം SQL injection CVE കൾ ഉൾക്കൊള്ളുന്നു, കൂടാതെ 2025 Verizon DBIR കണ്ടെത്തിയത് ഇത് 12% ലംഘനങ്ങൾക്ക് കാരണമായി എന്നാണ്, മുൻ വർഷത്തെ 9% ൽ നിന്ന് ഇത് കൂടുതലായിരുന്നു.
ജാങ്കോ അല്ലെങ്കിൽ ഹൈബർനേറ്റ് പോലുള്ള ORM-കൾക്ക് SQL ഇൻജക്ഷനെ പൂർണ്ണമായും തടയാൻ കഴിയുമോ?
ഇല്ല. ORM-കൾ സ്ഥിരസ്ഥിതിയായി ക്വറികളെ പാരാമീറ്ററൈസ് ചെയ്യുന്നു, എന്നാൽ ഒരു ഡെവലപ്പർ ഒരു റോ ക്വറി അല്ലെങ്കിൽ സുരക്ഷിതമല്ലാത്ത രീതി ഉപയോഗിക്കുന്ന നിമിഷം സംരക്ഷണം തകർക്കുന്നു. സുരക്ഷിതമെന്ന് കരുതപ്പെടുന്ന ഒരു രീതിയിലൂടെയുള്ള SQL ഇൻജക്ഷന്റെ ഒരു യഥാർത്ഥ ഉദാഹരണമാണ് Django-യുടെ CVE-2024-42005.
AI- ജനറേറ്റഡ് കോഡ് SQL ഇഞ്ചക്ഷൻ അപകടസാധ്യതയെ എങ്ങനെ ബാധിക്കുന്നു?
AI കോഡിംഗ് അസിസ്റ്റന്റുകൾക്ക് മനുഷ്യർക്ക് ചെയ്യാൻ കഴിയുന്ന അതേ സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾ, സ്ട്രിംഗ്-കണേറ്റനേറ്റഡ് ക്വറികൾ അല്ലെങ്കിൽ സാധുതയില്ലാത്ത ഇൻപുട്ട് എന്നിവ നിർദ്ദേശിക്കാൻ കഴിയും, കൂടാതെ സ്ഥിരസ്ഥിതിയായി വിശ്വസിക്കുന്നതിനുപകരം മനുഷ്യൻ എഴുതിയ കോഡിന്റെ അതേ തീവ്രതയോടെ അവ അവലോകനം ചെയ്യണം.
