





ആപ്ലിക്കേഷൻ സുരക്ഷ ഉറപ്പാക്കുന്നത് മുമ്പൊരിക്കലും ഇത്ര നിർണായകമായിട്ടില്ല. 2024 ഓഗസ്റ്റ് വരെ, ലോകമെമ്പാടുമുള്ള ഇന്റർനെറ്റ് ഉപയോക്താക്കൾ 52,000 പുതിയ പൊതുവായ ഐടി സുരക്ഷാ ദുർബലതകളും എക്സ്പോഷറുകളും കണ്ടെത്തി (സിവിഇകൾ). റെക്കോർഡ് ഭേദിച്ച 2023 നെ അപേക്ഷിച്ച് ഇത് കുത്തനെയുള്ള വർദ്ധനവിനെ പ്രതിഫലിപ്പിക്കുന്നു. 29,000 സിവിഇകൾ റിപ്പോർട്ട് ചെയ്യപ്പെട്ടു ഒരു വർഷത്തിനുള്ളിൽ. ഈ സാഹചര്യത്തിൽ, താരതമ്യം ചെയ്യുമ്പോൾ SAST വർദ്ധിച്ചുവരുന്ന ഈ ഭീഷണികളെ എങ്ങനെ നേരിടാമെന്ന് മനസ്സിലാക്കുന്നതിന് vs DAST അത്യാവശ്യമാണ്. എന്താണെന്ന് അറിയുന്നത് SAST DAST, അവ എങ്ങനെ ദുർബലതകളിൽ നിന്ന് സംരക്ഷിക്കുന്നു എന്നിവ അവരുടെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ ആഗ്രഹിക്കുന്ന സ്ഥാപനങ്ങൾക്ക് നിർണായകമാണ്. ഈ ലേഖനം DAST vs. SAST, അവയുടെ അതുല്യമായ നേട്ടങ്ങൾ, എന്തുകൊണ്ട് SAST ആധുനിക ആപ്ലിക്കേഷൻ സുരക്ഷയ്ക്കുള്ള മികച്ച ചോയിസാണ്.
എന്താണ് SAST DAST? അടിസ്ഥാനകാര്യങ്ങൾ മനസ്സിലാക്കുന്നു
എന്താണ് SAST, എന്തുകൊണ്ട് ഇത് പ്രധാനമാണ്?
സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സുരക്ഷാ പരിശോധന (SAST) എന്നത് ദുർബലതകൾ തിരിച്ചറിയുന്നതിനായി സോഴ്സ് കോഡ്, ബൈറ്റ്കോഡ് അല്ലെങ്കിൽ ബൈനറികൾ സ്കാൻ ചെയ്യുന്ന ഒരു വൈറ്റ്-ബോക്സ് ടെസ്റ്റിംഗ് ടെക്നിക്കാണ്. പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകൾ പരിശോധിക്കുന്ന DAST-ൽ നിന്ന് വ്യത്യസ്തമായി, SAST വിന്യാസത്തിന് മുമ്പ് കോഡ് വിശകലനം ചെയ്യുന്നു, പ്രശ്നങ്ങൾ നേരത്തെ കണ്ടെത്തുന്നു. എന്താണെന്ന് മനസ്സിലാക്കുന്നു SAST കൂടാതെ DAST സ്ഥാപനങ്ങളെ വിവരമുള്ള വിവരങ്ങൾ നൽകാൻ സഹായിക്കുന്നുcisഅവയുടെ ആപ്ലിക്കേഷനുകൾ ഫലപ്രദമായി സുരക്ഷിതമാക്കുന്നതിനെക്കുറിച്ചുള്ള അയോണുകൾ.
SAST SQL ഇഞ്ചക്ഷൻ, ബഫർ ഓവർഫ്ലോകൾ, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് തുടങ്ങിയ നിർണായകമായ ദുർബലതകൾ തിരിച്ചറിയുന്നതിൽ ഇത് പ്രത്യേകിച്ചും ഫലപ്രദമാണ് (XSS). സംയോജിപ്പിക്കുന്നതിലൂടെ SAST കടന്നു CI/CD pipelineകളിൽ, ഡെവലപ്പർമാർക്ക് തത്സമയ ഫീഡ്ബാക്ക് സ്വീകരിക്കാൻ കഴിയും, അതുവഴി ഉൽപാദനത്തിലേക്ക് അപകടസാധ്യതകൾ ഉണ്ടാകാനുള്ള സാധ്യത കുറയുന്നു.
ഇതിന്റെ മൂല്യം SAST വികസന ഘട്ടത്തിലേക്ക് സംയോജിപ്പിക്കുമ്പോൾ വർദ്ധിപ്പിക്കപ്പെടുന്നു, കാരണം 37% സ്ഥാപനങ്ങൾ ഇതിനകം തന്നെ ചെയ്യുന്നു. ഈ ആദ്യകാല സംയോജനം സുരക്ഷയെ വികസന വർക്ക്ഫ്ലോകളുമായി വിന്യസിക്കുന്നു, പരിഹാരങ്ങൾ ത്വരിതപ്പെടുത്തുകയും സുരക്ഷിത കോഡിംഗ് രീതികൾ വളർത്തിയെടുക്കുകയും ചെയ്യുന്ന തത്സമയ ഫീഡ്ബാക്ക് പ്രാപ്തമാക്കുന്നു.
പ്രധാന സവിശേഷതകൾ SAST:
- മുൻകൂർ കണ്ടെത്തൽ: ആപ്ലിക്കേഷനുകൾ വിന്യസിക്കുന്നതിന് മുമ്പ് ദുർബലതകൾ കണ്ടെത്തുന്നു.
- സംയോജന സൗഹൃദം: ഇതിൽ ഉൾച്ചേർക്കുന്നു CI/CD pipelineഡെവലപ്പർമാർക്ക് തത്സമയ ഫീഡ്ബാക്ക് നൽകുന്നതിലൂടെ.
- ചെലവ് കുറഞ്ഞത്: കോഡിംഗ് സമയത്ത് ഉണ്ടാകുന്ന കേടുപാടുകൾ പരിഹരിക്കുന്നത്, വിന്യാസത്തിനു ശേഷം അവ പരിഹരിക്കുന്നതിനേക്കാൾ വളരെ വിലകുറഞ്ഞതാണ്.
DAST എന്താണ്, അത് എങ്ങനെയാണ് പ്രവർത്തിക്കുന്നത്?
അതിനു വിപരീതമായി SAST, ഡൈനാമിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (DAST) ആപ്ലിക്കേഷനുകളെ അവയുടെ പ്രവർത്തന നിലയിലാണ് വിലയിരുത്തുന്നത്. പ്രാമാണീകരണ പിഴവുകൾ അല്ലെങ്കിൽ തെറ്റായി കോൺഫിഗർ ചെയ്ത API-കൾ പോലുള്ള ദുർബലതകൾ കണ്ടെത്തുന്നതിന് ഈ ബ്ലാക്ക്-ബോക്സ് പരിശോധനാ രീതി ബാഹ്യ ആക്രമണങ്ങളെ അനുകരിക്കുന്നു. എന്താണെന്ന് പരിഗണിക്കുമ്പോൾ SAST DAST, DAST ന്റെ റൺടൈം ഫോക്കസ് പൂരകങ്ങൾ SASTയുടെ പ്രാരംഭ ഘട്ട സുരക്ഷ, എന്നിരുന്നാലും SAST പലപ്പോഴും കൂടുതൽ ചെലവും സമയ ലാഭവും നൽകുന്നു.
DAST-ന്റെ പ്രധാന സവിശേഷതകൾ:
- റൺടൈം ടെസ്റ്റിംഗ്: യഥാർത്ഥ ലോകത്തിലെ ആക്രമണ സാഹചര്യങ്ങളെ അനുകരിക്കുന്നു.
- ബ്ലാക്ക്-ബോക്സ് സമീപനം: സോഴ്സ് കോഡിലേക്ക് ആക്സസ് ഇല്ലാതെ പ്രവർത്തിക്കുന്നു.
- റൺടൈം അപകടസാധ്യതകളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക: പരിസ്ഥിതി-നിർദ്ദിഷ്ട തെറ്റായ കോൺഫിഗറേഷനുകളിൽ നിന്ന് ഉണ്ടാകുന്ന പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നു.
റൺടൈം ദുർബലതകൾ തിരിച്ചറിയുന്നതിന് വിലപ്പെട്ടതാണെങ്കിലും, DAST-ന് ശ്രദ്ധേയമായ പരിമിതികളുണ്ട്, പ്രത്യേകിച്ച് പ്രാരംഭ ഘട്ട സുരക്ഷയ്ക്ക്.
SAST DAST vs: പ്രധാന വ്യത്യാസങ്ങൾ വിശദീകരിച്ചു
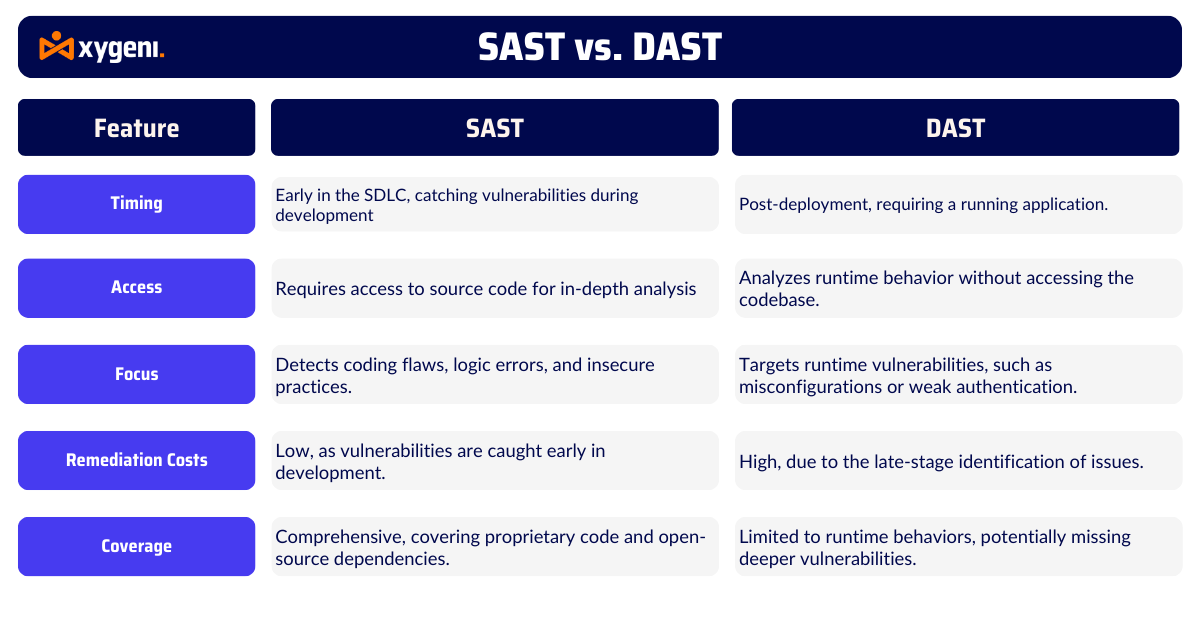
എന്താണെന്ന് മനസ്സിലാക്കാൻ SAST DAST എന്നിവയുമായി താരതമ്യപ്പെടുത്തുമ്പോൾ, സമയം, ആക്സസ്, അവ അഭിസംബോധന ചെയ്യുന്ന അപകടസാധ്യതകൾ എന്നിവയിൽ അവ എങ്ങനെ വ്യത്യാസപ്പെട്ടിരിക്കുന്നുവെന്ന് താരതമ്യം ചെയ്യേണ്ടത് പ്രധാനമാണ്. ഈ വ്യത്യാസങ്ങൾ ഓർഗനൈസേഷനുകൾക്ക് അവരുടെ ആപ്ലിക്കേഷൻ സുരക്ഷാ ആവശ്യങ്ങൾക്കായി ശരിയായ ഉപകരണം തിരഞ്ഞെടുക്കാൻ സഹായിക്കും.
സമയത്തിന്റെ
തമ്മിലുള്ള ഒരു പ്രധാന വ്യത്യാസം DAST vs SAST അതായത് അവ സോഫ്റ്റ്വെയർ വികസന പ്രക്രിയയിൽ ഉപയോഗിക്കുമ്പോഴാണ്. SAST കോഡിംഗ്, നിർമ്മാണ ഘട്ടങ്ങളിൽ നേരത്തെ തന്നെ പ്രവർത്തിക്കുന്നു. "ഷിഫ്റ്റ്-ലെഫ്റ്റ്" എന്ന് പലപ്പോഴും വിളിക്കപ്പെടുന്ന ഈ സമീപനം, ആപ്ലിക്കേഷൻ വിന്യസിക്കുന്നതിന് മുമ്പ് തന്നെ ഡെവലപ്പർമാർക്ക് അപകടസാധ്യതകൾ കണ്ടെത്താൻ സഹായിക്കുന്നു. നേരത്തെയുള്ള കണ്ടെത്തൽ എന്നാൽ വേഗത്തിലുള്ള പരിഹാരങ്ങളും കുറഞ്ഞ ചെലവും എന്നാണ്. ഇതിനു വിപരീതമായി, DAST പിന്നീട് ഉപയോഗിക്കുന്നു, സാധാരണയായി ആപ്ലിക്കേഷൻ സ്റ്റേജിംഗിലോ നിർമ്മാണത്തിലോ പ്രവർത്തിച്ചതിനുശേഷം. യഥാർത്ഥ ലോക ആക്രമണങ്ങളോട് ആപ്ലിക്കേഷൻ എങ്ങനെ പ്രതികരിക്കുന്നുവെന്ന് DAST പരിശോധിക്കാൻ കഴിയുമെങ്കിലും, ഈ ഘട്ടത്തിൽ പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നതും പരിഹരിക്കുന്നതും പലപ്പോഴും കൂടുതൽ സമയമെടുക്കുന്നതും ചെലവേറിയതുമാണ്.
പ്രവേശനം
മറ്റൊരു പ്രധാന വ്യത്യാസം DAST vs SAST ഈ ഉപകരണങ്ങൾ ആപ്ലിക്കേഷനിലേക്ക് എങ്ങനെ പ്രവേശിക്കുന്നു എന്നതാണ്. SAST സോഴ്സ് കോഡിലേക്കോ, ബൈറ്റ്കോഡിലേക്കോ, ബൈനറികളിലേക്കോ ആക്സസ് ആവശ്യമാണ്. ഈ "വൈറ്റ്-ബോക്സ്" സമീപനം ആപ്ലിക്കേഷന്റെ ആന്തരിക ഘടനയിലേക്ക് ആഴത്തിൽ കുഴിക്കാൻ അനുവദിക്കുന്നു. മറുവശത്ത്, DAST ഒരു "ബ്ലാക്ക്-ബോക്സ്" ടെസ്റ്റിംഗ് ടൂളാണ്. ഇതിന് കോഡിലേക്ക് ആക്സസ് ആവശ്യമില്ല, പകരം ആപ്ലിക്കേഷനെ പുറത്തു നിന്ന് പരിശോധിക്കുന്നു, ഒരു ആക്രമണകാരി എങ്ങനെ അതുമായി ഇടപഴകുമെന്ന് അനുകരിക്കുന്നു. റൺടൈം പരിശോധനയ്ക്ക് ഇത് ഉപയോഗപ്രദമാണെങ്കിലും, DAST-ന് ആഴത്തിലുള്ള കോഡ്-ലെവൽ പ്രശ്നങ്ങൾ നഷ്ടപ്പെടുത്താൻ കഴിയും. SAST പിടിക്കാൻ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു.
വിശകലന രീതി
വഴി SAST vs DAST വിശകലന ആപ്ലിക്കേഷനുകളും അവയെ വ്യത്യസ്തമാക്കുന്നു. SAST റൺടൈമിൽ ഉടനടി പ്രശ്നങ്ങൾ ഉണ്ടാക്കുന്നില്ലെങ്കിലും, കോഡിംഗ് പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നതിന് ആപ്ലിക്കേഷന്റെ ആന്തരിക യുക്തിയും ഘടനയും പരിശോധിക്കുന്നു. എന്നിരുന്നാലും, DAST, ആപ്ലിക്കേഷൻ ലൈവ് ആയിരിക്കുമ്പോൾ എങ്ങനെ പ്രവർത്തിക്കുന്നു എന്നതിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്, തെറ്റായ കോൺഫിഗറേഷനുകൾ അല്ലെങ്കിൽ തകർന്ന പ്രാമാണീകരണം പോലുള്ള റൺടൈം ദുർബലതകൾ തിരിച്ചറിയുന്നു. രണ്ട് സമീപനങ്ങളും വിലപ്പെട്ടതാണ്, പക്ഷേ SAST വലിയ പ്രശ്നങ്ങളായി മാറുന്നതിന് മുമ്പ് പോരായ്മകൾ കണ്ടെത്തുന്നതിൽ മിടുക്കനാണ്.
പരിഹാര ചെലവ്
വികസന സമയത്ത് സുരക്ഷാ പ്രശ്നങ്ങൾ പരിഹരിക്കുന്നത് വിന്യാസത്തിന് ശേഷമുള്ളതിനേക്കാൾ വളരെ വിലകുറഞ്ഞതാണ്, അതുകൊണ്ടാണ് പല ഓർഗനൈസേഷനുകളും ആശ്രയിക്കുന്നത് SAST. അപകടസാധ്യതകൾ നേരത്തെ തന്നെ പരിഹരിക്കുന്നതിലൂടെ, ടീമുകൾക്ക് ചെലവേറിയ കാലതാമസം ഒഴിവാക്കാനും പിന്നീട് പ്രക്രിയയിൽ പുനർനിർമ്മിക്കാനും കഴിയും. റൺടൈം പരിശോധനയ്ക്ക് DAST ഫലപ്രദമാണെങ്കിലും, ആപ്ലിക്കേഷൻ സജീവമായതിനുശേഷം പലപ്പോഴും പ്രശ്നങ്ങൾ കണ്ടെത്തുന്നു, ഇത് പരിഹാരങ്ങൾ കൂടുതൽ തടസ്സപ്പെടുത്തുന്നതും ചെലവേറിയതുമാക്കുന്നു.
കവറേജ്
SAST വിശാലമായ കവറേജ് വാഗ്ദാനം ചെയ്യുന്നു, പ്രൊപ്രൈറ്ററി കോഡ് മാത്രമല്ല സ്കാൻ ചെയ്യുന്നു ഓപ്പൺ സോഴ്സ് ഡിപൻഡൻസികൾ ആപ്ലിക്കേഷൻ സ്റ്റാക്കിലുടനീളം ദുർബലതകൾ കണ്ടെത്തുന്നതിന്. താരതമ്യപ്പെടുത്തുമ്പോൾ, DAST റൺടൈം പെരുമാറ്റങ്ങളിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു. ഇതിനർത്ഥം സുരക്ഷാ വിടവുകളിലേക്ക് നയിച്ചേക്കാവുന്ന ആഴമേറിയ, കോഡ്-ലെവൽ പ്രശ്നങ്ങൾ ഇത് നഷ്ടപ്പെടുത്തിയേക്കാം എന്നാണ്. ദുർബലതകൾ സമഗ്രമായി പരിഹരിക്കാൻ ആഗ്രഹിക്കുന്ന ഓർഗനൈസേഷനുകൾക്ക്, SAST അത്യാവശ്യമാണ്.
SCA വേഴ്സസ് SAST: ആപ്ലിക്കേഷൻ സുരക്ഷയിലെ പ്രധാന വ്യത്യാസങ്ങൾ
ന്റെ അതുല്യമായ ശക്തികൾ പര്യവേക്ഷണം ചെയ്യുക SCA ഒപ്പം SAST നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ അവ എങ്ങനെ ഒരുമിച്ച് പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കുക.
എന്തുകൊണ്ട് SAST ആപ്ലിക്കേഷൻ സുരക്ഷയ്ക്ക് ഏറ്റവും മികച്ച ചോയ്സാണ്
ഇപ്പോൾ നമ്മൾ തമ്മിലുള്ള വ്യത്യാസങ്ങൾ വിശദീകരിച്ചു കഴിഞ്ഞു SAST DAST നെ അപേക്ഷിച്ച്, അത് വ്യക്തമാണ് SAST മിക്ക സ്ഥാപനങ്ങൾക്കും നല്ലതാണ്. ഇതിന്റെ മുൻകരുതൽ സമീപനം അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും പരിഹരിക്കാനും സമയം ലാഭിക്കാനും ചെലവ് ഗണ്യമായി കുറയ്ക്കാനും പ്രാപ്തമാക്കുന്നു.
കൂടാതെ, ഓപ്പൺ സോഴ്സ് ദുർബലതകൾ വർദ്ധിക്കുന്നതിനൊപ്പം, SAST കൂടുതൽ നിർണായകമാകുന്നു. ഓപ്പൺ സോഴ്സ് ഘടകങ്ങൾ വ്യാപകമായി ഉപയോഗിക്കപ്പെടുന്നു, എന്നിരുന്നാലും പലതും കാലഹരണപ്പെട്ടതോ മോശമായി പരിപാലിക്കപ്പെടുന്നതോ ആണ്. SAST ഈ ഡിപൻഡൻസികളെ പ്രൊപ്രൈറ്ററി കോഡിനൊപ്പം സ്കാൻ ചെയ്യുന്നു, നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾക്ക് സുരക്ഷിതമായ അടിത്തറ ഉറപ്പാക്കുന്നു.
DAST vs SAST: ആധുനിക ഭീഷണികളുമായി പൊരുത്തപ്പെടൽ
ആപ്ലിക്കേഷൻ സുരക്ഷാ വിപണിയുടെ ദ്രുതഗതിയിലുള്ള വികാസം DAST പോലുള്ള പ്രോആക്ടീവ് ഉപകരണങ്ങൾ സ്വീകരിക്കേണ്ടതിന്റെ അടിയന്തിരതയെ പ്രതിഫലിപ്പിക്കുന്നു vs. SAST. ഓപ്പൺ സോഴ്സ് ദുർബലതകൾ വർദ്ധിക്കുമ്പോൾ, SAST NIS2 പോലുള്ള നിയന്ത്രണ ചട്ടക്കൂടുകൾ പാലിക്കാൻ ഓർഗനൈസേഷനുകളെ സഹായിക്കുന്നതിലൂടെ, ഭീഷണികളെ നേരത്തെ തന്നെ നേരിടുന്നു. ഡോറ.
സൈജെനി എങ്ങനെയുണ്ട് SAST സൊല്യൂഷൻ ആപ്ലിക്കേഷൻ സുരക്ഷ ശക്തിപ്പെടുത്തുന്നു
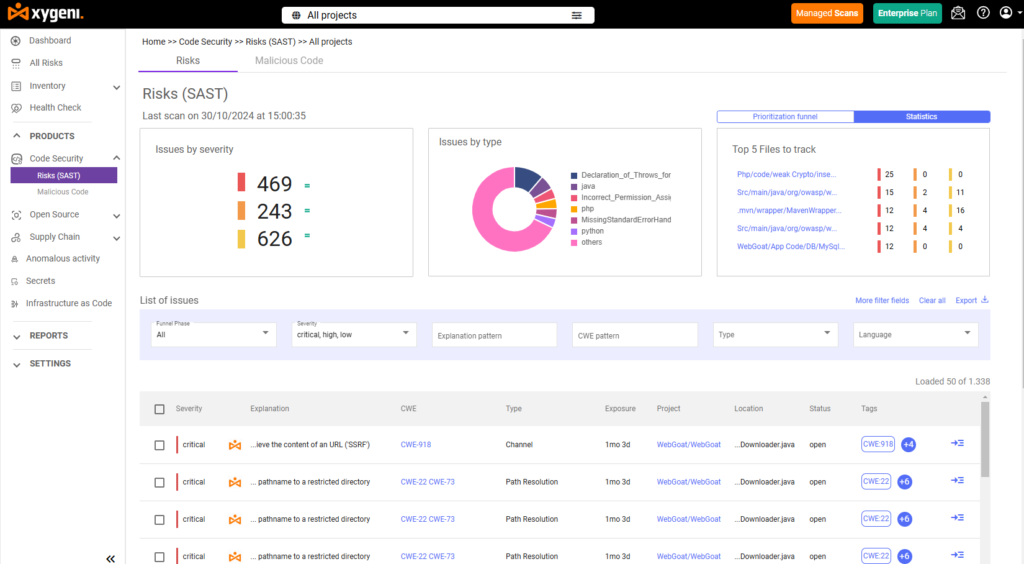
ആധുനിക ആപ്ലിക്കേഷനുകളുടെ വർദ്ധിച്ചുവരുന്ന സങ്കീർണ്ണതയെ അഭിസംബോധന ചെയ്യുന്നതിന്, സൈജെനിസ് SAST പരിഹാരം കരുത്തുറ്റതും വഴക്കമുള്ളതുമായ ഒരു സമീപനം വാഗ്ദാനം ചെയ്യുന്നു. സുഗമമായി സംയോജിപ്പിക്കാൻ രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു CI/CD pipelineകളിൽ, സൈജെനി ഡെവലപ്പർമാർക്ക് തത്സമയ ഫീഡ്ബാക്ക് നൽകുന്നു, അതുവഴി അപകടസാധ്യതകൾ നേരത്തെ തിരിച്ചറിഞ്ഞ് പരിഹരിക്കപ്പെടുന്നുണ്ടെന്ന് ഉറപ്പാക്കുന്നു.
സൈജെനിയുടെ പ്രധാന സവിശേഷതകൾ SAST പരിഹാരം:
- സമഗ്രമായ സ്കാനിംഗ്: പ്രൊപ്രൈറ്ററി, ഓപ്പൺ സോഴ്സ് കോഡുകളിലെ കോഡിംഗ് പിശകുകൾ, ലോജിക് പിഴവുകൾ, ദുർബലതകൾ എന്നിവ കണ്ടെത്തുന്നു.
- തത്സമയ ഫീഡ്ബാക്ക്: വികസന വർക്ക്ഫ്ലോയിലേക്ക് സുരക്ഷ നേരിട്ട് ഉൾച്ചേർക്കുന്നു, പരിഹാര പ്രവർത്തനങ്ങൾ ത്വരിതപ്പെടുത്തുന്നു.
- ഓപ്പൺ സോഴ്സ് പരിരക്ഷ: മൂന്നാം കക്ഷി ലൈബ്രറികളിൽ നിന്നുള്ള അപകടസാധ്യതകൾ പരിഹരിക്കുന്നതിന് ഡിപൻഡൻസികൾ സ്കാൻ ചെയ്യുന്നു.
- മെച്ചപ്പെടുത്തിയ കോഡ് നിലവാരം: സുരക്ഷിതമായ കോഡിംഗ് രീതികൾ പ്രോത്സാഹിപ്പിക്കുകയും പരിപാലനക്ഷമത മെച്ചപ്പെടുത്തുകയും ചെയ്യുന്നു.
തിരഞ്ഞെടുക്കുക SAST മുൻകരുതൽ സുരക്ഷയ്ക്കായി
എന്ന സംവാദത്തിൽ SAST DAST നെ അപേക്ഷിച്ച്, SAST ആപ്ലിക്കേഷൻ സുരക്ഷയ്ക്കായി മികച്ചതും കൂടുതൽ മുൻകൈയെടുക്കുന്നതുമായ തിരഞ്ഞെടുപ്പായി വേറിട്ടുനിൽക്കുന്നു. SAST വികസന സമയത്ത് അപകടസാധ്യതകൾ നേരത്തേ കണ്ടെത്താനും പരിഹരിക്കാനും സഹായിക്കുന്നു, ഇത് ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമായി സൂക്ഷിക്കുന്നത് വിലകുറഞ്ഞതും എളുപ്പവുമാക്കുന്നു. സൈജെനിയുടെ സഹായത്തോടെ SAST ഈ പരിഹാരത്തിലൂടെ, സ്ഥാപനങ്ങൾക്ക് അവരുടെ സോഫ്റ്റ്വെയർ പരിരക്ഷിക്കാനും വർദ്ധിച്ചുവരുന്ന സുരക്ഷാ ഭീഷണികളെ നേരിടാനും കഴിയും.
ഒരു ഡെമോ ബുക്ക് ചെയ്യുക കോഡിൽ നിന്ന് വിന്യാസത്തിലേക്ക് നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ സുരക്ഷിതമാക്കാൻ Xygeni എങ്ങനെ സഹായിക്കുമെന്ന് ഇന്ന് കാണാൻ.