






സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയുടെ ജീവിതചക്രത്തിൽ സോഫ്റ്റ്വെയർ വികസനം പുരോഗമിക്കുമ്പോൾ, പാക്കേജ് ഘട്ടം ഒരു നിർണായക ഘട്ടമായി ഉയർന്നുവരുന്നു, സോഴ്സ് കോഡിനെ വിതരണത്തിനായി തയ്യാറാക്കിയ എക്സിക്യൂട്ടബിൾ ആർട്ടിഫാക്റ്റുകളാക്കി മാറ്റുന്നു. എന്നിരുന്നാലും, ഈ നിർണായക ഘട്ടം ദുർബലതകളിൽ നിന്ന് മുക്തമല്ല, ഇത് സോഫ്റ്റ്വെയർ സമഗ്രതയെയും സുരക്ഷയെയും ദുർബലപ്പെടുത്താൻ ശ്രമിക്കുന്ന ക്ഷുദ്രകരമായ അഭിനേതാക്കളുടെ പ്രധാന ലക്ഷ്യമാക്കി മാറ്റുന്നു. ഈ ഘട്ടത്തിൽ ഉണ്ടാകാവുന്ന നിലവിലുള്ള ഭീഷണികളെക്കുറിച്ച് ഈ ബ്ലോഗ് പോസ്റ്റ് പരിശോധിക്കുകയും അവയെ ലഘൂകരിക്കുന്നതിനുള്ള ഫലപ്രദമായ തന്ത്രങ്ങളുടെ രൂപരേഖ നൽകുകയും ചെയ്യുന്നു. ഈ ഉള്ളടക്കം ഞങ്ങളുടെ ബ്ലോഗ് പരമ്പര പര്യവേക്ഷണത്തിന്റെ തുടർച്ചയായി വർത്തിക്കുന്നു. software supply chain security കുറുകേ SDLC.
സോഫ്റ്റ്വെയർ ഡെവലപ്മെന്റ് ലൈഫ് സൈക്കിളിലെ പാക്കേജ് ഘട്ടം
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ജീവിതചക്രത്തിന്റെ പാക്കേജ് ഘട്ടത്തിൽ ഉപയോക്താക്കൾക്ക് വിതരണം ചെയ്യുന്നതിനായി സോഫ്റ്റ്വെയർ പാക്കേജിംഗും തയ്യാറാക്കലും ഉൾപ്പെടുന്നു. ഈ ഘട്ടത്തിൽ ഇൻസ്റ്റലേഷൻ പാക്കേജുകൾ സൃഷ്ടിക്കൽ, ഡിപൻഡൻസികൾ കൈകാര്യം ചെയ്യൽ, സോഫ്റ്റ്വെയറിനായി മെറ്റാഡാറ്റ സൃഷ്ടിക്കൽ എന്നിവ ഉൾപ്പെടുന്നു.
പാക്കേജിംഗ് പ്രക്രിയയിൽ സോഫ്റ്റ്വെയറിൽ അനധികൃത മാറ്റങ്ങൾ വരുത്താൻ ആക്രമണകാരികളെ അനുവദിച്ചേക്കാവുന്ന ദുർബലതകളാണ് ബിൽഡ് ഇന്റഗ്രിറ്റി ഭീഷണികൾ. പാക്കേജ് രജിസ്ട്രിയിൽ വിട്ടുവീഴ്ച ചെയ്യുക, പാക്കേജിംഗ് ഉപകരണങ്ങളിലെ ദുർബലതകൾ ചൂഷണം ചെയ്യുക, അല്ലെങ്കിൽ മൂന്നാം കക്ഷി ആശ്രിതത്വങ്ങൾ കൈകാര്യം ചെയ്യുക തുടങ്ങിയ വിവിധ രീതികളിലൂടെ ഈ ഭീഷണികൾ അവതരിപ്പിക്കപ്പെടാം.
ആധുനിക സോഫ്റ്റ്വെയറിൽ ഓപ്പൺ സോഴ്സ് ഘടകങ്ങളെ പൂർണ്ണമായും ആശ്രയിക്കുന്നത് ഈ ഘട്ടത്തെ ഏറ്റവും പതിവ് എസ്.SCA ലക്ഷ്യം. ഒരു ജനപ്രിയ ഓപ്പൺ സോഴ്സ് ഘടകത്തിൽ സ്റ്റെൽത്ത് മാൽവെയർ അവതരിപ്പിക്കുന്നത് പല സൈബർ കുറ്റവാളികൾക്കും ഒരു സ്വപ്നമാണ്. അതുകൊണ്ടാണ് കൂടുതൽ 2023-ൽ 245,000 ക്ഷുദ്ര പാക്കേജുകൾ കണ്ടെത്തി..
ഉദാഹരണങ്ങൾ Software Supply Chain Security പാക്കേജ് ഘട്ടത്തിലെ ഭീഷണികൾ
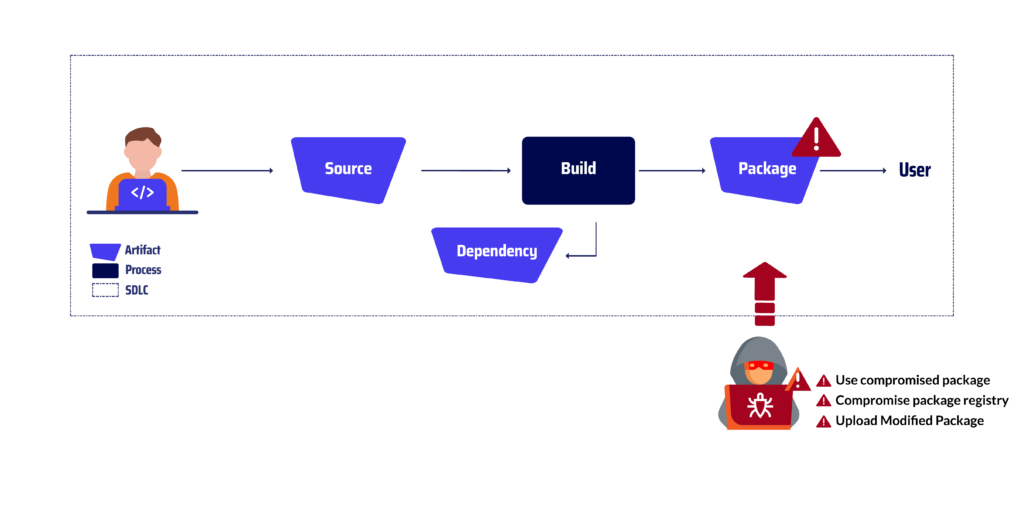
അപഹരിക്കപ്പെട്ട പാക്കേജ് ഉപയോഗിക്കുക
ഒരു എതിരാളി കൃത്രിമം കാണിച്ചതോ പരിഷ്കരിച്ചതോ ആയ ഒരു സോഫ്റ്റ്വെയർ പാക്കേജ് വിന്യസിക്കുന്നതോ ഉപയോഗിക്കുന്നതോ ആയ പ്രവൃത്തിയെയാണ് ഇത് സൂചിപ്പിക്കുന്നത്.
പാക്കേജ് ഔദ്യോഗിക പാക്കേജ് രജിസ്ട്രിയിൽ നിന്ന് പുറത്തുപോയതിനുശേഷം, ഉപയോക്താവിന്റെ സിസ്റ്റത്തിലേക്കുള്ള നേരിട്ടുള്ള ആക്സസ് വഴിയോ അല്ലെങ്കിൽ ഒരു ക്ഷുദ്ര പാക്കേജ് ഡൗൺലോഡ് ചെയ്യുന്നതിനോ ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനോ ഉപയോക്താവിനെ കബളിപ്പിക്കുന്ന സോഷ്യൽ എഞ്ചിനീയറിംഗ് തന്ത്രങ്ങൾ വഴിയോ ഇത് സംഭവിക്കാം. ഈ വെക്റ്ററിന്റെ ഒരു ഉദാഹരണം ബ്രൗസർഫൈ ചെയ്യുക അക്ഷരത്തെറ്റുകൾ ആക്രമണം.
ലിനക്സും മാക് സിസ്റ്റങ്ങളും വിട്ടുവീഴ്ച ചെയ്യാൻ ശ്രമിക്കുന്ന ഒരു ആക്രമണകാരി, Browserify എന്ന ജനപ്രിയ Node.js ലൈബ്രറിയുടെ വികസന പ്രക്രിയയിൽ നുഴഞ്ഞുകയറി. NPM പാക്കേജ് രജിസ്ട്രി വഴി വിതരണം ചെയ്യുന്നതിനായി ആക്രമണകാരി പ്രോജക്റ്റിന്റെ സോഴ്സ് കോഡിലേക്ക് ക്ഷുദ്ര കോഡ് കടത്തി. മലിനമായ ബ്രൗസർഫൈ പാക്കേജ് NPM-ലേക്ക് അപ്ലോഡ് ചെയ്തുകഴിഞ്ഞാൽ, സംശയിക്കാത്ത ഡെവലപ്പർമാർ അത് ഡൗൺലോഡ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്യും, അത് നിയമാനുസൃത പതിപ്പാണെന്ന് വിശ്വസിക്കുന്നു. പാക്കേജിനുള്ളിൽ ഉൾച്ചേർത്ത ക്ഷുദ്ര കോഡ് നിശബ്ദമായി പ്രവർത്തിക്കും, അത് ബാധിച്ച സിസ്റ്റങ്ങളുടെ സമഗ്രതയെ അപഹരിക്കും. ഇത് ഡാറ്റ മോഷണം, സിസ്റ്റം അസ്ഥിരത അല്ലെങ്കിൽ ആക്രമണകാരിക്ക് വിദൂര ആക്സസ് എന്നിവയിലേക്ക് നയിച്ചേക്കാം.
കോംപ്രമൈസ് പാക്കേജ് രജിസ്ട്രി
ഒരു കോംപ്രമൈസ്ഡ് പാക്കേജ് രജിസ്ട്രി എന്നത് രജിസ്ട്രിയുടെ അഡ്മിനിസ്ട്രേറ്റീവ് ഇന്റർഫേസിലേക്കോ ഇൻഫ്രാസ്ട്രക്ചറിലേക്കോ അനധികൃത ആക്സസ് നേടിയ ഒരു എതിരാളി നുഴഞ്ഞുകയറിയ ഒരു സോഫ്റ്റ്വെയർ ശേഖരമാണ്.
ഇത് എതിരാളിക്ക് നിയമാനുസൃതമായ സോഫ്റ്റ്വെയർ പാക്കേജുകൾ ക്ഷുദ്രകരമായവ ഉപയോഗിച്ച് പരിഷ്കരിക്കാനോ മാറ്റിസ്ഥാപിക്കാനോ അനുവദിക്കുന്നു, തുടർന്ന് സംശയമില്ലാതെ ഇൻസ്റ്റാൾ ചെയ്ത ഉപയോക്താക്കൾക്ക് ഇത് വിതരണം ചെയ്യാൻ കഴിയും. ഇത്തരത്തിലുള്ള ഭീഷണിയുടെ ഒരു ഉദാഹരണം പാക്കേജ് മിററുകളിൽ ആക്രമണം: ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ പ്രോത്സാഹിപ്പിക്കുക എന്ന ഉദ്ദേശ്യത്തോടെ ഒരു ഗവേഷകൻ, മാവൻ സെൻട്രൽ, എൻപിഎം, റൂബിജെംസ് എന്നിവയുൾപ്പെടെ നിരവധി ജനപ്രിയ പാക്കേജ് രജിസ്ട്രികളിൽ വിട്ടുവീഴ്ച ചെയ്തു. ഈ രജിസ്ട്രികളിലേക്ക് പ്രവേശനം നേടുന്നതിലൂടെ, ഗവേഷകന് മിററുകളും യഥാർത്ഥ റിപ്പോസിറ്ററികളുടെ പകർപ്പുകളും സൃഷ്ടിക്കാൻ കഴിഞ്ഞു, ഇത് ഡെവലപ്പർമാർക്ക് പാക്കേജുകൾ ഡൗൺലോഡ് ചെയ്യുന്നതിന് സൗകര്യപ്രദമായ ഒരു ബദൽ നൽകി.
എന്നിരുന്നാലും, ഈ കണ്ണാടികൾക്ക് ഒരു ദുഷ്ടലക്ഷ്യം ഉണ്ടായിരുന്നു. ഗവേഷകന് ക്ഷുദ്രകരമായ പാക്കേജുകൾ വിതരണം ചെയ്യുന്നതിനുള്ള വഴികളായി ഈ അപഹരിക്കപ്പെട്ട കണ്ണാടികൾ പ്രവർത്തിച്ചു. പ്രാഥമിക രജിസ്ട്രികൾ കണ്ടെത്താത്ത നിയമാനുസൃതമായവയെ ഈ പാക്കേജുകൾ മാറ്റിസ്ഥാപിച്ചു, സംശയിക്കാത്ത ഡെവലപ്പർമാർ അറിയാതെ അവ ഡൗൺലോഡ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്തു. ഇൻസ്റ്റാൾ ചെയ്തുകഴിഞ്ഞാൽ, ഈ ക്ഷുദ്രകരമായ പാക്കേജുകൾ അവയുടെ പേലോഡ് അഴിച്ചുവിട്ടു, അനിയന്ത്രിതമായ കോഡ് എക്സിക്യൂട്ട് ചെയ്തു, സെൻസിറ്റീവ് ഡാറ്റ മോഷ്ടിച്ചു, അല്ലെങ്കിൽ പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്തി.
പരിഷ്കരിച്ച പാക്കേജ് അപ്ലോഡ് ചെയ്യുക
ഒരു എതിരാളി പരിഷ്കരിച്ച പാക്കേജ് ഒരു റിപ്പോസിറ്ററിയിലേക്കോ വിതരണ ചാനലിലേക്കോ അപ്ലോഡ് ചെയ്യുന്നു, അതിൽ ക്ഷുദ്ര കോഡോ പേലോഡുകളോ അടങ്ങിയിരിക്കുന്നു. പാക്കേജിന്റെ സോഴ്സ് കോഡ്, പാക്കേജിംഗ് അല്ലെങ്കിൽ മെറ്റാഡാറ്റ പരിഷ്ക്കരിച്ചുകൊണ്ട് ഇത് ചെയ്യാൻ കഴിയും.
ഇത്തരത്തിലുള്ള ഏറ്റവും കുപ്രസിദ്ധമായ ഭീഷണികളിൽ ഒന്നായിരുന്നു 2021 ലെ കോഡ്കോവ് ആക്രമണം. ജനപ്രിയമായ തുടർച്ചയായ സംയോജനവും തുടർച്ചയായ ഡെലിവറിയും ആയ CodeCov ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ പ്രോജക്റ്റുകളിൽ വിട്ടുവീഴ്ച ചെയ്യാൻ ശ്രമിക്കുന്ന ഒരു ആക്രമണകാരി (CI/CD) ടൂൾ, ഒരു പ്രോജക്റ്റിന്റെ Google ക്ലൗഡ് സ്റ്റോറേജ് (GCS) ബക്കറ്റിലേക്ക് അനധികൃത ആക്സസ് നേടുന്നതിന് ചോർന്ന ക്രെഡൻഷ്യലുകൾ ഉപയോഗിച്ചു. ആക്രമണകാരിക്ക് GCS ബക്കറ്റിലേക്ക് ആക്സസ് ലഭിച്ചുകഴിഞ്ഞാൽ, അവർ ഒരു മാലിഷ്യസ് ആർട്ടിഫാക്റ്റ്, CodeCov പാക്കേജിന്റെ പരിഷ്ക്കരിച്ച പതിപ്പ് അപ്ലോഡ് ചെയ്തു, അത് CodeCov സേവനത്തിലൂടെ ഉപയോക്താക്കൾക്ക് വിതരണം ചെയ്തു. സംശയിക്കാത്ത ഡെവലപ്പർമാർ, ഓട്ടോമാറ്റിക് അപ്ഡേറ്റ് സവിശേഷതയെ ആശ്രയിച്ച്, മാലിഷ്യസ് പാക്കേജ് ഡൗൺലോഡ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്യും, അത് നിയമാനുസൃതമാണെന്ന് വിശ്വസിക്കുന്നു. ഇൻസ്റ്റാൾ ചെയ്തുകഴിഞ്ഞാൽ, മാലിഷ്യസ് കോഡ് നിശബ്ദമായി പ്രവർത്തിക്കും, അത് ബാധിച്ച സിസ്റ്റങ്ങളുടെ സമഗ്രതയെ അപഹരിക്കും. ഇത് ഡാറ്റ മോഷണം, സിസ്റ്റം അസ്ഥിരത അല്ലെങ്കിൽ ആക്രമണകാരിക്ക് വിദൂര ആക്സസ് എന്നിവയിലേക്ക് നയിച്ചേക്കാം.
പാക്കേജ് രജിസ്ട്രികളിൽ ആക്രമണങ്ങൾ വളരെ സാധാരണമായതിനാൽ ചില ആക്രമണ പാറ്റേണുകൾക്ക് ഇനിപ്പറയുന്ന പേര് ലഭിച്ചു:
In ടൈപ്പോസ്ക്വാട്ടിംഗ്, ഡെവലപ്പർമാർ ഉദ്ദേശിച്ച പാക്കേജിന്റെ പേര് ഒരു ക്ഷുദ്രകരമായ ഒന്ന് ഉപയോഗിച്ച് തെറ്റായി എഴുതുമെന്ന പ്രതീക്ഷയോടെ, മോശം നടൻ രജിസ്ട്രിയിലേക്ക് നിരവധി ക്ഷുദ്ര പാക്കേജുകൾ ചെറിയ അക്ഷരത്തെറ്റുകളോ അല്ലെങ്കിൽ നിയമാനുസൃതവും ജനപ്രിയവുമായ പേരുകൾക്ക് സമാനമായ പേരുകളോ ഉപയോഗിച്ച് അപ്ലോഡ് ചെയ്യുന്നു. പലപ്പോഴും ക്ഷുദ്ര പാക്കേജ് തിരിച്ചറിയപ്പെടാതെ കടന്നുപോകുന്ന നിയമാനുസൃതമായ ഒന്നായി വേഷംമാറി, നക്ഷത്രനിരീക്ഷണം മൂലം ബാധിക്കപ്പെടാനുള്ള സാധ്യത വർദ്ധിപ്പിക്കുന്നു.
ആശ്രിതത്വ ആശയക്കുഴപ്പം ഒന്നിലധികം രജിസ്ട്രികളിൽ നിന്ന് അഭ്യർത്ഥിച്ച പാക്കേജുകൾ ചില പാക്കേജ് മാനേജർമാർ പരിഹരിക്കുന്ന രീതിയെ ഇത് സ്വാധീനിക്കുന്നു. ഒരു സ്ഥാപനം ഒരു ആന്തരിക രജിസ്ട്രിയിൽ പ്രസിദ്ധീകരിച്ച ആന്തരിക ഘടകങ്ങൾ ഉപയോഗിക്കുമ്പോൾ, വസ്തുത അറിയുന്ന ഒരു ആക്രമണകാരി ഒരു പൊതു രജിസ്ട്രിയിൽ അതേ പേരിൽ ഒരു ക്ഷുദ്ര ഘടകം പ്രസിദ്ധീകരിച്ചേക്കാം. ആന്തരിക ഘടകത്തിന് ഉപയോഗിക്കുന്ന പേര് സ്കോപ്പ് ചെയ്തിട്ടില്ലെങ്കിൽ, ചില പാക്കേജ് മാനേജർമാർ ആന്തരിക ഘടകത്തിന് പകരം ക്ഷുദ്ര ഘടകം ലഭ്യമാക്കും.
കൂടെ ട്രോയാൻ പാക്കേജുകൾ, സൈബർ കുറ്റവാളി ഉപയോഗപ്രദമായ സാധുവായ കോഡിൽ മാൽവെയറിനെ മറയ്ക്കുന്നു. ഇത് യഥാർത്ഥ രചയിതാവിനോ പാക്കേജ് പരിപാലിക്കാൻ സ്വയം വാഗ്ദാനം ചെയ്യുന്ന ഒരു സംഭാവകനോ ഉപയോഗിക്കാം. ഇത് എന്നും അറിയപ്പെടുന്നു പാക്കേജ് ഹൈജാക്കിംഗ്നിലവിലുള്ള ഒരു പാക്കേജ് ഹൈജാക്ക് ചെയ്യാൻ ആക്രമണകാരികൾ നിരവധി സാങ്കേതിക വിദ്യകൾ ഉപയോഗിച്ചു, ഉദാഹരണത്തിന് ഡൊമെയ്ൻ ഏറ്റെടുക്കൽ ഉപേക്ഷിക്കപ്പെട്ട ഒരു കാലഹരണപ്പെട്ട ഡൊമെയ്ൻ ആക്രമണകാരി കൈക്കലാക്കി, പഴയ മെയിന്റനർ ഇമെയിൽ പുനഃസൃഷ്ടിക്കുകയും മെയിന്റനർ അക്കൗണ്ട് ഏറ്റെടുക്കുന്നതിനായി പാസ്വേഡ് വീണ്ടെടുക്കൽ നടത്തുകയും ചെയ്തു.
അന്തിമ പരാമർശങ്ങൾ
ഓട്ടോമേഷനും തുടർച്ചയായ ഡെലിവറിക്കും മുൻഗണന നൽകുന്ന സോഫ്റ്റ്വെയർ വികസന രീതികൾ സ്ഥാപനങ്ങൾ കൂടുതലായി സ്വീകരിക്കുന്നതിനാൽ, സോഫ്റ്റ്വെയർ പാക്കേജ് ഘട്ടം സുരക്ഷിതമാക്കുന്നതിന്റെ പ്രാധാന്യം മുമ്പൊരിക്കലും ഇത്രയധികം പ്രാധാന്യമർഹിക്കുന്നില്ല. ഈ നിർണായക ഘട്ടത്തിലുടനീളം ശക്തമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുന്നതിലൂടെ, അവരുടെ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയെയും സുരക്ഷയെയും അപകടത്തിലാക്കുന്ന ക്ഷുദ്രകരമായ ആക്രമണങ്ങൾക്ക് വിധേയമാകാനുള്ള സാധ്യത സ്ഥാപനങ്ങൾക്ക് ഗണ്യമായി കുറയ്ക്കാൻ കഴിയും.
ഈ ബ്ലോഗ് പോസ്റ്റിൽ വിവരിച്ചിരിക്കുന്ന തന്ത്രങ്ങളും നൽകിയിരിക്കുന്ന ഉദാഹരണങ്ങളും, പാക്കേജ് ഘട്ടം സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിലെ ഒരു ദുർബലമായ പോയിന്റിനെ പ്രതിനിധീകരിക്കുന്നു എന്നതിന്റെ വ്യക്തമായ ഓർമ്മപ്പെടുത്തലായി വർത്തിക്കുന്നു. ഓർഗനൈസേഷനുകൾ ഈ ഭീഷണികൾ ശ്രദ്ധിക്കുകയും ആക്രമണങ്ങളിൽ നിന്ന് അവരുടെ സോഫ്റ്റ്വെയറിനെ സംരക്ഷിക്കുന്നതിന് ആവശ്യമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുകയും വേണം. അങ്ങനെ ചെയ്യുന്നതിലൂടെ, അവരുടെ ഉപയോക്താക്കൾക്കും ഉപഭോക്താക്കൾക്കും അവരുടെ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രത, സുരക്ഷ, വിശ്വാസ്യത എന്നിവ അവർക്ക് ഉറപ്പ് നൽകാൻ കഴിയും.
സുരക്ഷിതമായ ഒരു സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥയിലേക്കുള്ള ഞങ്ങളുടെ യാത്രയിൽ പങ്കുചേരൂ
ഈ മേഖലയിൽ ഒരു പടി മുന്നിൽ നിൽക്കാനുള്ള അവസരം നഷ്ടപ്പെടുത്തരുത് software supply chain security. ഇന്ന് തന്നെ ഞങ്ങളുടെ ബ്ലോഗ് സബ്സ്ക്രൈബ് ചെയ്യൂ, ഞങ്ങളുടെ ഏറ്റവും പുതിയ ഉൾക്കാഴ്ചകൾ സ്വീകരിക്കുന്ന ആദ്യ വ്യക്തികളിൽ ഒരാളാകൂ, വികസിച്ചുകൊണ്ടിരിക്കുന്ന ഭീഷണികൾക്കിടയിലും നിങ്ങളുടെ സ്ഥാപനം പ്രതിരോധശേഷിയുള്ളതും സുരക്ഷിതവുമായി തുടരുന്നുവെന്ന് ഉറപ്പാക്കൂ. ഒരുമിച്ച്, എല്ലാവർക്കും വേണ്ടി കൂടുതൽ കരുത്തുറ്റതും സുരക്ഷിതവുമായ ഒരു സോഫ്റ്റ്വെയർ ഇക്കോസിസ്റ്റം നിർമ്മിക്കാൻ നമുക്ക് കഴിയും.
ഓർമിക്കുക, software supply chain security ഒരു ലക്ഷ്യസ്ഥാനമല്ല, തുടർച്ചയായ ഒരു യാത്രയാണ്. ഉയർന്നുവരുന്ന ഭീഷണികളെ നേരിടുന്നതിന് സുരക്ഷാ രീതികൾ തുടർച്ചയായി വിലയിരുത്തുകയും സ്വീകരിക്കുകയും ചെയ്യുന്നതിലൂടെ, സ്ഥാപനങ്ങൾക്ക് അവരുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല സംരക്ഷിക്കാനും വിശ്വസനീയമായ സോഫ്റ്റ്വെയർ ഉപയോക്താക്കൾക്ക് എത്തിക്കാനും കഴിയും.
ഞങ്ങളുടെ വീഡിയോ ഡെമോ കാണുക
