






ഞങ്ങളുടെ മുൻ ഉള്ളടക്കത്തിൽ ചർച്ച ചെയ്തതുപോലെ software supply chain security, വിതരണ ശൃംഖല ആക്രമണങ്ങളുടെ ആശയവും സ്ഥാപനങ്ങളിൽ അവ ചെലുത്താൻ സാധ്യതയുള്ള സ്വാധീനവും ഞങ്ങൾ പര്യവേക്ഷണം ചെയ്തു. ഈ ആക്രമണങ്ങൾ പലപ്പോഴും സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം ദുർബലതകളെ ചൂഷണം ചെയ്യുന്നു (SDLC), ഓരോ ഘട്ടത്തിലും ഗണ്യമായ അപകടസാധ്യതകൾ സൃഷ്ടിക്കുന്നു. ഇന്ന്, നമ്മൾ ഏറ്റവും പ്രചാരത്തിലുള്ളവയിലേക്ക് കടക്കാം software supply chain security ഉറവിട ഘട്ടത്തിൽ ഉണ്ടാകുന്ന ഭീഷണികൾ.
ഒന്നാമതായി, ഒരു വിതരണ ശൃംഖല ആക്രമണവും നിർദ്ദിഷ്ടവും നിർവചിക്കേണ്ടത് നിർണായകമാണ്. Software Supply Chain Security ഉറവിട ഘട്ടത്തിൽ ഉയർന്നുവരുന്ന ഭീഷണികൾ.
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണത്തിന്റെ നിർവചനം
യുഎസ് നാഷണൽ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് Standardഎസ് ആൻഡ് ടെക്നോളജി (എൻഐഎസ്ടി) ഒരു സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണത്തെ നിർവചിക്കുന്നു "സൈബർ ഭീഷണി നേരിടുന്നയാൾ ഒരു സോഫ്റ്റ്വെയർ വെണ്ടറുടെ നെറ്റ്വർക്കിലേക്ക് നുഴഞ്ഞുകയറുകയും വെണ്ടർ അത് ഉപഭോക്താക്കൾക്ക് അയയ്ക്കുന്നതിന് മുമ്പ് സോഫ്റ്റ്വെയറിൽ വിട്ടുവീഴ്ച ചെയ്യാൻ ക്ഷുദ്ര കോഡ് ഉപയോഗിക്കുകയും ചെയ്യുമ്പോൾ ആക്രമണം സംഭവിക്കുമ്പോൾ. അപഹരിക്കപ്പെട്ട സോഫ്റ്റ്വെയർ പിന്നീട് ഉപഭോക്താവിന്റെ ഡാറ്റയെയോ സിസ്റ്റത്തെയോ അപഹരിക്കുന്നു. പുതുതായി ഏറ്റെടുത്ത സോഫ്റ്റ്വെയർ തുടക്കം മുതൽ തന്നെ അപഹരിക്കപ്പെട്ടേക്കാം, അല്ലെങ്കിൽ പാച്ച് അല്ലെങ്കിൽ ഹോട്ട്ഫിക്സ് പോലുള്ള മറ്റ് മാർഗങ്ങളിലൂടെ ഒരു വിട്ടുവീഴ്ച സംഭവിച്ചേക്കാം. ഇത്തരം സന്ദർഭങ്ങളിൽ, പാച്ച് അല്ലെങ്കിൽ ഹോട്ട്ഫിക്സ് ഉപഭോക്താവിന്റെ നെറ്റ്വർക്കിൽ പ്രവേശിക്കുന്നതിന് മുമ്പുതന്നെ വിട്ടുവീഴ്ച സംഭവിക്കുന്നു. ഇത്തരം ആക്രമണങ്ങൾ അപഹരിക്കപ്പെട്ട സോഫ്റ്റ്വെയറിന്റെ എല്ലാ ഉപയോക്താക്കളെയും ബാധിക്കുകയും സർക്കാർ, നിർണായക ഇൻഫ്രാസ്ട്രക്ചർ, സ്വകാര്യ മേഖലയിലെ സോഫ്റ്റ്വെയർ ഉപഭോക്താക്കൾ എന്നിവർക്ക് വ്യാപകമായ പ്രത്യാഘാതങ്ങൾ ഉണ്ടാക്കുകയും ചെയ്യും.""
ഉറവിട ഘട്ടം Software Supply Chain Security ഭീഷണികൾ
സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ജീവിതചക്രത്തിന്റെ ഉറവിട ഘട്ടത്തിൽ, ആശയരൂപീകരണം മുതൽ സോഴ്സ് കോഡ് സൃഷ്ടിക്കൽ വരെയുള്ള സോഫ്റ്റ്വെയർ വികസനത്തിന്റെ പ്രാരംഭ ഘട്ടങ്ങൾ ഉൾപ്പെടുന്നു. ഈ ഘട്ടത്തിൽ ഉപകരണങ്ങൾ, ലൈബ്രറികൾ, ഘടകങ്ങൾ എന്നിവയുടെ തിരഞ്ഞെടുപ്പും സോഫ്റ്റ്വെയറിന്റെ പ്രധാന പ്രവർത്തനങ്ങളുടെ വികസനവും നടപ്പിലാക്കലും ഉൾപ്പെടുന്നു.
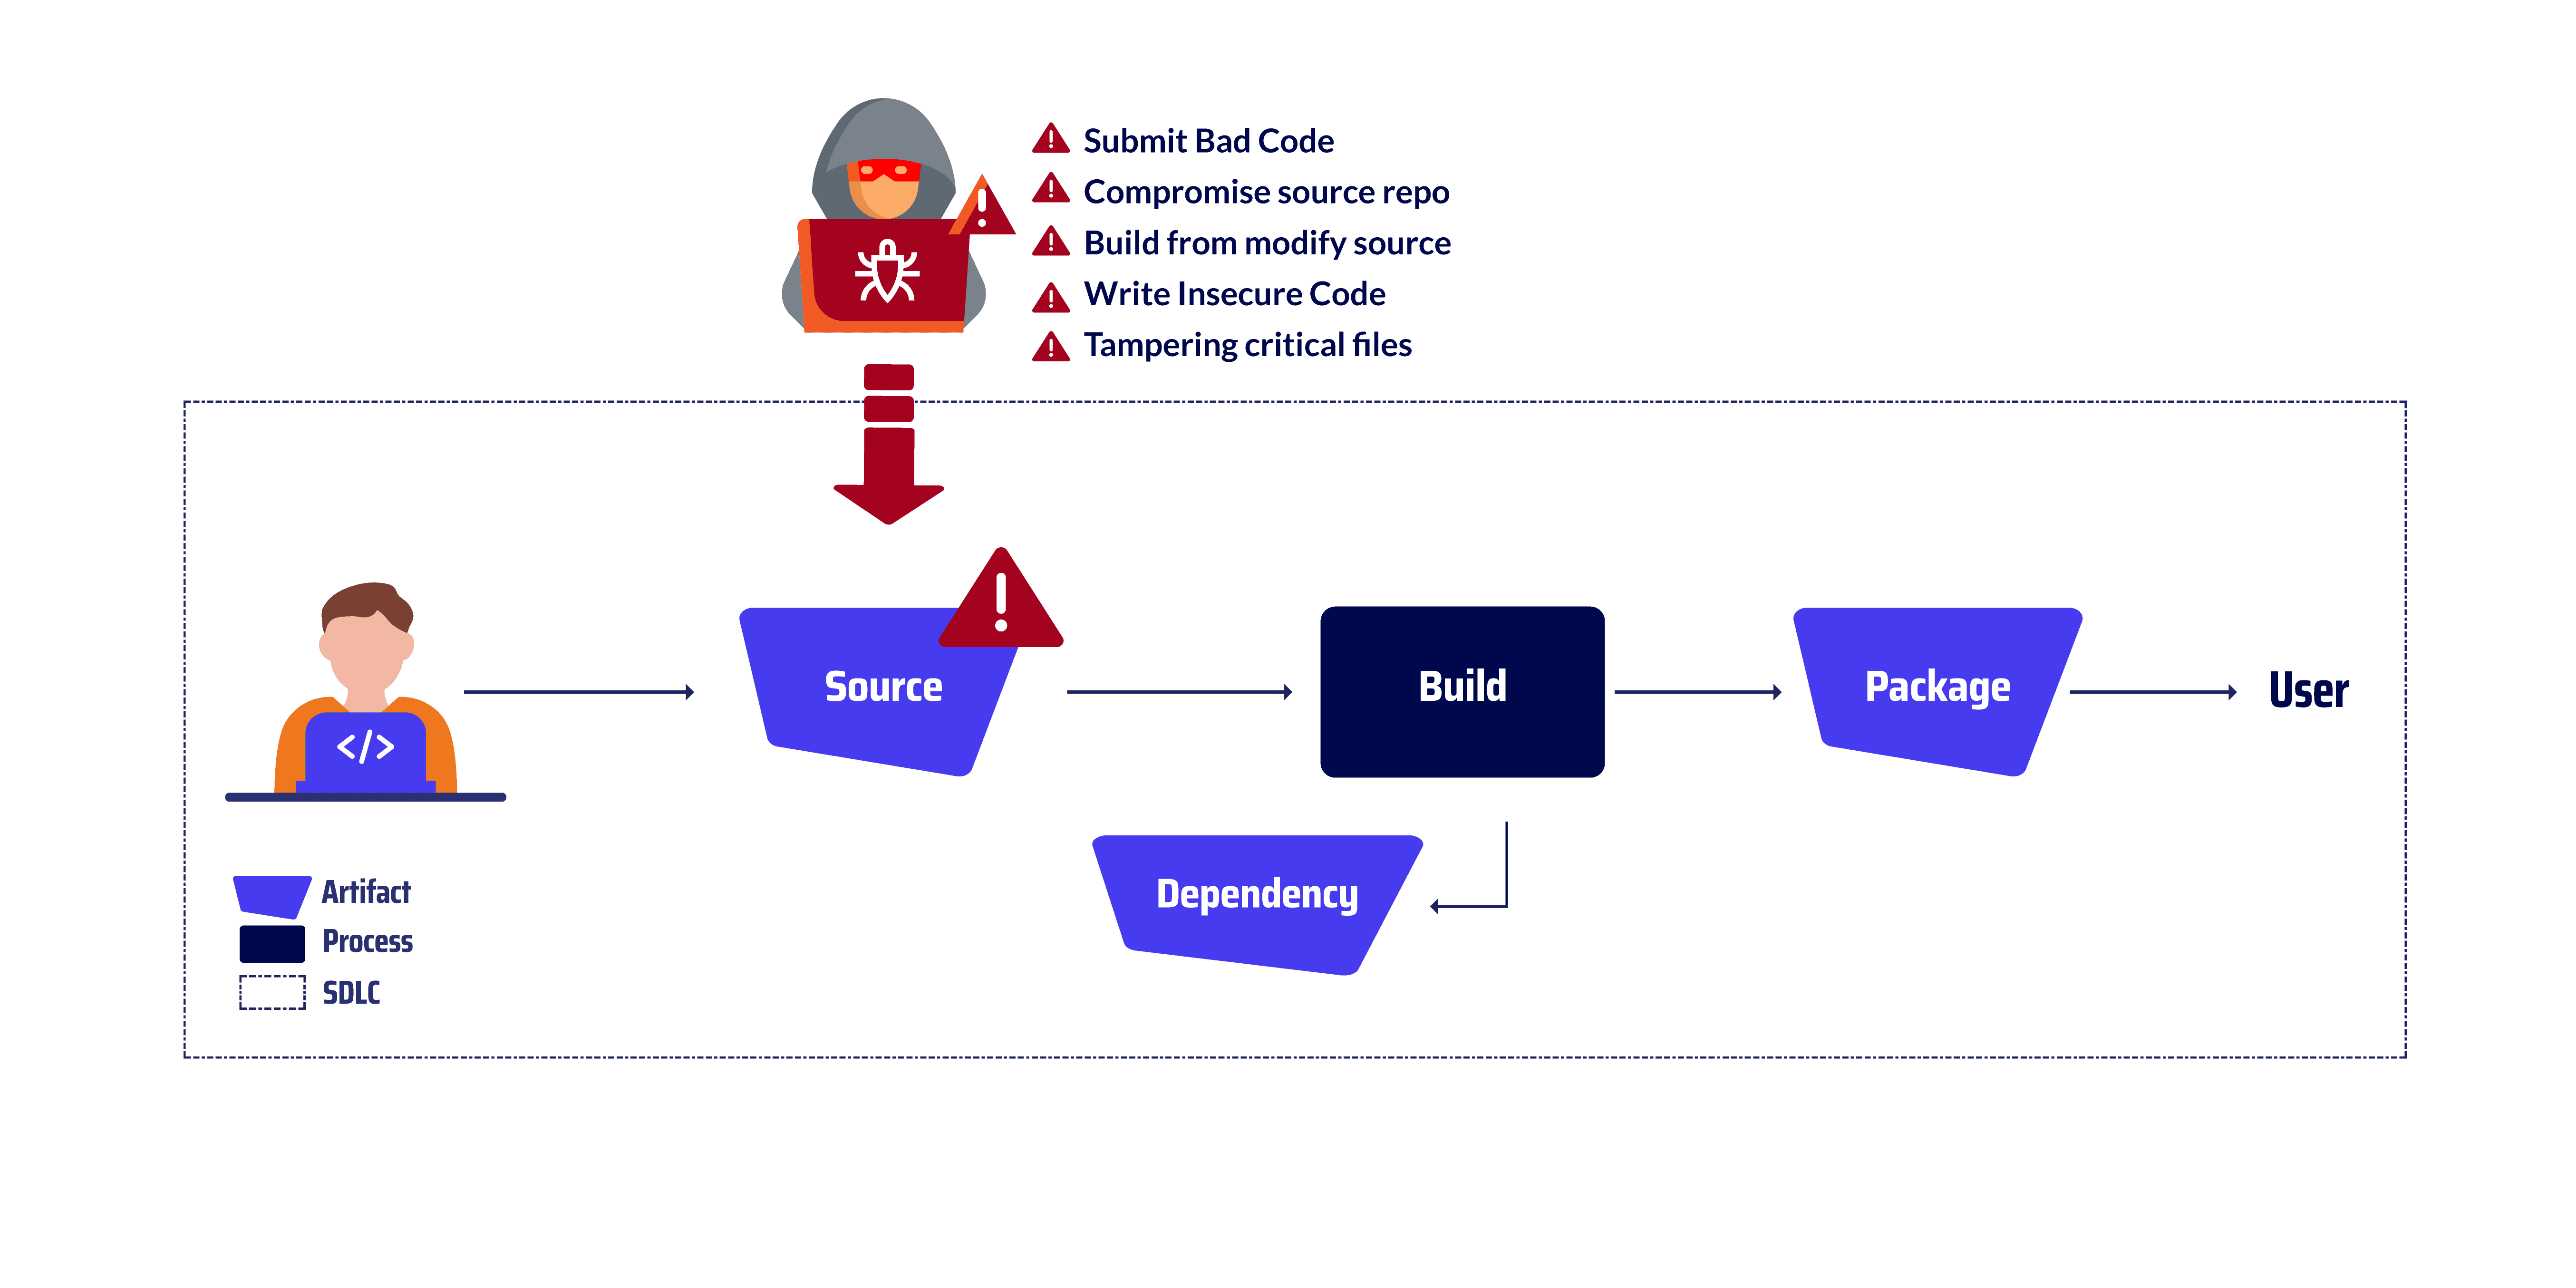
Software supply chain security സോഴ്സ് കോഡിൽ അനധികൃതമോ ക്ഷുദ്രകരമോ ആയ മാറ്റങ്ങൾ വരുത്താൻ ചൂഷണം ചെയ്യാവുന്ന സുരക്ഷാ ബലഹീനതകളെയാണ് സോഴ്സ് സ്റ്റേജിലെ ഭീഷണികൾ എന്ന് പറയുന്നത്. ഇതിൽ അനധികൃത വ്യക്തികളുടെയും അംഗീകൃത വ്യക്തികളുടെയും അനധികൃത മാറ്റങ്ങൾ വരുത്തുന്ന ഭീഷണിയും ഉൾപ്പെടുന്നു.
ഉറവിട ഭീഷണികളുടെ ഉദാഹരണങ്ങൾ
മോശം കോഡ് സമർപ്പിക്കുക
മോശം കോഡ് സമർപ്പിക്കുന്നത് ഇനിപ്പറയുന്ന രീതിയെ സൂചിപ്പിക്കുന്നു committing കോഡ് തകരാറുകൾ, പിശകുകൾ അല്ലെങ്കിൽ ദുർബലതകൾ അടങ്ങിയ ഒരു ഉറവിട ശേഖരത്തിലേക്ക് മാറ്റുന്നു. സോഫ്റ്റ്വെയറിന്റെ സമഗ്രതയോ സുരക്ഷയോ തകർക്കാൻ മനഃപൂർവ്വം അവതരിപ്പിച്ച ക്ഷുദ്ര കോഡ് മുതൽ, മോശം കോഡിംഗ് രീതികൾ അല്ലെങ്കിൽ പരിശോധനയുടെ അഭാവം മൂലം ബഗുകൾ അല്ലെങ്കിൽ ദുർബലതകൾ അവതരിപ്പിക്കുന്ന മനഃപൂർവമല്ലാത്ത കോഡ് വരെ ഇതിൽ ഉൾപ്പെടാം. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം എൻപിഎം ആക്രമണം. 2022-ൽ, npm എന്ന ജനപ്രിയ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ലൈബ്രറിയുടെ സോഴ്സ് കോഡ് ശേഖരത്തിൽ ഒരു ഹാക്കർ നുഴഞ്ഞുകയറി. ലൈബ്രറി ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിലേക്ക് അനധികൃത ആക്സസ് നേടാൻ അവരെ അനുവദിച്ചുകൊണ്ട് ലൈബ്രറിയുടെ കോഡിലേക്ക് ഹാക്കർ ക്ഷുദ്ര കോഡ് ചേർത്തു. ക്ഷുദ്ര കോഡ് ബാധിച്ച സിസ്റ്റങ്ങളിൽ നിന്ന് ഡാറ്റ മോഷ്ടിക്കാനും മാൽവെയർ ഇൻസ്റ്റാൾ ചെയ്യാനും പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്താനും ഹാക്കറെ അനുവദിച്ചു. സർക്കാർ ഏജൻസികൾ, ബിസിനസുകൾ, വ്യക്തികൾ എന്നിവയുൾപ്പെടെ നിരവധി സ്ഥാപനങ്ങളെ ആക്രമണം ബാധിച്ചു.
കോംപ്രമൈസ് സോഴ്സ് റെപ്പോ
ഒരു എതിരാളി ഒരു സോഴ്സ് കോഡ് ശേഖരണത്തിലേക്ക് അനധികൃത ആക്സസ് നേടുന്നു (SCM) കൂടാതെ ദോഷകരമായ മാറ്റങ്ങൾ വരുത്തുകയോ നിയമാനുസൃതമായ കോഡ് നീക്കം ചെയ്യുകയോ ചെയ്യുന്നു. വിവിധ രീതികളിലൂടെ ഇത് നേടാനാകും, ഉദാഹരണത്തിന്, ദുർബലതകൾ ചൂഷണം ചെയ്യുക SCM, റിപ്പോസിറ്ററിയിലേക്കുള്ള ആക്സസ് ഉള്ള ഒരു ഡെവലപ്പറുടെ ക്രെഡൻഷ്യലുകളിൽ വിട്ടുവീഴ്ച ചെയ്യുക, അല്ലെങ്കിൽ ഹോസ്റ്റുചെയ്യുന്ന അടിസ്ഥാന ഇൻഫ്രാസ്ട്രക്ചറിലേക്ക് ആക്സസ് നേടുക SCM. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം PHP ആക്രമണം. PHP പ്രോഗ്രാമിംഗ് ഭാഷയുടെ സോഴ്സ് കോഡ് സംഭരിക്കുന്നതിനും കൈകാര്യം ചെയ്യുന്നതിനുമുള്ള സുരക്ഷിതമായ ഒരു ശേഖരമായ PHP-യുടെ സ്വയം ഹോസ്റ്റുചെയ്ത Git സെർവറിൽ ഒരു ആക്രമണകാരി ഹാക്ക് ചെയ്തു. ആക്രമണകാരിക്ക് രണ്ട് ക്ഷുദ്രകരമായ ഫയലുകൾ കുത്തിവയ്ക്കാൻ കഴിഞ്ഞു. commitPHP യുടെ പ്രധാന കോഡ്ബേസിലേക്ക്. ഇവ commitആക്രമണകാരിക്ക് PHP ഇൻസ്റ്റാളേഷനുകളിലേക്ക് അനധികൃത ആക്സസ് നേടാൻ അനുവദിക്കുന്ന ബാക്ക്ഡോറുകൾ s ചേർത്തു. ബാക്ക്ഡോറുകൾ ആക്രമണകാരിക്ക് ഏതൊരു PHP ഇൻസ്റ്റാളേഷനിലും അനിയന്ത്രിതമായ കോഡ് നടപ്പിലാക്കാൻ അനുവദിച്ചു, ഇത് ഡാറ്റ മോഷ്ടിക്കാനോ മാൽവെയർ ഇൻസ്റ്റാൾ ചെയ്യാനോ പ്രവർത്തനങ്ങളെ തടസ്സപ്പെടുത്താനോ ഉപയോഗിക്കാം. പ്രോഗ്രാമിംഗ് ഭാഷയുടെ സുരക്ഷയെക്കുറിച്ച് ആശങ്കകൾ ഉയർത്തിയതിനാൽ ആക്രമണം PHP-യുടെ പ്രശസ്തിക്ക് വലിയ നാശനഷ്ടമുണ്ടാക്കി.
പരിഷ്കരിച്ച ഉറവിടത്തിൽ നിന്ന് നിർമ്മിക്കുക
ഒരു എതിരാളി ഔദ്യോഗിക സോഴ്സ് കോഡ് ശേഖരണത്തിൽ നിന്ന് അല്ലാതെ മറ്റൊരു ഉറവിടത്തിൽ നിന്ന് സോഴ്സ് കോഡിന്റെ ഒരു പകർപ്പ് നേടുകയും അത് ഉപയോഗിച്ച് സോഫ്റ്റ്വെയർ നിർമ്മിക്കുകയും വിന്യസിക്കുകയും ചെയ്യുന്നു. ഈ പരിഷ്ക്കരിച്ച സോഴ്സ് കോഡിൽ ക്ഷുദ്ര കോഡ്, ബാക്ക്ഡോറുകൾ അല്ലെങ്കിൽ സോഫ്റ്റ്വെയറിന്റെ സമഗ്രത, പ്രവർത്തനക്ഷമത അല്ലെങ്കിൽ സുരക്ഷയെ അപകടപ്പെടുത്തുന്ന മറ്റ് ദോഷകരമായ മാറ്റങ്ങൾ എന്നിവ അടങ്ങിയിരിക്കാം. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം വെബ്മിൻ ആക്രമണം. വെബ്മിൻ സോഫ്റ്റ്വെയർ കംപൈൽ ചെയ്യുന്നതിനും പാക്കേജ് ചെയ്യുന്നതിനും ഉത്തരവാദിയായ വെബ്മിന്റെ ബിൽഡ് ഇൻഫ്രാസ്ട്രക്ചറിലേക്ക് ഒരു ആക്രമണകാരി അനധികൃത ആക്സസ് നേടി. ഔദ്യോഗിക വെബ്മിൻ സോഴ്സ് റിപ്പോസിറ്ററിയിൽ ഇല്ലാത്ത സോഴ്സ് ഫയലുകൾ ഉപയോഗിക്കുന്നതിനായി ആക്രമണകാരി ബിൽഡ് ഇൻഫ്രാസ്ട്രക്ചർ പരിഷ്ക്കരിച്ചു.
സുരക്ഷിതമല്ലാത്ത കോഡ് എഴുതുക
മനഃപൂർവ്വമോ അല്ലാതെയോ ഉള്ള സുരക്ഷിതമല്ലാത്ത കോഡിംഗ് രീതികൾ സോഫ്റ്റ്വെയറിലേക്ക് അപകടസാധ്യതകൾ കൊണ്ടുവന്നേക്കാം. അനധികൃത ആക്സസ് നേടുന്നതിനോ, ഡാറ്റ പരിഷ്ക്കരിക്കുന്നതിനോ മോഷ്ടിക്കുന്നതിനോ, അല്ലെങ്കിൽ പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്തുന്നതിനോ ആക്രമണകാരികൾക്ക് ഈ അപകടസാധ്യതകൾ ഉപയോഗപ്പെടുത്താം. ഈ വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം അപ്പാച്ചെ സ്ട്രട്ട്സ് ആക്രമണം2003-ൽ, അപ്പാച്ചെ സ്ട്രട്ട്സ് എന്ന ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ലൈബ്രറിയുടെ സോഴ്സ് കോഡ് ശേഖരത്തിലേക്ക് ഒരു ഹാക്കർ നുഴഞ്ഞുകയറി. ലൈബ്രറി ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിലേക്ക് അനധികൃത ആക്സസ് നേടാൻ അനുവദിക്കുന്ന ഒരു ദുർബലത ഹാക്കർ ലൈബ്രറിയിൽ അവതരിപ്പിച്ചു. ഈ ദുർബലത ഹാക്കർമാർക്ക് ബാധിത സിസ്റ്റങ്ങളിൽ അനിയന്ത്രിതമായ കോഡ് നടപ്പിലാക്കാൻ അനുവദിച്ചു, ഇത് ഡാറ്റ മോഷ്ടിക്കാനും മാൽവെയർ ഇൻസ്റ്റാൾ ചെയ്യാനും പ്രവർത്തനങ്ങൾ തടസ്സപ്പെടുത്താനും ഉപയോഗിക്കാം. സർക്കാർ ഏജൻസികൾ, ബിസിനസുകൾ, വ്യക്തികൾ എന്നിവയുൾപ്പെടെ നിരവധി സ്ഥാപനങ്ങളെ ആക്രമണം ബാധിച്ചു.
നിർണായക ഫയലുകളിൽ കൃത്രിമം കാണിക്കുന്നു
സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലെ നിർണായക ഫയലുകളിൽ മാറ്റം വരുത്തുകയോ പരിഷ്കരിക്കുകയോ ചെയ്യുന്നത് ഗുരുതരമായ പ്രത്യാഘാതങ്ങൾക്ക് കാരണമാകും, അതിൽ ക്ഷുദ്ര കോഡിന്റെ ആമുഖം, സെൻസിറ്റീവ് ഡാറ്റയുടെ വിട്ടുവീഴ്ച, സോഫ്റ്റ്വെയർ പ്രവർത്തനങ്ങളുടെ തടസ്സം എന്നിവ ഉൾപ്പെടുന്നു. ഈ ടാമ്പറിംഗ് വെക്റ്റർ ആക്രമണത്തിന്റെ ഒരു ഉദാഹരണം മാവെൻ ആക്രമണം. 2020-ൽ, മാവൻ എന്ന ജനപ്രിയ ഓപ്പൺ സോഴ്സ് സോഫ്റ്റ്വെയർ ലൈബ്രറിയുടെ സോഴ്സ് കോഡ് ശേഖരത്തിൽ ഹാക്കർമാർ നുഴഞ്ഞുകയറി. ബിൽഡ് പ്രോസസ്സ് കോൺഫിഗർ ചെയ്യാൻ ഉപയോഗിക്കുന്ന ലൈബ്രറിയുടെ pom.xml ഫയലിലേക്ക് ഹാക്കർമാർ മാലിഷ്യസ് കോഡ് ചേർത്തു. മാലിഷ്യസ് കോഡ് ഹാക്കർമാർക്ക് അവരുടെ ഡിപൻഡൻസികൾ ബിൽഡ് പ്രോസസ്സിലേക്ക് കുത്തിവയ്ക്കാൻ അനുവദിച്ചു, തുടർന്ന് അവ കംപൈൽ ചെയ്ത സോഫ്റ്റ്വെയറിൽ ഉൾപ്പെടുത്തി. സോഫ്റ്റ്വെയർ ഇൻസ്റ്റാൾ ചെയ്ത ഓർഗനൈസേഷനുകളുടെ സിസ്റ്റങ്ങളിലേക്ക് അനധികൃത ആക്സസ് നേടാൻ ഹാക്കർമാരെ അനുവദിക്കുന്ന ബാക്ക്ഡോറുകൾ ഈ ഡിപൻഡൻസികളിൽ ഉണ്ടായിരുന്നു.
പാത വൃത്തിയാക്കൽ: വ്യക്തമായ കാഴ്ചയോടെ പ്രവർത്തനങ്ങൾ കാര്യക്ഷമമാക്കൽ
സുരക്ഷയുടെ മേഖലയ്ക്ക് അപ്പുറത്തേക്ക് കടക്കുക, നിങ്ങളുടെ വിതരണ ശൃംഖല ദൃശ്യവൽക്കരിക്കുന്നത് സുരക്ഷയെക്കാൾ കൂടുതൽ കാര്യങ്ങൾ ചെയ്യുമെന്ന് നിങ്ങൾ കണ്ടെത്തും - ഇത് ഒരു ഇരുണ്ട മുറിയിൽ ഒരു ലൈറ്റ് ഓണാക്കുന്നത് പോലെയാണ്, നിങ്ങളുടെ പ്രവർത്തനങ്ങളിലൂടെ ഏറ്റവും വേഗതയേറിയതും കാര്യക്ഷമവുമായ പാതകൾ വെളിപ്പെടുത്തുന്നു. ഇത് ടീമുകൾക്ക് വികസന ആവാസവ്യവസ്ഥയുടെ ഒരു പക്ഷിയുടെ കാഴ്ച നൽകുന്നു, അനാവശ്യമായ ആസ്തികളും പരിപാലിക്കാത്ത ഘടകങ്ങളും തിരിച്ചറിയാൻ അവരെ പ്രാപ്തരാക്കുന്നു. ഒന്നിലധികം യൂണിറ്റുകളും ഘടകങ്ങളും പരസ്പരം ബന്ധപ്പെട്ടിരിക്കുന്ന വലിയ തോതിലുള്ള പ്രോജക്റ്റുകളിൽ ഈ വ്യക്തത പ്രത്യേകിച്ചും പ്രയോജനകരമാണ്.
അന്തിമ പരാമർശങ്ങൾ
വ്യത്യസ്ത തരം ഉറവിട ഘട്ടങ്ങൾ മനസ്സിലാക്കുന്നതിലൂടെ software supply chain security ഭീഷണികൾ നേരിടുന്നതിലൂടെയും ഉചിതമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കുന്നതിലൂടെയും, ഈ വിനാശകരമായ ആക്രമണങ്ങളിൽ നിന്ന് സ്വയം പരിരക്ഷിക്കാൻ സംഘടനകൾക്ക് സഹായിക്കാനാകും.
- സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണങ്ങൾക്ക്, സോഴ്സ് ഘട്ടം ഉൾപ്പെടെ, വികസന ജീവിതചക്രത്തിന്റെ ഏത് ഘട്ടത്തിലും സോഫ്റ്റ്വെയറിലേക്ക് ക്ഷുദ്ര കോഡ് അവതരിപ്പിക്കാൻ കഴിയും.
- ഉറവിട ഘട്ട ഭീഷണികളിൽ മോശം കോഡ് സമർപ്പിക്കൽ, ഉറവിട ശേഖരണങ്ങളിൽ വിട്ടുവീഴ്ച ചെയ്യൽ, പരിഷ്കരിച്ച ഉറവിടങ്ങളിൽ നിന്ന് നിർമ്മിക്കൽ, സുരക്ഷിതമല്ലാത്ത കോഡ് എഴുതൽ, നിർണായക ഫയലുകൾ തകരാറിലാക്കൽ എന്നിവ ഉൾപ്പെടുന്നു.
- സപ്ലൈ ചെയിൻ ആക്രമണങ്ങളുടെ അപകടസാധ്യതകൾ ലഘൂകരിക്കുന്നതിന്, സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം സ്ഥാപനങ്ങൾ സമഗ്രമായ സുരക്ഷാ നടപടികൾ നടപ്പിലാക്കേണ്ടതുണ്ട്.
എല്ലാ കാര്യങ്ങളിലും മുന്നിൽ നിൽക്കാൻ ആഗ്രഹിക്കുന്നു software supply chain security?
ഞങ്ങളുടെ വരാനിരിക്കുന്ന ബ്ലോഗ് പരമ്പരകൾ, സോഫ്റ്റ്വെയർ വികസന ജീവിതചക്രത്തിലുടനീളം സംഭവിക്കുന്ന ഏറ്റവും വ്യാപകമായ ആക്രമണങ്ങളെക്കുറിച്ച് നമ്മൾ ഇവിടെ പരിശോധിക്കും. നിർമ്മാണ ഘട്ടം വിന്യസിക്കുന്നതിനും അതിനപ്പുറത്തേക്ക് പോകുന്നതിനും, ഈ വഞ്ചനാപരമായ ഭീഷണികളിൽ നിന്ന് നിങ്ങളുടെ സ്ഥാപനത്തെ സംരക്ഷിക്കുന്നതിനുള്ള അറിവും തന്ത്രങ്ങളും ഞങ്ങൾ നിങ്ങൾക്ക് നൽകും.
നഷ്ടപ്പെടുത്തരുത്! ഇന്ന് തന്നെ ഞങ്ങളുടെ ബ്ലോഗ് സബ്സ്ക്രൈബ് ചെയ്യൂ ഞങ്ങളുടെ ഏറ്റവും പുതിയ ഉൾക്കാഴ്ചകളെക്കുറിച്ച് ആദ്യം അറിയുക. software supply chain security.
എല്ലാവർക്കും വേണ്ടി കൂടുതൽ കരുത്തുറ്റതും സുരക്ഷിതവുമായ ഒരു സോഫ്റ്റ്വെയർ ആവാസവ്യവസ്ഥ നമുക്ക് ഒരുമിച്ച് നിർമ്മിക്കാൻ കഴിയും.
ഞങ്ങളുടെ വീഡിയോ ഡെമോ കാണുക
