






വെബ് ആപ്ലിക്കേഷനുകളിൽ രേഖപ്പെടുത്തപ്പെട്ട് പതിറ്റാണ്ടുകൾ കഴിഞ്ഞിട്ടും, SQL ഇഞ്ചക്ഷൻ ദുർബലത ഇപ്പോഴും ഏറ്റവും സാധാരണവും അപകടകരവുമായ പോരായ്മകളിൽ ഒന്നാണ്. ആക്രമണകാരികൾ ഒരു ചോദ്യത്തിലേക്ക് ക്ഷുദ്രകരമായ SQL കുത്തിവയ്ക്കുകയും ഒരു ഡെവലപ്പർ എഴുതിയതുപോലെ ഡാറ്റാബേസ് അത് നടപ്പിലാക്കുകയും ചെയ്യുന്നു. അവകാശമില്ലാതെ SAST SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തുന്നതിനുള്ള ഒരു ഉപകരണം നിലവിലുണ്ടെങ്കിൽ, ആ പോരായ്മ ആരെങ്കിലും കണ്ടെത്തുന്നതിന് മുമ്പ് വർഷങ്ങളോളം ഒരു കോഡ്ബേസിൽ തന്നെ ഇരിക്കും, സാധാരണയായി ഒരു ആക്രമണകാരിയാണ് അത് ആദ്യം കണ്ടെത്തുന്നത് എന്നതിനാൽ.
ഈ ഗൈഡ് SQL ഇഞ്ചക്ഷൻ ദുർബലതകൾ എങ്ങനെ സംഭവിക്കുന്നു, SQL ഇഞ്ചക്ഷൻ ദുർബലത തടയുന്നതിന് ഇപ്പോഴും ഓട്ടോമേറ്റഡ് ടൂളിംഗും സുരക്ഷിത കോഡിംഗ് അച്ചടക്കവും ആവശ്യമായി വരുന്നത് എന്തുകൊണ്ട്, ഒരു SAST കോഡിന്റെ ആദ്യ വരിയിൽ നിന്ന് ആ ചിത്രത്തിൽ ടൂൾ യോജിക്കുന്നു.
ഒരു SQL ഇഞ്ചക്ഷൻ ദുർബലത എന്താണ്?
ഡാറ്റയായി കൈകാര്യം ചെയ്യുന്നതിന് പകരം ഒരു ഡാറ്റാബേസ് അന്വേഷണത്തിലേക്ക് നേരിട്ട് ഉപയോക്തൃ ഇൻപുട്ട് ചേർക്കുമ്പോൾ ഒരു SQL ഇഞ്ചക്ഷൻ ദുർബലത സംഭവിക്കുന്നു. login ഒരു ഉപയോക്തൃനാമവും പാസ്വേഡും നേരിട്ട് SQL സ്ട്രിംഗിലേക്ക് സംയോജിപ്പിച്ചുകൊണ്ട് അതിന്റെ അന്വേഷണം നിർമ്മിക്കുന്ന ഫോം. പ്രവേശിക്കുന്ന ഒരു ആക്രമണകാരി admin' OR '1'='1 കാരണം ഉപയോക്തൃനാമം അന്വേഷണത്തിന്റെ യുക്തി തന്നെ മാറ്റുന്നു, യഥാർത്ഥ പാസ്വേഡ് പരിഗണിക്കാതെ ഡാറ്റാബേസ് ഒരു പൊരുത്തം നൽകുന്നു. ആ ഒറ്റ അൺഎസ്കേപ്പ്ഡ് ഇൻപുട്ട് പ്രാമാണീകരണത്തെ പൂർണ്ണമായും മറികടക്കുന്നു.
ഇത് കൃത്യമായി ബഗ് a യുടെ ക്ലാസ് ആണ് SAST SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തുന്നതിനുള്ള ഉപകരണം പിടിച്ചെടുക്കുന്നതിനായി നിർമ്മിച്ചതാണ്: ഒരു ചോദ്യത്തിലേക്ക് ഒഴുകുന്ന അണുവിമുക്തമല്ലാത്ത ഇൻപുട്ട്, ഒരു ഡാറ്റാബേസിൽ എത്തുന്നതിനുമുമ്പ് സോഴ്സ് കോഡിൽ ദൃശ്യമാകും.
എന്തുകൊണ്ട് എ ഉപയോഗിക്കുക SAST SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തുന്നതിനുള്ള ഉപകരണം?
A സ്റ്റാറ്റിക് ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് (SAST) SQL ഇഞ്ചക്ഷനിലേക്ക് നയിക്കുന്ന അണുവിമുക്തമല്ലാത്ത ഇൻപുട്ട് ഉൾപ്പെടെയുള്ള സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾ കണ്ടെത്താൻ, ആ കോഡ് ഉൽപാദനത്തിൽ എത്തുന്നതിനുമുമ്പ്, ഉപകരണം സോഴ്സ് കോഡ് സ്കാൻ ചെയ്യുന്നു. ആ സമയമാണ് SQL ഇഞ്ചക്ഷൻ ദുർബലത തടയലിനെ SQL ഇഞ്ചക്ഷൻ സംഭവ പ്രതികരണത്തിൽ നിന്ന് വേർതിരിക്കുന്നത്.
ഉപയോഗിക്കുന്നതിന്റെ പ്രയോജനങ്ങൾ a SAST SQL ഇഞ്ചക്ഷൻ വൽനറബിലിറ്റി പ്രിവൻഷൻ ടൂൾ
- നേരത്തെയുള്ള കണ്ടെത്തൽ: ആപ്ലിക്കേഷൻ നിർമ്മിച്ചുകൊണ്ടിരിക്കുമ്പോൾ തന്നെ കണ്ടെത്തലുകൾ പ്രത്യക്ഷപ്പെടുന്നു, അത് ഷിപ്പ് ചെയ്തതിനു ശേഷമല്ല.
- വിശദമായ പരിഹാര നടപടികൾ: ഫ്ലാഗ് ചെയ്ത ലൈൻ നമ്പർ മാത്രം ഉപയോഗിക്കുന്നതിനുപകരം, പാരാമീറ്ററൈസ് ചെയ്ത അന്വേഷണങ്ങൾ പോലുള്ള പരിഹാരങ്ങൾക്കായുള്ള പ്രവർത്തനക്ഷമമായ മാർഗ്ഗനിർദ്ദേശം.
- CI/CD സംയോജനം: ദുർബലതകൾ പിടിപെടുന്നു commit അല്ലെങ്കിൽ നിർമ്മിക്കുക, ഡെവലപ്പർമാർ ഇതിനകം ഉപയോഗിക്കുന്ന വർക്ക്ഫ്ലോയ്ക്കുള്ളിൽ.
- കുറഞ്ഞ തെറ്റായ പോസിറ്റീവ് നിരക്ക്: യഥാർത്ഥ SQL ഇഞ്ചക്ഷൻ കണ്ടെത്തലുകളെ ശബ്ദത്തിൽ കുഴിച്ചിടുന്ന ഒരു ഉപകരണം അവഗണിക്കപ്പെടുന്നു. പ്രീcisഅയോൺ ആണ് a നിലനിർത്തുന്നത് SAST SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തുന്നതിനുള്ള ഉപകരണം, ദിവസേന ഉപയോഗപ്രദമാണ്.
SQL ഇഞ്ചക്ഷൻ ആക്രമണങ്ങളുടെ യഥാർത്ഥ ഉദാഹരണങ്ങൾ
ഇതുവരെ രേഖപ്പെടുത്തിയിട്ടുള്ളതിൽ വച്ച് ഏറ്റവും വലിയ ഡാറ്റാ ലംഘനങ്ങളിൽ ചിലതിന് SQL ഇൻജക്ഷൻ കാരണമായിട്ടുണ്ട്, ഇന്നും അത് നാശനഷ്ടങ്ങൾ വരുത്തിക്കൊണ്ടിരിക്കുന്നു. ഏറ്റവും പുതിയത് മുതൽ പഴയത് വരെയുള്ള ശ്രദ്ധേയമായ ഉദാഹരണങ്ങൾ ചുവടെയുണ്ട്:
- മെറ്റാബേസ് (2026): മെറ്റാബേസിന്റെ പാസ്വേഡ്-റീസെറ്റ് എൻഡ്പോയിന്റായ അനലിറ്റിക്സ് പ്ലാറ്റ്ഫോമിലെ SQL ഇഞ്ചക്ഷൻ പിഴവ് മുതലെടുത്ത് ആക്രമണകാരികൾ ഒരു അംഗീകൃതമല്ലാത്ത അഭ്യർത്ഥനയിലൂടെ പൂർണ്ണ അഡ്മിനിസ്ട്രേറ്റർ ആക്സസ് നേടി. പ്ലാറ്റ്ഫോമുമായി ബന്ധിപ്പിച്ചിരിക്കുന്ന വെളിപ്പെടുത്തിയ ഡാറ്റാബേസ് ക്രെഡൻഷ്യലുകൾ വഴി കുറഞ്ഞത് അഞ്ച് ഡൗൺസ്ട്രീം കമ്പനികളിലെങ്കിലും ഈ ലംഘനം എത്തി.
- ബിയോണ്ട് ട്രസ്റ്റും യുഎസ് ട്രഷറിയും (2025): പോസ്റ്റ്ഗ്രെസ്ക്യുഎല്ലിലെ ഒരു എസ്ക്യുഎൽ ഇഞ്ചക്ഷൻ പിഴവ്, സിവിഇ-2025-1094 എന്ന് ട്രാക്ക് ചെയ്യപ്പെട്ടത്, ബിയോണ്ട്ട്രസ്റ്റിന്റെ റിമോട്ട് സപ്പോർട്ട് പ്ലാറ്റ്ഫോമിനെ ലംഘിക്കാൻ ഉപയോഗപ്പെടുത്തി. വ്യാപകമായി ഉപയോഗിക്കുന്ന ഒരു ഡാറ്റാബേസ് ഇന്റർഫേസിലെ ഒരു അണുവിമുക്തമല്ലാത്ത ഇൻപുട്ട് എങ്ങനെ സർക്കാർ തലത്തിലുള്ള സംഭവത്തിലേക്ക് നയിക്കുമെന്ന് കാണിക്കുന്ന നുഴഞ്ഞുകയറ്റ ശൃംഖല യുഎസ് ട്രഷറി വകുപ്പിലെത്തി.
- ടോക്ക് ടോക്ക് (2015): ഒരു SQL ഇഞ്ചക്ഷൻ ആക്രമണം ഏകദേശം 157,000 ഉപഭോക്താക്കളുടെ സ്വകാര്യ വിവരങ്ങൾ വെളിപ്പെടുത്തി, അതിൽ സാമ്പത്തിക വിവരങ്ങൾ ഉൾപ്പെടുന്നു, ഇത് ഗണ്യമായ പിഴകൾക്കും ദീർഘകാല പ്രശസ്തിക്ക് നാശത്തിനും കാരണമായി.
- യാഹൂ (2014): ആക്രമണകാരികൾ SQL ഇഞ്ചക്ഷൻ ഉപയോഗിച്ച് 500 ദശലക്ഷത്തിലധികം ഉപയോക്തൃ റെക്കോർഡുകൾ മോഷ്ടിച്ചു, അക്കാലത്തെ ചരിത്രത്തിലെ ഏറ്റവും വലിയ ലംഘനങ്ങളിലൊന്നായിരുന്നു ഇത്.
- യാഹൂ! വോയ്സസ് (2012): ഒരു പ്രത്യേക SQL ഇഞ്ചക്ഷൻ ആക്രമണം ഏകദേശം 500,000 ഇമെയിൽ വിലാസങ്ങളും പാസ്വേഡുകളും ചോർത്തി, ഡാറ്റാബേസ് സംരക്ഷണത്തിലെ വിടവുകൾ തുറന്നുകാട്ടി.
- സോണി പിക്ചേഴ്സ് / പ്ലേസ്റ്റേഷൻ നെറ്റ്വർക്ക് (2011): SQL കുത്തിവയ്പ്പ് ആക്രമണകാരികൾക്ക് ഏകദേശം 77 ദശലക്ഷം പ്ലേസ്റ്റേഷൻ നെറ്റ്വർക്ക് അക്കൗണ്ടുകളിലേക്ക് പ്രവേശനം നൽകി, നാശനഷ്ടം 170 ദശലക്ഷം ഡോളർ ആയി കണക്കാക്കപ്പെടുന്നു.
- ഹാർട്ട്ലാൻഡ് പേയ്മെന്റ് സിസ്റ്റംസ് (2008): SQL ഇൻജക്ഷൻ അക്കാലത്തെ ഏറ്റവും വലിയ ലംഘനങ്ങളിലൊന്നിൽ ഏകദേശം 130 ദശലക്ഷം ക്രെഡിറ്റ്, ഡെബിറ്റ് കാർഡ് നമ്പറുകൾ തുറന്നുകാട്ടി.
ഏകദേശം രണ്ട് പതിറ്റാണ്ടുകളായി നിലനിൽക്കുന്ന രീതി ഒന്നുതന്നെയാണ്: ഒരു അണുവിമുക്തമാക്കാത്ത ഇൻപുട്ട്, ഒരു അന്വേഷണം, അതിനു പിന്നിലുള്ള മുഴുവൻ ഡാറ്റാസെറ്റും ലഭ്യമാകുന്നു. അതുകൊണ്ടാണ് SQL ഇൻജക്ഷൻ ദുർബലത തടയൽ വികസനത്തിൽ ഉൾപ്പെടുത്തേണ്ടത്, വിന്യാസത്തിനുശേഷം ബോൾട്ട് ചെയ്യരുത്. SQL ഇൻജക്ഷൻ അതിനൊപ്പം തന്നെയുണ്ട്. ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് ഇഞ്ചക്ഷൻ-ക്ലാസ് ദുർബലതകളിൽ ഒന്നായി a SAST ഉപകരണം സ്ഥിരസ്ഥിതിയായി പിടിക്കേണ്ടതുണ്ട്, ഒരു അനന്തരഫലമായിട്ടല്ല.

SQL ഇഞ്ചക്ഷൻ വൽനറബിലിറ്റി പ്രിവൻഷൻ: മികച്ച രീതികൾ
SQL കുത്തിവയ്പ്പ് തടയുന്നതിന് സുരക്ഷിതമായ കോഡിംഗ് രീതികളും ഓട്ടോമേറ്റഡ് ടൂളിംഗും സംയോജിപ്പിച്ചിരിക്കണം. ഈ അഞ്ച് രീതികൾ ഏതൊരു SQL കുത്തിവയ്പ്പ് ദുർബലത തടയൽ തന്ത്രത്തിന്റെയും കാതലാണ്:
- പാരാമീറ്ററൈസ്ഡ് ക്വറികൾ ഉപയോഗിക്കുക. ഡൈനാമിക് SQL-നെ പാരാമീറ്ററൈസ് ചെയ്ത ക്വറികൾ ഉപയോഗിച്ച് മാറ്റിസ്ഥാപിക്കുക, അങ്ങനെ ഉപയോക്തൃ ഇൻപുട്ട് എല്ലായ്പ്പോഴും ഡാറ്റയായി കണക്കാക്കപ്പെടുന്നു, ഒരിക്കലും എക്സിക്യൂട്ടബിൾ കോഡായി കണക്കാക്കില്ല. ഒരു പ്ലെയ്സ്ഹോൾഡർ അടിസ്ഥാനമാക്കിയുള്ള അന്വേഷണം (
WHERE username = ? AND password = ?) ഒരു സംയോജിത സ്ട്രിംഗിന് കഴിയുന്നതുപോലെ ആക്രമണകാരി ഇൻപുട്ട് ഉപയോഗിച്ച് പുനർവ്യാഖ്യാനിക്കാൻ കഴിയില്ല. - ഇൻപുട്ടുകൾ സാധൂകരിക്കുക. പ്രതീക്ഷിക്കുന്ന ഫോർമാറ്റുമായി പൊരുത്തപ്പെടാത്ത ഇൻപുട്ടുകൾ നിരസിക്കുക, കൂടാതെ ഇൻജക്ഷൻ ശ്രമങ്ങളിൽ സാധാരണയായി ഉപയോഗിക്കുന്ന പ്രതീകങ്ങൾക്കായി ശ്രദ്ധിക്കുക, ഉദാഹരണത്തിന് എസ്കേപ്പ് ചെയ്യാത്ത ഒറ്റ ഉദ്ധരണികൾ അല്ലെങ്കിൽ അർദ്ധവിരാമങ്ങൾ.
- പ്രത്യേക കഥാപാത്രങ്ങളിൽ നിന്ന് രക്ഷപ്പെടുക. പാരാമീറ്ററൈസ് ചെയ്ത അന്വേഷണങ്ങൾ ഒരു ഓപ്ഷനല്ലാത്തപ്പോൾ, എസ്കേപ്പ് ആക്രമണകാരികൾ ആശ്രയിക്കുന്ന പ്രതീകങ്ങളെ നിർവീര്യമാക്കുന്നു. ഇത് ഒരു പ്രാഥമിക പ്രതിരോധമായിട്ടല്ല, ഒരു ഫാൾബാക്കായി കണക്കാക്കുക.
- ഡാറ്റാബേസ് അനുമതികൾ പരിമിതപ്പെടുത്തുക. നിങ്ങളുടെ ആപ്ലിക്കേഷൻ ഉപയോഗിക്കുന്ന അക്കൗണ്ടിന് യഥാർത്ഥത്തിൽ ആവശ്യമായ ഡാറ്റയിലേക്കും പ്രവർത്തനങ്ങളിലേക്കും മാത്രമേ എത്തിച്ചേരാനാകൂ എന്ന തരത്തിൽ ലീസ്റ്റ് പ്രിവിലേജ് പ്രയോഗിക്കുക. നിയന്ത്രിത അക്കൗണ്ടിനെതിരെ അപഹരിക്കപ്പെട്ട അന്വേഷണം വളരെ കുറഞ്ഞ നാശനഷ്ടമാണ് ഉണ്ടാക്കുന്നത്.
- ഒരു ഉദാഹരണം SAST ഉപകരണം. ഒരു ഉപയോഗിച്ച് SQL ഇഞ്ചക്ഷൻ ദുർബലത കണ്ടെത്തൽ ഓട്ടോമേറ്റ് ചെയ്യുക SAST സോഴ്സ് കോഡ് തുടർച്ചയായി സ്കാൻ ചെയ്യുകയും അണുവിമുക്തമല്ലാത്ത ചോദ്യങ്ങൾ ഒരു ഫയലിൽ എത്തുന്നതിനുമുമ്പ് ഫ്ലാഗ് ചെയ്യുകയും ചെയ്യുന്ന ഉപകരണം. pull request, ഉത്പാദനം പറയട്ടെ.
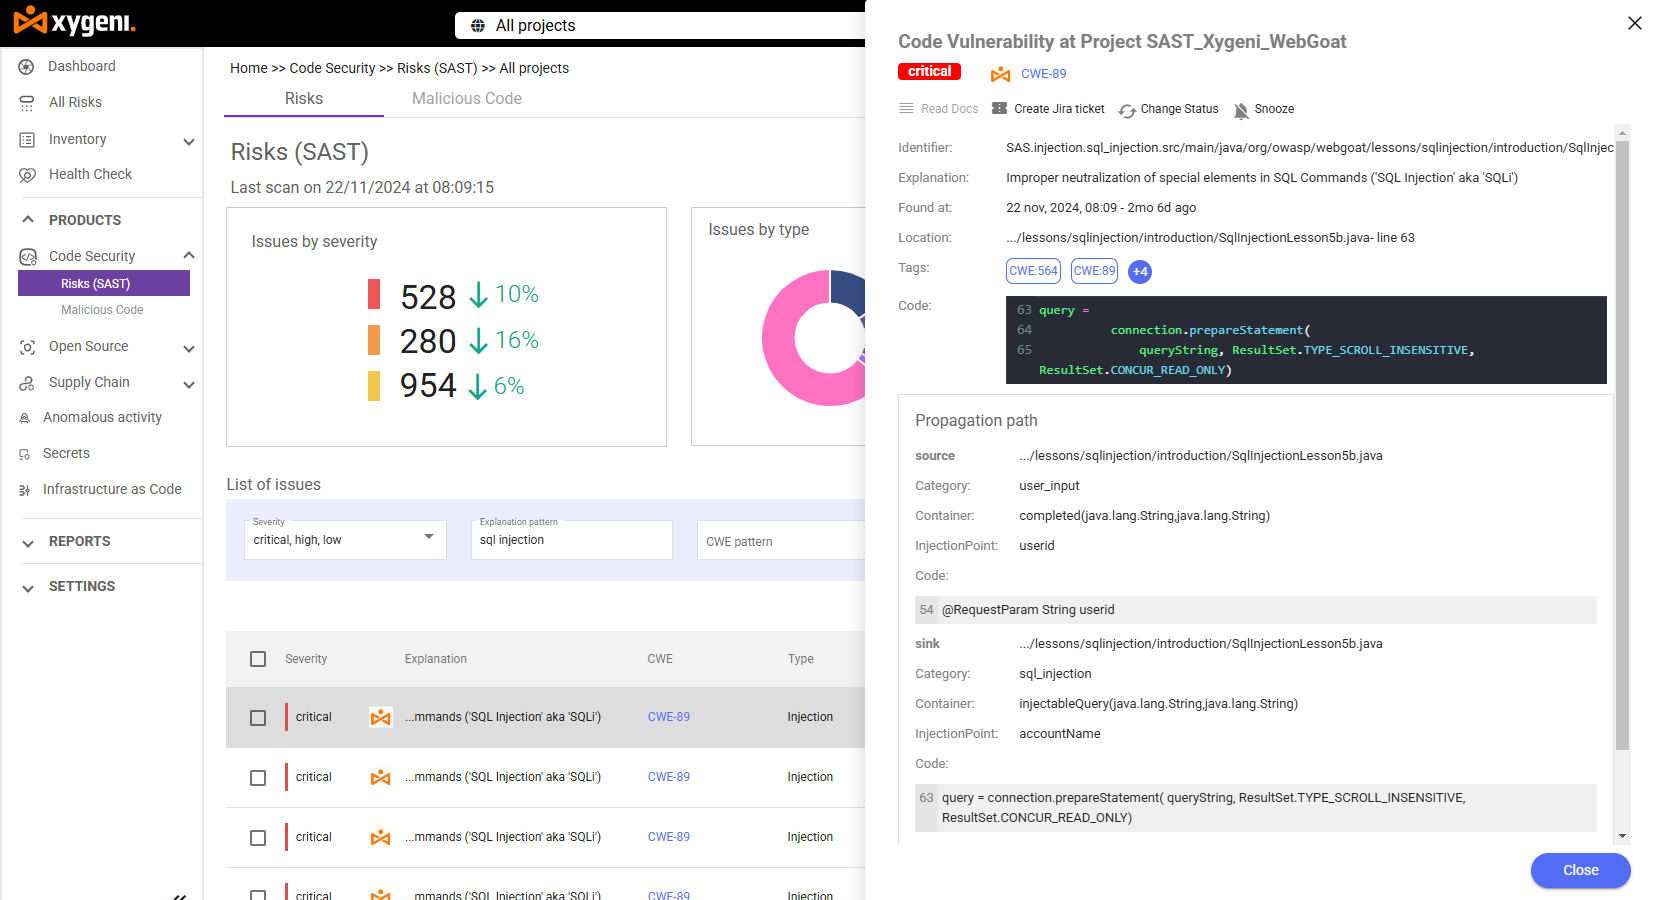
എങ്ങനെ സൈജെനി-SAST SQL ഇഞ്ചക്ഷൻ കേടുപാടുകൾ തടയുന്നു
സൈജെനി-SAST ആഴത്തിലുള്ള സ്റ്റാറ്റിക് വിശകലനവും കുറഞ്ഞ തെറ്റായ പോസിറ്റീവ് നിരക്കും സംയോജിപ്പിക്കുന്നു, അതിനാൽ SQL ഇഞ്ചക്ഷൻ ദുർബലത തടയുന്നതിന് ചിലവ് വരില്ല. ജാഗ്രത ക്ഷീണം.
- വിപുലമായ അന്വേഷണ വിശകലനം: അണുവിമുക്തമാക്കാത്ത ഇൻപുട്ടുള്ള സംയോജിത സ്ട്രിംഗുകൾ ഉൾപ്പെടെയുള്ള സുരക്ഷിതമല്ലാത്ത SQL അന്വേഷണ പാറ്റേണുകൾ തിരിച്ചറിയുന്നു, കൂടാതെ പാരാമീറ്ററൈസ് ചെയ്ത അന്വേഷണങ്ങൾ അല്ലെങ്കിൽ ഇൻപുട്ട് വാലിഡേഷൻ പോലുള്ള സുരക്ഷാ സംവിധാനങ്ങൾ നഷ്ടപ്പെട്ടതായി ഫ്ലാഗ് ചെയ്യുന്നു.
- തെളിയിക്കപ്പെട്ട കണ്ടെത്തൽ കൃത്യത: OWASP ബെഞ്ച്മാർക്കിൽ, വ്യവസായം standard ആപ്ലിക്കേഷൻ സെക്യൂരിറ്റി ടെസ്റ്റിംഗ് ടൂളുകൾ വിലയിരുത്തുന്നതിനായി, സൈജെനി-SAST SQL ഇഞ്ചക്ഷന് (CWE-89) 100% ട്രൂ പോസിറ്റീവ് നിരക്ക് നേടി, അതായത് ബെഞ്ച്മാർക്കിൽ അറിയപ്പെടുന്ന പൂജ്യം SQL ഇഞ്ചക്ഷൻ ടെസ്റ്റ് കേസുകൾ പോലും നഷ്ടമായി.
- AI ഓട്ടോഫിക്സ്: ഡെവലപ്പർ-റെഡി പരിഹാരങ്ങൾ ഉപയോഗിച്ച് SQL ഇഞ്ചക്ഷൻ, ക്രോസ്-സൈറ്റ് സ്ക്രിപ്റ്റിംഗ് പോലുള്ള പ്രശ്നങ്ങൾ തൽക്ഷണം പരിഹരിക്കുന്നു, സൃഷ്ടിക്കുന്നു pull requests ഭാഷാ മികച്ച രീതികളുമായി യോജിപ്പിച്ച സുരക്ഷിത കോഡ് നിർദ്ദേശങ്ങളോടെ.
- അനന്തമായ CI/CD സംയോജനം: നിങ്ങളുടെ വികസനത്തിനുള്ളിൽ തത്സമയം പ്രവർത്തിക്കുന്നു pipeline, വിന്യാസത്തിന് ശേഷമുള്ളതിനേക്കാൾ മുമ്പാണ് SQL ഇഞ്ചക്ഷൻ ദുർബലതകൾ കണ്ടെത്തുന്നത്.
- IDE സംയോജനം: നിങ്ങൾ ചോദ്യം എഴുതുമ്പോൾ തന്നെ പ്രശ്നത്തിന്റെ വിശദാംശങ്ങൾ, തീവ്രത, പരിഹാര മാർഗ്ഗനിർദ്ദേശം എന്നിവ എഡിറ്ററിൽ നേരിട്ട് കാണുക, നിങ്ങളുടെ ശേഷം അല്ല. commit അതു.

പതിവുചോദ്യങ്ങൾ
SQL കുത്തിവയ്പ്പ് തടയാനുള്ള ഏറ്റവും നല്ല മാർഗം ഏതാണ്?
ഏറ്റവും ശക്തമായ SQL ഇഞ്ചക്ഷൻ ദുർബലത പ്രതിരോധം നിങ്ങളുടെ കോഡിലെ പാരാമീറ്ററൈസ്ഡ് അന്വേഷണങ്ങളെ ഒരു SAST അണുവിമുക്തമാക്കാത്ത ഇൻപുട്ട് പാറ്റേണുകൾക്കായി തുടർച്ചയായി സ്കാൻ ചെയ്യുന്ന ഉപകരണം. ആധുനിക വേഗതയിൽ മാനുവൽ കോഡ് അവലോകനം മാത്രം വളരെയധികം നഷ്ടപ്പെടുത്തുന്നു. pipelineകപ്പൽ കോഡ്.
ഒരു SAST സുരക്ഷിത കോഡിംഗ് രീതികൾ പൂർണ്ണമായും മാറ്റിസ്ഥാപിക്കാൻ കഴിയുന്ന ഒരു പുതിയ ഉപകരണം ഏതാണ്?
നമ്പർ എ SAST SQL ഇഞ്ചക്ഷൻ വൾനറബിലിറ്റി ഡിറ്റക്ഷൻ ടൂൾ കോഡിലുള്ളത് പിടിച്ചെടുക്കുന്നു, എന്നാൽ പാരാമീറ്ററൈസ്ഡ് ക്വറികൾ, ഇൻപുട്ട് വാലിഡേഷൻ, ഏറ്റവും കുറഞ്ഞ പ്രിവിലേജ് ഡാറ്റാബേസ് അനുമതികൾ എന്നിവ സുരക്ഷിതമല്ലാത്ത പാറ്റേണുകൾ എത്ര തവണ എഴുതപ്പെടുന്നുവെന്ന് കുറയ്ക്കുന്നു. രണ്ടും ഒരുമിച്ച് പ്രവർത്തിക്കുന്നു.
പരിഹാരം എല്ലാവർക്കും അറിയാമെങ്കിൽ പോലും എന്തുകൊണ്ടാണ് SQL ഇഞ്ചക്ഷൻ ലംഘനങ്ങൾ സംഭവിക്കുന്നത്?
പാരാമീറ്ററൈസ് ചെയ്ത അന്വേഷണങ്ങൾ ആയിരുന്നു standard വർഷങ്ങളായി പരിഹരിക്കപ്പെടുന്നു, പക്ഷേ നിലവിലുള്ള കോഡ്ബേസുകൾ ലെഗസി ചോദ്യങ്ങൾ ശേഖരിക്കുന്നു, ഒരു ലംഘനം മൂലമുണ്ടാകുന്ന പ്രശ്നം വരെ അവ ഒരിക്കലും പുനഃപരിശോധിക്കില്ല. തുടർച്ചയായി SAST സ്കാനിംഗ് എല്ലാത്തിലും അശുദ്ധമായ ചോദ്യങ്ങൾ ഫ്ലാഗ് ചെയ്തുകൊണ്ട് ആ വിടവ് നികത്തുന്നു commit, ഒരു ആനുകാലിക ഓഡിറ്റ് സമയത്ത് മാത്രമല്ല.
SQL ഇഞ്ചക്ഷൻ കണ്ടെത്തലിന് കുറഞ്ഞ തെറ്റായ പോസിറ്റീവ് നിരക്ക് പ്രധാനമാണോ?
അതെ. തെറ്റായ പോസിറ്റീവുകളുടെ ഒരു നീണ്ട പട്ടികയിൽ നിന്ന് അപ്രത്യക്ഷമാകുന്ന SQL ഇൻജക്ഷൻ കണ്ടെത്തലുകളാണ് ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നത്. A SAST കുറഞ്ഞ തെറ്റായ പോസിറ്റീവ് നിരക്കുള്ള ഒരു ഉപകരണം, SQL ഇഞ്ചക്ഷൻ ദുർബലത തടയൽ പ്രവർത്തനക്ഷമമാക്കുന്നതിന് പകരം നിലനിർത്തുന്നു.
Xygeni ഉപയോഗിച്ച് നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ സംരക്ഷിക്കുക-SAST
SQL ഇഞ്ചക്ഷൻ ദുർബലതകൾ ശരിയായ രീതിയിൽ തടയാവുന്നതാണ് SAST ഉപകരണവും ശരിയായ രീതികളും. സൈജെനിയുടെ ഒരു സൗജന്യ ട്രയൽ ആരംഭിക്കുക-SAST ഇന്ന്, അല്ലെങ്കിൽ അത് എങ്ങനെ യോജിക്കുന്നുവെന്ന് പര്യവേക്ഷണം ചെയ്യുക SCA ഒപ്പം open source security പൂർണ്ണ സൈജെനി പ്ലാറ്റ്ഫോമിൽ. ഒരു ഡെമോ ബുക്ക് ചെയ്യുക or ഉൽപ്പന്ന ടൂർ നടത്തുക നിങ്ങളുടെ സ്വന്തം കോഡിൽ അത് കാണാൻ.
