






സോഫ്റ്റ്വെയർ വികസനം വേഗത്തിലാകുകയും ഓപ്പൺ സോഴ്സിനെ കൂടുതൽ ആശ്രയിക്കുകയും ചെയ്യുമ്പോൾ, എക്സ്പോഷർ കൈകാര്യം ചെയ്യുന്നത് മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഇപ്പോൾ ഒരു മുൻഗണനയാണ്. എന്നിരുന്നാലും, നിങ്ങളുടെ കോഡ്ബേസ് സംരക്ഷിക്കുക എന്നത് അടിസ്ഥാന ഓഡിറ്റുകൾക്കപ്പുറം പോകുക എന്നതാണ്. ഒരു ആധുനിക മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം നിങ്ങളുടെ ഉള്ളിലേക്ക് ആഴത്തിൽ ഇറങ്ങണം pipelineകൾ, നിങ്ങളുടെ ആശ്രിതത്വങ്ങൾ, നിങ്ങളുടെ റൺടൈം ആസ്തികൾ. അതിനാൽ, ടീമുകൾ കാലഹരണപ്പെട്ടവ മാറ്റിസ്ഥാപിക്കുന്നു മൂന്നാം കക്ഷി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഡെവലപ്പർ വേഗതയിൽ പ്രവർത്തിക്കുന്ന ഉപകരണങ്ങൾ ഉപയോഗിച്ച്. ഈ സാഹചര്യത്തിൽ, മൂന്നാം കക്ഷിയും വിതരണക്കാരനുമായ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ മാൽവെയർ, കാലഹരണപ്പെട്ട പാക്കേജുകൾ, ലൈസൻസ് വൈരുദ്ധ്യങ്ങൾ, സുരക്ഷിതമല്ലാത്ത കോൺഫിഗറേഷൻ എന്നിവ സ്വയമേവ തുടർച്ചയായി കണ്ടെത്താൻ നിങ്ങളെ സഹായിക്കണം.
ആമുഖം: മൂന്നാം കക്ഷി റിസ്ക് ഇനി വെണ്ടർമാരെ മാത്രം ബാധിക്കുന്നതല്ല.
മിക്ക വെണ്ടർ റിസ്ക് ടൂളുകളും സംഭരണത്തിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, pipelines. നിങ്ങളുടെ ആപ്പിനുള്ളിൽ യഥാർത്ഥത്തിൽ എന്താണ് പ്രവർത്തിക്കുന്നതെന്ന് പറയുന്നില്ല, ആരാണ് സോഫ്റ്റ്വെയർ വിറ്റതെന്ന് അവർ നിങ്ങളോട് പറയും. അതേസമയം, ഡെവലപ്പർമാർ എല്ലാ ദിവസവും മൂന്നാം കക്ഷി ഘടകങ്ങൾ ഇറക്കുമതി ചെയ്യുകയും പുനരുപയോഗിക്കുകയും വിന്യസിക്കുകയും ചെയ്യുന്നു.
നിങ്ങൾ പൊതു രജിസ്ട്രികളിൽ നിന്ന് ഡിപൻഡൻസികൾ എടുക്കുന്നു, കാണാതായ മെയിന്റനർമാരുള്ള പാക്കേജുകളെ ആശ്രയിക്കുന്നു, ആരും ഇതുവരെ സ്കാൻ ചെയ്തിട്ടില്ലാത്ത ഡോക്കർ ഇമേജുകൾ വിന്യസിക്കുന്നു. നിയമ, അനുസരണ ടീമുകൾ ഈ മൂന്നാം കക്ഷികളെ അവലോകനം ചെയ്യുന്നില്ല. ഡെവലപ്പർമാർ അവയെ നേരിട്ട് ഉൽപ്പാദനത്തിലേക്ക് ലയിപ്പിക്കുന്നു.
അതിനാൽ, നിങ്ങൾക്ക് ഒരു പുതിയ തന്ത്രം ആവശ്യമാണ്. DevOps-ൽ മൂന്നാം കക്ഷി റിസ്ക് കൈകാര്യം ചെയ്യുന്നതിന്, നിങ്ങൾ യഥാർത്ഥ കോഡ് സ്കാൻ ചെയ്യണം, ഘടകങ്ങൾ എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് കണ്ടെത്തണം, നിങ്ങളുടെ സ്റ്റാക്കിലുടനീളം വിശ്വാസ നയങ്ങൾ നടപ്പിലാക്കണം. റിസ്ക് നിങ്ങളുടെ റിപ്പോയിലാണ് നിലനിൽക്കുന്നത്, ഒരു വെണ്ടർ കരാറിലല്ല.
2. മൂന്നാം കക്ഷി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിന് നിങ്ങളുടെ കോഡിലുള്ളത് കാണാൻ കഴിയാത്തത് എന്തുകൊണ്ട്?
പരമ്പരാഗതമായി, മൂന്നാം കക്ഷി റിസ്ക് എന്നാൽ വെണ്ടർ റിസ്ക് എന്നാണ് അർത്ഥമാക്കുന്നത്. നിങ്ങൾ ഒരു ചോദ്യാവലി അയയ്ക്കും, സർട്ടിഫിക്കേഷനുകൾ പരിശോധിക്കും, ഒരുപക്ഷേ ഒരു ദ്രുത ഓഡിറ്റ് നടത്തുകയും തുടർന്ന് മുന്നോട്ട് പോകുകയും ചെയ്യും. എന്നിരുന്നാലും, സോഫ്റ്റ്വെയർ ഇനി അങ്ങനെ പ്രവർത്തിക്കില്ല.
ഇന്ന്, നിങ്ങളുടെ കോഡ്ബേസ് പാക്കേജുകൾ എടുക്കുന്നത് npm, PYPI, മാവൻ, ഡോക്കർ ഹബ്, കൂടാതെ മറ്റു പലതും. ഇവർ നിങ്ങൾ കരാറിൽ ഏർപ്പെടുന്ന വെണ്ടർമാരല്ല, നിങ്ങൾക്ക് പരിചയമില്ലാത്ത സംഭാവകരാണ്. അവരിൽ ചിലർ നിർണായകമായ ആശ്രിതത്വങ്ങൾ നിലനിർത്തുന്നു, മറ്റുള്ളവർ വർഷങ്ങളായി അവരുടെ കോഡ് അപ്ഡേറ്റ് ചെയ്തിട്ടില്ല. ഇടയ്ക്കിടെ, ആരെങ്കിലും ഉപയോഗപ്രദമായ മൊഡ്യൂളായി വേഷംമാറി മാൽവെയർ അപ്ലോഡ് ചെയ്യുന്നു.
തൽഫലമായി, ഈ "അദൃശ്യ വിതരണക്കാർ" വളർന്നുവരുന്ന ഒരു ആക്രമണ പ്രതലത്തെ പ്രതിനിധീകരിക്കുന്നു. അവർക്ക് ഇവ അവതരിപ്പിക്കാൻ കഴിയും:
- ഗുരുതരമായ ദുർബലതകൾ
- അനുയോജ്യമല്ലാത്തതോ അപകടസാധ്യതയുള്ളതോ ആയ ലൈസൻസുകൾ (GPL, AGPL, SSPL…)
- ഭാവിയിലെ അപ്ഡേറ്റുകളില്ലാത്ത ഉപേക്ഷിക്കപ്പെട്ട പാക്കേജുകൾ
- ട്രോജനൈസ്ഡ് ഡിപൻഡൻസികൾ അല്ലെങ്കിൽ അവ്യക്തമായ പേലോഡുകൾ
അതനുസരിച്ച്, പരമ്പരാഗത മൂന്നാം കക്ഷി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിനെ മാത്രം ആശ്രയിക്കുന്നത് നിങ്ങളുടെ ഉള്ളിൽ ഇതിനകം തന്നെ ഇരിക്കുന്ന ഭീഷണികളിൽ നിന്ന് നിങ്ങളെ സംരക്ഷിക്കില്ല. pipelineനിങ്ങളുടെ മൂന്നാം കക്ഷി റിസ്ക് തന്ത്രത്തിൽ ഘടകതല സ്കാനിംഗ് ഉൾപ്പെടുന്നില്ലെങ്കിൽ, നിങ്ങൾ ഒരു ബ്ലൈൻഡ് സ്പോട്ട് തുറന്നിടുകയാണ്.
മാത്രമല്ല, പാലിക്കൽ ചട്ടക്കൂടുകൾ DORA, NIS2 എന്നിവ പോലെയുള്ളവ ഇപ്പോൾ നിങ്ങൾ മൂന്നാം കക്ഷി സേവനങ്ങൾ കൈകാര്യം ചെയ്യുന്നതുപോലെ തന്നെ മൂന്നാം കക്ഷി കോഡ് കൈകാര്യം ചെയ്യണമെന്ന് പ്രതീക്ഷിക്കുന്നു. അതിൽ ലൈസൻസ് ഗവേണൻസ്, സോഫ്റ്റ്വെയർ പ്രൊവൻസ്, സജീവമായ ദുർബലത ലഘൂകരണം എന്നിവ ഉൾപ്പെടുന്നു.
മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോമിന്റെ കഴിവുകൾ യഥാർത്ഥത്തിൽ എന്തൊക്കെയാണ്?
നിങ്ങളുടെ മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് ഉപകരണം വെണ്ടർമാരെ മാത്രമേ ട്രാക്ക് ചെയ്യുന്നുള്ളൂവെങ്കിൽ, അത് യഥാർത്ഥ പ്രശ്നം നഷ്ടപ്പെടുത്തുന്നു. പാക്കേജുകൾ, കണ്ടെയ്നറുകൾ, സ്ക്രിപ്റ്റുകൾ എന്നിവയിൽ നിന്ന് ഇപ്പോൾ ഡെവലപ്പർമാർ എക്കാലത്തേക്കാളും കൂടുതൽ പരിശോധിക്കാത്ത കോഡ് ഇറക്കുമതി ചെയ്യുന്നു, CI/CD പ്ലഗിനുകൾ. അതിനാൽ, നിങ്ങൾ അയയ്ക്കുന്ന സോഫ്റ്റ്വെയറിൽ പലപ്പോഴും നിങ്ങൾ നിർമ്മിക്കുകയോ അവലോകനം ചെയ്യുകയോ സ്ഥിരീകരിക്കുകയോ ചെയ്യാത്ത നൂറുകണക്കിന് മൂന്നാം കക്ഷി ഘടകങ്ങൾ അടങ്ങിയിരിക്കുന്നു.
ഈ റിസ്ക് ശരിയായി കൈകാര്യം ചെയ്യുന്നതിന്, ആധുനിക മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ പുതിയ standard കൂടാതെ, യഥാർത്ഥ അപകടസാധ്യതകൾ നിലനിൽക്കുന്ന തലത്തിൽ ഇത് പ്രവർത്തിക്കേണ്ടതുണ്ട്: നിങ്ങളുടെ കോഡ്ബേസിലും pipelines.
പ്രത്യേകിച്ചും, ശരിയായ പരിഹാരം നൽകേണ്ടത് ഇതാ:
SBOMഒരു മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോമിലെ ദൃശ്യപരതയും
നിങ്ങൾക്ക് കാണാൻ കഴിയാത്തത് സുരക്ഷിതമാക്കാൻ കഴിയില്ല. നിങ്ങളുടെ പ്ലാറ്റ്ഫോം ട്രാൻസിറ്റീവ് ഡിപൻഡൻസികളും സിസ്റ്റം-ലെവൽ പാക്കേജുകളും ഉൾപ്പെടെ എല്ലാ മൂന്നാം കക്ഷി ഘടകങ്ങളെയും തിരിച്ചറിയണം. പൂർണ്ണവും തുടർച്ചയായി അപ്ഡേറ്റ് ചെയ്തതുമായ സോഫ്റ്റ്വെയർ ബിൽ ഓഫ് മെറ്റീരിയൽസ് (SBOM) ഇനി ഓപ്ഷണൽ അല്ല, DORA, NIS2, എക്സിക്യൂട്ടീവ് ഓർഡർ 14028 പോലുള്ള ഫ്രെയിംവർക്കുകൾ ഇത് ആവശ്യപ്പെടുന്നു.
ലൈസൻസ് റിസ്ക് ഡിറ്റക്ഷനും ഗവേണൻസും
ലൈസൻസ് ലംഘനങ്ങൾ കേസുകൾക്ക് കാരണമാകാം അല്ലെങ്കിൽ നിങ്ങളുടെ മുഴുവൻ സ്റ്റാക്കും ഓപ്പൺ സോഴ്സ് ചെയ്യാൻ നിർബന്ധിതരാക്കാം. നിങ്ങളുടെ ഉപകരണങ്ങൾ ഉയർന്ന അപകടസാധ്യതയുള്ള ലൈസൻസുകൾ കണ്ടെത്തുക (AGPL അല്ലെങ്കിൽ SSPL പോലുള്ളവ), ഇഷ്ടാനുസൃത നയങ്ങൾ നടപ്പിലാക്കുക, അജ്ഞാതമോ വൈരുദ്ധ്യമുള്ളതോ ആയ ലൈസൻസ് തരങ്ങൾ ഉൽപ്പാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് പിടിക്കുക.
അറ്റകുറ്റപ്പണികളും കാലഹരണപ്പെടൽ മുന്നറിയിപ്പുകളും
കാലഹരണപ്പെട്ട ലൈബ്രറികൾ പലപ്പോഴും ദുർബലവും, പാച്ച് ചെയ്യാത്തതും, പരിപാലിക്കാത്തതുമാണ്. ഒരു ഘടകം വർഷങ്ങളായി അപ്ഡേറ്റ് ചെയ്യാത്തപ്പോഴോ, അതിന്റെ മെയിന്റനർ അപ്രത്യക്ഷമായപ്പോഴോ നിങ്ങളുടെ പ്ലാറ്റ്ഫോം നിങ്ങളെ അറിയിക്കണം. സാങ്കേതിക കടം സുരക്ഷാ കടമായി മാറുന്നത് തടയാൻ ഇത് സഹായിക്കുന്നു.
തത്സമയ മാൽവെയറും വിതരണ ശൃംഖല ഭീഷണി കണ്ടെത്തലും
ദോഷകരമായ പാക്കേജുകൾ ഓഡിറ്റ് അവലോകനങ്ങൾക്കായി കാത്തിരിക്കില്ല. അവ നിശബ്ദമായി സംയോജിച്ച് സജീവമാക്കുന്നതിനാണ് രൂപകൽപ്പന ചെയ്തിരിക്കുന്നത്. അതുകൊണ്ടാണ് നിങ്ങളുടെ റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോമിൽ ട്രോജനുകൾ, ബാക്ക്ഡോറുകൾ, ടൈപ്പോസ്ക്വാട്ടിംഗ്, സംശയാസ്പദമായ സ്ക്രിപ്റ്റുകൾ എന്നിവ നിങ്ങളുടെ പരിതസ്ഥിതിയിൽ എത്തുന്നതിനുമുമ്പ് തത്സമയ സ്കാനിംഗ് ഉൾപ്പെടുത്തേണ്ടത്.
അന്തർനിർമ്മിതമായ എത്തിച്ചേരൽക്ഷമതയും മുൻഗണനയും
500 ഉപയോഗശൂന്യമായ ദുർബലതകൾ ഡെവലപ്പർമാരെക്കൊണ്ട് നിറയ്ക്കുന്നത് സുരക്ഷ മെച്ചപ്പെടുത്തുന്നില്ല. പകരം, അത് ശബ്ദമുണ്ടാക്കുകയും, പ്രവർത്തനം വൈകിപ്പിക്കുകയും, സമയം പാഴാക്കുകയും ചെയ്യുന്നു. അതിനാൽ, ഉപയോഗപ്രദമായ ഒരു പ്ലാറ്റ്ഫോം കൂടുതൽ മുന്നോട്ട് പോകണം. നിങ്ങളുടെ ആപ്പിൽ യഥാർത്ഥത്തിൽ എന്താണ് എത്തിച്ചേരാവുന്നതെന്നും എന്താണ് ചൂഷണം ചെയ്യേണ്ടതെന്നും അത് കാണിക്കണം. കൂടാതെ, ബിസിനസ്സ് ആഘാതത്തെ അടിസ്ഥാനമാക്കിയുള്ള പ്രശ്നങ്ങൾക്ക് മുൻഗണന നൽകുകയും യഥാർത്ഥ അപകടസാധ്യതകൾ മറച്ചുവെക്കാതെ ജാഗ്രതാ ക്ഷീണം കുറയ്ക്കുകയും വേണം.
ഡെവലപ്പർമാർക്കുള്ള റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ മൂന്നാം കക്ഷിയും വിതരണക്കാരനുമായി സൈജെനി എങ്ങനെ പ്രവർത്തിക്കുന്നു
പരമ്പരാഗത വെണ്ടർ ഉപകരണങ്ങൾ നിങ്ങളുടെ സോഫ്റ്റ്വെയറിനെ യഥാർത്ഥ ലോക ഭീഷണികളിൽ നിന്ന് സംരക്ഷിക്കുന്നില്ല. പകരം, നിങ്ങളുടെ കോഡിനുള്ളിൽ നോക്കുകയും, നിങ്ങളുടെ ഡിപൻഡൻസികൾ സ്കാൻ ചെയ്യുകയും, ലയിപ്പിക്കുകയോ വിന്യസിക്കുകയോ ചെയ്യുന്നതിന് മുമ്പ് അപകടകരമായത് തടയുകയും ചെയ്യുന്ന ഒരു മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം നിങ്ങൾക്ക് ആവശ്യമാണ്.
എങ്ങനെയെന്നത് ഇതാ സൈജെനി ഡെവലപ്പർ ആദ്യം എന്ന സമീപനത്തിലൂടെ യഥാർത്ഥ സംരക്ഷണം നൽകുന്നു:
4.1 ബിൽഡ് SBOMപൂർണ്ണ ആശ്രിതത്വ ദൃശ്യപരതയുള്ള s
എല്ലാ സോളിഡ് തേർഡ് പാർട്ടി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറും നിങ്ങളുടെ ആശ്രിതത്വങ്ങളുടെ തത്സമയ, പൂർണ്ണമായ ഇൻവെന്ററി നൽകണം. Xygeni സ്വയമേവ സൃഷ്ടിക്കുന്നു SBOMs SPDX, CycloneDX എന്നീ രണ്ട് ഫോർമാറ്റുകളിലും.
- നേരിട്ടുള്ള, ട്രാൻസിറ്റീവ്, അപ്രഖ്യാപിത ആശ്രിതത്വങ്ങളിലേക്ക് നിങ്ങൾക്ക് പൂർണ്ണ ദൃശ്യപരത ലഭിക്കും.
- SBOMഓരോ ബിൽഡിനൊപ്പമോ സ്കാനിനോടൊപ്പമോ അപ്ഡേറ്റ് ചെയ്യുന്നു, തുടർച്ചയായ അനുസരണം ഉറപ്പാക്കുന്നു
- നിങ്ങളുടെ വിതരണ ശൃംഖലയിലുള്ള വിശ്വാസം തെളിയിക്കാൻ അവ കയറ്റുമതി ചെയ്യുകയോ അറ്റസ്റ്റേഷനുകളിൽ ഉൾപ്പെടുത്തുകയോ ചെയ്യുക.
തൽഫലമായി, നിങ്ങൾ ബ്ലൈൻഡ് സ്പോട്ടുകൾ ഇല്ലാതാക്കുകയും ഓഡിറ്റ് ഓവർഹെഡ് കുറയ്ക്കുകയും ചെയ്യുന്നു.
4.2 മൂന്നാം കക്ഷി & വിതരണക്കാരന്റെ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിലെ മെയിന്റനൻസ് റിസ്കുകൾ കണ്ടെത്തുക
പല ഉപകരണങ്ങളും ദുർബലതകൾ പട്ടികപ്പെടുത്താറുണ്ടെങ്കിലും, ഏതൊക്കെ ഘടകങ്ങൾ കാലഹരണപ്പെട്ടതാണെന്നോ പരിപാലിക്കാത്തതാണെന്നോ വളരെ കുറച്ച് മാത്രമേ നിങ്ങളെ കാണിക്കൂ. സൈജെനിക്ക് അത് ചെയ്യാൻ കഴിയും.
ഇത് ഫ്ലാഗുചെയ്യുന്നു:
- ഒരു വർഷത്തിലേറെയായി അപ്ഡേറ്റ് ചെയ്യാത്ത ലൈബ്രറികൾ
- സജീവ പരിപാലകർ ഇല്ലാത്ത പദ്ധതികൾ
- അറിയപ്പെടുന്ന അപകടസാധ്യതകളുള്ള പാച്ച് ചെയ്യാത്ത ഘടകങ്ങൾ
ഇവ നിശബ്ദമായ അപകടസാധ്യതകളാണ്. ദൃശ്യതയില്ലാതെ, അവ നിലനിൽക്കുന്നു. എന്നിരുന്നാലും, നിങ്ങളുടെ ടീമിന് ബാധ്യതകളാകുന്നതിന് മുമ്പ് നടപടിയെടുക്കാൻ കഴിയുന്ന തരത്തിൽ സൈജെനി അവ നേരത്തെ തന്നെ എടുത്തുകാണിക്കുന്നു.
4.3 ലൈസൻസ് അനുസരണം യാന്ത്രികമായി നടപ്പിലാക്കുക
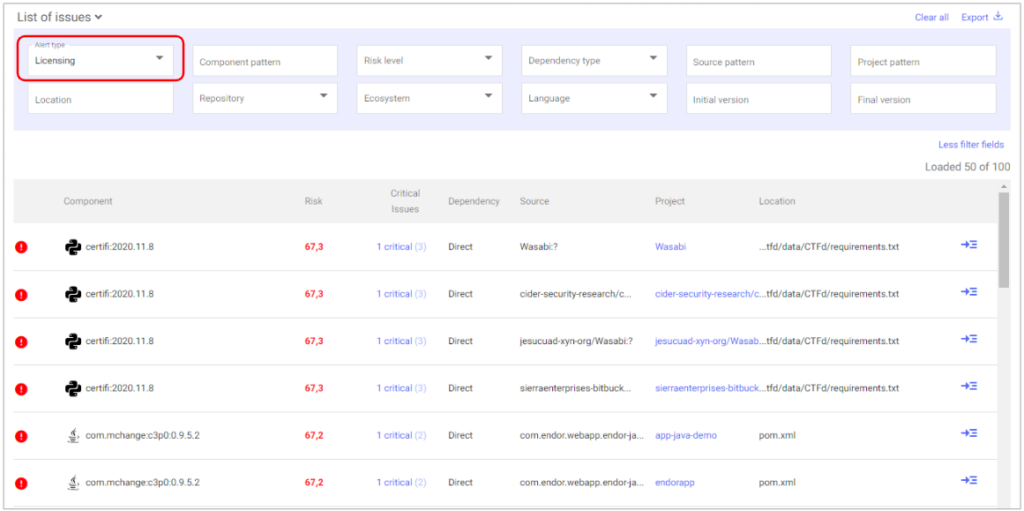
ഏതൊരു മൂന്നാം കക്ഷിയുടെയും വിതരണക്കാരന്റെയും റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിന്റെ ഒരു നിർണായക ഭാഗം ലൈസൻസ് റിസ്ക് ദൃശ്യപരത.
സൈജെനി ഓരോ പാക്കേജിന്റെയും ലൈസൻസ് വിശകലനം ചെയ്യുന്നു കൂടാതെ ഇനിപ്പറയുന്ന സമയത്ത് അലേർട്ടുകൾ കാണിക്കുന്നു:
- ഒരു ഘടകത്തിൽ കോപ്പിലെഫ്റ്റ് അല്ലെങ്കിൽ എജിപിഎൽ-ടൈപ്പ് ലൈസൻസുകൾ ഉൾപ്പെടുന്നു
- നിങ്ങൾക്ക് പരസ്പരവിരുദ്ധമായതോ അജ്ഞാതമായതോ ആയ പദങ്ങളുണ്ട്.
- ഒരു ആശ്രിതത്വം നിങ്ങളുടെ ആന്തരിക OSS നയം ലംഘിക്കുന്നു.
🚫 ഐക്കൺ അടയാളപ്പെടുത്തിയ അലേർട്ടുകൾ നിങ്ങൾ കാണും. ക്ലിക്കുചെയ്യുന്നത് കൃത്യമായ ലൈസൻസ്, ഇംപാക്ട് ലെവൽ, നിർദ്ദേശിക്കപ്പെട്ട നടപടി എന്നിവ വെളിപ്പെടുത്തുന്നു. അങ്ങനെ, ലൈസൻസ് ലംഘനങ്ങൾ നിയമത്തിലെത്തുന്നതിനുമുമ്പ് നിങ്ങൾ തടയുന്നു.
4.4 മാൽവെയറുകൾ തത്സമയം കണ്ടെത്തി തടയുക
Standard മൂന്നാം കക്ഷി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഇത് പൂർണ്ണമായും നഷ്ടപ്പെടുത്തുന്നു: നിങ്ങളുടെ ഡിപൻഡൻസികൾക്കുള്ളിലെ മാൽവെയർ.
GitHub, OSV, NVD എന്നിവയിൽ നിന്നുള്ള ഭീഷണി ഇന്റൽ ഉപയോഗിച്ച് അറിയപ്പെടുന്ന മാൽവെയറിനായി Xygeni സ്കാൻ ചെയ്യുന്നു. കൂടാതെ, ഇത് പിടിക്കാൻ പെരുമാറ്റ സ്കാനുകളും നടത്തുന്നു സീറോ-ഡേ, പോളിമോർഫിക് മാൽവെയർ അത് പടരുന്നതിന് മുമ്പ്.
ദോഷകരമായ പാക്കേജുകൾ ☣️ ഐക്കൺ ഉപയോഗിച്ച് ഫ്ലാഗ് ചെയ്യപ്പെടും. അതിനാൽ, നിങ്ങൾക്ക് പൂർണ്ണ മെറ്റാഡാറ്റ അവലോകനം ചെയ്യാനും, ഉത്ഭവസ്ഥാനം കാണാനും, ഘടകത്തെ തൽക്ഷണം ക്വാറന്റൈൻ ചെയ്യാനും കഴിയും. ആധുനിക പാക്കേജുകൾക്ക് ഈ പരിരക്ഷണ നിലവാരം അത്യാവശ്യമാണ്. pipelines.
4.5 നിങ്ങളുടെ അപേക്ഷയെ യഥാർത്ഥത്തിൽ ബാധിക്കുന്ന കാര്യങ്ങൾക്ക് മുൻഗണന നൽകുക
എല്ലാ ദുർബലതകളും ഒരുപോലെയല്ല. പരമ്പരാഗത ഉപകരണങ്ങൾ ഉപയോഗിച്ച്, നിങ്ങളുടെ കോഡിനെ ബാധിക്കാത്ത CVE-കൾ പരിഹരിക്കുന്നതിന് നിങ്ങൾ സമയം പാഴാക്കുന്നു.
Xygeni യുടെ മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം യഥാർത്ഥ അപകടസാധ്യതകൾക്ക് മുൻഗണന നൽകുന്നത് ഇവ ഉപയോഗിച്ചാണ്:
- റീച്ചബിലിറ്റി വിശകലനം: ദുർബലമായ കോഡ് യഥാർത്ഥത്തിൽ ഉപയോഗിച്ചിട്ടുണ്ടോ എന്ന് പരിശോധിക്കുന്നു.
- ഇപിഎസ്എസ് സ്കോറിംഗ്: യഥാർത്ഥ ലോകത്തിലെ ചൂഷണത്തിന്റെ സാധ്യത പ്രവചിക്കുന്നു
ഈ കോമ്പിനേഷൻ ശബ്ദത്തെ ഫിൽട്ടർ ചെയ്യുകയും നിങ്ങളുടെ ടീം യഥാർത്ഥത്തിൽ പ്രധാനപ്പെട്ടവ വേഗത്തിൽ പരിഹരിക്കുകയും ചെയ്യുന്നു എന്ന് ഉറപ്പാക്കുകയും ചെയ്യുന്നു.
4.6 നിങ്ങളുടെ പിആർ-കളിൽ നിന്നുള്ള അപകടസാധ്യതകൾ സ്വയമേവ പരിഹരിക്കുക
മിക്ക മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറുകളും പരിഹാര നടപടികൾ നിങ്ങളുടെ ഇഷ്ടത്തിന് വിടുന്നു. എന്നാൽ സൈജെനി അതിലും ഒരുപടി കൂടി മുന്നോട്ട് പോകുന്നു.
ഒരു പ്രശ്നം കണ്ടെത്തുമ്പോൾ, അത് യാന്ത്രികമായി പരിഹരിക്കാൻ ഇത് നിങ്ങളെ സഹായിക്കുന്നു:
- ഓട്ടോഫിക്സ് ഏറ്റവും സുരക്ഷിതമായ പതിപ്പ് നിർദ്ദേശിക്കുന്നു
- അത് തുറക്കുന്നത് ഒരു pull request സന്ദർഭവും ചേഞ്ച്ലോഗും ഉപയോഗിച്ച്
- നിങ്ങൾക്ക് ഒന്നിലധികം പരിഹാരമാർഗ്ഗങ്ങൾ ഒരുമിച്ച് പ്രയോഗിക്കാൻ കഴിയും.
ഇത് മണിക്കൂറുകളോളം മാനുവൽ ജോലി ലാഭിക്കുകയും പാച്ചിംഗിലെ ഊഹക്കച്ചവടം ഒഴിവാക്കുകയും ചെയ്യുന്നു.
ഈ കഴിവുകൾ ഒരുമിച്ച്, സൈജെനിയെ ഡെവലപ്പർമാർക്കുള്ള ഒരു യഥാർത്ഥ മൂന്നാം കക്ഷി & വിതരണ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറാക്കി മാറ്റുന്നു, അനുസരണത്തിന് മാത്രമല്ല. മാൽവെയർ, ലൈസൻസ് ലംഘനങ്ങൾ, ആശ്രിതത്വ ഡ്രിഫ്റ്റ് എന്നിവ കേടുപാടുകൾ വരുത്തുന്നതിന് മുമ്പ് നിങ്ങൾ തടയും.
തേർഡ് പാർട്ടി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ vs. കോഡ്-ലെവൽ നിയന്ത്രണങ്ങൾ
| സവിശേഷത / അപകടസാധ്യത മേഖല | ലെഗസി വെണ്ടർ റിസ്ക് സോഫ്റ്റ്വെയർ | സൈജെനി തേർഡ് പാർട്ടി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം |
|---|---|---|
| നിയമ, സംഭരണ ഡാറ്റ ട്രാക്ക് ചെയ്യുന്നു | അതെ | ✅ അതെ (വഴി SBOM + ലൈസൻസ് മെറ്റാഡാറ്റ) |
| കോഡ് ഡിപൻഡൻസികൾ വിശകലനം ചെയ്യുന്നു | ഇല്ല | ✅ അതെ (തത്സമയം SCA കൂടെ SBOM തലമുറ) |
| ഉപേക്ഷിക്കപ്പെട്ടതോ പരിപാലിക്കാത്തതോ ആയ പാക്കേജുകൾ കണ്ടെത്തുന്നു. | ഇല്ല | ✅ അതെ (മെറ്റാഡാറ്റ + പരിപാലന വിശകലനം വഴി) |
| അപകടസാധ്യതയുള്ള അല്ലെങ്കിൽ പകർപ്പവകാശമില്ലാത്ത ലൈസൻസുകൾ തിരിച്ചറിയുന്നു. | ⚠️ ഭാഗികം (മാനുവൽ അവലോകനം) | ✅ അതെ (ഓട്ടോമേറ്റഡ് ലൈസൻസ് റിസ്ക് ഡിറ്റക്ഷൻ) |
| അറിയപ്പെടുന്നതും അറിയാത്തതുമായ മാൽവെയറുകൾ തടയുന്നു | ഇല്ല | ✅ അതെ (നേരത്തെ മുന്നറിയിപ്പ് + പെരുമാറ്റ സ്കാനിംഗ് വഴി) |
| ചൂഷണം ചെയ്യാവുന്ന ദുർബലതകൾക്ക് മുൻഗണന നൽകുന്നു | ഇല്ല | ✅ അതെ (എത്തിച്ചേരൽ + ഇപിഎസ്എസ് സ്കോറിംഗ്) |
| പരിഹാരങ്ങൾ സ്വയമേവ സൃഷ്ടിക്കുന്നു pull requests | ഇല്ല | ✅ അതെ (ഓട്ടോഫിക്സ് + ബൾക്ക് പിആർ) |
| സംയോജിപ്പിക്കുന്നു CI/CD pipelines | ഇല്ല | ✅ അതെ (പ്രീ-ലയിപ്പിക്കൽ, പ്രീ-വിന്യസിക്കൽ, അറ്റസ്റ്റേഷൻ ഗേറ്റുകൾ) |
| DORA / NIS2 മൂന്നാം കക്ഷി ആവശ്യകതകൾ നിറവേറ്റുന്നു | ⚠️ പരിമിതം | ✅ അതെ (കോഡ്, ലൈസൻസ്, ഉറവിട കവറേജ്) |
5. DORA, NIS2 എന്നിവയുമായി പൊരുത്തപ്പെടുന്നതിന് മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്നു.
സുരക്ഷ എന്നത് നിങ്ങളുടെ സുരക്ഷ മാത്രമല്ല pipelineഅതായത്, നിങ്ങൾ അത് ചെയ്യുന്നുണ്ടെന്ന് തെളിയിക്കുന്നതിനെക്കുറിച്ചും കൂടിയാണിത്. പുതിയ നിയന്ത്രണങ്ങൾ നിലവാരം ഉയർത്തുമ്പോൾ, ഡെലിവറി തടയാതെ അനുസരണം പാലിക്കാൻ സഹായിക്കുന്ന ഒരു മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം കമ്പനികൾക്ക് ആവശ്യമാണ്.
സൈജെനി ഇത് എങ്ങനെ സാധ്യമാക്കുന്നുവെന്ന് നമുക്ക് വിശകലനം ചെയ്യാം.
DORA ഉം NIS2 ഉം: മൂന്നാം കക്ഷി വെണ്ടർമാരിൽ നിന്ന് ഓപ്പൺ സോഴ്സിലേക്ക്
ദി ഡിജിറ്റൽ പ്രവർത്തന പ്രതിരോധ നിയമം (DORA) ഒപ്പം NIS2 നിർദ്ദേശം രണ്ടും മൂന്നാം കക്ഷിയുടെ കർശനമായ മേൽനോട്ടത്തിനായി പ്രേരിപ്പിക്കുന്നു. എന്നിരുന്നാലും, അവ വെണ്ടർമാരിൽ മാത്രം ഒതുങ്ങുന്നില്ല. നിങ്ങളുടെ സ്റ്റാക്കിൽ ഉപയോഗിക്കുന്ന സോഫ്റ്റ്വെയർ ഘടകങ്ങൾ, പ്രത്യേകിച്ച് ഓപ്പൺ സോഴ്സ്, ഈ നിയമങ്ങളിൽ വ്യക്തമായി ഉൾപ്പെടുന്നു.
അതനുസരിച്ച്, നിങ്ങളുടെ മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഇനിപ്പറയുന്നവ ചെയ്യണം:
- OSS ഘടകങ്ങൾ തത്സമയം നിരീക്ഷിക്കുക
- അറിയപ്പെടുന്നതും അറിയാത്തതുമായ ഭീഷണികൾ (മാൽവെയർ ഉൾപ്പെടെ) കണ്ടെത്തുക.
- ലൈസൻസ് പാലിക്കൽ നടപ്പിലാക്കുക
- ഉറവിടവും സോഫ്റ്റ്വെയർ സമഗ്രതയും ട്രാക്ക് ചെയ്യുക
- കാലികമായി നിലനിർത്തുക SBOM ഓരോ റിലീസിനും
സൈജെനി ഇതെല്ലാം പെട്ടിയിൽ നിന്ന് തന്നെ ചെയ്യുന്നു, നിങ്ങളുടെ നിലവിലുള്ള CI/CD പതിപ്പ് നിയന്ത്രണ ഉപകരണങ്ങളും. അധിക ഘട്ടങ്ങളൊന്നുമില്ല.
എക്സിക്യൂട്ടീവ് ഓർഡർ 14028 ഉം SBOM ആവശ്യകതകൾ
അമേരിക്കയിൽ, ഇഒ 14028 നിർമ്മാതാക്കൾ SBOMഫെഡറൽ സോഫ്റ്റ്വെയർ ദാതാക്കൾക്കുള്ള നിയമപരമായ ആവശ്യകത. എന്നാൽ സർക്കാരിന് പുറത്തുള്ളവർ പോലും, വെണ്ടർമാർ ഇപ്പോൾ അവരുടെ ബിൽഡുകളിൽ എന്താണുള്ളത് എന്നതിനെക്കുറിച്ച് പൂർണ്ണ സുതാര്യത കാണിക്കണം.
മുന്നിൽ നിൽക്കാൻ സൈജെനി നിങ്ങളെ സഹായിക്കുന്നു:
- ഇത് സ്വയം സൃഷ്ടിക്കുന്നു SBOMSPDX അല്ലെങ്കിൽ CycloneDX ലെ ഓരോ ബിൽഡിനും വേണ്ടിയുള്ളത്
- ഇത് ഇവ ഒപ്പിട്ട് സൂക്ഷിക്കുന്നു SBOMബിൽഡ് ആർട്ടിഫാക്റ്റുകൾക്കൊപ്പം
- ഇതിൽ ലൈസൻസും ദുർബലതാ മെറ്റാഡാറ്റയും ഉൾപ്പെടുന്നു.
- ഇത് പൊതു രജിസ്ട്രിയെയും സ്വകാര്യ ആർട്ടിഫാക്റ്റ് സംഭരണത്തെയും പിന്തുണയ്ക്കുന്നു.
ഈ തലത്തിലുള്ള കണ്ടെത്തൽ ഉപയോഗിച്ച്, നിങ്ങൾക്ക് ഓഡിറ്റുകളിൽ വിജയിക്കാനും, ഉപഭോക്തൃ അന്വേഷണങ്ങൾക്ക് മറുപടി നൽകാനും, പൂർണ്ണമായ സോഫ്റ്റ്വെയർ സുതാര്യത നിലനിർത്താനും കഴിയും.
തുടർച്ചയായ അറ്റസ്റ്റേഷനും നയ നിർവ്വഹണവും
സൈജെനി വെറുമൊരു സ്കാനർ മാത്രമല്ല. ഇത് ഇനിപ്പറയുന്നവ ഉപയോഗിച്ച് യാന്ത്രികമായി വിശ്വാസം ശക്തിപ്പെടുത്തുന്നു:
- സൈൻ ഇൻ ചെയ്തു പൂർണ്ണ സാക്ഷ്യപ്പെടുത്തലുകൾ
- സ്കാൻ ഫലങ്ങളെ അടിസ്ഥാനമാക്കിയുള്ള തത്സമയ നയ ഗേറ്റുകൾ
- കേന്ദ്രീകരിച്ചു dashboardഓഡിറ്റിനും അനുസരണ അവലോകനത്തിനുമുള്ള എസ്.
വെണ്ടർ അധിഷ്ഠിതമോ കോഡ് അധിഷ്ഠിതമോ ആകട്ടെ, എല്ലാ മൂന്നാം കക്ഷി അപകടസാധ്യതകളും തിരിച്ചറിയാനും പരിശോധിക്കാനും നിയന്ത്രിക്കാനും കഴിയുമെന്ന് ഇത് നിങ്ങളുടെ ടീമിനെ തെളിയിക്കാൻ സഹായിക്കുന്നു.
ഡെവലപ്പർ-ആദ്യ കംപ്ലയൻസ്
ലെഗസി തേർഡ് പാർട്ടി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയറിൽ നിന്ന് വ്യത്യസ്തമായി, സൈജെനിക്ക് പുതിയ വർക്ക്ഫ്ലോകൾ ആവശ്യമില്ല. പ്ലാറ്റ്ഫോം ലൈസൻസിംഗ്, മാൽവെയർ, എന്നിവ കൈകാര്യം ചെയ്യുമ്പോൾ ഡെവലപ്പർമാർ പതിവുപോലെ പ്രവർത്തിക്കുന്നു. SBOM തിരശ്ശീലയ്ക്ക് പിന്നിലെ സാധൂകരണം.
ഓട്ടോമേഷനും ദൃശ്യപരതയും തമ്മിലുള്ള ഈ സന്തുലിതാവസ്ഥ ഇനിപ്പറയുന്നവ ഉറപ്പാക്കുന്നു:
- ഡെവലപ്പർമാർ വേഗത കുറയ്ക്കുന്നില്ല
- സുരക്ഷാ സംഘങ്ങൾ നിയന്ത്രണത്തിലാണ്
- ഓഡിറ്റർമാർക്ക് പൂർണ്ണമായ കണ്ടെത്തൽ സൗകര്യം ലഭിക്കുന്നു.
ആത്യന്തികമായി, നിങ്ങളുടെ സ്ഥാപനം സംഘർഷമില്ലാതെ അനുസരണയോടെ തുടരുന്നു.
6. മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം കവറേജ് എന്തുകൊണ്ട് കോഡിൽ തുടങ്ങണം
മൂന്നാം കക്ഷി അപകടസാധ്യത ഇനി വെറും ഒരു സംഭരണ പ്രശ്നമല്ല. പകരം, ഡെവലപ്പർമാർ എല്ലാ ദിവസവും നേരിടുന്ന ഒരു സോഫ്റ്റ്വെയർ പ്രശ്നമാണിത്. നിങ്ങളുടെ എക്സ്പോഷർ വരുന്നത് വിശ്വസനീയമല്ലാത്ത ആശ്രിതത്വങ്ങൾ, കാലഹരണപ്പെട്ട ലൈബ്രറികൾ, ക്ഷുദ്ര പാക്കേജുകൾ, നിങ്ങളുടെ സ്റ്റാക്കിൽ ആഴത്തിൽ മറഞ്ഞിരിക്കുന്ന ലൈസൻസ് ലംഘനങ്ങൾ എന്നിവയിൽ നിന്നാണ്.
പല ടീമുകളും ഇപ്പോഴും പരമ്പരാഗത ഉപകരണങ്ങളെ ആശ്രയിക്കുന്നുണ്ടെങ്കിലും, ലെഗസി തേർഡ് പാർട്ടി വെണ്ടർ റിസ്ക് മാനേജ്മെന്റ് സോഫ്റ്റ്വെയർ ഈ സങ്കീർണ്ണതയുടെ നിലവാരം കൈകാര്യം ചെയ്യാൻ ഒരിക്കലും രൂപകൽപ്പന ചെയ്തിട്ടില്ല. ഇത് കോഡിലല്ല, വെണ്ടർമാരിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്. തൽഫലമായി, ആക്രമണകാരികൾക്ക് ചൂഷണം ചെയ്യാൻ കഴിയുന്ന അന്ധമായ സ്ഥലങ്ങൾ ഇത് അവശേഷിപ്പിക്കുന്നു. ആധുനിക DevOps-ൽ, നിങ്ങൾക്ക് ചെക്ക്ലിസ്റ്റുകളേക്കാൾ കൂടുതൽ ആവശ്യമാണ്. നിങ്ങൾക്ക് ഒരു മൂന്നാം കക്ഷി റിസ്ക് മാനേജ്മെന്റ് പ്ലാറ്റ്ഫോം അത് യഥാർത്ഥത്തിൽ നിങ്ങൾ നിർമ്മിക്കുന്നത് സ്കാൻ ചെയ്യുകയും നിങ്ങൾ അയയ്ക്കുന്നത് സുരക്ഷിതമാക്കുകയും ചെയ്യുന്നു.
അതാണ് സൈജെനി നൽകുന്നത്. ഇത് ഉപരിതല-തല വിശകലനത്തിനപ്പുറം പോയി നിങ്ങളുടെ ടീമിന് യഥാർത്ഥ സംരക്ഷണം നൽകുന്നു. മാൽവെയർ കണ്ടെത്തലിൽ നിന്നും SBOM ഓട്ടോമേഷൻ മുതൽ ലൈസൻസ് ട്രാക്കിംഗ്, എത്തിച്ചേരൽ അടിസ്ഥാനമാക്കിയുള്ള മുൻഗണന എന്നിവ ഉപയോഗിച്ച്, ഇത് നിങ്ങളെ സഹായിക്കുന്നു:
- നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ എന്താണ് പ്രവേശിക്കുന്നതെന്ന് അത് ഉൽപാദനത്തിൽ എത്തുന്നതിനുമുമ്പ് നിയന്ത്രിക്കുക.
- DORA, NIS2, EO 14028 പോലുള്ള ഫ്രെയിംവർക്കുകൾ എളുപ്പത്തിൽ പാലിക്കുക.
- പ്രശ്നങ്ങൾ സ്വയമേവ പരിഹരിക്കുക pull request സന്ദർഭത്തിനനുസരിച്ചുള്ള പരിഹാരങ്ങൾ
- എല്ലാ ബിൽഡുകളിലും, റിപ്പോകളിലും, pipeline സ്ഥിരമായി

