






നിങ്ങൾ ആധുനിക ഡെലിവറി നിർമ്മിക്കുകയോ പരിപാലിക്കുകയോ ചെയ്യുകയാണെങ്കിൽ pipelines, നിങ്ങൾ ഒരുപക്ഷേ ചിന്തിച്ചിട്ടുണ്ടാകും: എന്ത് സുരക്ഷ? standardവേണ്ടി CI/CD pipelineയഥാർത്ഥത്തിൽ അത് പ്രധാനമാണോ? നിയന്ത്രണ സമ്മർദ്ദം വർദ്ധിക്കുകയും സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖല ആക്രമണങ്ങൾ പതിവായി മാറുകയും ചെയ്യുന്നതിനാൽ, ശരിയായ സുരക്ഷാ മാർഗങ്ങൾ തിരഞ്ഞെടുക്കുന്നത് ഒരു മൈൻഫീൽഡ് വഴി സഞ്ചരിക്കുന്നത് പോലെ തോന്നും. എന്നിരുന്നാലും, CI/CD pipeline security ബോക്സുകൾ പരിശോധിക്കുന്നതിനെക്കുറിച്ചല്ല, നിങ്ങളുടെ ബിസിനസിനെ അനാവശ്യമായ അപകടസാധ്യതകൾക്ക് വിധേയമാക്കാതെ വേഗതയേറിയതും കൂടുതൽ വിശ്വസനീയവുമായ സോഫ്റ്റ്വെയർ എത്തിക്കുന്നതിനെക്കുറിച്ചാണ്. അതുകൊണ്ടാണ് CI/CD pipeline security മികച്ച രീതികൾ അനിവാര്യമാണ്, ഐച്ഛികമല്ല.
ഈ പോസ്റ്റിൽ, ഏറ്റവും പ്രസക്തമായവ ഞങ്ങൾ വേർതിരിക്കുന്നു standardകളിൽ, യഥാർത്ഥ ലോകത്തിലെ മികച്ച രീതികൾ എടുത്തുകാണിക്കുക, കൂടാതെ സൈജെനി അവ എങ്ങനെ നടപ്പിലാക്കാൻ സഹായിക്കുന്നുവെന്ന് കാണിക്കുക - യാന്ത്രികമായും നിങ്ങളുടെ ടീമിന്റെ വേഗത കുറയ്ക്കാതെയും.
എന്ത് സുരക്ഷ? Standardവേണ്ടി CI/CD Pipelineനിങ്ങൾ അറിഞ്ഞിരിക്കേണ്ടതുണ്ടോ?
ആധുനിക സോഫ്റ്റ്വെയർ ഡെലിവറി വേഗതയേറിയതും യാന്ത്രികവുമായതിനെ ആശ്രയിച്ചിരിക്കുന്നു pipelines—പക്ഷേ വേഗത മാത്രം നിങ്ങളെ സുരക്ഷിതരാക്കില്ല. അതുകൊണ്ടാണ് സുരക്ഷ എന്താണെന്ന് മനസ്സിലാക്കുന്നത് standardവേണ്ടി CI/CD pipelines apply സഹായകരം മാത്രമല്ല - അത് നിർണായകവുമാണ്. താഴെ, ഏറ്റവും പ്രസക്തമായ ചട്ടക്കൂടുകൾ ഞങ്ങൾ വിഭജിച്ച് നിങ്ങളുടെ ടീമിന് അവ എന്താണ് അർത്ഥമാക്കുന്നത്, നിങ്ങളുടെ അനുസരണ നിലപാട്, നിങ്ങളുടെ അപകടസാധ്യതാ എക്സ്പോഷർ എന്നിവ വിശദീകരിക്കുന്നു.
NIST SP 800- 204D: ഒരു DevSecOps ബ്ലൂപ്രിന്റ് CI/CD Pipeline Security
അതെന്താണ്: എ യുഎസ് സർക്കാർ standard DevOps-ൽ സുരക്ഷ എങ്ങനെ സംയോജിപ്പിക്കാമെന്ന് അത് വിശദീകരിക്കുന്നു, പ്രത്യേക ശ്രദ്ധയോടെ CI/CD pipelines.
എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു: ഇത് ഇനിപ്പറയുന്നതുപോലുള്ള നിർണായക നിയന്ത്രണങ്ങൾ ഉൾക്കൊള്ളുന്നു:
- ഐഡന്റിറ്റിയും ആക്സസ് ഗവേണൻസും pipeline ഘടകങ്ങൾ
- കോഡ് സൈനിംഗ്, ആർട്ടിഫാക്റ്റ് ട്രാക്കിംഗ്, പോളിസി-ആസ്-കോഡ്
- നിർമ്മാണ സമയത്ത് കൃത്രിമത്വം തടയുന്നതിനുള്ള റൺടൈം പരിരക്ഷകൾ
CI/CD pipeline security ആഘാതം: ടീമുകളെ കണ്ടെത്താവുന്നതും ഓഡിറ്റ് ചെയ്യാവുന്നതും സൃഷ്ടിക്കാൻ പ്രാപ്തമാക്കുന്നു. pipelineഫെഡറലുമായി യോജിക്കുന്നതും enterprise- ലെവൽ സുരക്ഷാ പ്രതീക്ഷകൾ.
നിങ്ങൾ വിന്യസിച്ചിട്ടില്ലെങ്കിൽ:
- നിങ്ങൾക്ക് വെണ്ടർ അല്ലെങ്കിൽ അനുസരണ വിലയിരുത്തലുകളിൽ പരാജയപ്പെടാം.
- വിഷബാധയ്ക്കുള്ള സാധ്യത നിങ്ങൾ വർദ്ധിപ്പിക്കുന്നു pipeline നിർവ്വഹണം (പിപിഇ).
- സംഭവങ്ങളോട് വേഗത്തിൽ പ്രതികരിക്കാൻ ആവശ്യമായ ദൃശ്യപരത നിങ്ങൾക്ക് ഇല്ല.
OWASP CI/CD ചീറ്റ് ഷീറ്റ്: ഡെവലപ്പർ-സെൻട്രിക് CI/CD Pipeline Security മികച്ച രീതികൾ
അതെന്താണ്: ഒരു പ്രായോഗിക ചെക്ക്ലിസ്റ്റ് OWASP DevOps-നുള്ള പ്രവർത്തനക്ഷമമായ സുരക്ഷാ നുറുങ്ങുകൾ നിറഞ്ഞ ഫൗണ്ടേഷൻ, കൂടാതെ pipeline ടീമുകൾ.
എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു: തന്ത്രപരമായ മാർഗ്ഗനിർദ്ദേശം വാഗ്ദാനം ചെയ്യുന്നു:
- കോഡിലും പരിതസ്ഥിതികളിലുമുള്ള സുരക്ഷിത രഹസ്യങ്ങൾ
- റണ്ണേഴ്സിനെ ലോക്ക് ഡൗൺ ചെയ്യുക, സുരക്ഷിതമല്ലാത്ത മൂന്നാം കക്ഷി ഉപകരണങ്ങൾ നിയന്ത്രിക്കുക.
- ഓരോ നിർമ്മാണ ഘട്ടവും ആശ്രിതത്വവും സാധൂകരിക്കുക
CI/CD pipeline security ആഘാതം: വർക്ക്ഫ്ലോ ഘർഷണം ചേർക്കാതെ തന്നെ ആക്രമണ പ്രതലങ്ങൾ മുൻകൈയെടുത്ത് കുറയ്ക്കാൻ ഡെവലപ്പർമാരെ പ്രാപ്തരാക്കുന്നു.
നിങ്ങൾ വിന്യസിച്ചിട്ടില്ലെങ്കിൽ:
- രഹസ്യങ്ങൾ സോഴ്സ് കോഡിലേക്കോ ലോഗുകളിലേക്കോ ചോർന്നേക്കാം.
- പങ്കിട്ട ഓട്ടക്കാർക്ക് ട്രാക്ക് ചെയ്യപ്പെടാത്ത അപകടസാധ്യതകൾ അവതരിപ്പിക്കാൻ കഴിയും.
- സ്ഥിരീകരിക്കാത്ത ഉപകരണങ്ങളോ ആശ്രിതത്വങ്ങളോ വഴി വിതരണ ശൃംഖല ആക്രമണങ്ങൾക്ക് നിങ്ങൾ സാധ്യതയുണ്ട്.
SO/IEC 27001: ആഗോളം CI/CD Pipeline Security ഭരണം
അതെന്താണ്: ഒരു ആഗോള standard സോഫ്റ്റ്വെയർ ഡെലിവറി പ്രവർത്തനങ്ങളിലുടനീളം സ്ഥിരതയുള്ളതും അളക്കാവുന്നതുമായ സുരക്ഷാ രീതികൾ പ്രോത്സാഹിപ്പിക്കുന്ന ഒരു സിസ്റ്റം.
എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു: ഇതുപോലുള്ള ഡ്രൈവ് ആവശ്യകതകൾ:
- വ്യക്തമായ റോളുകൾ, സുരക്ഷിതമായ മാറ്റ നിയന്ത്രണം, രേഖപ്പെടുത്തിയ വർക്ക്ഫ്ലോകൾ
- ഓഡിറ്റ് ലോഗിംഗ് pipeline ഓഹരി
- സംഭവ അവലോകനവും സന്നദ്ധതയും
CI/CD pipeline security ആഘാതം: നിങ്ങളുടെ pipeline enterprise-റെഡി - ഉപഭോക്താക്കൾക്കും ഓഡിറ്റർമാർക്കും.
നിങ്ങൾ വിന്യസിച്ചിട്ടില്ലെങ്കിൽ:
- ISO സർട്ടിഫിക്കേഷൻ ആവശ്യമുള്ള കരാറുകളിൽ നിങ്ങൾക്ക് നഷ്ടമുണ്ടാകാം.
- നിങ്ങളുടെ പ്രക്രിയ നിയമപരമായ അല്ലെങ്കിൽ നിയന്ത്രണ പരിശോധനയിൽ പരാജയപ്പെട്ടേക്കാം.
- ലംഘനങ്ങൾ രേഖപ്പെടുത്തപ്പെടാതെയോ ലഘൂകരിക്കപ്പെടാതെയോ പോയേക്കാം.
പിസിഐ ഡിഎസ്എസ്: പേയ്മെന്റ് Pipeline നടപ്പിലാക്കൽ
അതെന്താണ്: നിർബന്ധിത അനുസരണം standard വേണ്ടി pipelineകാർഡ് ഉടമയുടെ ഡാറ്റ കൈകാര്യം ചെയ്യുന്ന ആപ്പുകൾ നിർമ്മിക്കുകയോ വിന്യസിക്കുകയോ ചെയ്യുന്ന ഉപയോക്താക്കൾ.
എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു: നടപ്പിലാക്കുന്നു:
- പരിസ്ഥിതികളിലുടനീളം കർശനമായ ആക്സസ് നിയന്ത്രണങ്ങൾ
- സെൻസിറ്റീവ് ഡാറ്റയുടെ സുരക്ഷിത സംഭരണം
- ട്രാക്കിംഗ് മാറ്റുക commit വിന്യസിക്കാൻ
CI/CD pipeline security ആഘാതം: സാമ്പത്തിക വർക്ക്ഫ്ലോകൾ പൂർണ്ണമായും കണ്ടെത്താവുന്നതും പ്രതിരോധിക്കാവുന്നതുമാണെന്ന് ഉറപ്പാക്കുന്നു.
നിങ്ങൾ വിന്യസിച്ചിട്ടില്ലെങ്കിൽ:
- നിങ്ങൾക്ക് പിഴകൾ, നിയമപരമായ പിഴകൾ, അല്ലെങ്കിൽ പ്രോസസ്സിംഗ് പ്രത്യേകാവകാശങ്ങൾ നഷ്ടപ്പെടൽ എന്നിവ നേരിടേണ്ടിവരും.
- നിങ്ങളുടെ പേയ്മെന്റ് വർക്ക്ഫ്ലോകളിൽ ഉപഭോക്താക്കൾക്ക് വിശ്വാസം നഷ്ടപ്പെട്ടേക്കാം.
- അനുസരണക്കേട് ഉൽപ്പാദനം നിർത്തുകയോ റിലീസുകൾ വൈകിപ്പിക്കുകയോ ചെയ്തേക്കാം.
SLSA (സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകൾക്കുള്ള സപ്ലൈ ചെയിൻ ലെവലുകൾ): പ്രൊവെനൻസ് എൻഫോഴ്സ്മെന്റ്
അതെന്താണ്: ഒരു പക്വത മാതൃക ഒപ്പം standard Google വികസിപ്പിച്ചെടുത്തതും OpenSSF സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലകൾ സുരക്ഷിതമാക്കാൻ.
എന്തുകൊണ്ട് ഇത് പ്രാധാന്യമർഹിക്കുന്നു: അത് ആവശ്യപ്പെടുന്നു:
- ഒപ്പിട്ട മെറ്റാഡാറ്റയും പൂർണ്ണ സാക്ഷ്യപ്പെടുത്തലുകൾ നിർമ്മാണത്തിനായി
- കൃത്രിമത്വം തടയുന്നതിനായി ഒറ്റപ്പെട്ട ബിൽഡ് സിസ്റ്റങ്ങൾ
- ആർട്ടിഫാക്റ്റ് ഉത്ഭവത്തിന്റെയും പുനരുൽപാദനക്ഷമതയുടെയും തെളിവ്
CI/CD pipeline security ആഘാതം: ഓരോ ആർട്ടിഫാക്റ്റും പരിശോധിച്ചുറപ്പിച്ചിട്ടുണ്ടെന്നും ഓഡിറ്റ് ചെയ്യാവുന്നതാണെന്നും ഉറപ്പാക്കുന്നതിലൂടെ നിങ്ങളുടെ സോഫ്റ്റ്വെയറിൽ വിശ്വാസം വളർത്തുന്നു.
നിങ്ങൾ വിന്യസിച്ചിട്ടില്ലെങ്കിൽ:
- കൃത്രിമ ബിൽഡുകൾക്കും ആശ്രിതത്വ ആക്രമണങ്ങൾക്കും നിങ്ങൾ കൂടുതൽ വിധേയരാകുന്നു.
- SLSA ആവശ്യമുള്ള പങ്കാളിയുടെയോ വെണ്ടർ ആവാസവ്യവസ്ഥയുടെയോ പരിധിയിൽ നിന്ന് നിങ്ങളെ ഒഴിവാക്കിയേക്കാം.
- യഥാർത്ഥത്തിൽ എന്താണ് അയച്ചതെന്ന് സ്ഥിരീകരിക്കാൻ സുരക്ഷാ ടീമുകൾ പാടുപെടും.
മുതൽ Standardനടപടിയെടുക്കുക: CI/CD Pipeline Security നിങ്ങൾ പ്രയോഗിക്കേണ്ട മികച്ച രീതികൾ
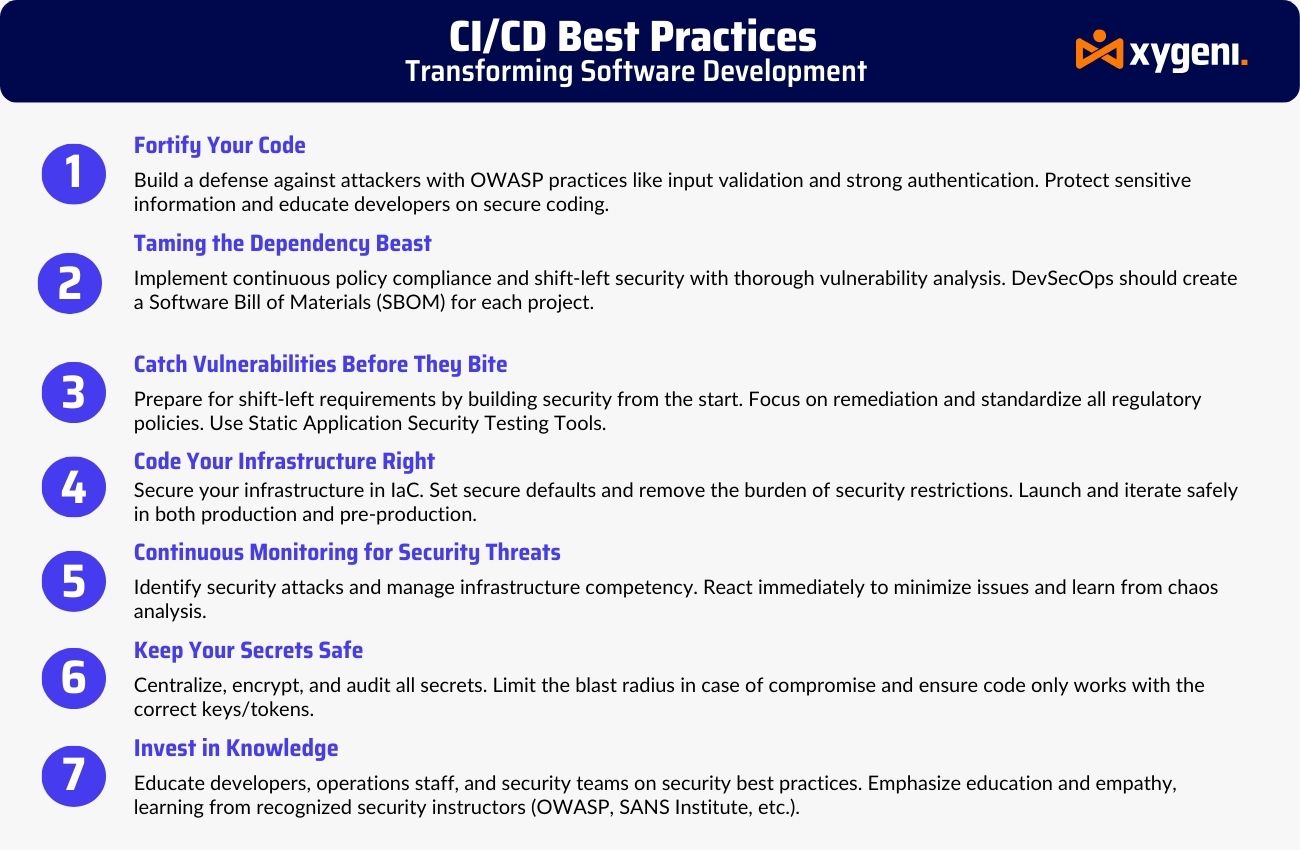
സുരക്ഷ എന്താണെന്ന് മനസ്സിലാക്കുക standardവേണ്ടി CI/CD pipelines പ്രയോഗിക്കുക എന്നതാണ് ആദ്യപടി - എന്നാൽ അവ നിറവേറ്റുന്നതിന് ദൈനംദിന നിർവ്വഹണം ആവശ്യമാണ്. NIST, OWASP, SLSA പോലുള്ള ചട്ടക്കൂടുകൾ നിർവചിക്കുമ്പോൾ എന്ത്, നിങ്ങളുടെ നടപ്പിലാക്കലാണ് എങ്ങനെ. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, മികച്ച രീതികൾ നിങ്ങളുടെ വർക്ക്ഫ്ലോകളിൽ നേരിട്ട് ഉൾച്ചേർക്കുമ്പോൾ മാത്രമേ അനുസരണം പ്രവർത്തിക്കൂ.
അതുകൊണ്ടാണ് താഴെ പറയുന്നവ CI/CD pipeline security മികച്ച രീതികൾ യഥാർത്ഥ ലോകത്തിലെ, ഫീൽഡ്-ടെസ്റ്റഡ് പ്രവർത്തനങ്ങളിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നു, ഇവയുമായി പൊരുത്തപ്പെടാൻ മാത്രമല്ല നിങ്ങളെ സഹായിക്കുന്നത് standards—എന്നാൽ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഡെലിവറി ജീവിതചക്രത്തിന്റെ ഓരോ ഘട്ടത്തിലും പ്രതിരോധശേഷി വളർത്തിയെടുക്കുക.
സുരക്ഷ എന്താണെന്ന് മനസ്സിലാക്കുക standardവേണ്ടി CI/CD pipelines apply എന്നത് ഒരു തുടക്കം മാത്രമാണ്. വാസ്തവത്തിൽ, ദൈനംദിന പ്രവർത്തനങ്ങളിൽ അവ പ്രയോഗിക്കുന്നതാണ് നിങ്ങളുടെ pipeline യഥാർത്ഥത്തിൽ സുരക്ഷിതം. NIST, OWASP, SLSA എന്നിവ എന്താണ് ചെയ്യേണ്ടതെന്ന് രൂപപ്പെടുത്തുമ്പോൾ, നിങ്ങളുടെ നടപ്പിലാക്കലാണ് എങ്ങനെയെന്ന് നിർണ്ണയിക്കുന്നത്. മറ്റൊരു വിധത്തിൽ പറഞ്ഞാൽ, നിങ്ങളുടെ ഡെലിവറി വർക്ക്ഫ്ലോകളിൽ നേരിട്ട് മികച്ച രീതികൾ ഉൾപ്പെടുത്തുന്നില്ലെങ്കിൽ അനുസരണം അർത്ഥമാക്കുന്നില്ല.
അതിനാൽ, ഇനിപ്പറയുന്നവ CI/CD pipeline security മികച്ച രീതികൾ വെറും സൈദ്ധാന്തികമല്ല—അവ നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഡെലിവറി ജീവിതചക്രത്തിന്റെ ഓരോ തലത്തെയും ശക്തിപ്പെടുത്തുന്ന ഫീൽഡ്-ടെസ്റ്റഡ് തന്ത്രങ്ങളെ അടിസ്ഥാനമാക്കിയുള്ളതാണ്.
ഇൻവെന്ററിയും ദൃശ്യപരതയും
ആദ്യം, നിങ്ങളുടെ മുഴുവൻ മാപ്പും CI/CD ആവാസവ്യവസ്ഥ. ബന്ധിപ്പിച്ച സിസ്റ്റങ്ങൾ, ക്രെഡൻഷ്യലുകൾ, റണ്ണേഴ്സ്, മൂന്നാം കക്ഷി ഉപകരണങ്ങൾ എന്നിവ തിരിച്ചറിയുക. തൽഫലമായി, ഷാഡോ ഇന്റഗ്രേഷനുകൾ, വിഷ ആശ്രിതത്വങ്ങൾ, തെറ്റായ കോൺഫിഗറേഷനുകൾ എന്നിവ സംഭവങ്ങൾക്ക് കാരണമാകുന്നതിന് മുമ്പ് നിങ്ങൾക്ക് അവ തുറന്നുകാട്ടാൻ കഴിയും.
ഏറ്റവും കുറഞ്ഞ പ്രിവിലേജും റോൾ ശുചിത്വവും
രണ്ടാമതായി, കർശനമായ റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ (RBAC) നടപ്പിലാക്കുക. അനാവശ്യ അനുമതികൾ നീക്കം ചെയ്യുക, ക്രെഡൻഷ്യലുകൾ ഇടയ്ക്കിടെ മാറ്റുക, ഹ്രസ്വകാല ടോക്കണുകൾ തിരഞ്ഞെടുക്കുക. തൽഫലമായി, ഒരു ആക്രമണകാരി അകത്ത് കയറിയാൽ ലാറ്ററൽ മൂവ്മെന്റിന്റെ അപകടസാധ്യത ഇത് കുറയ്ക്കുന്നു.
രഹസ്യങ്ങളും കോൺഫിഗറേഷൻ ശുചിത്വവും
കൂടാതെ, പരിസ്ഥിതി വേരിയബിളുകളിലോ കോഡിലോ രഹസ്യങ്ങൾ സൂക്ഷിക്കുന്നത് ഒഴിവാക്കുക. ചോർച്ച നേരത്തേ കണ്ടെത്തുന്ന പ്രത്യേക രഹസ്യ നിലവറകളും സ്കാനിംഗ് ഉപകരണങ്ങളും ഉപയോഗിക്കുക. ഇതിനായി, Xygeni Secrets Security തത്സമയ നിർവ്വഹണം നൽകുന്നു കൂടാതെ pre-commit ഉൽപ്പാദനത്തിലേക്ക് എത്തുന്നതിനുമുമ്പ് അപകടസാധ്യതകൾ കണ്ടെത്തുന്നതിന് സ്കാനിംഗ്.
Guardrails റൺടൈം എൻഫോഴ്സ്മെന്റും
മാത്രമല്ല, ബ്രാഞ്ച് പരിരക്ഷകൾ സജ്ജമാക്കുക, കോഡ് അവലോകനങ്ങൾ ആവശ്യപ്പെടുക, സെൻസിറ്റീവ് റിപ്പോകളിൽ ജോലി എഡിറ്റുകൾ നിയന്ത്രിക്കുക. അതേസമയം, റിവേഴ്സ് ഷെല്ലുകൾ അല്ലെങ്കിൽ പ്രിവിലേജ് എസ്കലേഷൻ ശ്രമങ്ങൾ പോലുള്ള അപകടകരമായ പെരുമാറ്റങ്ങൾ നിർത്താൻ റൺടൈം എൻഫോഴ്സ്മെന്റ് വിന്യസിക്കുക.
സുരക്ഷിതമായ ആശ്രിതത്വങ്ങളും ഉറവിടവും
ഉദാഹരണത്തിന്, എല്ലാ ഡിപൻഡൻസി പതിപ്പുകളും പിൻ ചെയ്യുക, ദുർബലതകൾക്കായി സ്കാൻ ചെയ്യുക, നിങ്ങളുടെ SBOMs. ഈ ഉദ്ദേശ്യം മനസ്സിൽ വെച്ചുകൊണ്ട്, സൈജെനിയുടെ ഉപ്പ് (സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ലെയർ ഫോർ ട്രസ്റ്റിന്റെ ചുരുക്കെഴുത്ത്) മൊഡ്യൂൾ എല്ലാ ആർട്ടിഫാക്റ്റുകളുടെയും അടയാളങ്ങൾ നൽകുന്നു, ഇത് ഉത്ഭവത്തിന്റെ ക്രിപ്റ്റോഗ്രാഫിക് തെളിവും നിർമ്മാണ സമഗ്രതയും നൽകുന്നു.
എന്താണ് പ്രധാനമെന്ന് നിരീക്ഷിക്കുക
അവസാനമായി, അടിസ്ഥാന ലോഗിംഗിനപ്പുറം പോകുക. നയ ലംഘനങ്ങൾ ഫ്ലാഗ് ചെയ്യുന്ന പെരുമാറ്റ നിരീക്ഷണം നടപ്പിലാക്കുക, കൂടാതെ CI/CD തത്സമയ അപാകതകൾ. ഇത് മനസ്സിൽ വെച്ചുകൊണ്ട്, നിങ്ങളുടെ ഉപകരണങ്ങൾ പ്രവർത്തനക്ഷമമായ ഉൾക്കാഴ്ചകൾ നൽകണം - വെറും അലേർട്ട് ശബ്ദമല്ല.
സൈജെനി നിങ്ങളുടെ സുരക്ഷ എങ്ങനെ ഉറപ്പാക്കുന്നു CI/CD Pipeline അവസാനം മുതൽ അവസാനം വരെ
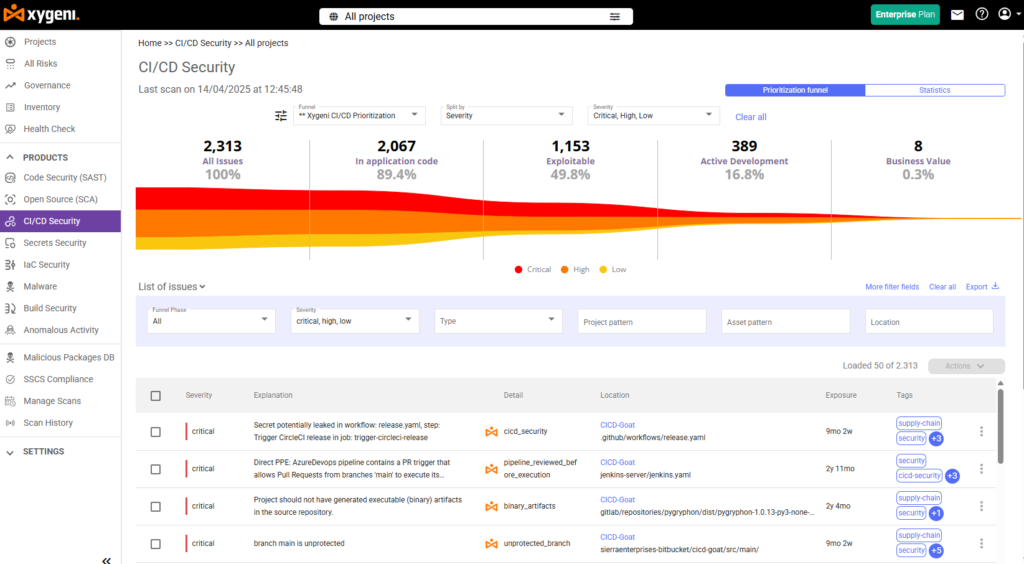
ആധുനികമായ CI/CD pipelineവേഗത്തിൽ നീങ്ങുന്നു—ഇന്നത്തെ ഭീഷണികളും അങ്ങനെ തന്നെ. അതുകൊണ്ടാണ് സൈജെനി CI/CD സുരക്ഷ നിങ്ങളുടെ വർക്ക്ഫ്ലോകൾ സ്കാൻ ചെയ്യുക മാത്രമല്ല ചെയ്യുന്നത്. പകരം, ഏറ്റവും അത്യാവശ്യമായവയുമായി യോജിക്കുന്ന പൂർണ്ണ-സ്പെക്ട്രം പരിരക്ഷ ഇത് നൽകുന്നു. CI/CD pipeline security standardകൾ ഉൾപ്പെടെ എൻഐഎസ്ടി എസ്പി 800-204ഡി, OWASP CI/CD ടോപ്പ് 10, ഒപ്പം എസ്എൽഎസ്എ.
നിങ്ങളുടെ DevOps ജീവിതചക്രത്തിൽ സുരക്ഷ നേരിട്ട് ഉൾച്ചേർക്കുന്നതിലൂടെ, വികസന വേഗതയെ തടസ്സപ്പെടുത്താതെ ടീമുകളെ ഇടത്തേക്ക് മാറാനും, നയങ്ങൾ നടപ്പിലാക്കാനും, അനുസരണയോടെ തുടരാനും Xygeni സഹായിക്കുന്നു.
പൂർണ്ണ ഇൻവെന്ററി CI/CD ആസ്തി
ആദ്യം, Xygeni നിങ്ങളുടെ മുഴുവൻ മാപ്പും ചെയ്യുന്നു CI/CD പരിസ്ഥിതി. ജോലികളും റണ്ണേഴ്സും മുതൽ ടോക്കണുകളും മൂന്നാം കക്ഷി സംയോജനങ്ങളും വരെ, ഇത് നിങ്ങൾക്ക് പൂർണ്ണമായ ദൃശ്യപരത നൽകുന്നു. തൽഫലമായി, മറഞ്ഞിരിക്കുന്ന അപകടസാധ്യതകൾ, തെറ്റായ കോൺഫിഗറേഷനുകൾ, അനധികൃത കണക്ഷനുകൾ എന്നിവ യഥാർത്ഥ നാശനഷ്ടങ്ങൾ വരുത്തുന്നതിന് മുമ്പ് നിങ്ങൾക്ക് കണ്ടെത്താനാകും.
രഹസ്യങ്ങളും ക്രെഡൻഷ്യൽ സംരക്ഷണവും
അടുത്തതായി, Xygeni നിങ്ങളുടെ റിപ്പോകൾ സജീവമായി സ്കാൻ ചെയ്യുന്നു, കൂടാതെ pipelineഹാർഡ്-കോഡ് ചെയ്ത രഹസ്യങ്ങൾ, ചോർന്ന ടോക്കണുകൾ, അല്ലെങ്കിൽ കാലഹരണപ്പെട്ട ക്രെഡൻഷ്യലുകൾ എന്നിവയ്ക്കാണ് ഇത് ഉപയോഗിക്കുന്നത്. എന്തെങ്കിലും വെളിപ്പെടുത്തിയാൽ, അത് നിങ്ങളെ അറിയിക്കുകയും നിങ്ങളുടെ സുരക്ഷാ നയങ്ങൾ തൽക്ഷണം പ്രയോഗിക്കുകയും ചെയ്യുന്നു. ഈ രീതിയിൽ, രഹസ്യങ്ങൾ സംരക്ഷിക്കപ്പെടുകയും ആക്രമണകാരികൾ പുറത്തുനിൽക്കുകയും ചെയ്യുന്നു.
സന്ദർഭ അവബോധ സ്കാനിംഗും മാൽവെയർ കണ്ടെത്തലും
പരമ്പരാഗത സ്കാനറുകളിൽ നിന്ന് വ്യത്യസ്തമായി, സൈജെനി സംയോജിപ്പിക്കുന്നു SAST, SCA, IaC വിശകലനം, ഒപ്പം പിപിഇ കണ്ടെത്തൽ ഒരു ഏകീകൃത എഞ്ചിനിലേക്ക്. തൽഫലമായി, ഇത് ഇഞ്ചക്ഷൻ ചെയ്ത ഷെല്ലുകൾ അല്ലെങ്കിൽ ക്ഷുദ്ര സ്ക്രിപ്റ്റുകൾ പോലുള്ള യഥാർത്ഥ ഭീഷണികളെ കണ്ടെത്തുകയും എക്സ്പ്ലോയിറ്റബിലിറ്റി സ്കോറിംഗും റീച്ചബിലിറ്റി സന്ദർഭവും ഉപയോഗിച്ച് ശബ്ദത്തെ ഫിൽട്ടർ ചെയ്യുകയും ചെയ്യുന്നു.
നയ നിർവ്വഹണവും റൺടൈം പരിരക്ഷണവും
കൂടാതെ, നിർമ്മാണ സമയത്ത് Xygeni നിങ്ങളുടെ സുരക്ഷാ നിയമങ്ങൾ നടപ്പിലാക്കുന്നു. സുരക്ഷിതമല്ലാത്ത സ്ക്രിപ്റ്റുകൾ, സംശയാസ്പദമായ ജോലികൾ, അല്ലെങ്കിൽ അനധികൃത മൂന്നാം കക്ഷി പ്രവർത്തനങ്ങൾ എന്നിവ പ്രവർത്തിക്കുന്നതിന് മുമ്പ് തടയപ്പെടും. ഇത് വിഷബാധയേറ്റവർക്കെതിരെ മുൻകൂർ പ്രതിരോധം ഉറപ്പാക്കുന്നു. pipeline നിർവ്വഹണവും അനധികൃത മാറ്റങ്ങളും.
സെക്യൂർ ആർട്ടിഫാക്റ്റ് പ്രൊവെനൻസ് (SLSA-അനുയോജ്യമായത്)
കൂടാതെ, സൈജെനിയുടെ സാൾട്ട് (വിശ്വാസത്തിനായുള്ള സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ലെയർ) എല്ലാ പുരാവസ്തുക്കളെയും ഒപ്പിടുകയും അതിന്റെ ഉത്ഭവവുമായി ബന്ധിപ്പിക്കുകയും ചെയ്യുന്നു. പൂർണ്ണ സാക്ഷ്യപ്പെടുത്തലുകൾ. ഇതിനർത്ഥം എല്ലാ ബിൽഡും പരിശോധിക്കാവുന്നതും, കൃത്രിമം കാണിക്കാൻ കഴിയുന്നതും, പൂർണ്ണമായും പാലിക്കുന്നതുമാണ് എന്നാണ് SLSA ലെവൽ 2+ ആവശ്യകതകൾ.
ഓഡിറ്റ്-റെഡി ട്രെയ്സബിലിറ്റി
ഒടുവിൽ, സൈജെനി എല്ലാം ട്രാക്ക് ചെയ്യുന്നു - ഓരോ ജോലിയും, നയവുംcisഅയോൺ, ജാഗ്രത - പ്രീ-ഉപയോഗിച്ച്cisഅയൺ. നിങ്ങൾ ഒരു തയ്യാറെടുപ്പ് നടത്തുകയാണോ എന്ന് ഡോറ, ISO / IEC 27001, അഥവാ NIS2 ഓഡിറ്റ്, ആത്മവിശ്വാസത്തോടെയുള്ള അനുസരണം തെളിയിക്കുന്നതിന് ആവശ്യമായ ഉൾക്കാഴ്ചകളും ലോഗുകളും ഇത് നൽകുന്നു.
സൈജെനി എങ്ങനെയാണ് സുരക്ഷ നടപ്പിലാക്കുന്നത് Standardവേണ്ടി CI/CD Pipelines
പല ഉപകരണങ്ങൾക്കും നിങ്ങളുടെ കോഡ് സ്കാൻ ചെയ്യാൻ കഴിയുമെങ്കിലും, പ്രാധാന്യമുള്ള ചട്ടക്കൂടുകളുമായി യഥാർത്ഥത്തിൽ പൊരുത്തപ്പെടാൻ വളരെ കുറച്ച് മാത്രമേ നിങ്ങളെ സഹായിക്കൂ. സൈജെനി കണ്ടെത്തലിനപ്പുറം പോകുന്നു—അത് പ്രവർത്തനക്ഷമമാക്കുന്നു ഏറ്റവും പ്രധാനപ്പെട്ട CI/CD pipeline security standards നിങ്ങളുടെ വർക്ക്ഫ്ലോകളിലേക്ക് നേരിട്ട്. നിങ്ങൾ യോജിക്കുന്നുണ്ടോ ഇല്ലയോ എന്നത് എൻഐഎസ്ടി എസ്പി 800-204ഡി, നേരെ കഠിനമാക്കൽ OWASP CI/CD ടോപ്പ് 10, അല്ലെങ്കിൽ തെളിയിക്കുന്നു SLSA ലെവൽ 2+ അനുസരണം, സൈജെനി നിങ്ങൾക്കായി ഭാരിച്ച ജോലികൾ ചെയ്യുന്നു.
NIST SP 800-204D ലേക്ക് മാപ്പ് ചെയ്തു
ഒന്നാമതായി, സുരക്ഷിതമായ DevSecOps-നുള്ള NIST-യുടെ മാർഗ്ഗനിർദ്ദേശം pipelineകോൺഫിഗറേഷൻ സമഗ്രത, ഓട്ടോമേറ്റഡ് ടെസ്റ്റിംഗ്, പൂർണ്ണമായ കണ്ടെത്തൽ എന്നിവയ്ക്ക് s പ്രാധാന്യം നൽകുന്നു. സൈജെനി ഇതിനെ നിരവധി പ്രധാന രീതികളിൽ പിന്തുണയ്ക്കുന്നു:
- ഇത് തുടർച്ചയായി സുരക്ഷിത കോൺഫിഗറേഷനുകൾ നടപ്പിലാക്കുകയും തെറ്റായ കോൺഫിഗറേഷനുകൾ സംഭവിക്കുമ്പോൾ അവ കണ്ടെത്തുകയും ചെയ്യുന്നു.
- ഇത് സ്കാനിംഗ് സംയോജിപ്പിക്കുന്നു SAST, SCA, ഒപ്പം IaC നേരിട്ട് നിങ്ങളുടെ CI/CD pipelines.
- ഇത് ഓരോന്നും ലോഗ് ചെയ്യുന്നു pipeline മാറ്റവും ലംഘനവും, DORA അല്ലെങ്കിൽ ISO ചട്ടക്കൂടുകൾക്കായുള്ള ഓഡിറ്റുകൾ എളുപ്പമാക്കുന്നു.
തൽഫലമായി, നിങ്ങളുടെ pipelineഅവ സുരക്ഷിതമാണെന്ന് തോന്നുക മാത്രമല്ല, അവ കണ്ടെത്താനും, ഓഡിറ്റ് ചെയ്യാനും, രൂപകൽപ്പന പ്രകാരം പ്രതിരോധിക്കാനും കഴിയുന്നവയാണ്.
OWASP കവറുകൾ CI/CD ടോപ്പ് 10
ഏറ്റവും സാധാരണവും അപകടകരവുമായവയെ OWASP തിരിച്ചറിയുന്നു. CI/CD pipeline ദുരുപയോഗം ചെയ്യുന്ന രഹസ്യങ്ങൾ, അമിതാവകാശമുള്ള റോളുകൾ, അല്ലെങ്കിൽ ക്ഷുദ്രകരമായ കോഡ് നിർവ്വഹണം എന്നിവയിൽ നിന്നാണ് ഇവയിൽ പലതും ഉണ്ടാകുന്നത്. ഭാഗ്യവശാൽ, സൈജെനി ഈ ഭീഷണികളെ നേരിട്ട് നേരിടുന്നു:
- ഹാർഡ്കോഡ് ചെയ്ത ക്രെഡൻഷ്യലുകളും രഹസ്യ ചോർച്ചകളും നിങ്ങളുടെ റിപ്പോകളിൽ എത്തുന്നതിനുമുമ്പ് ഇത് സജീവമായി സ്കാൻ ചെയ്യുന്നു.
- ഇത് ആക്സസ് കൺട്രോൾ നയങ്ങൾ നടപ്പിലാക്കുകയും, കടമകളുടെ ശുദ്ധമായ വേർതിരിവ് ഉറപ്പാക്കുകയും ചെയ്യുന്നു, കൂടാതെ pipeline റോൾ ശുചിത്വം.
- ഇത് പ്രവർത്തിക്കുന്നതിന് മുമ്പ്, ഇഞ്ചക്റ്റഡ് പേലോഡുകൾ, റിവേഴ്സ് ഷെല്ലുകൾ, വിഷം നൽകിയ കമാൻഡുകൾ എന്നിവ തത്സമയം തടയുന്നു.
ചുരുക്കത്തിൽ, സൈജെനി നിങ്ങൾക്ക് OWASP അപകടസാധ്യതകളെക്കുറിച്ച് മുന്നറിയിപ്പ് നൽകുക മാത്രമല്ല ചെയ്യുന്നത് - അത് അവ യാന്ത്രികമായി ഷട്ട് ഡൗൺ ചെയ്യുകയും ചെയ്യുന്നു.
SLSA കംപ്ലയൻസിനെ പിന്തുണയ്ക്കുന്നു.
ഒടുവിൽ, SLSA (സോഫ്റ്റ്വെയർ ആർട്ടിഫാക്റ്റുകൾക്കുള്ള സപ്ലൈ ചെയിൻ ലെവലുകൾ) സുരക്ഷിതമായ നിർമ്മാണത്തിനുള്ള ബാർ സജ്ജമാക്കുന്നു pipelines. Xygeni അതിന്റെ ബിൽറ്റ്-ഇൻ ഉപയോഗിച്ച് SLSA ലെവൽ 2+ നേടാൻ നിങ്ങളെ സഹായിക്കുന്നു. സാൾട്ട് (വിശ്വാസത്തിനായുള്ള സോഫ്റ്റ്വെയർ അറ്റസ്റ്റേഷൻ ലെയർ) മൊഡ്യൂൾ:
- ഇത് ഓരോ പുരാവസ്തുവിലും ഒപ്പിടുകയും നിർദ്ദിഷ്ട നിർമ്മാണ പ്രക്രിയയുമായി ബന്ധിപ്പിക്കുകയും ചെയ്യുന്നു. പൂർണ്ണ സാക്ഷ്യപ്പെടുത്തലുകൾ.
- ക്രിപ്റ്റോഗ്രാഫിക് പരിശോധനയിലൂടെ സോഫ്റ്റ്വെയർ സമഗ്രത ഇത് തെളിയിക്കുന്നു - ഒന്നും കൃത്രിമമായി സംഭവിച്ചിട്ടില്ലെന്ന് ഉറപ്പാക്കുന്നു.
- സുരക്ഷിതവും കണ്ടെത്താനാകുന്നതുമായ സോഫ്റ്റ്വെയർ ഡെലിവറിക്ക് വേണ്ടിയുള്ള ഉപഭോക്താവ്, വെണ്ടർ അല്ലെങ്കിൽ റെഗുലേറ്റർ ആവശ്യങ്ങൾ നിറവേറ്റാൻ ഇത് സഹായിക്കുന്നു.
ആ ലക്ഷ്യത്തിലേക്ക്, നിങ്ങളുടെ ടീം നിങ്ങളുടെ സോഫ്റ്റ്വെയർ വിതരണ ശൃംഖലയിൽ പൂർണ്ണ ആത്മവിശ്വാസം നേടുന്നു—നിങ്ങളുടെ pipeline സുരക്ഷിതം, കണ്ടെത്താനാകുന്നത്, വ്യവസായവുമായി പൂർണ്ണമായും പൊരുത്തപ്പെടുന്നത് standards.
ഉപസംഹാരം: നിങ്ങളുടെ Pipelineവിന്യസിക്കുക വഴി s CI/CD സുരക്ഷ Standards
ഇന്നത്തെ വേഗത്തിലുള്ള ഡെലിവറി സംരക്ഷിക്കാൻ pipelineങ്ങൾ, ആദ്യം നിങ്ങൾ മനസ്സിലാക്കണം എന്ത് സുരക്ഷ? standardവേണ്ടി CI/CD pipelines യഥാർത്ഥത്തിൽ ആവശ്യമാണ്. പോലുള്ള ഫ്രെയിംവർക്കുകൾ എൻഐഎസ്ടി എസ്പി 800-204ഡി, OWASP CI/CD ടോപ്പ് 10, ഒപ്പം എസ്എൽഎസ്എ സിദ്ധാന്തം മാത്രം വാഗ്ദാനം ചെയ്യരുത്—സുരക്ഷിതവും, അനുസരണയുള്ളതും, ഉയർന്ന പ്രകടനമുള്ളതുമായ വർക്ക്ഫ്ലോകൾ നിർമ്മിക്കുന്നതിനുള്ള പ്രവർത്തനക്ഷമമായ ബ്ലൂപ്രിന്റുകൾ അവ നൽകുന്നു.
എന്നിരുന്നാലും, ലളിതമായി അറിയുന്നത് standards മാത്രം പോരാ. DevOps-ന്റെ വേഗതയിൽ പ്രവർത്തിക്കുന്ന നിയന്ത്രണങ്ങൾ നിങ്ങൾ നടപ്പിലാക്കേണ്ടതുണ്ട്. അതായത് എംബെഡ് ചെയ്യുക എന്നാണ്. CI/CD pipeline security മികച്ച രീതികൾ ഓരോ ഘട്ടത്തിലേക്കും - മുതൽ commit വിന്യസിക്കാൻ - നിങ്ങളുടെ ടീമിന് വേഗത കുറയ്ക്കാതെ അവ നടപ്പിലാക്കാൻ കഴിയുമെന്ന് ഉറപ്പാക്കുക.
ഇവിടെയാണ് Xygeni ഇടപെടുന്നത്. ഓട്ടോമേറ്റഡ് ഡിറ്റക്ഷൻ, പോളിസി എൻഫോഴ്സ്മെന്റ്, റിയൽ-ടൈം പ്രൊട്ടക്ഷൻ എന്നിവ സംയോജിപ്പിച്ചുകൊണ്ട്, Xygeni അനുസരണം തുടർച്ചയായി ഉറപ്പാക്കുന്നു. നിങ്ങൾ ദുർബലതകൾക്കായി സ്കാൻ ചെയ്യുകയാണെങ്കിലും, സുരക്ഷിതമല്ലാത്ത ജോലികൾ തടയുകയാണെങ്കിലും, ISO, DORA, NIS2 എന്നിവയ്ക്കായി ഓഡിറ്റ് ലോഗുകൾ സൃഷ്ടിക്കുകയാണെങ്കിലും, നിങ്ങളുടെ CI/CD pipeline security ആത്മവിശ്വാസത്തോടെ ലക്ഷ്യങ്ങൾ.
നിങ്ങളുടെ സോഫ്റ്റ്വെയർ ഡെലിവറി സുരക്ഷയുടെ നിയന്ത്രണം ഏറ്റെടുക്കാൻ തയ്യാറാണോ? ഒരു ഡെമോ ബുക്ക് ചെയ്യുക വേഗതയിൽ വിട്ടുവീഴ്ച ചെയ്യാതെ സൈജെനി എങ്ങനെ അനുസരണം ലളിതമാക്കുന്നുവെന്ന് കാണുക.

